

Вы просматриваете документацию по Apigee Edge.
Перейдите к документации по Apigee X. Информация
Symptom
Клиентское приложение получает ответ HTTP 400 Bad Request с сообщением The plain HTTP request was sent to HTTPS port.
Сообщение об ошибке
Клиентское приложение получает следующий код ответа:
HTTP/1.1 400 Bad Request
а затем следующую страницу с ошибкой HTML:
<html>
<head><title>400 The plain HTTP request was sent to HTTPS port</title></head>
<body>
<center><h1>400 Bad Request</h1></center>
<center>The plain HTTP request was sent to HTTPS port</center>
</body>
</html>
Возможные причины
| Причина | Описание | Инструкции по устранению неполадок, применимые к |
|---|---|---|
| HTTP-запрос к виртуальному хосту, настроенному для TLS | Клиент отправляет HTTP-запрос виртуальному хосту, настроенному для TLS. | Пользователи общедоступного и частного облака Edge |
| HTTP-запрос к целевой конечной точке, настроенной на TLS | HTTP-запрос, отправленный на серверную часть с поддержкой TLS в целевой конечной точке. | Пользователи общедоступного и частного облака Edge |
| Неправильная конфигурация целевого сервера | На целевом сервере настроен защищенный порт 443, но SSL не включен. |
Пользователи общедоступного и частного облака Edge |
Причина: HTTP-запрос к виртуальному хосту, настроенному на TLS
Эта ошибка возникает, когда клиент пытается подключиться к API на платформе Apigee, а упомянутый виртуальный хост настроен на использование SSL и получает HTTP-запрос.
диагностика;
Поскольку эта проблема возникает в конечной точке Northbound, а запросы API завершаются ошибкой в точке взаимодействия между клиентским приложением и маршрутизатором, эти сообщения об ошибках не регистрируются в журналах доступа маршрутизатора NGINX. Поэтому такие запросы не будут регистрироваться в инструментах, например в API Monitoring и Trace.
-
Проверьте запрос к API и убедитесь, что вы отправляете HTTP-запрос для псевдонима хоста, который настроен на прием запросов только через защищенный порт
443. Если да, то это и есть причина проблемы.Пример неправильного запроса к API
curl http://org-test.apigee.net:443/400-demo
<html>
<head><title>400 The plain HTTP request was sent to HTTPS port</title></head>
<body>
<center><h1>400 Bad Request</h1></center>
<center>The plain HTTP request was sent to HTTPS port</center>
<hr><center>server</center>
</body>
</html>
- В приведенном выше примере запроса обратите внимание, что HTTP-запрос отправляется псевдониму хоста
myorg-test.apigee.netчерез защищенный порт443. Это причина ошибки400 Bad Request.
Разрешение
Вам нужно проверить, использует ли клиент HTTP вместо HTTPS, и отправить правильный запрос, как показано ниже:
Пример запроса к API
curl https://org-test.apigee.net:443/400-demo
или
curl https://org-test.apigee.net/400-demo
< HTTP/1.1 200 OK
< Date: Thu, 25 Feb 2021 13:01:43 GMT
< Content-Type: text/xml;charset=UTF-8
< Content-Length: 403
< Connection: keep-alive
< Server: gunicorn/19.9.0
< Access-Control-Allow-Origin: *
< Access-Control-Allow-Credentials: true
Причина: HTTP-запрос к целевой конечной точке, настроенной на TLS
Эта ошибка возникает, если вы неправильно настроили HTTP-запросы к серверу с поддержкой TLS в целевой конечной точке прокси API.
диагностика;
Чтобы диагностировать ошибку с помощью инструмента трассировки, выполните следующие действия:
- Включите трассировку в интерфейсе Apigee для затронутого прокси API.
- Отправлять запросы к прокси API.
- Выберите один из запросов API, который не удалось выполнить из-за кода ответа
400. - Перейдите к разным этапам и определите, на каком из них произошел сбой.
-
Как правило, ответ об ошибке
400приходит от внутреннего сервера. То есть ответ с ошибкой400будет получен на этапе Ответ получен от целевого сервера, как показано ниже.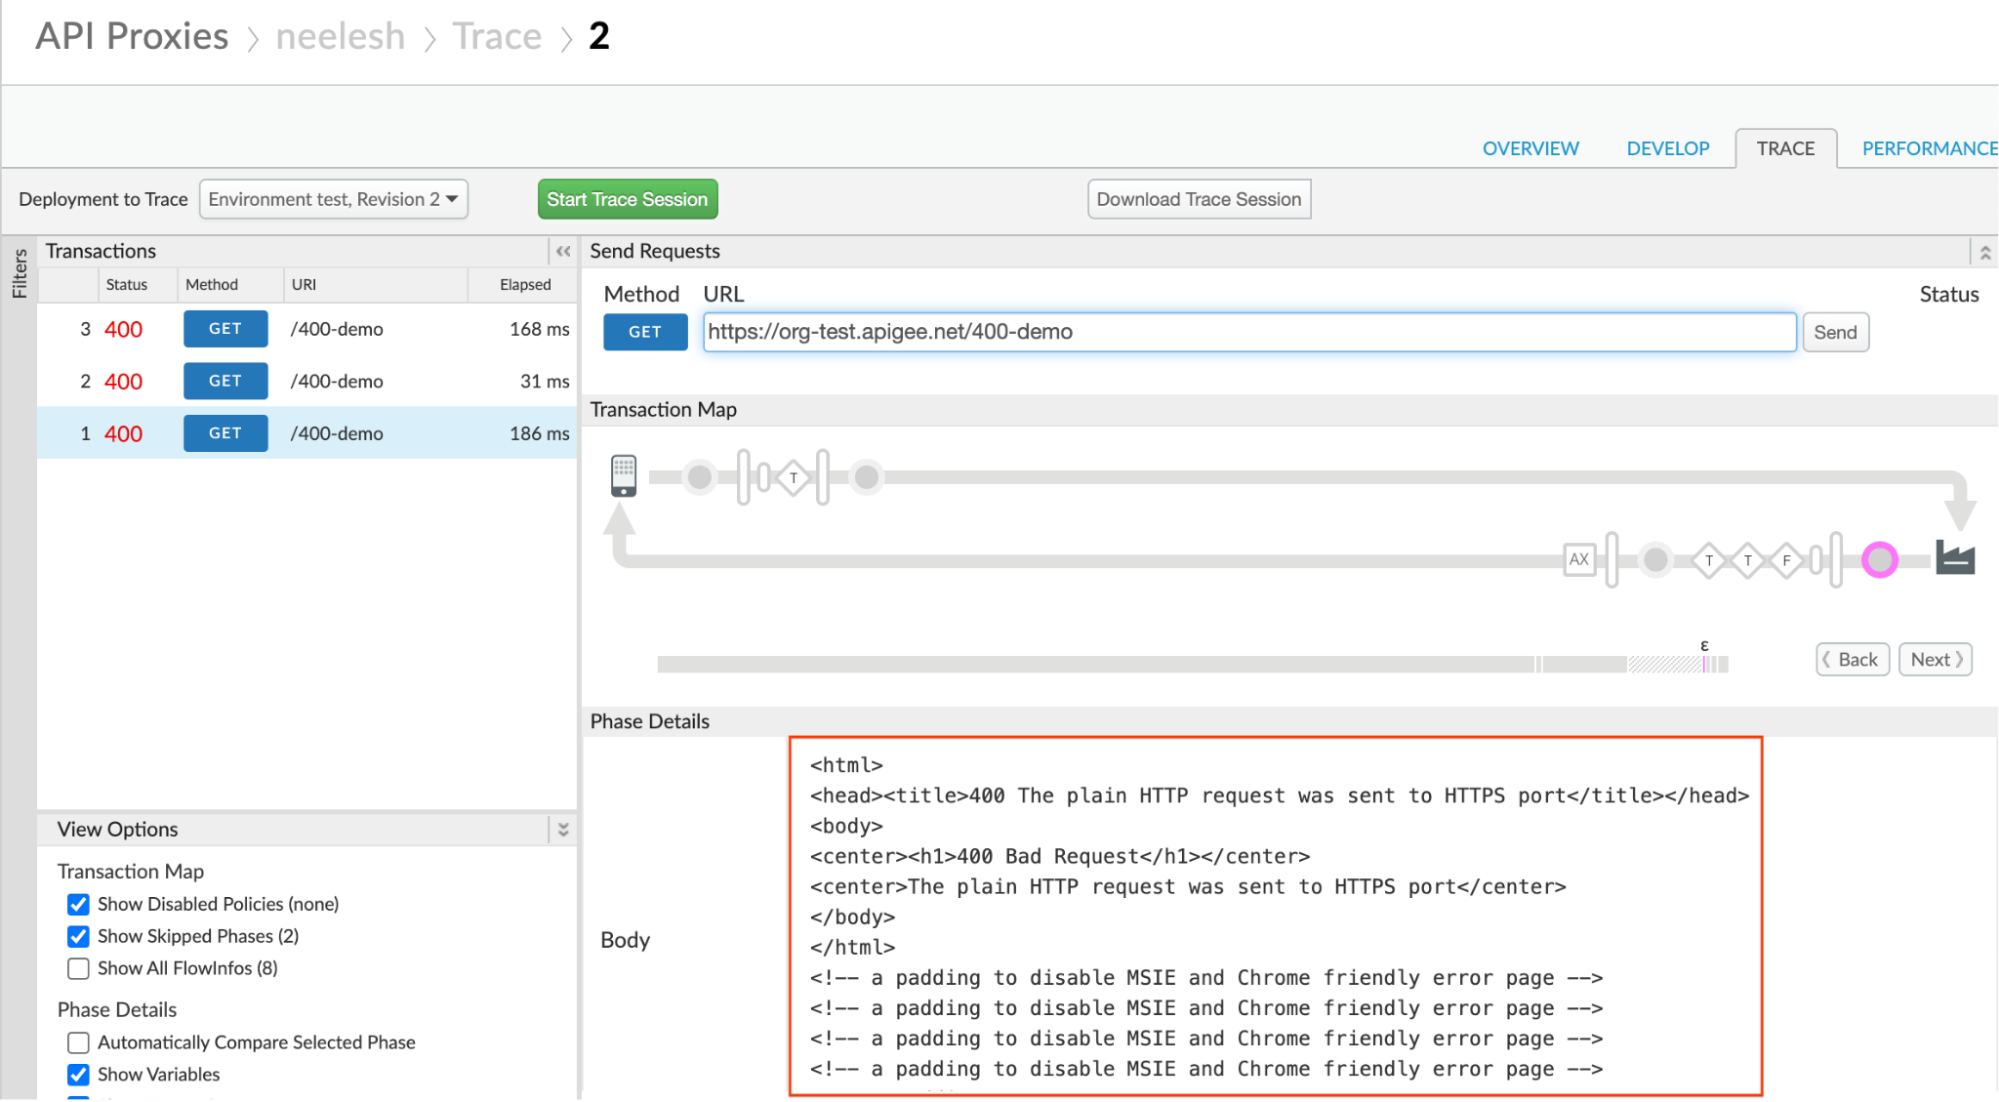
-
Чтобы определить целевую конечную точку, для которой был сделан запрос, нажмите на значок AX (Записанные данные Аналитики) в трассировке.
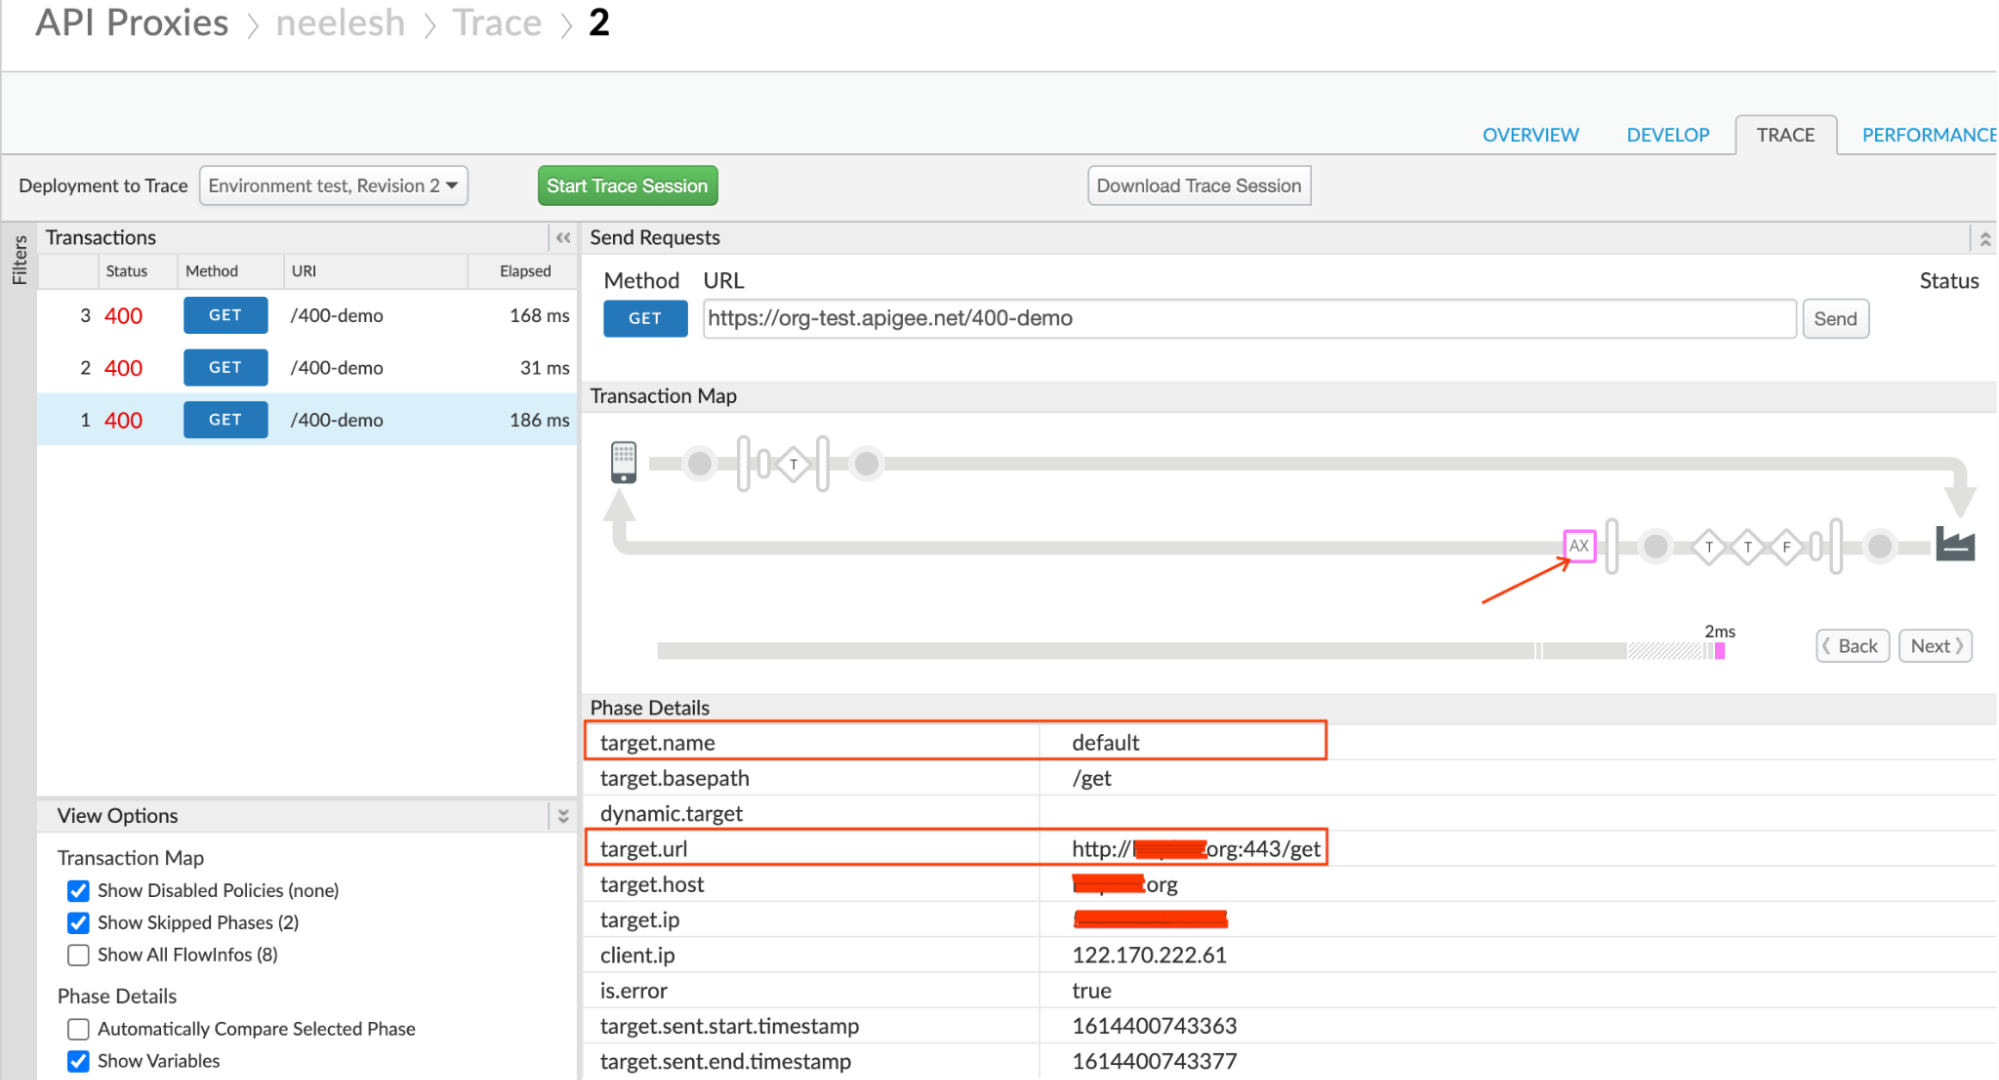
- Обратите внимание на target.url, в котором указаны протокол, псевдоним хоста серверной части и иногда номер порта. В целевом URL используется порт
443, но протокол HTTP. - Чтобы понять, как настроена конечная точка, ознакомьтесь с ее определением.
-
Убедитесь, что хост внутреннего сервера защищен и прослушивает защищенный порт, например
443. Если вы используете протокол какhttpв элементе<URL>, то это и является причиной проблемы.Пример конфигурации целевой конечной точки
<?xml version="1.0" encoding="UTF-8" standalone="yes"?>
<TargetEndpoint name="default">
    <Description/>
    <FaultRules/>
    <PreFlow name="PreFlow">
        <Request/>
        <Response/>
    </PreFlow>
    <PostFlow name="PostFlow">
        <Request/>
        <Response/>
    </PostFlow>
    <Flows/>
    <HTTPTargetConnection>
        <Properties/>
        <URL>http://somehost.org:443/get</URL>
    </HTTPTargetConnection>
</TargetEndpoint>
В приведенном выше примере показано, что вы используете протокол HTTP, но порт
443является безопасным. В результате внутренний сервер возвращает код ошибки400 Bad Requestи сообщение об ошибкеThe plain HTTP request was sent to HTTPS port.
Разрешение
-
Если ваш сервер поддерживает протокол TLS, убедитесь, что в элементе
<URL>целевой конечной точки в качестве протокола указаноhttps, как показано в следующем примере:Пример конфигурации целевой конечной точки
<HTTPTargetConnection> <Properties/> <URL>https://somehost.org:443/get</URL> </HTTPTargetConnection> -
Если ваш внутренний сервер не защищен:
- Не упоминайте номер защищенного порта, например
443. - Если ваш сервер работает на стандартном незащищенном порту, указывать номер порта не нужно.
- Если вы используете незащищенный порт, укажите его номер, например:
9080
Пример конфигурации целевой конечной точки
<HTTPTargetConnection> <Properties/> <URL>http://somehost.org/get</URL> </HTTPTargetConnection> or <HTTPTargetConnection> <Properties/> <URL>http://somehost.org:9080/get</URL> </HTTPTargetConnection> - Не упоминайте номер защищенного порта, например
Причина: неправильная конфигурация целевого сервера
Если целевой сервер настроен на защищенный порт, например 443, но без включения SSL, процессор сообщений Apigee Edge будет отправлять HTTP-запросы на защищенный или настроенный на TLS целевой сервер, что приведет к этой проблеме.
диагностика;
Чтобы диагностировать ошибку с помощью инструмента трассировки, выполните следующие действия:
- Включите трассировку в интерфейсе Apigee для затронутого прокси API.
- Отправлять запросы к прокси API.
- Выберите один из запросов API, который не удалось выполнить с кодом ответа
400. - Перейдите к разным этапам и определите, на каком из них произошел сбой.
-
Обычно
400ошибка возвращается с внутреннего сервера. Вы увидите ответ об ошибке400на этапе Получен ответ от целевого сервера, как показано ниже. -
Чтобы определить целевую конечную точку, для которой был сделан запрос, нажмите на значок AX (Записанные данные Аналитики) в трассировке.

-
Обратите внимание на target.name – название целевой конечной точки.
В приведенном выше файле трассировки значением target.name является default. Это означает, что для запроса используется целевая конечная точка по умолчанию.
-
Чтобы понять, как настроена конечная точка, ознакомьтесь с ее определением.
Пример конфигурации целевой конечной точки
<?xml version="1.0" encoding="UTF-8" standalone="yes"?>
<TargetEndpoint name="default">
    <Description/>
    <FaultRules/>
    <PreFlow name="PreFlow">
        <Request/>
        <Response/>
    </PreFlow>
    <PostFlow name="PostFlow">
        <Request/>
        <Response/>
    </PostFlow>
    <Flows/>
    <HTTPTargetConnection>
        <Properties/>
        <LoadBalancer>
        <Server name="faulty-target"/>
        </LoadBalancer>
    </HTTPTargetConnection>
</TargetEndpoint>
В приведенном выше примере конфигурации целевой конечной точки показано, что вы используете целевой сервер с именем
faulty-target. -
Когда вы узнаете название целевого сервера, вы можете проверить его конфигурацию одним из следующих способов:
- Интерфейс Edge
- Management API
Интерфейс Edge
- Перейдите в раздел Apigee Edge > Admin > Environments > Target Servers (Apigee Edge > Администратор > Среды > Целевые серверы).
- Выберите целевой сервер, определенный с помощью прокси-сервера API, и нажмите Изменить.
- Проверьте порт, указанный для целевого сервера, и информацию о SSL.
-
Если целевой сервер настроен на защищенный порт (например,
443), но SSL не включен, это может быть причиной проблемы.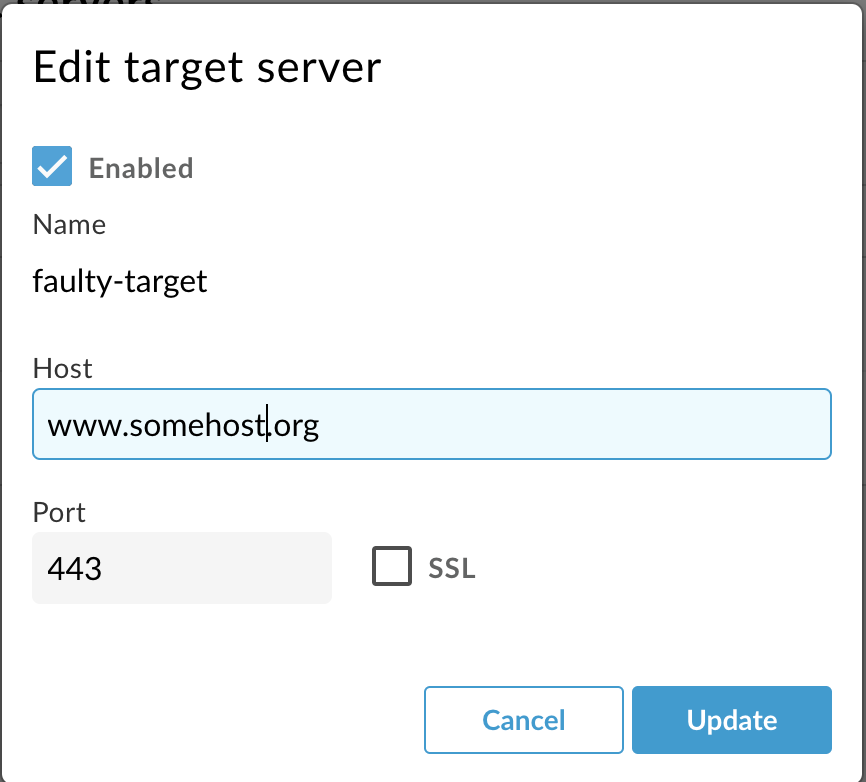
Как видно на скриншоте выше, используется порт
443, но SSL для этого порта в конфигурации целевого сервера не включен. В результате процессор сообщений Apigee Edge отправляет HTTP-запросы на защищенный порт443. Поэтому вы получаете ошибку400 Bad Requestс сообщениемThe plain HTTP request was sent to HTTPS port.
Management API
-
Выполните API Get target server (Получить целевой сервер), чтобы получить сведения о конфигурации определенного целевого сервера, как показано ниже:
Пользователь общедоступного облака:
curl -v 'https://api.enterprise.apigee.com/v1/organizations/ORG_NAME/environments/ENV_NAME>/targetservers/TARGET_SERVER_NAME' \
-H "Content-Type:application/xml" \
-H "Authorization:Bearer $TOKEN"
Пользователь частного облака
curl -v 'http://MANAGEMENT_IP:8080/v1/organizations/ORG_NAME/environments/ENV_NAME/targetservers/TARGET_SERVER_NAME' \
-H "Content-Type:application/xml" \
-H "Authorization:Bearer $TOKEN"
- Проверьте порт, указанный для целевого сервера, и информацию о SSL.
-
Если целевой сервер настроен на защищенный порт (например,
443), но разделSSLInfoне определен или не включен, то это и является причиной проблемы.Пример конфигурации целевого сервера
{
  "host" : "somehost.org",
  "isEnabled" : true,
  "name" : "faulty-target",
  "port" : 443
}
В приведенном выше примере выходных данных видно, что для целевого подключения используется порт
443, но нет блока конфигурацииSSLInfo.В результате процессор сообщений Apigee Edge отправляет HTTP-запросы на защищенный порт
443. Поэтому вы получаете ошибку400 Bad Requestс сообщениемThe plain HTTP request was sent to HTTPS port.
Разрешение
Если целевой сервер защищен или настроен на использование TLS, вам нужно включить SSL для этого сервера.
Это можно сделать одним из следующих способов:
- Интерфейс Edge
- Management API
Интерфейс Edge
- Перейдите к целевому серверу в интерфейсе Edge > Администрирование > Среды > Целевые серверы.
- Выберите целевой сервер и нажмите Изменить.
- Если целевой сервер защищен и использует порт, например
443, включите SSL, установив флажок рядом с соответствующим вариантом. - Настройте хранилище доверенных сертификатов, шифры и протоколы. (только если требуется)
Management API
Используйте API управления, чтобы настроить целевой сервер, как описано в документации Обновление конфигурации целевого сервера.
Необходимо собрать диагностическую информацию
Если проблема не исчезнет после выполнения описанных выше инструкций, соберите указанную ниже диагностическую информацию и обратитесь в службу поддержки Apigee Edge.
- Если вы используете общедоступное облако, предоставьте следующую информацию:
- Название организации
- Название среды
- Название прокси-сервера API
- Полная команда curl для воспроизведения ошибки
- Выходные данные инструмента трассировки (если вам удалось получить их для запроса, который не удалось выполнить).
- Если вы используете частное облако, предоставьте следующую информацию:
- Полное сообщение об ошибке
- Название среды
- Пакет прокси-сервера API
- Определение целевого сервера (если вы используете целевой сервер в конечной точке).
- Выходные данные инструмента трассировки (если вам удалось получить их для запроса, который не удалось выполнить).