

আপনি Apigee Edge ডকুমেন্টেশন দেখছেন।
Apigee X ডকুমেন্টেশন দেখুন। তথ্য
সমস্যার উপসর্গ
ক্লায়েন্ট অ্যাপ্লিকেশন HTTP 400 - ভুল অনুরোধ উত্তর পায় যার মধ্যে "SSL সার্টিফিকেট সংক্রান্ত সমস্যা" মেসেজ থাকে। এই সমস্যাটি সাধারণত Edge Router দ্বারা পাঠানো হয়। এটি Apigee Edge-এ ইনকামিং কানেকশনের জন্য চালু করা টু-ওয়ে TLS সেট-আপে ঘটে।
ত্রুটি বার্তা
ক্লায়েন্ট অ্যাপ্লিকেশন নিম্নলিখিত রেসপন্স কোড পায়:
HTTP/1.1 400 Bad Request
এর পরে নিচে উল্লেখ করা HTML সমস্যার পৃষ্ঠা দেখানো হয়:
<html>
  <head>
    <title>400 The SSL certificate error</title>
  </head>
  <body bgcolor="white">
    <center> <h1>400 Bad Request</h1>
    </center>
    <center>The SSL certificate error</center>
    <hr>
    <center>nginx</center>
  </body>
</html>
সম্ভাব্য কারণ
এই সমস্যার সম্ভাব্য কারণগুলি নিচে উল্লেখ করা হল:
| কারণ | বিবরণ | সমস্যা সমাধানের নির্দেশাবলী এগুলির জন্য প্রযোজ্য |
| ক্লায়েন্ট সার্টিফিকেটের মেয়াদ শেষ হয়ে গেছে | ক্লায়েন্টের পাঠানো সার্টিফিকেটের মেয়াদ শেষ হয়ে গেছে। | Edge প্রাইভেট ও পাবলিক ক্লাউড ব্যবহারকারী |
| ক্লায়েন্টের পাঠানো সার্টিফিকেট সঠিক নয় | ক্লায়েন্ট অ্যাপ্লিকেশন দ্বারা পাঠানো সার্টিফিকেট যদি Edge-এর রাউটারের ট্রাস্টস্টোরে সেভ করা সার্টিফিকেটের সাথে ম্যাচ না করে, তাহলে এই সমস্যাটি হয়। | Edge প্রাইভেট ও পাবলিক ক্লাউড ব্যবহারকারী |
| ট্রাস্টস্টোরে ক্লায়েন্টের মূল সার্টিফিকেট নেই | ক্লায়েন্টের CA-এর স্বাক্ষর করা রুট সার্টিফিকেট Edge রাউটারের ট্রাস্টস্টোরে না থাকলে এই সমস্যা হয়। | Edge প্রাইভেট ও পাবলিক ক্লাউড ব্যবহারকারী |
| Edge রাউটারে ক্লায়েন্ট সার্টিফিকেট লোড করা হয়নি | ট্রাস্টস্টোরে আপলোড করা ক্লায়েন্ট সার্টিফিকেট রাউটারে লোড করা না হলে এই সমস্যা হয়। | Edge Private Cloud ব্যবহারকারী |
কারণ: ক্লায়েন্ট সার্টিফিকেটের মেয়াদ শেষ হয়ে গেছে
এই সমস্যাটি সাধারণত 2-Way TLS-এর ক্ষেত্রে ঘটে, যখন ক্লায়েন্টের পাঠানো সার্টিফিকেটটির মেয়াদ শেষ হয়ে যায়। ২-ওয়ে TLS-এ, হ্যান্ডশেক সম্পূর্ণ করতে ক্লায়েন্ট ও সার্ভার, দুটিই তাদের পাবলিক সার্টিফিকেট শেয়ার করে। ক্লায়েন্ট সার্ভার সার্টিফিকেট যাচাই করে এবং সার্ভার ক্লায়েন্ট সার্টিফিকেট যাচাই করে।
Edge-এ, ভার্চুয়াল হোস্ট-এ ২-ওয়ে TLS প্রয়োগ করা হয়, যেখানে সার্ভার সার্টিফিকেট কীস্টোরে এবং ক্লায়েন্ট সার্টিফিকেট ট্রাস্টস্টোরে যোগ করা হয়।
TLS হ্যান্ডশেকের সময় যদি দেখা যায় যে ক্লায়েন্ট সার্টিফিকেটের মেয়াদ শেষ হয়ে গেছে, তাহলে সার্ভার "SSL সার্টিফিকেট সংক্রান্ত সমস্যা" মেসেজ সহ 400 - ভুল অনুরোধ পাঠাবে।
ডায়াগনসিস
Edge UI-তে লগ-ইন করুন এবং নির্দিষ্ট ভার্চুয়াল হোস্ট কনফিগারেশন দেখুন (অ্যাডমিন > ভার্চুয়াল হোস্ট) যার জন্য API অনুরোধ করা হচ্ছে অথবা নির্দিষ্ট ভার্চুয়াল হোস্টের সংজ্ঞা পেতে ভার্চুয়াল হোস্ট API পান ম্যানেজমেন্ট API ব্যবহার করুন।
সাধারণত, টু-ওয়ে TLS কমিউনিকেশনের জন্য ভার্চুয়াল হোস্ট নিম্নলিখিতভাবে দেখা যায়:
<VirtualHost name="myTLSVHost">
    <HostAliases>
        <HostAlias>api.myCompany.com</HostAlias>
    </HostAliases>
    <Port>443</Port>
    <SSLInfo>
        <Enabled>true</Enabled>
        <ClientAuthEnabled>true</ClientAuthEnabled>
        <KeyStore>ref://myKeystoreRef</KeyStore>
        <KeyAlias>myKeyAlias</KeyAlias>
        <TrustStore>ref://myTruststoreRef</TrustStore>
    </SSLInfo>
</VirtualHost>
ভার্চুয়াল হোস্টের মধ্যে ব্যবহৃত Truststore রেফারেন্স নির্ধারণ করুন। উপরের উদাহরণে, Truststore রেফারেন্সের নাম হল myTruststoreRef.
- Truststore রেফারেন্সের মাধ্যমে নির্দেশিত Truststore নির্ধারণ করুন।
- Edge UI-তে অ্যাডমিন > এনভায়রনমেন্ট > রেফারেন্স বিকল্পে নেভিগেট করুন এবং Truststore রেফারেন্সের নাম সার্চ করুন।
নির্দিষ্ট Truststore রেফারেন্সের জন্য রেফারেন্স কলামে নাম নোট করুন। এটি আপনার Truststore-এর নাম হবে।
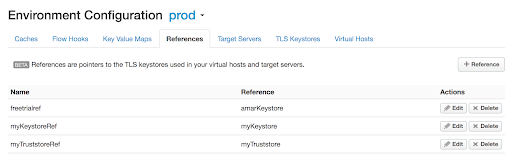
ছবি ১ উপরের উদাহরণে, লক্ষ্য করুন যে myTruststoreRef-এর রেফারেন্স myTruststore-এর সাথে আছে। তাই, Truststore-এর নাম হল myTruststore.
- Edge UI-তে অ্যাডমিন > এনভায়রনমেন্ট > TLS কীস্টোর বিকল্পে গিয়ে TLS কীস্টোরে নেভিগেট করুন এবং # ৩ ধাপে পাওয়া Truststore খুঁজুন।
নিচে দেখানো নির্দিষ্ট Truststore-এর (উপরের #৩ ধাপে নির্ধারিত) অধীনে সার্টিফিকেট বেছে নিন:
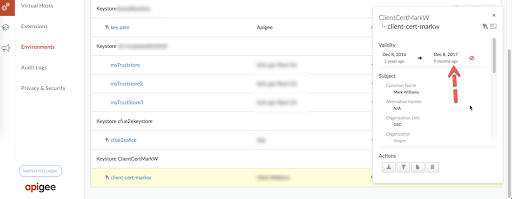
ছবি ২ উপরের উদাহরণে
client-cert-markwসহ সার্টিফিকেটটি দেখাচ্ছে যে এটির মেয়াদ শেষ হয়ে গেছে।- আপনার ট্রাস্টস্টোরের সার্টিফিকেট অ্যালিয়াসের মেয়াদ শেষ হয়ে গেছে কিনা তা চেক করুন।
- সার্টিফিকেটের মেয়াদ শেষ হয়ে না গেলে, অন্যান্য কারণের জন্য সাধারণ ডায়াগনসিস ধাপ দেখুন।
রেজোলিউশন
নতুন সার্টিফিকেট সংগ্রহ করে সেটি আপলোড করুন:
- নতুন ট্রাস্টস্টোর তৈরি করুন, যেমন myNewTruststore.
- নতুন তৈরি করা ট্রাস্টস্টোরে নতুন সার্টিফিকেট আপলোড করুন।
নির্দিষ্ট ভার্চুয়াল হোস্টে ব্যবহৃত trustore রেফারেন্স পরিবর্তন করে নতুন truststore-এর দিকে পয়েন্ট করুন। এটি করার জন্য রেফারেন্স পরিবর্তন করা লিঙ্কে দেওয়া ধাপগুলি অনুসরণ করুন।
উপরে বর্ণিত উদাহরণে, myTruststoreRef-কে myNewTruststore-এর সাথে রেফারেন্স হিসেবে পয়েন্ট করুন।
অন্যান্য কারণের জন্য সাধারণ রোগ নির্ণয় সংক্রান্ত ধাপ
- এই সমস্যাটি খতিয়ে দেখতে, আপনাকে
tcpdump টুল ব্যবহার করে TCP/IP প্যাকেট ক্যাপচার করতে হবে।
- আপনি প্রাইভেট ক্লাউড ব্যবহারকারী হলে, ক্লায়েন্ট অ্যাপ্লিকেশন বা রাউটারে TCP/IP প্যাকেট ক্যাপচার করতে পারবেন।
- আপনি পাবলিক ক্লাউড ব্যবহারকারী হলে, ক্লায়েন্ট অ্যাপ্লিকেশনে TCP/IP প্যাকেট ক্যাপচার করুন।
আপনি কোথায় TCP/IP প্যাকেট ক্যাপচার করতে চান তা ঠিক করার পরে, TCP/IP প্যাকেট ক্যাপচার করতে নিম্নলিখিত tcpdump কমান্ড ব্যবহার করুন:
tcpdump -i any -s 0 host <IP address> -w <File name>
মনে রাখবেন: আপনি যদি রাউটারে TCP/IP প্যাকেট নিচ্ছেন, তাহলে
tcpdumpকমান্ডে ক্লায়েন্ট অ্যাপ্লিকেশনের পাবলিক IP অ্যাড্রেস ব্যবহার করুন।আপনি যদি ক্লায়েন্ট অ্যাপ্লিকেশনে TCP/IP প্যাকেট নেন, তাহলে
tcpdumpকমান্ডে ভার্চুয়াল হোস্টের মধ্যে ব্যবহৃত হোস্ট নামের পাবলিক IP অ্যাড্রেস ব্যবহার করুন।এই টুল এবং এই কমান্ডের অন্যান্য ভেরিয়েন্ট সম্পর্কে আরও তথ্যের জন্য tcpdump দেখুন।
- আপনার পরিচিত Wireshark টুল বা এই ধরনের টুল ব্যবহার করে সংগ্রহ করা TCP/IP প্যাকেট বিশ্লেষণ করুন।
Wireshark টুল ব্যবহার করে নমুনা TCP/IP প্যাকেট ডেটার বিশ্লেষণ এখানে দেওয়া হল:
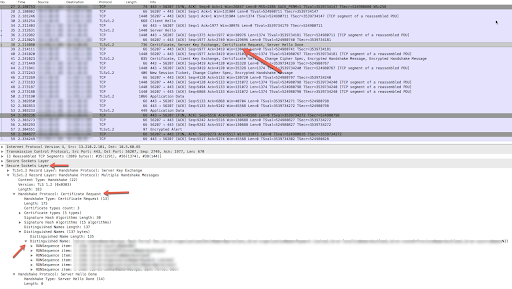
- tcpdump-এর (নিচের ছবি) #৩০ প্যাকেট থেকে দেখা যাচ্ছে যে ক্লায়েন্ট অ্যাপ্লিকেশন (সোর্স) রাউটারকে (ডেস্টিনেশন) "ক্লায়েন্ট হ্যালো" মেসেজ পাঠিয়েছে।
- প্যাকেট #৩৪ থেকে দেখা যায় যে রাউটার ক্লায়েন্ট অ্যাপ্লিকেশন থেকে পাওয়া ক্লায়েন্ট হ্যালো মেসেজটি গ্রহণ করেছে।
- রাউটার #৩৫ প্যাকেটে "Server Hello" পাঠায় এবং তারপরে নিজের সার্টিফিকেট পাঠায় এবং #৩৮ প্যাকেটে ক্লায়েন্ট অ্যাপ্লিকেশনকে নিজের সার্টিফিকেট পাঠাতে অনুরোধ করে।
- প্যাকেট #৩৮-এ, যেখানে রাউটার "সার্টিফিকেট অনুরোধ" প্যাকেট পাঠায়, সেখানে "স্বতন্ত্র নাম" বিভাগ চেক করুন, যা ক্লায়েন্ট সার্টিফিকেট, এর চেইন এবং রাউটার (সার্ভার) দ্বারা গৃহীত সার্টিফিকেট কর্তৃপক্ষ সম্পর্কে বিবরণ প্রদান করে।
ক্লায়েন্ট অ্যাপ্লিকেশন তার সার্টিফিকেট প্যাকেট # ৪১-এ পাঠায়। প্যাকেট # ৪১-এ সার্টিফিকেট যাচাই করুন বিভাগটি চেক করুন এবং ক্লায়েন্ট অ্যাপ্লিকেশন দ্বারা পাঠানো সার্টিফিকেট নির্ধারণ করুন।
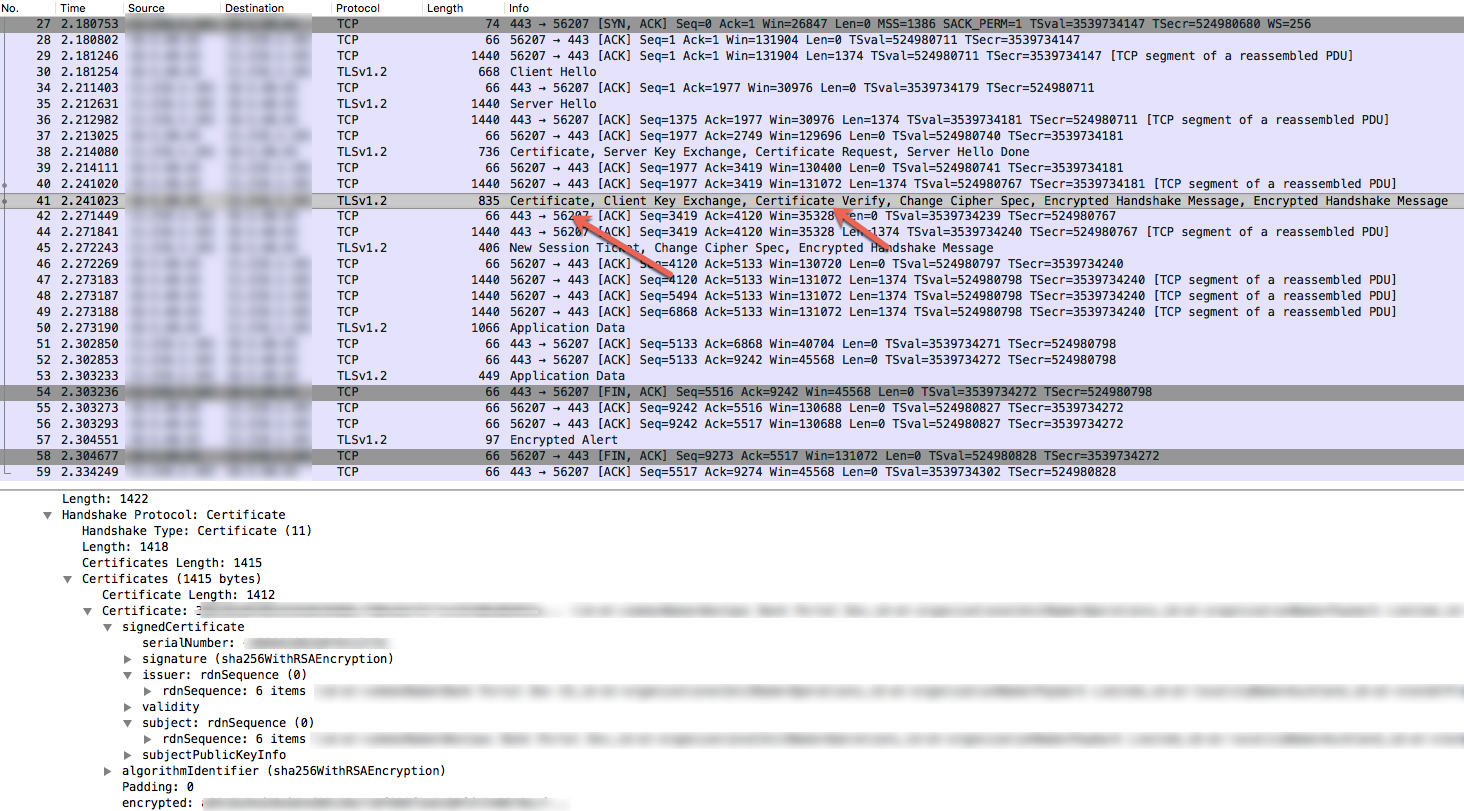
ছবি ৪ - ক্লায়েন্ট অ্যাপ্লিকেশন (প্যাকেট #৪১) দ্বারা পাঠানো সার্টিফিকেট ও এর চেনের সাবজেক্ট ও ইস্যুকারী রাউটার (প্যাকেট #৩৮) থেকে গৃহীত সার্টিফিকেট ও এর চেনের সাথে ম্যাচ করছে কিনা তা যাচাই করুন। যদি কোনও মিল না থাকে, তাহলে এটিই এই সমস্যার কারণ। তাই, রাউটার (সার্ভার) এনক্রিপ্ট করা অ্যালার্ট (প্যাকেট #৫৭) পাঠায়, তারপরে FIN, ACK (প্যাকেট ৫৮) পাঠায় ক্লায়েন্ট অ্যাপ্লিকেশনকে এবং অবশেষে কানেকশন বন্ধ হয়ে যায়।
- সার্টিফিকেট ও এর চেনে অমিল হওয়ার কারণগুলি নিম্নলিখিত বিভাগে বর্ণিত পরিস্থিতি হতে পারে।
কারণ: ক্লায়েন্টের পাঠানো সার্টিফিকেট সঠিক নয়
এটি সাধারণত তখনই ঘটে যখন ক্লায়েন্ট অ্যাপ্লিকেশন দ্বারা পাঠানো সার্টিফিকেট এবং/অথবা এর চেনের বিষয়/ইস্যুকারী রাউটারের (সার্ভার) ট্রাস্টস্টোরে সেভ করা সার্টিফিকেট এবং/অথবা এর চেনের সাথে মেলে না।
ডায়াগনসিস
Edge UI-তে সাইন-ইন করুন এবং নির্দিষ্ট ভার্চুয়াল হোস্ট কনফিগারেশন দেখুন (অ্যাডমিন > ভার্চুয়াল হোস্ট) যার জন্য API অনুরোধ করা হচ্ছে অথবা নির্দিষ্ট ভার্চুয়াল হোস্টের সংজ্ঞা পেতে ভার্চুয়াল হোস্ট API পান ম্যানেজমেন্ট API ব্যবহার করুন।
সাধারণত, টু-ওয়ে TLS কমিউনিকেশনের জন্য ভার্চুয়াল হোস্ট নিম্নলিখিতভাবে দেখা যায়:
<VirtualHost name="myTLSVHost"> <HostAliases> <HostAlias>api.myCompany.com</HostAlias> </HostAliases> <Port>443</Port> <SSLInfo> <Enabled>true</Enabled> <ClientAuthEnabled>true</ClientAuthEnabled> <KeyStore>ref://myKeystoreRef</KeyStore> <KeyAlias>myKeyAlias</KeyAlias> <TrustStore>ref://myCompanyTruststoreRef</TrustStore> </SSLInfo> </VirtualHost>- ভার্চুয়াল হোস্টের মধ্যে ব্যবহৃত Truststore রেফারেন্স নির্ধারণ করুন।
উপরের উদাহরণে, Truststore রেফারেন্সের নাম হল myCompanyTruststoreRef.
- Truststore রেফারেন্সের মাধ্যমে নির্দেশিত Truststore নির্ধারণ করুন।
- Edge UI-তে অ্যাডমিন > এনভায়রনমেন্ট রেফারেন্স বিকল্পে নেভিগেট করুন এবং Truststore রেফারেন্সের নাম সার্চ করুন।
নির্দিষ্ট Truststore রেফারেন্সের জন্য রেফারেন্স কলামে নাম নোট করুন। এটি আপনার Truststore-এর নাম হবে।
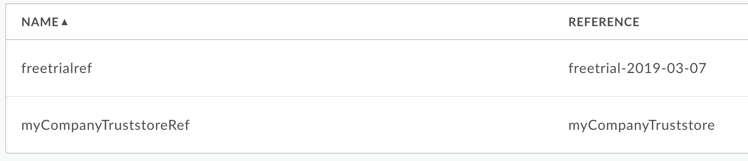
ছবি ৫ উপরের উদাহরণে, লক্ষ্য করুন যে myCompanyTruststoreRef-এ myCompanyTruststore-এর রেফারেন্স আছে। তাই, Truststore-এর নাম হল myCompanyTruststore.
- নিম্নলিখিত API ব্যবহার করে Truststore-এ (আগের ধাপে নির্ধারিত) সেভ করা সার্টিফিকেট পান:
কীস্টোর বা ট্রাস্টস্টোর API-এর জন্য সার্টিফিকেট তালিকাভুক্ত করুন।
এই API নির্দিষ্ট Truststore-এ থাকা সব সার্টিফিকেট তালিকাভুক্ত করে।
keystore বা truststore API থেকে সার্টিফিকেট সংক্রান্ত বিবরণ পান।
এই API নির্দিষ্ট Truststore-এ থাকা নির্দিষ্ট সার্টিফিকেট সম্পর্কে তথ্য রিটার্ন করে।
- myCompanyTruststore-এ সেভ করা প্রতিটি সার্টিফিকেট ও তার চেনের ইস্যুকারী ও বিষয়, উপরে TCP/IP প্যাকেট (প্যাকেট #৩৮ দেখুন) হিসেবে দেখা সার্টিফিকেট ও তার চেনের সাথে ম্যাচ করছে কিনা তা চেক করুন। কোনও মিল না থাকলে, এটি ইঙ্গিত করে যে ট্রাস্টস্টোরে আপলোড করা সার্টিফিকেটগুলি Edge রাউটারে লোড করা হচ্ছে না। কারণ: Edge রাউটারে ক্লায়েন্ট সার্টিফিকেট লোড করা নেই বিভাগে যান।
- ৫ নম্বর ধাপে কোনও অমিল খুঁজে না পাওয়া গেলে, এর অর্থ হল ক্লায়েন্ট অ্যাপ্লিকেশনটি সঠিক সার্টিফিকেট এবং এর চেইন পাঠায়নি।
রেজোলিউশন
ক্লায়েন্ট অ্যাপ্লিকেশন Edge-এ সঠিক সার্টিফিকেট ও তার চেইন পাঠাচ্ছে কিনা তা নিশ্চিত করুন।
কারণ: ট্রাস্টস্টোরে ক্লায়েন্ট রুট সার্টিফিকেট নেই
ক্লায়েন্টের CA-এর স্বাক্ষর করা রুট সার্টিফিকেট Edge রাউটারের ট্রাস্টস্টোরে না থাকলে এই সমস্যা হয়।
ডায়াগনসিস
Edge UI-তে সাইন-ইন করুন এবং যে নির্দিষ্ট ভার্চুয়াল হোস্টের জন্য API অনুরোধ করা হচ্ছে তার কনফিগারেশন দেখুন (অ্যাডমিন > ভার্চুয়াল হোস্ট > virtual_host), অথবা নির্দিষ্ট ভার্চুয়াল হোস্টের সংজ্ঞা পেতে ভার্চুয়াল হোস্ট API পান ব্যবহার করুন।
সাধারণত, টু-ওয়ে TLS কমিউনিকেশনের জন্য ভার্চুয়াল হোস্ট নিম্নলিখিতভাবে দেখা যায়:
<VirtualHost name="myTLSVHost"> <HostAliases> <HostAlias>api.myCompany.com</HostAlias> </HostAliases> <Port>443</Port> <SSLInfo> <Enabled>true</Enabled> <ClientAuthEnabled>true</ClientAuthEnabled> <KeyStore>ref://myKeystoreRef</KeyStore> <KeyAlias>myKeyAlias</KeyAlias> <TrustStore>ref://myCompanyTruststoreRef</TrustStore> </SSLInfo> </VirtualHost>- ভার্চুয়াল হোস্টে ব্যবহৃত ট্রাস্টস্টোর রেফারেন্স নির্ধারণ করুন। আগের উদাহরণে, ট্রাস্টস্টোর রেফারেন্সের নাম হল myCompanyTruststoreRef.
- ট্রাস্টস্টোর রেফারেন্সের মাধ্যমে ব্যবহৃত আসল ট্রাস্টস্টোর নির্ধারণ করুন।
- Edge UI-তে, অ্যাডমিন > এনভায়রনমেন্ট > রেফারেন্স বিকল্পে নেভিগেট করুন এবং ট্রাস্টস্টোর রেফারেন্স নামের জন্য সার্চ করুন।
নির্দিষ্ট ট্রাস্টস্টোর রেফারেন্সের জন্য ট্রাস্টস্টোরের নাম রেফারেন্স কলামে থাকে।
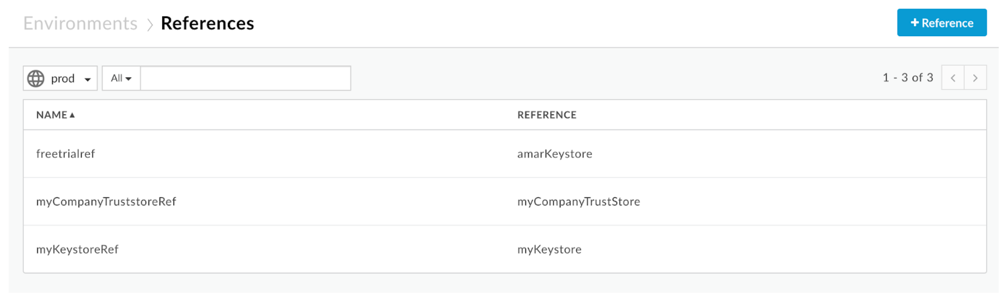
ছবি ৬ এই উদাহরণে, লক্ষ্য করুন যে myCompanyTruststoreRef-এ রেফারেন্স কলামে myCompanyTruststore আছে। তাই, truststore নাম হল myCompanyTruststore.
- ট্রাস্টস্টোরে (আগের ধাপে নির্ধারিত) সেভ করা সার্টিফিকেট পেতে
নিম্নলিখিত API ব্যবহার করুন:
- কীস্টোর বা ট্রাস্টস্টোর API-এর জন্য সার্টিফিকেট তালিকাভুক্ত করুন। এই API ট্রাস্টস্টোরে থাকা সব সার্টিফিকেটের তালিকা দেখায়।
- কীস্টোর বা ট্রাস্টস্টোর API থেকে সার্টিফিকেট সংক্রান্ত বিবরণ পান। এই API, ট্রাস্টস্টোরে থাকা নির্দিষ্ট সার্টিফিকেট সম্পর্কে তথ্য রিটার্ন করে।
TCP/IP প্যাকেটে (ছবি ৪ দেখুন) নির্দিষ্ট ক্লায়েন্টের পাঠানো রুট সার্টিফিকেট সহ সম্পূর্ণ চেইন সার্টিফিকেটে আছে কিনা তা চেক করুন। ট্রাস্টস্টোরে অবশ্যই রুট সার্টিফিকেট এবং ক্লায়েন্টের লিফ সার্টিফিকেট বা লিফ ও ইন্টারমিডিয়েট সার্টিফিকেট থাকতে হবে। ট্রাস্টস্টোরে ক্লায়েন্টের সঠিক রুট সার্টিফিকেট না থাকলে, সেটিই সমস্যার কারণ।
তবে, ক্লায়েন্টের সম্পূর্ণ সার্টিফিকেট চেনে রুট সার্টিফিকেট সহ ট্রাস্টস্টোরে থাকলে, এটি ইঙ্গিত করে যে ট্রাস্টস্টোরে আপলোড করা সার্টিফিকেট সম্ভবত Edge রাউটারে লোড করা হয়নি। এমনটি হয়ে থাকলে, কারণ: Edge রাউটারে ক্লায়েন্ট সার্টিফিকেট লোড করা নেই দেখুন।
রেজোলিউশন
Apigee Edge রাউটারের ট্রাস্টস্টোরে রুট সার্টিফিকেট সহ সঠিক ক্লায়েন্টের সার্টিফিকেট উপলভ্য আছে কিনা তা নিশ্চিত করুন।
কারণ: Edge রাউটারে ক্লায়েন্ট সার্টিফিকেট লোড করা নেই
- আপনি পাবলিক ক্লাউড ব্যবহারকারী হলে, Apigee Edge সহায়তা টিমের সাথে যোগাযোগ করুন।
- আপনি প্রাইভেট ক্লাউড ব্যবহারকারী হলে, প্রতিটি রাউটারে নিম্নলিখিত নির্দেশাবলী অনুসরণ করুন:
- নির্দিষ্ট ভার্চুয়াল হোস্টের জন্য ফাইলটি
/opt/nginx/conf.d/OrgName_envName_vhostName-client.pemআছে কিনা তা চেক করুন। ফাইলটি না থাকলে, নিচে দেওয়া সমাধান বিভাগে যান। - ফাইলটি থাকলে, Edge রাউটারে উপলভ্য
সার্টিফিকেটের বিবরণ পেতে, নিচের
opensslকমান্ড ব্যবহার করুন:openssl -in <OrgName_envName_vhostName-client.pem> -text -noout
- সার্টিফিকেটের ইস্যুকারী, বিষয় ও মেয়াদ শেষ হওয়ার তারিখ চেক করুন। Edge UI-তে Truststore-এ বা ম্যানেজমেন্ট API ব্যবহার করে যা দেখা গেছে, তার সাথে এগুলির কোনওটি না মিললে, সেটিই হল সমস্যার কারণ।
- এটি হতে পারে যে রাউটার আপলোড করা সার্টিফিকেট আবার লোড করেনি।
- নির্দিষ্ট ভার্চুয়াল হোস্টের জন্য ফাইলটি
রেজোলিউশন
নিচের ধাপগুলি অনুসরণ করে লেটেস্ট সার্টিফিকেট লোড করা হয়েছে কিনা তা নিশ্চিত করতে রাউটার রিস্টার্ট করুন:
apigee-service edge-router restart
API আবার রান করিয়ে ফলাফল চেক করুন। সমস্যার সমাধান না হলে, ডায়াগনস্টিক তথ্য সংগ্রহ করুন বিকল্পে যান।
ডায়াগনস্টিক তথ্য সংগ্রহ করা
উপরে উল্লেখ করা নির্দেশাবলী অনুসরণ করার পরেও সমস্যার সমাধান না হলে, নিম্নলিখিত ডায়াগনস্টিক তথ্য সংগ্রহ করুন। Apigee Edge সহায়তা টিমের সাথে যোগাযোগ করুন এবং আপনার সংগ্রহ করা তথ্য শেয়ার করুন:
- আপনি পাবলিক ক্লাউড ব্যবহারকারী হলে, নিম্নলিখিত তথ্য প্রদান করুন:
- সংস্থার নাম
- পরিবেশের নাম
- API প্রক্সির নাম
- ভার্চুয়াল হোস্টের নাম
- হোস্টের ছদ্মনাম
- সমস্যাটি আবার তৈরি করতে curl কমান্ড সম্পূর্ণ করুন
- ক্লায়েন্ট অ্যাপ্লিকেশনে ক্যাপচার করা TCP/IP প্যাকেট
- আপনি Private Cloud ব্যবহারকারী হলে, নিম্নলিখিত তথ্য দিন:
- Get virtual host API ব্যবহার করে ভার্চুয়াল হোস্টের নাম ও তার সংজ্ঞা
- হোস্টের ছদ্মনাম
- সম্পূর্ণ সমস্যার মেসেজ যা দেখা গেছে
- ক্লায়েন্ট অ্যাপ্লিকেশন বা রাউটারে ক্যাপচার করা TCP/IP প্যাকেট।
- কীস্টোর API থেকে সার্টিফিকেট তালিকাভুক্ত করুন API-এর আউটপুট এবং সার্টিফিকেটের বিবরণ API পান ব্যবহার করে পাওয়া প্রতিটি সার্টিফিকেটের বিবরণ।
- এই প্লেবুকের কোন কোন বিভাগ আপনি চেষ্টা করেছেন এবং অন্য কোনও ইনসাইট যা এই সমস্যার সমাধান দ্রুত করতে আমাদের সাহায্য করবে, সেই সম্পর্কিত বিবরণ।