

درحال مشاهده اسناد Apigee Edge هستید.
به
اسناد Apigee X بروید. اطلاعات
نشانه
برنامه مشتری پاسخ HTTP 400 Bad Request را با پیام
The plain HTTP request was sent to HTTPS port دریافت میکند.
پیام خطا
برنامه کارخواه کد پاسخ زیر را دریافت میکند:
HTTP/1.1 400 Bad Request
بهدنبال آن صفحه خطای HTML زیر نمایش داده میشود:
<html>
<head><title>400 The plain HTTP request was sent to HTTPS port</title></head>
<body>
<center><h1>400 Bad Request</h1></center>
<center>The plain HTTP request was sent to HTTPS port</center>
</body>
</html>
علل احتمالی
| علت | شرح | دستورالعملهای عیبیابی برای موارد زیر قابلاجرا است |
|---|---|---|
| درخواست HTTP به میزبان مجازی پیکربندیشده با TLS | کارخواه درخواست HTTP را به میزبان مجازی پیکربندیشده با TLS ارسال میکند | کاربران «فضای ابری خصوصی و عمومی لبهای» |
| درخواست HTTP به نقطه پایانی هدف پیکربندیشده با TLS | درخواست HTTP به سرور زیرینه فعالسازیشده با TLS در نقطه پایان هدف ارسال شد. | کاربران «فضای ابری خصوصی و عمومی لبهای» |
| پیکربندی سرور مقصد نادرست است | سرور هدف با درگاه امن 443 پیکربندی شده است اما SSL فعال نیست. |
کاربران «فضای ابری خصوصی و عمومی لبهای» |
علت: درخواست HTTP به میزبان مجازی پیکربندیشده با TLS
این خطا زمانی رخ میدهد که مشتری سعی میکند به یک API در Apigee متصل شود و میزبان مجازی ذکرشده برای استفاده از SSL پیکربندی شده است و بهجای آن درخواست HTTP دریافت میکند.
تشخیص
ازآنجاییکه این مشکل در نقطه پایانی Northbound رخ میدهد و درخواستهای «میانای برنامهسازی کاربردی» در نقطه ورودی تعامل بین برنامه کارخواه و «مسیریاب» ناموفق است، این پیامهای خطا در گزارشهای دسترسی مسیریاب NGINX ثبت نمیشود. بنابراین، این درخواستها در ابزارهایی مانند «پایش API» و ابزار «ردیابی» ضبط نخواهند شد.
-
درخواست API خود را تأیید کنید و ببینید آیا درخواست HTTP برای نام مستعار میزبان ارسال میکنید که پیکربندی شده است تا درخواستها را فقط در درگاه امن
443بپذیرد. اگر اینطور است، این علت مشکل است.نمونه درخواست نادرست API:
curl http://org-test.apigee.net:443/400-demo
<html>
<head><title>400 The plain HTTP request was sent to HTTPS port</title></head>
<body>
<center><h1>400 Bad Request</h1></center>
<center>The plain HTTP request was sent to HTTPS port</center>
<hr><center>server</center>
</body>
</html>
- در درخواست نمونه بالا، توجه داشته باشید که درخواست HTTP به نام مستعار میزبان
myorg-test.apigee.netدر درگاه امن443ارسال میشود. این دلیل خطای400 Bad Requestاست.
وضوح
باید بررسی کنید که آیا مشتری بهجای HTTPs از HTTP استفاده میکند یا نه و درخواست صحیح را همانطور که در زیر نشان داده شده است انجام دهید:
درخواست نمونه میانای برنامهسازی کاربردی:
curl https://org-test.apigee.net:443/400-demo
یا
curl https://org-test.apigee.net/400-demo
< HTTP/1.1 200 OK
< Date: Thu, 25 Feb 2021 13:01:43 GMT
< Content-Type: text/xml;charset=UTF-8
< Content-Length: 403
< Connection: keep-alive
< Server: gunicorn/19.9.0
< Access-Control-Allow-Origin: *
< Access-Control-Allow-Credentials: true
علت: درخواست HTTP به نقطه پایانی هدف پیکربندیشده با TLS
این خطا زمانی رخ میدهد که درخواستهای HTTP را در نقطه پایانی هدف یک «پراکسی API» برای سرور پشتیبان فعالسازیشده با TLS بهاشتباه پیکربندی کرده باشید.
تشخیص
از مراحل زیر برای تشخیص خطا بااستفاده از ابزار «ردیابی» استفاده کنید:
- ردیابی را در «واسط کاربر Apigee» برای «پراکسی میانای برنامهسازی کاربردی» تحتتأثیر قرارگرفته فعال کنید.
- درخواستهایی را به «پراکسی میانای برنامهسازی کاربردی» ارسال کنید.
- یکی از درخواستهای API را که با کد پاسخ
400ناموفق بوده است انتخاب کنید. - در مراحل مختلف پیمایش کنید و تعیین کنید که خرابی در کجا رخ داده است.
-
معمولاً پاسخ خطای
400را از سرور زیرینه خواهید دید. یعنی پاسخ خطای400را در مرحله پاسخ از سرور مقصد دریافت شد همانطور که در زیر نشان داده شده است خواهید دید: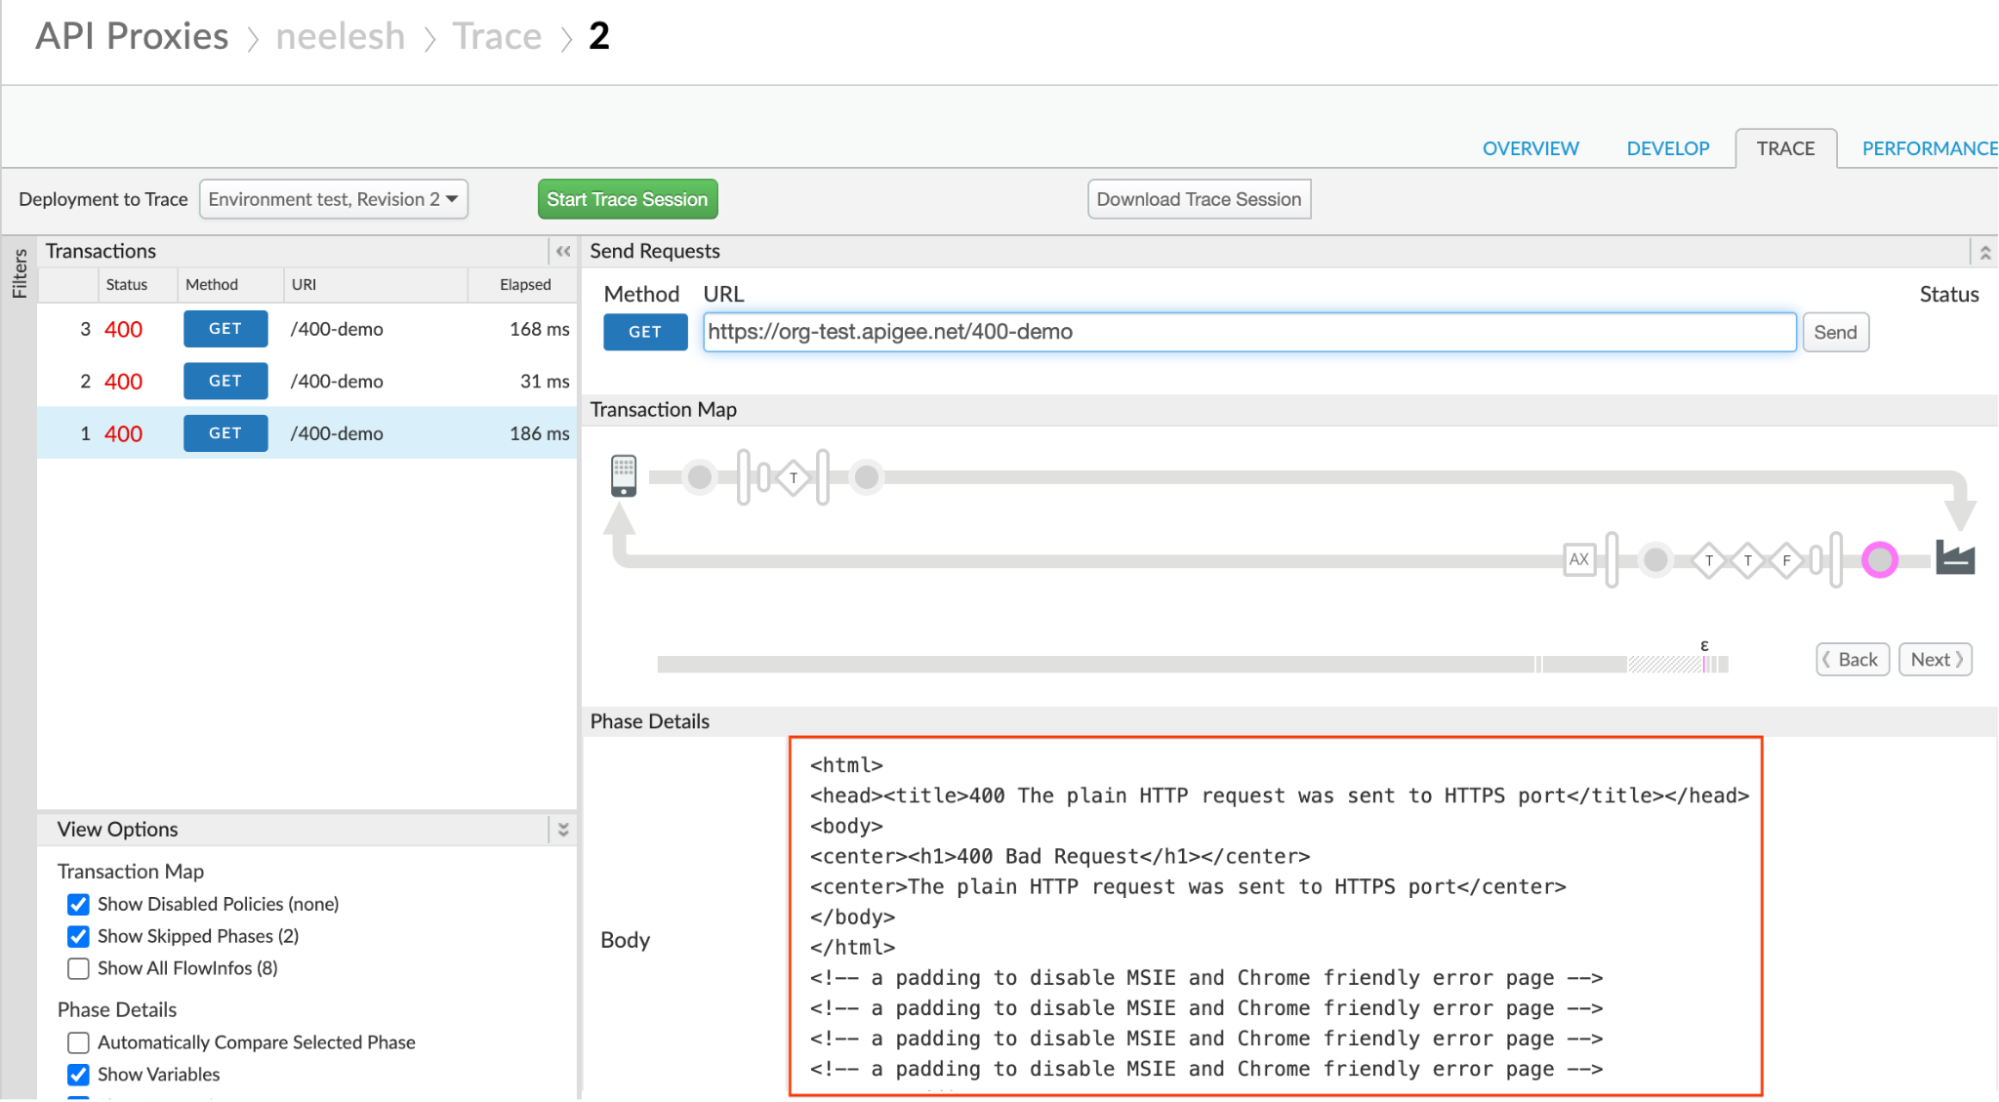
-
با کلیک کردن روی نماد AX (دادههای Analytics ضبطشده) در ردیابی، نقطه پایانی هدف را که درخواست برای آن ساخته شده است تعیین کنید.
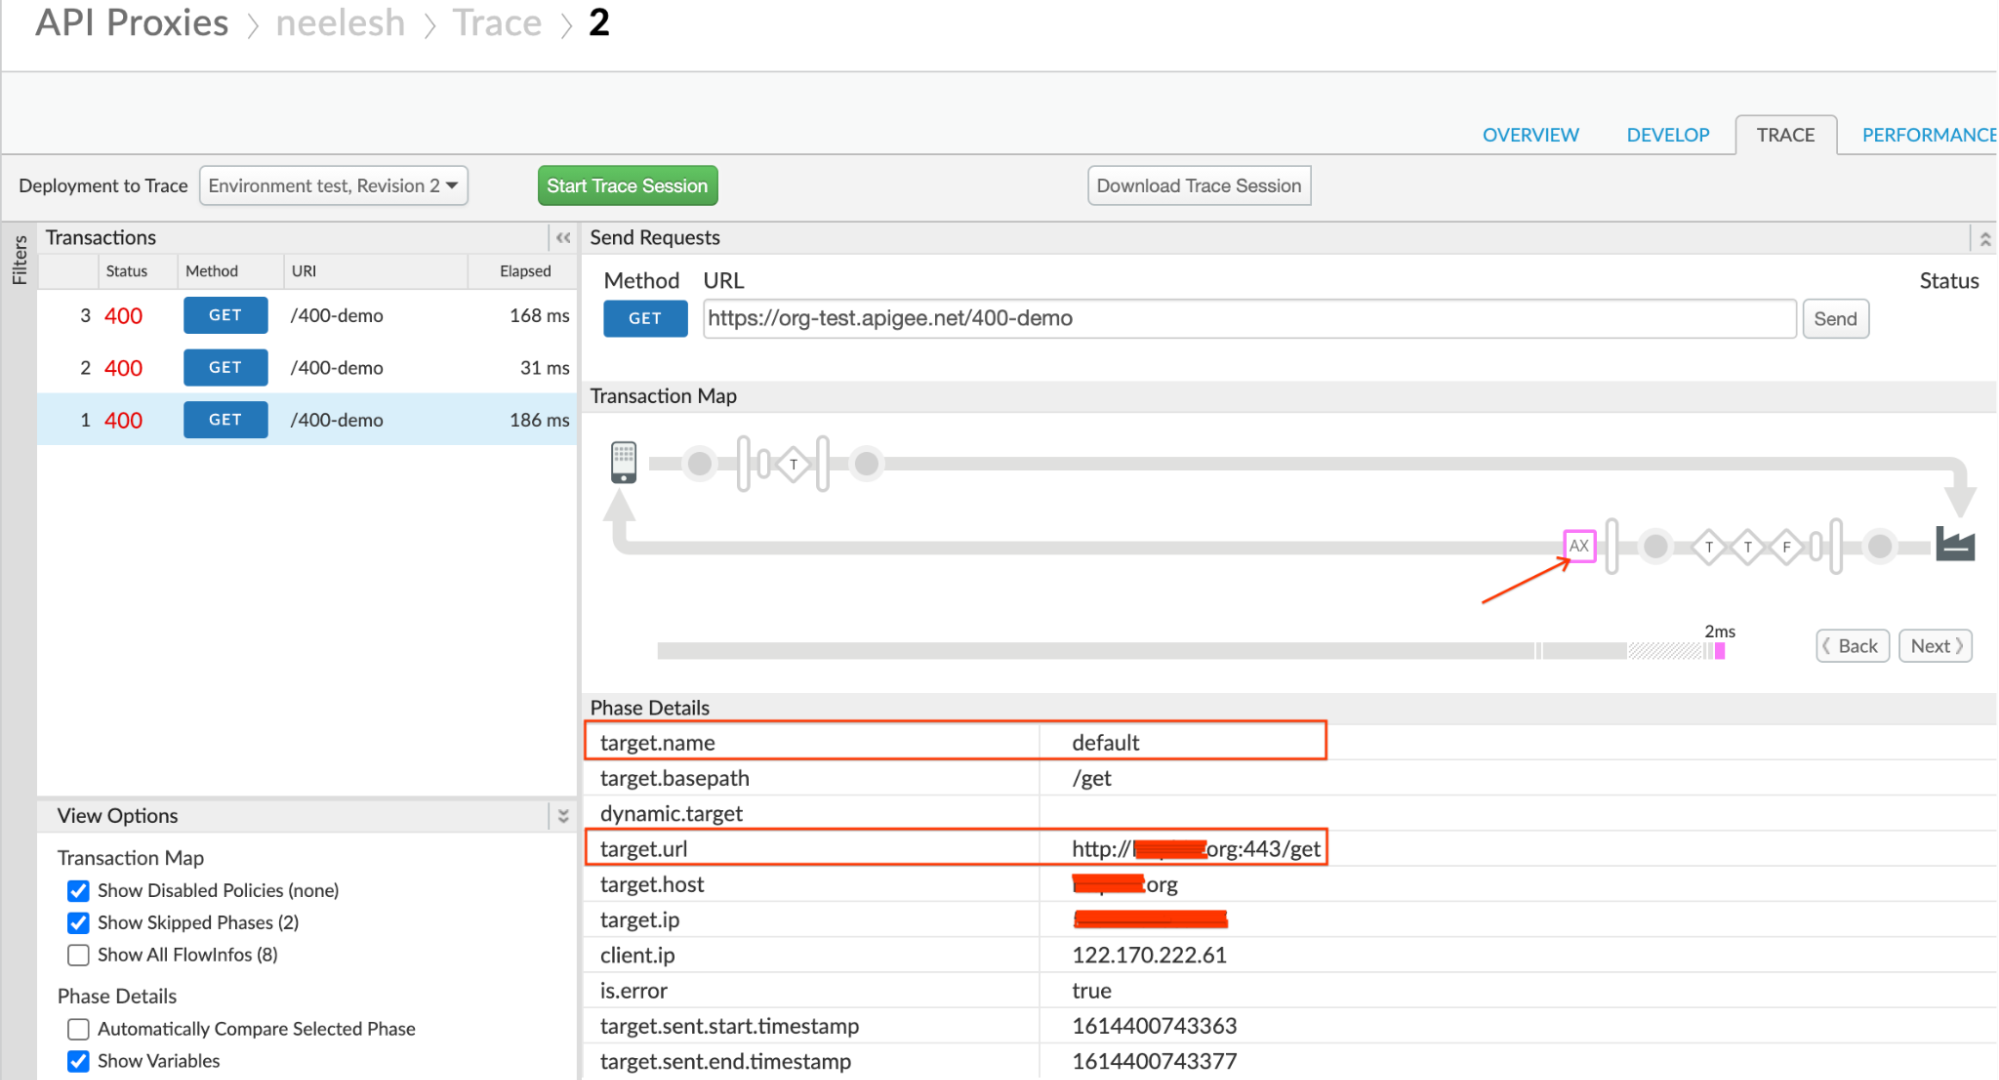
- به target.url توجه کنید که حاوی پروتکل، نام مستعار میزبان سرور پشتیبان،
و گاهی شماره درگاه است. درگاه استفادهشده برای نشانی وب مقصد
443است اما پروتکل HTTP است. - تعریف نقطه پایانی هدف را بررسی کنید تا پیکربندی را درک کنید.
-
تأیید کنید که میزبان سرور نهایی ایمن است و در درگاه ایمنی مثل
443گوش میدهد. اگر از این پروتکل بهعنوانhttpدر عنصر<URL>استفاده میکنید، این دلیل بروز این مشکل است.پیکربندی نقطه پایانی هدف نمونه:
<?xml version="1.0" encoding="UTF-8" standalone="yes"?>
<TargetEndpoint name="default">
    <Description/>
    <FaultRules/>
    <PreFlow name="PreFlow">
        <Request/>
        <Response/>
    </PreFlow>
    <PostFlow name="PostFlow">
        <Request/>
        <Response/>
    </PostFlow>
    <Flows/>
    <HTTPTargetConnection>
        <Properties/>
        <URL>http://somehost.org:443/get</URL>
    </HTTPTargetConnection>
</TargetEndpoint>
مثال بالا نشان میدهد که از پروتکل HTTP استفاده میکنید، اما درگاه استفادهشده درگاه امن
443است. این کار باعث میشود سرور زیرینه با400 Bad Requestو پیام خطایThe plain HTTP request was sent to HTTPS portپاسخ دهد.
وضوح
-
اگر سرور زیرینه شما ایمن است/ «امنیت لایه انتقال» فعال است، مطمئن شوید که از این پروتکل بهصورت
httpsدر عنصر<URL>نقطه پایانی هدف استفاده میکنید، همانطور که در مثال زیر نشان داده شده است:پیکربندی نقطه پایانی هدف نمونه:
<HTTPTargetConnection> <Properties/> <URL>https://somehost.org:443/get</URL> </HTTPTargetConnection> -
اگر سرور نهایی شما امن نباشد، در اینصورت:
- شماره درگاه امن را ذکر نکنید، مثلاً
443. - اگر سرور زیرینه شما در درگاه غیرامن استاندارد گوش میدهد، اصلاً لازم نیست شماره درگاه را ذکر کنید
- اگر از درگاه غیرامنی استفاده میکنید، شماره درگاه را ذکر کنید، برای مثال:
9080
پیکربندی نقطه پایانی هدف نمونه:
<HTTPTargetConnection> <Properties/> <URL>http://somehost.org/get</URL> </HTTPTargetConnection> or <HTTPTargetConnection> <Properties/> <URL>http://somehost.org:9080/get</URL> </HTTPTargetConnection> - شماره درگاه امن را ذکر نکنید، مثلاً
دلیل: پیکربندی نادرست سرور هدف
اگر سرور مقصد با درگاه امنی مثل 443 پیکربندی شده باشد بدون اینکه
«لایه سوکت امن» فعال شده باشد، «پردازشگر پیام» Apigee Edge درخواستهای HTTP را به سرور مقصد امن یا
پیکربندیشده با «امنیت لایه انتقال» ارسال میکند که منجر به این مشکل میشود.
تشخیص
از مراحل زیر برای تشخیص خطا بااستفاده از ابزار «ردیابی» استفاده کنید:
- ردیابی را در «واسط کاربر Apigee» برای «پراکسی میانای برنامهسازی کاربردی» تحتتأثیر قرارگرفته فعال کنید.
- درخواستهایی را به «پراکسی میانای برنامهسازی کاربردی» ارسال کنید.
- یکی از درخواستهای API را که با کد پاسخ
400ناموفق بوده است انتخاب کنید. - در مراحل مختلف پیمایش کنید و تعیین کنید که خرابی در کجا رخ داده است.
-
معمولاً پاسخ خطای
400را از سرور زیرینه خواهید دید. یعنی پاسخ خطای400را در مرحله پاسخ دریافتی از سرور هدف همانطور که در زیر نشان داده شده است خواهید دید: -
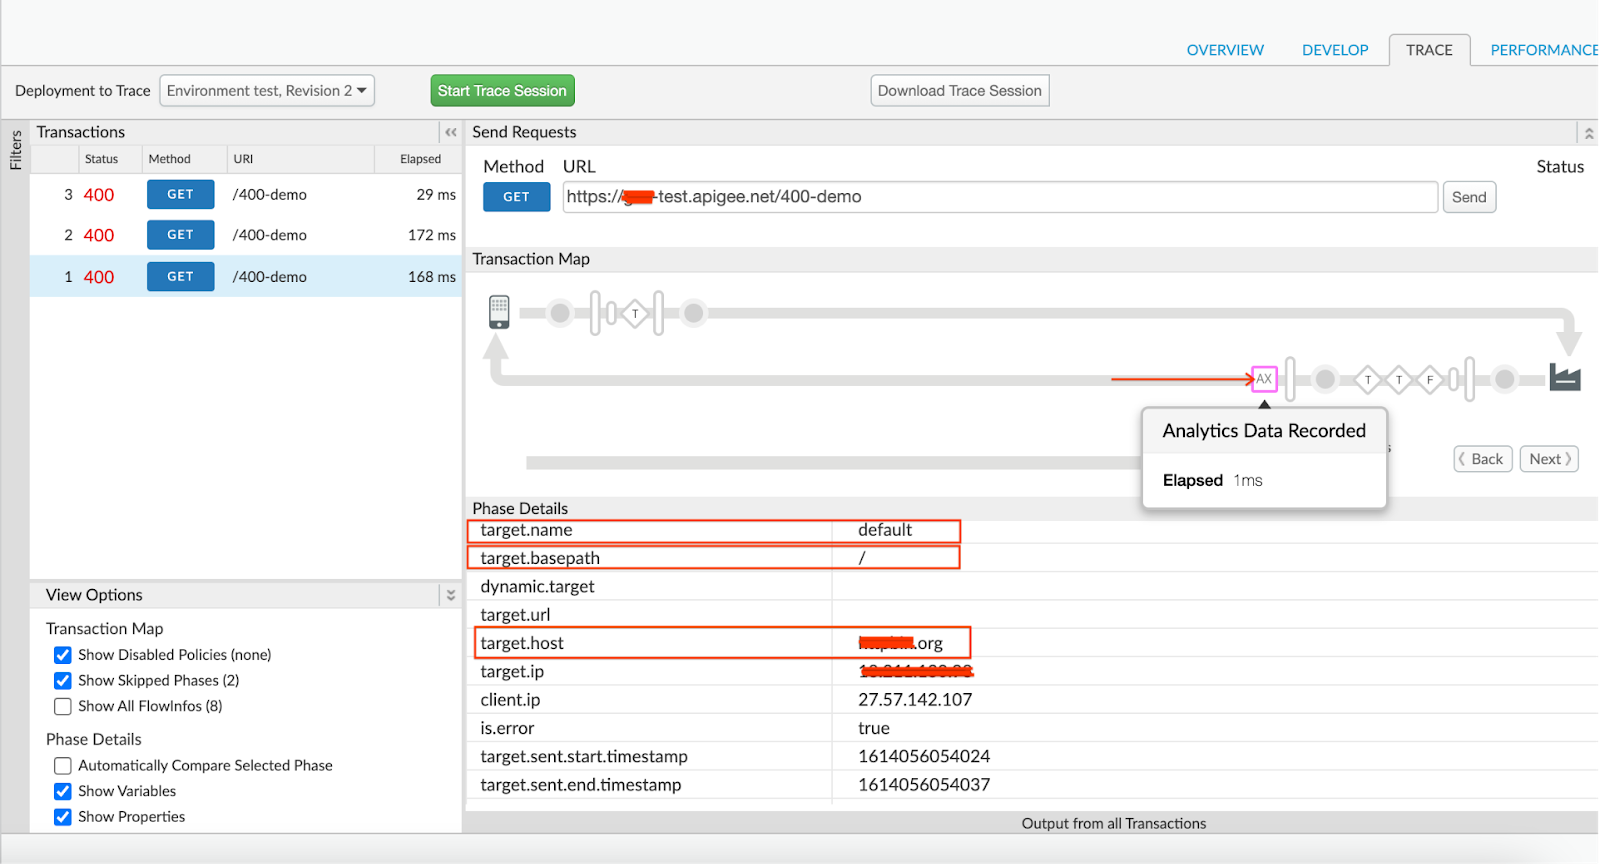
با کلیک کردن روی نماد AX (دادههای Analytics ضبطشده) در ردیابی، نقطه پایانی هدف را که درخواست برای آن ساخته شده است تعیین کنید.
-
target.name را که نشاندهنده نام نقطه پایانی هدف است یادداشت کنید.
در فایل ردیابی مثال بالا، target.name برابر با default است. این نشان میدهد که نقطه پایانی هدف استفادهشده برای این درخواست پیشفرض است.
-
تعریف نقطه پایانی هدف را بررسی کنید تا پیکربندی را درک کنید.
پیکربندی نقطه پایانی هدف نمونه:
<?xml version="1.0" encoding="UTF-8" standalone="yes"?>
<TargetEndpoint name="default">
    <Description/>
    <FaultRules/>
    <PreFlow name="PreFlow">
        <Request/>
        <Response/>
    </PreFlow>
    <PostFlow name="PostFlow">
        <Request/>
        <Response/>
    </PostFlow>
    <Flows/>
    <HTTPTargetConnection>
        <Properties/>
        <LoadBalancer>
        <Server name="faulty-target"/>
        </LoadBalancer>
    </HTTPTargetConnection>
</TargetEndpoint>
پیکربندی نقطه پایانی هدف نمونه بالا نشان میدهد که از سرور هدف بهنام
faulty-targetاستفاده میکنید. -
پساز اینکه نام سرور مقصد را دریافت کردید، میتوانید از یکی از روشهای زیر برای بررسی پیکربندی سرور مقصد استفاده کنید:
- میانای کاربر Edge
- میانای برنامهسازی کاربردی مدیریت
میانای کاربر Edge
- به Apigee Edge > سرپرست > محیطها > سرورهای هدف پیمایش کنید.
- کاربر سرور هدف خاصی را که ازطریق پراکسی API شناسایی شده است انتخاب کند و روی ویرایش کلیک کند.
- درگاه مشخصشده برای سرور هدف و اطلاعات SSL را درستیسنجی کنید.
-
اگر سرور مقصد با درگاه امنی (برای مثال:
443) پیکربندی شده باشد، اما SSL فعال نباشد، این دلیل بروز این مشکل است.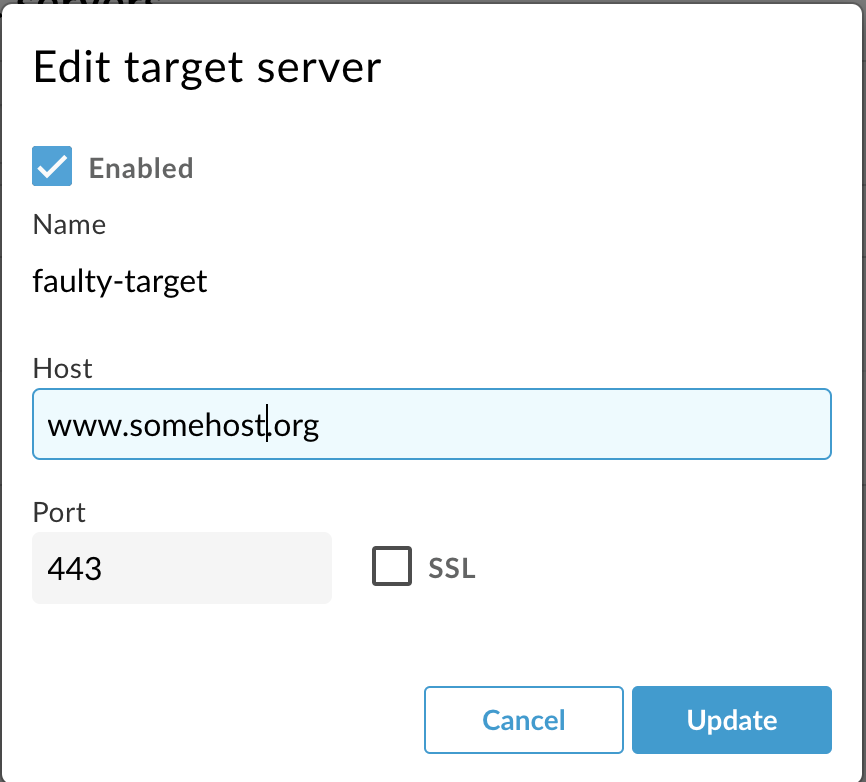
همانطور که در نماگرفت بالا میبینید، درگاه مورد استفاده
443است اما SSL برای آن درگاه در پیکربندی سرور مقصد فعال نیست. این کار باعث میشود «پردازنده پیام» Apigee Edge درخواستهای HTTP را به درگاه امن443ارسال کند. بنابراین، خطای400 Bad Requestرا با پیامThe plain HTTP request was sent to HTTPS portدریافت میکنید.
میانای برنامهسازی کاربردی مدیریت
-
میانای برنامهسازی کاربردی دریافت سرور هدف را اجرا کنید تا جزئیات مربوط به پیکربندی سرور هدف خاص را همانطور که در زیر نشان داده شده است دریافت کنید:
کاربر «ابر عمومی»:
curl -v 'https://api.enterprise.apigee.com/v1/organizations/ORG_NAME/environments/ENV_NAME>/targetservers/TARGET_SERVER_NAME' \
-H "Content-Type:application/xml" \
-H "Authorization:Bearer $TOKEN"
کاربر «ابر خصوصی»:
curl -v 'http://MANAGEMENT_IP:8080/v1/organizations/ORG_NAME/environments/ENV_NAME/targetservers/TARGET_SERVER_NAME' \
-H "Content-Type:application/xml" \
-H "Authorization:Bearer $TOKEN"
- درگاه مشخصشده برای سرور هدف و اطلاعات SSL را درستیسنجی کنید.
-
اگر سرور هدف با درگاه امنی پیکربندی شده باشد (برای نمونه:
443)، اما بخشSSLInfoتعریف نشده باشد یا فعال نباشد، این دلیل بروز این مشکل است.پیکربندی سرور هدف نمونه:
{
  "host" : "somehost.org",
  "isEnabled" : true,
  "name" : "faulty-target",
  "port" : 443
}
در برونداد نمونه بالا، میبینیم که درگاه استفادهشده برای اتصال هدف
443است، اما هیچ بلوک پیکربندیSSLInfoوجود ندارد.این کار باعث میشود «پردازشگر پیام» Apigee Edge درخواستهای HTTP را به درگاه امن
443ارسال کند. بنابراین، خطای400 Bad Requestرا با پیامThe plain HTTP request was sent to HTTPS portدریافت میکنید.
وضوح
اگر سرور هدف شما ایمن است یا «امنیت لایه انتقال» پیکربندی شده است، باید SSL را برای سرور هدف خاص فعال کنید.
میتوانید این کار را بااستفاده از یکی از گزینههای زیر انجام دهید:
- میانای کاربر Edge
- میانای برنامهسازی کاربردی مدیریت
میانای کاربر Edge
- در واسط کاربر Edge > سرپرست > محیطها > سرورهای هدف به سرور هدف پیمایش کنید.
- کارساز هدف خاص را انتخاب کنید و روی ویرایش کلیک کنید.
- اگر سرور مقصد شما ایمن است و از درگاهی مثل
443استفاده میکند، با انتخاب چارگوش کنار گزینه SSL، آن را فعال کنید. - Truststore، Ciphers، و Protocols را پیکربندی کنید. (فقط درصورت نیاز)
میانای برنامهسازی کاربردی مدیریت
از API مدیریت برای پیکربندی سرور هدف همانگونه که در بهروزرسانی پیکربندی سرور هدف مستند شده است استفاده کنید.
باید اطلاعات تشخیص خرابی را جمعآوری کند
اگر مشکل حتی پساز دنبال کردن دستورالعملهای بالا برطرف نشد، اطلاعات تشخیصی زیر را جمعآوری کنید و سپس با پشتیبانی Apigee Edge تماس بگیرید.
- اگر کاربر ابر عمومی هستید، اطلاعات زیر را ارائه دهید:
- نام سازمان
- نام محیط
- نام پراکسی میانای برنامهسازی کاربردی
- فرمان curl را برای بازتولید خطا تکمیل کنید
- برونداد ابزار ردیابی (اگر توانستهاید درخواست ناموفق را ضبط کنید)
- اگر کاربر ابر خصوصی هستید، اطلاعات زیر را ارائه دهید:
- پیام خطای کامل مشاهده شد
- نام محیط
- دسته پراکسی میانای برنامهسازی کاربردی
- تعریف سرور هدف (اگر از سرور هدف در نقطه پایانیتان استفاده میکنید)
- برونداد ابزار ردیابی (اگر توانستهاید درخواست ناموفق را ضبط کنید)