

درحال مشاهده اسناد Apigee Edge هستید.
به
اسناد Apigee X بروید. اطلاعات
نشانه
برنامه مشتری کد وضعیت HTTP 503 Service Unavailable را با
کد خطای messaging.adaptors.http.flow.SslHandshakeFailed بهعنوان پاسخ برای
فراخوانیهای API دریافت میکند.
پیام خطا
برنامه کارخواه کد پاسخ زیر را دریافت میکند:
HTTP/1.1 503 Service Unavailable
علاوهبراین، ممکن است پیام خطای زیر را مشاهده کنید:
{
   "fault":{
      "faultstring":"SSL Handshake failed sun.security.validator.ValidatorException: PKIX path building failed: sun.security.provider.certpath.SunCertPathBuilderException: unable to find valid certification path to requested target",
      "detail":{
         "errorcode":"messaging.adaptors.http.flow.SslHandshakeFailed"
      }
   }
}
علل احتمالی
ممکن است کد وضعیت 503 Service Unavailable را با کد خطای
messaging.adaptors.http.flow.SslHandshakeFailed بهدلیل ناموفق بودن فرایند
دست دادن SSL بین «پردازشگر پیام» Apigee Edge و سرور پشتیبان به دلایل مختلف دریافت کنید. پیام خطا در faultstring معمولاً نشاندهنده
علت احتمالی سطح بالایی است که منجر به این خطا شده است.
بسته به پیام خطایی که در faultstring مشاهده میشود، باید از
تکنیکهای مناسب برای عیبیابی مشکل استفاده کنید. این کتابچه راهنما توضیح میدهد که اگر پیام خطای SSL Handshake failed
sun.security.validator.ValidatorException: PKIX path building failed:
sun.security.provider.certpath.SunCertPathBuilderException: unable to find valid certification
path to requested target را در faultstring مشاهده کردید، چگونه این خطا را عیبیابی کنید.
این خطا درطول فرایند دست دادن SSL بین «پردازشگر پیام» Apigee Edge و سرور زیرینه رخ میدهد:
- اگر truststore «پردازشگر پیام» Apigee Edge:
- حاوی زنجیره گواهینامهای است که با زنجیره گواهینامه کامل سرور پشتیبان مطابقت ندارد، یا
- زنجیره گواهینامه کامل سرور زیرینه را ندارد
- اگر زنجیره گواهینامه ارائهشده توسط سرور نهایی:
- شامل نام دامنه کاملاً واجدشرایط (FQDN) است که با نام میزبان مشخصشده در نقطه پایان هدف مطابقت ندارد
- حاوی زنجیره گواهینامه نادرست یا ناقص است
دلایل احتمالی این مشکل به شرح زیر است:
| علت | شرح | دستورالعملهای عیبیابی برای موارد زیر قابلاجرا است |
|---|---|---|
| گواهینامه یا زنجیره گواهینامه نادرست/ناقص در مخزن اعتماد «پردازشگر پیام» | گواهینامه و/یا زنجیره آن که در مخزن اعتماد «پردازشگر پیام» Apigee Edge ذخیره شده است با زنجیره گواهینامه سرور زیرینه مطابقت ندارد یا حاوی زنجیره گواهینامه کامل سرور زیرینه نیست. | کاربران «ابر خصوصی» و «ابر عمومی» لبه |
| عدم تطابق FQDN در گواهینامه سرور زیرینه و نام میزبان در نقطه پایان هدف | گواهینامه ارائهشده توسط سرور زیرینه حاوی «نام دامنه کاملاً واجدشرایطی» است که با نام میزبان مشخصشده در نقطه پایانی هدف مطابقت ندارد. | کاربران «ابر خصوصی» و «ابر عمومی» لبه |
| گواهینامه یا زنجیره گواهینامه نادرست/ناقص ارائهشده توسط سرور زیرینه | زنجیره گواهینامه ارائهشده توسط سرور زیرینه نادرست یا ناقص است. | کاربران «ابر خصوصی» و «ابر عمومی» لبه |
مراحل متداول تشخیص خرابی
برای تشخیص این خطا، از یکی از ابزارها/تکنیکهای زیر استفاده کنید:
پایش میانای برنامهسازی کاربردی
رویه شماره ۱: استفاده از «پایش میانای برنامهسازی کاربردی»
برای تشخیص خطا بااستفاده از «پایش API»:
- بهعنوان کاربری با نقش مناسب به سیستم Apigee Edge UI وارد شوید.
به سازمانی که میخواهید مشکل را در آن بررسی کنید بروید.
- به صفحه تجزیهوتحلیل > پایش API > بررسی پیمایش کنید.
- بازه زمانی خاصی را که در آن خطاها را مشاهده کردهاید انتخاب کنید.
رسم کد خطا دربرابر زمان.
سلولی را که کد خطای
messaging.adaptors.http.flow.SslHandshakeFailedرا دارد انتخاب کنید همانطور که در زیر نشان داده شده است: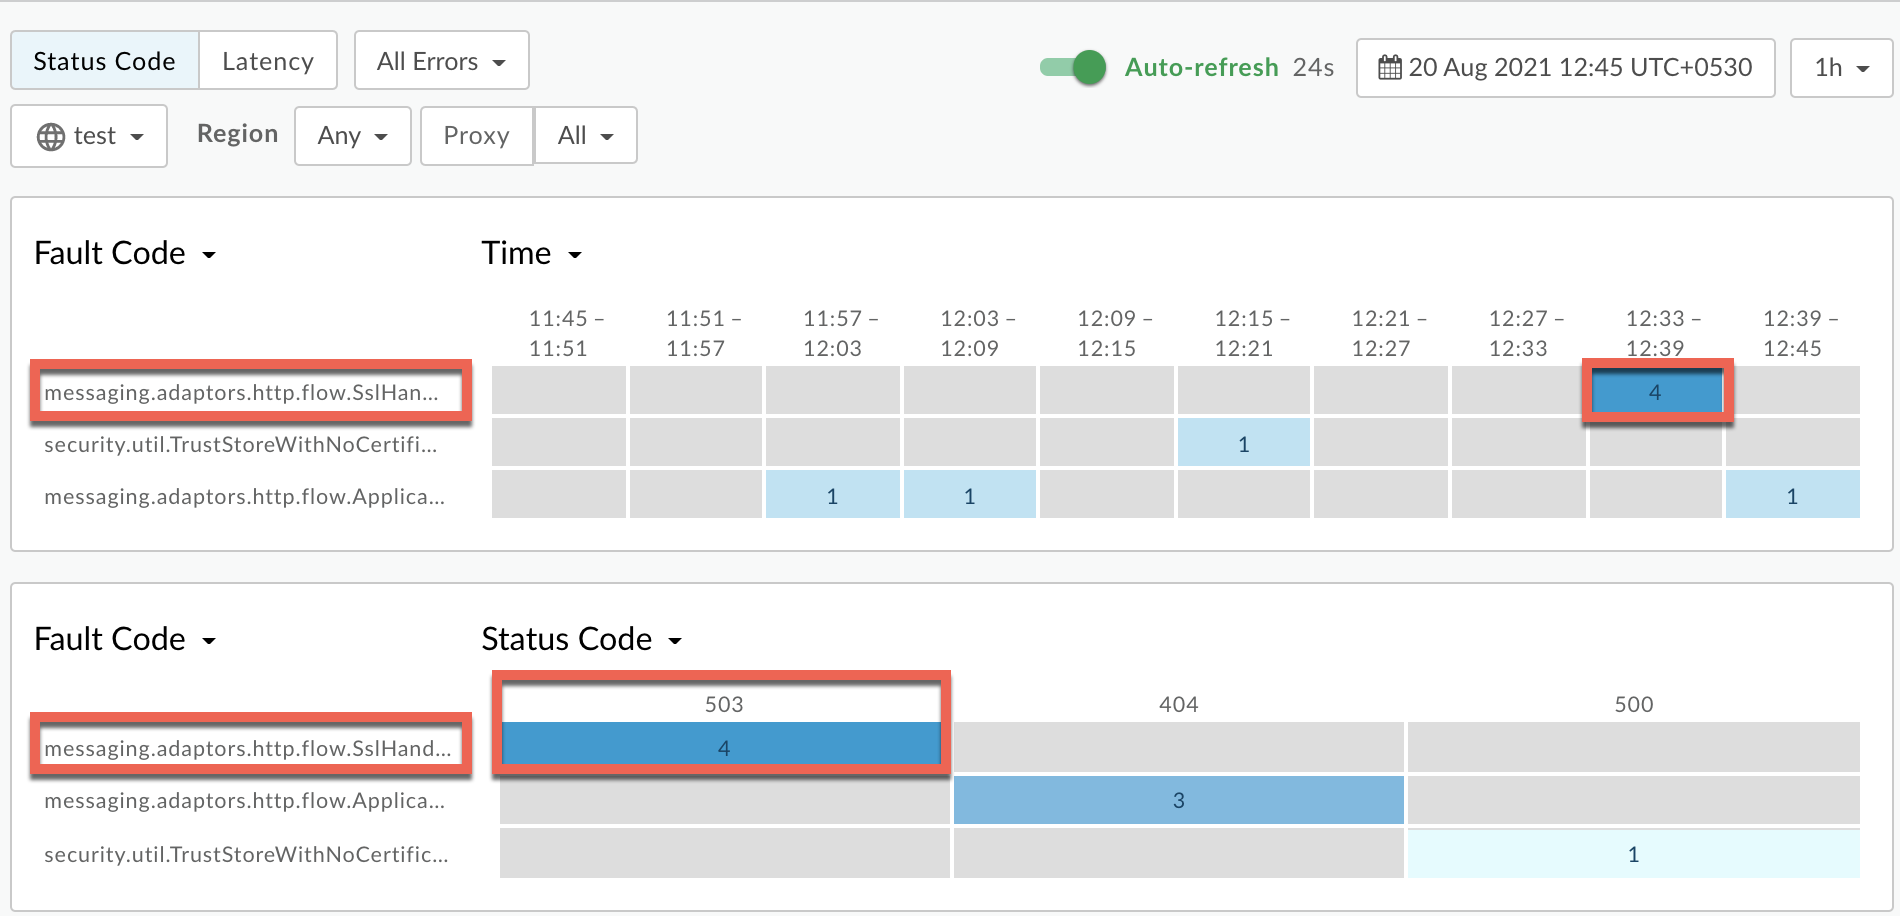
اطلاعات مربوط به کد خطا
messaging.adaptors.http.flow.SslHandshakeFailedبهصورت نشان داده میشود: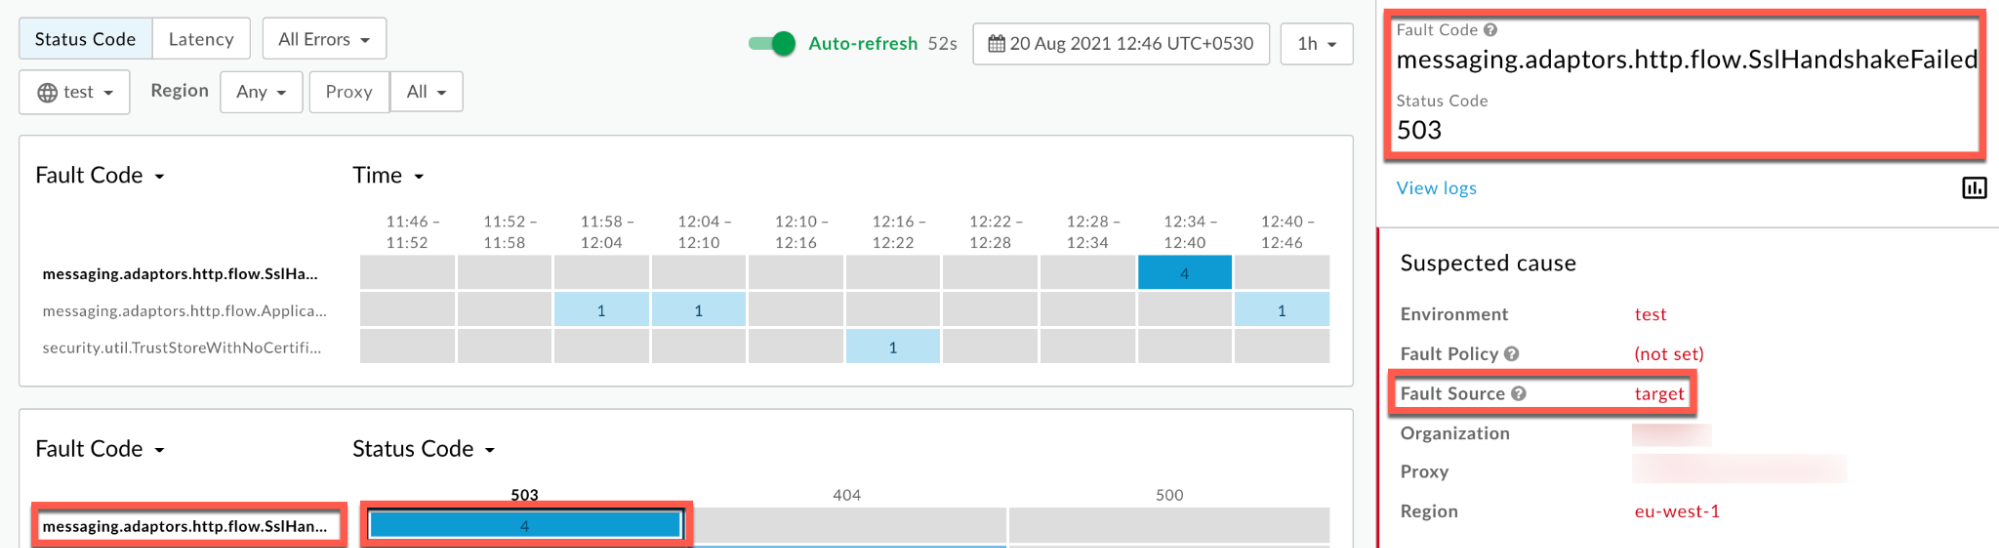
روی مشاهده گزارشها کلیک کنید و ردیف درخواست ناموفق را ازهم باز کنید.
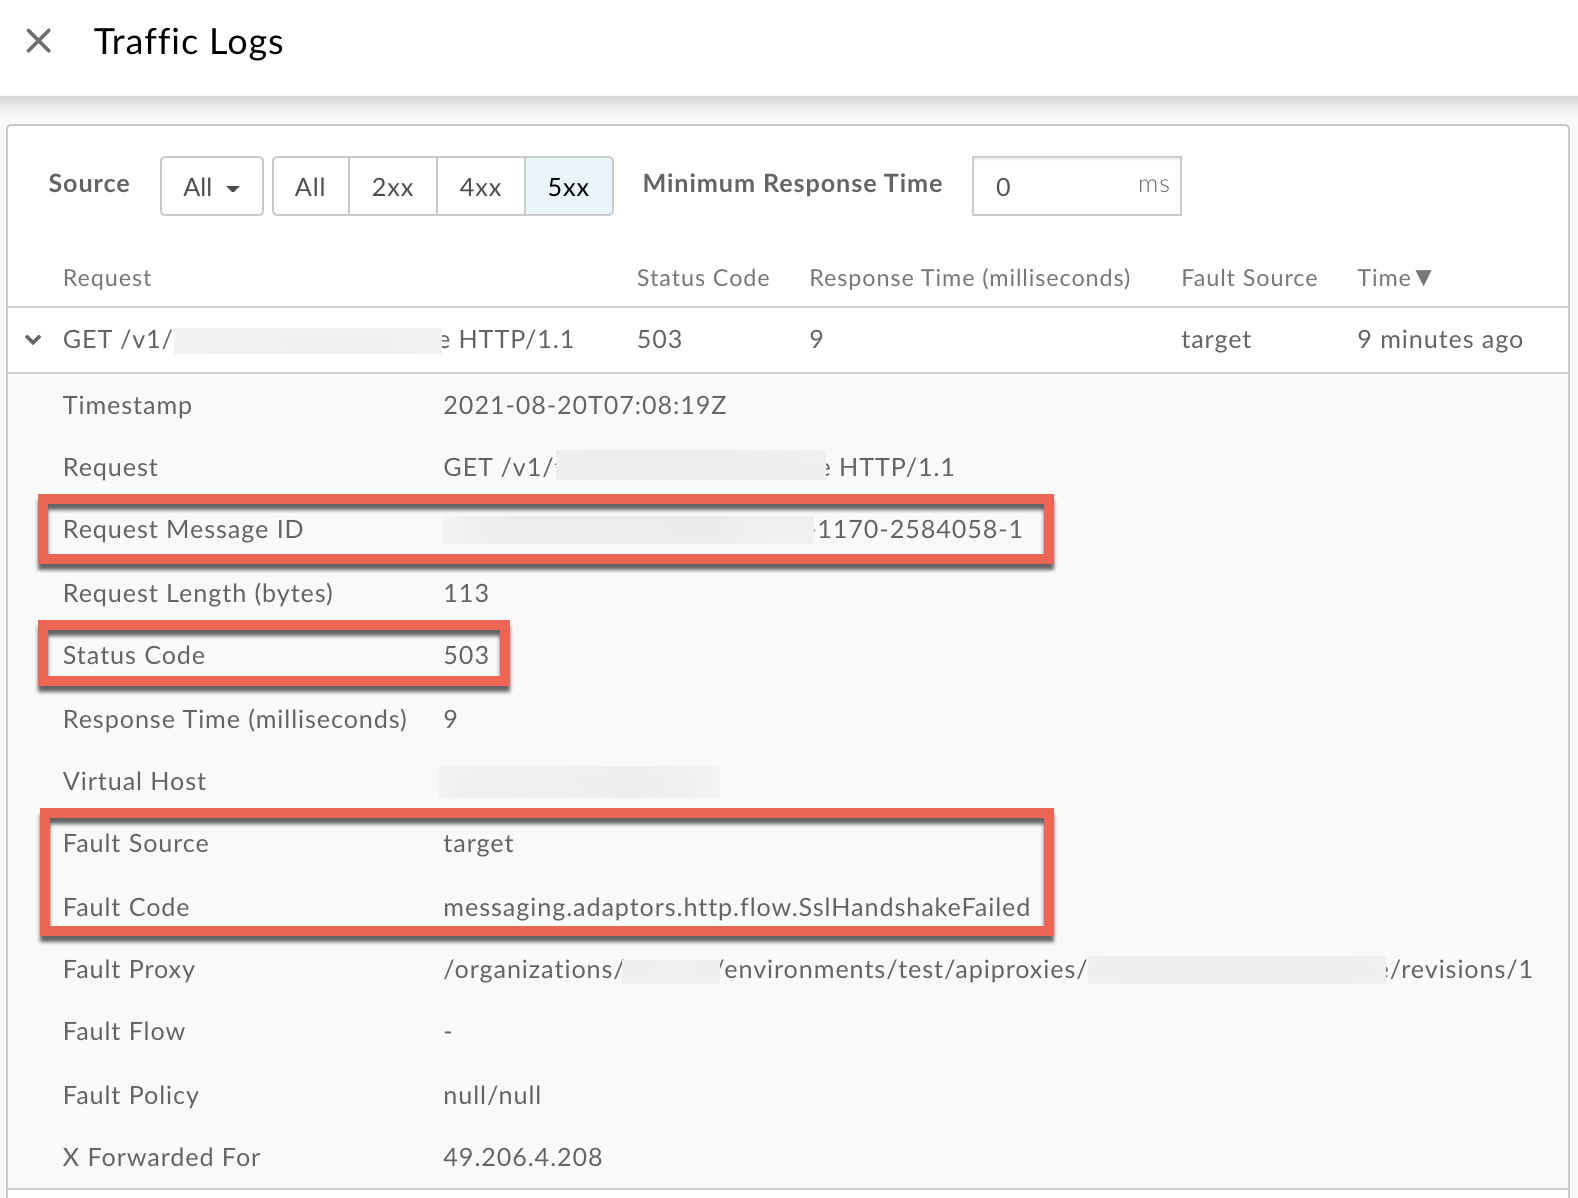
- از پنجره گزارشها، جزئیات زیر را یادداشت کنید:
- شناسه پیام درخواست
- کد وضعیت:
503 - منبع خطا:
target - کد خطا:
messaging.adaptors.http.flow.SslHandshakeFailed
ردیابی
رویه شماره ۲: استفاده از ابزار «ردیابی»
برای تشخیص خرابی بااستفاده از ابزار «ردیابی»:
- جلسه ردیابی و یکی از این موارد را فعال کنید
- منتظر خطای
503 Service Unavailableبا کد خطایmessaging.adaptors.http.flow.SslHandshakeFailedبمانید، یا - اگر میتوانید مشکل را بازتولید کنید، برای بازتولید مشکل، تماس API برقرار کنید
503 Service Unavailable
- منتظر خطای
مطمئن شوید که نمایش همه FlowInfos فعال باشد:
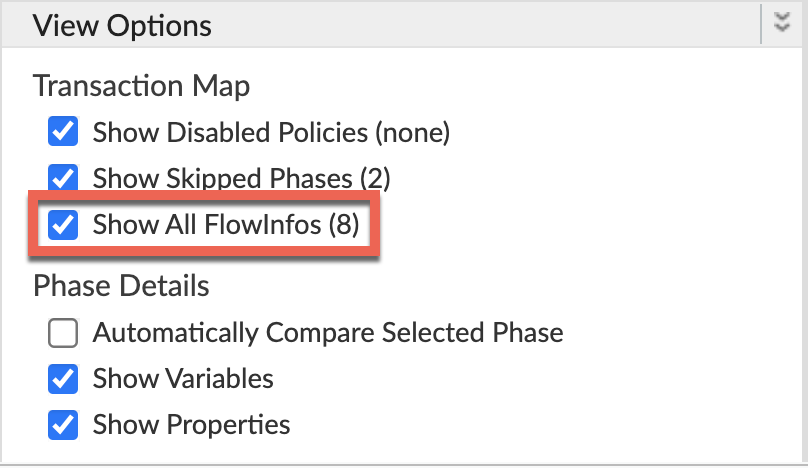
- یکی از درخواستهای ناموفق را انتخاب کنید و ردیابی را بررسی کنید.
- در مراحل مختلف ردیابی پیمایش کنید و مکان وقوع خطا را پیدا کنید.
معمولاً خطا را پساز مرحله جریان درخواست هدف شروع شد همانطور که در زیر نشان داده شده است پیدا خواهید کرد:
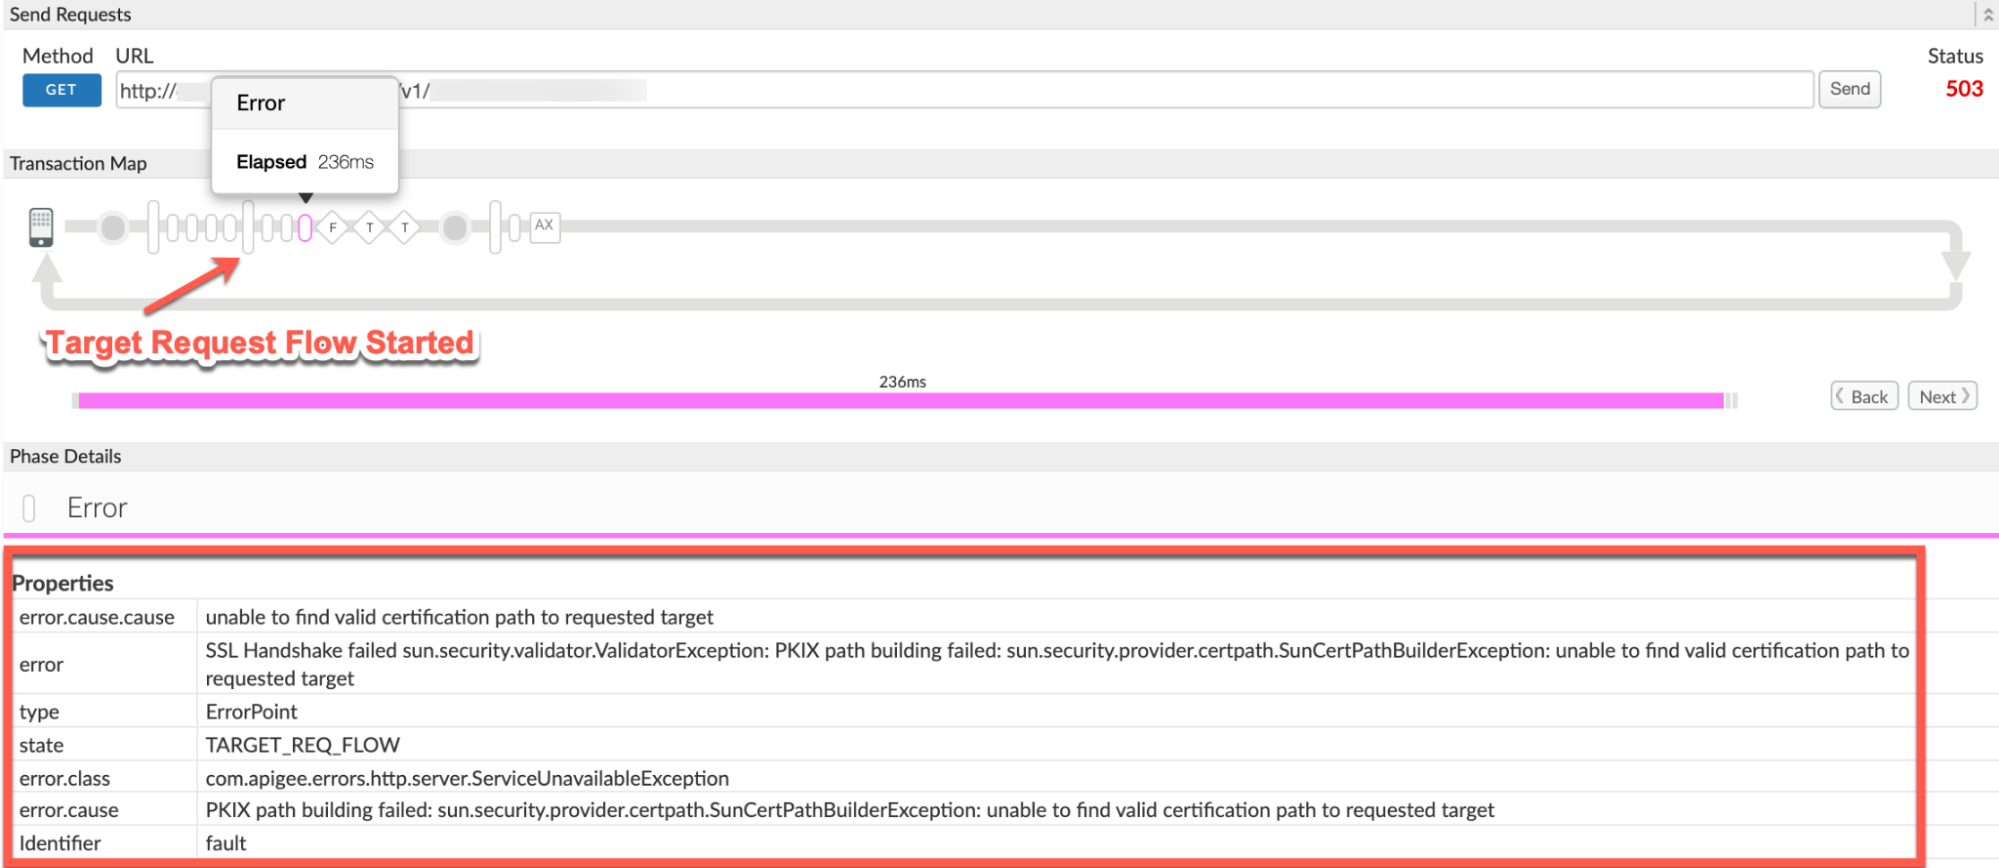
- مقادیر زیر را از ردیابی یادداشت کنید:
- خطا:
SSL Handshake failed sun.security.validator.ValidatorException: PKIX path building failed: sun.security.provider.certpath.SunCertPathBuilderException: unable to find valid certification path to requested target - error.cause:
PKIX path building failed: sun.security.provider.certpath.SunCertPathBuilderException: unable to find valid certification path to requested target - error.class:
com.apigee.errors.http.server.ServiceUnavailableException - مقدار خطای
SSL Handshake failed sun.security.validator.ValidatorException: PKIX path building failed: sun.security.provider.certpath.SunCertPathBuilderException: unable to find valid certification path to requested targetنشان میدهد که «دستدهی SSL» ناموفق بوده است، زیرا «پردازشگر پیام» Apigee Edge نتوانسته است گواهینامه سرور پشتیبان را اعتبارسنجی کند.
- خطا:
- به فاز AX (دادههای Analytics ضبطشده) در ردیابی بروید و روی آن کلیک کنید.
به بخش سرایندهای خطای جزئیات فاز پیمایش کنید و مقادیر X-Apigee-fault-code و X-Apigee-fault-source و X-Apigee-Message-ID را همانطور که در زیر نشان داده شده است تعیین کنید:
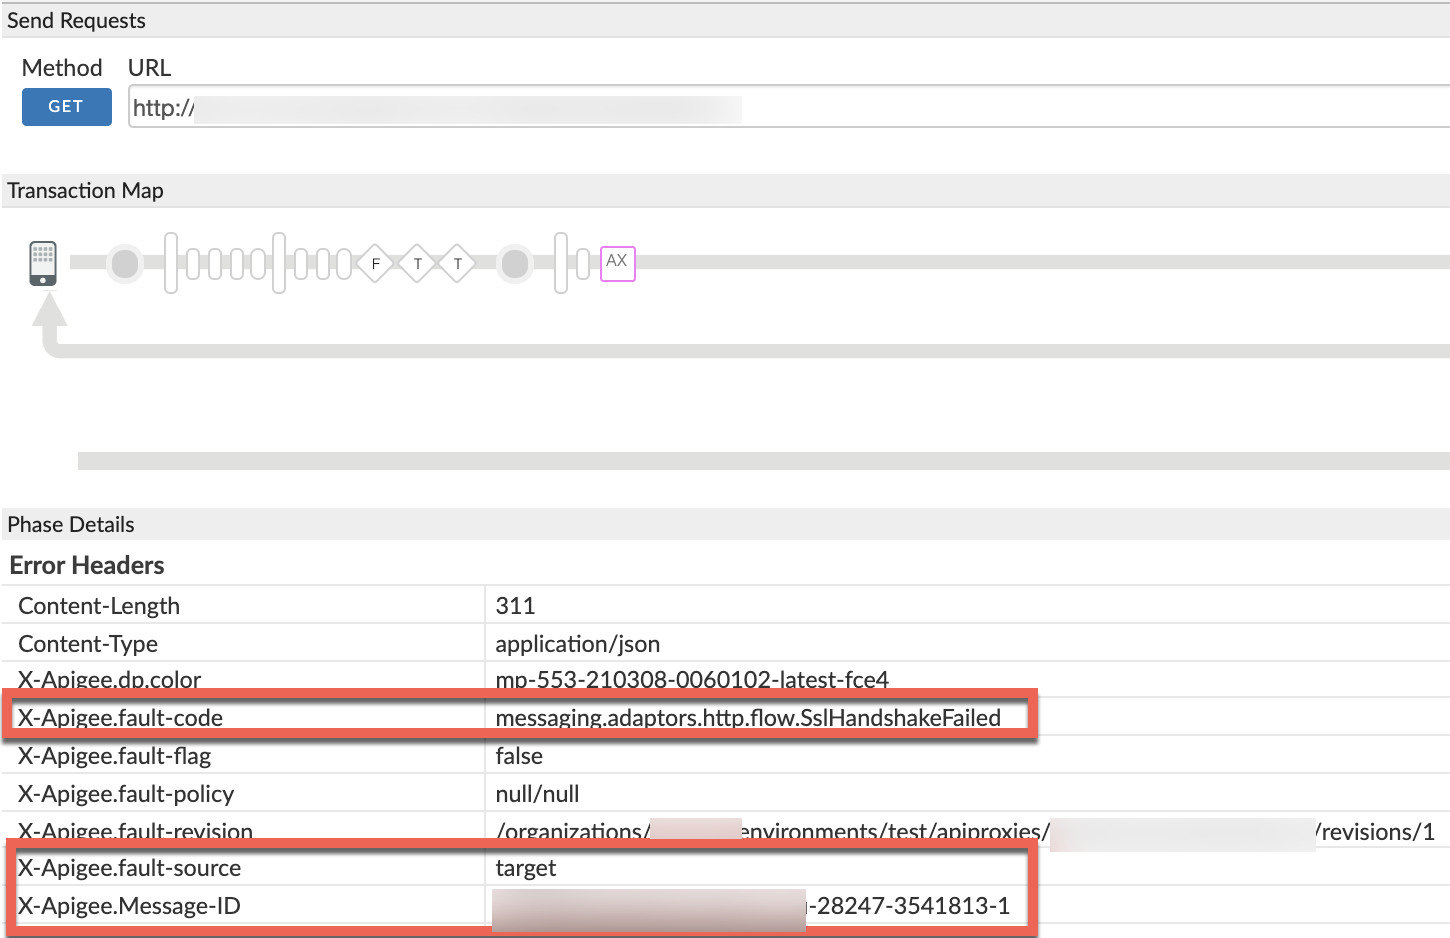
- مقادیر X-Apigee-fault-code، X-Apigee-fault-source، و X-Apigee-Message-ID را یادداشت کنید:
| سرایندهای خطا | مقدار |
|---|---|
| X-Apigee-fault-code | messaging.adaptors.http.flow.SslHandshakeFailed |
| X-Apigee-fault-source | target |
| X-Apigee-Message-ID | MESSAGE_ID |
NGINX
رویه شماره ۳: استفاده از گزارشهای دسترسی NGINX
برای تشخیص خطا بااستفاده از گزارشهای دسترسی NGINX:
- اگر کاربر «ابر خصوصی» هستید، میتوانید از گزارشهای دسترسی NGINX برای تعیین
اطلاعات کلیدی درباره
503 Service UnavailableHTTP استفاده کنید. گزارشهای دسترسی NGINX را بررسی کنید:
/opt/apigee/var/log/edge-router/nginx/ORG~ENV.PORT#_access_log- جستجو کنید تا ببینید آیا درطول مدت مشخصی
503خطایی با کد خطاmessaging.adaptors.http.flow.SslHandshakeFailedوجود دارد (اگر مشکل در گذشته رخ داده است) یا اینکه آیا درخواستهایی هنوز با503ناموفق هستند یا نه. اگر خطاهای
503را پیدا کردید که با X-Apigee-fault-code مطابقت دارد و مقدارmessaging.adaptors.http.flow.SslHandshakeFailedرا دارد، سپس مقدار X-Apigee-fault-source را تعیین کنید.نمونه خطای ۵۰۳ از گزارش دسترسی NGINX:
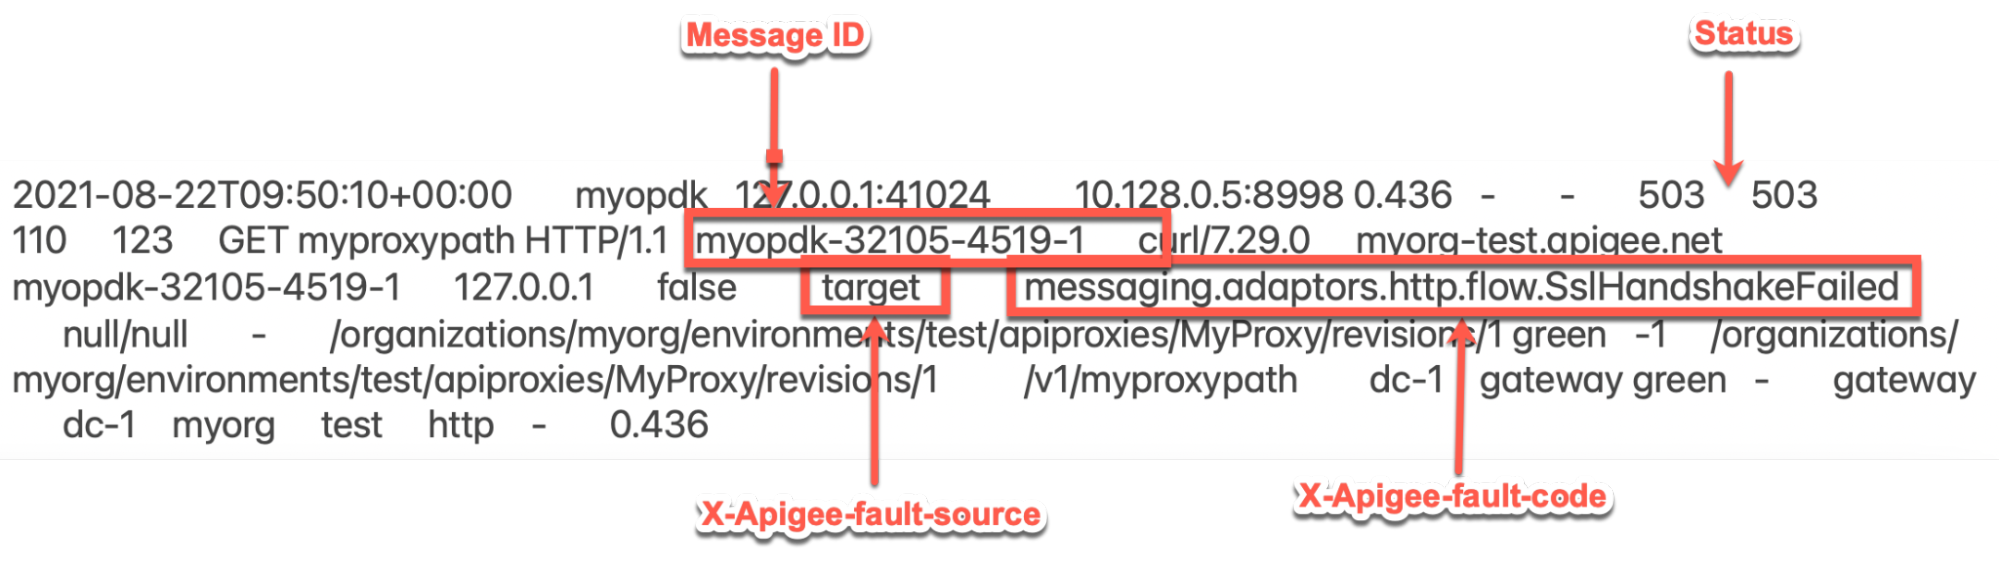
ورودی نمونه بالا از گزارش دسترسی NGINX مقادیر زیر را برای X-Apigee-fault-code و X-Apigee-fault-source: دارد:
سرایندها مقدار X-Apigee-fault-code messaging.adaptors.http.flow.SslHandshakeFailedX-Apigee-fault-source target
گزارشهای «پردازشگر پیام»
رویه شماره ۴: استفاده از گزارشهای «پردازشگر پیام»
- شناسه پیام یکی از درخواستهای ناموفق را بااستفاده از «پایش میانای برنامهسازی کاربردی»، «ابزار ردیابی»، یا «گزارشهای دسترسی NGINX» همانطور که در مراحل تشخیص رایج توضیح داده شده است تعیین کنید.
شناسه پیام درخواست خاص را در گزارش «پردازشگر پیام» (
/opt/apigee/var/log/edge-message-processor/logs/system.log) جستجو کنید. ممکن است خطای زیر را مشاهده کنید:org:myorg env:test api:MyProxy rev:1
messageid:myorg-28247-3541813-1NIOThread@1 ERROR HTTP.CLIENT - HTTPClient$Context.handshakeFailed() : SSLClientChannel[Connected: Remote:X.X.X.X:443 Local:192.168.194.140:55102]@64596 useCount=1 bytesRead=0 bytesWritten=0 age=233ms lastIO=233ms isOpen=true handshake failed, message: General SSLEngine problemخطای بالا نشان میدهد که دستدهی SSL بین «پردازشگر پیام» و سرور زیرینه ناموفق بوده است.
پساز آن، استثنایی با ردیابی پشتهای دقیق همانطور که در زیر نشان داده شده است رخ خواهد داد:
org:myorg env:test api:MyProxy rev:1
messageid:myorg-28247-3541813-1NIOThread@1 ERROR ADAPTORS.HTTP.FLOW - RequestWriteListener.onException() : RequestWriteListener.onException(HTTPRequest@1522922c) javax.net.ssl.SSLHandshakeException: General SSLEngine problem at sun.security.ssl.Handshaker.checkThrown(Handshaker.java:1478) at sun.security.ssl.SSLEngineImpl.checkTaskThrown(SSLEngineImpl.java:535) ... <snipped> Caused by: javax.net.ssl.SSLHandshakeException: General SSLEngine problem at sun.security.ssl.Alerts.getSSLException(Alerts.java:203) at sun.security.ssl.SSLEngineImpl.fatal(SSLEngineImpl.java:1728) ... <snipped>Caused by: sun.security.validator.ValidatorException: PKIX path building failed: sun.security.provider.certpath.SunCertPathBuilderException: unable to find valid certification path to requested targetat sun.security.validator.PKIXValidator.doBuild(PKIXValidator.java:397) at sun.security.validator.PKIXValidator.engineValidate(PKIXValidator.java:302) ... <snipped>توجه داشته باشید که عدم موفقیت در دست دادن بهدلیل موارد زیر است:
Caused by: sun.security.validator.ValidatorException: PKIX
          path building failed: sun.security.provider.certpath.SunCertPathBuilderException: unable to
          find valid certification path to requested target
این نشان میدهد که «دستدهی SSL» ناموفق بوده است زیرا «پردازشگر پیام» Apigee Edge نتوانسته است گواهینامه سرور زیرینه را اعتبارسنجی کند.
دلیل: گواهینامه یا زنجیره گواهینامه نادرست/ناقص در مخزن اعتماد «پردازشگر پیام»
تشخیص
- کد خطا و منبع خطا را برای خطای مشاهدهشده بااستفاده از API Monitoring، ابزار Trace، یا گزارشهای دسترسی NGINX همانطور که در مراحل تشخیص متداول توضیح داده شده است تعیین کنید.
- اگر کد خطا
messaging.adaptors.http.flow.SslHandshakeFailedاست، سپس پیام خطا را بااستفاده از یکی از روشهای زیر تعیین کنید: - error.cause را بااستفاده از ابزار «ردیابی» همانطور که در مراحل تشخیص خرابی متداول توضیح داده شده است پیدا کنید
- استثنا را بااستفاده از «گزارشهای پردازشگر پیام» که در مراحل تشخیص خرابی رایج توضیح داده شده است پیدا کنید
faultstringرا از پاسخ خطا به فراخوانی API خودتان که در پیام خطا میبینید پیدا کنید- اگر پیام خطا
sun.security.validator.ValidatorException: PKIX path building
    failed: sun.security.provider.certpath.SunCertPathBuilderException: unable to find valid
    certification path to requested target"
است، نشان میدهد که «دستدهی SSL» ناموفق بوده است، زیرا «پردازشگر پیام» Apigee Edge نتوانسته است گواهینامه سرور زیرینه را اعتبارسنجی کند.
میتوانید این مشکل را در دو مرحله اشکالزدایی کنید:
- فاز ۱: تعیین زنجیره گواهینامه سرور پشتیبان
- فاز ۲: مقایسه زنجیره گواهینامه ذخیرهشده در truststore «پردازشگر پیام»
فاز ۱
فاز ۱: تعیین زنجیره گواهینامه سرور زیرینه
برای تعیین زنجیره گواهی سرور زیرینه، از یکی از روشهای زیر استفاده کنید:
openssl
فرمان openssl را دربرابر نام میزبان سرور زیرینه بهصورت زیر اجرا کنید:
openssl s_client -connect BACKEND_SERVER_HOST_NAME:PORT#
«زنجیره گواهینامه» را از برونداد فرمان بالا یادداشت کنید:
نمونه زنجیره گواهینامه سرور زیرینه از برونداد فرمان openssl:
Certificate chain
 0 s:/CN=mocktarget.apigee.net
   i:/C=US/O=Google Trust Services LLC/CN=GTS CA 1D4
 1 s:/C=US/O=Google Trust Services LLC/CN=GTS CA 1D4
   i:/C=US/O=Google Trust Services LLC/CN=GTS Root R1
 2 s:/C=US/O=Google Trust Services LLC/CN=GTS Root R1
   i:/C=US/O=Google Trust Services LLC/CN=GTS Root R1
tcpdump
- اگر کاربر «ابر عمومی» هستید، بستههای TCP/IP را در سرور زیرینه ضبط کنید.
- اگر کاربر «ابر خصوصی» هستید، میتوانید بستههای TCP/IP را در سرور پشتیبان یا «پردازشگر پیام» ضبط کنید. ترجیحاً آنها را در سرور زیرینه ضبط کنید زیرا بستهها در سرور زیرینه رمزگشایی میشوند.
از فرمان tcpdump زیر برای ضبط بستههای TCP/IP استفاده کنید:
tcpdump -i any -s 0 host IP_ADDRESS -w FILE_NAME
بستههای TCP/IP را بااستفاده از ابزار Wireshark یا ابزار مشابهی که با آن آشنا هستید تجزیهوتحلیل کنید.
تجزیهوتحلیل نمونه Tcpdump
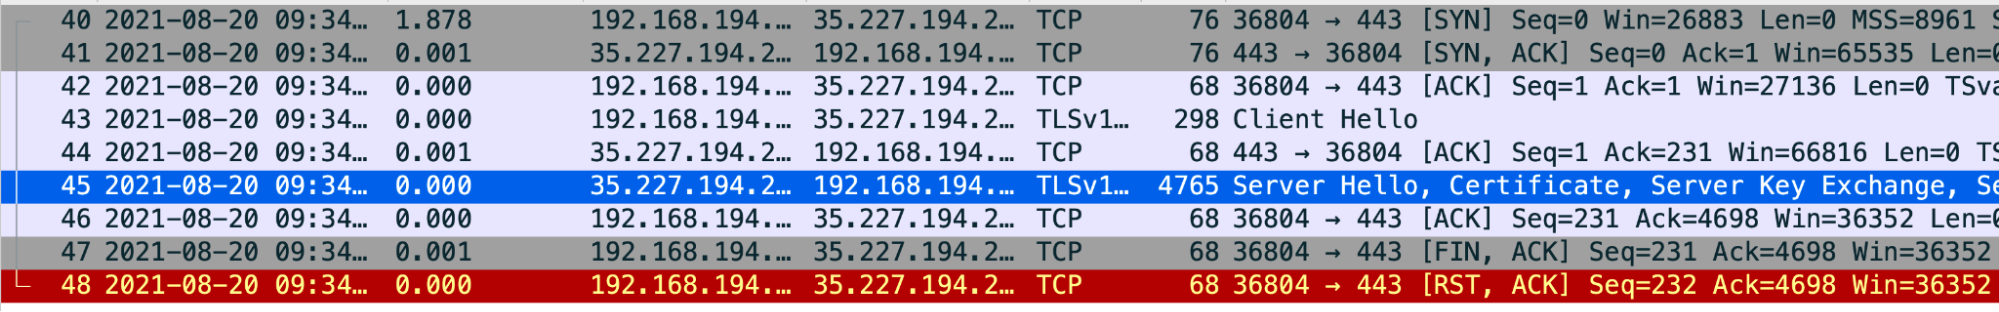
- بسته شماره ۴۳: «پردازشگر پیام» (منبع) پیامی به
Client Helloسرور زیرینه (مقصد) ارسال کرد. - بسته شماره ۴۴: سرور زیرینه دریافت پیام
Client Helloاز «پردازشگر پیام» را تأیید میکند. - بسته شماره ۴۵: سرور زیرینه پیام
Server Helloرا بههمراه گواهیاش ارسال میکند. - بسته شماره ۴۶: «پردازنده پیام» دریافت پیام
Server Helloو گواهینامه را تأیید میکند. بسته شماره ۴۷: «پردازنده پیام» پیام
FIN, ACKو سپسRST, ACKرا در بسته شماره ۴۸ ارسال میکند.این خطا نشان میدهد که اعتبارسنجی گواهینامه سرور زیرینه توسط «پردازشگر پیام» ناموفق بوده است. بهدلیل این است که «پردازشگر پیام» هیچ گواهینامهای ندارد که با گواهینامه سرور زیرینه مطابقت داشته باشد یا نمیتواند گواهینامه سرور زیرینه را با گواهینامههای موجود در مخزن مطمئن خود (پردازشگر پیام) مطمئن بداند.
میتوانید برگردید و بسته شماره ۴۵ را مرور کنید و زنجیره گواهی ارسالی ازسوی سرور زیرینه را تعیین کنید
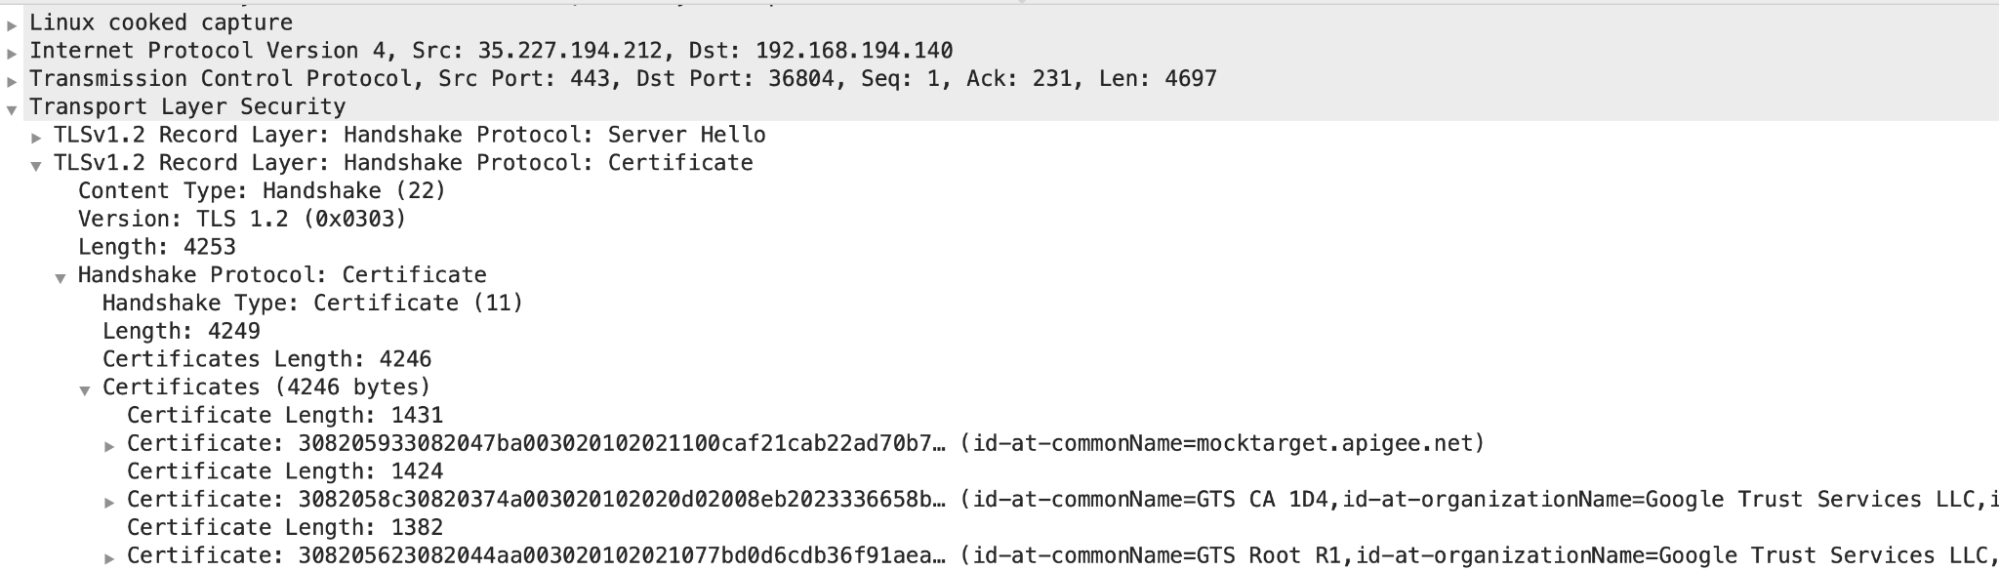
- در این مثال، میبینید که سرور گواهی برگ را با
common name (CN) = mocktarget.apigee.net، سپس گواهی واسط باCN= GTS CA 1D4، و گواهی ریشه را باCN = GTX Root R1ارسال کرده است.
اگر مطمئن شدید که اعتبارسنجی گواهینامه سرور ناموفق بوده است، به فاز ۲: مقایسه گواهینامه سرور زیرینه و گواهینامههای ذخیرهشده در truststore «پردازشگر پیام» بروید.
- بسته شماره ۴۳: «پردازشگر پیام» (منبع) پیامی به
فاز ۲
فاز ۲: مقایسه گواهینامه سرور زیرینه و گواهینامههای ذخیرهشده در truststore «پردازشگر پیام»
- زنجیره گواهینامه سرور نهایی را تعیین کنید.
- بااستفاده از مراحل زیر، گواهینامه ذخیرهشده در مخزن اعتماد «پردازشگر پیام» را تعیین کنید:
نام مرجع مخزن مطمئن را از عنصر
TrustStoreدر بخشSSLInfoدرTargetEndpointدریافت کنید.بیایید به بخش
SSLInfoنمونه در پیکربندیTargetEndpointنگاهی بیندازیم:<TargetEndpoint name="default"> ... <HTTPTargetConnection> <Properties /> <SSLInfo> <Enabled>true</Enabled> <ClientAuthEnabled>true</ClientAuthEnabled> <KeyStore>ref://myKeystoreRef</KeyStore> <KeyAlias>myKey</KeyAlias> <TrustStore> ref://myCompanyTrustStoreRef </TrustStore> </SSLInfo> </HTTPTargetConnection> ... </TargetEndpoint>- در مثال بالا، نام مرجع
TrustStoreعبارت است ازmyCompanyTruststoreRef. در «واسط کاربر Edge»، محیطها > مرجعها را انتخاب کنید. نام را در ستون مرجع برای مرجع مشخص فروشگاه امین یادداشت کنید. این نام مخزن مطمئن شما خواهد بود.
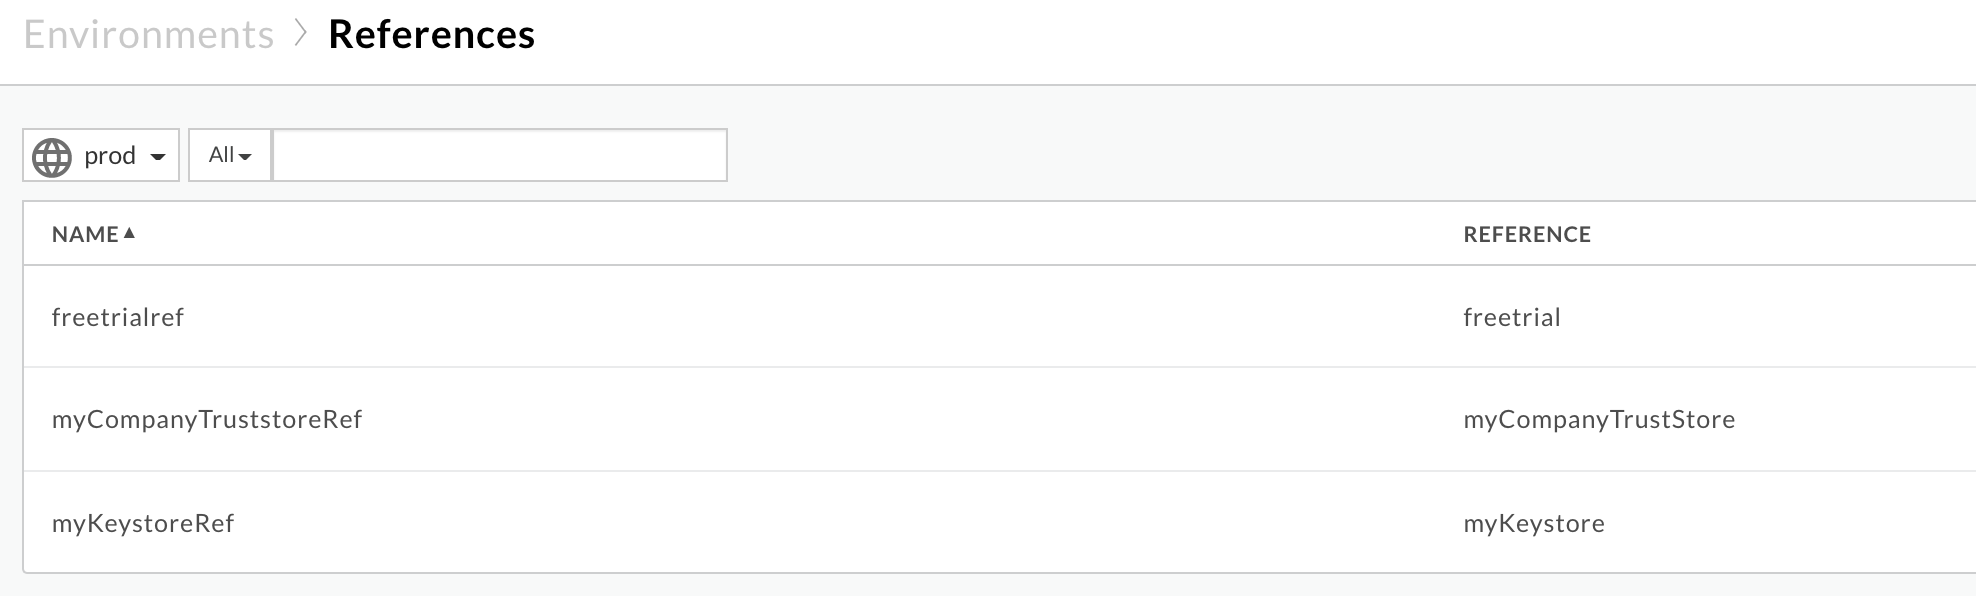
در مثال بالا، نام فروشگاه مطمئن این است:
myCompanyTruststoreRef:
myCompanyTruststore
گواهینامههای ذخیرهشده در truststore (تعیینشده در مرحله قبلی) را بااستفاده از میاناهای برنامهسازی کاربردی زیر دریافت کنید:
دریافت همه گواهیهای یک keystore یا truststore. این «میانای برنامهسازی کاربردی» همه گواهینامهها را در انبار اعتماد خاص فهرست میکند.
کاربر «ابر عمومی»:
curl -v -X GET https//api.enterprise.apigee.com/v1/organizations/ORGANIZATION_NAME/environments/ENVIRONMENT_NAME/keystores/KEYSTORE_NAME/certs -H "Authorization: Bearer $TOKEN"
کاربر «ابر خصوصی»:
curl -v -X GET http://MANAGEMENT_HOST:PORT_#/v1/organizations/ORGANIZATION_NAME/environments/ENVIRONMENT_NAME/keystores/KEYSTORE_NAME/certs -H "Authorization: Bearer $TOKEN"
مکان:
- ORGANIZATION_NAME نام سازمان است
- ENVIRONMENT_NAME نام محیط است
- KEYSTORE_NAME نام انبار کلید است
- $TOKEN روی کد دسترسی OAuth 2.0 شما تنظیم شده است، همانطور که در دریافت کد دسترسی OAuth 2.0 توضیح داده شده است
-
curlگزینه استفادهشده در این مثال در استفاده از curl توضیح داده شده است
برونداد نمونه:
گواهینامههای فروشگاه مطمئن نمونه
myCompanyTruststoreعبارتاند از:[ "serverCert" ]
-
«جزئیات گواهینامه» را برای گواهینامه خاص از «انبار کلید» یا «انبار اعتماد» دریافت کنید.
این «میانای برنامهسازی کاربردی» اطلاعات مربوط به گواهینامه خاصی را در
مخزن اعتماد خاص برمیگرداند.
کاربر «ابر عمومی»:
curl -v -X GET https//api.enterprise.apigee.com/v1/organizations/ORGANIZATION_NAME/environments/ENVIRONMENT_NAME/keystores/KEYSTORE_NAME/certs/CERT_NAME -H "Authorization: Bearer $TOKEN"
کاربر «ابر خصوصی»
curl -v -X GET http://MANAGEMENT_HOST:PORT_#>/v1/organizations/ORGANIZATION_NAME/environments/ENVIRONMENT_NAME/keystores/KEYSTORE_NAME/certs/CERT_NAME -H "Authorization: Bearer $TOKEN"
مکان:
- ORGANIZATION_NAME نام سازمان است
- ENVIRONMENT_NAME نام محیط است
- KEYSTORE_NAME نام انبار کلید است
- CERT_NAME نام گواهینامه است
- $TOKEN روی کد دسترسی OAuth 2.0 شما تنظیم شده است، همانطور که در دریافت کد دسترسی OAuth 2.0 توضیح داده شده است
-
curlگزینه استفادهشده در این مثال در استفاده از curl توضیح داده شده است
نمونه برونداد
جزئیات
serverCertموضوع و صادرکننده را بهصورت زیر نشان میدهد:گواهینامه برگ/نهاد:
"subject": "CN=mocktarget.apigee.net",
"issuer": "CN=GTS CA 1D4, O=Google Trust Services LLC, C=US",
گواهینامه واسط:
"subject" : "CN=GTS CA 1D4, O=Google Trust Services LLC, C=US",
"issuer" : "CN=GTS Root R1, O=Google Trust Services LLC, C=US",
تأیید کنید که گواهینامه سرور واقعی که در مرحله ۱ بهدست آمده است و گواهینامه ذخیرهشده در truststore که در مرحله ۳ بهدست آمده است مطابقت دارند. اگر مطابقت نداشته باشند، این دلیل مشکل است.
از مثال نشاندادهشده در بالا، بیایید هر بار به یک گواهینامه نگاه کنیم:
- گواهینامه نهایی:
از سرور زیرینه:
s:/CN=mocktarget.apigee.net
i:/C=US/O=Google Trust Services LLC/CN=GTS CA 1D4
از مخزن اعتماد «پردازشگر پیام» (کارخواه):
"subject": "CN=mocktarget.apigee.net",
"issuer": "CN=GTS CA 1D4, O=Google Trust Services LLC, C=US",
گواهینامه برگ ذخیرهشده در مخزن اعتماد با گواهینامه سرور پشتیبان مطابقت داشته باشد.
- گواهینامه واسط:
از سرور زیرینه:
s:/C=US/O=Google Trust Services LLC/CN=GTS CA 1D4
i:/C=US/O=Google Trust Services LLC/CN=GTS Root R1
از مخزن اعتماد «پردازشگر پیام» (کارخواه):
"subject" : "CN=GTS CA 1D4, O=Google Trust Services LLC, C=US",
"issuer" : "CN=GTS Root R1, O=Google Trust Services LLC, C=US",
گواهینامه واسط ذخیرهشده در truststore با گواهینامه سرور پشتیبان مطابقت داشته باشد.
- گواهینامه ریشه:
از سرور زیرینه:
s:/C=US/O=Google Trust Services LLC/CN=GTS Root R1
i:/C=US/O=Google Trust Services LLC/CN=GTS Root R1
گواهینامه ریشه بهطور کامل در truststore «پردازشگر پیام» وجود ندارد.
ازآنجاییکه گواهینامه ریشه در truststore وجود ندارد، «پردازشگر پیام» استثنای زیر را ایجاد میکند:
sun.security.validator.ValidatorException: PKIX path building failed: sun.security.provider.certpath.SunCertPathBuilderException: unable to find valid certification path to requested target
و
503 Service Unavailableرا با کد خطایmessaging.adaptors.http.flow.SslHandshakeFailedبه برنامههای کاربر برمیگرداند.
- گواهینامه نهایی:
وضوح
- مطمئن شوید که زنجیره گواهینامه کامل و مناسب سرور نهایی را دارید.
- اگر کاربر «ابر عمومی» هستید، دستورالعملهای بهروزرسانی گواهینامه TLS برای «ابر» را دنبال کنید تا گواهینامه را در «انبار اعتماد پردازشگر پیام» Apigee Edge بهروزرسانی کنید.
- اگر کاربر «ابر خصوصی» هستید، دستورالعملهای بهروزرسانی گواهینامه «امنیت لایه انتقال» برای «ابر خصوصی» را برای بهروزرسانی گواهینامه در «انبار اعتماد پردازشگر پیام» Apigee Edge دنبال کنید.
دلیل: عدم تطابق نام کاملاً واجدشرایط در گواهینامه سرور زیرینه و نام میزبان در نقطه پایان هدف
اگر سرور زیرینه زنجیره گواهینامهای ارائه دهد که حاوی FQDN باشد و با نام میزبان مشخصشده در نقطه پایانی هدف مطابقت نداشته باشد،
«پردازش پیام» Apigee Edge خطای SSL Handshake failed sun.security.validator.ValidatorException: PKIX path building failed:
sun.security.provider.certpath.SunCertPathBuilderException: unable to find valid certification
path to requested target را برمیگرداند.
تشخیص
- نقطه پایانی هدف خاص را در پراکسی «میانای برنامهسازی کاربردی» که در آن این خطا را مشاهده میکنید بررسی کنید و نام میزبان سرور زیرینه را یادداشت کنید:
نمونه TargetEndpoint:
<TargetEndpoint name="default">
   …
   <HTTPTargetConnection>
      <Properties />
      <SSLInfo>
         <Enabled>true</Enabled>
         <TrustStore>ref://myTrustStoreRef</TrustStore>
      </SSLInfo>
      <URL>https://backend.company.com/resource</URL>
   </HTTPTargetConnection>
</TargetEndpoint>
در مثال بالا، نام میزبان سرور زیرینه
backend.company.comاست. بااستفاده از فرمان
opensslهمانطور که در زیر نشان داده شده است، FQDN را در گواهی سرور پشتیبان تعیین کنید:openssl s_client -connect BACKEND_SERVER_HOST_NAME>:PORT_#>
برای مثال:
openssl s_client -connect backend.company.com:443
بخش
Certificate chainرا بررسی کنید و نام دامنه کاملاً واجدشرایط مشخصشده بهعنوان بخشی از CN در موضوع گواهینامه برگ را یادداشت کنید.Certificate chain 0 s:/
CN=backend.apigee.neti:/C=US/O=Google Trust Services LLC/CN=GTS CA 1D4 1 s:/C=US/O=Google Trust Services LLC/CN=GTS CA 1D4 i:/C=US/O=Google Trust Services LLC/CN=GTS Root R1 2 s:/C=US/O=Google Trust Services LLC/CN=GTS Root R1 i:/C=US/O=Google Trust Services LLC/CN=GTS Root R1در مثال بالا، نام کامل دامنه سرور پشتیبان
backend.apigee.netاست.- اگر نام میزبان سرور زیرینه که از مرحله ۱ بهدست آمده است با FQDN که از مرحله ۲ بهدست آمده است مطابقت نداشته باشد، این دلیل خطا است.
- در مثال بالا، نام میزبان در نقطه پایانی هدف
backend.company.comاست. بااینحال، نام FQDN در گواهینامه سرور زیرینهbackend.apigee.netاست. چون مطابقت ندارند، این خطا را دریافت میکنید.
وضوح
بااستفاده از یکی از روشهای زیر میتوانید این مشکل را برطرف کنید:
نام دامنه کاملاً واجدشرایط درست
انبار کلید سرور زیرینه را با نام دامنه کاملاً واجدشرایط صحیح و زنجیره گواهینامه معتبر و کامل بهروز کنید:
- اگر گواهینامه سرور زیرینه با نام کامل دامنه صحیح ندارید، گواهینامه مناسب را از «مرکز صدور گواهی» (CA) مناسب تهیه کنید.
تأیید کنید که زنجیره گواهینامه سرور نهایی معتبر و کامل دارید.
- وقتی زنجیره گواهینامه معتبر و کامل را با نام دامنه کاملاً واجدشرایط صحیح سرور پشتیبان در گواهینامه برگ یا نهاد که با نام میزبان مشخصشده در نقطه پایانی هدف یکسان است دریافت کردید، انبار کلید پشتیبان را با زنجیره گواهینامه کامل بهروز کنید.
سرور زیرینه صحیح
نقطه پایان هدف را با نام میزبان صحیح سرور زیرینه بهروز کنید:
- اگر نام میزبان در نقطه پایانی هدف بهاشتباه مشخص شده است، نقطه پایانی هدف را بهروزرسانی کنید تا نام میزبان صحیح داشته باشد که با نام کاملاً واجدشرایط در گواهینامه سرور پشتیبان مطابقت داشته باشد.
تغییرات را در پراکسی API ذخیره کنید.
در مثال بالا، اگر نام میزبان سرور پشتیبان بهاشتباه مشخص شده باشد، میتوانید آن را بااستفاده از نام کاملاً واجدشرایط گواهینامه سرور پشتیبان، یعنی
backend.apigee.net، بهصورت زیر اصلاح کنید:<TargetEndpoint name="default"> … <HTTPTargetConnection> <Properties /> <SSLInfo> <Enabled>true</Enabled> <TrustStore>ref://myTrustStoreRef</TrustStore> </SSLInfo> <URL>https://backend.apigee.net/resource</URL> </HTTPTargetConnection> </TargetEndpoint>
علت: گواهینامه یا زنجیره گواهینامه نادرست/ناقص ارائهشده توسط سرور زیرینه
تشخیص
- زنجیره گواهینامه سرور زیرینه را با اجرای فرمان
opensslدربرابر نام میزبان سرور زیرینه به روش زیر دریافت کنید:openssl s_client -connect BACKEND_SERVER_HOST_NAME:PORT_#
Certificate chainرا از برونداد دستور بالا یادداشت کنید.نمونه زنجیره گواهینامه سرور زیرینه از برونداد فرمان openssl:
Certificate chain 0 s:/
CN=mocktarget.apigee.neti:/C=US/O=Google Trust Services LLC/CN=GTS CA 1D4 1 s:/C=US/O=Google Trust Services LLC/CN=GTS CA 1D4 i:/C=US/O=Google Trust Services LLC/CN=GTS Root R1 - مطمئن شوید که زنجیره گواهینامه صحیح و کامل را دارید، همانطور که در اعتبارسنجی زنجیره گواهینامه توضیح داده شده است.
اگر زنجیره گواهینامه معتبر و کاملی برای سرور زیرینه ندارید، این دلیل بروز این مشکل است.
در زنجیره گواهینامه سرور زیرینه نمونه که در بالا نشان داده شده است، گواهینامه ریشه وجود ندارد. بنابراین، این خطا را دریافت میکنید.
وضوح
انبار کلید سرور زیرینه را با زنجیره گواهینامه معتبر و کامل بهروز کنید:
تأیید کنید که زنجیره گواهینامه سرور نهایی معتبر و کامل دارید.
- زنجیره گواهینامه معتبر و کامل را در انبار کلید سرور زیرینه بهروز کنید.
اگر مشکل همچنان ادامه داشت، به باید اطلاعات تشخیصی را جمعآوری کنید بروید.
باید اطلاعات تشخیص خرابی را جمعآوری کند
اگر مشکل حتی پساز دنبال کردن دستورالعملهای بالا برطرف نشد، اطلاعات تشخیص سلامت زیر را جمعآوری کنید و با پشتیبانی Apigee Edge تماس بگیرید:
- اگر کاربر «ابر عمومی» هستید، اطلاعات زیر را ارائه دهید:
- نام سازمان
- نام محیط
- نام پراکسی میانای برنامهسازی کاربردی
- برای بازتولید خطا،
curlفرمان را تکمیل کنید - فایل ردیابی که خطا را نشان میدهد
برونداد فرمان
openssl:openssl s_client -connect BACKEND_SERVER_HOST_NAME:PORT_#- بستههای TCP/IP در سرور پشتیبان ضبط شد
- اگر کاربر «ابر خصوصی» هستید، اطلاعات زیر را ارائه دهید:
- پیام خطای کامل مشاهده شد
- دسته پراکسی میانای برنامهسازی کاربردی
- فایل ردیابی که خطا را نشان میدهد
- گزارشهای «پردازشگر پیام»
/opt/apigee/var/log/edge-message-processor/logs/system.log - برونداد فرمان
openssl:openssl s_client -connect BACKEND_SERVER_HOST_NAME:PORT_# - بستههای TCP/IP در سرور پشتیبان یا «پردازشگر پیام» ضبط شده است.
- برونداد میانای برنامهسازی کاربردی «دریافت همه گواهینامهها برای انبار کلید یا انبار اعتماد» و همچنین جزئیات هر گواهینامه دریافتشده بااستفاده از میانای برنامهسازی کاربردی «دریافت جزئیات گواهینامه از انبار کلید یا انبار اعتماد».
مرجعها
- گواهینامه زنجیره اعتماد
- فرمان OpenSSL