

درحال مشاهده اسناد Apigee Edge هستید.
به
اسناد Apigee X بروید. اطلاعات
نشانه
برنامه کارخواه کد وضعیت HTTP ۵۰۳ را با
پیام «سرویس دردسترس نیست» بهعنوان پاسخ به درخواست API دریافت میکند.
در ردیابی واسط کاربر، مشاهده خواهید کرد که error.cause
در «جریان درخواست هدف»
برای درخواست ناموفق API، Received fatal alert: bad_certificate است.
اگر به گزارشهای «پردازشگر پیام» دسترسی دارید،
پیام خطا را بهصورت Received fatal alert: bad_certificate
برای درخواست ناموفق «میانای برنامهسازی کاربردی» مشاهده خواهید کرد. این خطا درطول فرایند دست دادن SSL بین «پردازشگر پیام» و سرور زیرینه در راهاندازی TLS دوطرفه مشاهده میشود.
پیام خطا
برنامه «کارخواه» کد پاسخ زیر را دریافت میکند:
HTTP/1.1 503 Service Unavailable
علاوهبراین، ممکن است پیام خطای زیر را مشاهده کنید:
{
 "fault": {
    "faultstring":"The Service is temporarily unavailable",
    "detail":{
        "errorcode":"messaging.adaptors.http.flow.ServiceUnavailable"
    }
 }
}
کاربران «ابر خصوصی» خطای زیر را برای درخواست API خاص در گزارشهای «پردازشگر پیام» /opt/apigee/var/log/edge-message-processor/system.log خواهند دید:
2017-10-23 05:28:57,813 org:org-name env:env-name api:apiproxy-name
    rev:revision-number messageid:message_id NIOThread@0 ERROR HTTP.CLIENT - HTTPClient$Context.handshakeFailed() :
    SSLClientChannel[C:IP address:port # Remote host:IP address:port #]@65461
    useCount=1 bytesRead=0 bytesWritten=0 age=529ms lastIO=529ms handshake failed,
    message: Received fatal alert: bad_certificate
علل احتمالی
دلایل احتمالی این مشکل به شرح زیر است:
| علت | شرح | دستورالعملهای عیبیابی برای |
| بدون گواهینامه کارخواه | «انبار کلید» استفادهشده در «نقطه پایانی هدف» «سرور هدف» گواهینامه کارخواه ندارد. | کاربران فضای ابری خصوصی و عمومی لبه |
| عدم تطابق مرجع گواهینامه | «مرجع گواهینامه» گواهینامه برگ (اولین گواهینامه در زنجیره گواهینامه) در «انبار کلید» «پردازنده پیام» با هیچیک از «مراجع گواهینامه» پذیرفتهشده توسط سرور زیرینه مطابقت ندارد. | کاربران فضای ابری خصوصی و عمومی لبه |
مراحل تشخیص خرابی رایج
- ردیابی را در «واسط کاربر Edge» فعال کنید، تماس با میانای برنامهسازی کاربردی را برقرار کنید، و مشکل را بازتولید کنید.
- در نتایج ردیابی واسط کاربر، در هر «فاز» پیمایش کنید و مشخص کنید خطا در کجا رخ داده است. این خطا در «جریان درخواست هدف» رخ داده است.
- «جریانی» را که خطا را نشان میدهد بررسی کنید، باید خطا را همانطور که در
نمونه ردیابی زیر نشان داده شده است مشاهده کنید:
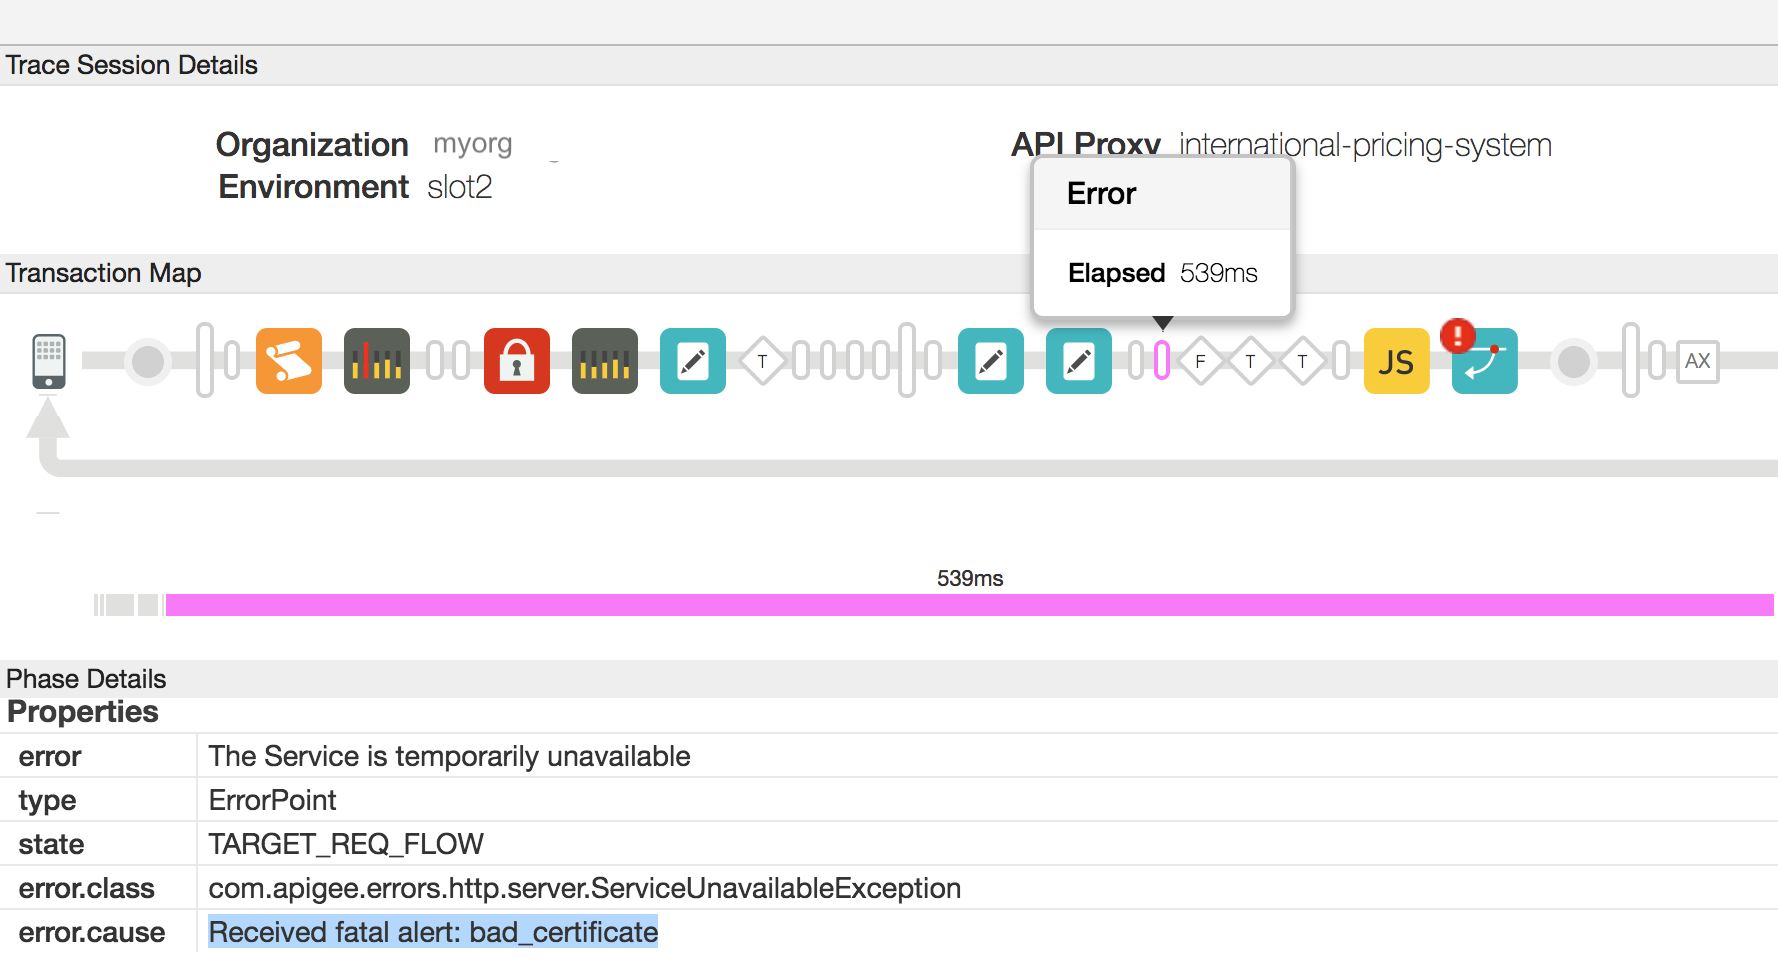
- همانطور که در نماگرفت بالا میبینید، error.cause این است: «Received fatal alert: bad_certificate».
- اگر کاربر «ابر خصوصی» هستید، دستورالعملهای زیر را دنبال کنید:
- میتوانید با تعیین مقدار «سرصفحه خطا»
X-Apigee.Message-IDدر فاز نشاندادهشده توسط AX در ردیابی، شناسه پیام را برای درخواست ناموفق API دریافت کنید. - این شناسه پیام را در گزارش «پردازشگر پیام» جستجو کنید
/opt/apigee/var/log/edge-message-processor/system.logو تعیین کنید آیا میتوانید اطلاعات بیشتری درباره خطا پیدا کنید:2017-10-23 05:28:57,813 org:org-name env:env-name api:apiproxy-name rev:revision-number messageid:message_id NIOThread@0 ERROR HTTP.CLIENT - HTTPClient$Context.handshakeFailed() : SSLClientChannel[C:IP address:port # Remote host:IP address:port #]@65461 useCount=1 bytesRead=0 bytesWritten=0 age=529ms lastIO=529ms handshake failed, message: Received fatal alert: bad_certificate 2017-10-23 05:28:57,813 org:org-name env:env-name api:apiproxy-name rev:revision-number messageid:message_id NIOThread@0 ERROR HTTP.CLIENT - HTTPClient$Context.handshakeFailed() : SSLInfo: KeyStore:java.security.KeyStore@52de60d9 KeyAlias:KeyAlias TrustStore:java.security.KeyStore@6ec45759 2017-10-23 05:28:57,814 org:org-name env:env-name api:apiproxy-name rev:revision-number messageid:message_id NIOThread@0 ERROR ADAPTORS.HTTP.FLOW - RequestWriteListener.onException() : RequestWriteListener.onException(HTTPRequest@6071a73d) javax.net.ssl.SSLException: Received fatal alert: bad_certificate at sun.security.ssl.Alerts.getSSLException(Alerts.java:208) ~[na:1.8.0_101] at sun.security.ssl.SSLEngineImpl.fatal(SSLEngineImpl.java:1666) ~[na:1.8.0_101] at sun.security.ssl.SSLEngineImpl.fatal(SSLEngineImpl.java:1634) ~[na:1.8.0_101] at sun.security.ssl.SSLEngineImpl.recvAlert(SSLEngineImpl.java:1800) ~[na:1.8.0_101] at com.apigee.nio.NIOSelector$SelectedIterator.findNext(NIOSelector.java:496) [nio-1.0.0.jar:na] at com.apigee.nio.util.NonNullIterator.computeNext(NonNullIterator.java:21) [nio-1.0.0.jar:na] at com.apigee.nio.util.AbstractIterator.hasNext(AbstractIterator.java:47) [nio-1.0.0.jar:na] at com.apigee.nio.NIOSelector$2.findNext(NIOSelector.java:312) [nio-1.0.0.jar:na] at com.apigee.nio.NIOSelector$2.findNext(NIOSelector.java:302) [nio-1.0.0.jar:na] at com.apigee.nio.util.NonNullIterator.computeNext(NonNullIterator.java:21) [nio-1.0.0.jar:na] at com.apigee.nio.util.AbstractIterator.hasNext(AbstractIterator.java:47) [nio-1.0.0.jar:na] at com.apigee.nio.handlers.NIOThread.run(NIOThread.java:59) [nio-1.0.0.jar:na]
گزارش «پردازشگر پیام» ردیابی پشتهای برای خطا
Received fatal alert: bad_certificateداشت، اما اطلاعات بیشتری که نشاندهنده علت این مشکل باشد ندارد.
- میتوانید با تعیین مقدار «سرصفحه خطا»
- برای بررسی بیشتر این مشکل، باید بستههای TCP/IP را بااستفاده از ابزار
tcpdump ضبط کنید.
- اگر کاربر «ابر خصوصی» هستید، میتوانید بستههای TCP/IP را در سرور پشتیبان یا «پردازشگر پیام» ضبط کنید. ترجیحاً آنها را در سرور زیرینه ضبط کنید زیرا بستهها در سرور زیرینه رمزگشایی میشوند.
- اگر کاربر «ابر عمومی» هستید، بستههای TCP/IP را در سرور پشتیبان ضبط کنید.
- پساز اینکه تصمیم گرفتید بستههای TCP/IP را کجا ضبط کنید، از فرمان زیر tcpdump برای ضبط بستههای TCP/IP استفاده کنید.
tcpdump -i any -s 0 host <IP address> -w <File name>
اگر بستههای TCP/IP را در «پردازنده پیام» میگیرید، از نشانی IP عمومی سرور زیرینه در فرمان
tcpdumpاستفاده کنید.اگر چندین نشانی IP برای سرور پشتیبان/پردازشگر پیام وجود دارد، باید از دستور tcpdump متفاوتی استفاده کنید. برای اطلاعات بیشتر درباره این ابزار و دیگر گونههای این فرمان، به tcpdump مراجعه کنید.
- بستههای TCP/IP را بااستفاده از ابزار Wireshark یا ابزار مشابهی که با آن آشنا هستید تجزیهوتحلیل کنید.
در اینجا تجزیهوتحلیل دادههای نمونه بستههای TCP/IP بااستفاده از ابزار Wireshark آمده است:
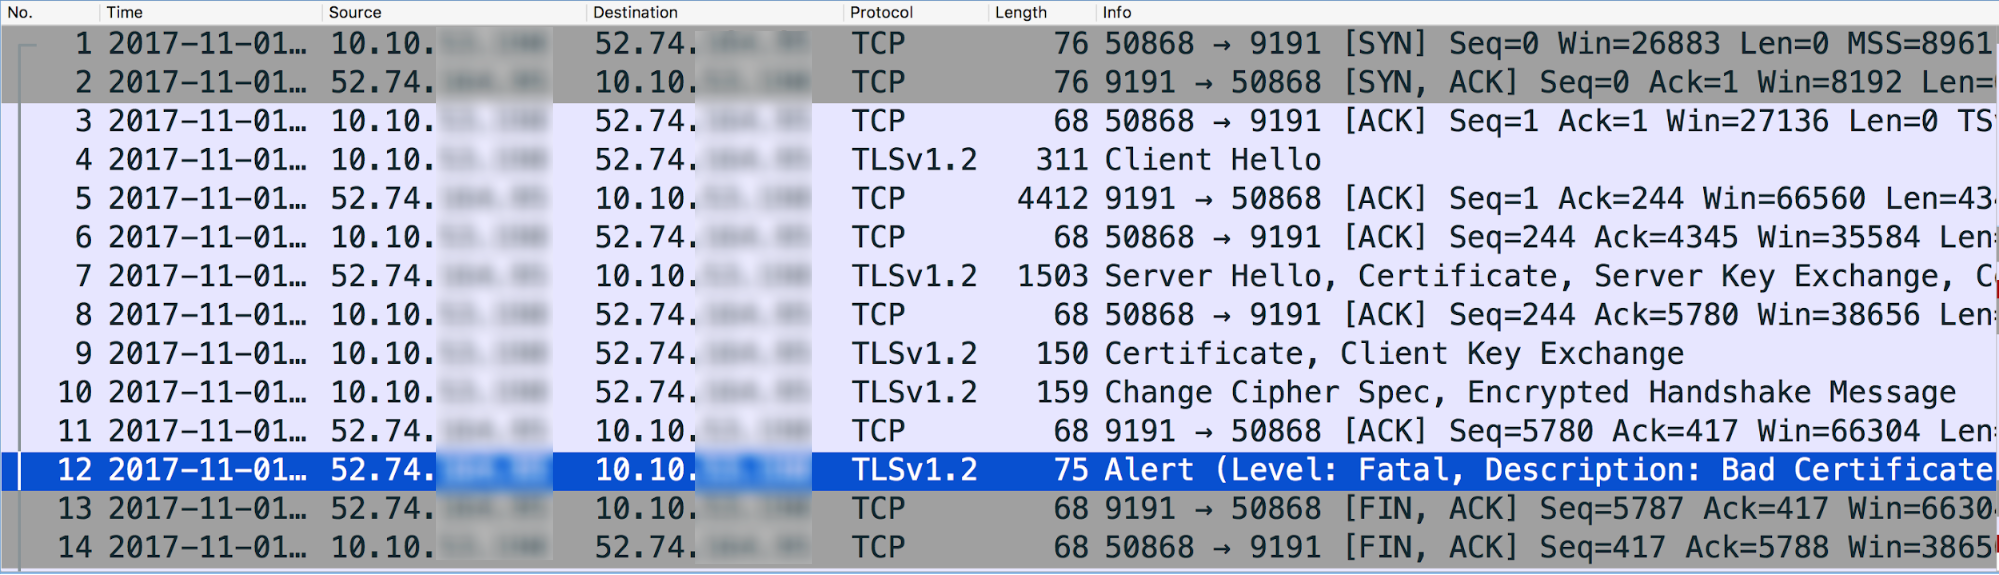
- پیام شماره ۴ در tcpdump بالا نشان میدهد که «پردازشگر پیام» (منبع) پیام «سلام کارخواه» را به سرور زیرینه (مقصد) ارسال کرده است.
- پیام شماره ۵ نشان میدهد که سرور زیرینه پیام «سلام کارخواه» را از «پردازشگر پیام» تأیید میکند.
- سرور زیرینه پیام «سلام سرور» را بههمراه «گواهی» خود ارسال میکند، و سپس از «کارخواه» میخواهد «گواهی» خود را در پیام شماره ۷ ارسال کند.
- «پردازنده پیام» درستیسنجی «گواهینامه» را تکمیل میکند و پیام ServerHello سرور زیرینه را در «پیام شماره ۸» تأیید میکند.
- «پردازشگر پیام» گواهی خود را در «پیام شماره ۹» به سرور زیرینه ارسال میکند.
- سرور زیرینه دریافت «گواهینامه پردازشگر پیام» را در «پیام شماره ۱۱» تأیید میکند.
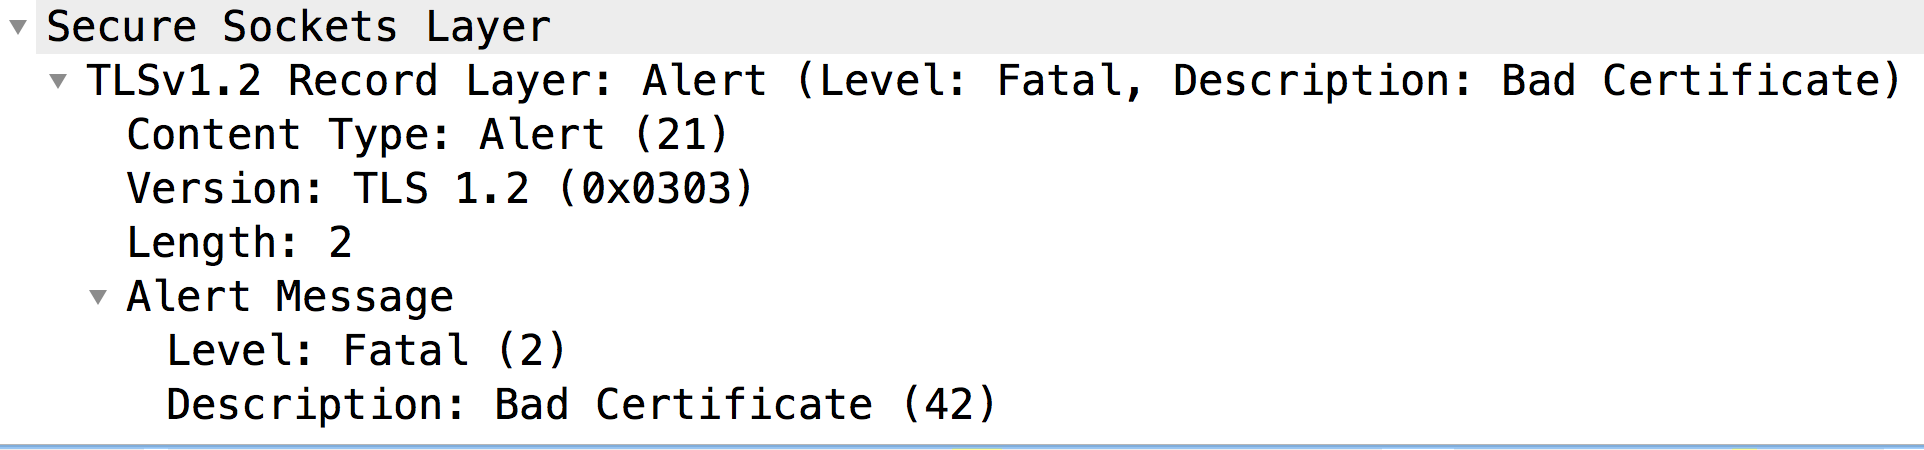
بااینحال، بلافاصله هشدار مهلک: گواهینامه بد را به «پردازشگر پیام» (پیام شماره ۱۲) ارسال میکند. این خطا نشان میدهد که «گواهینامه» ارسالی ازسوی «پردازشگر پیام» مشکل داشته است و ازاینرو «درستیسنجی گواهینامه» در سرور زیرینه ناموفق بوده است. درنتیجه، «دستدهی SSL» ناموفق بود و اتصال بسته خواهد شد.
اکنون به «پیام شماره ۹» نگاهی بیندازیم تا محتوای گواهینامه ارسالی ازسوی «پردازشگر پیام» را بررسی کنیم:
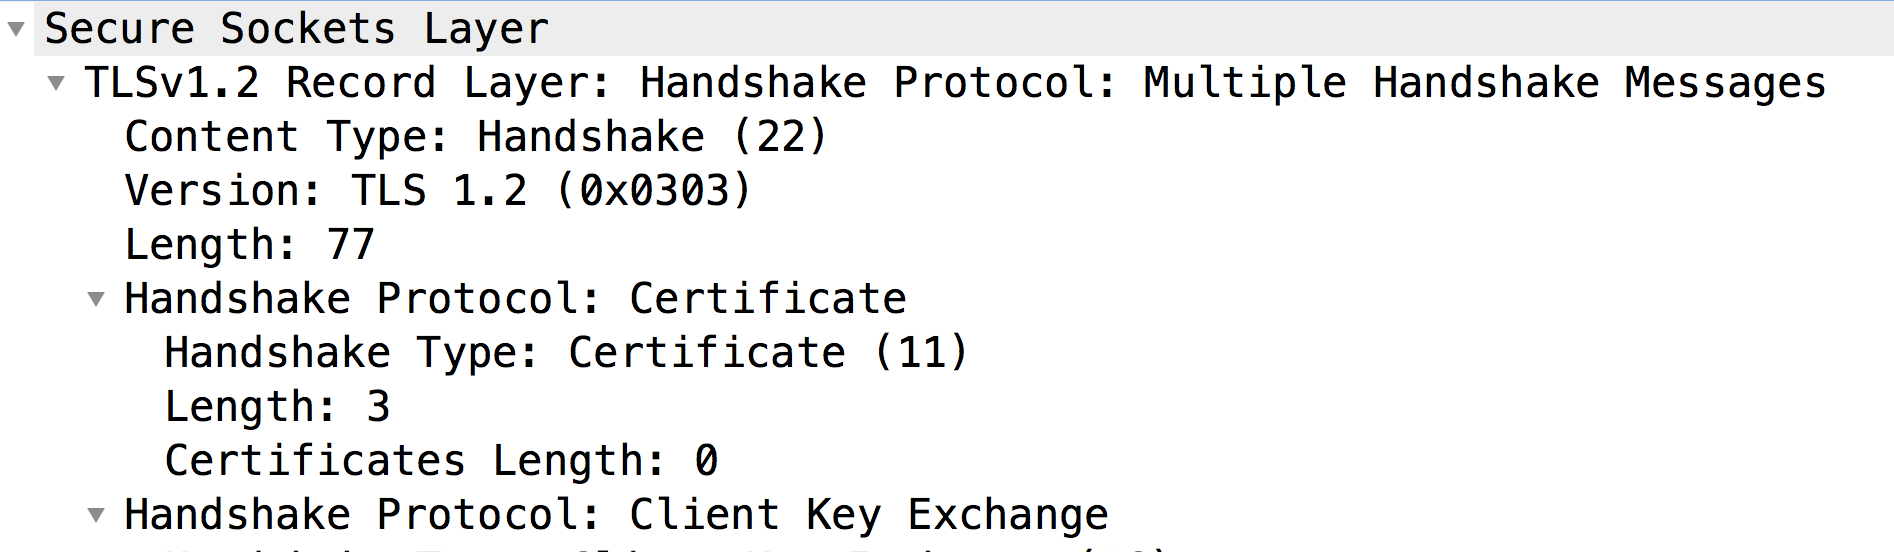
- همانطور که متوجه شدید، سرور زیرینه هیچ «گواهینامهای» از «کارخواه» دریافت نکرد (طول گواهینامه: ۰). بنابراین، سرور زیرینه «هشدار مهلک: گواهینامه بد» را ارسال میکند.
- معمولاً این اتفاق زمانی میافتد که «کارخواه»، یعنی «پردازشگر پیام» (فرایندی مبتنی بر جاوا):
- «گواهینامه کارخواه» در «انبار کلید» آن وجود ندارد، یا؛
- نمیتواند «گواهینامه کارخواه» ارسال کند. این اتفاق زمانی میافتد که نتواند «گواهینامهای» را پیدا کند که توسط یکی از «مراجع صدور گواهینامه» قابلقبول «سرور پشتیبان» صادر شده باشد. یعنی اگر «مرجع گواهینامه» «گواهینامه برگ» «مشتری» (یعنی اولین گواهینامه در زنجیره) با هیچیک از «مراجع گواهینامه» قابلقبول سرور پشتیبان مطابقت نداشته باشد، «پردازشگر پیام» گواهینامه را ارسال نخواهد کرد.
بیایید هریک از این دلایل را بهصورت جداگانه بررسی کنیم.
دلیل: گواهینامه کارخواه وجود ندارد
تشخیص
اگر در «انبار کلید» مشخصشده در بخش «اطلاعات SSL» «نقطه پایانی هدف» یا سرور هدف استفادهشده در «نقطه پایانی هدف»، «گواهینامهای» وجود نداشته باشد، این دلیل بروز این خطا است.
برای تعیین اینکه آیا این دلیل مشکل است یا نه، مراحل زیر را دنبال کنید:
- بااستفاده از مراحل زیر، «انبار کلید» مورداستفاده در «نقطه پایانی هدف» یا «سرور هدف» را برای «پراکسی API» خاص تعیین کنید:
- نام مرجع «انبار کلید» را از عنصر انبار کلید
در بخش SSLInfo در «نقطه پایانی هدف» یا «سرور هدف» دریافت کنید.
بیایید به بخش SSLInfo نمونه در «پیکربندی نقطه پایانی هدف» نگاهی بیندازیم:
<SSLInfo>
  <Enabled>true</Enabled>
  <ClientAuthEnabled>true</ClientAuthEnabled>
  <KeyStore>ref://myKeystoreRef</KeyStore>
  <KeyAlias>myKey</KeyAlias>
  <TrustStore>ref://myTrustStoreRef</TrustStore>
</SSLInfo>
- در مثال بالا، نام مرجع «انبار کلید» «myKeystoreRef» است.
- به «میانای کاربر Edge» بروید و کارگزاران نیابتی API -> پیکربندیهای محیط را انتخاب کنید.
برگه ارجاعات را انتخاب کنید و نام مرجع «انبار کلید» را جستجو کنید. نام را در ستون مرجع برای مرجع «انبار کلید» خاص یادداشت کنید. این نام «انبار کلید» شما خواهد بود.
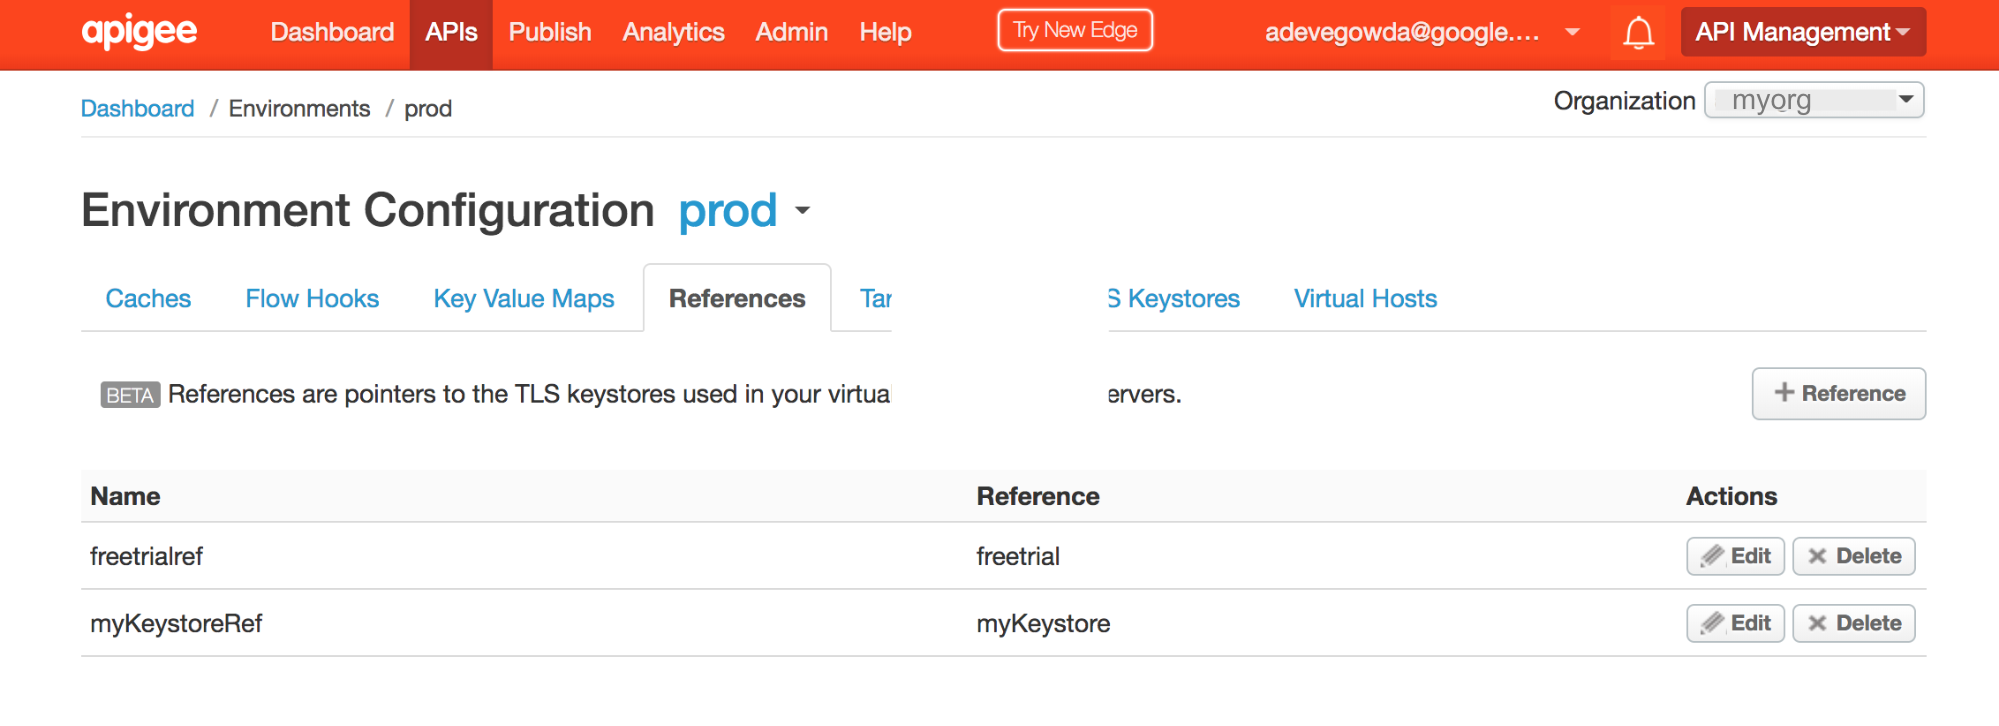
- در مثال بالا، میتوانید متوجه شوید که myKeystoreRef مرجع به «myKeystore» دارد. بنابراین، نام «ذخیرهگاه کلید» myKeystore است.
- نام مرجع «انبار کلید» را از عنصر انبار کلید
در بخش SSLInfo در «نقطه پایانی هدف» یا «سرور هدف» دریافت کنید.
- بررسی کنید که آیا این «انبار کلید» حاوی «گواهینامه» است یا نه. این کار را میتوانید بااستفاده از «واسط کاربر Edge» یا List certs for keystore API انجام دهید.
- اگر «انبار کلید» حاوی «گواهینامه(ها)» است، به علت: عدم تطابق مرجع صدور گواهینامه بروید.
- اگر «انبار کلید» حاوی هیچ «گواهینامهای» نباشد، دلیل اینکه «گواهینامه مشتری» توسط «پردازشگر پیام» ارسال نمیشود همین است.
وضوح
- مطمئن شوید که زنجیره «گواهی مشتری» مناسب و کامل در «انبار کلید» خاص در «پردازشگر پیام» بارگذاری شده است.
دلیل: عدم تطابق مرجع گواهینامه
بهطورکلی، وقتی «سرور» از «کارخواه» میخواهد «گواهینامه» خود را ارسال کند، مجموعه «صادرکنندگان» یا «مراجع گواهینامه» پذیرفتهشده را نشان میدهد. اگر «صادرکننده/مرجع گواهینامه» گواهینامه برگ (یعنی اولین گواهینامه در زنجیره گواهینامه) در «محل ذخیره کلید» «پردازشگر پیام» با هیچیک از «مراجع گواهینامه» پذیرفتهشده توسط سرور زیرینه مطابقت نداشته باشد، «پردازشگر پیام» (که یک فرایند مبتنی بر جاوا است) گواهینامه را به سرور زیرینه ارسال نخواهد کرد.
برای تأیید اینکه این مشکل وجود دارد، از مراحل زیر استفاده کنید:
- فهرست گواهینامهها برای میانای برنامهسازی کاربردی انبار کلید.
- بااستفاده از Get cert for keystore API، «جزئیات» هر «گواهی» دریافتشده در «مرحله ۱» بالا را دریافت کنید.
- صادرکننده «گواهی برگ» (یعنی اولین «گواهی» در زنجیره گواهی) ذخیرهشده در «انبار کلید» را یادداشت کنید.
گواهینامه نمونه برگ
{
  "certInfo" : [ {
    "basicConstraints" : "CA:FALSE",
    "expiryDate" : 1578889324000,
    "isValid" : "Yes",
    "issuer" : "CN=MyCompany Test SHA2 CA G2, DC=testcore, DC=test, DC=dir, DC=mycompany, DC=com",
    "publicKey" : "RSA Public Key, 2048 bits",
    "serialNumber" : "65:00:00:00:d2:3e:12:d8:56:fa:e2:a9:69:00:06:00:00:00:d2",
    "sigAlgName" : "SHA256withRSA",
    "subject" : "CN=nonprod-api.mycompany.com, OU=ITS, O=MyCompany, L=MELBOURNE, ST=VIC, C=AU",
    "subjectAlternativeNames" : [ ],
    "validFrom" : 1484281324000,
    "version" : 3
  } ],
  "certName" : "nonprod-api.mycompany.com.key.pem-cert"
}
در مثال بالا، صادرکننده/مرجع صدور گواهینامه
"CN=MyCompany Test SHA2 CA G2, DC=testcore, DC=test, DC=dir, DC=mycompany, DC=com"است - فهرست پذیرفتهشده «صادرکنندگان» یا «مراکز صدور گواهی» سرور زیرینه را بااستفاده از یکی از روشهای زیر تعیین کنید:
روش ۱: از فرمان openssl زیر استفاده کنید:
openssl s_client -host <backend server host name> -port <Backend port#> -cert <Client Certificate> -key <Client Private Key>
به بخش با عنوان «نامهای مرجع گواهینامه مشتری قابلقبول» در برونداد این فرمان همانطور که در زیر نشان داده شده است مراجعه کنید:
Acceptable client certificate CA names
/C=AU/ST=VIC/L=MELBOURNE/O=MyCompany/OU=ITS/CN=nonprod-api.mycompany.com
/C=AU/ST=VIC/L=MELBOURNE/O=MyCompany/OU=ITS/CN=nonprod-api.mycompany.com
تکنیک شماره ۲: بسته
Certificate Requestرا در بستههای TCP/IP بررسی کنید، جایی که سرور زیرینه از «کارخواه» میخواهد گواهینامهاش را ارسال کند:در بستههای نمونه TCP/IP که در بالا نشان داده شده است،
Certificate Requestبسته پیام شماره ۷ است. به بخش «نامهای متمایز» مراجعه کنید، که حاوی «مراجع گواهینامه قابلقبول» سرور زیرینه است.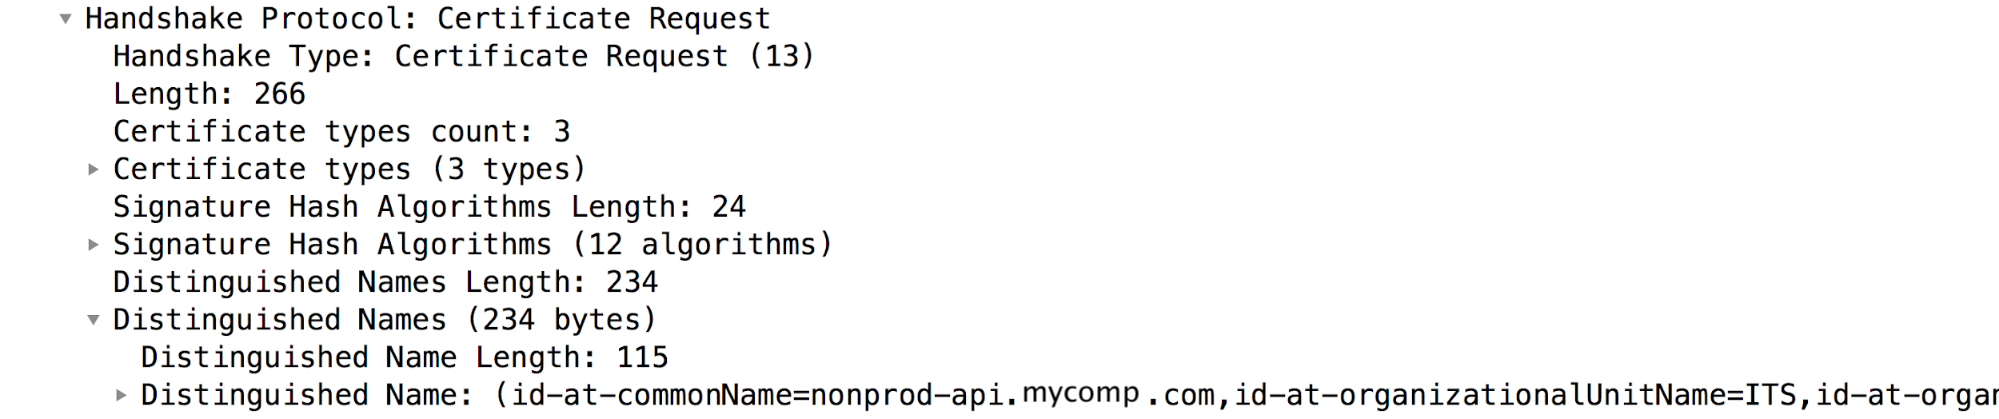
تأیید کنید که «مرکز صدور گواهی» بهدستآمده در مرحله ۳ با فهرست «صادرکنندگان» یا «مراکز صدور گواهی» پذیرفتهشده سرور پشتیبان بهدستآمده در مرحله ۴ مطابقت دارد. اگر عدم تطابقی وجود داشته باشد، «پردازنده پیام» «گواهینامه کارخواه» را به سرور زیرینه ارسال نخواهد کرد.
در مثال بالا، میتوانید متوجه شوید که صادرکننده «گواهینامه برگ مشتری» در «انبار کلید پردازنده پیام» با هیچیک از مراجع گواهینامه پذیرفتهشده سرور پشتیبان مطابقت ندارد. بنابراین، «پردازنده پیام» «گواهینامه کارخواه» را به سرور زیرینه ارسال نمیکند. این کار باعث میشود دستدهی SSL ناموفق باشد و سرور زیرینه پیام «
Fatal alert: bad_certificate» را ارسال کند.
وضوح
- مطمئن شوید گواهینامهای با صادرکننده/مرجع صدور گواهی که با صادرکننده/مرجع صدور گواهی «گواهینامه برگ کارخواه» (اولین گواهینامه در زنجیره) مطابقت دارد در «انبار مطمئن» سرور زیرینه ذخیره شده باشد.
- در مثال شرحدادهشده در این «کتابچه راهنما»، «گواهی» با صادرکننده
"issuer" : "CN=MyCompany Test SHA2 CA G2, DC=testcore, DC=test, DC=dir, DC=mycompany, DC=com"به «مخزن اطمینان» سرور زیرینه اضافه شد تا مشکل برطرف شود.
اگر مشکل همچنان ادامه داشت، به اطلاعات تشخیصی ضروری بروید.
باید اطلاعات تشخیص خرابی را جمعآوری کند
اگر مشکل حتی پساز دنبال کردن دستورالعملهای بالا برطرف نشد، لطفاً اطلاعات تشخیصی زیر را جمعآوری کنید. با پشتیبانی Apigee Edge تماس بگیرید و آنها را همرسانی کنید:
- اگر کاربر «ابر عمومی» هستید، اطلاعات زیر را ارائه دهید:
- Organization Name
- نام محیط
- نام پراکسی میانای برنامهسازی کاربردی
- فرمان curl را برای بازتولید خطا تکمیل کنید
- فایل ردیابی که خطا را نشان میدهد
- بستههای TCP/IP در سرور پشتیبان ضبط شد
- اگر کاربر «ابر خصوصی» هستید، اطلاعات زیر را ارائه دهید:
- پیام خطای کامل مشاهده شد
- دسته «پراکسی میانای برنامهسازی کاربردی»
- فایل ردیابی که خطا را نشان میدهد
- گزارشهای «پردازشگر پیام»
/opt/apigee/var/log/edge-message-processor/logs/system.log - بستههای TCP/IP در سرور پشتیبان یا «پردازشگر پیام» ضبط شده است.
- برونداد دریافت گواهی برای میانای برنامهسازی کاربردی انبار کلید.
- جزئیاتی درباره اینکه کدام بخشهای این «کتابچه راهنما» را امتحان کردهاید و هرگونه اطلاعات آماری دیگری که به ما کمک میکند این مشکل را سریعتر حل کنیم.