

درحال مشاهده اسناد Apigee Edge هستید.
به
اسناد Apigee X بروید. اطلاعات
نشانه
برنامه مشتری کد وضعیت پاسخ HTTP ۵۰۰ را با پیام خطای سرور داخلی برای تماسهای API دریافت میکند.
پیامهای خطا
برنامههای کارخواه ممکن است پاسخ خطایی را بهصورت زیر دریافت کنند:
HTTP/1.1 500 Internal Server Error
این پیام ممکن است با پیام خطایی شبیه به این همراه باشد:
{
   "fault":{
      "faultstring":"Expecting } at line 1"
      "detail":{
         "errorcode":"Internal Server Error"
      }
   }
}

OR

{
   "fault":{
      "faultstring":"Expecting ] at line 1"
      "detail":{
         "errorcode":"Internal Server Error"
      }
   }
}علل احتمالی
خطای سرور داخلی ۵۰۰ میتواند بهدلایل مختلفی رخ دهد. این کتابچه راهنما بر خطای سرور داخلی ۵۰۰ که بهدلیل دسترسی به دادهبر درخواست/پاسخ هنگام فعال بودن جاریسازی ایجاد میشود تمرکز دارد.
| علت | شرح | چه کسی میتواند مراحل عیبیابی را انجام دهد |
| دسترسی به پایهبار با جاریسازی فعال | خطایی رخ داد زیرا بار داده درخواست/پاسخ هنگام فعال بودن جاریسازی قابلدسترسی است. | کاربران فضای ابری خصوصی و عمومی لبه |
دلیل: دسترسی به «بار» با فعال بودن «جاریسازی»
تشخیص
رویه شماره ۱: استفاده از «ردیابی»
- جلسه ردیابیرا فعال کنید و برای بازتولید مشکل - خطای سرور داخلی ۵۰۰ - با میانای برنامهسازی کاربردی تماس بگیرید.
- یکی از درخواستهای ناموفق را انتخاب کنید و ردیابی را بررسی کنید.
- در مراحل مختلف ردیابی پیمایش کنید و مکان خرابی را پیدا کنید.
- این خطا ممکن است زمانی رخ دهد که خطمشی درحال تجزیه کردن محتوای درخواست/پاسخ است.
- در اینجا نماگرفت نمونهای از ردیابی نشان داده شده است که خطمشی JSONThreatProtection
با خطای «در خط ۱، انتظار میرود }» ناموفق است:
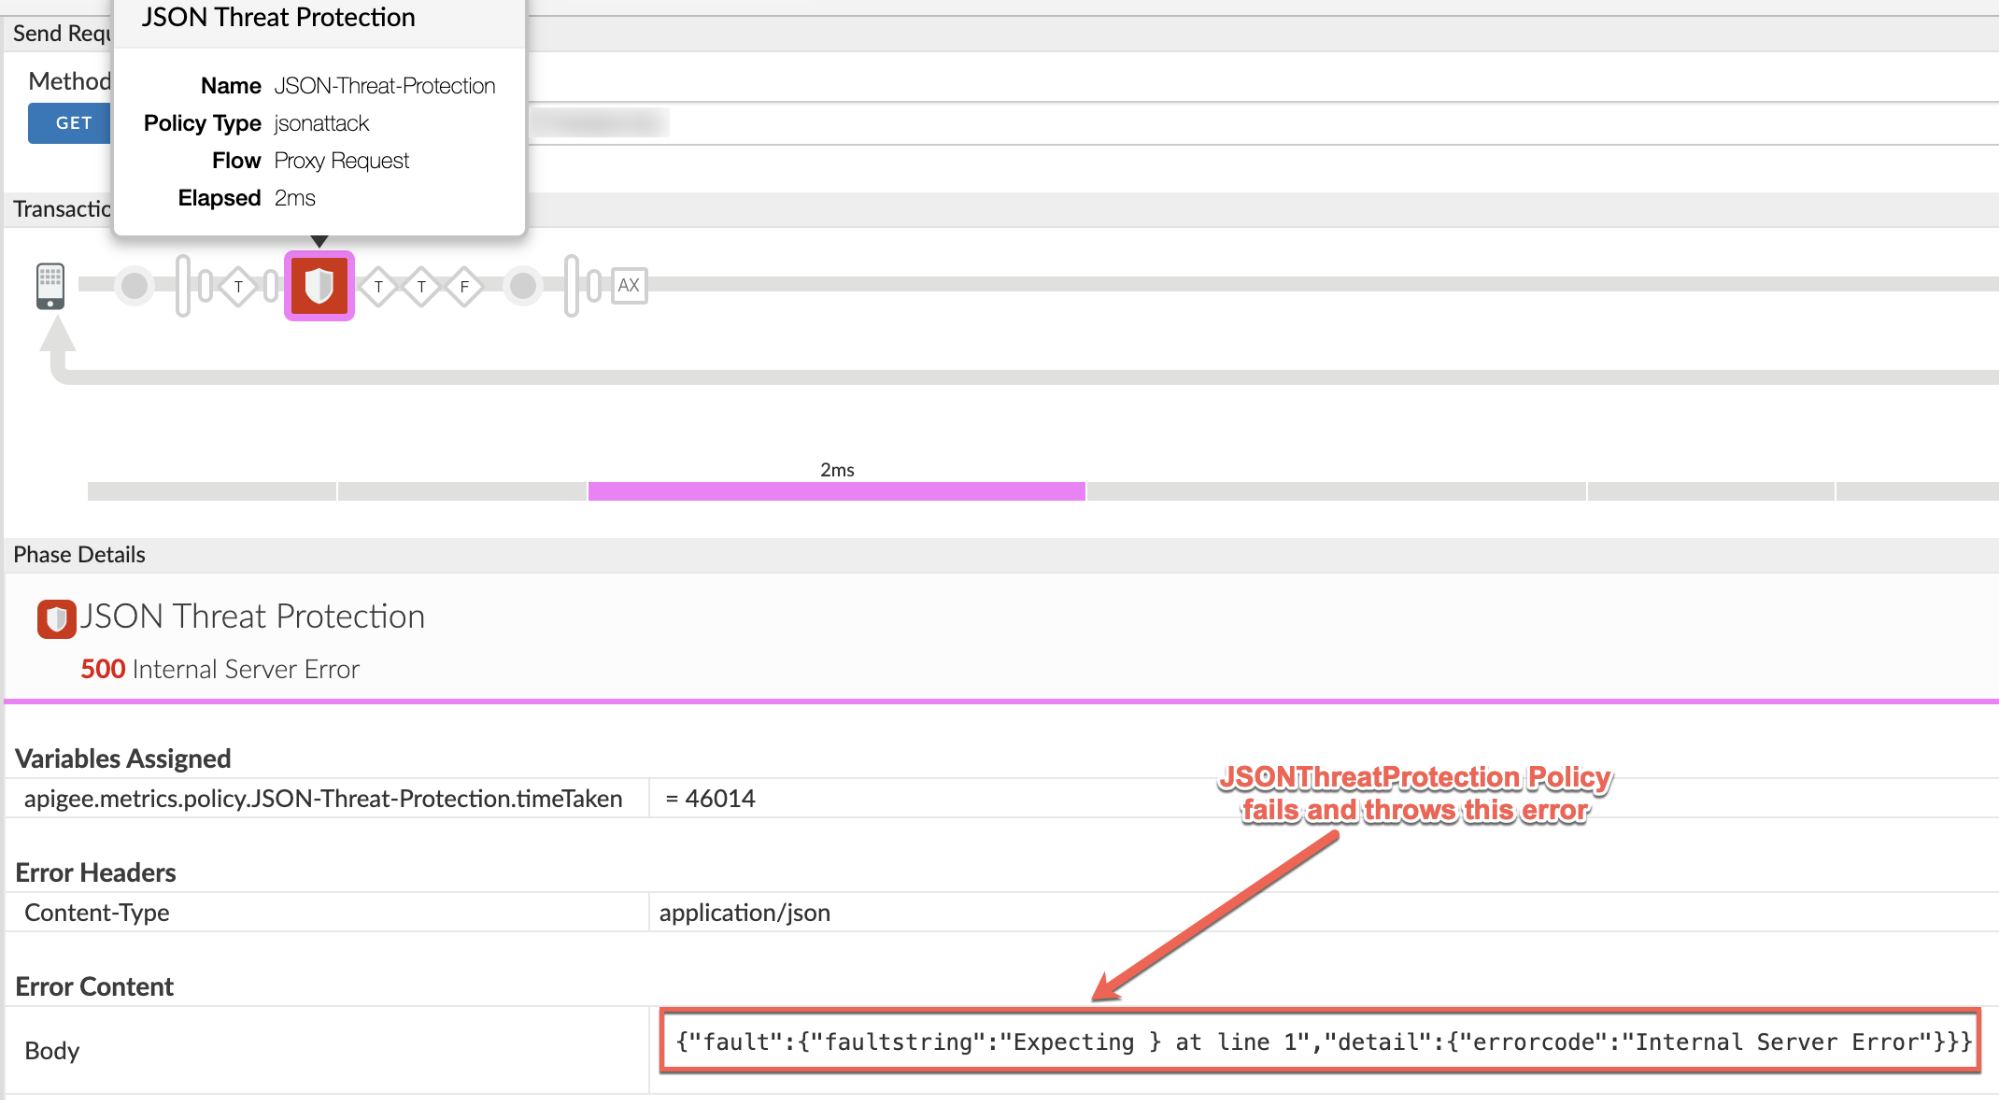
اطلاعات زیر را از برونداد ردیابی، همانطور که در نماگرفت بالا نشان داده شده است، یادداشت کنید:
خطمشی ناموفق: JSONThreatProtection
جریان: درخواست پراکسی
- تعریف خطمشی ناموفق را بررسی کنید و محتوای قابلتجزیه را بررسی کنید.
در سناریو نمونه، خطمشی JSONThreatProtection بهنام JSON-Threat-Protection را که ناموفق بوده است بررسی کنید و عنصر
<Source>را بررسی کنید.<JSONThreatProtection async="false" continueOnError="false" enabled="true" name="JSON-Threat-Protection"> <DisplayName>JSON Threat Protection</DisplayName> <ArrayElementCount>20</ArrayElementCount> <ContainerDepth>10</ContainerDepth> <ObjectEntryCount>15</ObjectEntryCount> <ObjectEntryNameLength>50</ObjectEntryNameLength> <Source>request</Source> <StringValueLength>1000</StringValueLength> </JSONThreatProtection>
توجه داشته باشید که عنصر
<Source>بهrequest.اشاره میکند. این یعنی خطا هنگام تجزیه کردن بار درخواست رخ داده است. - با بررسی درخواست API، نوع دادهبرداری را که درحال تجزیه شدن است تعیین کنید.
- بررسی کنید که آیا پایهبار در قالب مناسب است یا خیر. اگر بار نامعتبر باشد، میتوانید این خطا را دریافت کنید.
اگر محتوای انتقال معتبر است، اما همچنان خطاهایی را که در بخش پیامهای خطا فهرست شده است دریافت میکنید، دلیل این خطاها این است که محتوای انتقال زمانی که جاریسازی فعال است، قابل دسترسی است.
بسته به محتوای پیام که توسط خطمشی تجزیه میشود (همانطور که در مرحله #۶ تعیین شده است)، محتوای پیام را در ابزار «پیگیری» در مرحله مناسب بررسی کنید.
در سناریو مثال، بار درخواست درحال تجزیه شدن است، بنابراین مرحله «درخواست دریافتی از مشتری» را در ردیابی بررسی کنید و محتوای درخواست را بررسی کنید.
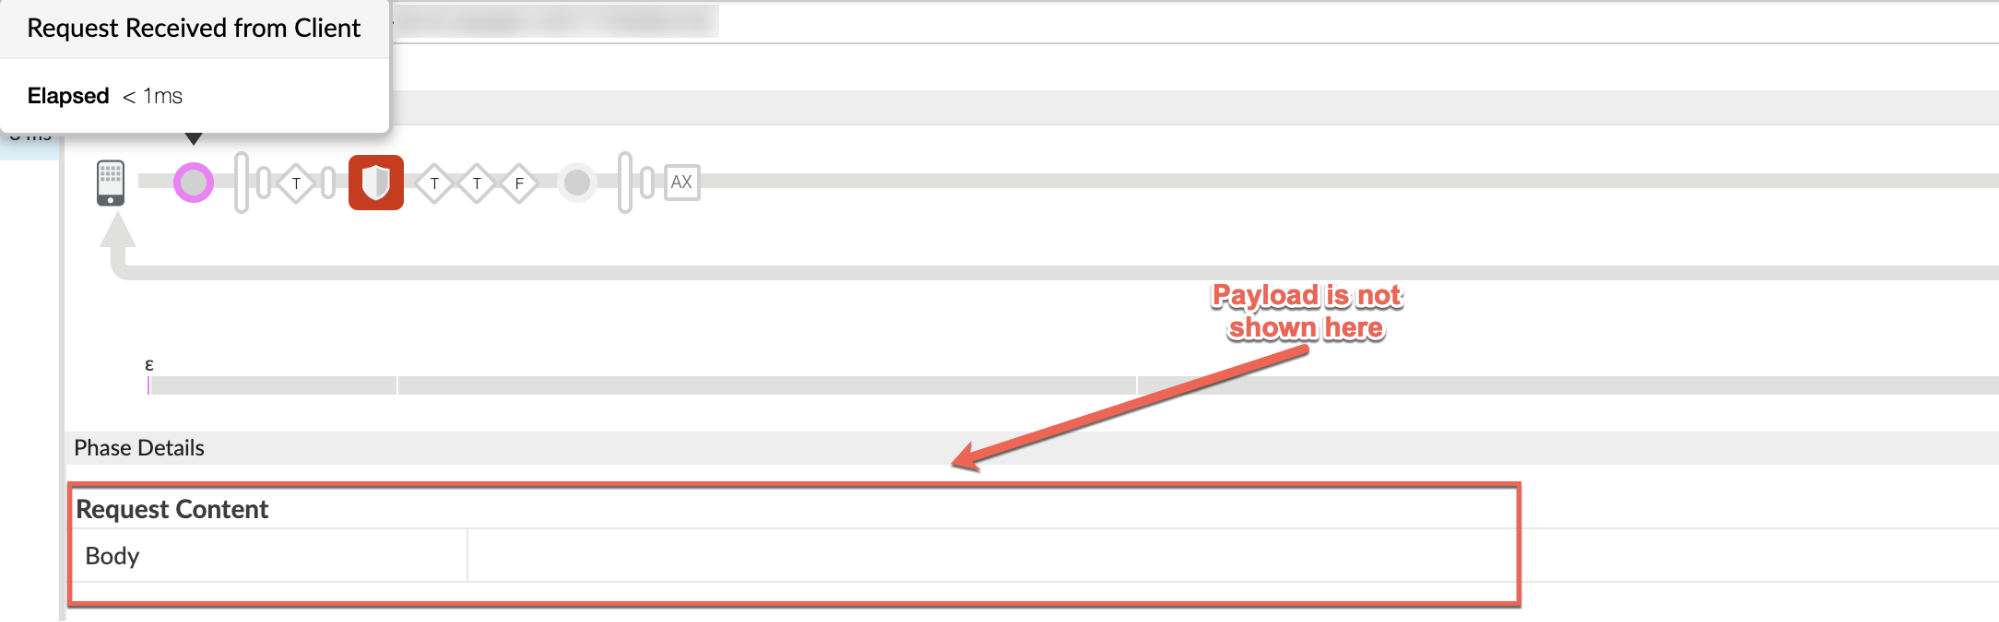
اگر «درخواست محتوا» همانطور که در نماگرفت بالا نشان داده شده است خالی باشد، حتی اگر بار مفید معتبری ارسال کرده باشید، این نشان میدهد که احتمالاً دلیل این مشکل این است که جاریسازی درخواست فعال است.
دلیل این است که وقتی جاریسازی فعال باشد، بار داده درخواست در ردیابی نشان داده نمیشود.
بههمین ترتیب، اگر بار پاسخ هنگام وقوع خطا تجزیه میشود، محتوای پاسخ را در مرحله «پاسخ دریافتی از سرور هدف» بررسی کنید.
سپس، بسته به اینکه خطمشی ناموفق در جریان «پراکسی API» کجا استفاده میشود، تعاریف «پراکسی» و «نقطه پایان هدف» را بررسی کنید. بررسی کنید که آیا جاریسازی فعال شده است یا خیر.
در سناریو مثال، خطمشی ناموفق در جریان درخواست «پراکسی» اجرا شده است (همانطور که در مرحله ۵ بالا مشخص شده است)؛ بنابراین، «نقطه پایانی پراکسی» را بررسی کنید:
<ProxyEndpoint name="default"> ... <HTTPProxyConnection> <BasePath>/v1/weather</BasePath> <VirtualHost>secure</VirtualHost> <Properties> <Property name="response.streaming.enabled">true</Property> <Property name="request.streaming.enabled">true</Property> </Properties> </HTTPProxyConnection> </ProxyEndpoint>همانطور که در مثال بالا دیده میشود، جاریسازی درخواست فعال شده است، همانطور که با دارایی
"request.streaming.enabled"که روی درست تنظیم شده است نشان داده میشود.بنابراین، دلیل خطا استفاده از خطمشی JSONThreatProtection در «پراکسی میانای برنامهسازی کاربردی» است که وقتی جاریسازی فعال است به بار درخواست دسترسی پیدا میکند. این کار باعث بروز خطا میشود زیرا باعث راهاندازی بافرینگ در «پروکسی API» میشود و هدف استفاده از جاریسازی در Apigee Edge را ازبین میبرد.
این خطا ممکن است با پیامهای کوچکتر دیده نشود، اما وقتی از پیامهای بزرگتر استفاده میکنید، میتوانید این خطاها را ببینید.
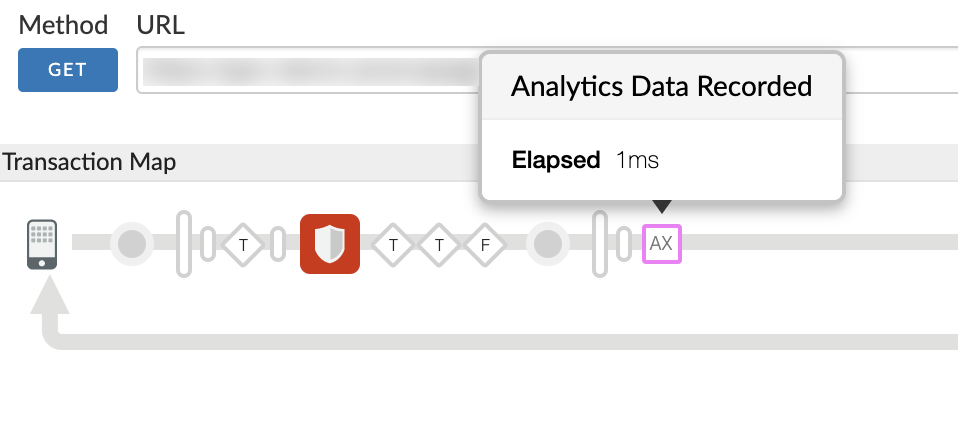
- با بررسی مقدار "X-Apigee-fault-source" در مرحله «AX»
(دادههای Analytics ضبطشده) در ردیابی بااستفاده از مراحل زیر میتوانید تأیید کنید که خطای ۵۰۰ بهدلیل خطمشی ایجاد شده است:
- روی «AX» (دادههای Analytics ضبطشده) فاز
همانطور که در نماگرفت زیر نشان داده شده است کلیک کنید:
- بهسمت پایین «جزئیات فاز» به بخش «سرایندهای خطا» پیمایش کنید و مقادیر «X-Apigee-fault-code»،
«X-Apigee-fault-source»، و «X-Apigee-fault-policy» را همانطور که در زیر نشان داده شده است تعیین کنید:
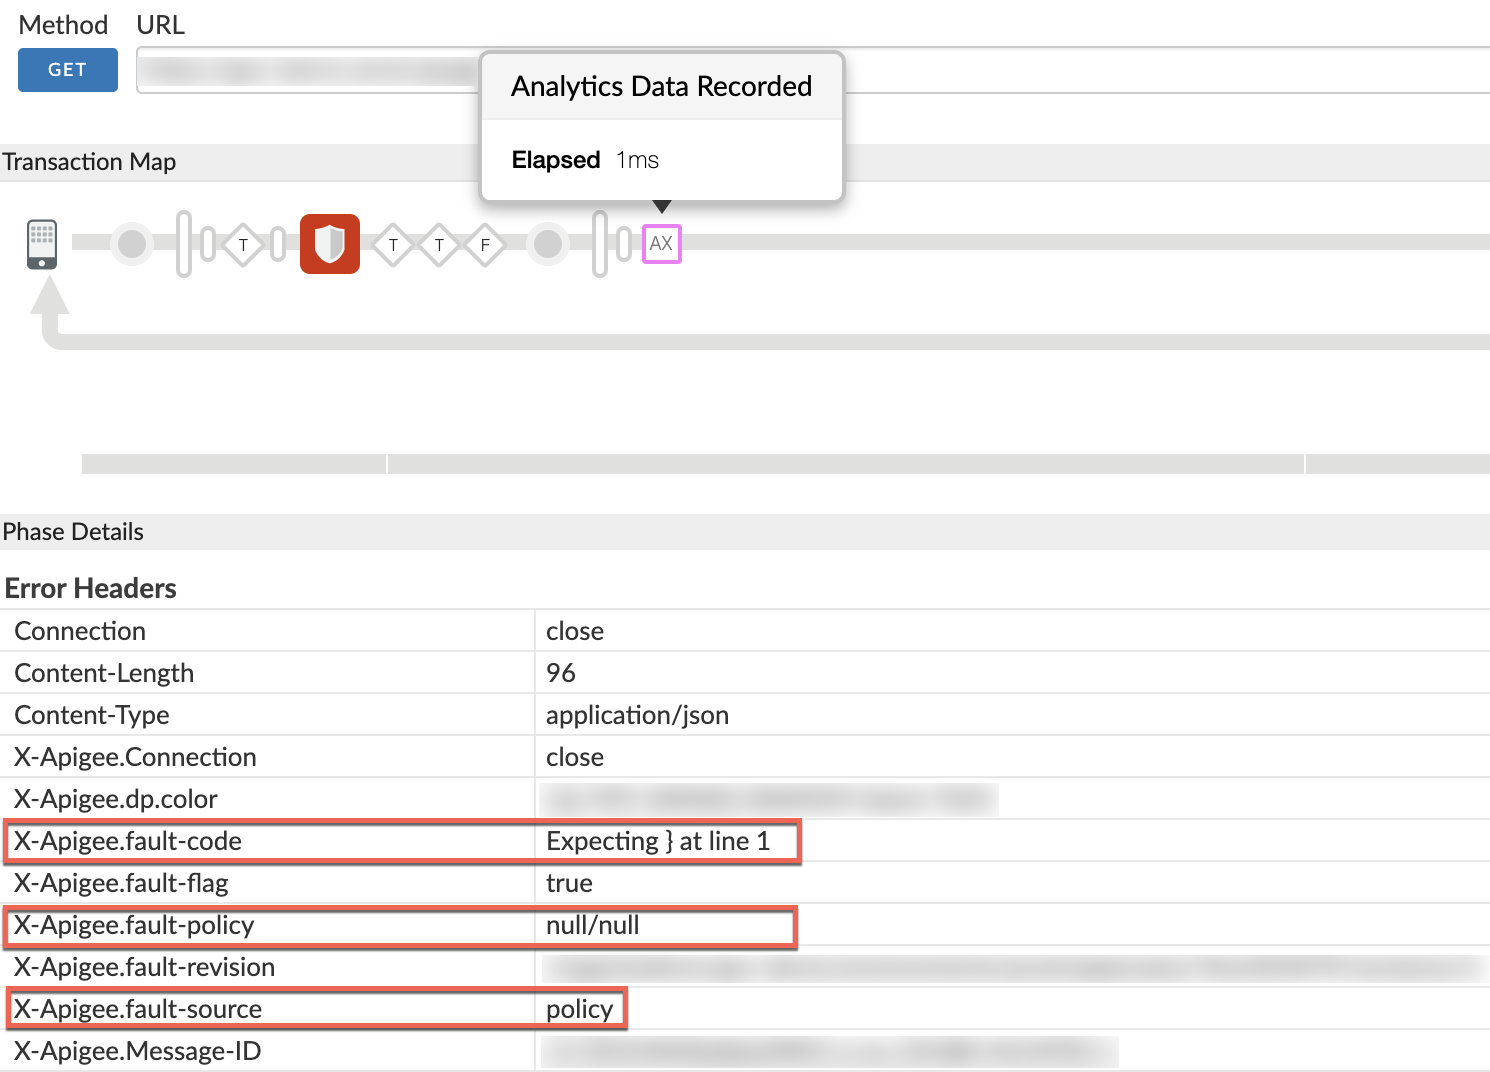
- اگر مقدار «X-Apigee-fault-source» «خطمشی» باشد، همانطور که در تصویر بالا نشان داده شده است، این نشان میدهد که خطا بهدلیل دسترسی خطمشی به بار محموله درحالیکه جاریسازی فعال است ایجاد شده است.
- روی «AX» (دادههای Analytics ضبطشده) فاز
همانطور که در نماگرفت زیر نشان داده شده است کلیک کنید:
میتوانید محتوای بار داده درخواست و سرایند Content-Type را در
درخواست API بررسی کنید. در فرمان curl مثال زیر، از پایهبار JSON استفاده شده است.
curl -i https://VIRTUAL_HOST_ALIAS/BASEPATH -H "Content-Type: application/json" \
-X POST -d @request-payload.json
همچنین میتوانید خطمشی ناموفق را بررسی کنید و نوع بار ارسالی را که درحال تجزیه است تعیین کنید. در سناریو مثال بالا، خطمشی «محافظت دربرابر تهدیدهای JSON» ناموفق است. این نشان میدهد که پایهبار باید در قالب JSON باشد.
وضوح
دسترسی به دادهبار با جاریسازی فعال یک ضدالگو است، همانطور که در ضدالگو: دسترسی به دادهبار درخواست/پاسخ وقتی جاریسازی فعال است توضیح داده شده است.
- اگر میخواهید محتوای پیام را پردازش کنید، باید جاریسازی را در «نقطه پایانی» «پراکسی/هدف»
با برداشتن داراییها غیرفعال کنید
"request.streaming.enabled" and "response.streaming.enabled"همانطور که در نمونه «نقطه پایانی پراکسی» زیر نشان داده شده است:<ProxyEndpoint name="default"> ... <HTTPProxyConnection> <BasePath>/v1/weather</BasePath> <VirtualHost>secure</VirtualHost> </HTTPProxyConnection> </ProxyEndpoint>یا
- اگر میخواهید از جاریسازی برای «پراکسی API» خود استفاده کنید، در «پراکسی API» از هیچ خطمشیای که به بار درخواست/پاسخ دسترسی داشته باشد استفاده نکنید.
توجه:
- در این کتابچه راهنما، از خطمشی JSONThreatProtection برای پردازش بار درخواست با جاریسازی فعال در سناریو مثال استفاده شده است. این امر منجر به خطای سرور داخلی ۵۰۰ با خطاهای مختلف شد.
- این خطاها را میتوان در خطمشیهایی مانند JSONToXML و XMLToJSON نیز مشاهده کرد که وقتی جاریسازی فعال است، درخواست یا پاسخهای بار را پردازش میکنند.
- بهشدت توصیه میکنیم که از چنین خطمشیهایی در پراکسیهایی که نیاز به دسترسی به پیاموارهها در زمان فعال بودن جاریسازی دارند استفاده نکنید.
- انجام این کار یک ضدالگو است، همانطور که در ضدالگو: دسترسی به بار داده درخواست/پاسخ زمانیکه جاریسازی فعال است مستند شده است.
عیبیابی مشکلات بااستفاده از «پایش میانای برنامهسازی کاربردی»
اگر کاربر «ابر خصوصی» هستید، این رویه را رد کنید.
پایش میانای برنامهسازی کاربردی به شما امکان میدهد تا بهسرعت مناطق مشکلدار را جدا کنید و مشکلات خطا، عملکرد، و تأخیر و منبع آنها را تشخیص دهید، مثلاً برنامههای توسعهدهنده، پراکسیهای میانای برنامهسازی کاربردی، هدفهای زیرینه، یا پلاتفرم میانای برنامهسازی کاربردی.
گامبهگام ازطریق یک سناریو نمونه که نشان میدهد چگونه بااستفاده از «پایش API» مشکلات ۵xx را در APIهای خود عیبیابی کنید. برای مثال، ممکن است بخواهید هشداری راهاندازی کنید تا وقتی تعداد «خطاهای ۵۰۰» از آستانه خاصی فراتر رفت به شما اطلاع داده شود.
اگر میخواهید وقتی پاسخ خطای ۵۰۰ از خطمشی ارسال میشود مطلع شوید، باید هشدار را برای کد وضعیت ۵۰۰ با منبع خطا بهعنوان پراکسی تنظیم کنید.
باید اطلاعات تشخیص خرابی را جمعآوری کند
اگر مشکل حتی پساز دنبال کردن دستورالعملهای بالا برطرف نشد، لطفاً اطلاعات تشخیصی زیر را جمعآوری کنید. با پشتیبانی Apigee تماس بگیرید و آنها را همرسانی کنید.
اگر کاربر «ابر عمومی» هستید، اطلاعات زیر را ارائه دهید:
- Organization Name
- نام محیط
- نام پراکسی میانای برنامهسازی کاربردی
- برای بازتولید خطای ۵۰۰، دستور curl را بههمراه محتوای درخواست (درصورت وجود) تکمیل کنید
- فایل ردیابی حاوی درخواستهای دارای «خطای سرور داخلی ۵۰۰»
- اگر خطاهای ۵۰۰ درحالحاضر رخ نمیدهند، بازه زمانی را با اطلاعات منطقه زمانی که خطاهای ۵۰۰ در گذشته رخ دادهاند ارائه دهید.
اگر کاربر «ابر خصوصی» هستید، اطلاعات زیر را ارائه دهید:
- پیام خطای کامل مشاهدهشده برای درخواستهای ناموفق
- سازمان، نام محیط، و نام پراکسی API که برای آن خطاهای ۵۰۰ را مشاهده میکنید
- بسته پراکسی میانای برنامهسازی کاربردی
- پایهبار استفادهشده در درخواست (درصورت وجود)
- فایل ردیابی حاوی درخواستهای دارای خطای سرور داخلی ۵۰۰
- گزارشهای دسترسی NGINX (
/opt/apigee/var/log/edge-router/nginx/ <org>~ <env>.<port#>_access_log) - گزارشهای «پردازشگر پیام» (
/opt/apigee/var/log/edge-message-processor/logs/system.log) - دوره زمانی با اطلاعات منطقه زمانی که خطاهای ۵۰۰ رخ داده است.