

درحال مشاهده اسناد Apigee Edge هستید.
به
اسناد Apigee X بروید. اطلاعات
نشانه
برنامه مشتری کد وضعیت HTTP 502 Bad Gateway را با کد خطای protocol.http.Response405WithoutAllowHeader بهعنوان پاسخ برای تماسهای API دریافت میکند.
پیام خطا
برنامه کارخواه کد پاسخ زیر را دریافت میکند:
HTTP/1.1 502 Bad Gateway
علاوهبراین، ممکن است پیام خطای زیر را مشاهده کنید:
{
   "fault":{
      "faultstring":"Received 405 Response without Allow Header",
      "detail":{
         "errorcode":"protocol.http.Response405WithoutAllowHeader"
      }
   }
}
علل احتمالی
این خطا زمانی رخ میدهد که سرور زیرینه با کد وضعیت 405 Method Not Allowed
بدون سرایند Allow پاسخ دهد.
طبق مشخصات
RFC 7231، بخش ۶.۵.۵: ۴۰۵ روش مجاز نیست، انتظار میرود که سرور مبدأ
باید فیلد سرایند Allow را در پاسخ 405 حاوی
فهرست روشهای پشتیبانیشده فعلی منبع هدف تولید و ارسال کند. اگر اینطور نباشد، Apigee با
502 Bad Gateway و کد خطای protocol.http.Response405WithoutAllowHeader پاسخ میدهد.
| علت | شرح | دستورالعملهای عیبیابی برای موارد زیر قابلاجرا است |
|---|---|---|
| پاسخ ۴۰۵ بدون سرصفحه «اجازه دادن» از سرور زیرینه | سرور زیرینه که درخواست API را پردازش میکند با کد وضعیت 405 بدون سرایند Allow پاسخ میدهد. |
کاربران «فضای ابری خصوصی و عمومی لبهای» |
مراحل متداول تشخیص خرابی
برای تشخیص این خطا، از یکی از ابزارها/تکنیکهای زیر استفاده کنید:
پایش میانای برنامهسازی کاربردی
برای تشخیص خطا بااستفاده از «پایش API»:
- بهعنوان کاربری با نقش مناسب به سیستم واسط کاربر Edge وارد شوید.
به سازمانی که میخواهید مشکل را در آن بررسی کنید بروید.
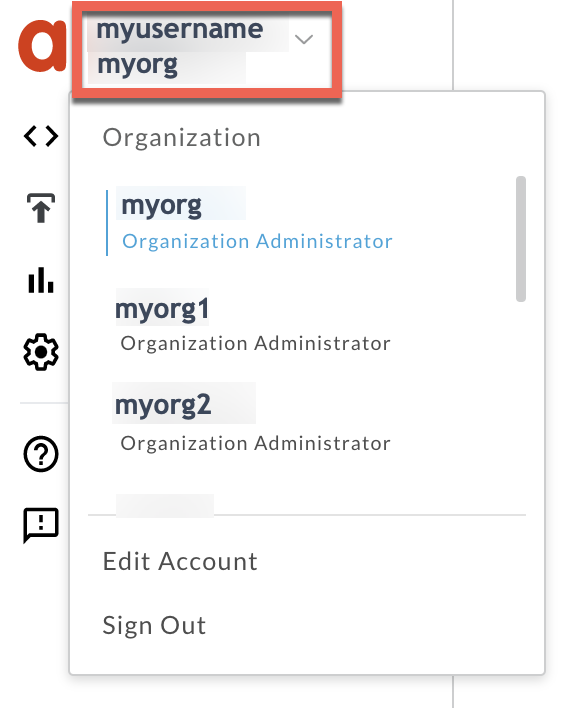
- به صفحه تجزیهوتحلیل > پایش API > بررسی پیمایش کنید.
- بازه زمانی خاصی را که در آن خطاها را مشاهده کردهاید انتخاب کنید.
رسم کد خطا دربرابر زمان.
سلولی را که کد خطا دارد انتخاب کنید
protocol.http.Response405WithoutAllowHeaderهمانطور که در زیر نشان داده شده است: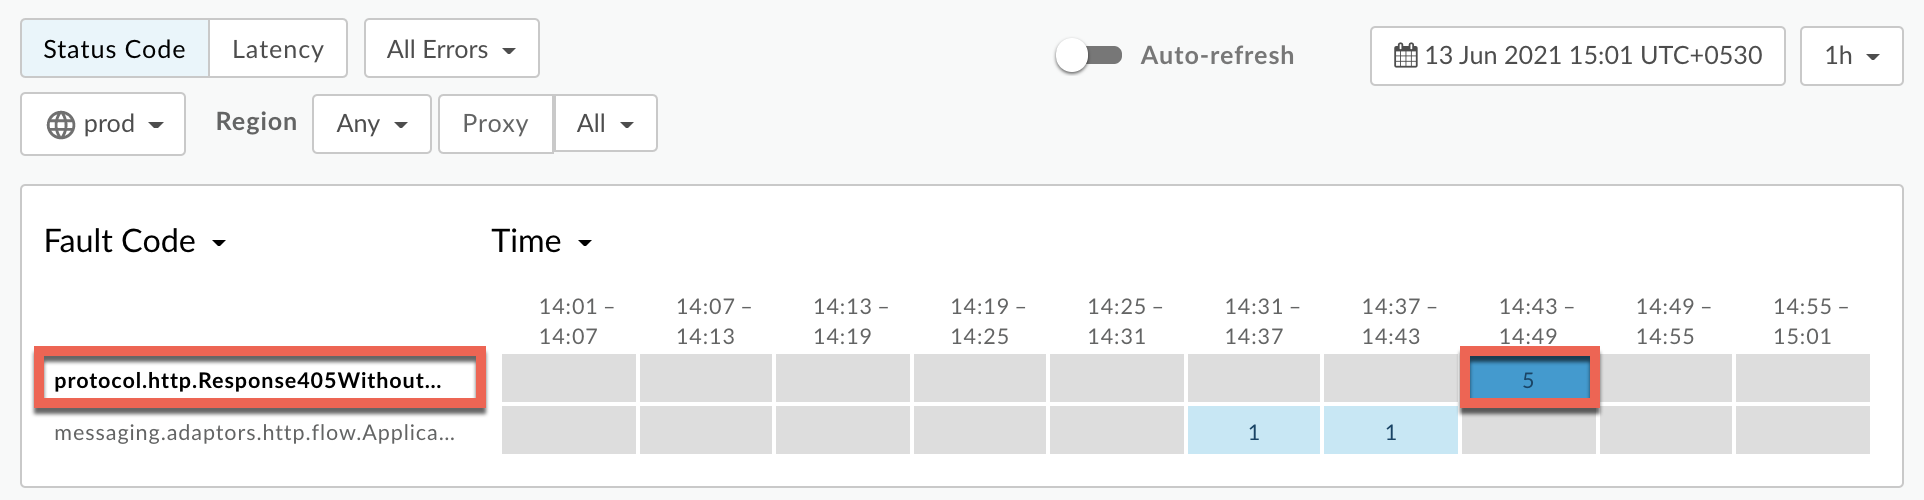
اطلاعات مربوط به کد خطا
protocol.http.Response405WithoutAllowHeaderبهصورت زیر نمایش داده میشود: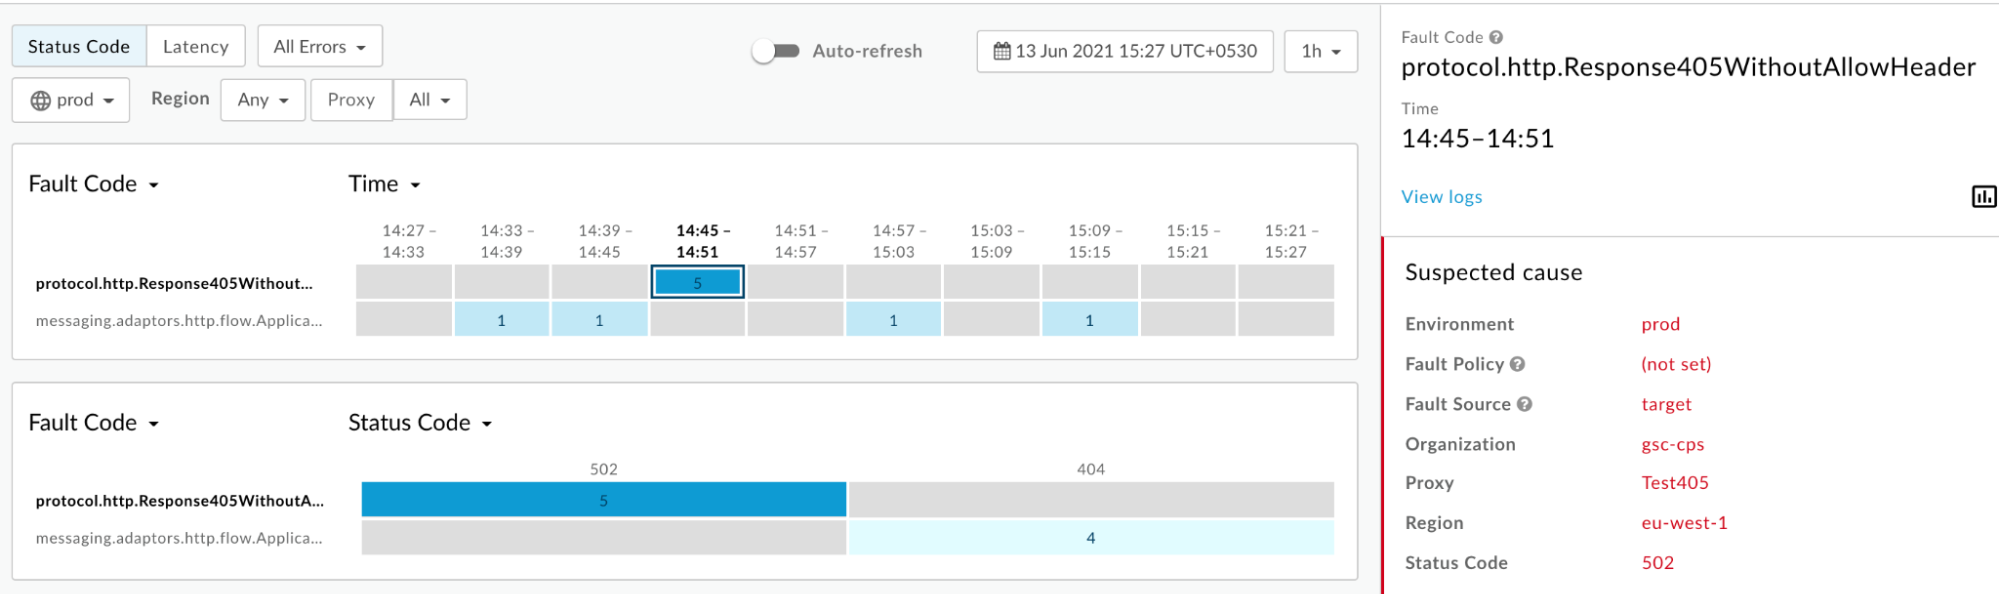
روی مشاهده گزارشها کلیک کنید و یکی از درخواستهای ناموفق را ازهم باز کنید تا اطلاعات بیشتری ببینید.
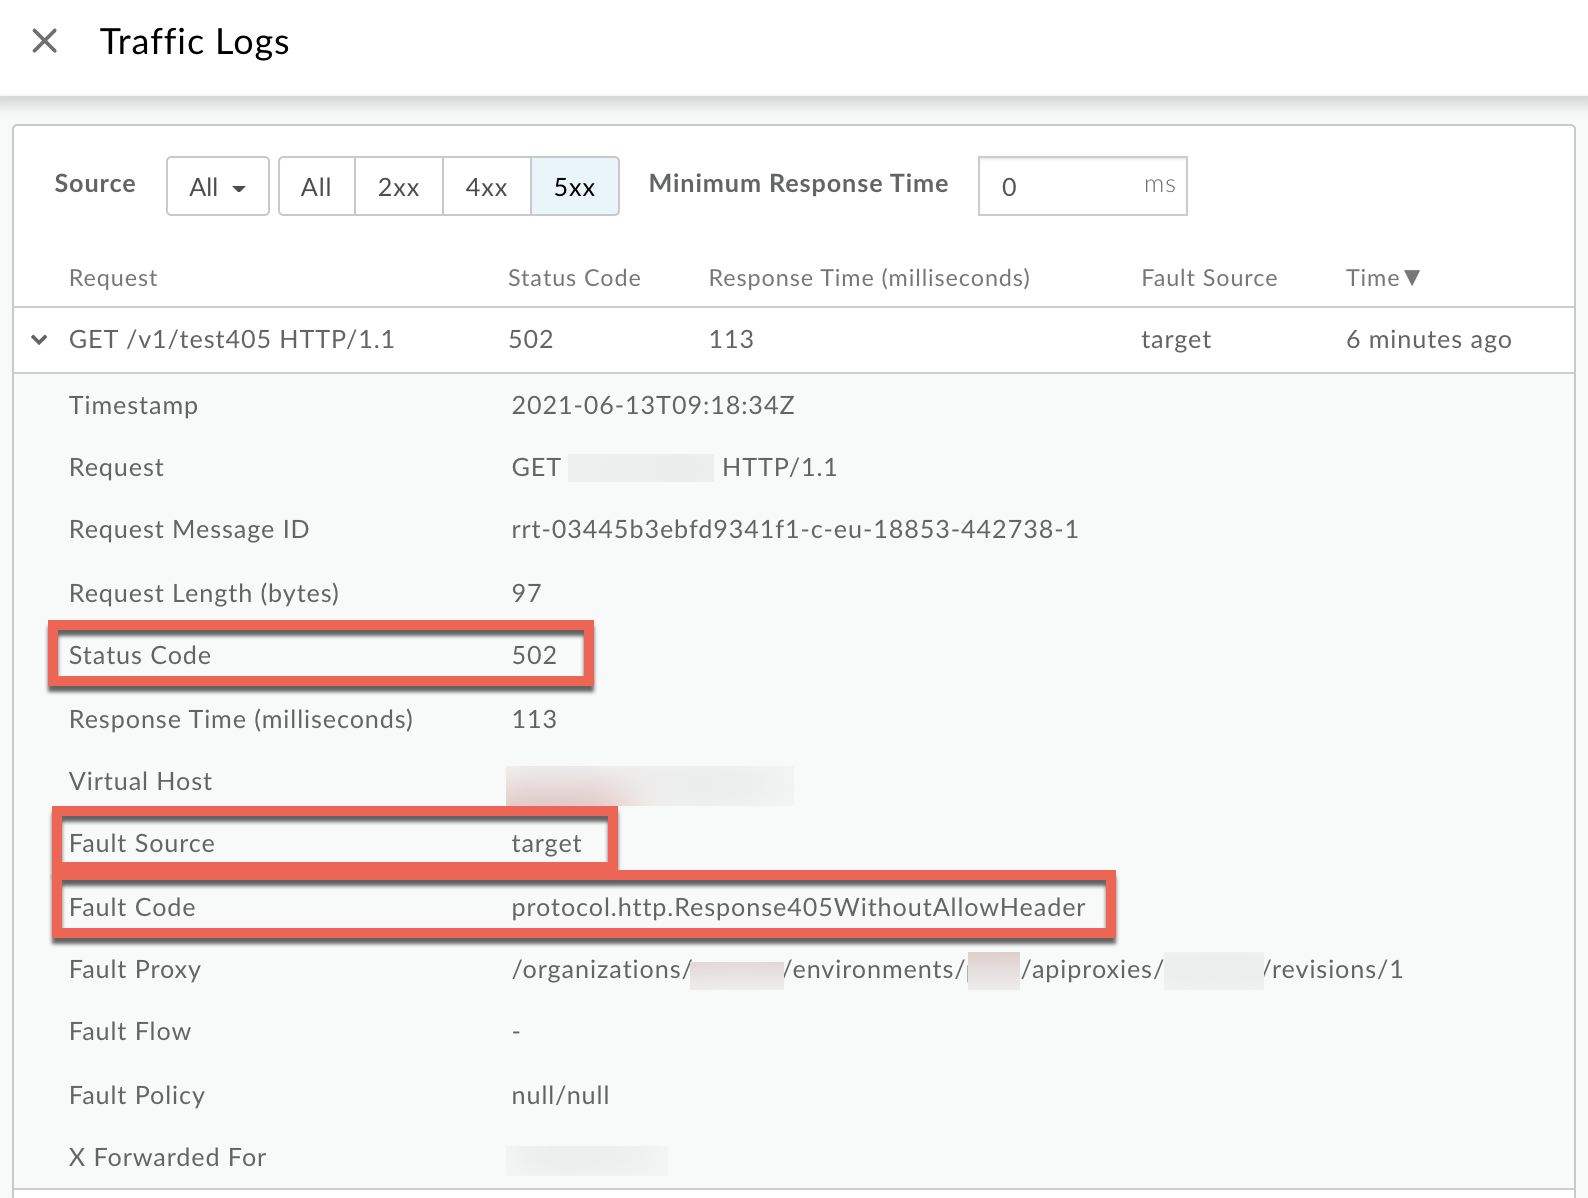
- از پنجره گزارشها، جزئیات زیر را یادداشت کنید:
- کد وضعیت:
502 - منبع خطا:
target - کد خطا:
protocol.http.Response405WithoutAllowHeader.
- کد وضعیت:
- اگر منبع خطا
targetباشد و کد خطاprotocol.http.Response405WithoutAllowHeaderباشد، این نشان میدهد که سرور پشتیبان با کد وضعیت405 Method Not Allowedبدون سرصفحهAllowپاسخ داده است.
ابزار ردیابی
برای تشخیص خرابی بااستفاده از ابزار «ردیابی»:
-
جلسه ردیابی و یکی از این موارد را فعال کنید
- منتظر بمانید تا خطای
502 Bad Gatewayرخ دهد، یا - اگر میتوانید مشکل را بازتولید کنید، برای بازتولید مشکل، فراخوانی API را انجام دهید -
502 Bad Gatewayخطا
- منتظر بمانید تا خطای
مطمئن شوید که نمایش همه FlowInfos فعال باشد:
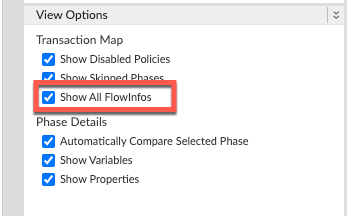
- یکی از درخواستهای ناموفق را انتخاب کنید و ردیابی را بررسی کنید.
- در مراحل مختلف ردیابی پیمایش کنید و مکان وقوع خطا را پیدا کنید.
معمولاً خطا را در جریانی پساز مرحله درخواست به سرور هدف ارسال شد پیدا خواهید کرد، همانطور که در زیر نشان داده شده است:
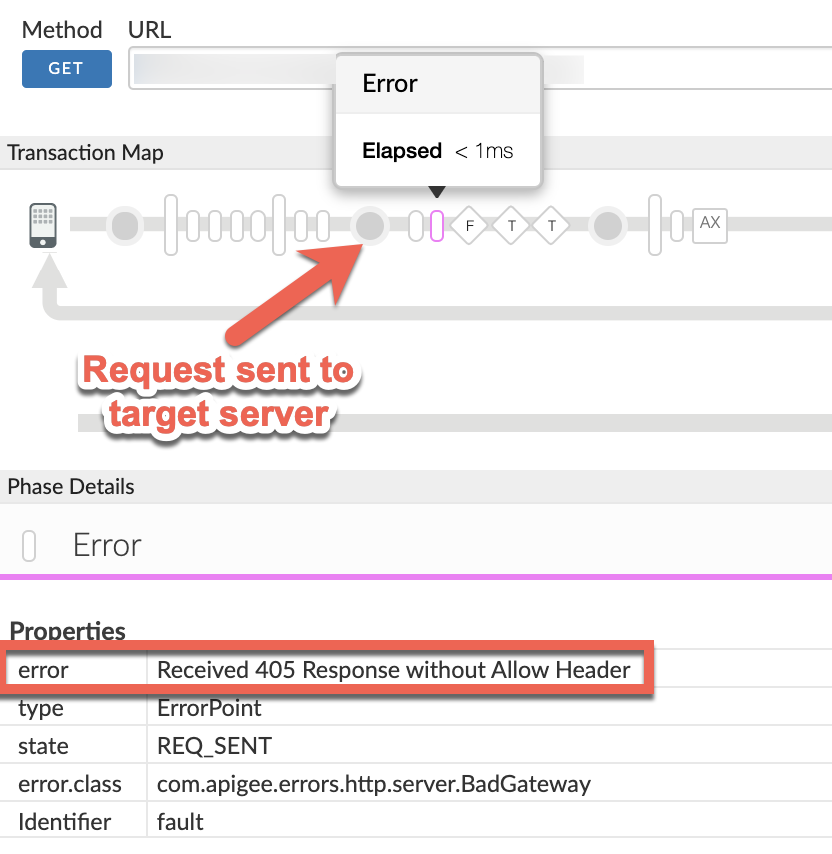
مقدار خطا را از ردیابی یادداشت کنید.
ردیابی نمونه بالا خطا را بهصورت
Received 405 Response without Allow
        Header
نشان میدهد. ازآنجاییکه این خطا پساز ارسال درخواست به سرور پشتیبان توسط Apigee ایجاد شده است، نشان میدهد که سرور پشتیبان کد وضعیت پاسخ405را بدون سرایندAllowارسال کرده است.- به فاز AX (دادههای Analytics ضبطشده) در ردیابی بروید و روی آن کلیک کنید.
در پانل جزئیات مرحله به بخش خطا / سرایندهای پاسخ پیمایش کنید و مقادیر X-Apigee-fault-code و X-Apigee-fault-source را همانطور که در زیر نشان داده شده است تعیین کنید:
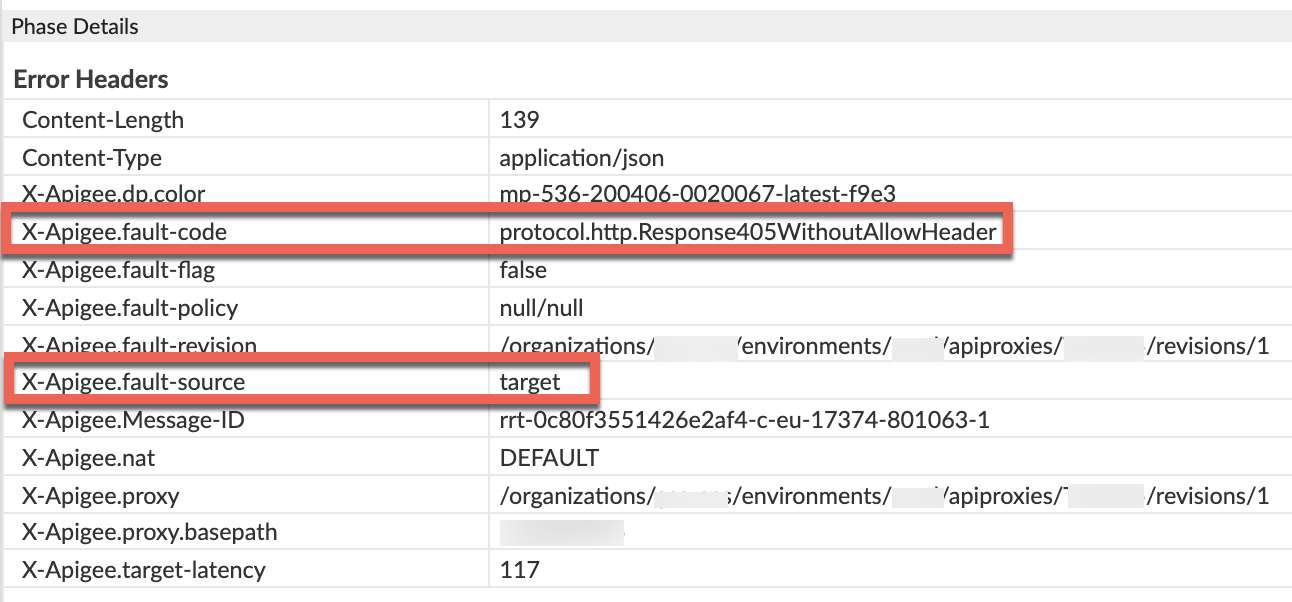
- مقادیر X-Apigee-fault-code و X-Apigee-fault-source را بهترتیب
protocol.http.Response405WithoutAllowHeaderوtargetخواهید دید، که نشان میدهد این خطا بهدلیل ارسال کد وضعیت پاسخ405توسط زیرینه بدون سرایندAllowایجاد شده است.سرایندهای پاسخ مقدار X-Apigee-fault-code protocol.http.Response405WithoutAllowHeaderX-Apigee-fault-source target
NGINX
برای تشخیص خطا بااستفاده از گزارشهای دسترسی NGINX:
- اگر کاربر «ابر خصوصی» هستید، میتوانید از گزارشهای دسترسی NGINX برای تعیین
اطلاعات کلیدی درباره خطاهای HTTP
502استفاده کنید. گزارشهای دسترسی NGINX را بررسی کنید:
/opt/apigee/var/log/edge-router/nginx/ORG~ORG.PORT#_access_log
کجا: ORG، ORG، و PORT# با مقادیر واقعی جایگزین میشوند.
- جستجو کنید تا ببینید آیا درطول مدت مشخصی (اگر مشکل در گذشته رخ داده است) خطای
502با کد خطایprotocol.http.Response405WithoutAllowHeaderوجود دارد یا نه، یا اینکه آیا درخواستهایی هنوز با502ناموفق هستند یا نه. اگر خطاهای
502را پیدا کردید که با X-Apigee-fault-code مطابقت دارد مقدارprotocol.http.Response405WithoutAllowHeaderرا تعیین کنید، سپس مقدار X-Apigee-fault-source را تعیین کنید.نمونه خطای ۵۰۲ از گزارش دسترسی NGINX:
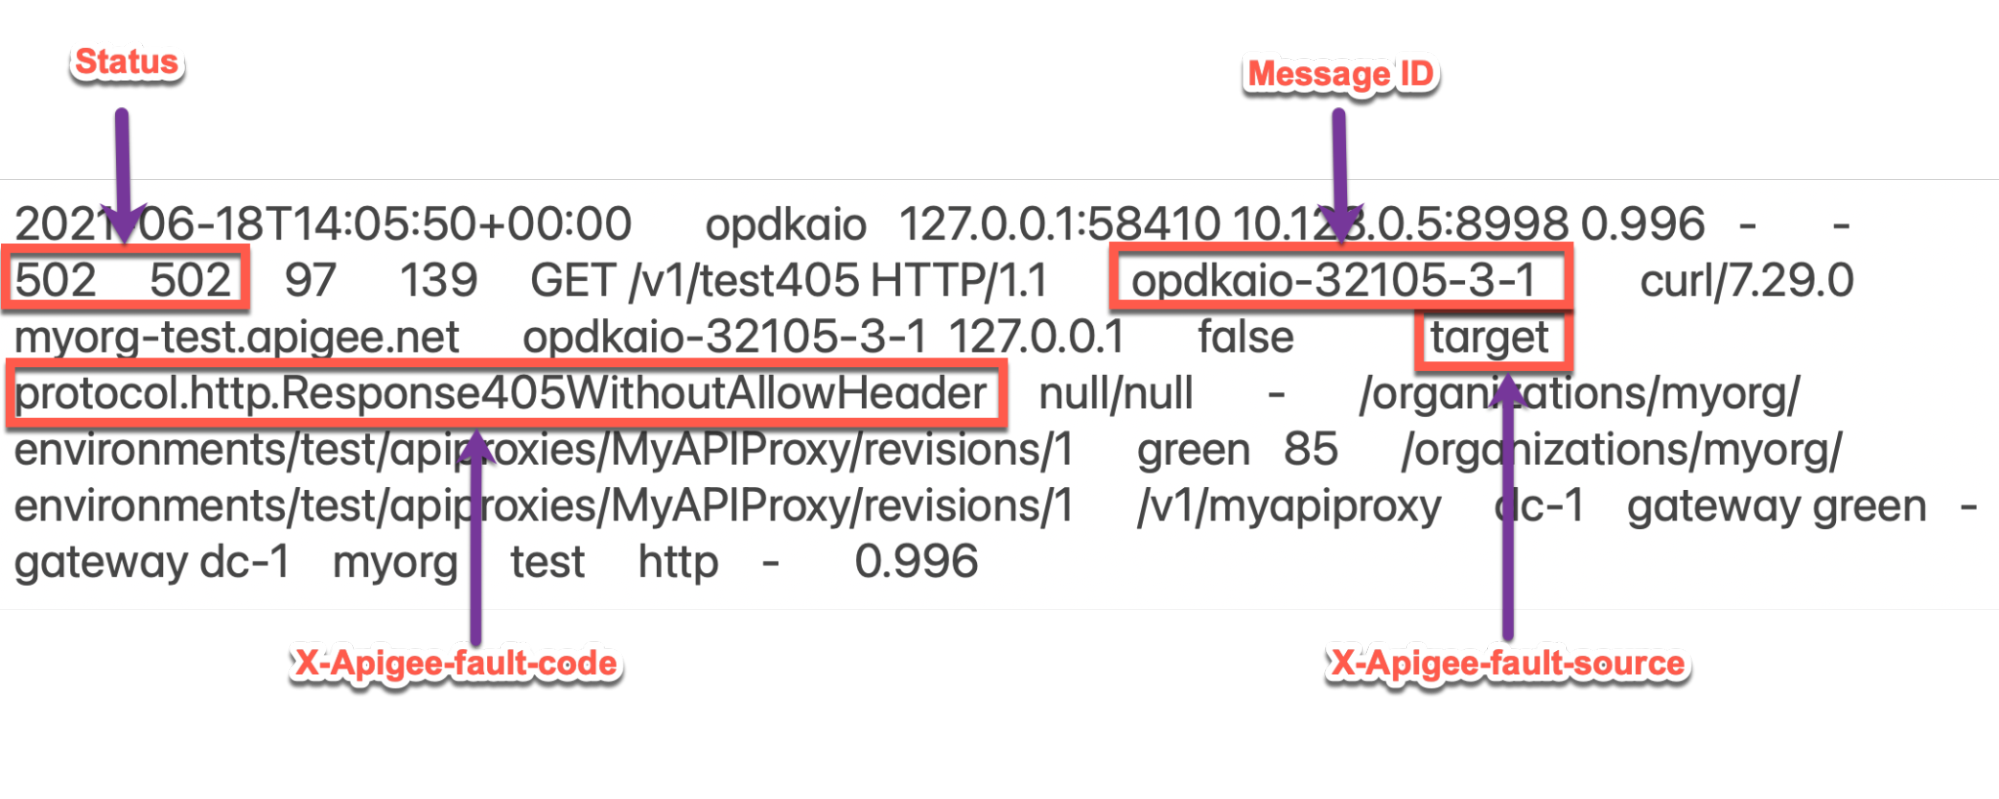
ورودی نمونه بالا از گزارش دسترسی NGINX مقادیر زیر را برای X-Apigee- fault-code و X-Apigee-fault-source: دارد:
سرایندهای پاسخ مقدار X-Apigee-fault-code protocol.http.Response405WithoutAllowHeaderX-Apigee-fault-source target
علت: پاسخ ۴۰۵ بدون سرصفحه «اجازه دادن» از سرور زیرینه
تشخیص
- کد خطا و منبع خطا را برای
502 Bad Gatewayبااستفاده از «پایش میانای برنامهسازی کاربردی»، «ابزار ردیابی»، یا گزارشهای دسترسی NGINX همانطور که در مراحل تشخیص متداول توضیح داده شده است تعیین کنید. - اگر کد خطا
protocol.http.Response405WithoutAllowHeaderباشد و «منبع خطا» مقدارtargetرا داشته باشد، این نشان میدهد که سرور زیرینه با کد وضعیت405بدون سرایندAllowپاسخ داده است. بنابراین، Apigee با502 Bad Gatewayو کد خطاprotocol.http.Response405WithoutAllowHeaderپاسخ میدهد.
وضوح
برای حل مشکل، از یکی از روشهای زیر استفاده کنید:
سرور زیرینه
گزینه ۱: «سرور پشتیبان» را اصلاح کنید تا کد وضعیت ۴۰۵ را با سرصفحه «اجازه دادن» ارسال کند:
مطمئن شوید که سرور زیرینه همیشه از مشخصات RFC 7231، بخش ۶.۵.۵: ۴۰۵ روش مجاز نیست پیروی میکند و با کد وضعیت
405ارسال میکند و فهرست روشهای مجاز را بهعنوان بخشی از سرایندAllowهمانطور که در زیر نشان داده شده است اضافه میکند:Allow: HTTP_METHODS
- برای مثال، اگر سرور زیرین شما روشهای
GET،POST، وHEADرا مجاز میکند، باید مطمئن شوید که سرایندAllowحاوی آنها بهصورت زیر باشد:Allow: GET, POST, HEAD
مدیریت خطا
گزینه ۲: از «مدیریت خطا» برای ارسال کد وضعیت ۴۰۵ با سرایند «اجازه دادن» از پراکسی API خود استفاده کنید:
اگر سرور زیرینه کد وضعیت 405 را بدون سرصفحه Allow
برگرداند، میتوانید از مدیریت خطا برای پاسخ دادن با کد وضعیت 405 و سرصفحه
Allow از پراکسی API خود به این صورت استفاده کنید:
سیاستی مانند سیاست AssignMessage یا سیاست RaiseFault ایجاد کنید و کد وضعیت را روی
405با سرایندAllowو پیام سفارشی تنظیم کنید.خطمشی نمونه AssignMessage برای ارسال ۴۰۵ با سرایند Allow:
<AssignMessage async="false" continueOnError="false" enabled="true" name="AM-405WithAllowHeader">
    <DisplayName>AM-405WithAllowHeader</DisplayName>
    <Set>
        <Payload contentType="application/json">{"Specified method is not allowed. Please use one of the methods mentioned in the Allow header."}</Payload>
        <StatusCode>405</StatusCode>
        <ReasonPhrase>Method Not Allowed</ReasonPhrase>
    </Set>
    <Add>
        <Headers>
            <Header name="Allow">GET, POST, HEAD</Header>
        </Headers>
    </Add>
    <IgnoreUnresolvedVariables>true</IgnoreUnresolvedVariables>
    <AssignTo createNew="false" transport="http" type="request"/>
</AssignMessage>
FaultRuleرا درTargetEndpointایجاد کنید که خطمشی را پساز دریافت خطای502با کد خطایprotocol.http.Response405WithoutAllowHeaderفرا میخواند.پیکربندی نمونه TargetEndpoint که FaultRule را نشان میدهد:
<TargetEndpoint name="default"> ... <FaultRules> <FaultRule name="405WithoutAllowHeader"> <Step> <Name>AM-405WithAllowHeader</Name> </Step> <Condition>(fault.name = "Response405WithoutAllowHeader")</Condition> </FaultRule> </FaultRules>- این تغییرات را در نسخه جدیدی از پراکسی API خود ذخیره کنید و نسخه را مستقر کنید.
- تماسهای API را برقرار کنید و تأیید کنید که کد وضعیت
405را با سرصفحهAllowدریافت میکنید.
پیکربندی دارایی
گزینه شماره ۳: دارایی را در «پردازشگر پیام» پیکربندی کنید تا از بازگرداندن خطای ۵۰۲ توسط Apigee Edge جلوگیری شود
- اگر کاربر «ابر خصوصی» هستید، میتوانید دارایی
HTTP.ignore.allow_header.for.405را بهtrueبهروز کنید تا از ایجاد خطای502توسط Apigee Edge جلوگیری کنید، حتی اگر سرور پشتیبان با کد وضعیت405بدون سرایندAllowپاسخ دهد. برای این کار، از راهنمای گامبهگام زیر استفاده کنید: پیکربندی سرایند اجازه نادیده گرفتن برای دارایی 405 در «پردازشگرهای پیام». - اگر کاربر «ابر عمومی» هستید، لطفاً با پشتیبانی Apigee Edge تماس بگیرید
مشخصات
Apigee انتظار دارد پاسخ 405 Method Not Allowed از سرور زیرینه همراه با
سرصفحه Allow طبق مشخصات زیر دریافت کند:
| مشخصات | |
|---|---|
| RFC 7231، بخش 6.5.5: 405 Method Not Allowed (روش مجاز نیست) | |
| RFC 7231، بخش 7.4.1: مجاز |
نکات کلیدی قابلتوجه
راهحل پیشنهادی این است که سرور زیرینه را اصلاح کنید تا کد وضعیت 405 را
با سرصفحه Allow ارسال کند و از مشخصات
RFC 7231، بخش 6.5.5: 405 Method Not Allowed (روش مجاز نیست) پیروی کند.
اگر هنوز به کمک «پشتیبانی Apigee» نیاز دارید، به باید اطلاعات تشخیصی را جمعآوری کنید بروید.
باید اطلاعات تشخیص خرابی را جمعآوری کند
اگر مشکل حتی پساز دنبال کردن دستورالعملهای بالا برطرف نشد، اطلاعات تشخیصی زیر را جمعآوری کنید و سپس با پشتیبانی Apigee Edge تماس بگیرید.
اگر کاربر «ابر عمومی» هستید، اطلاعات زیر را ارائه دهید:
- نام سازمان
- نام محیط
- نام پراکسی میانای برنامهسازی کاربردی
- فرمان کامل
curlبرای بازتولید502 Bad Gatewayبا کد خطایprotocol.http.Response405WithoutAllowHeaderاستفاده شد - فایل ردیابی برای درخواستهای API
اگر کاربر «ابر خصوصی» هستید، اطلاعات زیر را ارائه دهید:
- پیام خطای کامل مشاهدهشده برای درخواستهای ناموفق
- نام محیط
- دسته پراکسی میانای برنامهسازی کاربردی
- فایل ردیابی برای درخواستهای API
گزارشهای دسترسی NGINX
/opt/apigee/var/log/edge-router/nginx/ORG~ORG.PORT#_access_log
کجا: ORG، ORG، و PORT# با مقادیر واقعی جایگزین میشوند.
- گزارشهای سیستم «پردازشگر پیام»
/opt/apigee/var/log/edge-message-processor/logs/system.log