

您正在查看 Apigee Edge 文档。
前往 Apigee X 文档。 信息
2015 年 4 月 21 日(星期二),我们发布了新版 Apigee Edge 云。
如果您有任何疑问,请与 Apigee Edge 支持团队联系。
如需查看所有 Apigee Edge 版本说明的列表,请参阅 Apigee 版本说明。
新功能和增强功能
此版本包含以下新功能和增强功能。
服务器名称指示 (SNI) 支持
Edge 支持使用服务器名称指示 (SNI) 南向(从消息处理器到目标端点)。如果您想使用 SNI,请与 Apigee Edge 支持团队联系。
需要 Java 1.7。
借助 SNI(TLS/SSL 的扩展),多个 HTTPS 目标可以共用同一个 IP 地址和端口,而无需所有这些目标都使用同一个证书。
无需进行任何特定于 Edge 的配置。如果您的环境已配置为支持南向 SNI(边缘云默认支持),则边缘支持该配置。
Edge 会自动从请求网址中提取主机名,并将其添加到 SSL 握手请求中。例如,如果目标主机是 https://example.com/request/path,则 Edge 会添加 server_name 扩展程序,如下所示:
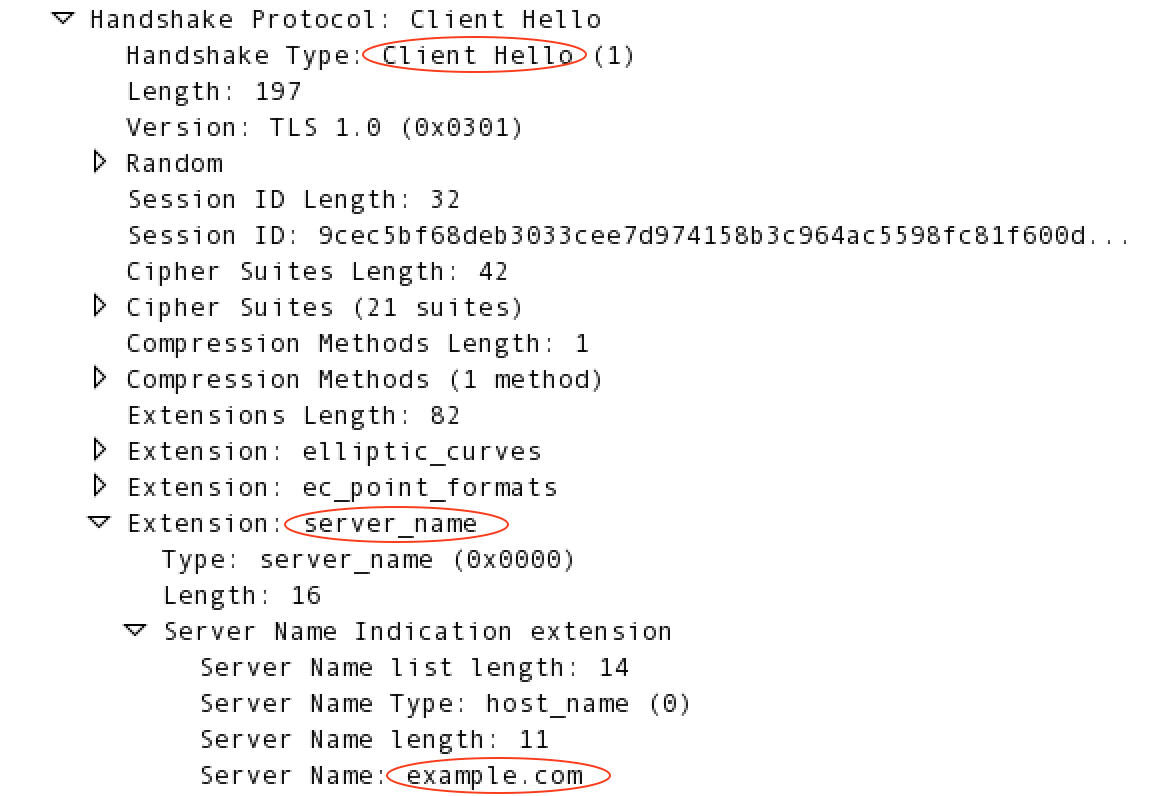
如需详细了解 SNI,请参阅 http://en.wikipedia.org/wiki/Server_Name_Indication。
通过管理界面“帮助”菜单访问 Apigee 社区
您可以通过管理界面的“帮助”菜单访问 Apigee 社区。
AccessControl 政策
Access Control 政策已得到增强,当 X-FORWARDED-FOR HTTP 标头中包含 IP 地址时,可以更精细地评估允许名单和拒绝名单中的 IP 地址。
如果标头中启用了多 IP 地址检查(请与支持团队联系以设置 feature.enableMultipleXForwardCheckForACL),政策中的新 <ValidateBasedOn> 元素可让您检查标头中的第一个 IP、最后一个 IP 或所有 IP。如需了解详情,请参阅访问权限控制政策。
管理界面错误消息
重新设计了管理界面中的错误消息显示。
消息流中的新目标变量
消息流中的新变量可为目标端点和目标服务器提供更完整的网址信息:
- TargetEndpoint:
request.url取代了target.basepath.with.query。 - TargetServer:
loadbalancing.targetserver取代了targetserver.name。此外,只有在 TargetEndpoint 的 HTTPTargetConnection<LoadBalancer>元素中使用<Path>元素时,系统才会填充target.basepath。
SSL 证书详细信息中的“签名算法”
SSL 证书详情中新增了“签名算法”字段,可在管理界面(管理 > SSL 证书)和管理 API(从密钥库或信任库获取证书详情)中查看。该字段会显示“sha1WithRSAEncryption”或“sha256WithRSAEncryption”,具体取决于用于生成证书的哈希算法的类型。
已修复 Bug
此版本中修复了以下 Bug。
| 问题 ID | 说明 |
|---|---|
| MGMT-1899 | 保存产品设置后删除的资源路径 在修改 API 产品时,如果用户双击“保存”按钮,可能会导致产品资源路径被删除。此问题已解决。 |
| MGMT-1894 | “开发者应用”页面始终未能完成加载(针对“开发者”列) |
| MGMT-1882 | 仅显示来自 WSDL 的新 API 代理的最后一个参数详细信息 |
| MGMT-1878 | 如果多个修订版本部署到某个环境,Trace 只会显示其中一个 |
| MGMT-1872 | 无法下载自定义报告 |
| MGMT-1863 | 无法在管理界面中查看 Node.js 日志 |
| MGMT-1825 | 跨站脚本攻击 (XSS) bug |
| MGMT-1804 | Node.js API 在某些情况下会发送无效的 JSON |
| MGMT-1799 | Trace 中发送请求的界面安全漏洞 |
| MGMT-1362 | 如果电子邮件地址包含“_”,则“忘记密码”电子邮件无法正常运作 |
| DEVRT-1514 | 部分产品的 ObjectTransform 出现中断 |
| APIRT-1170 | 缺少资源文件导致 MP 无法加载环境 |