

Vous consultez la documentation Apigee Edge.
Accédez à la
documentation**Apigee X**. info
Le mardi 21 avril 2015, nous avons lancé une nouvelle version cloud d'Apigee Edge.
Si vous avez des questions, contactez l'assistance Apigee Edge.
Pour obtenir la liste de toutes les notes de version d'Apigee Edge, consultez Notes de version d'Apigee.
Nouvelles fonctionnalités et améliorations
Voici les nouvelles fonctionnalités et améliorations apportées à cette version.
Compatibilité avec l'indication du nom du serveur (SNI) support
Edge est compatible avec l'utilisation de l'indication du nom du serveur en aval (du processeur de messages aux points de terminaison cibles ). Si vous souhaitez utiliser la SNI, contactez l'assistance Apigee Edge.
Java 1.7 est requis.
Avec la SNI, qui est une extension de TLS/SSL, plusieurs cibles HTTPS peuvent être diffusées à partir de la même adresse IP et du même port sans que toutes ces cibles aient besoin d'utiliser le même certificat.
Aucune configuration spécifique à Edge n'est requise. Si votre environnement est configuré pour la SNI en aval (Edge Cloud l'est par défaut), Edge la prend en charge.
Edge extrait automatiquement le nom d'hôte de l'URL de la requête et l'ajoute à la requête de handshake SSL. Par exemple, si l'hôte cible est https://example.com/request/path, Edge ajoute l'extension server_name comme indiqué ci-dessous :
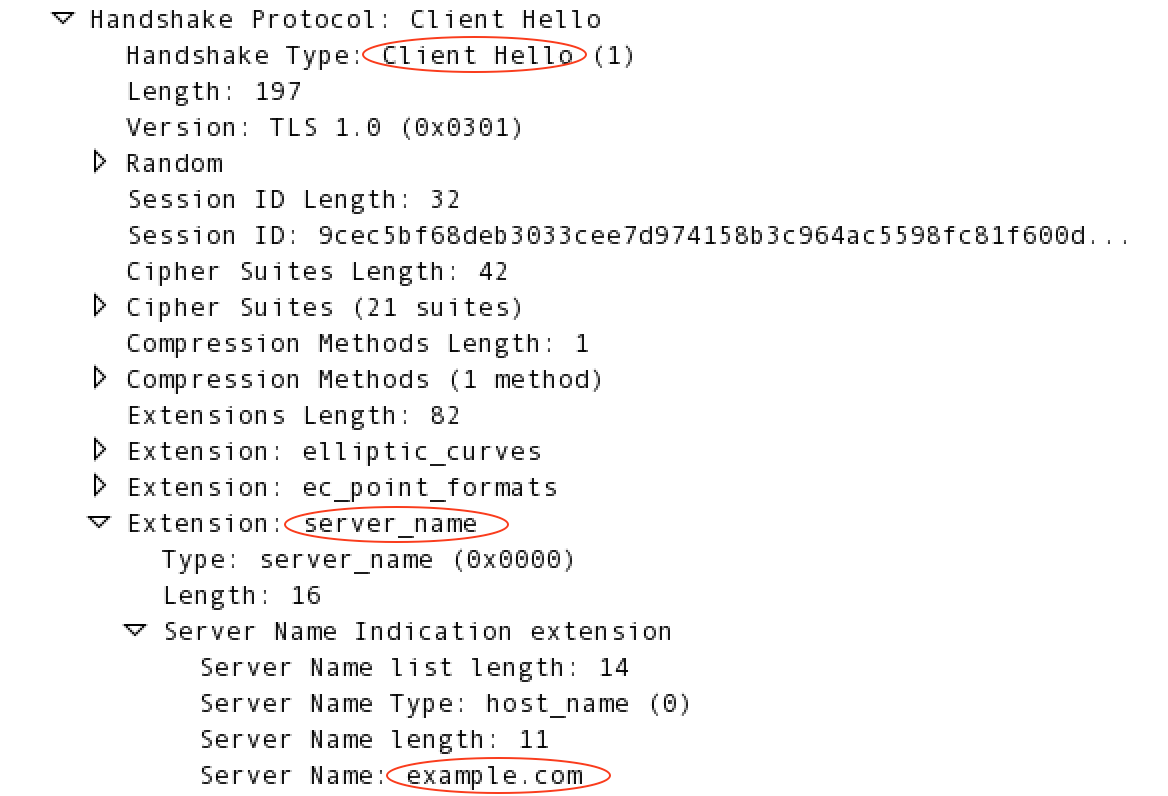
Pour en savoir plus sur la SNI, consultez http://en.wikipedia.org/wiki/Server_Name_Indication.
Accès à la communauté Apigee depuis le menu "Aide" de l'UI de gestion
Vous pouvez accéder à la communauté Apigee depuis le menu "Aide" de l'UI de gestion.
Règle de contrôle des accès
La règle de contrôle des accès a été améliorée pour permettre une évaluation plus précise des adresses IP
pour les listes d'autorisation et de refus lorsque les adresses IP sont contenues dans l'
X-FORWARDED-FOR en-tête HTTP.
Lorsque la vérification de plusieurs adresses IP est activée dans l'en-tête (contactez l'assistance pour définir la
fonctionnalité.enableMultipleXForwardCheckForACL), un nouvel élément <ValidateBasedOn> dans
la règle vous permet de vérifier la première adresse IP, la dernière adresse IP ou toutes les adresses IP de l'en-tête. Pour en savoir plus, consultez la section Règle de contrôle des accès.
Messages d'erreur de l'UI de gestion
L'affichage des messages d'erreur dans l'UI de gestion a été repensé.
Nouvelles variables cibles dans le flux de messages
De nouvelles variables dans les flux de messages fournissent des informations plus complètes sur les URL pour les points de terminaison cibles et les serveurs cibles :
- TargetEndpoint:
request.urlremplacetarget.basepath.with.query. - TargetServer :
loadbalancing.targetserverremplacetargetserver.name. De plus,target.basepathn'est renseigné que lorsque l'<Path>est utilisé dans l'élément<LoadBalancer>de HTTPTargetConnection de TargetEndpoint.
"Algorithme de signature" dans les détails des certificats SSL
Un nouveau champ "Algorithme de signature" a été ajouté aux détails du certificat SSL. Il est visible dans l' UI de gestion (Admin > Certificats SSL) et dans l'API de gestion (Obtenir les détails du certificat à partir d'un keystore ou d'un truststore). Le champ affiche "sha1WithRSAEncryption" ou "sha256WithRSAEncryption", selon le type d'algorithme de hachage utilisé pour générer le certificat.
Bugs résolus
Les bugs suivants sont résolus dans cette version.
| ID du problème | Description |
|---|---|
| MGMT-1899 | Chemins d'accès aux ressources supprimés après l'enregistrement des paramètres du produit Lors de la modification d'un produit API, les chemins d'accès aux ressources du produit pouvaient être supprimés si l'utilisateur double-cliquait sur le bouton "Enregistrer". Ce problème a été résolu. |
| MGMT-1894 | **La page "Applications de développeur" ne se charge jamais pour la colonne "Développeur"** |
| MGMT-1882 | Le nouveau proxy d'API à partir de WSDL n'affiche que les détails du dernier paramètre |
| MGMT-1878 | Si plusieurs révisions sont déployées dans un environnement, Trace n'en affiche qu'une seule d'entre elles |
| MGMT-1872 | Impossible de télécharger des rapports personnalisés |
| MGMT-1863 | Les journaux Node.js ne sont pas visibles dans l'UI de gestion |
| MGMT-1825 | Bugs de script intersites (XSS) |
| MGMT-1804 | L'API Node.js envoie un JSON non valide dans certains cas |
| MGMT-1799 | Faille de sécurité de l'UI lors de l'envoi d'une requête dans Trace |
| MGMT-1362 | L'e-mail "Mot de passe oublié" ne fonctionne pas si l'adresse e-mail contient '_' |
| DEVRT-1514 | ObjectTransform ne fonctionne pas pour certains produits |
| APIRT-1170 | Un fichier de ressources manquant empêche le processeur de messages de charger un environnement |