

আপনি Apigee Edge ডকুমেন্টেশন দেখছেন।
Apigee X ডকুমেন্টেশন-এ যান। info
২১ এপ্রিল, ২০১৫, মঙ্গলবার, আমরা Apigee Edge-এর নতুন ক্লাউড ভার্সন রিলিজ করেছি।
আপনার কোনও প্রশ্ন থাকলে, Apigee Edge সহায়তা টিমের সাথে যোগাযোগ করুন।
Apigee Edge-এর সব রিলিজ নোটের তালিকা দেখতে, Apigee রিলিজ নোট দেখুন।
নতুন ফিচার ও উন্নতি
এই রিলিজে নিম্নলিখিত নতুন ফিচার ও উন্নতি করা হয়েছে।
সার্ভার নেম ইন্ডিকেশন (SNI) সহায়তা
Edge, সার্ভার নেম ইন্ডিকেশন সাউথবাউন্ড (মেসেজ প্রসেসর থেকে টার্গেট এন্ডপয়েন্ট) ব্যবহার করার সুবিধা দেয়। আপনি SNI ব্যবহার করতে চাইলে, Apigee Edge সহায়তা টিমের সাথে যোগাযোগ করুন।
Java 1.7 প্রয়োজন।
SNI-এর মাধ্যমে, যা TLS/SSL-এর একটি এক্সটেনশন, একাধিক HTTPS টার্গেট একই IP অ্যাড্রেস এবং পোর্ট থেকে পরিবেশন করা যেতে পারে, যার জন্য সেই সমস্ত টার্গেটকে একই সার্টিফিকেট ব্যবহার করতে হবে না।
Edge-এর জন্য নির্দিষ্ট কোনও কনফিগারেশনের প্রয়োজন নেই। আপনার এনভায়রনমেন্ট সাউথবাউন্ড SNI-এর জন্য কনফিগার করা থাকলে (Edge ক্লাউড ডিফল্ট হিসেবে থাকে), Edge এটিতে কাজ করে।
Edge অটোমেটিক অনুরোধের URL থেকে হোস্টনেম এক্সট্র্যাক্ট করে এবং SSL হ্যান্ডশেক অনুরোধে এটি যোগ করে। যেমন, টার্গেট হোস্ট https://example.com/request/path হলে, Edge নিচে দেখানো server_name এক্সটেনশন যোগ করে:
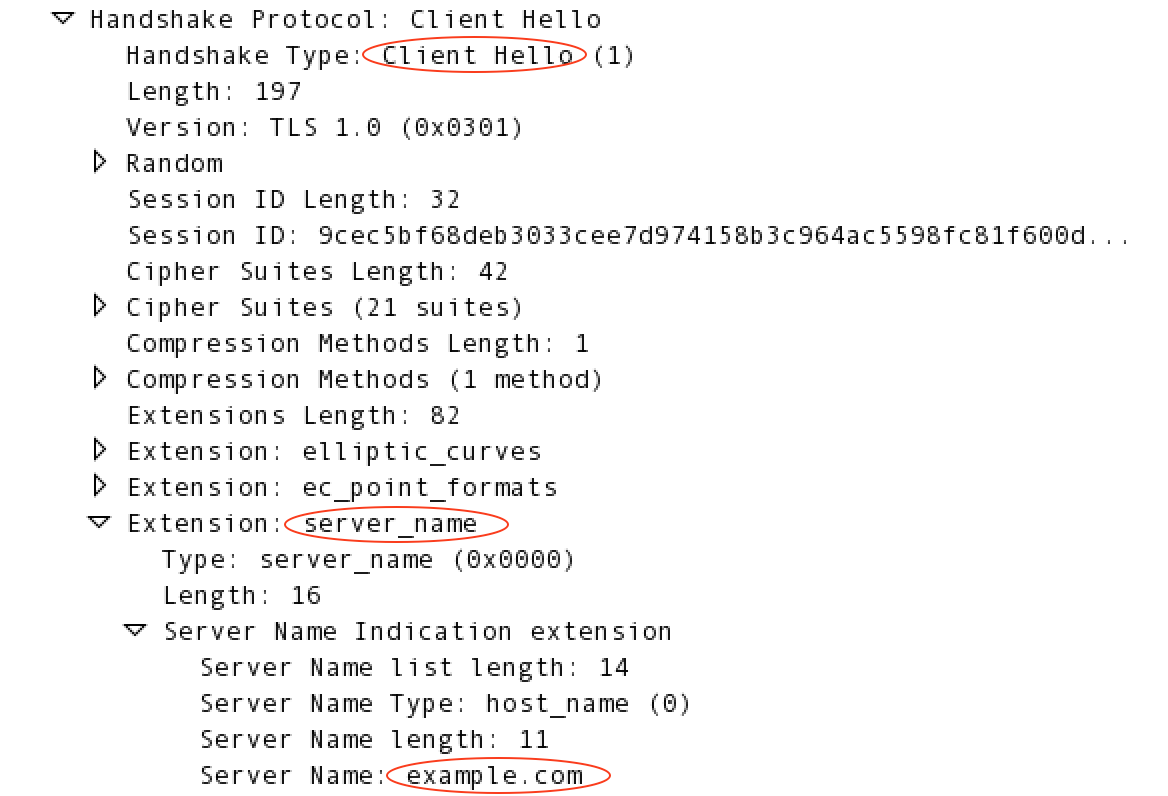
SNI সম্পর্কে আরও তথ্যের জন্য, http://en.wikipedia.org/wiki/Server_Name_Indication দেখুন।
Apigee ম্যানেজমেন্ট UI সহায়তা মেনু থেকে কমিউনিটি অ্যাক্সেস
আপনি ম্যানেজমেন্ট UI-এর সহায়তা মেনু থেকে Apigee কমিউনিটি অ্যাক্সেস করতে পারবেন।
অ্যাক্সেস কন্ট্রোল নীতি
IP অ্যাড্রেস X-FORWARDED-FOR HTTP হেডারে থাকলে,
অনুমতি তালিকা ও ব্লকলিস্টের জন্য IP অ্যাড্রেসের আরও সূক্ষ্ম মূল্যায়ন করার জন্য
অ্যাক্সেস কন্ট্রোল নীতি উন্নত করা হয়েছে।
হেডারে একাধিক IP অ্যাড্রেস চেক করার সুবিধা চালু থাকলে (ফিচারটি সেট করতে সহায়তা টিমের সাথে যোগাযোগ করুন।
enableMultipleXForwardCheckForACL), নীতির মধ্যে একটি নতুন <ValidateBasedOn> এলিমেন্ট আপনাকে
হেডারে প্রথম IP, শেষ IP বা সব IP চেক করতে দেয়। আরও
তথ্যের জন্য, অ্যাক্সেস
কন্ট্রোল নীতি দেখুন।
ম্যানেজমেন্ট UI সংক্রান্ত সমস্যার মেসেজ
ম্যানেজমেন্ট UI-তে ত্রুটি মেসেজ দেখানোর পদ্ধতি নতুনভাবে ডিজাইন করা হয়েছে।
মেসেজ ফ্লোতে নতুন টার্গেট ভেরিয়েবল
মেসেজ ফ্লোতে নতুন ভেরিয়েবল টার্গেট এন্ডপয়েন্ট এবং টার্গেট সার্ভারের জন্য আরও সম্পূর্ণ URL তথ্য প্রদান করে:
- TargetEndpoint:
request.url,target.basepath.with.query-কে প্রতিস্থাপন করে। - TargetServer:
loadbalancing.targetserver,targetserver.name-কে পরিবর্তন করে। এছাড়াও,target.basepathশুধুমাত্র তখনই পপুলেট করা হয় যখন<Path>এলিমেন্ট TargetEndpoint-এর HTTPTargetConnection<LoadBalancer>এলিমেন্টে ব্যবহার করা হয়।
SSL সার্টিফিকেটের বিবরণে "সিগনেচার অ্যালগোরিদম"
SSL সার্টিফিকেটের বিবরণে একটি নতুন "স্বাক্ষর অ্যালগরিদম" ফিল্ড যোগ করা হয়েছে, যা ম্যানেজমেন্ট UI (অ্যাডমিন > SSL সার্টিফিকেট) এবং ম্যানেজমেন্ট API (Keystore বা Truststore থেকে সার্টিফিকেটের বিবরণ পান) থেকে দেখা যাবে। সার্টিফিকেট তৈরি করার জন্য যে ধরনের হ্যাশিং অ্যালগরিদম ব্যবহার করা হয়েছে তার উপর নির্ভর করে এই ফিল্ডে "sha1WithRSAEncryption" অথবা "sha256WithRSAEncryption" দেখানো হয়।
সমস্যার সমাধান করা হয়েছে
এই রিলিজে নিম্নলিখিত সমস্যার সমাধান করা হয়েছে।
| ইস্যু আইডি | বিবরণ |
|---|---|
| MGMT-1899 | প্রোডাক্ট সেটিংস সেভ করার পরে রিসোর্স পাথ মুছে গেছে API প্রোডাক্ট এডিট করার সময়, ব্যবহারকারী 'সেভ করুন' বোতামে ডবল ক্লিক করলে, প্রোডাক্টের রিসোর্স পাথ মুছে যেতে পারে। এই সমস্যার সমাধান করা হয়েছে। |
| MGMT-1894 | ডেভেলপার কলামের জন্য ডেভেলপার অ্যাপ পৃষ্ঠা কখনও লোড হওয়া শেষ হয় না |
| MGMT-1882 | WSDL থেকে নতুন API প্রক্সি শুধুমাত্র শেষ প্যারামিটারের বিবরণ দেখায় |
| MGMT-1878 | কোনও এনভায়রনমেন্টে একাধিক রিভিশন ডিপ্লয় করা হলে, Trace তার মধ্যে থেকে শুধু একটি দেখায় |
| MGMT-1872 | কাস্টম রিপোর্ট ডাউনলোড করতে পারছি না |
| MGMT-1863 | Node.js লগ ম্যানেজমেন্ট UI-তে দেখা যায় না |
| MGMT-1825 | ক্রস-সাইট স্ক্রিপ্টিং (XSS) সংক্রান্ত সমস্যা |
| MGMT-1804 | Node.js API কিছু ক্ষেত্রে ভুল JSON পাঠাচ্ছে |
| MGMT-1799 | Trace-এ UI নিরাপত্তা সংক্রান্ত দুর্বলতা পাঠানোর অনুরোধ |
| MGMT-1362 | ইমেল আইডিতে '_' থাকলে, পাসওয়ার্ড ভুলে যাওয়ার ইমেল কাজ করে না |
| DEVRT-1514 | কিছু প্রোডাক্টের ক্ষেত্রে ObjectTransform কাজ করছে না |
| APIRT-1170 | রিসোর্স ফাইল না থাকার কারণে MP একটি এনভায়রনমেন্ট লোড করতে পারেনি |