

Sie lesen gerade die Dokumentation zu Apigee Edge.
Zur Apigee X-Dokumentation. info
Am Dienstag, dem 21. April 2015, haben wir eine neue Cloud-Version von Apigee Edge veröffentlicht.
Wenn Sie Fragen haben, wenden Sie sich an den Apigee Edge-Support.
Eine Liste aller Apigee Edge-Versionshinweise finden Sie unter Apigee-Versionshinweise.
Neue Features und Verbesserungen
Im Folgenden finden Sie die neuen Funktionen und Verbesserungen in dieser Version.
Unterstützung für Server Name Indication (SNI)
Edge unterstützt die Verwendung von Server Name Indication (SNI) in Richtung Süden (vom Message Processor zu Zielendpunkten). Wenn Sie SNI verwenden möchten, wenden Sie sich an den Apigee Edge-Support.
Java 1.7 ist erforderlich.
Mit SNI, einer Erweiterung von TLS/SSL, können mehrere HTTPS-Ziele über dieselbe IP-Adresse und denselben Port bedient werden, ohne dass alle diese Ziele dasselbe Zertifikat verwenden müssen.
Es ist keine Edge-spezifische Konfiguration erforderlich. Wenn Ihre Umgebung für Southbound-SNI konfiguriert ist (Edge Cloud ist standardmäßig konfiguriert), wird dies von Edge unterstützt.
Edge extrahiert den Hostnamen automatisch aus der Anfrage-URL und fügt ihn der SSL-Handshake-Anfrage hinzu. Wenn der Zielhost beispielsweise https://example.com/request/path ist, fügt Edge die Erweiterung server_name wie unten gezeigt hinzu:
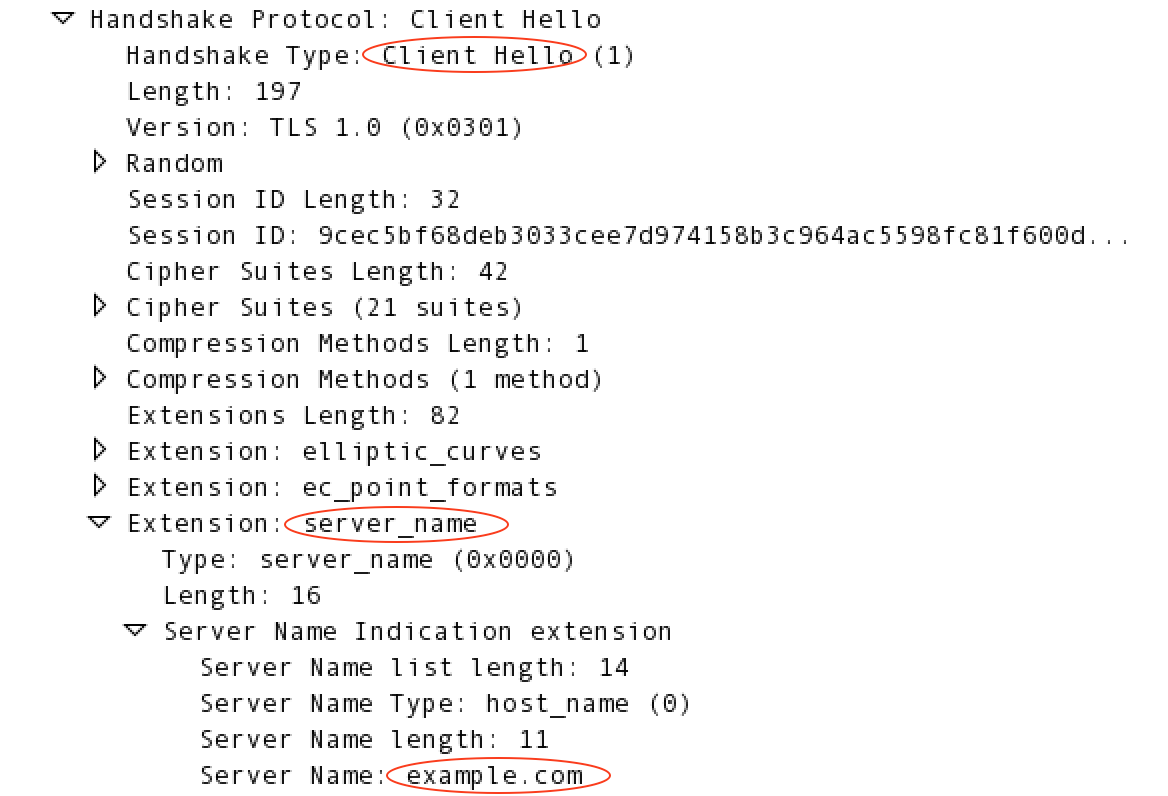
Weitere Informationen zu SNI finden Sie unter http://en.wikipedia.org/wiki/Server_Name_Indication.
Zugriff auf die Apigee-Community über das Hilfemenü der Verwaltungs-UI
Sie können über das Hilfemenü der Verwaltungs-UI auf die Apigee-Community zugreifen.
Zugriffssteuerungsrichtlinie
Die Zugriffssteuerungsrichtlinie wurde verbessert, um eine detailliertere Auswertung von IP-Adressen für die Zulassungs- und Sperrliste zu ermöglichen, wenn IP-Adressen im HTTP-Header X-FORWARDED-FOR enthalten sind.
Wenn die Prüfung mehrerer IP-Adressen im Header aktiviert ist (wenden Sie sich an den Support, um „feature.enableMultipleXForwardCheckForACL“ festzulegen), können Sie mit einem neuen <ValidateBasedOn>-Element in der Richtlinie die erste IP-Adresse, die letzte IP-Adresse oder alle IP-Adressen im Header prüfen. Weitere Informationen finden Sie unter Zugriffssteuerungsrichtlinie.
Fehlermeldungen in der Management-UI
Die Anzeige von Fehlermeldungen in der Verwaltungs-UI wurde überarbeitet.
Neue Zielvariablen im Nachrichtenfluss
Neue Variablen in Nachrichtenflüssen bieten vollständigere URL-Informationen für Zielendpunkte und Zielserver:
- TargetEndpoint:
request.urlersetzttarget.basepath.with.query. - TargetServer:
loadbalancing.targetserverersetzttargetserver.name. Außerdem wirdtarget.basepathnur ausgefüllt, wenn das Element<Path>im Element<LoadBalancer>der HTTPTargetConnection des TargetEndpoint verwendet wird.
„Signaturalgorithmus“ in den Details zu SSL-Zertifikaten
Den SSL-Zertifikatsdetails wurde ein neues Feld „Signaturalgorithmus“ hinzugefügt, das in der Verwaltungs-UI (Admin > SSL-Zertifikate) und der Verwaltungs-API (Zertifikatsdetails aus einem Schlüsselspeicher oder Truststore abrufen) angezeigt wird. In diesem Feld wird entweder „sha1WithRSAEncryption“ oder „sha256WithRSAEncryption“ angezeigt, je nachdem, welcher Hash-Algorithmus zum Generieren des Zertifikats verwendet wurde.
Fehlerkorrekturen
Folgende Fehler wurden in diesem Release behoben.
| Problem-ID | Beschreibung |
|---|---|
| MGMT-1899 | Ressourcenpfade wurden nach dem Speichern der Produkteinstellungen gelöscht Beim Bearbeiten eines API-Produkts konnten die Ressourcenpfade des Produkts gelöscht werden, wenn der Nutzer auf die Schaltfläche „Speichern“ doppelklickte. Dieses Problem wurde behoben. |
| MGMT-1894 | Die Seite „Entwickler-Apps“ wird für die Spalte „Entwickler“ nie vollständig geladen |
| MGMT-1882 | Neuer API-Proxy aus WSDL zeigt nur Details des letzten Parameters an |
| MGMT-1878 | Wenn mehrere Überarbeitungen in einer Umgebung bereitgestellt werden, wird in Trace nur eine davon angezeigt |
| MGMT-1872 | Benutzerdefinierte Berichte können nicht heruntergeladen werden |
| MGMT-1863 | Node.js-Logs können nicht in der Verwaltungs-UI angezeigt werden |
| MGMT-1825 | Cross-Site-Scripting-Fehler (XSS) |
| MGMT-1804 | Node.js API sendet in einigen Fällen ungültiges JSON |
| MGMT-1799 | Sicherheitslücke in der Benutzeroberfläche beim Senden einer Anfrage in Trace |
| MGMT-1362 | E-Mail zum Zurücksetzen des Passworts funktioniert nicht, wenn die E-Mail-Adresse „_“ enthält |
| DEVRT-1514 | ObjectTransform-Fehler bei einigen Produkten |
| APIRT-1170 | Fehlende Ressourcendatei führte dazu, dass MP eine Umgebung nicht laden konnte |