

Estás viendo la documentación de Apigee Edge.
Ir a la documentación de
Apigee X. info
El martes 21 de abril de 2015, lanzamos una nueva versión de Apigee Edge para la nube.
Si tienes preguntas, comunícate con el equipo de asistencia de Apigee Edge.
Para obtener una lista de todas las notas de la versión de Apigee Edge, consulta las Notas de la versión de Apigee.
Nuevas funciones y mejoras
A continuación, se indican las nuevas funciones y mejoras de esta versión.
Compatibilidad con la indicación del nombre del servidor (SNI)
Edge admite el uso de la indicación de nombre del servidor hacia el sur (desde el Message Processor hasta los extremos de destino). Si quieres usar SNI, comunícate con el equipo de asistencia de Apigee Edge.
Se requiere Java 1.7.
Con SNI, que es una extensión de TLS/SSL, se pueden entregar varios destinos HTTPS desde la misma dirección IP y el mismo puerto sin que todos esos destinos deban usar el mismo certificado.
No se requiere ninguna configuración específica de Edge. Si tu entorno está configurado para SNI hacia el sur (Edge Cloud lo está de forma predeterminada), Edge lo admite.
Edge extrae automáticamente el nombre de host de la URL de la solicitud y lo agrega a la solicitud de protocolo de enlace SSL. Por ejemplo, si el host de destino es https://example.com/request/path, Edge agrega la extensión server_name como se muestra a continuación:
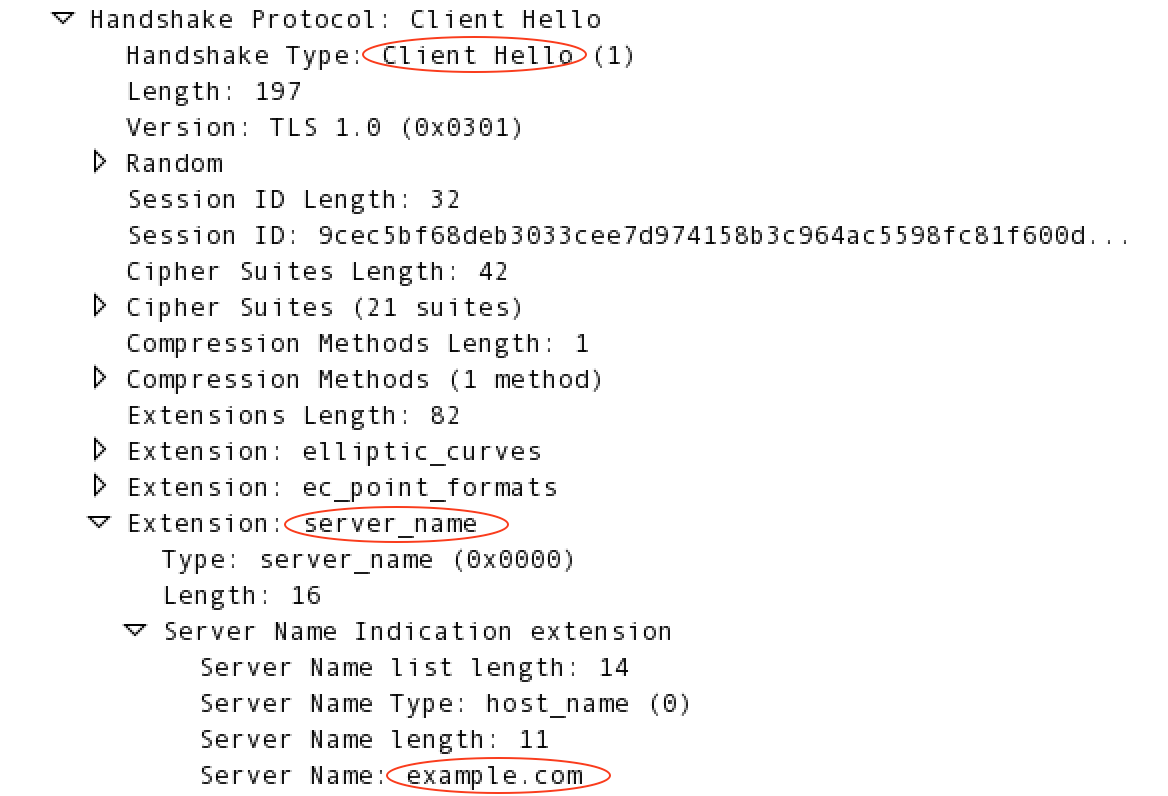
Para obtener más información sobre la SNI, consulta http://en.wikipedia.org/wiki/Server_Name_Indication.
Acceso a la comunidad de Apigee desde el menú de ayuda de la IU de administración
Puedes acceder a la Comunidad de Apigee desde el menú de ayuda de la IU de administración.
Política de control de acceso
Se mejoró la política de control de acceso para permitir una evaluación más detallada de las direcciones IP
para la lista de entidades permitidas y la lista de entidades denegadas cuando las direcciones IP se encuentran en el
encabezado HTTP X-FORWARDED-FOR.
Con la verificación de varias direcciones IP habilitada en el encabezado (comunícate con el equipo de asistencia para configurar
feature.enableMultipleXForwardCheckForACL), un nuevo elemento <ValidateBasedOn> en
la política te permite verificar la primera IP, la última IP o todas las IP del encabezado. Para obtener más
información, consulta Política de control de
acceso.
Mensajes de error de la IU de administración
Se rediseñó la visualización de los mensajes de error en la IU de administración.
Nuevas variables de destino en el flujo de mensajes
Las variables nuevas en los flujos de mensajes proporcionan información de URL más completa para los extremos de destino y los servidores de destino:
- TargetEndpoint:
request.urlreemplaza atarget.basepath.with.query. - TargetServer:
loadbalancing.targetserverreemplaza atargetserver.name. Además,target.basepathse propaga solo cuando se usa el elemento<Path>en el elemento<LoadBalancer>HTTPTargetConnection de TargetEndpoint.
"Algoritmo de firma" en los detalles de los certificados SSL
Se agregó un nuevo campo "Algoritmo de firma" a los detalles del certificado SSL, que se puede ver en la IU de administración (Administrador > Certificados SSL) y en la API de administración (Obtén detalles del certificado de un almacén de claves o de certificados de confianza). En el campo, se muestra "sha1WithRSAEncryption" o "sha256WithRSAEncryption", según el tipo de algoritmo de hash que se use para generar el certificado.
Correcciones de errores
En esta versión, se corrigieron los siguientes errores.
| ID del problema | Descripción |
|---|---|
| MGMT-1899 | Rutas de acceso a recursos borradas después de guardar la configuración del producto Cuando se edita un producto de API, las rutas de acceso a recursos del producto se pueden borrar si el usuario hace doble clic en el botón Guardar. Ya corregimos el problema. |
| MGMT-1894 | La página Apps para desarrolladores nunca termina de cargarse para la columna Desarrollador |
| MGMT-1882 | El nuevo proxy de API de WSDL solo muestra los detalles del último parámetro |
| MGMT-1878 | Si se implementan varias revisiones en un entorno, Trace solo muestra una de ellas |
| MGMT-1872 | No se pueden descargar los informes personalizados |
| MGMT-1863 | Los registros de Node.js no se pueden ver en la IU de administración |
| MGMT-1825 | Errores de secuencia de comandos entre sitios (XSS) |
| MGMT-1804 | La API de Node.js envía JSON no válido en algunos casos |
| MGMT-1799 | Vulnerabilidad de seguridad de la IU que envía una solicitud en Trace |
| MGMT-1362 | El correo electrónico de contraseña olvidada no funciona si la dirección de correo electrónico contiene '_' |
| DEVRT-1514 | ObjectTransform se interrumpe para algunos productos |
| APIRT-1170 | La falta de un archivo de recursos provocó que el MP no pudiera cargar un entorno |