

您正在查看 Apigee Edge 文档。
前往 Apigee X 文档。 info
我们已在 2015 年 4 月 21 日(星期二)发布了 Apigee Edge 的新云版本。
如果您有任何疑问,请与 Apigee Edge 支持团队联系。
如需查看所有 Apigee Edge 版本说明的列表,请参阅 Apigee 版本说明。
新功能和增强功能
以下是此版本中的新功能和增强功能。
服务器名称指示 (SNI) 支持
Edge 支持在南向(从消息处理器到目标端点)使用服务器名称指示。如果您想使用 SNI,请与 Apigee Edge 支持团队联系。
需要 Java 1.7。
借助 SNI(TLS/SSL 的扩展),多个 HTTPS 目标可以从同一 IP 地址和端口提供服务,而无需所有这些目标都使用同一证书。
无需进行 Edge 专用配置。如果您的环境配置为南向 SNI(Edge 云默认如此),则 Edge 支持该功能。
Edge 会自动从请求网址中提取主机名,并将其添加到 SSL 握手请求中。例如,如果目标主机为 https://example.com/request/path,则 Edge 会添加 server_name 扩展程序,如下所示:
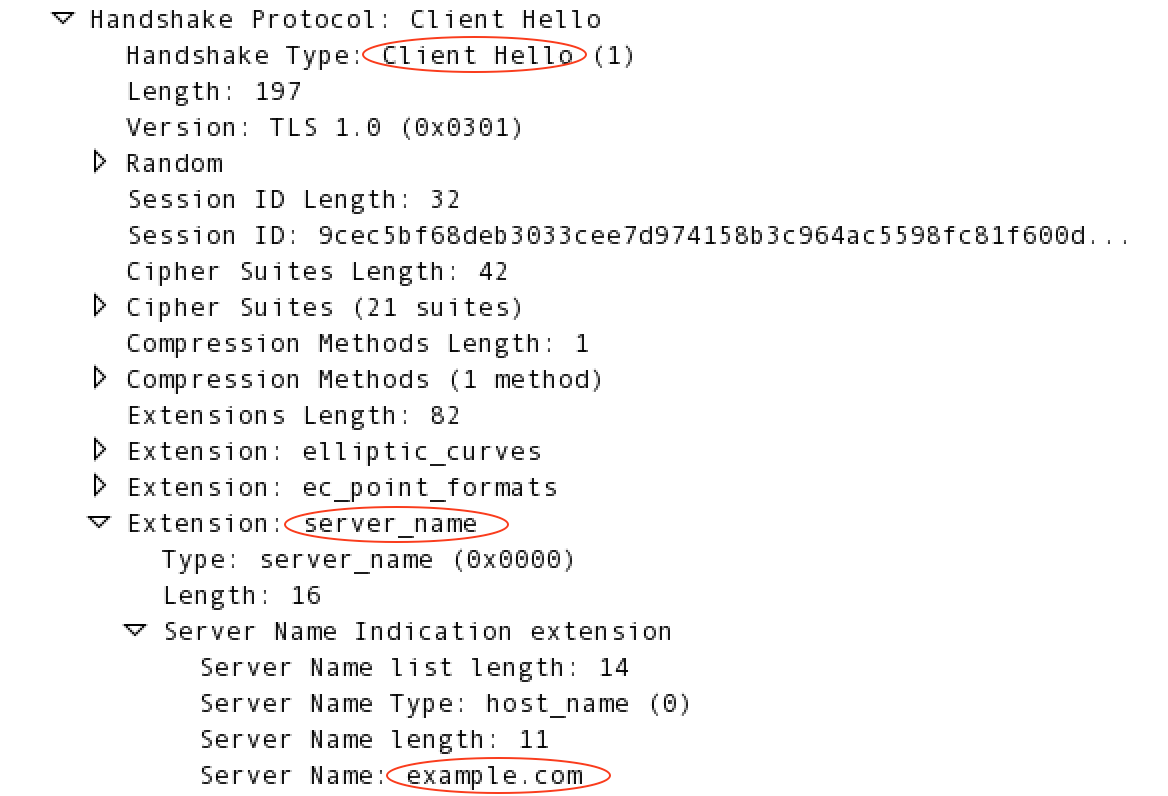
如需详细了解 SNI,请参阅 http://en.wikipedia.org/wiki/Server_Name_Indication。
从管理界面“帮助”菜单访问 Apigee 社区
您可以从管理界面的“帮助”菜单访问 Apigee 社区。
访问权限控制政策
访问权限控制政策已得到增强,当 IP 地址包含在 X-FORWARDED-FOR HTTP 标头中时,可以对 IP 地址进行更精细的评估,以进行许可清单和拒绝清单。
在标头上启用多 IP 地址检查后(请与支持团队联系以设置 feature.enableMultipleXForwardCheckForACL),政策中的新 <ValidateBasedOn> 元素可让您检查标头中的第一个 IP、最后一个 IP 或所有 IP。如需了解详情,请参阅访问权限控制政策。
管理界面出错提示
重新设计了管理界面中的出错提示显示。
消息流中的新目标变量
消息流中的新变量为目标端点和目标服务器提供了更完整的网址信息:
- TargetEndpoint:
request.url替换target.basepath.with.query。 - TargetServer:
loadbalancing.targetserver取代了targetserver.name。此外,仅当在 TargetEndpoint 的 HTTPTargetConnection<LoadBalancer>元素中使用<Path>元素时,才会填充target.basepath。
SSL 证书详细信息中的“签名算法”
SSL 证书详细信息中添加了新的“签名算法”字段,可在管理界面(“管理”>“SSL 证书”)和 Management API(从密钥库或 truststore 获取证书详细信息)中查看。该字段会显示“sha1WithRSAEncryption”或“sha256WithRSAEncryption”,具体取决于用于生成证书的哈希算法类型。
修复了 bug
此版本中修复了以下 Bug。
| 问题 ID | 说明 |
|---|---|
| MGMT-1899 | 保存产品设置后删除的资源路径 修改 API 产品时,如果用户双击“保存”按钮,则产品的资源路径可能会被删除。此问题已解决。 |
| MGMT-1894 | “开发者应用”页面始终未能完成加载(针对开发者列) |
| MGMT-1882 | 通过 WSDL 创建的新 API 代理仅显示最后一个参数的详细信息 |
| MGMT-1878 | 如果将多个修订版本部署到某个环境,Trace 只会显示其中一个修订版本 |
| MGMT-1872 | 无法下载自定义报告 |
| MGMT-1863 | 无法在管理界面中查看 Node.js 日志 |
| MGMT-1825 | 跨站脚本攻击 (XSS) 漏洞 |
| MGMT-1804 | Node.js API 在某些情况下会发送无效的 JSON |
| MGMT-1799 | 在 Trace 中发送请求时存在界面安全漏洞 |
| MGMT-1362 | 如果电子邮件地址包含“_”,则“忘记密码”电子邮件不起作用 |
| DEVRT-1514 | ObjectTransform 针对某些产品中断 |
| APIRT-1170 | 缺少资源文件导致 MP 无法加载环境 |