

Vous consultez la documentation Apigee Edge.
Accédez à la
documentation**Apigee X**. info
Le mardi 2 juin 2015, nous avons lancé une nouvelle version cloud d'Apigee Edge.
Si vous avez des questions, contactez l'assistance Apigee Edge.
Pour obtenir la liste de toutes les notes de version d'Apigee Edge, consultez Notes de version d'Apigee.
Nouvelles fonctionnalités et améliorations
Voici les nouvelles fonctionnalités et améliorations apportées à cette version.
Disponibilité générale de SmartDocs
SmartDocs passe de la version bêta à la disponibilité générale. Voici les mises à jour et les nouvelles fonctionnalités :
- Compatibilité avec Swagger 2.0, y compris l'importation par fichier ou URL, et compatibilité avec les objets de sécurité nommés de manière personnalisée.
- Améliorations de la conception visuelle dans les modèles qui génèrent des SmartDocs.
- Améliorations de l'ergonomie et du workflow dans le portail des développeurs, disponibles via le menu "Content" > "SmartDocs" dans Drupal.
- L'authentification "Custom Token" (Jeton personnalisé) est désormais appelée "API Key" (Clé API).
- Objets de "sécurité" d'authentification définis au niveau de la révision.
- Configuration de l'authentification du client au niveau du modèle. Les nouvelles révisions ne réinitialisent plus les identifiants client SmartDocs préconfigurés.
Pour en savoir plus sur les fonctionnalités, consultez cet article de blog.
Pour obtenir de la documentation sur SmartDocs, consultez Utiliser SmartDocs pour documenter les API.
Nouvelle version bêta de l'éditeur de proxys d'API
Une nouvelle version bêta de l'éditeur de proxys d'API est disponible. Pour y accéder, cliquez sur le lien "Access the Beta Version" (Accéder à la version bêta) lorsque vous modifiez un proxy d'API existant. Vous pouvez basculer entre les éditeurs "classique" et "bêta".
Nouvelle règle OAuthV2
La nouvelle règle DeleteOAuthV2Info vous permet de supprimer les codes d'autorisation et les jetons d'accès. Pour en savoir plus, consultez la règle Delete OAuthV2 Info.
Nouvelles entités dans la règle Access Entity
La règle Access Entity permet d'accéder aux nouvelles entités suivantes : consumerkey-scopes, authorizationcode, requesttoken et verifier. Pour en savoir plus, consultez la règle Access Entity.
Affichage des certificats SSL qui expirent bientôt
La page "SSL Certificates" (Certificats SSL) de l'interface utilisateur de gestion (Admin > SSL Certificates) indique quand les certificats SSL expirent dans 10, 15, 30 ou 90 jours, selon votre sélection dans le nouveau champ de liste déroulante d'expiration.
Nom de l'application de développeur affiché dans l'interface utilisateur de gestion
Les applications de développeur dans Edge ont à la fois un nom interne qui ne change pas et un nom à afficher que vous pouvez modifier. Sur une page "Developer App" (Application de développeur) de l'interface utilisateur de gestion (Publish > Developer Apps > nom de l'application), le "Nom" interne de l'application s'affiche avec le "Nom à afficher", ce qui permet d'identifier visuellement plus facilement les applications par leur nom interne à des fins de dépannage et de gestion des API.
Suppression de la version classique des rapports personnalisés de l'interface utilisateur de gestion
La version classique facultative des rapports d'analyse personnalisés n'est plus disponible dans le interface utilisateur de gestion.
Procédure de mise à niveau de SmartDocs
Si vous avez déjà utilisé SmartDocs pendant la période bêta, les nouvelles fonctionnalités et capacités de la version à disponibilité générale nécessitent que vous mettiez à niveau SmartDocs dans votre portail des développeurs.
Toutes les pages SmartDocs déjà publiées dans votre portail des développeurs continueront de fonctionner, mais vous devez suivre la procédure de mise à jour avant de modifier ou de publier des modifications sur des pages existantes ou nouvelles.
N'oubliez pas que, bien que vous puissiez afficher et publier des SmartDocs dans votre portail des développeurs, ils sont générés à partir du modèle d'API qui réside dans les services de gestion des API Edge d'Apigee. Toutes les modifications que vous apportez à un modèle d'API dans Edge seront identiques dans tous vos environnements Pantheon (comme les développeurs existent dans les environnements Pantheon).
Pour passer de la version bêta de SmartDocs à la version à disponibilité générale
- Mettez à jour et testez la version 15.05.27 dans vos dev ou test environnements sur Pantheon.
- Créez un modèle pour remplacer tout modèle d'API existant que vous avez utilisé.
- Si vous avez importé des documents Swagger ou WADL, importez-les à nouveau dans une nouvelle révision.
- Si vous avez géré votre modèle d'API via le module SmartDocs, exportez-le au format SmartDocs JSON et importez-le dans votre nouveau modèle à l'aide d'une pièce jointe.
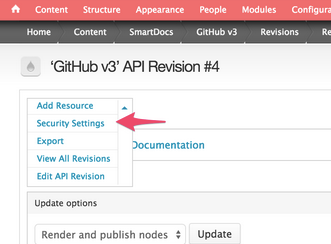
- Définissez les propriétés de sécurité de la révision de votre modèle. Sur la page Content >
SmartDocs > model (Contenu > SmartDocs > modèle), sélectionnez Security Settings (Paramètres de sécurité).
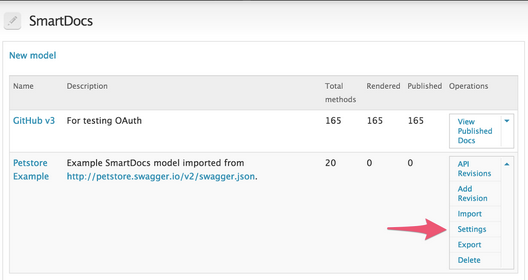
- Vérifiez toute authentification préconfigurée sur la page des paramètres du modèle (Content >
SmartDocs) en cliquant sur Settings dans la colonne "Operations" (Opérations).
- Mettez à jour tous les modèles personnalisés pour utiliser la version 6 des éléments CSS et JS, et apportez des modifications pour refléter tous les nouveaux noms d'objets, tels que authSchemes et apiSchema. Pour savoir comment mettre à jour les modèles SmartDocs, consultez Utiliser SmartDocs pour documenter des API.
- Affichez et publiez à nouveau la révision de votre modèle.
- Après avoir validé la nouvelle documentation, mettez à jour votre portail de production vers la version 15.05.27.
Si vous êtes un client d'entreprise Edge et que vous avez des questions ou des préoccupations concernant la procédure de mise à niveau, veuillez envoyer un e-mail à marsh@apigee.com et cnovak@apigee.com. Sinon, veuillez utiliser la communauté Apigee pour obtenir la meilleure réponse.
Bugs résolus
Les bugs suivants sont résolus dans cette version.
| ID du problème | Description |
|---|---|
| TBD-72 | Problème lié à la règle de journalisation des messages |
| MGMT-2124 | Les autorisations du rôle client sont réinitialisées lors de l'enregistrement des autorisations dans l' interface utilisateur |
| MGMT-2048 | Un utilisateur avec un rôle personnalisé qui limite les autorisations de déploiement à un seul environnement peut effectuer un déploiement dans d'autres environnements |
| MGMT-2041 | Supprimer l'élément FaultRules du modèle de pièce jointe par défaut L'élément FaultRules, qui n'est pas utilisé dans les règles ni dans les étapes du proxy d'API, n'est plus ajouté automatiquement lorsque vous créez des proxys d'API ou ajoutez des règles. |
| MGMT-2034 | Échec de la récupération du WSDL : "Fetch WSDL Error: Error processing WSDL." |
| MGMT-1812 | Ajouter la validation TargetEndpoint lors de l'importation Comme pour ProxyEndpoint, le schéma et les expressions appropriés utilisés dans les conditions seront validés pour TargetEndpoint lors de l'importation du proxy d'API. |
| MGMT-1345 | L'importation d'un WSDL avec plusieurs espaces de noms entraîne une étape de création SOAP incorrecte |
| MGMT-800 | La création d'une ressource portant le nom "default" (par défaut) entraîne un dysfonctionnement de l'interface utilisateur |
| MGMT-602 | Vue "Develop" (Développer) du proxy d'API : l'ajout d'une règle de mise en cache des réponses lorsque le point de terminaison ne comporte pas de PreFlow/PostFlow entraîne une erreur |
| MGMT-460 | Le renommage d'une règle entraîne un comportement erratique et une règle en double qui ne peut pas être supprimée |
| DEVRT-1565 | Intervalles de 15 minutes pour les FRAIS |
| AXAPP-1728 | Ignorer les variables de monétisation dans Analytics |
| AXAPP-1690 | "Invalid API Error" (Erreur d'API non valide) dans les rapports personnalisés |
| AXAPP-1533 | La carte géographique Analytics génère une erreur d'appel d'API non valide |
| APIRT-52 | Rapports personnalisés : le code d'état de la réponse de nombreuses API est nul |