

أنت الآن بصدد الاطّلاع على مستندات Apigee Edge.
انتقِل إلى
مستندات Apigee X. info
في يوم الخميس الموافق 16 أبريل 2015، أصدرنا حزمة تصحيح لإصدار Apigee Edge المثبَّت على الأجهزة.
إذا كانت لديك أسئلة، يُرجى التواصل مع فريق دعم Apigee Edge.
للاطّلاع على قائمة بجميع ملاحظات إصدار Apigee Edge، يُرجى الاطّلاع على ملاحظات إصدار Apigee.
الميزات الجديدة
في ما يلي الميزات الجديدة في هذا الإصدار.
إتاحة إشارة اسم الخادم (SNI)
يتيح Edge استخدام Server Name Indication في اتجاه الجنوب (من معالج الرسائل إلى نقاط النهاية المستهدَفة) في عمليات النشر المحلية.
يجب توفّر Java 1.7.
باستخدام SNI، وهي إضافة إلى TLS/SSL، يمكن عرض عدة أهداف HTTPS من عنوان IP ومنفذ واحد بدون الحاجة إلى أن تستخدم كل هذه الأهداف الشهادة نفسها.
لا يلزم إجراء أي إعدادات خاصة بمتصفّح Edge. إذا كانت بيئتك مضبوطة على SNI المتجه جنوبًا (تكون سحابة Edge مضبوطة تلقائيًا)، ستتيح Edge ذلك.
يستخرج Edge تلقائيًا اسم المضيف من عنوان URL للطلب ويضيفه إلى طلب تبادل تأكيد اتصال طبقة المقابس الآمنة (SSL). على سبيل المثال، إذا كان المضيف المستهدف هو https://example.com/request/path، يضيف Edge الإضافة server_name كما هو موضّح أدناه:
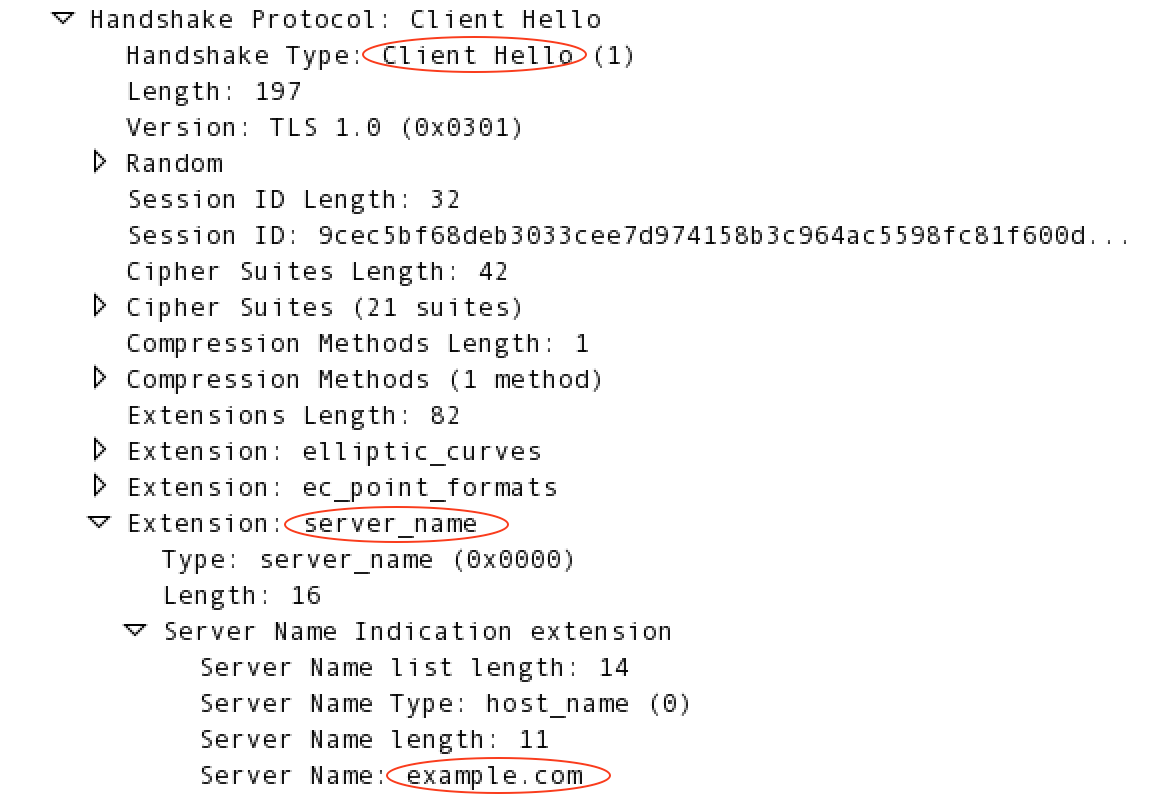
لمزيد من المعلومات حول SNI، يُرجى الانتقال إلى http://en.wikipedia.org/wiki/Server_Name_Indication.
إيقاف SNI
jsse.enableSNIExtension=false
يجب بعد ذلك إعادة تشغيل "معالجات الرسائل" باستخدام الأمر التالي:
/opt/apigee4/bin/apigee-service message-processor restart