

Вы просматриваете документацию по Apigee Edge.
Перейдите к
документации по Apigee X. info
Во вторник, 8 сентября 2015 г., мы выпустили крупный выпуск функций Apigee Edge для частного облака.
Since the previous Edge for Private Cloud quarterly release (4.15.04.00), the following releases have occurred and are included in this quarterly release:
До каких версий Edge можно обновиться 4.15.07.00
В зависимости от версии Edge вы можете:
- Обновите версию до 4.15.07.00.
- Постепенное обновление. Сначала нужно перейти с текущей версии на другую версию Edge, а затем – на 4.15.07.00.
Дополнительную информацию можно найти в разделе Какие версии Edge для частного облака можно обновить до 4.15.07.00.
Перед обновлением с версии 4.15.01.x или более ранней
- Проверьте версию Cassandra SSTable:
- Перейдите в каталог /<install-root>/apigee4/data/cassandra/data.
- Выполните команду find:
> find . -name *-ic-*
Если вы используете Cassandra 1.2 SSTable, в результатах должен быть набор файлов DB. - Выполните следующую команду:
> find . -name *-hf-*
Результаты должны быть пустыми, то есть файлов DB в формате hf быть не должно. Если файлов в формате hf нет, можно переходить к обновлению до версии 4.15.07.00.
Формат hf предназначен для SSTables в Cassandra 1.0. Если у вас есть файлы *.db в формате hf, вам необходимо обновить SSTable, как описано в оставшейся части этой процедуры.
- Если вы найдете файлы *.db в формате hf, обновите SSTable, выполнив следующую команду на каждом узле Cassandra:
> /<install-root>/apigee4/share/apache-cassandra/bin/nodetool -h localhost upgradesstables -a - Повторите шаг 1, чтобы убедиться, что все файлы *.db имеют формат ic для Cassandra версии 1.2.
- Повторите шаги 1–3 на каждом узле Cassandra в установке Edge.
- Обновите Edge до версии 4.15.07.00.
- После обновления до версии 4.15.07.00 проверьте файлы *.db, чтобы убедиться, что все они были обновлены до sstable в стиле C* 2.0:
> cd /<install-root>/apigee4/data/cassandra/data
> find . -name *-jb-*
Если вы используете Cassandra 2.0, эта команда должна вернуть набор файлов DB.
Новые функции и улучшения
Ниже перечислены новые функции и улучшения в этом выпуске.
Установка и обновление
Выборочное обновление и удаление компонентов
Скрипты apigee-upgrade.sh и apigee-uninstall.sh теперь позволяют выбирать компоненты Edge для обновления или удаления. Ранее обновлялись или удалялись все компоненты узла. (OPDK-1377, OPDK-1175)
Откат обновления
Если во время обновления произойдет сбой скрипта apigee-upgrade.sh, вы можете использовать скрипт apigee-rollback.sh, чтобы отменить обновление. После устранения проблем вы можете повторить попытку. (OPDK-1275)
Параметры сокращенного скрипта установщика
Скрипты установки больше не принимают длинные формы параметров, например --help. Теперь они принимают только однобуквенные параметры, например -h. (OPDK-1356)
Установка SmartDocs
При установке SmartDocs с помощью скрипта setup-smartdocs.sh вам будет предложено ввести организацию, среду и виртуальный хост, чтобы убедиться, что SmartDocs установлен в ожидаемом месте. Раньше эти значения были жестко закодированы в скрипте. (OPDK-1310)
Выполнение update-cass-pwd-in-config.sh без подсказок
Скрипт update-cass-pwd-in-config.sh может выполняться без запросов, если вы зададите переменные среды ENABLE_CASS_AUTH, CASS_USERNAME и CASS_PASSWORD. (OPDK-1309)
Платформа Edge
Ниже перечислены новые функции платформы Edge, включенные в этот выпуск.
OpenJDK 1.7 поддерживается Edge Private Cloud
В этом выпуске Edge поддерживаются Oracle JDK 1.7 и OpenJDK 7, а поддержка JDK 1.6 прекращена. (OPDK-1187)
Поддержка ОС
Apigee Edge для частного облака теперь поддерживает следующие операционные системы: Red Hat Enterprise Linux 6.6 и 7.0 (64-разрядная), CentOS 6.5, 6.6 и 7.0 (64-разрядная), а также Oracle Linux 6.5.
Cassandra 2.0.15 включена в OPDK 15.07
В этом выпуске устанавливается Cassandra 2.0.15. Если вы обновляете предыдущую версию, ваша версия Cassandra будет обновлена. (OPDK-1197)
Поддержка SHA2 для хеширования токенов OAuth
Чтобы лучше защитить токены OAuth в случае нарушения безопасности базы данных, Edge поддерживает алгоритмы SHA2 для хеширования токенов OAuth (в дополнение к SHA1). С помощью новых свойств на уровне организации вы можете включить и настроить хеширование для новых токенов, а также сохранить устаревшее хеширование для любых токенов, существовавших до появления этой новой функции. Ранее в Edge для частного облака свойство hash.oauth.tokens.enabled в файле keymanagement.properties (на сервере управления и в обработчиках сообщений) включало автоматическое хеширование токенов OAuth по алгоритму SHA1. Это свойство больше не поддерживается.
Если вы ранее использовали свойство hash.oauth.tokens.enabled, чтобы включить хеширование SHA1, скрипт обновления для этого выпуска автоматически сгенерирует для вас новые свойства на уровне организации. Чтобы проверить, что обновление прошло успешно, выполните запрос GET от имени системного администратора, используя следующий API: https://{host}:{port}/v1/o/{your_org}.
- Информацию о том, как включить хеширование токенов в организации с помощью новых свойств, можно найти в разделе "Хеширование токенов в базе данных" статьи Запрос токенов доступа.
- Информацию о массовом хешировании существующих токенов можно найти в руководстве по работе с Edge для частного облака. (APIRT-1389)
Простая структура каталогов для файлов журналов
Вы можете настроить Edge так, чтобы файлы журналов хранились в плоской структуре каталогов. Для этого задайте для нового свойства enable.flat.directory.structure значение true в файле message-logging.properties. Дополнительную информацию можно найти в правилах ведения журнала сообщений.
(APIRT-1394)
Производительность кеша среды
Для более эффективного управления кешем в памяти и его использования настройки "Максимальное количество элементов в памяти" для ресурсов кеша среды были упразднены. Общее количество элементов во всех ресурсах кеша (включая кеш по умолчанию) зависит от общего объема памяти, выделенного для кеша. По умолчанию общий объем памяти, выделенный для кеширования в памяти на данном процессоре сообщений, составляет 40 % от общего объема доступной памяти, определяемого настройками свойства кеша в файле cache.properties процессора сообщений. Элементы будут удаляться из кеша в памяти только при нехватке памяти или по истечении срока их действия.
Чтобы вернуться к старому поведению, при котором для управления кешем использовалось свойство "Максимальное количество элементов в памяти", задайте свойство overrideMaxElementsInCacheResource=false в файле cache.properties. (APIRT-1140)
Сервисы API
Ниже перечислены новые функции API Services, включенные в этот выпуск.
Новый редактор прокси-серверов по умолчанию
Новый редактор прокси-серверов API включен по умолчанию в интерфейсе управления. В новом редакторе есть много улучшений удобства использования, в том числе более подробные представления условных потоков и конечных точек на обзорной странице, все настройки на странице разработки, более интуитивное добавление условных потоков, конечных точек и правил, более полные представления XML вместо небольших фрагментов, поиск, который сканирует названия файлов и текст, и многое другое. (MGMT-2279)
Новое правило удаления информации OAuth 2.0
Новое правило Delete OAuth v2.0 Info позволяет удалять токены доступа и коды авторизации OAuth v2. Это правило заменяет функцию, которая ранее предоставлялась Management API. Подробнее о правиле Delete OAuthV2 Info… (MGMT-2257)
Новое правило удаления информации OAuth версии 1.0
Новое правило "Удалить информацию OAuth v1.0" позволяет удалять токены запросов, токены доступа и коды верификации OAuth v1.0. Это правило заменяет функцию, которая ранее предоставлялась Management API. Подробнее о правиле Delete OAuth V1 Info… (APIRT-1351)
Политика контроля доступа
Правило контроля доступа было улучшено, чтобы обеспечить более точную оценку IP-адресов для белых и черных списков, когда IP-адреса содержатся в HTTP-заголовке X-FORWARDED-FOR.
Если в заголовке включена проверка нескольких IP-адресов (чтобы настроить feature.enableMultipleXForwardCheckForACL, обратитесь в службу поддержки), то новый элемент <ValidateBasedOn> в правиле позволяет выполнить проверку по первому, последнему или всем IP-адресам в заголовке. Подробнее о правилах контроля доступа…
Новые объекты в правилах доступа к объектам
Правило Access Entity предоставляет доступ к следующим новым объектам: consumerkey-scopes, authorizationcode, requesttoken и verifier. Подробнее о правилах в отношении объектов доступа…
Правило Statistics Collector: автоматическое преобразование названия статистики в нижний регистр
При создании специального набора данных аналитики в редакторе прокси-сервера API (Develop page > Tools > Custom Analytics Collection) название переменной сборщика (статистики) должно быть написано строчными буквами. Если вы введете название заглавными буквами, инструмент автоматически преобразует его в строчные в правилах сборщика статистики. (MGMT-740)
Удаление классической трассировки в редакторе прокси-сервера API
Новейшая версия функции трассировки в редакторе прокси-сервера API перешла из бета-версии в общую доступность. Ссылка "Открыть классическую версию трассировки" больше не доступна.
Доступ к сообществу Apigee из меню справки в интерфейсе управления
Вы можете перейти в сообщество Apigee из меню "Справка" в интерфейсе управления.
Сообщения об ошибках в интерфейсе управления
Ниже перечислены улучшения сообщений об ошибках в интерфейсе управления.
- В интерфейсе управления все сообщения об ошибках группировались и показывались в течение всего сеанса, пока вы их не закрывали. Теперь сообщения об ошибках автоматически удаляются, когда вы покидаете страницу, на которой они возникли. (MGMT-2254)
- В интерфейсе управления больше не скрываются повторяющиеся сообщения об ошибках. (MGMT-2242)
Улучшения производительности интерфейса и обработки ошибок
Внесены общие улучшения в различные области интерфейса управления, в том числе повышена производительность отображения страниц и исправлены сообщения об ошибках.
Гиперссылки на роли на странице "Пользователи организации" в интерфейсе управления
На странице "Пользователи организации" в интерфейсе управления (Администратор > Пользователи организации) названия ролей теперь являются гиперссылками, что позволяет быстро переходить на страницы ролей. (MGMT-1055)
Новые целевые переменные в потоке сообщений
Новые переменные в потоках сообщений предоставляют более полную информацию об URL для целевых конечных точек и целевых серверов:
-
TargetEndpoint:
request.urlзаменяетtarget.basepath.with.query. -
TargetServer:
loadbalancing.targetserverзаменяетtargetserver.name. Кроме того, переменнаяtarget.basepathзаполняется, только если элемент<Path>используется в элементе HTTPTargetConnection<LoadBalancer>TargetEndpoint.
Поддержка SNI (Server Name Indication)
Edge поддерживает использование указания имени сервера в нисходящем направлении (от обработчика сообщений к целевым конечным точкам). Если вы хотите использовать SNI, обратитесь в службу поддержки Apigee Edge.
Требуется Java 1.7.
SNI – это расширение протокола TLS/SSL, которое позволяет обслуживать несколько целевых страниц HTTPS с одного IP-адреса и порта, не требуя, чтобы на всех этих страницах использовался один и тот же сертификат.
Никаких дополнительных настроек не требуется. Если ваша среда настроена для SNI в нисходящем направлении (Edge Cloud по умолчанию), Edge поддерживает его.
Edge автоматически извлекает имя хоста из URL запроса и добавляет его в запрос на установление SSL-соединения. Например, если целевой хост – https://example.com/request/path, то Edge добавляет расширение server_name, как показано ниже:
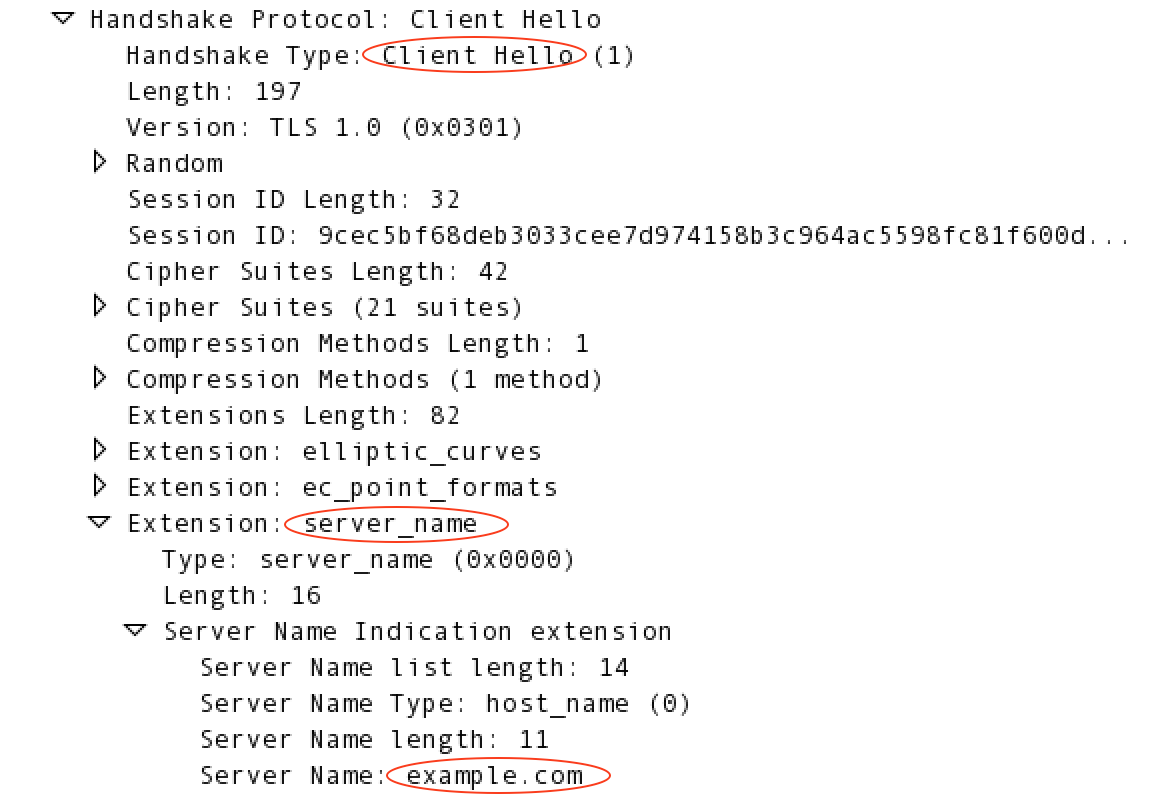
Подробнее об SNI читайте на странице http://en.wikipedia.org/wiki/Server_Name_Indication.
Алгоритм подписи в сведениях об SSL-сертификатах
В сведения о SSL-сертификате добавлено новое поле "Алгоритм подписи". Его можно посмотреть в интерфейсе управления (Администратор > Сертификаты SSL) и в Management API (Получение сведений о сертификате из хранилища ключей или хранилища доверенных сертификатов). В этом поле указывается значение sha1WithRSAEncryption или sha256WithRSAEncryption в зависимости от типа алгоритма хеширования, который использовался для создания сертификата.
Показаны SSL-сертификаты, срок действия которых скоро истечет
На странице SSL-сертификатов в интерфейсе управления (Администратор > SSL-сертификаты) указывается, когда истекает срок действия SSL-сертификатов (через 10, 15, 30 или 90 дней) в зависимости от того, что вы выбрали в новом раскрывающемся списке.
Ошибка конфигурации защиты от угроз
По умолчанию Edge выдает код статуса HTTP 500 внутренняя ошибка сервера и ошибку ExecutionFailed, если сообщение не проходит проверку правилом JSON или XML Threat Protection. Вы можете изменить это поведение с помощью нового свойства на уровне организации. Если для свойства организации features.isPolicyHttpStatusEnabled задано значение True, происходит следующее:
- Запрос. Если к потоку запросов прикреплено правило защиты от угроз, недопустимые сообщения возвращают код статуса 400 и соответствующее сообщение об ошибке.
- Ответ. Если к потоку ответов прикреплено правило защиты от угроз, недопустимые сообщения по-прежнему возвращают код статуса 500 и выдается одно из соответствующих сообщений об ошибке правила (а не просто ExecutionFailed).
Клиенты Cloud должны обратиться в службу поддержки Apigee Edge, чтобы задать свойство организации. Эта функция будет доступна клиентам Edge Private Cloud в следующем квартальном выпуске Private Cloud.
Обновленные схемы для конечных точек, прокси-серверов и других объектов.
Схемы ссылок были обновлены для объектов, не связанных с правилами, таких как TargetEndpoint, ProxyEndpoint, APIProxy и многих других. Подробнее: https://github.com/apigee/api-platform-samples/tree/master/schemas. (APIRT-1249)
Сервисы для разработчиков
Ниже перечислены новые функции сервисов для разработчиков, включенные в этот выпуск.
Общая доступность SmartDocs
SmartDocs переходит из бета-версии в общую доступность. Обновления и новые функции:
- Поддержка Swagger 2.0, включая импорт по файлу или URL, а также поддержку объектов безопасности с пользовательскими названиями.
- Улучшения визуального дизайна в шаблонах, которые генерируют SmartDocs.
- Улучшения удобства использования и рабочих процессов на портале для разработчиков, доступные в меню Content (Контент) > SmartDocs в Drupal.
- Аутентификация с помощью специального токена теперь называется аутентификацией с помощью ключа API.
- Объекты безопасности аутентификации, определенные на уровне редакции.
- Настройка аутентификации клиента на уровне шаблона. Новые версии больше не сбрасывают предварительно настроенные учетные данные клиента SmartDocs.
Подробное описание функций приведено в этой записи блога.
Документация по SmartDocs доступна в статье Использование SmartDocs для документирования API.
Название приложения разработчика, которое показывается в интерфейсе управления.
У приложений разработчика в Edge есть внутреннее название, которое не меняется, и отображаемое название, которое можно изменить. На странице приложения разработчика в интерфейсе управления (Publish > Developer Apps > app name) внутреннее название приложения показывается вместе с отображаемым названием. Это упрощает визуальную идентификацию приложений по их внутренним названиям при устранении неполадок и управлении API.
Сервисы аналитики
Ниже перечислены новые функции сервисов Аналитики, включенные в этот выпуск.
Срок хранения данных
При создании аналитических отчетов с помощью пользовательского интерфейса или API данные, полученные более шести месяцев назад, по умолчанию недоступны. Если вам нужны данные за более ранний период, обратитесь в службу поддержки Apigee Edge.
Классическая версия специальных отчетов удаляется из интерфейса управления
Классическая версия специальных аналитических отчетов больше не доступна в интерфейсе управления.
Эффективность виджета "Взаимодействие с разработчиком"
Виджет воронки на главной панели аналитики (раздел "Вовлеченность разработчиков") был улучшен, чтобы повысить производительность.
Монетизация
Ниже перечислены новые функции монетизации, включенные в этот выпуск.
Уведомления о тарифных планах по электронной почте
Новый тип уведомлений по электронной почте о тарифном плане позволяет сообщать разработчикам о достижении определенного лимита транзакций или денежных средств в приобретенных ими тарифных планах с диапазоном объемов или пакетами. Подробнее о том, как настроить уведомления с помощью шаблонов…
Синхронизация периодов регулярной платы и основы агрегирования
В тарифном плане могут действовать два разных периода времени:
- Период регулярной платы, настроенный на вкладке "Комиссии" тарифного плана, который определяет, когда с разработчиков взимается регулярная плата.
- Период агрегирования, определенный в тарифной сетке для планов с диапазонами объема или пакетами, который определяет, когда для разработчиков сбрасывается использование пакета.
Эти два периода теперь синхронизированы. Если в тарифном плане есть и ненулевая регулярная плата, и тарифная сетка с диапазонами объемов или пакетами, то период регулярной платы используется для обоих вариантов. Например, если есть ежемесячная регулярная плата, то пакеты тарифной сетки также сбрасываются ежемесячно (по умолчанию в начале месяца).
Если регулярная плата не взимается, пакеты сбрасываются в соответствии с основой агрегирования, указанной в тарифной сетке. Например, если разработчик начинает использовать тарифную сетку 19-го числа месяца, а в качестве основы агрегирования выбран месяц, то использование пакета сбрасывается через месяц после 19-го числа.
Основа агрегирования больше не поддерживается и будет удалена из монетизации в одном из будущих выпусков. Подробнее о том, как указать сведения о тарифном плане…
Настраиваемые атрибуты в отчетах "Доход"
Правила регистрации транзакций позволяют собирать данные о настраиваемых атрибутах транзакций. Теперь эти атрибуты можно включать в сводные отчеты о доходах. Добавив свойство MINT.SUMMARY_CUSTOM_ATTRIBUTES в организацию, вы можете указать, какие настраиваемые атрибуты будут добавлены в таблицы базы данных для использования в отчетах.
Клиенты Apigee Edge для частного облака могут установить флаг с помощью следующего вызова API и учетных данных системного администратора.
curl -u email:password -X PUT -H "Content-type:application/xml" http://host:8080/v1/o/myorg -d \ "<Organization type="trial" name="MyOrganization"> <Properties> <Property name="features.isMonetizationEnabled">true</Property> <Property name="MINT.SUMMARY_CUSTOM_ATTRIBUTES">["my_attribute_1","my_attribute_2"]</Property> <Property name="features.topLevelDevelopersAreCompanies">false</Property> </Properties> </Organization>"
Обратите внимание, что массив настраиваемых атрибутов в вызове API закодирован в URL.
Процесс обновления SmartDocs
Если вы уже использовали SmartDocs во время бета-тестирования, то для доступа к новым функциям и возможностям в версии с общей доступностью вам необходимо обновить SmartDocs на портале для разработчиков.
Все страницы SmartDocs, которые уже опубликованы на портале для разработчиков, продолжат работать, но перед редактированием или публикацией изменений на существующих или новых страницах необходимо выполнить процесс обновления.
Помните, что хотя вы можете отображать и публиковать SmartDocs на портале для разработчиков, SmartDocs генерируются из модели API, которая находится в сервисах управления API Apigee Edge. Любые изменения, которые вы вносите в модель API в Edge, будут одинаковыми во всех ваших средах Pantheon (аналогично тому, как разработчики существуют в средах Pantheon).
Как перейти с бета-версии SmartDocs на общую доступность
- Обновите и протестируйте выпуск 15.05.27 в среде разработки или тестовой среде на Pantheon.
- Создайте новую модель, чтобы заменить существующую модель API, которую вы использовали.
- Если вы импортировали документы Swagger или WADL, импортируйте их снова в новую версию.
- Если вы поддерживали модель API с помощью модуля SmartDocs, экспортируйте ее в формате SmartDocs JSON и импортируйте в новую модель, используя прикрепленный файл.
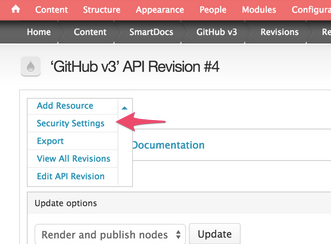
- Задайте свойства безопасности для версии модели. На странице Content (Контент) > SmartDocs > model (модель) выберите Security Settings (Настройки безопасности).
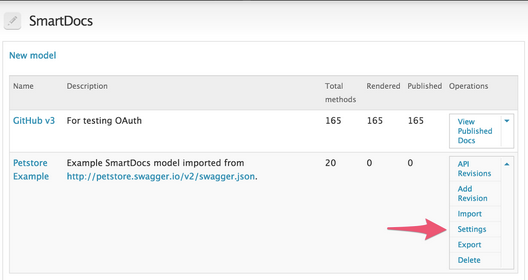
- Проверьте предварительно настроенную аутентификацию на странице настроек модели (Content (Контент) > SmartDocs), нажав Settings (Настройки) в столбце Operations (Операции).
- Обновите все пользовательские шаблоны, чтобы использовать версию 6 объектов CSS и JS, и внесите изменения, чтобы отразить новые названия объектов, такие как authSchemes и apiSchema. Информацию об обновлении шаблонов SmartDocs можно найти в статье Использование SmartDocs для документирования API.
- Повторно отрисуйте и опубликуйте модель.
- После проверки новой документации обновите рабочий портал до версии 15.05.27.
Если вы корпоративный клиент Edge и у вас есть вопросы или проблемы, связанные с процессом обновления, напишите по адресу marsh@apigee.com и cnovak@apigee.com. В противном случае используйте сообщество Apigee, чтобы получить наилучший ответ.
Будущие изменения и улучшения функций
В этом разделе описаны ожидаемые изменения и улучшения функций:
Изменение в поведении политики Response Cache
В одном из будущих выпусков (дата пока не определена) режим работы по умолчанию элемента <ExcludeErrorResponse> правила Response Cache изменится.
Текущее поведение. Элемент <ExcludeErrorResponse> в правилах кеширования ответов по умолчанию имеет значение false. Это означает, что по умолчанию ответы с любым возможным кодом статуса HTTP (включая 3xx) кешируются правилом Response Cache.
Что изменится. По умолчанию для элемента <ExcludeErrorResponse> в правиле Response Cache будет задано значение true. Это означает, что по умолчанию кешируются только ответы с кодами статуса HTTP от 200 до 205. Чтобы переопределить это поведение и кешировать ответы для всех кодов статуса, необходимо явно задать для элемента <ExcludeErrorResponse> значение true.
Временное решение. Если вы используете Private Cloud 4.15.07.00 или более раннюю версию и хотите кешировать только ответы с кодами статуса от 200 до 205, задайте для элемента <ExcludeErrorResponse> значение true.
Исправлены ошибки.
В этом выпуске исправлены следующие ошибки:
| Идентификатор проблемы | Описание |
|---|---|
| OPDK-1521 | Проблема с шифрованием паролей |
| OPDK-1201 | Не удалось восстановить данные интерфейса |
| OPDK-1112 | Специальные правила LDAP в отношении паролей не применяются к администратору Apigee |
| OPDK-1097 | Исключение Keyspace во время обновления OPDK |
| OPDK-1068 | Возможность изменить пароль администратора, если он не работает во время установки |
| OPDK-1053 | Zookeeper is running as root |
| OPDK-967 | При настройке автозапуска OpenLDAP с помощью set-autostart.sh скрипт all-status.sh сообщает, что он не работает |
| OPDK-905 | Smartdocs prod already registered in group axgroup001 |
| OPDK-899 | Ошибка при регистрации |
| OPDK-847 | Пользователь, созданный во время ознакомления, не получает письмо для сброса пароля |
| OPDK-817 | Скрипты init.d выдают ошибку |
| OPDK-815 | Скрипт ax-purge.sh требует очистки таблиц выборки |
| MGMT-2246 | Страница создания специальных отчетов неправильно отображается в интерфейсе управления |
| MGMT-2235 | Для SSL-сертификатов с истекающим сроком действия относительное время истечения может быть округлено, что может ввести в заблуждение Для SSL-сертификатов с истекающим сроком действия относительное время даты истечения всегда показывается в днях, а не округляется до месяцев, если срок действия сертификата истекает через 90 дней или менее. |
| MGMT-2193 | Индикатор загрузки при редактировании API |
| MGMT-2173 | В интерфейсе Trace UI не разрешены допустимые URL Теперь в интерфейсе Trace UI можно отправлять запросы со значениями параметров запроса, которые содержат вложенные параметры запроса. |
| MGMT-2162 | Проблема с компиляцией JavaScript |
| MGMT-2124 | Разрешения роли клиента сбрасываются при сохранении разрешений в интерфейсе |
| MGMT-2114 | Недопустимый IP-адрес Syslog в правиле MessageLogging должен вызывать соответствующую ошибку во время развертывания |
| MGMT-2067 | Trace: если версия прокси-сервера API развернута в двух средах, выбор версии и среды работает некорректно |
| MGMT-2061 | Ссылка "Забыли пароль?" должна отправлять электронные письма только зарегистрированным пользователям Ссылка "Забыли пароль?" на странице входа в интерфейс управления отправляет электронные письма только зарегистрированным пользователям Apigee. |
| MGMT-2048 | Пользователь со специальной ролью, которая ограничивает разрешения на развертывание одной средой, может выполнять развертывание в других средах |
| MGMT-2041 | Удаление элемента FaultRules из шаблона прикрепления по умолчанию Элемент FaultRules, который не используется в правилах или шагах прокси-сервера API, больше не добавляется автоматически при создании прокси-серверов API или добавлении правил. |
| MGMT-2034 | При получении WSDL возвращается ошибка "Fetch WSDL Error: Error processing WSDL". |
| MGMT-1986 | Ошибка в интерфейсе при добавлении разработчика |
| MGMT-1983 | API получения кода авторизации OAuth 2.0 возвращает неверный статус |
| MGMT-1962 | Ошибка при входе в интерфейс управления с надежным паролем Теперь при входе в интерфейс управления можно использовать специальные символы, например знак процента. |
| MGMT-1947 | Неинтуитивные роли в интерфейсе управления Если у пользователя нет разрешения на создание или изменение правил записи транзакций, кнопки для создания и изменения правил записи транзакций в интерфейсе теперь отключены. |
| MGMT-1899 | Пути к ресурсам удалялись после сохранения настроек продукта При редактировании продукта API пути к его ресурсам могли удаляться, если пользователь нажимал дважды кнопку "Сохранить". Наши специалисты уже устранили эту проблему. |
| MGMT-1894 | Страница "Приложения разработчика" не загружается до конца в столбце разработчика |
| MGMT-1882 | Новый прокси-сервер API из WSDL показывает только сведения о последнем параметре |
| MGMT-1878 | Если в среде развернуто несколько версий, Trace показывает только одну из них |
| MGMT-1872 | Не удается скачать специальные отчеты |
| MGMT-1863 | Журналы Node.js не отображаются в интерфейсе управления |
| MGMT-1843 | Прокси-сервер API не открывается |
| MGMT-1833 | У пользователя sysadmin не должно быть возможности изменить пароль в интерфейсе OPDK |
| MGMT-1825 | Ошибки межсайтового скриптинга (XSS) |
| MGMT-1824 | Ошибка при импорте файла WSDL с расширением XML |
| MGMT-1812 | Добавление проверки TargetEndpoint во время импорта Как и в случае с ProxyEndpoint, во время импорта прокси-сервера API будет проверяться правильность схемы TargetEndpoint и выражений, используемых в условиях. |
| MGMT-1804 | В некоторых случаях Node.js API отправляет недопустимый JSON Если данные JSON содержали недопустимые символы, на экране журналов Node.js показывались неформатированные журналы. В этом выпуске проблема устранена, и теперь в интерфейсе показываются правильно отформатированные журналы node.js. |
| MGMT-1802 | URL для сброса пароля #118 Если интерфейс управления находится за сервером, завершающим SSL-соединение, то теперь в интерфейсе управления корректно генерируется электронное письмо для сброса пароля со ссылкой на URL с протоколом HTTPS, а не HTTP. |
| MGMT-1799 | Уязвимость интерфейса при отправке запроса в Trace |
| MGMT-1777 | Нельзя добавить пользователя с адресом электронной почты, у которого домен верхнего уровня – .acn |
| MGMT-1735 | Ошибка при получении W в брендинге Мы прекратили поддержку собственного брендинга в Edge OPDK. Мы понимаем, что это может разочаровать некоторых клиентов, которые использовали эту функцию, но она не улучшает возможности Edge по управлению API. |
| MGMT-1569 | Проблема с подключением прокси-сервера API к существующему продукту API Исправлена ошибка, из-за которой не удавалось подключить прокси-сервер API к продукту API в интерфейсе управления, если у прокси-сервера API был ресурс для пути "/". |
| MGMT-1563 | Кнопка отправки в Trace остается неактивной, если возникает ошибка |
| MGMT-1362 | Письмо для сброса пароля не отправляется, если в адресе электронной почты есть символ подчеркивания. Исправлена ошибка, из-за которой в OPDK не удавалось сбросить пароль, если в адресе электронной почты был символ подчеркивания. |
| MGMT-1345 | Импорт WSDL с несколькими пространствами имен приводит к неправильному шагу Build SOAP |
| MGMT-1193 | При сохранении прокси-сервера в качестве новой версии неожиданно меняется правило маршрутизации |
| MGMT-1061 | SmartDocs: описание параметра типа тела в определении Swagger не показывается в интерфейсе документа |
| MGMT-800 | Создание ресурса с названием default приводит к сбою в интерфейсе |
| MGMT-787 | Проблема с удобством использования оповещений в интерфейсе В интерфейсе управления при нажатии на кнопку "+ Прокси-сервер API" появляется диалоговое окно "Новый прокси-сервер API". Чтобы закрыть его, можно нажать клавишу Esc. |
| MGMT-619 | Как активировать разбиение на страницы в интерфейсе прокси-сервера API |
| MGMT-602 | Режим разработки прокси-сервера API: добавление правила Response Cache, когда у конечной точки нет PreFlow/PostFlow, приводит к ошибке |
| MGMT-460 | Переименование правила приводит к сбоям и созданию дубликата, который нельзя удалить |
| DEVRT-1644 | Поиск уведомлений по имени приводит к отправке неправильного письма |
| DEVRT-1583 | В интерфейсе монетизации для текущего тарифного плана показывается значок "Будущий" |
| DEVRT-1546 | Лимиты тарифного плана не работают |
| DEVRT-1511 | Ошибка mint.resourceDoesNotExist для существующего разработчика |
| CORERT-639 | TCPSysLogSocket must be async |
| CORERT-613 | Сбои рукопожатия SSL из-за ошибки unrecognized_name |
| AXAPP-1728 | Игнорировать переменные монетизации в аналитике |
| AXAPP-1708 | Почему Analytics API возвращает разные значения для одного и того же показателя в зависимости от того, как я запрашиваю данные? |
| AXAPP-1707 | Как повысить эффективность бесплатных пакетов рекламы |
| AXAPP-1690 | Ошибка "Недопустимый API" в специальных отчетах |
| AXAPP-1533 | Ошибка Invalid API Call при использовании геокарты в Google Аналитике |
| AXAPP-1493 | Неверная статистика эффективности кеша |
| APIRT-1436 | Создайте инструмент или скрипт для хеширования нехешированных токенов |
| APIRT-1425 | Атрибут continueOnError, если для него задано значение true, не действует в правиле JavaCallout. |
| APIRT-1346 | OAuth2.0 – значение хеша возвращается в ответе токена доступа, если hash.oauth.tokens.enabled имеет значение true |
| APIRT-1206 | target_ip не записывается в таблицу фактов для ошибок 503 и большинства ошибок 504 |
| APIRT-1170 | Отсутствие файла ресурса привело к тому, что MP не удалось загрузить среду |
| APIRT-1148 | GET-запрос переменной {message.version} в ResponseFlow для целевого объекта Node.js возвращает ошибку NPE |
| APIRT-1054 | Не удается зарегистрировать сообщение при попытке входа в каталог, отличный от каталога по умолчанию |
| APIRT-387 | Запуск OrganizationService в версии others на MP |
| APIRT-67 | Правило OAuth GenerateAccessToken неправильно задает переменную oauthV2.failed |
| APIRT-52 | Специальные отчеты: для многих API код статуса ответа имеет значение null |
Известные проблемы
В этом выпуске есть следующие известные проблемы.
| Идентификатор проблемы | Описание |
|---|---|
| OPDK-1586 |
Портал API BaaS не запускается, если не включена поддержка IPV6
|
| OPDK-1785 |
Установка компонента монетизации в обновленной среде Edge
Чтобы обойти эту проблему, перед установкой Монетизации укажите правильную версию в файле apigee-env.sh. Чтобы получить версию Монетизации в 4.15.07 (после того, как вы уже обновились до Edge 4.15.07), выполните:
> source /{install-dir}/apigee4/bin/apigee-env.sh

> VER=`basename $(find $SHARE_DIR/installer/monetization -name "mint-*.zip") | cut -d "-" -f 2,3,4`
По умолчанию install-dir – это /opt.
Значение VER, полученное выше, нужно указать в файле apigee-env.sh:
> sed -i "s/^MONETIZATION_VERSION=.*/MONETIZATION_VERSION=$VER/" /install-dir/apigee4/bin/apigee-env.sh
Если вы попытались установить Monetization, не выполнив описанные выше действия, установка завершится ошибкой и, скорее всего, в общем каталоге появится неработающая символическая ссылка. Вам нужно удалить эту символическую ссылку:
> rm /install-dir/apigee4/share/monetization
Удалив символическую ссылку, выполните описанные выше действия, чтобы задать версию Monetization, а затем повторите попытку установки Monetization.
|
| OPDK-1857 |
Заданная в коде версия Python 2.6 в bin/qpid-stat.sh и bin/qpid-config.sh В CentOS и RedHat 7.0 несколько скриптов в bin/qpid-stat.sh и bin/qpid-config.sh жестко закодированы для использования Python версии 2.6. Чтобы устранить эту проблему, измените строку, экспортирующую PYTHONPATH, в файлах qpid-stat.sh и qpid-config.sh в каталоге apigee4/bin.
Чтобы определить версию Python в вашей системе, проверьте версию Python в каталоге /opt/apigee4/share/apache-qpid/lib. Скорее всего, это будет каталог python2.7. Затем вам нужно будет указать правильный путь в настройке PYTHONPATH в файлах qpid-stat.sh и qpid-config.sh. Пример:
|
| DEVRT-1574 | Несоответствие баланса и использования у разработчиков с несколькими активными тарифными планами Если у разработчика активно несколько тарифных планов с оплатой за вызов API, то использование денежного баланса может быть несогласованным. |
| APIBAAS-1647 | После входа в систему в качестве системного администратора в интерфейсе BaaS появляется сообщение "Ошибка при получении ролей" Это сообщение об ошибке появляется при первом входе в систему в качестве системного администратора после обновления с версии 4.15.01 до версии 4.15.07. Вы можете проигнорировать это сообщение. |
| DEVRT-1834 |
Обновление Monetization до версии 4.15.07 В конце выполнения скрипта apigee-upgrade.sh выводится следующее сообщение с предложением выполнить другой скрипт: ************************************** In order to complete the monetization upgrade please run: sudo /opt/apigee4/share/monetization/schema/migration/MOPDK4.15.04.00/ 365-create-notification-condition.sh ************************************** Вы можете проигнорировать это сообщение. Этот скрипт не требуется и не может быть выполнен. |
| DEVRT-1951 |
Отсутствуют настройки уведомлений о новой установке приложения с монетизацией
В новой установке Apigee Edge для Private Cloud версии 4.15.07.00 отсутствуют следующие конфигурации для уведомлений о монетизации. Они соответствуют типам уведомлений на странице "Администратор > Уведомления" в интерфейсе управления.
mint.scheduler.${ORG_ID}.adhocnotify@@@management
mint.scheduler.${ORG_ID}.expiringrateplannotify@@@management
mint.scheduler.${ORG_ID}.newpkgnotify@@@management
mint.scheduler.${ORG_ID}.newproductnotify@@@management
mint.scheduler.${ORG_ID}.newrateplannotify@@@management
mint.scheduler.${ORG_ID}.tncacceptancenotify@@@management
Чтобы обойти эту проблему, выполните следующие действия. Вам понадобится IP-адрес вашего экземпляра Cassandra. Чтобы найти его, загляните в <installation-root>/apigee4/conf/cassandra/cassandra.yaml или <installation-root>/apigee4/conf/cassandra/cassandra-topology.properties.
|
| DEVRT-1952 |
Обновление монетизации с версии 4.14.07.00 без конфигураций уведомлений
При обновлении Apigee Edge для частного облака с версии 4.14.07.00 до 4.15.07.00 отсутствуют следующие конфигурации для уведомлений о монетизации, что приводит к неправильной работе отчетов о монетизации.
mint.scheduler.${ORG_ID}.chargedaily@@@management
mint.scheduler.${ORG_ID}.chargehourly@@@management
Чтобы обойти эту проблему, выполните следующие действия. Вам понадобится IP-адрес вашего экземпляра Cassandra. Чтобы найти его, загляните в <installation-root>/apigee4/conf/cassandra/cassandra.yaml или <installation-root>/apigee4/conf/cassandra/cassandra-topology.properties.
|
| OPDK-1878 | Не удается задать название Pod в установке с несколькими центрами обработки данных В руководстве по установке Edge указано, что в файлах автоматической установки для установки с несколькими центрами обработки данных нужно задать названия Pod "gateway-1" и "gateway-2". Однако переименование Pod препятствует правильной регистрации и доступности маршрутизаторов и обработчиков сообщений. Эта проблема также не позволяет скрипту setup-org.sh найти доступные процессоры сообщений. Чтобы обойти эту проблему, в файле автоматической установки для обоих центров обработки данных задайте для свойства MP_POD значение gateway. |
| OPDK-1886 |
Node не может получить доступ к локальным IP-адресам, например 192.168.x.y connect.ranges.denied=10.0.0.0/8,192.168.0.0/16,127.0.0.1/32Затем перезапустите узлы Message Processor: <install_dir>/apigge4/bin/apigee-service message-processor restart |
| OPDK-1958 | При обновлении всем узлам потребуется доступ к порту 8080 на сервере управления. Во время выполнения доступ к порту 8080 на сервере управления требуется следующим компонентам: Router, Message Processor, UI, Postgres и Qpid. Однако при обновлении всем узлам, включая узлы Cassandra и Zookeeper, потребуется доступ к порту 8080 на сервере управления. |
| OPDK-1962 | После обновления необходимо заново настроить SSL для Edge API Если вы настроили Edge API для использования SSL до обновления до версии 4.15.07.00, то после обновления вам необходимо заново настроить SSL. Инструкции по настройке SSL для Edge API приведены в руководстве по операциям. |