

أنت الآن بصدد الاطّلاع على مستندات Apigee Edge.
انتقِل إلى
مستندات Apigee X. info
الإصدار 3.3.x
إصلاح الأخطاء وإجراء تحسينات في الإصدار 3.3.x
3.3.11
19 أغسطس 2026 — تعديل صورة حاوية Docker (العلامة: 3.3.11-sec.1)
في 19 أغسطس 2026، طرحت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
تعديلات على الحاوية:
| معرّف المشكلة | النوع | الوصف |
|---|---|---|
| 541758106 | التحسين |
تمت إعادة إنشاء صورة حاوية Docker الخاصة بـ Edge Microgateway باستخدام صورة الأساس التي تمت ترقيتها |
مشاكل الأمان التي تم إصلاحها في تحديث حاوية Docker
- GHSA-5p4m-2wfm-xmqj
- CVE-2026-13595
- CVE-2026-27456
- CVE-2026-12590
- CVE-2026-53614
- CVE-2026-53612
- CVE-2025-14104
- CVE-2026-53615
- CVE-2026-53613
- CVE-2026-34743
1 يوليو 2026 — الإصدار الأوّلي
في 1 يوليو 2026، طرحت Apigee الإصلاحات التالية على Edge Microgateway 3.3.11.
إصدارات المكوّنات
يسرد الجدول التالي أرقام إصدارات مشاريع المكوّنات الفردية المرتبطة بالإصدار 3.3.11 من Edge Microgateway. يُرجى العِلم أنّه بما أنّ كل مكوّن هو مشروع منفصل، قد لا تتطابق أرقام الإصدارات مع إصدار المنتج الرئيسي:
| microgateway | المكوّنات الإضافية | edgeauth |
|---|---|---|
| 3.3.11 | 3.3.9 | 3.2.2 |
تم حلّ مشاكل الأمان
- CVE-2026-7383
- CVE-2026-9076
- CVE-2026-34180
- CVE-2026-34181
- CVE-2026-34182
- CVE-2026-34183
- CVE-2026-42764
- CVE-2026-42766
- CVE-2026-42767
- CVE-2026-42769
- CVE-2026-45445
- CVE-2026-45446
- CVE-2026-45447
- CVE-2026-53550
3.3.10
في 27 مايو 2026، أصدرت Apigee الإصلاحات التالية لـ Edge Microgateway.
إصدارات المكوّنات
يسرد الجدول التالي أرقام إصدارات مشاريع المكوّنات الفردية المرتبطة بالإصدار 3.3.10 من Edge Microgateway. يُرجى العِلم أنّه بما أنّ كل مكوّن هو مشروع منفصل، قد لا تتطابق أرقام الإصدارات مع إصدار المنتج الرئيسي:
| microgateway | المكوّنات الإضافية | edgeauth |
|---|---|---|
| 3.3.10 | 3.3.9 | 3.2.2 |
تم حلّ مشاكل الأمان
3.3.9
في 1 أبريل 2026، أصدرت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
إصلاح الأخطاء وإجراء تحسينات:
| معرّف المشكلة | النوع | الوصف |
|---|---|---|
| 466417342 | بق |
تحسين المرونة أثناء صيانة لوحة التحكّم: تم إصلاح مشكلة كان من المحتمل أن تواجه فيها مثيلات Edge Microgateway انقطاعات في وقت التشغيل (مثل أخطاء 404 أو عمليات إعادة التشغيل) أثناء نوافذ صيانة Apigee ZooKeeper. يتعامل EMG الآن بشكل صحيح مع الردود الفارغة من لوحة التحكّم، ما يضمن الاحتفاظ بآخر إعداد جيد معروف من ذاكرة التخزين المؤقت المحلية وعرضه بدلاً من محوه بشكل خاطئ. |
إصدارات المكوّنات:
يسرد الجدول التالي أرقام إصدارات مشاريع المكوّنات الفردية المرتبطة بالإصدار 3.3.9 من Edge Microgateway. يُرجى العِلم أنّه بما أنّ كل مكوّن هو مشروع منفصل، قد لا تتطابق أرقام الإصدارات مع إصدار المنتج الرئيسي:
| microgateway | المكوّنات الإضافية | edgeauth |
|---|---|---|
| 3.3.9 | 3.3.9 | 3.2.2 |
تم حلّ مشاكل الأمان
- CVE-2025-13465
- CVE-2026-24842
- CVE-2026-26996
- CVE-2026-2391
- CVE-2026-27904
- CVE-2026-27601
- CVE-2026-27903
- CVE-2026-26960
- CVE-2024-22365
- CVE-2026-24001
- CVE-2025-15284
- CVE-2025-64756
- CVE-2026-31802
- CVE-2026-29786
- CVE-2026-25547
3.3.8
في 16 ديسمبر 2025، أصدرت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
إصلاح الأخطاء وإجراء تحسينات:
| معرّف المشكلة | النوع | الوصف |
|---|---|---|
| 430058436 | الميزة |
يتوافق Edge Microgateway (EMG) الآن مع الإصدار 24 من Node.js، بما يتوافق مع إصدارات Active LTS وMaintenance LTS الحالية من Node.js. لم يعُد الإصدار 18 من Node.js متاحًا. |
| 135435674 | الميزة |
لتحسين إمكانية الصيانة وتبسيط عملية الإصدار، تم دمج المكوّنين |
| 461773945 | بق |
تم إصلاح مشكلة كان من المحتمل أن يتعذّر فيها على Edge Microgateway عرض الطلبات من ذاكرة التخزين المؤقت إذا تلقّى خطأً (مثل HTTP 500 أو إعادة ضبط الاتصال) أثناء إعادة تحميل إعداداته من لوحة إدارة Apigee. تستخدم Edge Microgateway الآن بشكل أكثر موثوقية آخر إعدادات معروفة جيدة أثناء حدوث مشاكل مؤقتة في لوحة التحكّم. |
إصدارات المكوّنات:
يسرد الجدول التالي أرقام إصدارات مشاريع المكوّنات الفردية المرتبطة بالإصدار 3.3.8 من Edge Microgateway. يُرجى العِلم أنّه بما أنّ كل مكوّن هو مشروع منفصل، قد لا تتطابق أرقام الإصدارات مع إصدار المنتج الرئيسي:
| microgateway | المكوّنات الإضافية | edgeauth |
|---|---|---|
| 3.3.8 | 3.3.8 | 3.2.2 |
تم حلّ مشاكل الأمان
3.3.7
في 17 يوليو 2025، أصدرت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
إصلاح الأخطاء وإجراء تحسينات:
| معرّف المشكلة | النوع | الوصف |
|---|---|---|
| 191613108 | الميزة |
تم تحسين Edge Microgateway (EMG) ليتوافق مع أنماط عناوين URL ذات الأحرف البَديلة ضمن إعدادات سمحت الوظيفة المعدَّلة باستبعاد المكوّنات الإضافية بشكل مشروط استنادًا إلى عناوين URL ديناميكية أو متطابقة مع النمط. كان هذا التعديل متوافقًا مع الأنظمة القديمة، ما يضمن بقاء إعدادات عناوين URL الثابتة الحالية تعمل بكامل طاقتها بدون الحاجة إلى إجراء تغييرات. على سبيل المثال:
edgemicro:
  plugins:
    excludeUrls: '/hello,/proxy_one/*' # global exclude urls
    sequence:
      -oauth
      -json2xml
      -quota
      -json2xml:
          excludeUrls: '/hello/xml/*'  # plugin level exclude urls
|
| 135276110 | الميزة |
تضمّنت بيانات إحصاءات Edge Microgateway (EMG) تم تعديل EMG لملء كل سجلّ إحصاءات تلقائيًا بمعرّف فريد عالمي (UUID) خاص |
| 422696257 | بق |
تم تحسين ثبات النظام بشكل كبير من خلال حلّ مشكلة تعطُّل خطيرة. تضمّن الحلّ تحديد خطأ في الإعدادات ضمن وحدة داخلية وتصحيحه، إذ كان هذا الخطأ يؤدي سابقًا إلى تكرار عملية تؤدي إلى زيادة الحمل على النظام. أدّى هذا التصحيح المستهدَف إلى إزالة الحلقة، ما نتج عنه نظام أكثر قوة وموثوقية. |
تم حلّ مشاكل الأمان
3.3.6
في 16 أبريل 2025، أصدرت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
إصدارات المكوّنات:
يسرد الجدول التالي أرقام إصدارات مشاريع المكوّنات الفردية المرتبطة بإصدار Edge Microgateway 3.3.6. يُرجى العِلم أنّه بما أنّ كل مكوّن هو مشروع منفصل، قد لا تتطابق أرقام الإصدارات مع إصدار المنتج الرئيسي:
| microgateway | core | config | المكوّنات الإضافية | edgeauth |
|---|---|---|---|---|
| 3.3.6 | 3.3.6 | 3.3.6 | 3.3.6 | 3.2.2 |
تم حلّ مشاكل الأمان
- CVE-2025-27789
- CVE-2024-21538
- CVE-2024-12133
3.3.5
في 20 ديسمبر 2024، أصدرت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
إصدارات المكوّنات:
يسرد الجدول التالي أرقام إصدارات مشاريع المكوّنات الفردية المرتبطة بالإصدار 3.3.5 من Edge Microgateway. يُرجى العِلم أنّه بما أنّ كل مكوّن هو مشروع منفصل، قد لا تتطابق أرقام الإصدارات مع إصدار المنتج الرئيسي:
| microgateway | core | config | المكوّنات الإضافية | edgeauth |
|---|---|---|---|---|
| 3.3.5 | 3.3.5 | 3.3.5 | 3.3.5 | 3.2.2 |
إصلاح الأخطاء وإجراء تحسينات:
| معرّف المشكلة | النوع | الوصف |
|---|---|---|
| 383024578 | الميزة |
تمت إضافة دعم للإصدار 22 من Node.js، وإزالة الدعم للإصدار 16. إذا كنت تستخدم Node.js الإصدار 18، ستعرض Edge Microgateway رسالة الخطأ التالية عند بدء التشغيل: current nodejs version is 18.x.x Note, v18.x.x will be out of support soon, see https://docs.apigee.com/release/notes/edge-microgateway-release-notes-0 إذا كنت تستخدم إصدارًا أقدم من Node.js، ستظهر لك رسالة الخطأ التالية: You are using a version of NodeJS that is not supported |
تم حلّ مشاكل الأمان
- CVE-2024-21538
- CVE-2024-45590
- CVE-2019-3844
- CVE-2019-12290
- CVE-2020-1751
- CVE-2018-12886
- CVE-2023-50387
- CVE-2019-3843
- CVE-2022-4415
- CVE-2021-3997
3.3.4
في 18 سبتمبر 2024، طرحت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
إصدارات المكوّنات:
يسرد الجدول التالي أرقام إصدارات مشاريع المكوّنات الفردية المرتبطة بالإصدار 3.3.4 من Edge Microgateway. يُرجى العِلم أنّه بما أنّ كل مكوّن هو مشروع منفصل، قد لا تتطابق أرقام الإصدارات مع إصدار المنتج الرئيسي:
| microgateway | core | config | المكوّنات الإضافية | edgeauth |
|---|---|---|---|---|
| 3.3.4 | 3.3.4 | 3.3.4 | 3.3.4 | 3.2.2 |
إصلاح الأخطاء وإجراء تحسينات:
| معرّف المشكلة | النوع | الوصف |
|---|---|---|
| 675987751 | بق |
تم إصلاح مشكلة عدم تسجيل عناوين IP الخاصة بالعملاء في Edge Microgateway. |
تم حلّ مشاكل الأمان
- CVE-2021-23337
- CVE-2024-4068
- CVE-2020-28469
- CVE-2020-28503
3.3.3
في 25 أبريل 2024، طرحت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
إصدارات المكوّنات:
يسرد الجدول التالي أرقام إصدارات مشاريع المكوّنات الفردية المرتبطة بالإصدار 3.3.3 من Edge Microgateway. يُرجى العِلم أنّه بما أنّ كل مكوّن هو مشروع منفصل، قد لا تتطابق أرقام الإصدارات مع إصدار المنتج الرئيسي:
| microgateway | core | config | المكوّنات الإضافية | edgeauth |
|---|---|---|---|---|
| 3.3.3 | 3.3.3 | 3.3.3 | 3.3.3 | 3.2.2 |
إصلاح الأخطاء وإجراء تحسينات:
| معرّف المشكلة | النوع | الوصف |
|---|---|---|
| 315939218 | تمّت إزالته |
تمت إزالة مكوّن Eureka الإضافي من Edge Microgateway. لا تؤثر إزالة هذه الميزة في الوظيفة الأساسية لـ Edge Microgateway أو إعادة كتابة عناوين URL المستهدَفة. لمزيد من التفاصيل، راجِع إعادة كتابة عناوين URL المستهدَفة في المكوّنات الإضافية. |
| 283947053 | تمّت إزالته |
تمت إزالة دعم |
تم حلّ مشاكل الأمان
- CVE-2023-0842
- CVE-2023-26115
- CVE-2022-25883
- CVE-2017-20162
- CVE-2022-31129
- CVE-2022-23539
- CVE-2022-23541
- CVE-2022-23540
- CVE-2024-21484
- CVE-2022-46175
- CVE-2023-45133
- CVE-2020-15366
- CVE-2023-26136
- CVE-2023-26115
3.3.2
في 18 أغسطس 2023، أطلقت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
إصدارات المكوّنات:
يسرد الجدول التالي أرقام إصدارات مشاريع المكوّنات الفردية المرتبطة بالإصدار 3.3.2 من Edge Microgateway. يُرجى العِلم أنّه بما أنّ كل مكوّن هو مشروع منفصل، قد لا تتطابق أرقام الإصدارات مع إصدار المنتج الرئيسي:
| microgateway | core | config | المكوّنات الإضافية | edgeauth |
|---|---|---|---|---|
| 3.3.2 | 3.3.2 | 3.3.2 | 3.3.2 | 3.2.2 |
إصلاح الأخطاء وإجراء تحسينات:
| معرّف المشكلة | النوع | الوصف |
|---|---|---|
| 296187679 | الميزة |
تشمل إصدارات Node.js المتوافقة ما يلي: 16 و18 و20. اعتبارًا من الإصدار 3.3.2، لن تعمل أوامر Edge Microgateway CLI إلا على الإصدارات المتوافقة. سيؤدي تنفيذ أوامر واجهة سطر الأوامر على إصدارات غير متوافقة إلى حدوث خطأ. اطّلِع أيضًا على البرامج والإصدارات المتوافقة مع Apigee. |
| 283947053 | بق |
تم إصلاح مشكلة كانت تتسبّب في أن تعرض Edge Microgateway أول منتج لواجهة برمجة التطبيقات في قائمة منتجات واجهة برمجة التطبيقات المرتبطة بتطبيق معيّن. ونحدّد الآن منتج واجهة برمجة التطبيقات الصحيح الذي سيتم عرضه استنادًا إلى الطلب. |
| 274443329 | بق |
تم إصلاح مشكلة كانت تتسبب في سحب Docker لإصدار قديم من الصورة.
تم تعديل إصدار عُقدة Docker إلى الإصدار 18 من Node.js. ننشئ الآن صورة Docker بالإصدار |
تم حلّ مشاكل الأمان
بلا عُري
3.3.1
في 7 يونيو 2022، أصدرت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
إصدارات المكوّنات:
يسرد الجدول التالي أرقام إصدارات مشاريع المكوّنات الفردية المرتبطة بالإصدار 3.3.1 من Edge Microgateway. يُرجى العِلم أنّه بما أنّ كل مكوّن هو مشروع منفصل، قد لا تتطابق أرقام الإصدارات مع إصدار المنتج الرئيسي:
| microgateway | core | config | المكوّنات الإضافية | edgeauth |
|---|---|---|---|---|
| 3.3.1 | 3.3.1 | 3.3.1 | 3.3.1 | 3.2.2 |
إصلاح الأخطاء وإجراء تحسينات:
| معرّف المشكلة | النوع | الوصف |
|---|---|---|
| 220885293 | الميزة |
أصبح الإصدار 16 من Node.js متاحًا الآن. |
| 231972608 | بق |
تم إصلاح مشكلة كانت تتسبّب في ظهور خطأ عند محاولة ضبط الأمر |
| 233315475 | بق |
تم إصلاح مشكلة كان |
| 221432797 | تغيير |
تمت ترقية إصدار Docker Node.js لصورة Edge Microgateway الأساسية إلى Node.js 14. |
| 215748732 | الميزة |
تمت إضافة إمكانية المصادقة باستخدام رمز SAML المميّز إلى الأمر revokekeys.
يمكنك الآن تمرير رمز مميّز SAML بدلاً من بيانات اعتماد اسم المستخدم وكلمة المرور باستخدام الخيار لمزيد من التفاصيل، يُرجى الاطّلاع على مرجع سطر الأوامر. |
| 218723889 | تعديل المستند |
تم تعديل المستندات لتضمين رابط إلى مكوّنات Edge Microgateway الإضافية المتوافقة والمخزَّنة على GitHub. اطّلِع على المكوّنات الإضافية الحالية المضمّنة في Edge Microgateway. |
تم حلّ مشاكل الأمان
| معرّف المشكلة | الوصف |
|---|---|
| CVE-2021-23413 | يؤثر ذلك في حزمة jszip قبل الإصدار 3.7.0. يؤدي إنشاء ملف zip جديد بأسماء ملفات تم ضبطها على قيم نموذج الكائن الأوّلي (مثل proto وtoString وما إلى ذلك) إلى عرض كائن يحتوي على نسخة معدَّلة من النموذج الأوّلي. |
3.3.0
في 4 فبراير 2022، طرحت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
إصدارات المكوّنات:
يسرد الجدول التالي أرقام إصدارات مشاريع المكوّنات الفردية المرتبطة بإصدار Edge Microgateway 3.3.0. يُرجى العِلم أنّه بما أنّ كل مكوّن هو مشروع منفصل، قد لا تتطابق أرقام الإصدارات مع إصدار المنتج الرئيسي:
| microgateway | core | config | المكوّنات الإضافية | edgeauth |
|---|---|---|---|---|
| 3.3.0 | 3.3.0 | 3.3.0 | 3.3.0 | 3.2.2 |
إصلاح الأخطاء وإجراء تحسينات:
| معرّف المشكلة | النوع | الوصف |
|---|---|---|
| 219556824 | مشكلة معروفة | الإصدار 3.3.0 من Edge Microgateway Gateway غير متوافق مع الأمر npm audit fix.
سيؤدي تنفيذ
إذا نفّذت
لحلّ المشكلة، نفِّذ الأمر التالي لاستعادة الإصدار الصحيح من npm install apigeetool@0.15.1 ستتم معالجة هذه المشكلة في إصدار مستقبلي من Edge Microgateway. |
| 138622990 | الميزة |
تتيح علامة جديدة للمكوّن الإضافي Quota، وهي |
| 192534424 | بق |
تم إصلاح مشكلة عدم تطابق رمز الاستجابة الذي يظهر في "إحصاءات Apigee" مع رمز الاستجابة في Edge Microgateway. |
| 198986036 | التحسين | تجلب Edge Microgateway الآن المفتاح العام لموفّر الهوية (IDP) في كل فترة استطلاع، كما تعدّل المفتاح في حال تغيّر المفتاح العام لموفّر الهوية.
في السابق، لم يكن بإمكان المكوّن الإضافي extauth تعديل المفتاح العام بدون إعادة تحميل Edge Microgateway في حال تغيّر المفتاح العام لموفّر خدمة الهوية.
|
| 168713541 | بق |
تم تحسين المستندات لتوضيح كيفية ضبط بروتوكول أمان طبقة النقل (TLS) أو بروتوكول SSL لعدة أهداف. اطّلِع على استخدام خيارات SSL/TLS للعميل. |
| 171538483 | بق |
تم تغيير المستندات لتصحيح اصطلاح تسمية ملف السجلّ. راجِع اصطلاحات تسمية ملفات السجلّ. |
| 157908466 | بق |
تم تغيير المستندات لتوضيح كيفية تثبيت إصدار معيّن من Edge Microgateway بشكل صحيح. اطّلِع على ترقية Edge Microgateway في حال توفّر اتصال بالإنترنت. |
| 215748427 | بق | تم إصلاح مشكلة كانت تؤدي إلى ظهور خطأ عند تنفيذ الأمر revokekeys لإبطال مفتاح باستخدام مفتاح العميل مع المفتاح السرّي. |
| 205524197 | بق | تم تعديل المستندات لتشمل القائمة الكاملة لمستويات التسجيل. اطّلِع على سمات edgemicro وكيفية ضبط مستوى التسجيل. |
الإصدار 3.2.x
إصلاح الأخطاء وإجراء تحسينات في الإصدار 3.2.x
3.2.3
في 17 أيلول (سبتمبر) 2021، أصدرت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
إصدارات المكوّنات:
يسرد الجدول التالي أرقام إصدارات مشاريع المكوّنات الفردية المرتبطة بالإصدار 3.2.3 من Edge Microgateway. يُرجى العِلم أنّه بما أنّ كل مكوّن هو مشروع منفصل، قد لا تتطابق أرقام الإصدارات مع إصدار المنتج الرئيسي:
| microgateway | core | config | المكوّنات الإضافية | edgeauth |
|---|---|---|---|---|
| 3.2.3 | 3.2.3 | 3.2.3 | 3.2.3 | 3.2.2 |
إصلاح الأخطاء وإجراء تحسينات:
| معرّف المشكلة | النوع | الوصف |
|---|---|---|
| 192416584 | الميزة |
تتيح لك سمة الإعداد |
| 192799989 | الميزة |
تتيح لك سمة الإعداد |
| 148062415 | بق | تم إصلاح مشكلة عدم إيقاف Edge Microgateway بشكل سليم باستخدام الأمر docker stop {containerId} في سياق حاوية Docker. تم إيقاف العملية، ولكن لم تتم إزالة الملفَين .sock و.pid. الآن، تتم إزالة الملفات، وتتم إعادة تشغيل الحاوية نفسها على النحو المتوقّع.
|
| 190715670 | بق | تم إصلاح مشكلة كانت تتسبّب في توقّف بعض الطلبات أثناء نشاط إعادة التحميل الداخلي للبوابة المصغّرة. كانت هذه المشكلة متقطّعة وتحدث في حالات زيادة عدد المستخدمين.
ظهرت المشكلة عند استخدام ميزتَي tokenCache وcacheKey في إضافة OAuth.
|
| 183910111 | بق | تم إصلاح مشكلة كانت تؤدي إلى تفسير عنوان URL لمسار مورد يتضمّن شرطة مائلة في النهاية على أنّه مسار مورد منفصل. على سبيل المثال، يتم الآن تفسير المسارَين /country/all و/country/all/ على أنّهما المسار نفسه. |
تم حلّ مشاكل الأمان
| معرّف المشكلة | الوصف |
|---|---|
| CVE-2020-28503 | تكون نسخة الحزمة copy-props قبل الإصدار 2.0.5 عرضة لهجوم Prototype Pollution من خلال الوظيفة الرئيسية. |
| CVE-2021-23343 | جميع إصدارات حزمة path-parse معرَّضة لهجوم حجب الخدمة باستخدام التعبيرات العادية (ReDoS) من خلال التعبيرات العادية splitDeviceRe وsplitTailRe وsplitPathRe. تُظهر ReDoS أسوأ الحالات تعقيدًا من حيث الوقت متعدد الحدود. |
3.2.2
في 15 يوليو 2021، أصدرت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
إصدارات المكوّنات:
يسرد الجدول التالي أرقام إصدارات مشاريع المكوّنات الفردية المرتبطة بالإصدار 3.2.2 من Edge Microgateway. يُرجى العِلم أنّه بما أنّ كل مكوّن هو مشروع منفصل، قد لا تتطابق أرقام الإصدارات مع إصدار المنتج الرئيسي:
| microgateway | core | config | المكوّنات الإضافية | edgeauth |
|---|---|---|---|---|
| 3.2.2 | 3.2.2 | 3.2.2 | 3.2.2 | 3.2.2 |
إصلاح الأخطاء وإجراء تحسينات:
| معرّف المشكلة | النوع | الوصف |
|---|---|---|
| 185323500 | تغيير |
تم تغيير قيمة
تعرض الآن واجهات برمجة التطبيقات الخاصة بطلب الرمز المميز وطلب الرمز المميز لإعادة التحميل القيمة
للامتثال
للمعيار RFC 6749 "إطار عمل التفويض في OAuth 2.0"،
تم تغيير القيمة المتوقّعة لمَعلمة الإعداد |
| 188492065 | تغيير |
انتهاء فترة دعم Node.js 8
اعتبارًا من الإصدار 3.2.2، لن يعود الإصدار 8 من Node.js متاحًا. لمزيد من المعلومات، يُرجى الاطّلاع على البرامج المتوافقة والإصدارات المتوافقة: Edge Microgateway. |
| 183990345 | الميزة |
ضبط إخراج السجلّ لحاوية Docker
تتيح لك مَعلمة الضبط to_console في Edge Microgateway اختيار إرسال معلومات السجلّ إلى الإخراج العادي بدلاً من إرسالها إلى ملف سجلّ. إذا اتّبعت الخطوات لتشغيل Edge Microgateway في حاوية Docker، ستعيد الحاوية توجيه الإخراج القياسي وإخراج الأخطاء تلقائيًا إلى ملف موجود في الحاوية في الموقع التالي:
لمنع إرسال معلومات السجلّ إلى للحصول على تفاصيل حول كيفية استخدام هذا المتغيّر الجديد، يُرجى الاطّلاع على استخدام Docker لـ Edge Microgateway. |
| 183057665 | الميزة |
إتاحة إعداد مسارات ملفات edgemicro.pid وedgemicro.sock
تتيح لك المَعلمة الجديدة |
| 191352643 | الميزة | تم تعديل صورة Docker الخاصة بـ Edge Microgateway لاستخدام الإصدار 12.22 من NodeJS. راجِع استخدام Docker لـ Edge Microgateway. |
تم حلّ مشاكل الأمان
| معرّف المشكلة | الوصف |
|---|---|
| CVE-2021-28860 | في Node.js mixme، قبل الإصدار 0.5.1، يمكن للمهاجم إضافة أو تغيير خصائص أحد العناصر من خلال '__proto__' باستخدام الدالتين mutate() وmerge(). سيتم تعيين السمة الملوّثة مباشرةً لكل عنصر في البرنامج. سيؤدي ذلك إلى تعريض توفّر البرنامج للخطر، ما قد يؤدي إلى حدوث هجوم حجب الخدمة (DoS). |
| CVE-2021-30246 | في حزمة jsrsasign حتى الإصدار 10.1.13 لنظام التشغيل Node.js، يتم التعرّف على بعض توقيعات RSA PKCS#1 v1.5 غير الصالحة على أنّها صالحة. ملاحظة: ما مِن هجوم عملي معروف. |
| CVE-2021-23358 | تتضمّن الحزمة underscore من الإصدار 1.13.0-0 والإصدارات الأقدم من 1.13.0-2، ومن الإصدار 1.3.2 والإصدارات الأقدم من 1.12.1 ثغرة أمنية تسمح بتنفيذ تعليمات برمجية عشوائية من خلال الدالة template، خاصةً عند تمرير خاصية متغيرة كمعلَمة لأنّها غير معقّمة. |
| CVE-2021-29469 | Node-redis هو عميل Redis لنظام Node.js. قبل الإصدار 3.1.1، عندما يكون أحد العملاء في وضع المراقبة، كان التعبير العادي المستخدَم لرصد رسائل المراقبة قد يتسبّب في تراجع أسي على بعض السلاسل. وقد تؤدي هذه المشكلة إلى حظر الخدمة. تم إصلاح المشكلة في الإصدار 3.1.1. |
| CVE-2020-8174 | تم تعديل صورة Docker لاستخدام الإصدار 12.22 من Node.js |
3.2.1
في 5 مارس 2021، أصدرت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
إصدارات المكوّنات:
يسرد الجدول التالي أرقام إصدارات مشاريع المكوّنات الفردية المرتبطة بالإصدار 3.2.1 من Edge Microgateway. يُرجى العِلم أنّه بما أنّ كل مكوّن هو مشروع منفصل، قد لا تتطابق أرقام الإصدارات مع إصدار المنتج الرئيسي:
| microgateway | core | config | المكوّنات الإضافية | edgeauth |
|---|---|---|---|---|
| 3.2.1 | 3.2.1 | 3.2.1 | 3.2.1 | 3.2.1 |
إصلاح الأخطاء وإجراء تحسينات:
| معرّف المشكلة | النوع | الوصف |
|---|---|---|
| 180362102 | بق |
تم إصلاح مشكلة كانت تؤدي إلى تعذُّر عمل التطبيقات بسبب احتواء مفاتيح JWK على قيمة فارغة.
يتم الآن التعامل مع حالة القيمة الفارغة لتجنُّب تمرير قيمة فارغة في ملاحظة: يتطلّب هذا الإصلاح ترقية خادم وكيل edgemicro-auth. |
| 179971737 | بق |
تم إصلاح مشكلة تسجيل استجابات الحالة 4XX / 5XX المستهدَفة كأخطاء في الخادم الوكيل
لخوادم edgemicro_* الوكيلة.
بالنسبة إلى معاملات Edge Microgateway، تم عرض أعداد غير صحيحة لأخطاء الهدف في لوحة بيانات إحصاءات رموز الخطأ في Apigee Edge. كان يتم احتساب رموز الخطأ الخاصة بأخطاء الاستهداف كأخطاء في الخادم الوكيل. تم حلّ هذه المشكلة، ويتم الآن عرض أعداد الأخطاء الصحيحة في الهدف. |
| 179674670 | الميزة |
تمت إضافة ميزة جديدة تتيح لك فلترة قائمة منتجات واجهة برمجة التطبيقات المدرَجة
في رمز JWT استنادًا إلى رموز حالة المنتج.
تتضمّن منتجات واجهة برمجة التطبيقات ثلاثة رموز حالة: "في انتظار المراجعة" و"موافَق عليها" و"تم إبطالها".
تمت إضافة سمة جديدة باسم
|
| 178423436 | بق |
تظهر قيم المفتاح والسر التي يتم تمريرها في واجهة سطر الأوامر أو من خلال متغيرات البيئة
في وسيطات سطر الأوامر في "مستكشف العمليات".
تم الإبلاغ عن مشكلة حيث يتم عرض قيم المفتاح والسّر في Edge Microgateway التي تم تمريرها إما من وسيطات سطر الأوامر أو ضبطها من خلال متغيرات البيئة في وسيطات عمليات المنفِّذ/العمليات الفرعية للعقدة بعد بدء تشغيل microgateway. لحلّ هذه المشكلة في سيناريو متغيّر البيئة، لم تعُد القيم ظاهرة في وسيطات سطر الأوامر في "مستكشف العمليات". إذا تم تمرير قيم المفتاح والسر في سطر الأوامر أثناء بدء تشغيل البوابة المصغّرة، ستلغي الإعدادات أي قيم لمتغيرات البيئة، إذا تم ضبطها. في هذه الحالة، ستظل القيم مرئية في وسيطات سطر الأوامر في "مستكشف العمليات". |
| 178341593 | بق |
تم إصلاح خطأ في مستندات المكوّن الإضافي apikeys.
تضمّن ملف README الخاص بمكوّن apikeys الإضافي السمة
يتم تنفيذ السمة |
| 179366445 | بق |
تم حلّ مشكلة تتعلّق بتجاهل الحمولة في جميع طلبات استرداد البيانات باستخدام GET
إلى الأهداف.
يمكنك التحكّم في السلوك المطلوب باستخدام مَعلمة إعدادات جديدة، على سبيل المثال: edgemicro: enable_GET_req_body: true وفقًا للمعيار RFC 7231، الفقرة 4.3.1: GET، لا تتضمّن حمولة طلب استرداد بيانات باستخدام GET دلالات محدّدة، لذا يمكن إرسالها إلى الهدف. |
3.2.0
في 21 يناير 2021، طرحت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
إصدارات المكوّنات:
يسرد الجدول التالي أرقام إصدارات مشاريع المكوّنات الفردية المرتبطة بالإصدار 3.2.0 من Edge Microgateway. يُرجى العِلم أنّه بما أنّ كل مكوّن هو مشروع منفصل، قد لا تتطابق أرقام الإصدارات مع إصدار المنتج الرئيسي:
| microgateway | core | config | المكوّنات الإضافية | edgeauth |
|---|---|---|---|---|
| 3.2.0 | 3.2.0 | 3.2.0 | 3.2.0 | 3.2.0 |
إصلاح الأخطاء وإجراء تحسينات:
| معرّف المشكلة | النوع | الوصف |
|---|---|---|
| 152640618 | بق | تفعيل المكوّن الإضافي extauth
لضبط العنوان x-api-key
ليحتوي على client_id في
عنصر الطلب عندما تكون الرمز المميز صالحًا بعد ذلك، يصبح x-api-key متاحًا للمكوّنات الإضافية اللاحقة.
|
| 168836123, 172295489, 176462355, 176462872 | الميزة | تمت إضافة دعم Node.js 14. |
| 172376835 | بق | استخدِم وحدة الوقت الصحيحة لنقطة النهاية /token في الخادم الوكيل edgemicro-auth.
تم إصلاح مشكلة كانت تؤدي إلى أن تعرض نقطة النهاية
لا يغيّر الإصلاح مدة وقت انتهاء الصلاحية، بل يغيّر وحدة الوقت فقط. وينطبق ذلك فقط على الحقل إذا كان العملاء يعتمدون على القيمة إذا كانت البرامج تستخدم دائمًا القيم في رمز JWT المميز لتقييم فترة إعادة تحميل الرمز المميز، لن تحتاج البرامج إلى تغيير. |
| 173064680 | بق | تم إصلاح مشكلة كانت تتسبّب في إنهاء البوابة المصغّرة لطلب الاستهداف
قبل معالجة جميع أجزاء البيانات.
هذه المشكلة متقطّعة وتحدث مع الطلبات التي تتضمّن حجم حمولة كبيرًا، وقد ظهرت في الإصدار 3.1.7. |
| 174640712 | بق | إضافة معالجة مناسبة للبيانات إلى المكوّنات الإضافية:
تمت إضافة معالجة البيانات بشكل سليم إلى المكوّنات الإضافية التالية: |
الإصدار 3.1.x
إصلاح الأخطاء وإجراء تحسينات في الإصدار 3.1.x
3.1.8
في 16 تشرين الثاني (نوفمبر) 2020، أصدرت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
إصدارات المكوّنات:
يسرد الجدول التالي أرقام إصدارات مشاريع المكوّنات الفردية المرتبطة بالإصدار 3.1.8 من Edge Microgateway. يُرجى العِلم أنّه بما أنّ كل مكوّن هو مشروع منفصل، قد لا تتطابق أرقام الإصدارات مع إصدار المنتج الرئيسي:
| microgateway | core | config | المكوّنات الإضافية | edgeauth |
|---|---|---|---|---|
| 3.1.8 | 3.1.9 | 3.1.7 | 3.1.3 | 3.1.2 |
إصلاح الأخطاء وإجراء تحسينات:
| معرّف المشكلة | النوع | الوصف |
|---|---|---|
| 169201295 | بق | تم تحليل القيم الرقمية والمنطقية بشكلٍ غير صحيح في علامات متغيّرات البيئة.
كانت عملية استبدال المتغيرات البيئية تتعامل مع جميع القيم على أنّها سلاسل، ما أدّى إلى حدوث أخطاء في تحليل القيم المنطقية أو الرقمية. على سبيل المثال، تتوقّع السمة |
| 169202749 | بق | لم يكن استبدال متغيّر البيئة يعمل في بعض الحالات.
لم يكن التعامل مع استبدال متغيرات البيئة يعمل مع بعض سمات الإعداد. راجِع مقالة ضبط سمات الإعداد باستخدام قيم متغيّرات البيئة للحصول على معلومات حول القيود. |
| 168732942 | بق | تم إصلاح مشكلة عدم تقييد نطاقات OAuth للوصول إلى خادم وكيل لواجهة برمجة التطبيقات على النحو المتوقّع.
أدّى مسار |
| 170609716 | بق | تم إصلاح مشكلة كان فيها مسار /refresh في الخادم الوكيل edgemicro-auth
ينشئ رمز JWT بدون apiProductList.
|
| 170708611 | بق | لا تتوفّر نطاقات منتجات واجهة برمجة التطبيقات للمكوّنات الإضافية المخصّصة.
لم يتم إتاحة نطاقات منتجات واجهة برمجة التطبيقات للمكوّنات الإضافية المخصّصة، كما لم تتم كتابتها في ملف إعدادات ذاكرة التخزين المؤقت. راجِع لمحة عن الدالة init() الخاصة بالمكوّن الإضافي لمعرفة كيفية إتاحة تفاصيل النطاق للمكوّنات الإضافية. |
| 169810710 | الميزة | تم حفظ المفتاح والسر في ملف إعدادات ذاكرة التخزين المؤقت.
كان يتم حفظ المفتاح والسّر في ملف yaml الخاص بإعدادات ذاكرة التخزين المؤقت عند كل إعادة تحميل أو بدء. في الإصدار 3.1.8، لم يعُد يتم حفظ المفتاح والرمز السري في ملف إعدادات ذاكرة التخزين المؤقت. إذا سبق أن تمت كتابة المفتاح والعبارة السرية في ملف إعدادات ذاكرة التخزين المؤقت، سيتم إزالتهما. |
| 170708621 | الميزة | يتعذّر إيقاف المكوّن الإضافي للإحصاءات.
في إصدارات microgateway السابقة، كانت إضافة Analytics مفعّلة تلقائيًا ولم يكن هناك طريقة لإيقافها. في الإصدار 3.1.8، تم تقديم مَعلمة إعداد جديدة، |
| 159571119 | بق | ظهور خطأ القيمة الفارغة في الخطاف onerror_request في المكوّنات الإضافية المخصّصة بسبب انتهاء مهلة الاستجابة أو مهلة المقبس
تم إجراء إصلاحات لتعبئة رمز حالة HTTP ورسالة الخطأ الصحيحَين للأحداث من النوع |
3.1.7
في 24 أيلول (سبتمبر) 2020، أصدرت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
إصدارات المكوّنات:
يسرد الجدول التالي أرقام إصدارات مشاريع المكوّنات الفردية المرتبطة بالإصدار 3.1.7 من Edge Microgateway. يُرجى العِلم أنّه بما أنّ كل مكوّن هو مشروع منفصل، قد لا تتطابق أرقام الإصدارات مع إصدار المنتج الرئيسي:
| microgateway | core | config | المكوّنات الإضافية | edgeauth |
|---|---|---|---|---|
| 3.1.7 | 3.1.8 | 3.1.6 | 3.1.2 | 3.1.1 |
إصلاح الأخطاء وإجراء تحسينات:
| معرّف المشكلة | النوع | الوصف |
|---|---|---|
| 131708105 | بق | تعامل المكوّن الإضافي analytics بشكل غير صحيح مع الردّ ذي القيمة الفارغة من طلبات axpublisher، ما أدّى إلى خروج المنفِّذين.
|
| 133162200 | بق | لم تتم تعبئة معلومات تطبيق المطوّر في الإحصاءات باستخدام الردود التي تتضمّن الحالة 403 الناتجة عن مسارات موارد المنتجات غير المصرّح بها أو الردود التي تتضمّن الحالة 401 الناتجة عن انتهاء صلاحية الرمز المميّز أو عدم صلاحيته.
|
| 132194290 | بق | يتم تجاهل سجلّات الإحصاءات عندما يرفض Apigee Edge بعض سجلّات الإحصاءات.
|
| 158618994 | بق | عدد كبير جدًا من عمليات ربط عميل Redis
|
| 161404373 | بق | في حال تلقّي ردّ يتضمّن الحالة 404، تم تضمين معرّف الموارد المنتظم الكامل الخاص بالخادم الوكيل في رسالة الردّ. |
| 166356972 | بق | أدّى تشغيل Edge Microgateway باستخدام الإصدار 12.13.x أو إصدار أحدث من Node.js إلى ظهور الخطأ التالي عند تنفيذ المكوّنات الإضافية التي تحوّل حمولة الطلب: {"message":"write after end","code":"ERR_STREAM_WRITE_AFTER_END"}
|
| 168681746 | بق | لم تكن إعادة التحميل اليدوي لـ Edge Microgateway باستخدام redisBasedConfigCache:true
تعمل.
|
| 149256174 | بق | لم يتم تسجيل أخطاء إضافة OAuth في سجلّات حالات تعذُّر الاتصال بالشبكة.
|
| 166517190 | بق | لم يتم تخزين بيانات jwk_public_keys واسترجاعها من خلال أداة المزامنة، ولم يتم تخزينها في Redis.
|
| 141659881 | بق | أظهرت معالجة الأخطاء لشهادة الاستهداف غير الصالحة
استجابات مضلّلة للأخطاء.
|
| 142808699 | بق | لم يكن المكوّن الإضافي accesscontrol يعالج بشكل صحيح القسمَين allow وdeny.
تعالج البوابة المصغّرة الآن قسم الرفض بشكل صحيح وتلتزم بترتيب قسمَي "السماح" و"الرفض". تمت إضافة السمة الجديدة |
3.1.6
في 20 أغسطس 2020، أصدرت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
إصدارات المكوّنات:
يسرد الجدول التالي أرقام إصدارات مشاريع المكوّنات الفردية المرتبطة بالإصدار 3.1.6 من Edge Microgateway. يُرجى العِلم أنّه بما أنّ كل مكوّن هو مشروع منفصل، قد لا تتطابق أرقام الإصدارات مع إصدار المنتج الرئيسي:
| microgateway | core | config | المكوّنات الإضافية | edgeauth |
|---|---|---|---|---|
| 3.1.6 | 3.1.7 | 3.1.5 | 3.1.1 | 3.1.1 |
إصلاح الأخطاء وإجراء تحسينات:
| معرّف المشكلة | النوع | الوصف | ||||||||||||
|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|
| 163711992 | الميزة | خيارات الموقع الجغرافي لملف الشهادة والمفتاح المخصّص لأمر rotatekey
للحصول على تفاصيل حول خيارات الأوامر الجديدة هذه، يُرجى الاطّلاع على تدوير المفاتيح. |
||||||||||||
| 154838259 | بق | حلّ مشكلة تدوير المفاتيح لعدة مثيلات في مراكز بيانات متعددة
للحصول على تفاصيل حول خيارات الأوامر الجديدة هذه، يُرجى الاطّلاع على تدوير المفاتيح. |
||||||||||||
| 145525133 | ميزة في الإصدار الأوّلي | مقاييس المكوّنات الإضافية الجديدة
لمزيد من التفاصيل، يُرجى الاطّلاع على ملف New plugin metrics README على GitHub. |
||||||||||||
| 159396879 | بق | إزالة "أداة مساعدة الحزمة" غير المستخدَمة | ||||||||||||
| 161092943 | بق | كانت عملية التحقّق من صحة المسار الأساسي غير صحيحة
قبل الإصدار 3.1.6، كان يتم مطابقة basepath للخادم الوكيل بشكل غير صحيح عندما لا ينتهي basepath بـ يوضّح ما يلي السلوك السابق (الذي تم إصلاحه في الإصدار 3.1.6):
لنفترض أنّه تم إعداد خادم وكيل باستخدام المسار الأساسي:
|
||||||||||||
| 160431789 | بق | المكوّنات الإضافية المخصّصة - لم تتم تعبئة عنصر الإعدادات الذي تم تمريره إلى init
تتوفّر إعدادات Apigee Edge في عنصر الإعدادات لجميع المكوّنات الإضافية المخصّصة بعد دمجها مع ملف إعدادات Edge Microgateway. اطّلِع على config. |
||||||||||||
| 162758808 | بق | إعدادات حصة جديدة لمساحة التخزين الاحتياطية في Redis
يمكنك استخدام الإعداد التالي لتحديد مساحة تخزين احتياطية في Redis للحصص. لمزيد من التفاصيل، يُرجى الاطّلاع على استخدام مساحة تخزين احتياطية في Redis للحصص. |
3.1.5
في 26 يونيو 2020، أصدرت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
إصدارات المكوّنات:
يسرد الجدول التالي أرقام إصدارات مشاريع المكوّنات الفردية المرتبطة بالإصدار 3.1.5 من Edge Microgateway. يُرجى العِلم أنّه بما أنّ كل مكوّن هو مشروع منفصل، قد لا تتطابق أرقام الإصدارات مع إصدار المنتج الرئيسي:
| microgateway | core | config | المكوّنات الإضافية | edgeauth |
|---|---|---|---|---|
| 3.1.5 | 3.1.6 | 3.1.4 | 3.1.0 | 3.1.0 |
إصلاح الأخطاء وإجراء تحسينات:
| معرّف المشكلة | النوع | الوصف |
|---|---|---|
| 159210507 | الميزة | إعدادات استبعاد معالجة المكوّن الإضافي
تمت إضافة ميزة إعدادات جديدة لتخطّي معالجة المكوّنات الإضافية لعناوين URL المحدّدة. لمزيد من التفاصيل، اطّلِع على إعداد عناوين URL مستبعَدة للمكوّنات الإضافية. |
| 156986819 أو 158529319 | بق | تم حلّ المشاكل المتعلّقة بالمكوّن الإضافي json2xml
تم إصلاح المشاكل التي كان ينتج عنها المكوّن الإضافي عناوين Content-Type مكرّرة، والمشاكل التي لم يتم فيها إرسال العناوين إلى الهدف على النحو المتوقّع في بعض الحالات. |
| 156560067, 159688634 | الميزة | استخدام قيم متغيّرات البيئة في الإعداد تمت إضافة ميزة تتيح لك تحديد المتغيرات البيئية باستخدام علامات في ملف الإعدادات. يتم استبدال علامات متغيرات البيئة المحدّدة بقيم متغيرات البيئة الفعلية. يتم تخزين عمليات الاستبدال في الذاكرة فقط، ولا يتم تخزينها في ملفات الإعداد أو ذاكرة التخزين المؤقت الأصلية. للحصول على التفاصيل، يُرجى الاطّلاع على ضبط سمات الإعداد باستخدام قيم متغيّرات البيئة. |
| 155077210 | بق | تم إصلاح مشكلة في تنسيق السجلّ.
تم إصلاح مشكلة ظهور المضيف المستهدف في السجلات مع إضافة نقاطَين إضافيتَين إليه. |
| 153673257 | بق | (Edge for Private Cloud فقط) عدم جلب المنتجات التي تتوافق مع Microgateway تم إصلاح مشكلة عدم استرداد المنتجات التي تتوافق مع Microgateway. كانت هذه المشكلة تحدث فقط في عمليات تثبيت Edge for Private Cloud. |
| 154956890 و155008028 و155829434 | الميزة | إتاحة فلترة المنتجات التي تم تنزيلها حسب السمات المخصّصة
لمزيد من التفاصيل، يُرجى الاطّلاع على فلترة المنتجات حسب السمات المخصّصة. |
| 153949764 | بق | تم إصلاح مشكلة تعذُّر عملية Edge Microgateway عند امتلاء ملف وجهة السجلّ
تم تحسين معالجة الاستثناءات لرصد الخطأ وعرض رسالة في وحدة التحكّم. |
| 155499600 | بق | تم إصلاح المشاكل المتعلّقة بتدوير المفاتيح وترقية KVM
اطّلِع أيضًا على تغيير مفاتيح JWT. |
3.1.4
في 23 نيسان (أبريل) 2020، طرحت Apigee الإصلاح التالي لخدمة Edge Microgateway.
إصلاح خطأ:
تم حلّ مشكلة التبعية في الإصدار 3.1.3. تم وضع علامة متوقّف نهائيًا على الإصدار 3.1.3 في مستودع npm. وفي ما عدا ذلك، تنطبق على هذا الإصدار جميع إصلاحات الأخطاء والتحسينات الموضّحة في ملاحظات الإصدار 3.1.3.
3.1.3
في 15 نيسان (أبريل) 2020، أصدرت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
إصدارات المكوّنات:
يسرد الجدول التالي أرقام إصدارات مشاريع المكوّنات الفردية المرتبطة بإصدار Edge Microgateway 3.1.3. يُرجى العِلم أنّه بما أنّ كل مكوّن هو مشروع منفصل، قد لا تتطابق أرقام الإصدارات مع إصدار المنتج الرئيسي:
| microgateway | core | config | المكوّنات الإضافية | edgeauth |
|---|---|---|---|---|
| 3.1.3 | 3.1.3 | 3.1.3 | 3.0.14 | 3.0.9 |
إصلاح الأخطاء وإجراء تحسينات:
- 153509313 - تم إصلاح مشكلة تتسبّب فيها وحدة تصحيح أخطاء Node.js في حدوث تسربات بالذاكرة. تحدث المشكلة في الإصدارات 3.1.0 و3.1.1 و3.1.2.
- 153509313 - تم إصلاح مشكلة طباعة معرّف الرسالة نفسه لمعاملتَين مختلفتَين في ناتج التسجيل.
- 151673570 - تم إصلاح مشكلة عدم تعديل Edge Microgateway لاستخدام واجهات برمجة تطبيقات KVM الجديدة من Apigee. تستخدم Edge Microgateway الآن الأوامر الجديدة لإضافة قيم KVM وتعديلها.
- 152822846 - في الإصدارات السابقة، تم تعديل Edge Microgateway ليتوافق أسلوب معالجته لربط مسار الموارد مع أسلوب معالجة Apigee Edge. في هذا الإصدار، تم حلّ مشكلة
تتعلق بعدم التعامل مع النمط
/literal_string/*بشكلٍ صحيح. على سبيل المثال:/*/2/*. يمكنك الاطّلاع أيضًا على ضبط سلوك مسار المورد "/" و"/*" و"/**". - 152005003 - تم إجراء تغييرات لتفعيل المعرّفات المحدّدة النطاق على مستوى المؤسسة والبيئة للحصص.
- 152005003 - تم إجراء تغييرات لتفعيل المعرّفات المحدّدة النطاق على مستوى المؤسسة والبيئة للحصص. يتم استخدام مجموعة "org + env + appName + productName" كمعرّف للحصة.
3.1.2
في 16 آذار (مارس) 2020، أصدرت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
إصدارات المكوّنات:
يسرد الجدول التالي أرقام إصدارات مشاريع المكوّنات الفردية المرتبطة بإصدار Edge Microgateway 3.1.3. يُرجى العِلم أنّه بما أنّ كل مكوّن هو مشروع منفصل، قد لا تتطابق أرقام الإصدارات مع إصدار المنتج الرئيسي:
| microgateway | core | config | المكوّنات الإضافية | edgeauth |
|---|---|---|---|---|
| 3.1.2 | 3.1.2 | 3.1.2 | 3.0.13 | 3.0.9 |
إصلاح الأخطاء وإجراء تحسينات:
- 151285018 - تم إجراء تحسين على إحدى الميزات لإضافة دعم خادم وكيل HTTP لحركة البيانات بين Edge Microgateway والأهداف الخلفية. بالإضافة إلى ذلك، تم إصلاح المشاكل المتعلقة بتوافق خادم وكيل HTTP الحالي بين Edge Microgateway وApigee Edge. للحصول على التفاصيل، يُرجى الاطّلاع على:
- 149101890 - تم تغيير رمز إشعار السجلّ للحالات التي يغلق فيها الخادم المستهدف أو موازن التحميل الاتصال من ERROR إلى INFO.
- 150746985 - تم إصلاح مشكلة كانت تؤدي إلى عدم عمل الأمر
edgemicro verifyبشكل سليم في حال توفّرredisBasedConfigCache: trueأوquotaUri: https://%s-%s.apigee.net/edgemicro-authفي ملف الإعداد. - 151284716 - تم إجراء تحسين لإغلاق اتصالات الخادم بشكل أسرع عند إعادة تشغيل العمليات أثناء إعادة التحميل.
- 151588764 - تعديل إصدار Node.js في صورة Docker المستخدَمة لتشغيل Edge Microgateway في حاوية Docker إلى الإصدار 12، لأنّ الإصدار 8 من Node.js متوقّف نهائيًا.
- 151306049 - تم تعديل المستندات لإدراج واجهات برمجة التطبيقات الخاصة بإدارة Apigee Edge التي تستخدمها أوامر Edge Microgateway CLI. اطّلِع على ما هي واجهات برمجة التطبيقات الإدارية التي تستخدمها Edge Microgateway؟.
3.1.1
في 20 فبراير 2020، أصدرت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
إصدارات المكوّنات:
يسرد الجدول التالي أرقام إصدارات مشاريع المكوّنات الفردية المرتبطة بإصدار Edge Microgateway 3.1.1. يُرجى العِلم أنّه بما أنّ كل مكوّن هو مشروع منفصل، قد لا تتطابق أرقام الإصدارات مع إصدار المنتج الرئيسي:
| microgateway | core | config | المكوّنات الإضافية | edgeauth |
|---|---|---|---|---|
| 3.1.1 | 3.1.1 | 3.1.1 | 3.0.13 | 3.0.9 |
إصلاح الأخطاء وإجراء تحسينات:
-
146069701 - تم إصلاح مشكلة عدم قبول الوحدة
microgateway-coreلمتغيرَي البيئةHTTP_PROXYوHTTPS_PROXY. بعد هذا التغيير، سيتم تجاهل إعدادات الخادم الوكيل في ملف إعداد YAML، إذا تم تحديدها، وسيتم استخدام متغيرات البيئة فقط لتحديد الخادم الوكيل.إذا أردت تحديد إعدادات الخادم الوكيل في ملف الإعداد، عليك أيضًا تحديد متغير
HTTP_PROXYيشير إلى عنوان URL نفسه للخادم الوكيل المحدّد في ملف الإعداد. على سبيل المثال، إذا حدّدت الإعدادات التالية:edge_config: proxy: http://10.128.0.20:3128 proxy_tunnel: true
يجب أيضًا تحديد متغيّر البيئة هذا:
HTTP_PROXY=http://10.128.0.20:3128
- 146320620 - تمت إضافة مَعلمة إعداد جديدة،
edgemicro.headers_timeout. تحدّد هذه السمة مقدار الوقت (بالمللي ثانية) الذي سينتظره محلّل HTTP لتلقّي عناوين HTTP الكاملة. على سبيل المثال:edgemicro: keep_alive_timeout: 6000 headers_timeout: 12000
داخليًا، تضبط المَعلمة السمة
Server.headersTimeoutفي Node.js على الطلبات. (القيمة التلقائية: 5 ثوانٍ أكثر من الوقت الذي تم ضبطه باستخدامedgemicro.keep_alive_timeout. يمنع هذا الإعداد التلقائي موازنات التحميل أو الخوادم الوكيلة من قطع الاتصال عن طريق الخطأ). 149278885 - تمت إضافة ميزة جديدة تتيح لك ضبط المهلة الزمنية لواجهة برمجة التطبيقات المستهدَفة على مستوى خادم وكيل واجهة برمجة التطبيقات بدلاً من استخدام إعداد مهلة زمنية عامة.
في حال ضبط الخاصية TargetEndpoint
io.timeout.millisفي خادم وكيل واجهة برمجة التطبيقات، سيتمكّن Edge Microgateway من استرداد هذه الخاصية وتطبيق مهلات زمنية خاصة بنقطة النهاية المستهدَفة. في حال عدم تطبيق هذه المَعلمة، يستخدم Edge Microgateway المهلة العامة المحدّدة باستخدامedgemicro.request_timeout.
3.1.0
في 21 كانون الثاني (يناير) 2020، أصدرت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
إصدارات المكوّنات:
يسرد الجدول التالي أرقام إصدارات مشاريع المكوّنات الفردية المرتبطة بالإصدار 3.1.0 من Edge Microgateway. يُرجى العِلم أنّه بما أنّ كل مكوّن هو مشروع منفصل، قد لا تتطابق أرقام الإصدارات مع إصدار المنتج الرئيسي:
| microgateway | core | config | المكوّنات الإضافية | edgeauth |
|---|---|---|---|---|
| 3.1.0 | 3.1.0 | 3.1.0 | 3.0.12 | 3.0.9 |
إصلاح الأخطاء وإجراء تحسينات:
-
144187500 - سيتم تسجيل حدث جديد بمستوى تحذير عند تفعيل العلامة
quotas.failOpen. يتم تفعيل هذا العلم في حال حدوث خطأ في معالجة الحصة أو إذا تعذّر تعديل عدّادات الحصة عن بُعد عند إرسال طلب "تطبيق الحصة" إلى Edge. في هذه الحالة، ستتم معالجة الحصة استنادًا إلى عدد مرات الاستخدام المحلية فقط إلى أن تتم مزامنة الحصة عن بُعد بنجاح في المرة التالية. في السابق، لم يكن يتم تسجيل هذا الحدث إلا عندما يكون مستوى السجلّ مضبوطًا على DEBUG.على سبيل المثال:
2020-01-20T02:52:53.040Z [warn][localhost:8000][5][foo-eval][test][hello/][]
[DbpGIq9jKfzPX8jvXEivhA0LPwE][f372cc30-3b2f-11ea-845f-a627f][quota][remote quota not
available so processing locally, setting quota-failed-open for identifier: AppQuota60.Quota60]
[GET][][][][]
- 145023519 - تم إصلاح مشكلة تأثُّر المعاملات الجديدة أو الجارية عندما رصدت Edge Microgateway تغييرًا في خادم وكيل لواجهة برمجة التطبيقات. الآن، عند إجراء تغيير على خادم وكيل، تعيد Edge Microgateway تحميل ذاكرة التخزين المؤقت ويتم إعادة تشغيل عُقد العامل. لن يؤثّر هذا التغيير في المعاملات الجارية ومكالمات واجهة برمجة التطبيقات الجديدة التي يتم إرسالها إلى البوابة المصغّرة.
- 146378327 - تم تغيير مستوى السجلّ لكل من
sourceRequestوtargetRequestوtargetResponseإلى مستوى INFO. - 146019878 - تم إصلاح التناقض بين وقت الاستجابة الذي تم احتسابه لميزة "أداء خادم وكيل واجهة برمجة التطبيقات" في "إحصاءات Edge" وأحداث السجلّ sourceResponse/targetResponse في Edge Microgateway. تم الآن ضبط وقت الاستجابة في أحداث سجلّ Edge Analytics وMicrogateway.
- التغييرات ذات الصلة بمنطق مطابقة الأنماط:
- 147027862 - تم تعديل إضافة oauth لتتوافق مع أنماط مطابقة مسار الموارد التالية كما هو محدّد في "منتجات واجهة برمجة التطبيقات":
/{literal}**/{literal}*- أي مجموعة من النمطَين أعلاه
مع هذا التغيير، تتّبع إضافة Edge Microgateway الآن نمط المطابقة نفسه الذي تتّبعه Apigee Edge، كما هو موضّح في ضبط سلوك مسار المورد الذي يتضمّن "/" و"/*" و"/**".
- 145644205 - تعديل منطق مطابقة الأنماط في مكوّن apiKeys الإضافي ليتوافق مع مكوّن oauth الإضافي
- 147027862 - تم تعديل إضافة oauth لتتوافق مع أنماط مطابقة مسار الموارد التالية كما هو محدّد في "منتجات واجهة برمجة التطبيقات":
- 143488312 - تم إصلاح مشكلة كانت تؤدي إلى أن تكون قائمة المنتجات في JWT فارغة عند طلب رمز OAuth ومفتاح واجهة برمجة التطبيقات، وذلك بسبب المسافات البادئة أو اللاحقة في المَعلمة client ID.
- 145640807 و147579179: تمت إضافة ميزة جديدة تتيح لنسخة خاصة من Edge Microgateway تُعرف باسم "المزامِن" استرداد بيانات الإعدادات من Apigee Edge وكتابتها في قاعدة بيانات Redis محلية. ويمكن بعد ذلك ضبط مثيلات البوابة المصغّرة الأخرى لقراءة بيانات الإعداد من قاعدة البيانات. تضيف هذه الميزة مستوى من المرونة إلى Edge Microgateway.
يتيح ذلك بدء تشغيل مثيلات البوابة المصغّرة وعملها بدون الحاجة إلى التواصل مع Apigee Edge. لمزيد من التفاصيل، يُرجى الاطّلاع على
استخدام أداة المزامنة.
تتوفّر ميزة المزامنة حاليًا للعمل مع Redis 5.0.x.
الإصدار 3.0.x
إصلاح الأخطاء وإجراء تحسينات في الإصدار 3.0.x
3.0.10
في 8 تشرين الثاني (نوفمبر) 2019، أصدرت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
إصدارات المكوّنات:
يسرد الجدول التالي أرقام إصدارات مشاريع المكوّنات الفردية المرتبطة بالإصدار 3.0.10 من Edge Microgateway. يُرجى العِلم أنّه بما أنّ كل مكوّن هو مشروع منفصل، قد لا تتطابق أرقام الإصدارات مع إصدار المنتج الرئيسي:
| microgateway | core | config | المكوّنات الإضافية | edgeauth |
|---|---|---|---|---|
| 3.0.10 | 3.0.8 | 3.0.8 | 3.0.11 | 3.0.8 |
إصلاح الأخطاء وإجراء تحسينات:
-
142677575 - تم إجراء تعديل على إحدى الميزات لكي يتوافق البحث عن الأنماط في مسارات الموارد المستخدَمة في منتجات واجهة برمجة التطبيقات لخدمة Edge Microgateway مع البحث عن الأنماط في مسارات الموارد المستخدَمة في Apigee Edge، كما هو موضّح في ضبط سلوك مسار المورد "/" و"/*" و"/**".
ملاحظة: إذا كنت تستخدم نمط مورد مركّبًا مثل
/*/2/**، عليك التأكّد من إضافة وكيلedgemicro_authإلى منتج واجهة برمجة تطبيقات مستقل. بعد ذلك، يجب تضمين هذا المنتج في تطبيق المطوّر الخاص بالوكيل، كما هو موضّح في لقطة الشاشة التالية: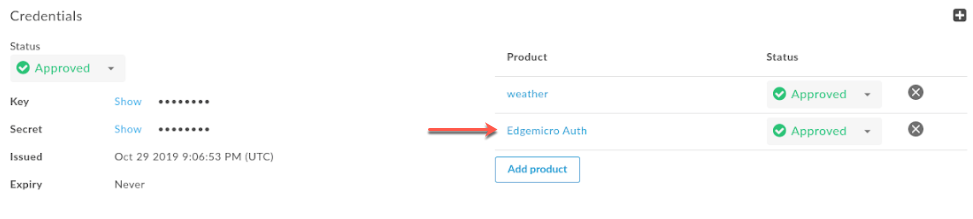
ملاحظة: لا تتوفّر سمة الإعداد
features.isSingleForwardSlashBlockingEnabled، كما هو موضّح في ضبط سلوك مسار المورد "/" و"/*" و"/**"، في Edge Microgateway. 143740696 - تم تغيير بنية إعدادات
quotas(راجِع أيضًا ملاحظات الإصدار 3.0.9). تُستخدَم السمةquotasلضبط المكوّن الإضافي الخاص بالحصة. تم إجراء تغيير في البنية لتحسين وضوح عناصر الإعداد. لضبط مكوّن الحصة الإضافي، استخدِم إعدادات YAML التالية. يُرجى العِلم أنّ اسم سمة الإعداد هوquotas. للحصول على تفاصيل حول خصائص إعداداتquotasالفردية، يُرجى الاطّلاع على خيارات الإعدادات للحصة.edgemicro: home: ../gateway port: 8000 max_connections: -1 max_connections_hard: -1 logging: level: info dir: /var/tmp stats_log_interval: 60 plugins: dir: ../plugins sequence: - oauth - quota quotas: bufferSize: hour: 20000 minute: 500 default: 10000 useDebugMpId: true failOpen: true ...- 141750056 - تمت إضافة ميزة جديدة تتيح لك استخدام Redis كمخزن احتياطي للحصص.
إذا كانت قيمة
useRedisصحيحة، يتم استخدام الوحدة volos-quota-redis. عندما تكون القيمة صحيحة، يقتصر الحصص على مثيلات Edge Microgateway التي تتصل بـ Redis فقط. إذا كانت القيمة false، سيتم استخدام وحدة volos-quota-apigee كمساحة تخزين احتياطية، وسيكون عدّاد الحصة على مستوى العالم. للحصول على التفاصيل، يُرجى الاطّلاع على خيارات الإعداد للحصة. على سبيل المثال:edgemicro: ... quotas: useRedis: true redisHost: localhost redisPort: 6379 redisDb: 1
- 140574210 - تم تغيير وقت انتهاء الصلاحية التلقائي للرموز المميزة التي تم إنشاؤها بواسطة وكيل
edgemicro-authمن 108000 ملي ثانية (1.8 دقيقة) إلى 1800 ثانية (30 دقيقة). - 143551282 - لدعم المؤسسات التي تم تفعيل SAML فيها، تم تعديل الأمر
edgemicro genkeysليشمل المَعلمة‑‑token. تتيح لك هذه المَعلمة استخدام رمز مميّز OAuth للمصادقة بدلاً من اسم المستخدم/كلمة المرور. لمزيد من التفاصيل، يُرجى الاطّلاع على إنشاء المفاتيح.
3.0.9
في 11 أكتوبر 2019، طرحت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
إصدارات المكوّنات:
يسرد الجدول التالي أرقام إصدارات مشاريع المكوّنات الفردية المرتبطة بالإصدار 3.0.9 من Edge Microgateway. يُرجى العِلم أنّه بما أنّ كل مكوّن هو مشروع منفصل، قد لا تتطابق أرقام الإصدارات مع إصدار المنتج الرئيسي:
| microgateway | core | config | المكوّنات الإضافية | edgeauth |
|---|---|---|---|---|
| 3.0.9 | 3.0.7 | 3.0.7 | 3.0.10 | 3.0.7 |
إصلاح الأخطاء وإجراء تحسينات:
- 141989374 - تمت إضافة ميزة "fail open" جديدة إلى المكوّن الإضافي للحصة.
عند تفعيل هذه الميزة، إذا حدث خطأ في معالجة الحصة أو تعذّر تعديل عدّادات الحصة عن بُعد بسبب فشل طلب "تطبيق الحصة" على Edge، ستتم معالجة الحصة استنادًا إلى الأعداد المحلية فقط إلى أن تتم مزامنة الحصة عن بُعد بنجاح في المرة التالية. في كلتا الحالتَين، يتم ضبط العلامة
quota-failed-openفي عنصر الطلب.لتفعيل ميزة "الفتح عند التعذّر" للحصة، اضبط الإعدادات التالية:
quotas :
 failOpen : true
ملاحظة: بالإضافة إلى ذلك، تم تغيير اسم علامة عنصر طلب
fail-openفي المكوّن الإضافي OAuth إلىoauth-failed-open. - 142093764 - تم إجراء تغيير في إعدادات خادم وكيل
edgemicro-authلمنع تجاوز الحصة. التغيير هو ضبط نوع الحصة على التقويم. لاستخدام هذا التحسين، يجب تحديث تطبيقedgemicro-authإلى الإصدار 3.0.7 أو إصدار أحدث. - 142520568 - تمت إضافة ميزة جديدة لتفعيل تسجيل رقم تعريف معالج الرسائل (MP) في ردود الحصة. لاستخدام هذه الميزة، يجب تعديل وكيل
edgemicro-authإلى الإصدار 3.0.7 أو إصدار أحدث وتحديد الإعدادات التالية:quotas: useDebugMpId: true
عند ضبط
useDebugMpId، ستتضمّن استجابات الحصة من Edge رقم تعريف MP وسيتم تسجيلها بواسطة Edge Microgateway. على سبيل المثال:{ "allowed": 20, "used": 3, "exceeded": 0, "available": 17, "expiryTime": 1570748640000, "timestamp": 1570748580323, "debugMpId": "6a12dd72-5c8a-4d39-b51d-2c64f953de6a" }
3.0.8
في 26 أيلول (سبتمبر) 2019، طرحت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
إصدارات المكوّنات:
يسرد الجدول التالي أرقام إصدارات مشاريع المكوّنات الفردية المرتبطة بالإصدار 3.0.8 من Edge Microgateway. يُرجى العِلم أنّه بما أنّ كل مكوّن هو مشروع منفصل، قد لا تتطابق أرقام الإصدارات مع إصدار المنتج الرئيسي:
| microgateway | core | config | المكوّنات الإضافية | edgeauth |
|---|---|---|---|---|
| 3.0.8 | 3.0.6 | 3.0.6 | 3.0.9 | 3.0.6 |
إصلاح الأخطاء وإجراء تحسينات:
- 140025210 - تمت إضافة ميزة "السماح بالوصول عند التعذّر" الجديدة. تتيح هذه الميزة مواصلة معالجة واجهة برمجة التطبيقات في حال تعذّر إعادة إنشاء رمز JWT منتهي الصلاحية بسبب حدوث خطأ في الاتصال يمنع إجراء مكالمة ناجحة للتحقّق من مفتاح واجهة برمجة التطبيقات إلى خادم الوكيل
edgemicro-auth.تتيح لك هذه الميزة ضبط فترة سماح يبقى فيها الرمز المميز القديم في ذاكرة التخزين المؤقت ويتم إعادة استخدامه إلى أن تنتهي فترة السماح. تتيح هذه الميزة لـ Edge Microgateway مواصلة معالجة الطلبات في حال حدوث عطل مؤقت في الاتصال. عند استئناف الاتصال وإجراء مكالمة ناجحة إلى Verify API Key، يتم استرداد رمز JWT جديد واستبدال رمز JWT القديم في ذاكرة التخزين المؤقت.
لضبط ميزة "الفتح عند التعذّر" الجديدة، اتّبِع الخطوات التالية:
- اضبط السمات التالية في مقطع
oauthفي ملف إعداد Edge Microgateway:oauth: failOpen: true failopenGraceInterval: time_in_seconds cacheKey: true ...
على سبيل المثال:
oauth:
  failOpen: true
  failopenGraceInterval: 5
  cacheKey: true
  ...
في هذا المثال، سيتم استخدام الرمز المميز القديم لمدة 5 ثوانٍ إذا تعذّر إعادة تحميله بسبب مشكلة في الاتصال. بعد 5 ثوانٍ، سيتم عرض رسالة خطأ في المصادقة.
- اضبط السمات التالية في مقطع
- 141168968 - تم إجراء تعديل لتضمين
correlation_idفي جميع نواتج سجلّ المكوّن الإضافي. بالإضافة إلى ذلك، تم تغيير مستويات السجلّ لبعض السجلاتّ إلىerrorحسب الحاجة. - 140193349 - تم إجراء تعديل على خادم وكيل
edgemicro-authلطلب التحقّق من صحة المفتاح والسر الخاصين بـ Edge Microgateway في كل طلب Verify API Key. تم تعديل Edge Microgateway بحيث يتم إرسال المفتاح والسر دائمًا في كل طلب للتحقّق من مفتاح واجهة برمجة التطبيقات. يمنع هذا التغيير العملاء من الحصول على رمز JWT باستخدام مفتاح واجهة برمجة التطبيقات فقط. - 140090250 - تم إجراء تعديل لإضافة تسجيل بيانات التشخيص لمعالجة الحصص. من خلال هذا التغيير، أصبح من الممكن الآن ربط ناتج سجل الحصص ببقية سجلات Edge Microgateway.
3.0.7
في 12 أيلول (سبتمبر) 2019، طرحت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
إصدارات المكوّنات:
يسرد الجدول التالي أرقام إصدارات مشاريع المكوّنات الفردية المرتبطة بالإصدار 3.0.7 من Edge Microgateway. يُرجى العِلم أنّه بما أنّ كل مكوّن هو مشروع منفصل، قد لا تتطابق أرقام الإصدارات مع إصدار المنتج الرئيسي:
| microgateway | core | config | المكوّنات الإضافية | edgeauth |
|---|---|---|---|---|
| 3.0.7 | 3.0.5 | 3.0.5 | 3.0.8 | 3.0.5 |
إصلاح الأخطاء وإجراء تحسينات:
140075602 - تم إجراء تعديل على المكوّن الإضافي OAuth لعرض رمز الحالة 5xx عند الحاجة. في السابق، كانت الإضافة تعرض رموز الحالة 4xx فقط في جميع الحالات التي لا يكون فيها الرمز 200. أما الآن، فسيتم عرض رمز 4xx أو 5xx الدقيق لأي ردّ على رسالة لا يتضمّن الحالة 200، وذلك حسب الخطأ.
تكون هذه الميزة غير مفعّلة تلقائيًا. لتفعيل هذه الميزة، أضِف السمة
oauth.useUpstreamResponse: trueإلى إعدادات Edge Microgateway. على سبيل المثال:oauth: allowNoAuthorization: false allowInvalidAuthorization: false gracePeriod: 10 useUpstreamResponse: true
- 140090623 - في الإصدار 3.0.6، تمت إضافة سمة إعداد جديدة، وهي
quota.quotaUri. اضبط سمة الإعداد هذه إذا كنت تريد إدارة الحصص من خلال خادم وكيلedgemicro-authتم نشره في مؤسستك. في حال عدم ضبط هذه السمة، سيتم تلقائيًا ضبط نقطة نهاية الحصة على نقطة نهاية Edge Microgateway الداخلية. على سبيل المثال:edge_config: quotaUri: https://%s-%s.apigee.net/edgemicro-auth
في الإصدار 3.0.7، تم تعديل
edgemicro-authلقبول هذا الإعداد الجديد. لاستخدام السمةquotaUri، عليك الترقية إلى أحدث إصدار من وكيلedgemicro-auth. لمعرفة التفاصيل، يُرجى الاطّلاع على مقالة ترقية الخادم الوكيل edgemicro-auth. - 140470888 - تمت إضافة عنوان تفويض إلى طلبات الحصة لتوفير المصادقة.
تم أيضًا تعديل خادم وكيل
edgemicro-authلإزالة "المؤسسة" من معرّف الحصة. بما أنّ نقطة نهاية الحصة تقع في مؤسسة العميل، لم يعُد معرّف الحصة مطلوبًا. - 140823165 - اسم السمة التالية:
edgemicro:
    keepAliveTimeout
تم توثيقه بشكل غير صحيح في الإصدار 3.0.6. اسم الموقع الصحيح هو:
edgemicro: keep_alive_timeout - 139526406 - تم إصلاح الخطأ الذي كان يؤدي إلى ظهور عدد حصص غير صحيح إذا كان تطبيق المطوّر يتضمّن منتجات متعددة. يتم الآن فرض الحصة بشكل صحيح لكل منتج في تطبيق يتضمّن منتجات متعددة. يتم استخدام تركيبة "appName + productName" كمعرّف للحصة.
3.0.6
في 29 آب (أغسطس) 2019، طرحت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
- 138633700 - تمت إضافة سمة إعدادات جديدة، وهي
keepAliveTimeout. تتيح لك هذه السمة ضبط مهلة Edge Microgateway (بالملّي ثانية). (القيمة التلقائية: 5000 مللي ثانية)على سبيل المثال:
edgemicro:
  keep_alive_timeout: 600
- 140090623 - تمت إضافة سمة إعداد جديدة،
quotaUri. اضبط سمة الإعدادات هذه إذا كنت تريد إدارة الحصص من خلال خادم وكيلedgemicro-authتم نشره في مؤسستك. في حال عدم ضبط هذه السمة، يكون الإعداد التلقائي لنقطة نهاية الحصة هو نقطة نهاية Edge Microgateway الداخلية. على سبيل المثال:edge_config: quotaUri: https://your_org-your_env.apigee.net/edgemicro-auth
لاستخدام هذه الميزة، عليك أولاً نشر أحدث إصدار من
edgemicro-authالوكيل في مؤسستك. لمعرفة التفاصيل، يُرجى الاطّلاع على ترقية الخادم الوكيل edgemicro-auth. - 138722809 - تمت إضافة سمة إعدادات جديدة،
stack_trace. تتيح لك هذه السمة التحكّم في ما إذا كانت عمليات تتبُّع تسلسل استدعاء الدوال البرمجية تظهر في ملفات السجلّ أم لا. على سبيل المثال:stack_trace: false
إذا تم ضبط
stack_traceعلىtrue، سيتم عرض تتبُّع تسلسل استدعاء الدوال البرمجية في السجلّات. إذا تم ضبطها علىfalse، لن تتم طباعة تتبُّع تسلسل استدعاء الدوال البرمجية في السجلات.
3.0.5
في 15 آب (أغسطس) 2019، طرحت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
الأخطاء التي تم إصلاحها- 139005279 - تم إصلاح مشكلة عدم عرض الأمر
edgemicro statusالعدد الصحيح من عمليات المنفِّذ. - 138437710 - تم إصلاح مشكلة في فئة ExitCounter كانت تمنع كتابة السجلّ بشكل صحيح.
- 139064652 - تمت إضافة إمكانية إضافة مستويات تسجيل
traceوdebugلسجلّات الأحداث وسجلّات النظام. في الوقت الحالي، تمت إضافة إمكانية إضافة مستويات السجلّ هذه فقط. حاليًا، مستويات السجلّ المتاحة هيinfoوwarnوerror. - 139064616 - تم توحيد تنسيق ناتج السجلّ لجميع عبارات سجلّ وحدة التحكّم. تتضمّن عبارات تسجيل الدخول إلى وحدة التحكّم الآن السمات التالية:
- الطابع الزمني
- اسم المكوّن
- الرقم التعريفي للعملية
- رسالة سجلّ وحدة التحكّم
- 138413755 - تحسين رسائل السجلّ المتعلقة بمفتاح JWT ورمزه السري لأوامر واجهة سطر الأوامر التالية: cert وverify وupgradekvm وtoken وgenkeys وrevokekeys وrotatekey وconfigure
- 138413577 - إضافة وتحسين معالجة الأخطاء في حالات انتهاء المهلة لخدمة الخلفية
- 138413303 - إضافة وتحسين طريقة التعامل مع الأخطاء في مهلات الاستجابة ومهلات المقبس
- 138414116 - إضافة وتحسين معالجة الأخطاء المتعلقة بـ "تم رفض الاتصال"
3.0.4
في 1 أغسطس 2019، طرحت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
- 134445926 - تحسينات على المصادقة الداخلية في Edge Microgateway
- 137582169 - تم حلّ مشكلة بدء عمليات غير مرغوب فيها. تسبّبت العمليات الإضافية في إعادة تحميل المكوّنات الإضافية واستخدام مساحة كبيرة من الذاكرة. يحتفظ Edge Microgateway الآن بعدد العمليات ضمن الحدّ المتوقّع.
- 137768774 - تحسينات على رسائل السجلّ:
- تم تنظيف سجلّات العمليات (الطلبات).
- تمت إضافة المزيد من رسائل السجلّ عند الحاجة.
- تم نقل رسائل سجلّ المعاملات (الطلبات) من ناتج وحدة التحكّم إلى ملف السجلّ ذي الصلة.
- تم تعديل سجلّات وحدة التحكّم لاستخدام دالة تسجيل مركزية.
- 138321133 و138320563 - تغيير داخلي أساسي في مساحة التخزين المؤقت للحصة لإتاحة تحسينات مستقبلية للحصة
3.0.3
في 23 تموز (يوليو) 2019، طرحت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
- تحسينات في التسجيل: تستخدم سجلّات وقت التشغيل الحالية دالة
eventLog()جديدة تسجّل بيانات وقت التشغيل بتنسيق متّسق. تتضمّن معلومات السجلّ ما يلي:- الطابع الزمني (ISO 8601: YYYY-MM-DDTHH:mm:ss.sssZ).
- مستوى السجلّ (خطأ أو تحذير أو معلومات)
- اسم المضيف: اسم المضيف الذي يتم إرسال الطلب منه من عنوان الطلب
- رقم تعريف العملية: إذا كنت بصدد تشغيل مجموعة من عمليات Node.js، هذا هو رقم تعريف العملية التي تم فيها تسجيل البيانات.
- اسم مؤسسة Apigee
- اسم البيئة في المؤسسة
- اسم خادم وكيل لواجهة برمجة التطبيقات
- عنوان IP للعميل
- ClientId.
- معرّف الارتباط (لم يتم ضبطه حاليًا).
- اسم مكوّن Edge Microgateway.
- رسالة مخصّصة: قد تطبع بعض العناصر معلومات إضافية يتم تمريرها إلى سمة الخطأ هذه.
- طريقة الطلب (في حال كان طلب HTTP)
- رمز حالة الردّ (في حال طلب HTTP)
- رسالة الخطأ
- رمز الخطأ: إذا كان أحد العناصر يتضمّن رمز خطأ، تتم طباعته في هذه السمة.
- الوقت المنقضي
- نظام التشغيل علامة نهاية السطر.
تؤدي قيم السمات الخالية إلى ظهور أقواس فارغة،
[].يوضّح المثال التالي تنسيق السجلّ:
Timestamp [level][hostname][ProcessId][Org][Environment][APIProxy][ClientIp][ClientId][][component][customMessage][reqMethod][respStatusCode][errMessage][errCode][timeTaken]
(137770055)
- الأداء: لم تتم فلترة منتجات واجهة برمجة التطبيقات استنادًا إلى البيئة. تم حلّ هذه المشكلة. (135038879)
- عمليات دمج متنوعة لاختبارات الوظائف وتحسينات على جودة الرموز البرمجية
3.0.2
في 3 يوليو 2019، طرحت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
جودة الرمز البرمجي: تمت مراجعة الرمز البرمجي للتأكّد من جودته، وتم إجراء تغييرات عليه
لتلبية معايير الجودة التي طلبها المستخدمون. تمت معالجة الأخطاء والتحذيرات المتعلقة بجودة الرمز البرمجي
المستمدة من JSHint.
ونتيجةً لذلك، تم تحديد بعض أخطاء الرموز البرمجية الفعلية وإصلاحها. خضعت جميع وحدات Apigee Edge Microgateway لهذه العملية. يمكنك الاطّلاع على عمليات الدمج التي تمت في 28 يونيو و2 يوليو لكل من
microgateway-config و
microgateway-core و
microgateway-plugins و
microgateway.
تم اختبار جميع الوحدات التي تتضمّن تغييرات في جودة الرمز باستخدام أدوات داخلية تتحقّق من تنفيذ Edge Microgateway لحالات استخدام العملاء.
3.0.1
في 21 يونيو 2019، أصدرت Apigee الإصلاحات والتحسينات التالية على Edge Microgateway.
- 134834551 - تغيير إصدارات Node.js المتوافقة مع Edge Microgateway
(إصدارات Node.js المتوافقة: 8 و12؛ الإصدارات 7 و9 و11 تجريبية) - 134751883 - يتعطّل Edge Microgateway عند إعادة التحميل أثناء التحميل
- 134518428 - تعرض نقطة نهاية المنتجات في Edge Microgateway الرمز 5XX إذا كان نمط الفلتر غير صحيح
- 135113408 - يجب إعادة تشغيل العاملين إذا تم إنهاء عملهم بشكل غير متوقّع
- 134945852 - لا يتم استخدام tokenCacheSize في المكوّن الإضافي OAuth
- 134947757 - ضبط cacheTTL في المكوّن الإضافي OAuth
- 135445171 - احتساب فترة السماح في OAuth غير صحيح
- استخدام وحدة memored المتوفّرة مع عملية تثبيت Edge Microgateway
- 135367906 - تدقيق الأمان
الإصدار 2.5.x
الميزات والتحسينات الجديدة في الإصدار 2.5.x
(تم إصلاح المشكلة في الإصدار 2.5.38، 07/06/2019)
يمكن أن يؤدي تنسيق رموز JWT غير الصحيح إلى تعطُّل العاملين عند استخدام ذاكرة التخزين المؤقت للرموز المميزة. تم إصلاح الخطأ في وحدة microgateway-plugins الخاصة بـ Edge. (b/134672029)
(تمت الإضافة في 2.5.37) أضِف خيار واجهة سطر الأوامر edgemicro-cert -t.
يتيح لك الخيار edgemicro cert -t تحديد رمز OAuth مميّز للمصادقة على واجهات برمجة التطبيقات الإدارية. يمكنك أيضًا الاطّلاع على إدارة الشهادات.
(تمت الإضافة في 2.5.35) تمت إضافة إمكانية تصحيح أخطاء Edge Microgateway باستخدام edgemicroctl.
يمكنك استخدام العلامة mgdebug مع edgemicroctl. اطّلِع أيضًا على مهام دمج Kubernetes.
(تمت الإضافة في 2.5.35) تفعيل إصدار Windows لـ edgemicroctl
(تمت الإضافة في 2.5.31) واجهة برمجة تطبيقات جديدة edgemicro-auth/token
تمت إضافة واجهة برمجة تطبيقات جديدة edgemicro-auth/token تتيح لك تمرير العميل/السرّ كعنوان Base64 Encoded Basic Authorization ونوع المنح كمعلَمة نموذج. اطّلِع على الحصول على رموز مميّزة مباشرةً.
(تم إصلاح المشكلة في الإصدار 2.5.31) لا يلتزم الإعداد الخاص بعلامة الرمز المميز
تم إصلاح مشكلة عدم عمل إعداد Edge Microgateway لاستخدام رمز دخول OAuth2 على Edge for Private Cloud بشكل صحيح (لم يتم قبول الرمز المميز).
Docker: إتاحة استخدام الشهادات الموقَّعة ذاتيًا
(تمت الإضافة في 2.5.29) إذا كنت تستخدم مرجع تصديق (CA) لا يثق به Node.js تلقائيًا، يمكنك استخدام المَعلمة NODE_EXTRA_CA_CERTS عند تشغيل حاوية Docker باستخدام Edge Microgateway.
لمزيد من التفاصيل، يُرجى الاطّلاع على استخدام مرجع تصديق غير معتمَد من Node.js.
Docker: إتاحة بروتوكول أمان طبقة النقل (TLS)
(تمت الإضافة في 2.5.29) يتيح Edge Microgateway الذي يعمل في حاوية Docker الآن بروتوكول أمان طبقة النقل (TLS) للطلبات الواردة إلى خادم Edge Microgateway (الطلبات المتجهة إلى الشمال) وللطلبات الصادرة من Edge Microgateway إلى تطبيق مستهدف (الطلبات المتجهة إلى الجنوب).
توضّح الأمثلة التالية بالتفصيل كيفية إعداد إعدادات بروتوكول أمان طبقة النقل هذه:
- مثال على إعدادات بروتوكول أمان طبقة النقل (TLS) في اتجاه الشمال
- مثال على إعدادات بروتوكول أمان طبقة النقل (TLS) في اتجاه الجنوب
في هذه الأمثلة، ستتعرّف على كيفية استخدام نقطة تثبيت الحاوية /opt/apigee/.edgemicro لتحميل الشهادات التي تتم الإشارة إليها بعد ذلك في ملف إعداد Edge Microgateway.
Docker: إتاحة خدمة وكيل الطلبات
(تمت الإضافة في 2.5.27) إذا كنت تشغّل Edge Microgateway في حاوية Docker، يمكنك استخدام هذه الخيارات للتحكّم في سلوك الخادم الوكيل عندما يتم تشغيل microgateway خلف جدار الحماية:
HTTP_PROXYHTTPS_PROXYNO_PROXY
لمزيد من التفاصيل، يُرجى الاطّلاع على مقالة تشغيل Edge Micro كحاوية Docker.
Docker: تعليمات معدَّلة بشأن المكوّن الإضافي
(تمت الإضافة في 27/5/2024) إذا كنت تستخدم Edge Microgateway في حاوية Docker، يتوفّر لك الآن خياران لنشر المكوّنات الإضافية. أحد الخيارات، وهو استخدام نقطة تثبيت Docker، جديد. كان الخيار الآخر متاحًا سابقًا، ولم يتغيّر بشكل أساسي، ولكن تم تعديل Dockerfile. لمزيد من التفاصيل، يُرجى الاطّلاع على الروابط التالية:
- الخيار "أ": ربط دليل المكوّنات الإضافية بوحدة تخزين (جديد)
- الخيار (ب): إنشاء المكوّنات الإضافية في الحاوية (تم التعديل)
إتاحة رموز OAuth المميزة الجديدة لأمر ترقية KVM
(تمت الإضافة في 2.5.27) يمكنك استخدام رمز OAuth المميز مع الأمر upgradekvm. لمزيد من التفاصيل، يُرجى الاطّلاع على مقالة
ترقية KVM.
فصل واجهات برمجة التطبيقات في "إحصاءات Edge"
(تمت الإضافة في 26/5/2023) تتيح لك علامات إضافة الإحصاءات الجديدة فصل مسار واجهة برمجة تطبيقات معيّن ليظهر كخادم وكيل منفصل في لوحات بيانات Edge Analytics. على سبيل المثال، يمكنك فصل واجهات برمجة التطبيقات الخاصة بفحص الحالة لتجنُّب الخلط بينها وبين طلبات البيانات من واجهة برمجة التطبيقات الفعلية. لمزيد من المعلومات، يُرجى الاطّلاع على استبعاد مسارات من الإحصاءات.
ضبط إعدادات خادم وكيل محلي
(تمت الإضافة في 25/2/2025) باستخدام وكيل محلي، لن تحتاج إلى إنشاء وكيل متوافق مع البوابة المصغّرة يدويًا على Apigee Edge. بدلاً من ذلك، سيستخدم البوابة المصغّرة المسار الأساسي لوكيل الخادم المحلي. لمزيد من المعلومات، اطّلِع على استخدام وضع الخادم الوكيل المحلي.
استخدام الوضع المستقل
(تمت الإضافة في 25/2/2025) يمكنك تشغيل Edge Microgateway بدون أي تبعية في Apigee Edge. يتيح لك هذا السيناريو، الذي يُطلق عليه اسم الوضع المستقل، تشغيل Edge Microgateway واختباره بدون اتصال بالإنترنت. لمزيد من المعلومات، يُرجى الاطّلاع على تشغيل Edge Microgateway في الوضع المستقل.
إبطال المفاتيح
(تمت الإضافة في 19/5/2024) تمت إضافة أمر جديد لواجهة سطر الأوامر يؤدي إلى إبطال بيانات الاعتماد الخاصة بالمفتاح والسرّ لإعدادات Edge Microgateway.
edgemicro revokekeys -o [organization] -e [environment] -u [username] -k [key] -s [secret]
توافق Docker
(تمت الإضافة في 2019/5/2) يمكنك الآن تنزيل أحدث إصدار من Edge Microgateway كـ صورة Docker:
docker pull gcr.io/apigee-microgateway/edgemicro:latest
توافق Kubernetes
(تمت الإضافة في 5/2/2019) يمكنك نشر Edge Microgateway كخدمة أو كبوابة sidecar أمام الخدمات التي تم نشرها في مجموعة Kubernetes. راجِع: نظرة عامة على دمج Edge Microgateway مع Kubernetes.
إتاحة خيار TCP nodelay
(تمت إضافة 2.5.16) تمت إضافة إعداد جديد، nodelay، إلى إعدادات Edge Micro.
تستخدم اتصالات TCP تلقائيًا خوارزمية Nagle لتخزين البيانات مؤقتًا قبل إرسالها. يؤدي ضبط nodelay على true إلى إيقاف هذا السلوك (سيتم إرسال البيانات على الفور في كل مرة يتم فيها استدعاء socket.write()). يمكنك أيضًا الاطّلاع على مستندات Node.js لمزيد من التفاصيل.
لتفعيل nodelay، عدِّل ملف إعداد Edge Micro على النحو التالي:
edgemicro:
  nodelay: true
  port: 8000
  max_connections: 1000
  config_change_poll_interval: 600
  logging:
    level: error
    dir: /var/tmp
    stats_log_interval: 60
    rotate_interval: 24
خيارات جديدة لواجهة سطر الأوامر (CLI) لميزة "المراقبة الدائمة"
(تمت الإضافة في 2024/5/12) تمت إضافة مَعلمات جديدة إلى الأمر edgemicro forever. تتيح لك هذه المَعلمات تحديد موقع الملف forever.json، كما تتيح لك بدء عملية Forever في الخلفية أو إيقافها. راجِع أيضًا المراقبة الدائمة
| المَعلمة | الوصف |
|---|---|
-f, --file | تحدّد هذه السمة موقع الملف forever.json. |
-a, --action | إما start أو stop القيمة التلقائية هي start. |
أمثلة:
لبدء استخدام ميزة "دائمًا"، اتّبِع الخطوات التالية:
edgemicro forever -f ~/mydir/forever.json -a start
لإيقاف Forever، اتّبِع الخطوات التالية:
edgemicro forever -a stop
تغيير مفتاح JWT
تمت إضافة ميزة جديدة تتيح لك تدوير أزواج المفاتيح العامة والخاصة المستخدَمة لإنشاء رموز JWT المميزة المستخدَمة في أمان OAuth على Edge Microgateway. راجِع تدوير مفاتيح JWT.
فلترة خوادم وكيل واجهة برمجة التطبيقات التي تم تنزيلها
تنزّل Edge Microgateway تلقائيًا جميع الخوادم الوكيلة في مؤسسة Edge التي تبدأ ببادئة التسمية "edgemicro_". يمكنك تغيير هذا الإعداد التلقائي لتنزيل خوادم وكيل تتطابق أسماؤها مع نمط معيّن. اطّلِع على فلترة خوادم الوكيل التي تم تنزيلها.
تحديد المنتجات بدون خوادم وكيلة لواجهة برمجة التطبيقات
في Apigee Edge، يمكنك إنشاء منتج واجهة برمجة تطبيقات لا يحتوي على أي خوادم وكيلة لواجهة برمجة التطبيقات. يسمح إعداد المنتج هذا بأن يعمل مفتاح واجهة برمجة التطبيقات المرتبط بهذا المنتج مع أي وكيل تم نشره في مؤسستك. اعتبارًا من الإصدار 2.5.4، يتيح Edge Microgateway إعداد هذا المنتج.
إتاحة المراقبة إلى الأبد
يحتوي Edge Microgateway على ملف forever.json يمكنك إعداده للتحكّم في عدد المرات التي يجب فيها إعادة تشغيل Edge Microgateway والفواصل الزمنية بين عمليات إعادة التشغيل. يضبط هذا الملف خدمة تُسمى forever-monitor، وهي تدير Forever آليًا. اطّلِع على
التتبُّع غير المحدَّد المدة.
الإدارة المركزية لملف إعداد Edge Micro
في حال تشغيل مثيلات متعددة من Edge Microgateway، قد تحتاج إلى إدارة إعداداتها من مكان واحد. يمكنك إجراء ذلك من خلال تحديد نقطة نهاية HTTP يمكن أن تنزّل منها Edge Micro ملف الإعداد. اطّلِع على تحديد نقطة نهاية لملف الإعداد.
إتاحة خيار "إلى الأبد" في واجهة سطر الأوامر
(تمت إضافة هذه الميزة في الإصدار 2.5.8) استخدِم الأمر edgemicro forever [package.json] لتحديد موقع الملف forever.json. قبل إضافة هذا الأمر، كان يجب أن يكون ملف الإعداد في دليل الجذر الخاص بـ Edge Microgateway.
على سبيل المثال:
edgemicro forever ~/mydir/forever.json
إضافة الخيار configUrl إلى أمر إعادة التحميل
(تمت إضافة هذه الميزة في الإصدار 2.5.8) يمكنك الآن استخدام الخيار --configUrl أو -u مع الأمر edgemicro reload.
فترة السماح في حال عدم تطابق الوقت في JWT
(تمت إضافة 2.5.7) تساعد السمة gracePeriod في إعدادات OAuth على تجنُّب الأخطاء الناتجة عن الاختلافات الطفيفة بين ساعة النظام وأوقات Not Before (nbf) أو Issued At (iat) المحدّدة في رمز الدخول المميز الخاص بالتفويض بتنسيق JWT. اضبط هذه السمة على عدد الثواني المسموح بها لحدوث مثل هذه التناقضات. راجِع سمات OAuth.
(تمت إضافة 2.5.7) تساعد السمة gracePeriod في إعدادات OAuth على تجنُّب الأخطاء الناتجة عن الاختلافات الطفيفة بين ساعة النظام وأوقات Not Before (nbf) أو Issued At (iat) المحدّدة في رمز الدخول المميز الخاص بالتفويض بتنسيق JWT. اضبط هذه السمة على عدد الثواني المسموح بها لحدوث مثل هذه التناقضات. راجِع سمات OAuth.
الأخطاء التي تم إصلاحها في الإصدار 2.5.x
- (المشكلة رقم 236) إصلاح خطأ إملائي في محو ذاكرة التخزين المؤقت
- (المشكلة رقم 234) تعذُّر إعادة التحميل في Edge Microgateway 2.5.35
- (المشكلة رقم 135) حدث خطأ "secure" غير صالح في مرجع المضيف الافتراضي عند استخدام الخيار -v. يعدّل هذا الإصلاح وكيل edgemicro-auth قبل النشر للتأكّد من أنّ المضيفات الافتراضية تطابق تمامًا ما تم تحديده في العلامة "-v". بالإضافة إلى ذلك، يمكنك تحديد أي عدد من أسماء المضيفات الافتراضية وأي اسم لها (لم يعُد ذلك مقتصرًا على المضيفات الافتراضية التلقائية والآمنة).
- (المشكلة رقم 141) لا يتوافق الأمر edgemicro reload مع خيار ملف الإعداد -c. تم إصلاح هذه المشكلة.
- (المشكلة رقم 142) يشتكي Edge Microgateway من التشفير المتوقّف نهائيًا في وقت التثبيت. تم إصلاح هذه المشكلة.
- (المشكلة رقم 145) لا تعمل الحصة مع Edge Microgateway. تم إصلاح هذه المشكلة.
- (مشكلة في "منتدى Apigee": EMG - تم التحقّق من صحة رمز JWT المميّز باستخدام كلّ من خوادم وكيل API ومعرّف الموارد المنتظم في OAUTH) تم التحقّق من صحة رمز JWT المميّز باستخدام كلّ من خوادم وكيل API ومعرّف الموارد المنتظم في OAUTH. تم حلّ هذه المشكلة.
- (مشكلة في "منتدى Apigee": تعمل Microgateway حتى بدون رمز مميّز لبروتوكول OAuth في العنوان) لا تعمل Microgateway مع بروتوكول OAuth. تم إصلاح هذه المشكلة.
- إصلاح pidPath على Windows
- (المشكلة رقم 157) تم إصلاح المشكلة التي تسبّبت في ظهور رسالة الخطأ التالية:
لم يتم تحديد
ReferenceError: deployProxyWithPassword. - (المشكلة رقم 169) تعديل الاعتماديات على Node.js (تدقيق npm)
- يستخدم وكيل
edgemicro-authالآن سياسات Edge JWT. لم يعُد الخادم الوكيل يعتمد على Node.js لتوفير دعم JWT.
الإصدار 2.4.x
الميزات والتحسينات الجديدة في الإصدار 2.4.x
1. ضبط اسم مستعار مخصّص للخادم الوكيل edgemicro-auth (طلب السحب 116)
يمكنك تغيير مسار basepath التلقائي لخادم وكيل edgemicro-auth. القيمة التلقائية هي /edgemicro-auth. لتغييرها، استخدِم العلامة -x في الأمر edgemicro configure.
مثال:
edgemicro configure -x /mypath …
2. إتاحة استخدام أحرف البدل في المسارات الأساسية (طلب السحب 77)
يمكنك استخدام حرف بدل واحد أو أكثر "*" في المسار الأساسي لخادم وكيل edgemicro_*. على سبيل المثال، يسمح مسار أساسي بقيمة /team/*/members للعملاء بطلب https://[host]/team/blue/members وhttps://[host]/team/green/members بدون الحاجة إلى إنشاء خوادم وكيلة جديدة لواجهة برمجة التطبيقات لدعم فِرق جديدة. يُرجى العِلم أنّه لا يمكن استخدام /**/.
ملاحظة مهمة: لا تتيح Apigee استخدام حرف البدل "*" كعنصر أول في المسار الأساسي. على سبيل المثال، لا يُسمح بما يلي: /*/search.3. تمت إضافة مسار الإعدادات المخصّصة إلى واجهة سطر الأوامر لإعداد Private Cloud (طلب السحب 99)
يكون ملف إعدادات البوابة المصغّرة تلقائيًا في ./config/config.yaml. في أوامر init وconfigure وstart، يمكنك الآن تحديد مسار إعداد مخصّص على سطر الأوامر باستخدام العلامتَين -c أو --configDir. تم إصلاح مشكلة عدم التعرّف على دليل إعدادات مخصّص لعمليات تثبيت Private Cloud.
مثال:
edgemicro start -o docs -e test -k abc123 -s xyz456 -c /home/microgateway/config
4. احترام متغيّرات *_PROXY (طلب السحب 61)
إذا تم تثبيت Edge Microgateway خلف جدار حماية ولم يتمكّن من التواصل مع Apigee Edge في السحابة العامة، يمكنك اتّخاذ أحد الإجراءَين التاليَين:
الخيار 1:
الخيار الأول هو ضبط الخيار edgemicro: proxy_tunnel على true في ملف إعدادات البوابة المصغّرة:
edge_config:
   proxy: http://10.224.16.85:3128
   proxy_tunnel: true
عندما تكون قيمة proxy_tunnel هي true، تستخدم Edge Microgateway طريقة HTTP CONNECT لتوجيه طلبات HTTP عبر اتصال TCP واحد. (وينطبق الأمر نفسه إذا كانت متغيرات البيئة الخاصة بإعداد الخادم الوكيل مفعّلة لبروتوكول أمان طبقة النقل).
الخيار 2:
الخيار الثاني هو تحديد خادم وكيل وضبط proxy_tunnel على false في ملف إعدادات البوابة المصغّرة. على سبيل المثال:
edge_config:
   proxy: http://10.224.16.85:3128
   proxy_tunnel: false
في هذه الحالة، يمكنك ضبط المتغيرات التالية للتحكّم في المضيفات لكل خادم وكيل HTTP الذي تريد استخدامه، أو المضيفات التي يجب ألا تتعامل مع خوادم Edge Microgateway الوكيلة: HTTP_PROXY وHTTPS_PROXY وNO_PROXY. يمكنك ضبط NO_PROXY كقائمة مفصولة بفواصل للنطاقات التي يجب ألا يوجّه إليها Edge Microgateway طلبات وكيل. على سبيل المثال:
export HTTP_PROXY='http://localhost:3786'
export HTTPS_PROXY='https://localhost:3786'
لمزيد من المعلومات حول هذه المتغيرات، راجِع:
https://www.npmjs.com/package/request#controlling-proxy-behaviour-using-environment-variables
5. ضبط مهلة مخصّصة لطلبات الاستهداف (PR 57)
يمكنك ضبط مهلة مخصّصة لطلبات الاستهداف باستخدام الإعداد التالي:
edgemicro:
    request_timeout: 10
يتم ضبط المهلة بالثواني. في حال حدوث مهلة، يستجيب Edge Microgateway برمز الحالة 504.
6. احترام رسائل حالة HTTP المخصّصة في الرد المستهدف (طلب السحب 53)
يحترم Edge Microgateway رسائل حالة HTTP المخصّصة التي تم ضبطها في استجابة الهدف. في الإصدارات السابقة، تم استبدال رسائل الحالة المُرسَلة من الجهاز المستهدف بالإعدادات التلقائية في Node.js.
7- يمكن أن يضبط عنوان X-Forwarded-For السمة client_ip في "إحصاءات Google"
في حال توفّره، سيضبط العنوان X-Forwarded-For المتغيّر client_ip الذي يتم تسجيله في Edge Analytics. تتيح لك هذه الميزة معرفة عنوان IP للعميل الذي أرسل طلبًا إلى Edge Microgateway.
8- تغييرات على مكوّن OAuth الإضافي
يتيح مكوّن OAuth الإضافي إثبات ملكية مفتاح واجهة برمجة التطبيقات وإثبات ملكية رمز الدخول المميز في OAuth. قبل هذا التغيير، كانت الإضافة تقبل أيًا من نوعَي الأمان. من خلال هذا التغيير، يمكنك السماح بنموذج أمان واحد فقط من هذه النماذج (مع الحفاظ على التوافق مع الإصدارات القديمة).
تضيف مكوّنات OAuth الإضافية علامتَين جديدتَين:
-
allowOAuthOnly: إذا تم ضبطها على true، يجب أن تتضمّن كل واجهة برمجة تطبيقات عنوان Authorization مع رمز مميّز للوصول من النوع Bearer.
-
allowAPIKeyOnly: إذا تم ضبطها على true، يجب أن تتضمّن كل واجهة برمجة تطبيقات عنوان x-api-key (أو موقعًا مخصّصًا) مع مفتاح واجهة برمجة تطبيقات.
يمكنك ضبط هذه العلامات في ملف إعداد Edge Microgateway على النحو التالي:
oauth:
    allowNoAuthorization: false
    allowInvalidAuthorization: false
    keep-authorization-header: false
    allowOAuthOnly: false
    allowAPIKeyOnly: false
9. تحسين الخادم الوكيل edgemicro-auth (طلب السحب 40)
تمّ إجراء تحسينات على خادم وكيل edgemicro-auth. قبل إجراء هذه التغييرات، كان الخادم الوكيل يخزّن المفاتيح في Edge Secure Store، وهو مخزن مشفّر. الآن، يخزّن الخادم الوكيل المفاتيح في خريطة المفتاح والقيمة المشفّرة (KVM) في Edge.
10. إعادة كتابة عنوان URL التلقائي المستهدَف في إضافة (طلب السحب 74)
يمكنك أيضًا تجاهل منفذ نقطة النهاية المستهدَفة والاختيار بين HTTP وHTTPS. عدِّل المتغيّرَين req.targetPort وreq.targetSecure في رمز المكوّن الإضافي. لاختيار HTTPS، اضبط req.targetSecure على true، ولبروتوكول HTTP، اضبطه على false. إذا ضبطت req.targetSecure على "صحيح"، يمكنك الاطّلاع على سلسلة المناقشة هذه للحصول على مزيد من المعلومات.
11. توفير الدعم الأولي لمصادقة الرمز المميز OAuth (طلب السحب 125)
يمكنك ضبط Edge Microgateway لاستخدام رمز مميز من OAuth للمصادقة بدلاً من اسم المستخدم وكلمة المرور. لاستخدام رمز OAuth المميّز، استخدِم المَعلمة التالية في الأمر edgemicro configure:
-t, --token <token>
على سبيل المثال:
edgemicro configure -o docs -e test -t <your token>
إصلاح الأخطاء في الإصدار 2.4.3
- تم إصلاح مشكلة تتطلّب مؤسسة مدفوعة لتشغيل وكيل edgemicro-auth بشكلٍ صحيح. يمكنك الآن استخدام Edge Microgateway مع المؤسسات التجريبية أيضًا. (PR 5)
- تم إصلاح مشكلة عدم انتهاء معالجة البيانات في البث، ولكن تم تنفيذ معالجات النهاية على أي حال. وقد أدّى ذلك إلى إرسال ردّ جزئي. (PR 71)
- تم إصلاح مشكلة عدم التعرّف على دليل إعدادات مخصّص لعمليات تثبيت Private Cloud. (PR 110)
- تم إصلاح مشكلة في بروتوكول أمان طبقة النقل (SSL) الثنائي الاتجاه بين العميل وEdge Microgateway. (PR 70)
- تم إصلاح مشكلة كانت تتطلّب إضافة شرطة مائلة في نهاية مسار القاعدة الخاص بالخادم الوكيل لكي تعمل عملية التحقّق من مفتاح واجهة برمجة التطبيقات بشكل صحيح. الآن، لم يعُد من الضروري إضافة شرطة مائلة في نهاية المسار الأساسي. (PR 48)
الإصدار 2.3.5
الميزات والتحسينات الجديدة في الإصدار 2.3.5
فلترة الخادم الوكيل
يمكنك فلترة الخوادم الوكيلة المتوافقة مع البوابة المصغّرة التي ستعالجها إحدى مثيلات Edge Microgateway.
عند بدء تشغيل Edge Microgateway، يتم تنزيل جميع الخوادم الوكيلة المتوافقة مع بوابة الخدمة المصغّرة في المؤسسة المرتبطة بها. استخدِم الإعدادات التالية للحدّ من الخوادم الوكيلة التي ستعالجها البوابة المصغّرة. على سبيل المثال، يحدّ هذا الإعداد من عدد الخوادم الوكيلة التي ستعالجها البوابة المصغّرة إلى ثلاثة: edgemicro_proxy-1 وedgemicro_proxy-2 وedgemicro_proxy-3:
proxies:
  - edgemicro_proxy-1
  - edgemicro_proxy-2
  - edgemicro_proxy-3
إخفاء بيانات "إحصاءات Google"
يتيح لك إعداد جديد منع ظهور معلومات مسار الطلب في إحصاءات Edge. أضِف ما يلي إلى إعدادات البوابة المصغّرة لإخفاء عنوان URI للطلب و/أو مسار الطلب. يُرجى العِلم أنّ معرّف الموارد المنتظم (URI) يتألف من اسم المضيف وأجزاء المسار من الطلب.
analytics:
  mask_request_uri: 'string_to_mask'
  mask_request_path: 'string_to_mask'
الإصدار 2.3.3
الميزات والتحسينات الجديدة في الإصدار 2.3.3
في ما يلي الميزات والتحسينات الجديدة لهذا الإصدار.
إيقاف عملية البحث عن التغييرات التلقائية
يمكنك إيقاف عملية الاقتراع التلقائي للتغيير من خلال ضبط هذه السمة في إعدادات البوابة المصغّرة:
disabled_config_poll_interval: true
تؤدي عملية الاقتراع الدورية تلقائيًا إلى رصد أي تغييرات يتم إجراؤها على Edge (مثل التغييرات على المنتجات أو الخوادم الوكيلة المتوافقة مع البوابة المصغّرة أو غير ذلك)، بالإضافة إلى التغييرات التي يتم إجراؤها على ملف الإعدادات المحلي. فترة الاستطلاع التلقائية هي 600 ثانية (خمس دقائق).
إعادة كتابة عناوين URL المستهدَفة في المكوّنات الإضافية
يمكنك إلغاء عنوان URL التلقائي للهدف ديناميكيًا في إضافة من خلال تعديل المتغيّرات التالية في رمز الإضافة: req.targetHostname وreq.targetPath.
توقيع دالة المكوّن الإضافي الجديد
تمت إضافة توقيع جديد لدالة إضافية يوفّر الردّ المستهدف كوسيطة. يسهّل هذا الإجراء على الإضافات الوصول إلى الرد المستهدَف.
function(sourceRequest, sourceResponse, targetResponse, data, cb)
تبسيط ناتج التسجيل التلقائي
تتجاهل خدمة التسجيل تلقائيًا ملف JSON الخاص بالوكلاء والمنتجات ورموز JWT التي تم تنزيلها.
يمكنك تغيير الإعداد التلقائي لعرض هذه العناصر من خلال ضبط DEBUG=* عند بدء Edge Microgateway. على سبيل المثال:
DEBUG=* edgemicro start -o docs -e test -k abc123 -s xyz456
تمت إضافة مسار الإعدادات المخصّصة إلى واجهة سطر الأوامر
يكون ملف إعداد البوابة المصغّرة تلقائيًا في ./config/config.yaml. في أوامر init وconfigure وstart، يمكنك الآن تحديد مسار إعداد مخصّص في سطر الأوامر. على سبيل المثال:
edgemicro start -o docs -e test -k abc123 -s xyz456 -c /home/microgateway/config
إصلاح الأخطاء في الإصدار 2.3.3
- تم إصلاح مشكلة تسريب الذاكرة التي حدثت أثناء الطلبات/الردود الكبيرة.
- تم إصلاح ترتيب تنفيذ المكوّن الإضافي. وأصبح يعمل الآن بالطريقة الموضّحة في المستندات.
- لم يعُد تعليق إضافة accumulate-request عند إرسال طلبات GET.
- تم إصلاح مشكلة في المكوّن الإضافي accumulate-response حيث كان عدم توفّر نص الرد يؤدي إلى حدوث أخطاء.
الإصدار 2.3.1
ملاحظة بشأن التثبيت
تتيح لك بعض الإصدارات السابقة من Edge Microgateway تثبيت البرنامج عن طريق تنزيل ملف ZIP. لم يعُد بالإمكان استخدام ملفات ZIP هذه. لتثبيت Edge Microgateway، يجب استخدام:
npm install -g edgemicro
لمزيد من التفاصيل، يُرجى الاطّلاع على موضوع التثبيت.
الميزات والتحسينات الجديدة في الإصدار 2.3.1
في ما يلي الميزات والتحسينات الجديدة لهذا الإصدار.
فلترة خوادم الوكيل
يتيح لك إعداد جديد فلترة الخوادم الوكيلة التي سيتم تحميلها عند بدء تشغيل Edge Microgateway. في السابق، كان البوابة المصغّرة تحمّل جميع الخوادم الوكيلة التي تتوافق مع البوابة المصغّرة (الخوادم الوكيلة التي تحمل الاسم edgemicro_*) التي تم استردادها من مؤسسة/بيئة Edge التي حدّدتها في الأمر edgemicro configure. تتيح لك هذه الميزة الجديدة فلترة قائمة الخوادم الوكيلة هذه حتى لا يحمّل Edge Microgateway سوى الخوادم التي تحدّدها. ما عليك سوى إضافة عنصر الخوادم الوكيلة إلى ملف إعدادات البوابة المصغّرة كما يلي:
edge micro:
proxies:
    - edgemicro_[name]
    - edgemicro_[name]
    ...
على سبيل المثال، لنفترض أنّ لديك 50 خادمًا وكيلاً edgemicro_* في مؤسسة Edge/بيئة، بما في ذلك الخوادم الوكيلة المسماة edgemicro_foo وedgemicro_bar. يمكنك أن تطلب من البوابة المصغّرة استخدام هذين الخادمَين الوكيلَين فقط على النحو التالي:
edge micro:
proxies:
    - edgemicro_foo
    - edgemicro_bar
عند بدء التشغيل، لن يتمكّن البوابة المصغّرة إلا من استدعاء الخوادم الوكيلة المحدّدة. وستؤدي أي محاولات للاتصال بخوادم وكيل أخرى متوافقة مع البوابة المصغّرة تم تنزيلها من مؤسسة/بيئة Edge إلى حدوث خطأ.
ضبط عناوين طلبات الاستهداف في المكوّنات الإضافية
هناك نمطان أساسيان يجب أخذهما في الاعتبار إذا أردت إضافة عناوين طلبات مستهدَفة أو تعديلها: أحدهما يتضمّن الطلب الوارد بيانات (كما هو الحال في طلب POST)، والآخر لا يتضمّن بيانات (كما هو الحال في طلب استرداد بيانات باستخدام GET بسيط).
لنفترض أنّ الطلب الوارد يتضمّن بيانات، وأنّك تريد ضبط عناوين الطلب على الطلب المستهدف. في الإصدارات السابقة من Edge Microgateway، لم يكن من الممكن ضبط العناوين المستهدَفة بشكل موثوق في هذه الحالة.
يكمن مفتاح هذا النمط في تجميع جميع البيانات الواردة من العميل أولاً. بعد ذلك، استخدِم الدالة الجديدة request.setOverrideHeader(name,
value) في الدالة
onend_request() لتخصيص العناوين.
في ما يلي نموذج لرمز إضافة يوضّح كيفية إجراء ذلك. يتم إرسال العناوين التي تم ضبطها في onend_request إلى الهدف:
module.exports.init = function(config, logger, stats) {


  function accumulate(req, data) {
    if (!req._chunks) req._chunks = [];
    req._chunks.push(data);
  }

  return {

    ondata_request: function(req, res, data, next) {
      if (data && data.length > 0) accumulate(req, data);
      next(null, null);
    },

    onend_request: function(req, res, data, next) {
      if (data && data.length > 0) accumulate(req, data);
      var content = Buffer.concat(req._chunks);
      delete req._chunks;
      req.setOverrideHeader('foo', 'bar');
      req.setOverrideHeader('content-length', content.length);
      next(null, content);
    },


    onerror_request: function(req, res, data, next) {
      next(null, null);
    }

  };

}
إذا لم يتضمّن الطلب بيانات، يمكنك ضبط عناوين الاستهداف في معالج onrequest(). هذا النمط ليس جديدًا، فقد تم توثيقه سابقًا
وتم استخدامه في نماذج المكوّنات الإضافية المتوفّرة مع Edge Microgateway.
onrequest: function(req, res, next) {
      debug('plugin onrequest');
      req.headers['x-foo-request-id'] = "bar";
      req.headers['x-foo-request-start'] = Date.now();
      next();
    }
ميزة إعادة التحميل بدون توقّف
بعد إجراء تغيير في إعدادات Edge Microgateway، يمكنك تحميل الإعدادات بدون فقدان أي رسائل. نتيجةً لهذا التغيير، يبدأ Edge Microgateway دائمًا في وضع المجموعة، وتمت إزالة الخيار --cluster من الأمر edgemicro start.
بالإضافة إلى ذلك، تمت إضافة ثلاثة أوامر جديدة لواجهة سطر الأوامر. يجب تنفيذ هذه الأوامر من الدليل نفسه الذي تم فيه تنفيذ أمر بدء edgemicro:
edgemicro status- يتحقّق مما إذا كان Edge Microgateway قيد التشغيل أم لا.-
edgemicro stop- لإيقاف مجموعة Edge Microgateway. -
edgemicro reload: تعيد تحميل إعدادات Edge Microgateway بدون أي توقّف.
إعادة تحميل الإعدادات تلقائيًا بدون توقّف
تحمّل Edge Microgateway إعدادات جديدة بشكل دوري وتنفّذ عملية إعادة تحميل إذا حدث أي تغيير. يتم رصد أي تغييرات يتم إجراؤها على Edge (تغييرات على المنتجات، والوكلاء الذين يمكنهم استخدام البوابة المصغّرة، وما إلى ذلك) بالإضافة إلى التغييرات التي يتم إجراؤها على ملف الإعدادات المحلي. فترة الاستطلاع التلقائية هي 600 ثانية (خمس دقائق). يمكنك تغيير الإعداد التلقائي في ملف إعدادات البوابة المصغّرة على النحو التالي:
edgemicro:
    config_change_poll_interval: [seconds]
إضافة معلومات الإصدار إلى واجهة سطر الأوامر
تمت إضافة العلامة --version إلى واجهة سطر الأوامر. للحصول على الإصدار الحالي من Edge
Microgateway، استخدِم ما يلي:
edgemicro --version
خيارات طبقة المقابس الآمنة (SSL) الجديدة لخادم Edge Microgateway
يتيح Edge Microgateway الآن خيارات SSL التالية للخادم بالإضافة إلى
key وcert:
| Option | الوصف |
|---|---|
pfx |
مسار إلى ملف pfx يحتوي على المفتاح الخاص والشهادة وشهادات المرجع المصدّق الخاصة بالعميل بتنسيق PFX |
passphrase |
سلسلة تحتوي على عبارة المرور للمفتاح الخاص أو ملف PFX |
ca |
مسار إلى ملف يحتوي على قائمة بالشهادات الموثوق بها بتنسيق PEM |
ciphers |
سلسلة تصف الشيفرات التي سيتم استخدامها مفصولة بعلامة ":". |
rejectUnauthorized |
في حال ضبط القيمة على "صحيح"، يتم التحقّق من شهادة الخادم استنادًا إلى قائمة مراجع التصديق المقدَّمة. إذا تعذّر إثبات الملكية، سيتم عرض رسالة خطأ. |
secureProtocol |
طريقة SSL التي سيتم استخدامها. على سبيل المثال، SSLv3_method لفرض استخدام الإصدار 3 من طبقة المقابس الآمنة. |
servername |
اسم الخادم لإضافة TLS الخاصة بإشارة اسم الخادم (SNI). |
إرسال ملفات السجلّ إلى stdout
يمكنك إرسال بيانات السجلّ إلى الإخراج العادي باستخدام إعدادات ضبط جديدة:
edgemicro:
  logging:
    to_console: true
راجِع مقالة إدارة ملفات السجلّ.
الإصدار 2.1.2
في ما يلي الميزات والتحسينات الجديدة لهذا الإصدار.
السماح بنقطة نهاية مخصّصة لواجهة برمجة التطبيقات من أجل الإعداد
تتوفّر نقاط نهاية جديدة قابلة للإعداد لخادم وكيل التفويض تتيح استخدام خدمة مصادقة مخصّصة. نقاط النهاية هذه هي:
edgeconfig:verify_api_key_urledgeconfig:products
لمعرفة التفاصيل، يُرجى الاطّلاع على استخدام خدمة مصادقة مخصّصة.
الإصدار 2.1.1
في ما يلي الميزات والتحسينات الجديدة لهذا الإصدار.
تفعيل خادم وكيل للمصادقة من عدّة منصات
تم إجراء تحسين ليكون الأمر المستخدَم لنشر خادم وكيل تفويض Edge Microgateway متوافقًا مع أنظمة التشغيل Windows.
الإصدار 2.1.0
الميزات والتحسينات الجديدة في الإصدار 21.0
في ما يلي الميزات والتحسينات الجديدة:
تحديد خيارات SSL/TLS للعميل
يمكنك تحديد خيارات العميل لاتصالات SSL/TSL بالاستهدافات باستخدام مجموعة جديدة من خيارات الإعداد. يُرجى الاطّلاع على استخدام خيارات طبقة المقابس الآمنة/بروتوكول أمان طبقة النقل (TLS) للعميل.
الإصدار 2.0.11
ملاحظة بشأن التثبيت الإصدار 2.0.11
تتيح لك بعض الإصدارات السابقة من Edge Microgateway تثبيت البرنامج عن طريق تنزيل ملف ZIP. لم يعُد بالإمكان استخدام ملفات ZIP هذه. لتثبيت Edge Microgateway، يجب استخدام:
npm install -g edgemicro
لمزيد من التفاصيل، يُرجى الاطّلاع على موضوع التثبيت.
الميزات والتحسينات الجديدة في الإصدار 2.0.11
في ما يلي الميزات والتحسينات الجديدة:
تحديد منفذ عند بدء التشغيل
يتيح لك أمر البدء تحديد رقم منفذ لتجاوز المنفذ المحدّد في ملف الإعداد. يمكنك أيضًا تحديد رقم منفذ باستخدام متغيّر البيئة PORT. لمزيد من التفاصيل، يمكنك الاطّلاع على أمر البدء.
الاحتفاظ اختياريًا بعناوين المصادقة
يتيح لك إعداد الضبط الجديد keepAuthHeader الاحتفاظ بعنوان Authorization الذي تم إرساله في الطلب. إذا تم ضبطها على "صحيح"، سيتم تمرير عنوان Auth إلى الهدف. سمات OAuth
إمكانية استخدام خدمة تفويض مخصّصة
إذا كنت تريد استخدام خدمة مخصّصة للتعامل مع المصادقة، غيِّر قيمة authUri في ملف إعداد Edge Microgateway للإشارة إلى خدمتك. لمعرفة التفاصيل، يُرجى الاطّلاع على استخدام خدمة مصادقة مخصّصة.
الإصدار 2.0.4
تم إصدار Edge Microgateway الإصدار 2.0.4 في 25 مايو 2016.
الميزات والتحسينات الجديدة في الإصدار 2.0.4
في ما يلي الميزات والتحسينات الجديدة في هذا الإصدار.
إتاحة مسارات الموارد في المنتجات
تتيح Edge Microgateway الآن مسارات الموارد في المنتجات. تتيح لك مسارات الموارد فرض قيود على الوصول إلى واجهات برمجة التطبيقات استنادًا إلى لاحقة مسار الخادم الوكيل. لمعرفة تفاصيل حول إنشاء منتجات وضبط مسارات الموارد، يُرجى الاطّلاع على إنشاء منتجات واجهة برمجة التطبيقات.
إتاحة التثبيت العام لحزمة npm
يمكنك الآن تثبيت Edge Microgateway باستخدام الخيار npm -g (العالمي). للحصول على تفاصيل حول هذا الخيار، يُرجى الرجوع إلى مستندات npm.
الإصدار 2.0.0
تم إصدار الإصدار 2.0.0 من Edge Microgateway في 18 أبريل 2016.
الميزات والتحسينات الجديدة في الإصدار 2.0.0
في ما يلي الميزات والتحسينات الجديدة في هذا الإصدار.
خادم عملية واحدة
أصبح Edge Microgateway الآن خادمًا ذا عملية واحدة. لم يعُد يستخدم نموذجًا يتضمّن عمليتَين حيث تُطلق إحدى العمليتَين (المعروفة سابقًا باسم "الوكيل") عملية Edge Microgateway الثانية. تسهّل البنية الجديدة عملية التشغيل الآلي واستخدام الحاويات.
ملفات الإعداد ذات مساحة الاسم
تتم الآن إضافة مساحة اسم إلى ملفات الإعداد باستخدام المؤسسة والبيئة، ما يتيح تشغيل عدة مثيلات من Microgateway على المضيف نفسه. يمكنك العثور على ملفات الإعداد في ~/.edgemicro بعد تنفيذ أمر إعداد Edge Microgateway.
متغيرات البيئة الجديدة
تتوفّر الآن 4 متغيّرات بيئة: EDGEMICRO_ORG وEDGEMICRO_ENV وEDGEMICRO_KEY وEDGEMICRO_SECRET. إذا ضبطت هذه المتغيّرات على نظامك، لن تحتاج إلى تحديد قيمها عند استخدام واجهة سطر الأوامر (CLI) لإعداد Edge Microgateway وبدء تشغيلها.
الإعدادات المخزّنة مؤقتًا
يستخدم Edge Microgateway ملف إعداد مخزّنًا مؤقتًا إذا تمت إعادة تشغيله بدون الاتصال بـ Apigee Edge.
وضع التجميع
تتوفّر الآن خيارات لبدء Edge Microgateway في وضع المجموعة. يتيح لك وضع المجموعة الاستفادة من أنظمة متعددة النواة. تستخدم البوابة المصغّرة وحدة تجميع Node.js لهذه الميزة. للحصول على التفاصيل، يُرجى الاطّلاع على مستندات Node.js.
إصلاح الأخطاء في الإصدار 2.0.0
تعمل دورة حياة حدث المكوّن الإضافي الآن على التعامل بشكل صحيح مع الرمز غير المتزامن الذي يحتوي على رمز مع دالة ردّ نداء جديدة.
الإصدار 1.1.2
تم إصدار Edge Microgateway الإصدار 1.1.2 في 14 مارس 2016.
الميزات والتحسينات الجديدة في الإصدار 1.1.2
في ما يلي الميزات والتحسينات الجديدة في هذا الإصدار.
تحسين الأداء
يستخدم Edge Microgateway الآن وكيل HTTP في Node.js بشكلٍ صحيح لتحسين تجميع الاتصالات. يؤدي هذا التحسين إلى تحسين الأداء والثبات العام في ظلّ الأحمال الكبيرة.
إتاحة تصحيح الأخطاء عن بُعد
يمكنك ضبط Edge Microgateway للتشغيل باستخدام أداة تصحيح أخطاء عن بُعد، مثل node-inspector.
موقع ملف الإعدادات الجديد
عند إعداد Edge Microgateway، يتم الآن نسخ الملف agent/config/default.yaml إلى ~./edgemicro/config.yaml.
تدوير ملف السجلّ
تتيح لك سمة إعدادات جديدة تحديد فترة تناوب لسجلات Edge Microgateway.
الأخطاء التي تم إصلاحها في الإصدار 1.1.2
تم إصلاح الأخطاء التالية في الإصدار 1.1.2.
| الوصف |
|---|
| يستخدم استدعاء Java للخادم الوكيل edgemicro-internal المستخدَم مع Edge المحلي الآن خادم MGMT الصحيح. |
| إزالة تبعيات TypeScript من الوكيل |
| تم إصلاح الخطأ في واجهة سطر الأوامر عند استخدام خيار النشر البسيط. |
| إصلاح مرجع تبعية منطق الشهادة |