

Estás viendo la documentación de Apigee Edge.
Ir a la documentación de
Apigee X. info
Versión 3.3.x
Correcciones de errores y mejoras v.3.3.x
3.3.12
El 4 de noviembre de 2026, Apigee lanzó las siguientes correcciones para Edge Microgateway.
Versiones de los componentes
En la siguiente tabla, se enumeran los números de versión de los proyectos de componentes individuales asociados con Edge Microgateway 3.3.12. Ten en cuenta que, como cada componente es un proyecto independiente, es posible que los números de versión no coincidan con la versión principal del producto:
| microgateway | complementos | edgeauth |
|---|---|---|
| 3.3.12 | 3.3.9 | 3.2.2 |
Problemas de seguridad corregidos
- CVE-2026-12590
- CVE-2026-14257
- CVE-2026-45819
- CVE-2026-54272
- CVE-2026-59870
- CVE-2026-69152
- CVE-2026-69192
- CVE-2026-69198
- CVE-2026-73088
- CVE-2026-73089
- CVE-2026-82417
- CVE-2026-82562
- CVE-2026-84375
- CVE-2026-87018
- CVE-2026-101910
- CVE-2026-101911
- CVE-2026-101912
- CVE-2026-101913
- CVE-2026-102276
- CVE-2026-102277
- CVE-2026-102278
- CVE-2026-109383
- CVE-2026-109869
- CVE-2026-109924
- CVE-2026-109932
- CVE-2026-110816
- CVE-2026-111181
- CVE-2026-111497
- CVE-2026-111997
- CVE-2026-115897
3.3.11
19 de agosto de 2026: Actualización de la imagen de contenedor de Docker (etiqueta: 3.3.11-sec.1)
El 19 de agosto de 2026, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
Actualizaciones de contenedores:
| ID del problema | Tipo | Descripción |
|---|---|---|
| 541758106 | Mejora |
Se volvió a compilar la imagen de contenedor de Docker de Edge Microgateway con la imagen base actualizada |
Problemas de seguridad corregidos en la actualización del contenedor de Docker
- GHSA-5p4m-2wfm-xmqj
- CVE-2026-13595
- CVE-2026-27456
- CVE-2026-12590
- CVE-2026-53614
- CVE-2026-53612
- CVE-2025-14104
- CVE-2026-53615
- CVE-2026-53613
- CVE-2026-34743
1 de julio de 2026: Versión inicial
El 1 de julio de 2026, Apigee lanzó las siguientes correcciones para Edge Microgateway 3.3.11.
Versiones de los componentes
En la siguiente tabla, se enumeran los números de versión de los proyectos de componentes individuales asociados con Edge Microgateway 3.3.11. Ten en cuenta que, como cada componente es un proyecto independiente, es posible que los números de versión no coincidan con la versión principal del producto:
| microgateway | complementos | edgeauth |
|---|---|---|
| 3.3.11 | 3.3.9 | 3.2.2 |
Problemas de seguridad corregidos
- CVE-2026-7383
- CVE-2026-9076
- CVE-2026-34180
- CVE-2026-34181
- CVE-2026-34182
- CVE-2026-34183
- CVE-2026-42764
- CVE-2026-42766
- CVE-2026-42767
- CVE-2026-42769
- CVE-2026-45445
- CVE-2026-45446
- CVE-2026-45447
- CVE-2026-53550
3.3.10
El 27 de mayo de 2026, Apigee lanzó las siguientes correcciones para Edge Microgateway.
Versiones de los componentes
En la siguiente tabla, se enumeran los números de versión de los proyectos de componentes individuales asociados con Edge Microgateway 3.3.10. Ten en cuenta que, como cada componente es un proyecto independiente, es posible que los números de versión no coincidan con la versión principal del producto:
| microgateway | complementos | edgeauth |
|---|---|---|
| 3.3.10 | 3.3.9 | 3.2.2 |
Problemas de seguridad corregidos
3.3.9
El 1 de abril de 2026, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
Corrección de errores y mejoras:
| ID del problema | Tipo | Descripción |
|---|---|---|
| 466417342 | Error |
Mejoras en la resiliencia durante el mantenimiento del plano de control Se corrigió un problema por el que las instancias de Edge Microgateway podían experimentar interrupciones del entorno de ejecución (como errores 404 o reinicios) durante los períodos de mantenimiento de Apigee ZooKeeper. EMG ahora controla correctamente las respuestas nulas del plano de control, lo que garantiza que retenga y entregue la última configuración correcta conocida de su caché local en lugar de borrarla por error. |
Versiones de los componentes:
En la siguiente tabla, se enumeran los números de versión de los proyectos de componentes individuales asociados con Edge Microgateway 3.3.9. Ten en cuenta que, como cada componente es un proyecto independiente, es posible que los números de versión no coincidan con la versión principal del producto:
| microgateway | complementos | edgeauth |
|---|---|---|
| 3.3.9 | 3.3.9 | 3.2.2 |
Problemas de seguridad corregidos
- CVE-2025-13465
- CVE-2026-24842
- CVE-2026-26996
- CVE-2026-2391
- CVE-2026-27904
- CVE-2026-27601
- CVE-2026-27903
- CVE-2026-26960
- CVE-2024-22365
- CVE-2026-24001
- CVE-2025-15284
- CVE-2025-64756
- CVE-2026-31802
- CVE-2026-29786
- CVE-2026-25547
3.3.8
El 16 de diciembre de 2025, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
Corrección de errores y mejoras:
| ID del problema | Tipo | Descripción |
|---|---|---|
| 430058436 | Función |
Edge Microgateway (EMG) ahora admite la versión 24 de Node.js, lo que se alinea con las versiones actuales de LTS activa y LTS de mantenimiento de Node.js. La versión 18 de Node.js ya no es compatible. |
| 135435674 | Función |
Para mejorar la capacidad de mantenimiento y optimizar el proceso de lanzamiento, los componentes |
| 461773945 | Error |
Se solucionó un problema por el que Edge Microgateway podía no entregar solicitudes desde su caché si recibía un error (como HTTP 500 o restablecimientos de conexión) mientras actualizaba su configuración desde el plano de administración de Apigee. Ahora, Edge Microgateway usa de manera más confiable la última configuración correcta conocida durante esos problemas transitorios del plano de control. |
Versiones de los componentes:
En la siguiente tabla, se enumeran los números de versión de los proyectos de componentes individuales asociados con Edge Microgateway 3.3.8. Ten en cuenta que, como cada componente es un proyecto independiente, es posible que los números de versión no coincidan con la versión principal del producto:
| microgateway | complementos | edgeauth |
|---|---|---|
| 3.3.8 | 3.3.8 | 3.2.2 |
Problemas de seguridad corregidos
3.3.7
El 17 de julio de 2025, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
Corrección de errores y mejoras:
| ID del problema | Tipo | Descripción |
|---|---|---|
| 191613108 | Función |
Se mejoró Edge Microgateway (EMG) para que admita patrones de URL comodín dentro de la configuración de La funcionalidad actualizada permitió la exclusión condicional de complementos según las URLs dinámicas o de coincidencia de patrones. Esta modificación fue retrocompatible, lo que garantizó que las configuraciones de URLs estáticas existentes siguieran funcionando por completo sin necesidad de realizar cambios. Por ejemplo:
edgemicro:
  plugins:
    excludeUrls: '/hello,/proxy_one/*' # global exclude urls
    sequence:
      -oauth
      -json2xml
      -quota
      -json2xml:
          excludeUrls: '/hello/xml/*'  # plugin level exclude urls
|
| 135276110 | Función |
Los datos de estadísticas de Edge Microgateway (EMG) incluyeron el Se actualizó EMG para que complete automáticamente cada registro de estadísticas con un UUID único para el |
| 422696257 | Error |
La estabilidad del sistema mejoró significativamente con la resolución de un problema crítico de falla. La corrección implicó identificar y corregir un error de configuración dentro de un módulo interno, que anteriormente había causado un bucle de proceso recurrente que provocaba una sobrecarga del sistema. Esta corrección específica eliminó el bucle, lo que dio como resultado un sistema más sólido y confiable. |
Problemas de seguridad corregidos
3.3.6
El 16 de abril de 2025, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
Versiones de los componentes:
En la siguiente tabla, se enumeran los números de versión de los proyectos de componentes individuales asociados con Edge Microgateway 3.3.6. Ten en cuenta que, como cada componente es un proyecto independiente, es posible que los números de versión no coincidan con la versión principal del producto:
| microgateway | core | config | complementos | edgeauth |
|---|---|---|---|---|
| 3.3.6 | 3.3.6 | 3.3.6 | 3.3.6 | 3.2.2 |
Problemas de seguridad corregidos
- CVE-2025-27789
- CVE-2024-21538
- CVE-2024-12133
3.3.5
El 20 de diciembre de 2024, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
Versiones de los componentes:
En la siguiente tabla, se enumeran los números de versión de los proyectos de componentes individuales asociados con Edge Microgateway 3.3.5. Ten en cuenta que, como cada componente es un proyecto independiente, es posible que los números de versión no coincidan con la versión principal del producto:
| microgateway | core | config | complementos | edgeauth |
|---|---|---|---|---|
| 3.3.5 | 3.3.5 | 3.3.5 | 3.3.5 | 3.2.2 |
Corrección de errores y mejoras:
| ID del problema | Tipo | Descripción |
|---|---|---|
| 383024578 | Función |
Se agregó compatibilidad con la versión 22 de Node.js y se quitó la compatibilidad con la versión 16. Si estás en Node.js v18, Edge Microgateway imprime el siguiente mensaje de error en el inicio: current nodejs version is 18.x.x Note, v18.x.x will be out of support soon, see https://docs.apigee.com/release/notes/edge-microgateway-release-notes-0 Si ejecutas una versión anterior de Node.js, verás este mensaje de error: You are using a version of NodeJS that is not supported |
Problemas de seguridad corregidos
- CVE-2024-21538
- CVE-2024-45590
- CVE-2019-3844
- CVE-2019-12290
- CVE-2020-1751
- CVE-2018-12886
- CVE-2023-50387
- CVE-2019-3843
- CVE-2022-4415
- CVE-2021-3997
3.3.4
El 18 de septiembre de 2024, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
Versiones de los componentes:
En la siguiente tabla, se enumeran los números de versión de los proyectos de componentes individuales asociados con Edge Microgateway 3.3.4. Ten en cuenta que, como cada componente es un proyecto independiente, es posible que los números de versión no coincidan con la versión principal del producto:
| microgateway | core | config | complementos | edgeauth |
|---|---|---|---|---|
| 3.3.4 | 3.3.4 | 3.3.4 | 3.3.4 | 3.2.2 |
Corrección de errores y mejoras:
| ID del problema | Tipo | Descripción |
|---|---|---|
| 675987751 | Error |
Se solucionó un problema por el que Edge Microgateway no registraba las direcciones IP de los clientes. |
Problemas de seguridad corregidos
- CVE-2021-23337
- CVE-2024-4068
- CVE-2020-28469
- CVE-2020-28503
3.3.3
El 25 de abril de 2024, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
Versiones de los componentes:
En la siguiente tabla, se enumeran los números de versión de los proyectos de componentes individuales asociados con Edge Microgateway 3.3.3. Ten en cuenta que, como cada componente es un proyecto independiente, es posible que los números de versión no coincidan con la versión principal del producto:
| microgateway | core | config | complementos | edgeauth |
|---|---|---|---|---|
| 3.3.3 | 3.3.3 | 3.3.3 | 3.3.3 | 3.2.2 |
Corrección de errores y mejoras:
| ID del problema | Tipo | Descripción |
|---|---|---|
| 315939218 | Quitada |
Se quitó el complemento del cliente de Eureka de Edge Microgateway. La eliminación de esta función no afecta la funcionalidad principal de Edge Microgateway ni la reescritura de las URLs de destino. Para obtener más detalles, consulta Reescribe las URLs de destino en los complementos. |
| 283947053 | Quitada |
Se quitó la compatibilidad con |
Problemas de seguridad corregidos
- CVE-2023-0842
- CVE-2023-26115
- CVE-2022-25883
- CVE-2017-20162
- CVE-2022-31129
- CVE-2022-23539
- CVE-2022-23541
- CVE-2022-23540
- CVE-2024-21484
- CVE-2022-46175
- CVE-2023-45133
- CVE-2020-15366
- CVE-2023-26136
- CVE-2023-26115
3.3.2
El 18 de agosto de 2023, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
Versiones de los componentes:
En la siguiente tabla, se enumeran los números de versión de los proyectos de componentes individuales asociados con Edge Microgateway 3.3.2. Ten en cuenta que, como cada componente es un proyecto independiente, es posible que los números de versión no coincidan con la versión principal del producto:
| microgateway | core | config | complementos | edgeauth |
|---|---|---|---|---|
| 3.3.2 | 3.3.2 | 3.3.2 | 3.3.2 | 3.2.2 |
Corrección de errores y mejoras:
| ID del problema | Tipo | Descripción |
|---|---|---|
| 296187679 | Función |
Las versiones de Node.js compatibles incluyen las siguientes: 16, 18 y 20. A partir de la versión 3.3.2, los comandos de la CLI de Edge Microgateway solo funcionarán en las versiones compatibles. Si ejecutas comandos de la CLI en versiones no compatibles, se producirá un error. Consulta también Software y versiones compatibles con Apigee. |
| 283947053 | Error |
Se corrigió un problema en el que Edge Microgateway devolvía el primer producto de API de la lista de productos de API asociados con una app. Ahora, determinamos el producto de API correcto que se debe devolver según la solicitud. |
| 274443329 | Error |
Se solucionó un problema por el que Docker extraía una versión de imagen desactualizada.
La versión del nodo de Docker se actualizó a la versión 18 de Node.js. Ahora, compilamos la imagen de Docker
con la versión |
Problemas de seguridad corregidos
Ninguno
3.3.1
El 7 de junio de 2022, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
Versiones de los componentes:
En la siguiente tabla, se enumeran los números de versión de los proyectos de componentes individuales asociados con Edge Microgateway 3.3.1. Ten en cuenta que, como cada componente es un proyecto independiente, es posible que los números de versión no coincidan con la versión principal del producto:
| microgateway | core | config | complementos | edgeauth |
|---|---|---|---|---|
| 3.3.1 | 3.3.1 | 3.3.1 | 3.3.1 | 3.2.2 |
Corrección de errores y mejoras:
| ID del problema | Tipo | Descripción |
|---|---|---|
| 220885293 | Función |
Ahora se admite la versión 16 de Node.js. |
| 231972608 | Error |
Se corrigió un problema en el que el comando |
| 233315475 | Error |
Se solucionó un problema por el que el complemento |
| 221432797 | Cambiar |
La versión de Docker Node.js de la imagen base de Edge Microgateway se actualizó a Node.js 14. |
| 215748732 | Función |
Se agregó compatibilidad con la autenticación de tokens de SAML al comando revokekeys.
Ahora puedes pasar un token de SAML en lugar de las credenciales de nombre de usuario y contraseña con la opción Para obtener más detalles, consulta la referencia de la línea de comandos. |
| 218723889 | Actualización de documentos |
Se actualizó la documentación para incluir un vínculo a los complementos de Edge Microgateway compatibles almacenados en GitHub. Consulta Complementos existentes incluidos en Edge Microgateway. |
Problemas de seguridad corregidos
| ID del problema | Descripción |
|---|---|
| CVE-2021-23413 | Esto afecta al paquete jszip anterior a la versión 3.7.0. Crear un archivo ZIP nuevo con nombres de archivo establecidos en valores de prototipo de objeto (p. ej., proto, toString, etc.) genera un objeto devuelto con una instancia de prototipo modificada. |
3.3.0
El 4 de febrero de 2022, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
Versiones de los componentes:
En la siguiente tabla, se enumeran los números de versión de los proyectos de componentes individuales asociados con Edge Microgateway 3.3.0. Ten en cuenta que, como cada componente es un proyecto independiente, es posible que los números de versión no coincidan con la versión principal del producto:
| microgateway | core | config | complementos | edgeauth |
|---|---|---|---|---|
| 3.3.0 | 3.3.0 | 3.3.0 | 3.3.0 | 3.2.2 |
Corrección de errores y mejoras:
| ID del problema | Tipo | Descripción |
|---|---|---|
| 219556824 | Problema conocido | Edge Microgateway 3.3.0 no es compatible con el comando npm audit fix.
La ejecución de
Si ejecutas
Para corregir el problema, ejecuta el siguiente comando para restablecer la versión correcta de npm install apigeetool@0.15.1 Este problema se abordará en una versión futura de Edge Microgateway. |
| 138622990 | Función |
Una nueva marca para el complemento de cuota, |
| 192534424 | Error |
Se solucionó un problema por el que el código de respuesta que se veía en las estadísticas de Apigee no coincidía con el código de respuesta de Edge Microgateway. |
| 198986036 | Mejora | Edge Microgateway ahora recupera la clave pública de un proveedor de identidad (IDP) en cada intervalo de sondeo y también actualiza la clave en caso de que cambie la clave pública del IDP.
Anteriormente, el complemento extauth no podía actualizar la clave pública sin volver a cargar Edge Microgateway si cambiaba la clave pública de un IDP.
|
| 168713541 | Error |
Se mejoró la documentación para explicar cómo configurar TLS/SSL para varios destinos. Consulta Usa las opciones de SSL/TLS del cliente. |
| 171538483 | Error |
Se modificó la documentación para corregir la convención de nombres de los archivos de registro. Consulta Convenciones de nombres de archivos de registro. |
| 157908466 | Error |
Se modificó la documentación para explicar correctamente cómo instalar una versión específica de Edge Microgateway. Consulta Actualiza Edge Microgateway si tienes una conexión a Internet. |
| 215748427 | Error | Se solucionó un problema por el que el comando revokekeys devolvía un error cuando se revocaba una clave con un par de clave y secreto existente. |
| 205524197 | Error | Se actualizó la documentación para incluir la lista completa de niveles de registro. Consulta Atributos de edgemicro y Cómo configurar el nivel de registro. |
Versión 3.2.x
Correcciones de errores y mejoras v.3.2.x
3.2.3
El 17 de septiembre de 2021, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
Versiones de los componentes:
En la siguiente tabla, se enumeran los números de versión de los proyectos de componentes individuales asociados con Edge Microgateway 3.2.3. Ten en cuenta que, como cada componente es un proyecto independiente, es posible que los números de versión no coincidan con la versión principal del producto:
| microgateway | core | config | complementos | edgeauth |
|---|---|---|---|---|
| 3.2.3 | 3.2.3 | 3.2.3 | 3.2.3 | 3.2.2 |
Corrección de errores y mejoras:
| ID del problema | Tipo | Descripción |
|---|---|---|
| 192416584 | Función |
El atributo de configuración |
| 192799989 | Función |
El atributo de configuración |
| 148062415 | Error | Se solucionó un problema por el que, en un contexto de contenedor de Docker, Edge Microgateway no se cerraba
correctamente con el comando docker stop {containerId}. Se cerró el proceso, pero no se quitaron los archivos .sock ni .pid. Ahora,
se quitan los archivos y reiniciar el mismo contenedor funciona según lo esperado.
|
| 190715670 | Error | Se solucionó un problema por el que algunas solicitudes se detenían durante la actividad de recarga interna
de la micropuerta de enlace. Este problema era intermitente y se producía en situaciones de tráfico alto.
El problema se observó cuando se usaron las funciones tokenCache y cacheKey del
complemento de OAuth.
|
| 183910111 | Error | Se solucionó un problema por el que una URL de ruta de acceso de recursos con una barra diagonal final se interpretaba incorrectamente como una ruta de acceso de recursos independiente. Ahora, por ejemplo, las rutas de acceso /country/all y /country/all/ se interpretan como la misma ruta de acceso. |
Problemas de seguridad corregidos
| ID del problema | Descripción |
|---|---|
| CVE-2020-28503 | El paquete copy-props anterior a la versión 2.0.5 es vulnerable a la contaminación de prototipos a través de la funcionalidad principal. |
| CVE-2021-23343 | Todas las versiones del paquete path-parse son vulnerables a la denegación de servicio de expresiones regulares (ReDoS) a través de las expresiones regulares splitDeviceRe, splitTailRe y splitPathRe. ReDoS presenta una complejidad temporal polinómica en el peor de los casos. |
3.2.2
El 15 de julio de 2021, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
Versiones de los componentes:
En la siguiente tabla, se enumeran los números de versión de los proyectos de componentes individuales asociados con Edge Microgateway 3.2.2. Ten en cuenta que, como cada componente es un proyecto independiente, es posible que los números de versión no coincidan con la versión principal del producto:
| microgateway | core | config | complementos | edgeauth |
|---|---|---|---|---|
| 3.2.2 | 3.2.2 | 3.2.2 | 3.2.2 | 3.2.2 |
Corrección de errores y mejoras:
| ID del problema | Tipo | Descripción |
|---|---|---|
| 185323500 | Cambiar |
El valor de
Las APIs de solicitud de token y de solicitud de token de actualización ahora devuelven
Para cumplir con el
marco de autorización de OAuth 2.0 de RFC 6749,
el valor esperado para el parámetro de configuración |
| 188492065 | Cambiar |
Fin de la asistencia para Node.js 8
A partir de la versión 3.2.2, ya no se admitirá Node.js 8. Para obtener más información, consulta Software y versiones compatibles: Edge Microgateway. |
| 183990345 | Función |
Configura la salida de registros para el contenedor de Docker
El parámetro de configuración de Edge Microgateway
to_console
te permite elegir enviar información de registro a la salida estándar en lugar de a un archivo de registro. Si sigues los pasos para ejecutar Edge Microgateway en un contenedor de Docker, este redirecciona de forma predeterminada la salida estándar y la salida de error a un archivo ubicado en el contenedor en la ubicación:
Para evitar que se envíe información de registro a Para obtener detalles sobre cómo usar esta nueva variable, consulta Usa Docker para Edge Microgateway. |
| 183057665 | Función |
Haz que las rutas de acceso de los archivos edgemicro.pid y edgemicro.sock se puedan configurar.
Un nuevo parámetro |
| 191352643 | Función | Se actualizó la imagen de Docker para Edge Microgateway para usar la versión 12.22 de NodeJS. Consulta Usa Docker para Edge Microgateway. |
Problemas de seguridad corregidos
| ID del problema | Descripción |
|---|---|
| CVE-2021-28860 | En mixme de Node.js, antes de la versión 0.5.1, un atacante puede agregar o alterar propiedades de un objeto a través de "__proto__" con las funciones mutate() y merge(). El atributo contaminado se asignará directamente a cada objeto del programa. Esto pondrá en riesgo la disponibilidad del programa, lo que podría provocar una denegación del servicio (DoS). |
| CVE-2021-30246 | En el paquete jsrsasign hasta la versión 10.1.13 para Node.js, algunas firmas RSA PKCS#1 v1.5 no válidas se reconocen por error como válidas. NOTA: No se conoce ningún ataque práctico. |
| CVE-2021-23358 | El paquete underscore de la versión 1.13.0-0 y anteriores a la 1.13.0-2, y de la versión 1.3.2 y anteriores a la 1.12.1, es vulnerable a la inserción de código arbitrario a través de la función de plantilla, en especial cuando se pasa una propiedad de variable como argumento, ya que no se limpia. |
| CVE-2021-29469 | Node-redis es un cliente de Redis para Node.js. Antes de la versión 3.1.1, cuando un cliente está en modo de supervisión, la expresión regular que se usa para detectar mensajes de supervisión podía causar un retroceso exponencial en algunas cadenas. Este problema podría provocar una denegación del servicio. El problema se corrigió en la versión 3.1.1. |
| CVE-2020-8174 | Se actualizó la imagen de Docker para usar la versión 12.22 de Node.js. |
3.2.1
El 5 de marzo de 2021, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
Versiones de los componentes:
En la siguiente tabla, se enumeran los números de versión de los proyectos de componentes individuales asociados con Edge Microgateway 3.2.1. Ten en cuenta que, como cada componente es un proyecto independiente, es posible que los números de versión no coincidan con la versión principal del producto:
| microgateway | core | config | complementos | edgeauth |
|---|---|---|---|---|
| 3.2.1 | 3.2.1 | 3.2.1 | 3.2.1 | 3.2.1 |
Corrección de errores y mejoras:
| ID del problema | Tipo | Descripción |
|---|---|---|
| 180362102 | Error |
Se solucionó un problema por el que las claves JWK con un valor nulo causaban que las aplicaciones fallaran.
Ahora, se controla la condición nula para evitar pasar un valor nulo en Nota: Esta corrección requiere que actualices el proxy edgemicro-auth. |
| 179971737 | Error |
Se solucionó un problema por el que las respuestas de estado 4XX/5XX de destino se registraban como errores de proxy para los proxies edgemicro_*.
En el caso de las transacciones de Edge Microgateway, se mostraron recuentos de errores de destino incorrectos en el panel de estadísticas de códigos de error de Apigee Edge. Los códigos de error de destino se contaban como errores de proxy. Se solucionó este problema y ahora se muestran los recuentos de errores de destino correctos. |
| 179674670 | Función |
Se agregó una función nueva que te permite filtrar la lista de productos de API colocados
en un JWT según los códigos de estado del producto.
Los productos de API tienen tres códigos de estado: Pendiente, Aprobado y Revocado.
Se agregó una nueva propiedad llamada
|
| 178423436 | Error |
Los valores de clave y secreto que se pasan en la CLI o a través de variables de entorno son visibles
en los argumentos de la línea de comandos del explorador de procesos.
Se informó un problema en el que los valores de clave y secreto de Edge Microgateway que se pasaron desde los argumentos de la línea de comandos o se configuraron a través de variables de entorno se mostraron en los argumentos de los procesos de trabajador/secundario de nodo después de iniciar la micropuerta de enlace. Para solucionar este problema en el caso de las variables de entorno, los valores ya no se muestran en los argumentos de la línea de comandos del explorador de procesos. Si los valores de clave y secreto se pasan en la línea de comandos mientras se inicia el microgateway, la configuración reemplaza cualquier valor de variable de entorno, si se establece. En este caso, los valores siguen siendo visibles en los argumentos de la línea de comandos del explorador de procesos. |
| 178341593 | Error |
Se corrigió un error de documentación del complemento apikeys.
El archivo README del complemento apikeys
incluía de forma incorrecta una propiedad
La propiedad |
| 179366445 | Error |
Se solucionó un problema por el que se descartaba la carga útil de todas las solicitudes GET
a los destinos.
Puedes controlar el comportamiento deseado con un nuevo parámetro de configuración, Por ejemplo: edgemicro: enable_GET_req_body: true Según RFC 7231, sección 4.3.1: GET, una carga útil de solicitud GET no tiene semántica definida, por lo que se puede enviar al destino. |
3.2.0
El 21 de enero de 2021, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
Versiones de los componentes:
En la siguiente tabla, se enumeran los números de versión de los proyectos de componentes individuales asociados con Edge Microgateway 3.2.0. Ten en cuenta que, como cada componente es un proyecto independiente, es posible que los números de versión no coincidan con la versión principal del producto:
| microgateway | core | config | complementos | edgeauth |
|---|---|---|---|---|
| 3.2.0 | 3.2.0 | 3.2.0 | 3.2.0 | 3.2.0 |
Corrección de errores y mejoras:
| ID del problema | Tipo | Descripción |
|---|---|---|
| 152640618 | Error | Se habilitó el complemento extauth
para configurar el encabezado x-api-key de modo que
contenga el client_id en
el objeto de solicitud cuando el token sea válido. Luego, el x-api-key estará disponible para los complementos posteriores.
|
| 168836123, 172295489, 176462355, 176462872 | Función | Se agregó compatibilidad con Node.js 14. |
| 172376835 | Error | Usa la unidad de tiempo correcta para el extremo /token en el proxy edgemicro-auth.
Se solucionó un problema por el que el extremo
La corrección no cambia la duración del tiempo de vencimiento, sino solo la unidad de tiempo. Solo se aplica al campo Si los clientes dependían del valor Si los clientes siempre usaron los valores del token JWT para evaluar el período de actualización del token, no deberían tener que cambiar. |
| 173064680 | Error | Se solucionó un problema en el que el microgateway finalizaba la solicitud de destino
antes de que se procesaran todos los fragmentos de datos.
Este es un problema intermitente que se observa en las solicitudes de tamaño de carga útil alto y que se introdujo en la versión 3.1.7. |
| 174640712 | Error | Agrega un manejo de datos adecuado a los complementos.
Se agregó el manejo de datos adecuado a los siguientes complementos: |
Versión 3.1.x
Correcciones de errores y mejoras v.3.1.x
3.1.8
El 16 de noviembre de 2020, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
Versiones de los componentes:
En la siguiente tabla, se enumeran los números de versión de los proyectos de componentes individuales asociados con Edge Microgateway 3.1.8. Ten en cuenta que, como cada componente es un proyecto independiente, es posible que los números de versión no coincidan con la versión principal del producto:
| microgateway | core | config | complementos | edgeauth |
|---|---|---|---|---|
| 3.1.8 | 3.1.9 | 3.1.7 | 3.1.3 | 3.1.2 |
Corrección de errores y mejoras:
| ID del problema | Tipo | Descripción |
|---|---|---|
| 169201295 | Error | Los valores numéricos y booleanos se analizaron de forma incorrecta en las etiquetas de variables de entorno.
El manejo del reemplazo de variables de entorno analizó todos los valores como
cadenas, lo que generó errores de análisis para los valores booleanos o
numéricos. Por ejemplo, |
| 169202749 | Error | En algunos casos, el reemplazo de variables de entorno no funcionaba.
El manejo del reemplazo de variables de entorno no funcionaba para algunos atributos de configuración. Consulta Configura los atributos de configuración con valores de variables de entorno para obtener información sobre las limitaciones. |
| 168732942 | Error | Se solucionó un problema por el que los permisos de OAuth no restringían el acceso al proxy de API
como se esperaba.
El flujo |
| 170609716 | Error | Se solucionó un problema por el que el flujo /refresh en el proxy edgemicro-auth
generaba un JWT sin apiProductList.
|
| 170708611 | Error | Los permisos de productos de API no están disponibles para los complementos personalizados.
Los permisos del producto de la API no se pusieron a disposición de los complementos personalizados ni se escribieron en el archivo de configuración de la caché. Consulta Acerca de la función init() del complemento para ver cómo se puede acceder a los detalles del permiso desde los complementos. |
| 169810710 | Función | La clave y el secreto se guardaron en el archivo de configuración de la caché.
La clave y el secreto de Edge Microgateway se guardaban en el archivo yaml de configuración de la caché en cada recarga o inicio. En la versión 3.1.8, la clave y el secreto ya no se guardan en el archivo de configuración de la caché. Si la clave y el secreto se escribieron anteriormente en el archivo de configuración de la caché, se quitarán. |
| 170708621 | Función | No se puede inhabilitar el complemento de estadísticas.
En las versiones anteriores de Microgateway, el complemento de estadísticas estaba habilitado de forma predeterminada y no había forma de
inhabilitarlo. En la versión 3.1.8, se introdujo un nuevo parámetro de configuración, |
| 159571119 | Error | Se obtiene un error nulo en el hook onerror_request en los complementos personalizados para el tiempo de espera de la respuesta o del socket.
Se realizaron correcciones para propagar el código de estado HTTP y el mensaje de error correctos para
los eventos |
3.1.7
El 24 de septiembre de 2020, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
Versiones de los componentes:
En la siguiente tabla, se enumeran los números de versión de los proyectos de componentes individuales asociados con Edge Microgateway 3.1.7. Ten en cuenta que, como cada componente es un proyecto independiente, es posible que los números de versión no coincidan con la versión principal del producto:
| microgateway | core | config | complementos | edgeauth |
|---|---|---|---|---|
| 3.1.7 | 3.1.8 | 3.1.6 | 3.1.2 | 3.1.1 |
Corrección de errores y mejoras:
| ID del problema | Tipo | Descripción |
|---|---|---|
| 131708105 | Error | El complemento analytics manejó de forma incorrecta la respuesta nula de las llamadas a axpublisher y provocó que los trabajadores salieran.
|
| 133162200 | Error | La información de la app para desarrolladores no se propagó en las estadísticas con respuestas de estado 403
causadas por rutas de recursos de productos no autorizadas o respuestas 401
causadas por un token vencido o no válido.
|
| 132194290 | Error | Los registros de Analytics se descartan cuando Apigee Edge rechaza algunos registros de
Analytics.
|
| 158618994 | Error | Conexiones excesivas de clientes de Redis.
|
| 161404373 | Error | En el caso de una respuesta de estado 404, se incluyó el URI de proxy completo en el mensaje de respuesta. |
| 166356972 | Error | La ejecución de Edge Microgateway con la versión 12.13.x o posterior de Node.js generó el siguiente error cuando se ejecutaron complementos que transforman la carga útil de la solicitud: {"message":"write after end","code":"ERR_STREAM_WRITE_AFTER_END"}
|
| 168681746 | Error | La recarga manual de Edge Microgateway con redisBasedConfigCache:true
no funcionaba.
|
| 149256174 | Error | No se registraron los errores del complemento de OAuth para las fallas de red.
|
| 166517190 | Error | El sincronizador no almacenó ni recuperó los datos de jwk_public_keys,
ni los almacenó en Redis.
|
| 141659881 | Error | El manejo de errores del certificado de destino no válido
mostró respuestas de error engañosas.
|
| 142808699 | Error | El complemento accesscontrol no controlaba correctamente las secciones "allow" y "deny".
Ahora, la micropuerta de enlace procesa la sección de denegación de forma correcta y respeta el orden de las
secciones "allow" y "deny". Se agregó una nueva propiedad |
3.1.6
El 20 de agosto de 2020, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
Versiones de los componentes:
En la siguiente tabla, se enumeran los números de versión de los proyectos de componentes individuales asociados con Edge Microgateway 3.1.6. Ten en cuenta que, como cada componente es un proyecto independiente, es posible que los números de versión no coincidan con la versión principal del producto:
| microgateway | core | config | complementos | edgeauth |
|---|---|---|---|---|
| 3.1.6 | 3.1.7 | 3.1.5 | 3.1.1 | 3.1.1 |
Corrección de errores y mejoras:
| ID del problema | Tipo | Descripción | ||||||||||||
|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|
| 163711992 | Función | Opciones de ubicación de archivos de claves y certificados personalizados para el comando rotatekey.
Para obtener detalles sobre estas nuevas opciones de comando, consulta Rota claves. |
||||||||||||
| 154838259 | Error | Corrige la rotación de claves para instancias múltiples en varios centros de datos
Para obtener detalles sobre estas nuevas opciones de comando, consulta Rota claves. |
||||||||||||
| 145525133 | Función alfa | Nuevas métricas de complementos
Consulta el archivo README de las nuevas métricas de complementos en GitHub para obtener más detalles. |
||||||||||||
| 159396879 | Error | Quita el paquete auxiliar sin usar | ||||||||||||
| 161092943 | Error | La validación de la ruta de acceso base fue incorrecta
Antes de la versión 3.1.6, la ruta base del proxy se hacía coincidir de forma incorrecta cuando la ruta base
no terminaba con A continuación, se explica con más detalle el comportamiento anterior (que se corrigió en la versión 3.1.6):
Supongamos que un proxy se configura con la ruta de acceso base
|
||||||||||||
| 160431789 | Error | Custom Plugins - config object passed to init is not populated
La configuración de Apigee Edge está disponible en el objeto de configuración para todos los complementos personalizados después de la combinación con el archivo de configuración de Edge Microgateway. Consulta config. |
||||||||||||
| 162758808 | Error | Nueva configuración de cuota para el almacén de copia de seguridad de Redis
Puedes usar la siguiente configuración para especificar un almacén de copia de seguridad de Redis para las cuotas. Para obtener más información, consulta Usa un almacén de copia de seguridad de Redis para la cuota. |
3.1.5
El 26 de junio de 2020, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
Versiones de los componentes:
En la siguiente tabla, se enumeran los números de versión de los proyectos de componentes individuales asociados con Edge Microgateway 3.1.5. Ten en cuenta que, como cada componente es un proyecto independiente, es posible que los números de versión no coincidan con la versión principal del producto:
| microgateway | core | config | complementos | edgeauth |
|---|---|---|---|---|
| 3.1.5 | 3.1.6 | 3.1.4 | 3.1.0 | 3.1.0 |
Corrección de errores y mejoras:
| ID del problema | Tipo | Descripción |
|---|---|---|
| 159210507 | Función | Configuración para excluir el procesamiento de complementos
Se agregó una nueva función de configuración para omitir el procesamiento de complementos para las URLs especificadas. Para obtener más detalles, consulta Configura URLs de exclusión para complementos. |
| 156986819, 158529319 | Error | Se corrigieron los problemas con el complemento de json2xml
Se corrigieron los problemas en los que el complemento producía encabezados Content-Type duplicados y en los que los encabezados no se enviaban al destino como se esperaba en algunos casos. |
| 156560067, 159688634 | Función | Usa valores de variables de entorno en la configuración Se agregó una función que te permite especificar variables de entorno con etiquetas en el archivo de configuración. Las etiquetas de variables de entorno especificadas se reemplazan por los valores reales de las variables de entorno. Los reemplazos se almacenan solo en la memoria y no en los archivos de configuración o caché originales. Para obtener más detalles, consulta Cómo establecer atributos de configuración con valores de variables de entorno. |
| 155077210 | Error | Se corrigió un problema de formato de registro.
Se solucionó un problema por el que el host de destino aparecía en los registros con dos puntos adicionales. |
| 153673257 | Error | (Solo para Edge para nube privada) No se extraen los productos compatibles con Microgateway Se corrigió un problema por el que no se extraían los productos compatibles con microgateway. Este problema solo se produjo en las instalaciones de Edge para nube privada. |
| 154956890, 155008028, 155829434 | Función | Admite el filtrado de productos descargados por atributos personalizados
Para obtener más detalles, consulta Cómo filtrar productos por atributos personalizados. |
| 153949764 | Error | Se corrigió un problema por el que el proceso de Edge Microgateway fallaba cuando
el archivo de destino del registro estaba lleno
Se mejoró el manejo de excepciones para capturar el error y mostrar un mensaje en la consola. |
| 155499600 | Error | Se corrigieron los problemas con la rotación de claves y la actualización de KVM
Consulta también Rota claves de JWT. |
3.1.4
El 23 de abril de 2020, Apigee lanzó la siguiente corrección para Edge Microgateway.
Corrección de errores:
Se corrigió un problema de dependencia en la versión 3.1.3. La versión 3.1.3 se marcó como obsoleta en el repositorio de npm. De lo contrario, todas las correcciones de errores y mejoras descritas en la nota de la versión 3.1.3 se aplican a esta versión.
3.1.3
El 15 de abril de 2020, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
Versiones de los componentes:
En la siguiente tabla, se enumeran los números de versión de los proyectos de componentes individuales asociados con Edge Microgateway 3.1.3. Ten en cuenta que, como cada componente es un proyecto independiente, es posible que los números de versión no coincidan con la versión principal del producto:
| microgateway | core | config | complementos | edgeauth |
|---|---|---|---|---|
| 3.1.3 | 3.1.3 | 3.1.3 | 3.0.14 | 3.0.9 |
Corrección de errores y mejoras:
- 153509313: Se corrigió un problema por el que el módulo de depuración de Node.js generaba fugas de memoria. El problema existe en las versiones v3.1.0, v3.1.1 y 3.1.2.
- 153509313: Se solucionó un problema por el que se imprimía el mismo ID de mensaje para dos transacciones diferentes en el resultado del registro.
- 151673570: Se corrigió un problema por el que Edge Microgateway no se actualizaba para usar las nuevas APIs de KVM de Apigee. Edge Microgateway ahora usa los comandos nuevos para agregar y actualizar los valores de KVM.
- 152822846: En versiones anteriores, Edge Microgateway se actualizó para que su procesamiento
de la asignación de rutas de acceso de recursos coincida con el de Apigee Edge. En esta versión, se corrigió un problema por el que el patrón
/literal_string/*no se controlaba correctamente. Por ejemplo,/*/2/*. Consulta también Configura el comportamiento de una ruta de acceso de recursos de '/', '/*' y '/**'. - 152005003: Se realizaron cambios para habilitar los identificadores con alcance de organización y entorno para las cuotas.
- 152005003: Se realizaron cambios para habilitar los identificadores con alcance de organización y entorno para las cuotas. La combinación de "org + env + appName + productName" se usa como el identificador de cuota.
3.1.2
El 16 de marzo de 2020, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
Versiones de los componentes:
En la siguiente tabla, se enumeran los números de versión de los proyectos de componentes individuales asociados con Edge Microgateway 3.1.3. Ten en cuenta que, como cada componente es un proyecto independiente, es posible que los números de versión no coincidan con la versión principal del producto:
| microgateway | core | config | complementos | edgeauth |
|---|---|---|---|---|
| 3.1.2 | 3.1.2 | 3.1.2 | 3.0.13 | 3.0.9 |
Corrección de errores y mejoras:
- 151285018: Se realizó una mejora de funciones para agregar compatibilidad con el proxy HTTP para el tráfico entre Edge Microgateway y los destinos de backend. Además, se corrigieron problemas relacionados con la compatibilidad existente con el proxy HTTP entre Edge Microgateway y Apigee Edge. Para obtener más detalles, consulta los siguientes vínculos:
- 149101890: El código de notificación de registro para los casos en los que el servidor de destino o el balanceador de cargas cierra su conexión se cambió de ERROR a INFO.
- 150746985: Se solucionó un problema por el que el comando
edgemicro verifyno funcionaba correctamente siredisBasedConfigCache: trueoquotaUri: https://%s-%s.apigee.net/edgemicro-authestaban presentes en el archivo de configuración. - 151284716: Se realizó una mejora para cerrar las conexiones del servidor con mayor rapidez cuando se reinician los trabajadores durante una recarga.
- 151588764: Se actualizó la versión de Node.js en la imagen de Docker que se usa para ejecutar Edge Microgateway en un contenedor de Docker a la versión 12, ya que Node.js v8 dejó de estar disponible.
- 151306049: Se actualizó la documentación para enumerar las APIs de administración de Apigee Edge que usan los comandos de la CLI de Edge Microgateway. Consulta ¿Qué APIs de administración usa Edge Microgateway?.
3.1.1
El 20 de febrero de 2020, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
Versiones de los componentes:
En la siguiente tabla, se enumeran los números de versión de los proyectos de componentes individuales asociados con Edge Microgateway 3.1.1. Ten en cuenta que, como cada componente es un proyecto independiente, es posible que los números de versión no coincidan con la versión principal del producto:
| microgateway | core | config | complementos | edgeauth |
|---|---|---|---|---|
| 3.1.1 | 3.1.1 | 3.1.1 | 3.0.13 | 3.0.9 |
Corrección de errores y mejoras:
-
146069701: Se corrigió un problema por el que el módulo
microgateway-coreno respetaba las variables de entornoHTTP_PROXYyHTTPS_PROXY. Con este cambio, ahora se ignora la configuración de proxy en el archivo de configuración YAML, si se especifica. Solo se usan las variables de entorno para especificar el proxy.Si deseas especificar la configuración del proxy en el archivo de configuración, también debes especificar una variable
HTTP_PROXYque mencione la misma URL del proxy que la especificada en el archivo de configuración. Por ejemplo, si especificas la siguiente configuración:edge_config: proxy: http://10.128.0.20:3128 proxy_tunnel: true
También debes especificar esta variable de entorno:
HTTP_PROXY=http://10.128.0.20:3128
- 146320620: Se agregó un nuevo parámetro de configuración,
edgemicro.headers_timeout. Este atributo limita la cantidad de tiempo (en milisegundos) que el analizador de HTTP esperará para recibir los encabezados HTTP completos. Por ejemplo:edgemicro: keep_alive_timeout: 6000 headers_timeout: 12000
De forma interna, el parámetro establece el atributo
Server.headersTimeoutde Node.js en las solicitudes. (Valor predeterminado: 5 segundos más que el tiempo establecido conedgemicro.keep_alive_timeout. Este parámetro de configuración predeterminado evita que los balanceadores de cargas o los proxies descarten la conexión por error). 149278885: Se agregó una función nueva que te permite establecer el tiempo de espera de la API de destino en el nivel de proxy de API en lugar de usar un parámetro de configuración de tiempo de espera global.
Si configuras la propiedad TargetEndpoint
io.timeout.millisen el proxy de API, Edge Microgateway podrá recuperar esa propiedad y aplicar tiempos de espera específicos del extremo de destino. Si no se aplica este parámetro, Edge Microgateway usa el tiempo de espera global especificado conedgemicro.request_timeout.
3.1.0
El 21 de enero de 2020, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
Versiones de los componentes:
En la siguiente tabla, se enumeran los números de versión de los proyectos de componentes individuales asociados con Edge Microgateway 3.1.0. Ten en cuenta que, como cada componente es un proyecto independiente, es posible que los números de versión no coincidan con la versión principal del producto:
| microgateway | core | config | complementos | edgeauth |
|---|---|---|---|---|
| 3.1.0 | 3.1.0 | 3.1.0 | 3.0.12 | 3.0.9 |
Corrección de errores y mejoras:
-
144187500: Se registrará un nuevo evento de nivel WARN cuando se active la marca
quotas.failOpen. Esta marca se activa si se produce un error de procesamiento de cuota o si la solicitud de "aplicación de cuota" a Edge no puede actualizar los contadores de cuota remotos. En este caso, la cuota se procesará solo en función de los recuentos locales hasta que se produzca la próxima sincronización remota de la cuota. Antes, este evento solo se registraba cuando el nivel de registro se establecía en DEBUG.Por ejemplo:
2020-01-20T02:52:53.040Z [warn][localhost:8000][5][foo-eval][test][hello/][]
[DbpGIq9jKfzPX8jvXEivhA0LPwE][f372cc30-3b2f-11ea-845f-a627f][quota][remote quota not
available so processing locally, setting quota-failed-open for identifier: AppQuota60.Quota60]
[GET][][][][]
- 145023519: Se corrigió un problema por el que las transacciones en curso o nuevas se veían afectadas cada vez que Edge Microgateway detectaba un cambio en un proxy de API. Ahora, cuando se realiza un cambio en un proxy, Edge Microgateway actualiza la caché y se reinician los nodos trabajadores. Con este cambio, las transacciones en curso y las nuevas llamadas a la API que se envían a la micropuerta de enlace no se ven afectadas.
- 146378327: El nivel de registro de
sourceRequest,targetRequestytargetResponsese cambió al nivel INFO. - 146019878: Se corrigió una discrepancia entre la latencia que se calculó para el "Rendimiento del proxy de API" en las estadísticas de Edge y los eventos de registro sourceResponse/targetResponse de Edge Microgateway. Ahora, la latencia en las estadísticas de Edge y los eventos de registro de Microgateway está alineada.
- Cambios relacionados con la lógica de coincidencia de patrones:
- 147027862: Se actualizó el complemento de OAuth para que admita los siguientes patrones de coincidencia de ruta de acceso de recursos, como se especifica en los productos de la API:
/{literal}**/{literal}*- Cualquier combinación de los dos patrones anteriores
Con este cambio, el complemento de Edge Microgateway ahora sigue la misma coincidencia de patrones que Apigee Edge, como se explica en Configura el comportamiento de una ruta de acceso de recursos de '/', '/*' y '/**'.
- 145644205: Se actualizó la lógica de coincidencia de patrones del complemento apiKeys para que coincida con el complemento oauth.
- 147027862: Se actualizó el complemento de OAuth para que admita los siguientes patrones de coincidencia de ruta de acceso de recursos, como se especifica en los productos de la API:
- 143488312: Se solucionó un problema por el que los espacios iniciales o finales en el parámetro de ID de cliente hacían que la creación de la lista de productos de JWT estuviera vacía para las solicitudes de token de OAuth y clave de API.
- 145640807 y 147579179: Se agregó una función nueva que permite que una instancia especial de Edge Microgateway
llamada "el sincronizador" recupere datos de configuración de Apigee Edge y los escriba
en una base de datos de Redis local. Luego, se pueden configurar otras instancias de microgateway para que lean sus
datos de configuración de la base de datos. Esta función agrega un nivel de resiliencia a Edge Microgateway.
Permite que las instancias de microgateway se inicien y funcionen sin necesidad de comunicarse con
Apigee Edge. Para obtener más información, consulta
Usa el sincronizador.
Actualmente, la función de sincronizador es compatible con Redis 5.0.x.
Versión 3.0.x
Corrección de errores y mejoras v.3.0.x
3.0.10
El 8 de noviembre de 2019, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
Versiones de los componentes:
En la siguiente tabla, se enumeran los números de versión de los proyectos de componentes individuales asociados con Edge Microgateway 3.0.10. Ten en cuenta que, como cada componente es un proyecto independiente, es posible que los números de versión no coincidan con la versión principal del producto:
| microgateway | core | config | complementos | edgeauth |
|---|---|---|---|---|
| 3.0.10 | 3.0.8 | 3.0.8 | 3.0.11 | 3.0.8 |
Corrección de errores y mejoras:
-
142677575: Se realizó una actualización de funciones para que la coincidencia de patrones de las rutas de acceso de recursos que se usan en los productos de la API para Edge Microgateway ahora se alinee con la coincidencia de patrones de ruta de acceso de recursos que usa Apigee Edge, como se describe en Configura el comportamiento de una ruta de acceso de recursos de “/”, “/*” y “/**”.
Nota: Si usas un patrón de recursos compuesto, como
/*/2/**, debes asegurarte de que el proxyedgemicro_authse agregue a un producto de API independiente. Luego, debes incluir ese producto en la app para desarrolladores del proxy, como se ilustra en la siguiente captura de pantalla: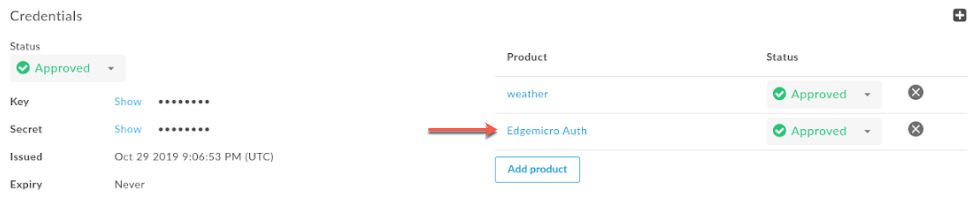
Nota: La propiedad de configuración
features.isSingleForwardSlashBlockingEnabled, como se describe en Configura el comportamiento de una ruta de acceso de recursos de '/', '/*' y '/**', no es compatible con Edge Microgateway. 143740696: Se modificó la estructura de configuración de
quotas(consulta también las notas de la versión 3.0.9). La propiedadquotasse usa para configurar el complemento de cuota. El cambio en la estructura se realizó para mejorar la claridad de los elementos de configuración. Para configurar el complemento de cuota, usa la siguiente configuración de YAML. Ten en cuenta que la propiedad de configuración se llamaquotas. Para obtener detalles sobre las propiedades de configuración individuales dequotas, consulta Opciones de configuración para la cuota.edgemicro: home: ../gateway port: 8000 max_connections: -1 max_connections_hard: -1 logging: level: info dir: /var/tmp stats_log_interval: 60 plugins: dir: ../plugins sequence: - oauth - quota quotas: bufferSize: hour: 20000 minute: 500 default: 10000 useDebugMpId: true failOpen: true ...- 141750056: Se agregó una función nueva que te permite usar Redis como el almacén de respaldo de cuotas.
Si
useRedises verdadero, se usa el módulo volos-quota-redis. Cuando es verdadero, la cuota se restringe solo a las instancias de Edge Microgateway que se conectan a Redis. Si es falso, se usa el módulo volos-quota-apigee como almacén de copia de seguridad y el contador de cuotas es global. Para obtener más información, consulta Opciones de configuración para la cuota. Por ejemplo:edgemicro: ... quotas: useRedis: true redisHost: localhost redisPort: 6379 redisDb: 1
- 140574210: El tiempo de vencimiento predeterminado para los tokens generados por el proxy
edgemicro-authse cambió de 108,000 milisegundos (1.8 minutos) a 1,800 segundos (30 minutos). - 143551282: Para admitir organizaciones habilitadas para SAML, se actualizó el comando
edgemicro genkeyspara incluir un parámetro‑‑token. Este parámetro te permite usar un token de OAuth para la autenticación en lugar del nombre de usuario y la contraseña. Para obtener más detalles, consulta Genera claves.
3.0.9
El 11 de octubre de 2019, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
Versiones de los componentes:
En la siguiente tabla, se enumeran los números de versión de los proyectos de componentes individuales asociados con Edge Microgateway 3.0.9. Ten en cuenta que, como cada componente es un proyecto independiente, es posible que los números de versión no coincidan con la versión principal del producto:
| microgateway | core | config | complementos | edgeauth |
|---|---|---|---|---|
| 3.0.9 | 3.0.7 | 3.0.7 | 3.0.10 | 3.0.7 |
Corrección de errores y mejoras:
- 141989374: Se agregó una nueva función de "continuidad ante errores" para el complemento de cuota.
Cuando esta función está habilitada, si se produce un error de procesamiento de cuota
o si la solicitud de "aplicación de cuota" a Edge no actualiza los contadores de cuota remotos, la cuota
se procesará solo en función de los recuentos locales hasta que se produzca la próxima sincronización de cuota remota
correcta. En ambos casos, se establece una marca
quota-failed-openen el objeto de solicitud.Para habilitar la función de "continuidad ante errores" de la cuota, establece la siguiente configuración:
quotas :
 failOpen : true
Nota: Además, se cambió el nombre de la marca del objeto de solicitud
fail-opendel complemento de OAuth aoauth-failed-open. - 142093764: Se realizó un cambio de configuración en el proxy de
edgemicro-authpara evitar que se exceda la cuota. El cambio consiste en establecer el tipo de cuota en calendar. Para usar esta mejora, debes actualizar tuedgemicro-autha la versión 3.0.7 o una posterior. - 142520568: Se agregó una nueva función para habilitar el registro del ID del MP (procesador de mensajes) en las respuestas de cuota. Para usar esta función, debes actualizar
tu proxy de
edgemicro-autha la versión 3.0.7 o una posterior y establecer la siguiente configuración:quotas: useDebugMpId: true
Cuando se establece
useDebugMpId, las respuestas de cuota de Edge contendrán el ID de MP y Edge Microgateway las registrará. Por ejemplo:{ "allowed": 20, "used": 3, "exceeded": 0, "available": 17, "expiryTime": 1570748640000, "timestamp": 1570748580323, "debugMpId": "6a12dd72-5c8a-4d39-b51d-2c64f953de6a" }
3.0.8
El 26 de septiembre de 2019, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
Versiones de los componentes:
En la siguiente tabla, se enumeran los números de versión de los proyectos de componentes individuales asociados con Edge Microgateway 3.0.8. Ten en cuenta que, como cada componente es un proyecto independiente, es posible que los números de versión no coincidan con la versión principal del producto:
| microgateway | core | config | complementos | edgeauth |
|---|---|---|---|---|
| 3.0.8 | 3.0.6 | 3.0.6 | 3.0.9 | 3.0.6 |
Corrección de errores y mejoras:
- 140025210: Se agregó una nueva función de "continuidad ante errores". Esta función permite que el procesamiento de la API continúe si
no se puede actualizar un token JWT vencido debido a un error de conexión que impide
una llamada de verificación de clave de API exitosa al proxy de
edgemicro-auth.Esta función te permite establecer un período de gracia en el que el token antiguo permanece en la caché y se vuelve a usar hasta que venza el período de gracia. La función permite que Edge Microgateway siga procesando solicitudes en caso de que se produzca un error de conexión temporal. Cuando se reanuda la conectividad y se realiza una llamada correcta a la API de clave de API de Verify, se recupera un JWT nuevo y se reemplaza el JWT anterior en la caché.
Para configurar la nueva función de "continuidad ante errores", haz lo siguiente:
- Establece las siguientes propiedades en la estrofa
oauthdel archivo de configuración de Edge Microgateway:oauth: failOpen: true failopenGraceInterval: time_in_seconds cacheKey: true ...
Por ejemplo:
oauth:
  failOpen: true
  failopenGraceInterval: 5
  cacheKey: true
  ...
En este ejemplo, el token antiguo se usará durante 5 segundos si no se puede actualizar debido a un problema de conectividad. Después de 5 segundos, se devolverá un error de autenticación.
- Establece las siguientes propiedades en la estrofa
- 141168968: Se realizó una actualización para incluir el
correlation_iden todos los resultados de registro del complemento. Además, los niveles de registro de algunos registros se cambiaron aerrorsegún fuera necesario. - 140193349: Se realizó una actualización en el proxy
edgemicro-authpara requerir que la clave y el secreto de Edge Microgateway se verifiquen en cada solicitud de verificación de clave de API. Edge Microgateway se actualizó para enviar siempre la clave y el secreto en cada solicitud de verificación de clave de API. Este cambio impide que los clientes obtengan un JWT solo con una clave de API. - 140090250: Se realizó una actualización para agregar un registro de diagnóstico para el procesamiento de cuotas. Con este cambio, ahora es posible correlacionar el resultado del registro de cuotas con el resto de los registros de Edge Microgateway.
3.0.7
El 12 de septiembre de 2019, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
Versiones de los componentes:
En la siguiente tabla, se enumeran los números de versión de los proyectos de componentes individuales asociados con Edge Microgateway 3.0.7. Ten en cuenta que, como cada componente es un proyecto independiente, es posible que los números de versión no coincidan con la versión principal del producto:
| microgateway | core | config | complementos | edgeauth |
|---|---|---|---|---|
| 3.0.7 | 3.0.5 | 3.0.5 | 3.0.8 | 3.0.5 |
Corrección de errores y mejoras:
140075602: Se actualizó el complemento de OAuth para que devuelva un código de estado 5xx cuando corresponda. Anteriormente, el complemento solo mostraba códigos de estado 4xx en todos los casos que no eran 200. Ahora, para cualquier respuesta de mensaje que no sea un estado 200, se devolverá el código 4xx o 5xx exacto, según el error.
Esta función se inhabilita de forma predeterminada. Para habilitar esta función, agrega la propiedad
oauth.useUpstreamResponse: truea la configuración de Edge Microgateway. Por ejemplo:oauth: allowNoAuthorization: false allowInvalidAuthorization: false gracePeriod: 10 useUpstreamResponse: true
- 140090623: En la versión 3.0.6, se agregó una nueva propiedad de configuración,
quota.quotaUri. Establece esta propiedad de configuración si deseas administrar las cuotas a través del proxyedgemicro-authque se implementa en tu organización. Si no se establece esta propiedad, el extremo de cuota se establece de forma predeterminada en el extremo interno de Edge Microgateway. Por ejemplo:edge_config: quotaUri: https://%s-%s.apigee.net/edgemicro-auth
En la versión 3.0.7, se actualizó
edgemicro-authpara que acepte esta configuración nueva. Para usar la propiedadquotaUri, debes actualizar al proxy deedgemicro-authmás reciente. Para obtener más información, consulta Actualiza el proxy edgemicro-auth. - 140470888: Se agregó un encabezado de autorización
a las llamadas de cuota para proporcionar autenticación.
Además, se modificó el proxy
edgemicro-authpara quitar "organization" del identificador de cuota. Debido a que el extremo de cuota reside en la organización del cliente, ya no se necesita el identificador de cuota. - 140823165 - El siguiente nombre de propiedad:
edgemicro:
    keepAliveTimeout
se documentó de forma incorrecta en la versión 3.0.6. El nombre correcto de la propiedad es el siguiente:
edgemicro: keep_alive_timeout - 139526406: Se corrigió un error por el que se producía un recuento de cuota incorrecto si una app de desarrollador tenía varios productos. Ahora la cuota se aplica correctamente para cada producto en una app que tiene varios productos. La combinación de "appName + productName" se usa como el identificador de cuota.
3.0.6
El 29 de agosto de 2019, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
- 138633700: Se agregó una nueva propiedad de configuración,
keepAliveTimeout. Esta propiedad te permite establecer el tiempo de espera de Edge Microgateway (en milisegundos). (Valor predeterminado: 5,000 milisegundos)Por ejemplo:
edgemicro:
  keep_alive_timeout: 600
- 140090623: Se agregó una nueva propiedad de configuración,
quotaUri. Establece esta propiedad de configuración si quieres administrar las cuotas a través del proxyedgemicro-authque se implementa en tu organización. Si no se establece esta propiedad, el extremo de cuota se establece de forma predeterminada en el extremo interno de Edge Microgateway. Por ejemplo:edge_config: quotaUri: https://your_org-your_env.apigee.net/edgemicro-auth
Para usar esta función, primero debes implementar la versión más reciente del proxy de
edgemicro-authen tu organización. Para obtener más información, consulta Actualiza el proxy edgemicro-auth. - 138722809: Se agregó una nueva propiedad de configuración,
stack_trace. Esta propiedad te permite controlar si los seguimientos de pila aparecen o no en los archivos de registro. Por ejemplo:stack_trace: false
Si
stack_tracese establece entrue, el seguimiento de pila se imprimirá en los registros. Si se establece enfalse, el seguimiento de pila no se imprimirá en los registros.
3.0.5
El 15 de agosto de 2019, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
Corrección de errores- 139005279: Se solucionó un problema por el que el comando
edgemicro statusno devolvía la cantidad correcta de procesos de trabajador. - 138437710: Se corrigió un problema en la clase ExitCounter que impedía que se escribiera el registro correcto.
- 139064652: Se agregó la capacidad de agregar niveles de registro
traceydebugpara los registros de eventos y del sistema. Por ahora, solo se agregó la capacidad de agregar estos niveles de registro. Por el momento, los niveles de registro disponibles soninfo,warnyerror. - 139064616: Se estandarizó el resultado de registro para todas las instrucciones de registro de la consola. Las instrucciones de registro de la consola ahora incluyen estos atributos:
- Marca de tiempo
- Nombre del componente
- ID de proceso
- Mensaje de registro de la consola
- 138413755: Se mejoraron los mensajes de registro relacionados con la clave y el secreto de JWT para estos comandos de la CLI: cert, verify, upgradekvm, token, genkeys, revokekeys, rotatekey y configure.
- 138413577: Se agregó y mejoró el manejo de errores para los tiempos de espera del servicio de backend.
- 138413303: Se agregó y mejoró el manejo de errores para los tiempos de espera de respuesta y de socket.
- 138414116: Se agregó y mejoró el manejo de errores para los errores de "conexión rechazada".
3.0.4
El 1 de agosto de 2019, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
- 134445926: Se mejoró la autenticación interna de Edge Microgateway.
- 137582169: Se solucionó un problema por el que se iniciaban procesos no deseados. Los procesos adicionales provocaron que los complementos se volvieran a cargar y usaran demasiada memoria. Edge Microgateway ahora mantiene la cantidad de procesos dentro del límite esperado.
- 137768774: Mejoras en los mensajes de registro:
- Se limpiaron los registros de transacciones (solicitudes).
- Se agregaron más mensajes de registro donde era necesario.
- Se movieron los mensajes de registro de transacciones (solicitudes) de la salida de la consola al archivo de registro correspondiente.
- Se actualizaron los registros de la consola para usar una función de registro centralizada.
- 138321133, 138320563: Se realizó un cambio interno fundamental en el búfer de cuota para habilitar futuras mejoras de cuota.
3.0.3
El 23 de julio de 2019, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
- Mejoras en el registro: Los registros de entorno de ejecución existentes usan una nueva función
eventLog()que captura y registra los datos del entorno de ejecución en un formato coherente. La información de registro incluye lo siguiente:- Marca de tiempo (ISO 8601: AAAA-MM-DDTHH:mm:ss.sssZ).
- Es el nivel de registro (error, advertencia o información).
- Nombre de host: Es el nombre de host solicitante del encabezado de la solicitud.
- ID de proceso: Si ejecutas un clúster de procesos de Node.js, este es el ID del proceso en el que se produjo el registro.
- Es el nombre de la organización de Apigee.
- Es el nombre del entorno en la organización.
- Es el nombre del proxy de API.
- Dirección IP del cliente.
- ClientId.
- ID de correlación (no se estableció actualmente).
- Es el nombre del componente de Edge Microgateway.
- Mensaje personalizado: Algunos objetos pueden imprimir información adicional que se pasa a esta propiedad de error.
- Es el método de solicitud (si es una solicitud HTTP).
- Código de estado de la respuesta (si es una solicitud HTTP).
- Mensaje de error
- Código de error: Si un objeto incluye un código de error, se imprime en esta propiedad.
- Tiempo utilizado.
- Marcador de fin de línea del sistema operativo .
Los valores de propiedad nulos dan como resultado corchetes vacíos,
[].En el siguiente ejemplo, se muestra el formato de registro:
Timestamp [level][hostname][ProcessId][Org][Environment][APIProxy][ClientIp][ClientId][][component][customMessage][reqMethod][respStatusCode][errMessage][errCode][timeTaken]
(137770055)
- Rendimiento: Los productos de API no se filtraban según el entorno. Se solucionó este problema. (135038879)
- Se realizaron varias integraciones de pruebas funcionales y mejoras en la calidad del código.
3.0.2
El 3 de julio de 2019, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
Calidad del código: Se revisó la calidad del código y se realizaron cambios para
cumplir con los estándares de calidad que solicitaron los usuarios. Se corrigieron los errores y las advertencias de calidad del código derivados de JSHint.
Como resultado, se identificaron y repararon algunos errores de código reales. Todos los módulos de Apigee Edge Microgateway
pasaron por este proceso. Consulta las confirmaciones del 28 de junio y el 2 de julio para microgateway-config, microgateway-core, microgateway-plugins y microgateway.
Todos los módulos con cambios en la calidad del código se probaron con herramientas internas que verifican la
ejecución de Edge Microgateway para los casos de uso de los clientes.
3.0.1
El 21 de junio de 2019, Apigee lanzó las siguientes correcciones y mejoras para Edge Microgateway.
- 134834551: Se cambiaron las versiones de Node.js compatibles con Edge Microgateway
(versiones de Node.js compatibles: 8 y 12; las versiones 7, 9 y 11 son experimentales) - 134751883: Edge Microgateway falla cuando se vuelve a cargar bajo carga
- 134518428: El extremo de productos para Edge Microgateway devuelve 5XX si el patrón de filtro es incorrecto
- 135113408 - Los trabajadores deben reiniciarse si finalizan de forma inesperada
- 134945852: No se usa tokenCacheSize en el complemento de OAuth
- 134947757 - set cacheTTL in oauth plug-in
- 135445171 - El cálculo de gracePeriod en OAuth no es correcto
- Usa el módulo memored que se proporciona con la instalación de Edge Microgateway
- 135367906 - Auditoría de seguridad
Versión 2.5.x
Nuevas funciones y mejoras de la versión 2.5.x
(Se corrigió en la versión 2.5.38, 7/6/2019)
Los JWT con formato incorrecto pueden provocar que los trabajadores fallen cuando se usa la caché de tokens. Se corrigió en el módulo microgateway-plugins de Edge. (b/134672029)
(Se agregó en la versión 2.5.37) Se agregó la opción de CLI edgemicro-cert -t.
La opción edgemicro cert -t te permite especificar un token de OAuth para
autenticar las APIs de administración. Consulta también Administra certificados.
(Se agregó en la versión 2.5.35) Se agregó compatibilidad para depurar Edge Microgateway con edgemicroctl.
Puedes usar la marca mgdebug con edgemicroctl. Consulta también
Tareas de integración de Kubernetes.
(Se agregó en la versión 2.5.35) Habilita una compilación de Windows para edgemicroctl.
(Se agregó la versión 2.5.31) Nueva API de edgemicro-auth/token
Se agregó una nueva API de edgemicro-auth/token que te permite pasar el cliente/secreto como un encabezado de autorización básica codificado en Base64 y el grant_type como un parámetro de formulario. Consulta Obtén tokens del portador directamente.
(Se corrigió en la versión 2.5.31) La configuración privada no respeta la marca de token
Se solucionó un problema por el que la configuración de Edge Microgateway para usar un token de acceso de OAuth2 en Edge para nube privada no funcionaba correctamente (no se respetaba el token).
Docker: Compatibilidad con el uso de certificados autofirmados
(Se agregó la versión 2.5.29) Si usas una autoridad certificadora (AC) en la que Node.js no confía de forma predeterminada, puedes usar el parámetro NODE_EXTRA_CA_CERTS cuando ejecutes un contenedor de Docker con Edge Microgateway.
Para obtener más información, consulta Usa una AC que no sea de confianza para Node.js.
Docker: Compatibilidad con TLS
(Se agregó la versión 2.5.29) Edge Microgateway que se ejecuta en un contenedor de Docker ahora admite TLS para las solicitudes entrantes al servidor de Edge Microgateway (solicitudes de northbound) y para las solicitudes salientes de Edge Microgateway a una aplicación de destino (solicitudes de southbound).
En los siguientes ejemplos, se explica en detalle cómo establecer estos parámetros de configuración de TLS:
En estos ejemplos, verás cómo usar el punto de activación del contenedor /opt/apigee/.edgemicro para cargar
los certificados, a los que luego se hace referencia en el archivo de configuración de Edge Microgateway.
Docker: Compatibilidad con el proxy de solicitudes
(Se agregó la versión 2.5.27) Si ejecutas Edge Microgateway en un contenedor de Docker, puedes usar estas opciones para controlar el comportamiento del proxy cuando la micropuerta de enlace se ejecuta detrás de un firewall:
HTTP_PROXYHTTPS_PROXYNO_PROXY
Para obtener más detalles, consulta Ejecuta Edge Micro como un contenedor de Docker.
Docker: Instrucciones actualizadas para el complemento
(Se agregó la versión 2.5.27) Si ejecutas Edge Microgateway en un contenedor de Docker, ahora tienes dos opciones para implementar complementos. Una opción, que usa un punto de activación de Docker, es nueva. La otra opción ya existía, básicamente no cambió, pero se actualizó el Dockerfile. Para obtener más detalles, consulta los siguientes vínculos:
- Opción A: Activa el directorio de complementos en un volumen (nuevo)
- Opción B: Compila los complementos en el contenedor (actualizado)
Nueva compatibilidad con tokens de OAuth para el comando de actualización de KVM
(Se agregó en la versión 2.5.27) Puedes usar un token de OAuth con el comando upgradekvm. Para obtener más información, consulta
Actualiza el KVM.
Separa las APIs en Edge Analytics
(Se agregó la versión 2.5.26) Las nuevas marcas de complemento de estadísticas te permiten separar una ruta de API específica para que aparezca como un proxy independiente en los paneles de Edge Analytics. Por ejemplo, puedes separar las APIs de verificación de estado para evitar confundirlas con las llamadas a la API reales. Para obtener más información, consulta Excluye rutas de acceso de las estadísticas.
Configura un proxy local
(Se agregó la versión 2.5.25) Con un proxy local, no necesitas crear de forma manual un proxy compatible con microgateway en Apigee Edge. En su lugar, la micropuerta de enlace usará la ruta de acceso base del proxy local. Para obtener más información, consulta Usa el modo de proxy local.
Usa el modo independiente
(Se agregó la versión 2.5.25) Puedes ejecutar Edge Microgateway desconectado por completo de cualquier dependencia de Apigee Edge. Esta situación, llamada modo independiente, te permite ejecutar y probar Edge Microgateway sin conexión a Internet. Consulta Ejecuta Edge Microgateway en modo independiente.
Revocación de claves
(Se agregó la versión 2.5.19) Se agregó un nuevo comando de la CLI que revoca las credenciales de clave y secreto para una configuración de Edge Microgateway.
edgemicro revokekeys -o [organization] -e [environment] -u [username] -k [key] -s [secret]
Compatibilidad con Docker
(Se agregó la versión 2.5.19) Ahora puedes descargar la versión más reciente de Edge Microgateway como una imagen de Docker:
docker pull gcr.io/apigee-microgateway/edgemicro:latest
Compatibilidad con Kubernetes
(Se agregó el 2.5.19) Puedes implementar Edge Microgateway como un servicio o como una puerta de enlace de sidecar frente a los servicios implementados en un clúster de Kubernetes. Consulta Descripción general de la integración de Edge Microgateway con Kubernetes.
Compatibilidad con la opción TCP nodelay
(Se agregó la versión 2.5.16) Se agregó un nuevo parámetro de configuración, nodelay, a la configuración de Edge Micro.
De forma predeterminada, las conexiones TCP usan el algoritmo de Nagle para almacenar datos en el búfer antes de enviarlos. Si configuras nodelay como true, se inhabilita este comportamiento (los datos se activarán de inmediato cada vez que se llame a socket.write()). Consulta también la documentación de Node.js para obtener más detalles.
Para habilitar nodelay, edita el archivo de configuración de Edge Micro de la siguiente manera:
edgemicro:
  nodelay: true
  port: 8000
  max_connections: 1000
  config_change_poll_interval: 600
  logging:
    level: error
    dir: /var/tmp
    stats_log_interval: 60
    rotate_interval: 24
Nuevas opciones de la CLI para la supervisión de Forever
(Se agregó la versión 2.5.12) Se agregaron parámetros nuevos al comando edgemicro forever. Estos parámetros te permiten
especificar la ubicación del archivo forever.json y, además, iniciar o detener el proceso en segundo plano
de Forever. Consulta también Supervisión continua
| Parámetro | Descripción |
|---|---|
-f, --file | Especifica la ubicación del archivo forever.json. |
-a, --action | start o stop El valor predeterminado es start. |
Ejemplos:
Para iniciar Forever, haz lo siguiente:
edgemicro forever -f ~/mydir/forever.json -a start
Para detener Forever, haz lo siguiente:
edgemicro forever -a stop
Rotación de claves de JWT
Se agregó una función nueva que te permite rotar los pares de claves públicas y privadas que se usan para generar los tokens JWT que se usan para la seguridad de OAuth en Edge Microgateway. Consulta Rota claves de JWT.
Filtra los proxies de API descargados
De forma predeterminada, Edge Microgateway descarga todos los proxies de tu organización de Edge que comienzan con el prefijo de nombre "edgemicro_". Puedes cambiar este valor predeterminado para descargar proxies cuyos nombres coincidan con un patrón. Consulta Filtra proxies descargados.
Especifica productos sin proxies de API
En Apigee Edge, puedes crear un producto de API que no contenga ningún proxy de API. Esta configuración del producto permite que una clave de API asociada con ese producto funcione con cualquier proxy implementado en tu organización. A partir de la versión 2.5.4, Edge Microgateway admite esta configuración de producto.
Compatibilidad con la supervisión continua
Edge Microgateway tiene un archivo forever.json que puedes configurar para
controlar cuántas veces y con qué intervalos se debe reiniciar Edge Microgateway. Este archivo configura un servicio llamado forever-monitor, que administra Forever de manera programática. Consulta
Supervisión continua.
Administración central del archivo de configuración de Edge Micro
Si ejecutas varias instancias de Edge Microgateway, es posible que desees administrar sus parámetros de configuración desde una sola ubicación. Para ello, especifica un extremo HTTP en el que Edge Micro pueda descargar su archivo de configuración. Consulta Especifica un extremo de archivo de configuración.
Compatibilidad con la opción de CLI forever
(Se agregó en la versión 2.5.8) Usa el comando edgemicro forever [package.json] para especificar la ubicación del archivo forever.json. Antes de agregar este comando, el archivo de configuración debía estar en el directorio raíz de Edge Microgateway.
Por ejemplo:
edgemicro forever ~/mydir/forever.json
Se agregó la opción configUrl al comando reload
(Se agregó en la versión 2.5.8) Ahora puedes usar la opción --configUrl o -u con el comando edgemicro reload.
Período de gracia para las discrepancias de tiempo de JWT
(Se agregó la versión 2.5.7) Un atributo gracePeriod en la configuración de OAuth ayuda a evitar errores causados por discrepancias leves entre el reloj del sistema y las horas de No antes de (nbf) o Emitido en (iat) especificadas en el token de autorización de JWT. Establece este atributo en la cantidad de segundos que se permitirán para esas discrepancias. Consulta Atributos de OAuth.
(Se agregó la versión 2.5.7) Un atributo gracePeriod en la configuración de OAuth ayuda a evitar errores causados por discrepancias leves entre el reloj del sistema y las horas de No antes de (nbf) o Emitido en (iat) especificadas en el token de autorización de JWT. Establece este atributo en la cantidad de segundos que se permitirán para tales discrepancias. Consulta Atributos de OAuth.
Correcciones de errores v2.5.x
- (Problema nº 236) Se corrigió un error tipográfico en la limpieza de la caché.
- (Error nº 234) Se producen fallas de recarga en Edge Microgateway 2.5.35.
- (Problema nº 135) Error de referencia de host virtual no válida "seguro" cuando se usa la opción -v. Esta corrección modifica el proxy edgemicro-auth antes de la implementación para garantizar que los hosts virtuales coincidan exactamente con lo que se especifica en la marca "-v". Además, puedes especificar cualquier cantidad y cualquier nombre para el host virtual (ya no se limita a predeterminado y seguro).
- (Problema nº 141) El comando edgemicro reload no admite la opción de archivo de configuración -c. Ya corregimos el problema.
- (Problema n° 142) Edge Microgateway muestra un mensaje de error sobre la criptografía obsoleta en el momento de la instalación. Ya corregimos el problema.
- (Problema nº 145) La cuota no funciona con Edge Microgateway. Ya corregimos el problema.
- (Problema de la comunidad de Apigee: EMG: El token JWT se validó con los proxies de API y el URI de recurso en OAUTH) El token JWT se validó con los proxies de API y el URI de recurso en OAUTH. Se solucionó este problema.
- (Problema de la comunidad de Apigee: Microgateway funciona incluso sin el token de OAuth en el encabezado) Microgateway no funciona con OAuth. Ya corregimos el problema.
- Se corrigió pidPath en Windows.
- (Error nº 157) Se solucionó el problema que causaba el siguiente mensaje de error:
ReferenceError: deployProxyWithPasswordis not defined. - (Problema nº 169) Actualiza las dependencias de Node.js (npm audit)
- El proxy
edgemicro-authahora usa las políticas de JWT de Edge. El proxy ya no depende de Node.js para proporcionar compatibilidad con JWT.
Versión 2.4.x
Nuevas funciones y mejoras de la versión 2.4.x
1. Establece un alias personalizado para el proxy edgemicro-auth (PR 116).
Puedes cambiar la ruta de acceso base predeterminada para el proxy edgemicro-auth. De forma predeterminada, la ruta de acceso base es /edgemicro-auth. Para cambiarlo, usa la marca -x en el comando edgemicro configure.
Ejemplo:
edgemicro configure -x /mypath …
2. Compatibilidad con comodines para rutas de acceso base (PR 77)
Puedes usar uno o más comodines "*" en la ruta de acceso base de un proxy edgemicro_*. Por ejemplo, una ruta de acceso base de /team/*/members permite que los clientes llamen a https://[host]/team/blue/members y https://[host]/team/green/members sin que tengas que crear proxies de API nuevos para admitir equipos nuevos. Ten en cuenta que no se admite /**/.
Importante: Apigee NO admite el uso de un comodín "*" como el primer elemento de una ruta de acceso base. Por ejemplo, NO se admite lo siguiente: /*/search.3. Se agregó una ruta de configuración personalizada a la CLI para la configuración de la nube privada (PR 99).
De forma predeterminada, el archivo de configuración de microgateway se encuentra en ./config/config.yaml. En los comandos init, configure y start, ahora puedes especificar una ruta de configuración personalizada en la línea de comandos con las marcas -c o --configDir. Se corrigió un problema por el que no se reconocía un directorio de configuración personalizado para las instalaciones de nube privada.
Ejemplo:
edgemicro start -o docs -e test -k abc123 -s xyz456 -c /home/microgateway/config
4. Respeta las variables *_PROXY (PR 61)
Si Edge Microgateway se instala detrás de un firewall y no puede comunicarse con Apigee Edge en la nube pública, hay dos opciones que se deben tener en cuenta:
Opción 1:
La primera opción es establecer la opción edgemicro: proxy_tunnel en verdadero en el archivo de configuración de microgateway:
edge_config:
   proxy: http://10.224.16.85:3128
   proxy_tunnel: true
Cuando proxy_tunnel es true, Edge Microgateway usa el método HTTP CONNECT para tunelizar las solicitudes HTTP a través de una sola conexión TCP. (Lo mismo ocurre si las variables de entorno para configurar el proxy tienen TLS habilitado).
Opción 2:
La segunda opción es especificar un proxy y establecer proxy_tunnel en false en el archivo de configuración de microgateway. Por ejemplo:
edge_config:
   proxy: http://10.224.16.85:3128
   proxy_tunnel: false
En este caso, puedes configurar las siguientes variables para controlar los hosts de cada proxy HTTP que quieras usar o qué hosts no deben controlar los proxies de Edge Microgateway: HTTP_PROXY, HTTPS_PROXY y NO_PROXY. Puedes configurar NO_PROXY como una lista delimitada por comas de dominios a los que Edge Microgateway no debe enviar proxy. Por ejemplo:
export HTTP_PROXY='http://localhost:3786'
export HTTPS_PROXY='https://localhost:3786'
Para obtener más información sobre estas variables, consulta los siguientes recursos:
https://www.npmjs.com/package/request#controlling-proxy-behaviour-using-environment-variables
5. Establece un tiempo de espera personalizado para las solicitudes de destino (PR 57)
Puedes establecer un tiempo de espera personalizado para las solicitudes de destino con esta configuración:
edgemicro:
    request_timeout: 10
El tiempo de espera se establece en segundos. Si se produce un tiempo de espera, Edge Microgateway responde con un código de estado 504.
6. Respeta los mensajes de estado HTTP personalizados en la respuesta de destino (PR 53).
Edge Microgateway respeta los mensajes de estado HTTP personalizados que se establecen en la respuesta de destino. En versiones anteriores, los mensajes de estado enviados desde el destino se anulaban con los valores predeterminados de Node.js.
7. El encabezado X-Forwarded-For puede establecer el client_ip para las estadísticas
Si está presente, el encabezado X-Forwarded-For establecerá la variable client_ip que se informa en Edge Analytics. Esta función te permite conocer la IP del cliente que envió una solicitud a Edge Microgateway.
8. Cambios en el complemento de OAuth
El complemento de OAuth admite la verificación de claves de API y de tokens de acceso de OAuth. Antes de este cambio, el complemento aceptaba cualquier forma de seguridad. Con este cambio, puedes permitir solo uno de esos modelos de seguridad (mientras mantienes la retrocompatibilidad).
Los complementos de OAuth agregan dos marcas nuevas:
-
allowOAuthOnly: Si se establece en true, cada API debe llevar un encabezado de autorización con un token de acceso del portador.
-
allowAPIKeyOnly: Si se establece en true, cada API debe llevar un encabezado x-api-key (o una ubicación personalizada) con una clave de API.
Establece estas marcas en el archivo de configuración de Edge Microgateway de la siguiente manera:
oauth:
    allowNoAuthorization: false
    allowInvalidAuthorization: false
    keep-authorization-header: false
    allowOAuthOnly: false
    allowAPIKeyOnly: false
9. Se mejoró el proxy edgemicro-auth (PR 40).
Se realizaron mejoras en el proxy edgemicro-auth. Antes de estos cambios, el proxy almacenaba claves en el almacén seguro de Edge, una bóveda encriptada. Ahora, el proxy almacena claves en el mapa de pares clave-valor (KVM) encriptado de Edge.
10. Reescribe la URL de destino predeterminada en un complemento (PR 74)
También puedes anular el puerto del extremo de destino y elegir entre HTTP y HTTPS. Modifica estas variables en el código del complemento: req.targetPort y req.targetSecure. Para elegir HTTPS, establece req.targetSecure en true; para HTTP, establécelo en false. Si configuras req.targetSecure como true, consulta este hilo de conversación para obtener más información.
11. Se agregó compatibilidad inicial con la autenticación de tokens de OAuth (PR 125).
Puedes configurar Edge Microgateway para que use un token de OAuth para la autenticación en lugar del nombre de usuario y la contraseña. Para usar un token de OAuth, usa el siguiente parámetro en el comando edgemicro configure:
-t, --token <token>
Por ejemplo:
edgemicro configure -o docs -e test -t <your token>
Errores corregidos en la versión 2.4.3
- Se solucionó un problema por el que se requería una organización pagada para ejecutar correctamente el proxy edgemicro-auth. Ahora, también puedes usar Edge Microgateway con organizaciones de prueba. (PR 5)
- Se corrigió un problema por el que el flujo no terminaba de procesar los datos, pero los controladores de finalización se ejecutaban de todos modos. Esto provocó que se enviara una respuesta parcial. (PR 71)
- Se corrigió un problema por el que no se reconocía un directorio de configuración personalizado para las instalaciones de la nube privada. (PR 110)
- Se solucionó un problema con SSL bidireccional entre el cliente y Edge Microgateway. (PR 70)
- Se solucionó un problema por el que se requería una barra final en la ruta base del proxy para que la verificación de la clave de API funcionara correctamente. Ahora, no se necesita una barra diagonal final al final de la ruta de acceso base. (PR 48)
Versión 2.3.5
Nuevas funciones y mejoras de la versión 2.3.5
Filtrado de proxy
Puedes filtrar qué proxies compatibles con microgateway procesará una instancia de Edge Microgateway.
Cuando se inicia Edge Microgateway, se descargan todos los proxies compatibles con Microgateway en la
organización con la que está asociado. Usa la siguiente configuración para limitar los proxies que procesará la micropuerta de enlace. Por ejemplo, esta configuración limita los proxies que procesará el microgateway a tres: edgemicro_proxy-1, edgemicro_proxy-2 y edgemicro_proxy-3:
proxies:
  - edgemicro_proxy-1
  - edgemicro_proxy-2
  - edgemicro_proxy-3
Enmascaramiento de datos de Analytics
Una nueva configuración te permite evitar que la información de la ruta de solicitud aparezca en las estadísticas de Edge. Agrega lo siguiente a la configuración de microgateway para enmascarar el URI de solicitud o la ruta de acceso de la solicitud. Ten en cuenta que el URI consta de las partes del nombre de host y de la ruta de acceso de la solicitud.
analytics:
  mask_request_uri: 'string_to_mask'
  mask_request_path: 'string_to_mask'
Versión 2.3.3
Nuevas funciones y mejoras de la versión 2.3.3
A continuación, se indican las nuevas funciones y mejoras de esta versión.
Inhabilita el sondeo de cambios automáticos
Puedes desactivar el sondeo de cambios automático si configuras este atributo en la configuración de Microgateway:
disabled_config_poll_interval: true
De forma predeterminada, el sondeo periódico recoge los cambios realizados en Edge (cambios en los productos, proxies compatibles con microgateway, etc.), así como los cambios realizados en el archivo de configuración local. El intervalo de sondeo predeterminado es de 600 segundos (cinco minutos).
Cómo reescribir las URLs de destino en los complementos
Puedes anular la URL de destino predeterminada de forma dinámica en un complemento modificando estas variables en el código del complemento: req.targetHostname y req.targetPath.
Nueva firma de la función del complemento
Se agregó una nueva firma de función de complemento que proporciona la respuesta de destino como un argumento. Esta adición facilita que los complementos accedan a la respuesta de destino.
function(sourceRequest, sourceResponse, targetResponse, data, cb)
Salida de registro predeterminada simplificada
De forma predeterminada, el servicio de registro ahora omite el JSON de los proxies, productos y JWT descargados.
Puedes cambiar a la configuración predeterminada para generar estos objetos si configuras DEBUG=* cuando inicias
Edge Microgateway. Por ejemplo:
DEBUG=* edgemicro start -o docs -e test -k abc123 -s xyz456
Se agregó la ruta de acceso de configuración personalizada a la CLI
De forma predeterminada, el archivo de configuración de la micropuerta de enlace se encuentra en ./config/config.yaml. En los comandos init, configure y start, ahora puedes especificar una ruta de configuración personalizada en la línea de comandos. Por ejemplo:
edgemicro start -o docs -e test -k abc123 -s xyz456 -c /home/microgateway/config
Correcciones de errores v2.3.3
- Se corrigió una fuga de memoria que se producía durante solicitudes o respuestas grandes.
- Se corrigió el orden de ejecución de los complementos. Ahora se comporta de la manera que se explica en la documentación.
- El complemento accumulate-request ya no se bloquea para las solicitudes GET.
- Se corrigió un problema en el complemento accumulate-response en el que la falta de un cuerpo de respuesta causaba errores.
Versión 2.3.1
Nota de instalación
Algunas versiones anteriores de Edge Microgateway te permiten instalar el software descargando un archivo ZIP. Estos archivos ZIP ya no son compatibles. Para instalar Edge Microgateway, debes usar lo siguiente:
npm install -g edgemicro
Consulta el tema de instalación para obtener más detalles.
Nuevas funciones y mejoras de la versión 2.3.1
A continuación, se indican las nuevas funciones y mejoras de esta versión.
Filtra proxies
Una configuración nueva te permite filtrar qué proxies cargará Edge Microgateway durante el inicio. Anteriormente, el microgateway cargaba todos los proxies compatibles con microgateway (proxies llamados edgemicro_*) extraídos de la organización o el entorno de Edge que especificaste en el comando edgemicro configure. Esta nueva función te permite filtrar esta lista de proxies para que Edge Microgateway solo cargue los que especifiques. Simplemente agrega el elemento proxies al archivo de configuración de microgateway de la siguiente manera:
edge micro:
proxies:
    - edgemicro_[name]
    - edgemicro_[name]
    ...
Por ejemplo, supongamos que tienes 50 proxies de edgemicro_* en tu organización o entorno de Edge, incluidos los que se llaman edgemicro_foo y edgemicro_bar. Puedes
indicarle a Microgateway que use solo estos dos proxies de la siguiente manera:
edge micro:
proxies:
    - edgemicro_foo
    - edgemicro_bar
Durante el inicio, el microgateway solo podrá llamar a los proxies especificados. Cualquier intento de llamar a otros proxies compatibles con Microgateway descargados de la organización o el entorno de Edge generará un error.
Establece encabezados de la solicitud de destino en complementos
Existen dos patrones básicos que debes tener en cuenta si deseas agregar o modificar encabezados de la solicitud de destino: uno en el que la solicitud entrante contiene datos (como en una solicitud POST) y otro en el que no los contiene (como en una solicitud GET simple).
Consideremos un caso en el que la solicitud entrante contiene datos y deseas establecer encabezados de solicitud en la solicitud de destino. En las versiones anteriores de Edge Microgateway, no era posible configurar los encabezados de destino de manera confiable en este caso.
La clave de este patrón es acumular primero todos los datos entrantes del cliente. Luego, en la función onend_request(), usa la nueva función request.setOverrideHeader(name,
value) para personalizar los encabezados.
A continuación, se incluye un código de complemento de ejemplo que muestra cómo hacerlo. Los encabezados establecidos en
onend_request se envían al destino:
module.exports.init = function(config, logger, stats) {


  function accumulate(req, data) {
    if (!req._chunks) req._chunks = [];
    req._chunks.push(data);
  }

  return {

    ondata_request: function(req, res, data, next) {
      if (data && data.length > 0) accumulate(req, data);
      next(null, null);
    },

    onend_request: function(req, res, data, next) {
      if (data && data.length > 0) accumulate(req, data);
      var content = Buffer.concat(req._chunks);
      delete req._chunks;
      req.setOverrideHeader('foo', 'bar');
      req.setOverrideHeader('content-length', content.length);
      next(null, content);
    },


    onerror_request: function(req, res, data, next) {
      next(null, null);
    }

  };

}
Si la solicitud no incluye datos, puedes establecer encabezados de destino en el
controlador onrequest(). Este patrón no es nuevo: se documentó anteriormente
y se usó en los complementos de muestra proporcionados con Edge Microgateway.
onrequest: function(req, res, next) {
      debug('plugin onrequest');
      req.headers['x-foo-request-id'] = "bar";
      req.headers['x-foo-request-start'] = Date.now();
      next();
    }
Función de recarga sin tiempo de inactividad
Después de realizar un cambio de configuración en Edge Microgateway, puedes cargar la configuración
sin perder ningún mensaje. Con este cambio, Edge Microgateway siempre se inicia en modo de clúster,
y se quitó la opción --cluster del comando
edgemicro start.
Además, se agregaron tres comandos nuevos de la CLI. Debes ejecutar estos comandos desde el mismo directorio en el que se ejecutó el comando edgemicro start:
edgemicro status: Verifica si Edge Microgateway se está ejecutando o no.edgemicro stop: Detiene el clúster de Edge Microgateway.edgemicro reload: Vuelve a cargar la configuración de Edge Microgateway sin tiempo de inactividad.
Recarga automática de la configuración sin tiempo de inactividad
Edge Microgateway carga una configuración nueva de forma periódica y ejecuta una recarga si se produce algún cambio. El sondeo recoge los cambios realizados en Edge (cambios en los productos, proxies compatibles con microgateway, etc.), así como los cambios realizados en el archivo de configuración local. El intervalo de sondeo predeterminado es de 600 segundos (cinco minutos). Puedes cambiar el valor predeterminado en el archivo de configuración de Microgateway de la siguiente manera:
edgemicro:
    config_change_poll_interval: [seconds]
Se agregó información de la versión a la CLI.
Se agregó una marca --version a la CLI. Para obtener la versión actual de Edge
Microgateway, usa lo siguiente:
edgemicro --version
Nuevas opciones de SSL del servidor de Edge Microgateway
Edge Microgateway ahora admite las siguientes opciones de SSL del servidor, además de
key y cert:
| Opción | Descripción |
|---|---|
pfx |
Es la ruta de acceso a un archivo pfx que contiene la clave privada, el certificado y los certificados de la AC
del cliente en formato PFX. |
passphrase |
Es una cadena que contiene la frase de contraseña de la clave privada o el PFX. |
ca |
Es la ruta de acceso a un archivo que contiene una lista de certificados de confianza en formato PEM. |
ciphers |
Es una cadena que describe los algoritmos de cifrado que se usarán, separados por ":". |
rejectUnauthorized |
Si es verdadero, el certificado del servidor se verifica con la lista de AC proporcionadas. Si falla la verificación, se muestra un error. |
secureProtocol |
Es el método SSL que se usará. Por ejemplo, SSLv3_method para forzar SSL a la versión 3. |
servername |
Es el nombre del servidor para la extensión TLS de la indicación de nombre del servidor (SNI). |
Envía archivos de registro a stdout
Puedes enviar datos de registro a la salida estándar con un nuevo parámetro de configuración:
edgemicro:
  logging:
    to_console: true
Consulta Administra archivos de registro.
Versión 2.1.2
A continuación, se indican las nuevas funciones y mejoras de esta versión.
Permitir un endpoint de API personalizado para la configuración
Hay nuevos extremos configurables para el proxy de autorización que admiten el uso de un servicio de autenticación personalizado. Estos extremos son los siguientes:
edgeconfig:verify_api_key_urledgeconfig:products
Para obtener más detalles, consulta Usa un servicio de autenticación personalizado.
Versión 2.1.1
A continuación, se indican las nuevas funciones y mejoras de esta versión.
Implementa un proxy de autenticación compatible con varias plataformas
Se realizó una mejora para que el comando que se usa para implementar el proxy de autorización de Edge Microgateway en Edge sea compatible con los sistemas Windows.
Versión 2.1.0
Nuevas funciones y mejoras de la versión 21.0
A continuación, se indican las nuevas funciones y mejoras:
Especifica las opciones de SSL/TLS del cliente
Puedes especificar opciones de cliente para las conexiones SSL/TSL a los destinos con un conjunto nuevo de opciones de configuración. Consulta Usa las opciones de SSL/TSL del cliente.
Versión 2.0.11
Nota de instalación v2.0.11
Algunas versiones anteriores de Edge Microgateway te permiten instalar el software descargando un archivo ZIP. Estos archivos ZIP ya no son compatibles. Para instalar Edge Microgateway, debes usar lo siguiente:
npm install -g edgemicro
Consulta el tema de instalación para obtener más detalles.
Nuevas funciones y mejoras de la versión 2.0.11
A continuación, se indican las nuevas funciones y mejoras:
Especifica un puerto al inicio
El comando start te permite especificar un número de puerto para anular el puerto especificado en el archivo de configuración. También puedes especificar un número de puerto con la variable de entorno PORT. Consulta el comando start para obtener más detalles.
Conservar los encabezados de autenticación (opcional)
Un nuevo parámetro de configuración, keepAuthHeader, te permite conservar el encabezado de autorización enviado en la solicitud. Si se establece como verdadero, el encabezado de Auth se pasa al destino. Consulta atributos de oauth.
Capacidad de usar un servicio de autorización personalizado
Si deseas usar tu propio servicio personalizado para controlar la autenticación, cambia el valor de authUri en el archivo de configuración de Edge Microgateway para que apunte a tu servicio. Para obtener más detalles, consulta Usa un servicio de autenticación personalizado.
Versión 2.0.4
Edge Microgateway v.2.0.4 se lanzó el 25 de mayo de 2016.
Nuevas funciones y mejoras de la versión 2.0.4
A continuación, se indican las nuevas funciones y mejoras de esta versión.
Compatibilidad con rutas de acceso de recursos en productos
Edge Microgateway ahora admite rutas de acceso a recursos en productos. Las rutas de acceso a los recursos te permiten restringir el acceso a las APIs según el sufijo de la ruta de acceso del proxy. Para obtener más detalles sobre cómo crear productos y configurar rutas de recursos, consulta Crea productos de API.
Compatibilidad con la instalación global de npm
Ahora puedes instalar Edge Microgateway con la opción npm -g (global). Para obtener detalles sobre esta opción, consulta la documentación de npm.
Versión 2.0.0
La versión 2.0.0 de Edge Microgateway se lanzó el 18 de abril de 2016.
Nuevas funciones y mejoras de la versión 2.0.0
A continuación, se indican las nuevas funciones y mejoras de esta versión.
Servidor de proceso único
Edge Microgateway ahora es un servidor de proceso único. Ya no usa un modelo de dos procesos en el que un proceso (antes conocido como "agente") inicia Edge Microgateway, el segundo proceso. La nueva arquitectura facilita la automatización y la creación de contenedores.
Archivos de configuración con espacio de nombres
Los archivos de configuración ahora tienen un espacio de nombres con la organización y el entorno para que se puedan ejecutar varias instancias de Microgateway en el mismo host. Puedes encontrar los archivos de configuración en ~/.edgemicro después de ejecutar el comando de configuración de Edge Microgateway.
Nuevas variables de entorno
Ahora hay 4 variables de entorno: EDGEMICRO_ORG, EDGEMICRO_ENV, EDGEMICRO_KEY, EDGEMICRO_SECRET. Si configuras estas variables en tu sistema, no tienes que especificar sus valores cuando usas la interfaz de línea de comandos (CLI) para configurar e iniciar Edge Microgateway.
Configuración almacenada en caché
Edge Microgateway usa un archivo de configuración almacenado en caché si se reinicia sin conexión a Apigee Edge.
Modo de clúster
Ahora hay opciones para iniciar Edge Microgateway en modo de clúster. El modo de clúster te permite aprovechar los sistemas de varios núcleos. La micropuerta de enlace emplea el módulo de clúster de Node.js para esta función. Para obtener más detalles, consulta la documentación de Node.js.
Correcciones de errores en la versión 2.0.0
El ciclo de vida de los eventos de complementos ahora controla correctamente el código asíncrono que contiene código con una devolución de llamada nueva.
Versión 1.1.2
Edge Microgateway v. 1.1.2 se lanzó el 14 de marzo de 2016.
Nuevas funciones y mejoras de la versión 1.1.2
A continuación, se indican las nuevas funciones y mejoras de esta versión.
Mejora del rendimiento
Edge Microgateway ahora usa el agente HTTP de Node.js de forma correcta para mejorar la agrupación de conexiones. Esta mejora aumenta el rendimiento y la estabilidad general con cargas altas.
Compatibilidad con el depurador remoto
Puedes configurar Edge Microgateway para que se ejecute con un depurador remoto, como node-inspector.
Nueva ubicación del archivo de configuración
Cuando configuras Edge Microgateway, el archivo agent/config/default.yaml ahora se copia en ~./edgemicro/config.yaml.
Rotación de archivos de registro
Un nuevo atributo de configuración te permite especificar un intervalo de rotación para los registros de Edge Microgateway.
Correcciones de errores v1.1.2
En la versión 1.1.2, se corrigieron los siguientes errores.
| Descripción |
|---|
| La llamada de código Java para el proxy edgemicro-internal que se usa con Edge local ahora usa el servidor de MGMT correcto. |
| Quitar las dependencias de TypeScript del agente |
| Se corrigió un error de la CLI que se producía cuando se usaba la opción de implementación optimizada. |
| Se corrigió la referencia de dependencia de la lógica de certificación. |