

คุณกำลังดูเอกสารประกอบของ Apigee Edge
ไปที่เอกสารประกอบของ
Apigee X info
เมื่อวันอังคารที่ 21 เมษายน 2015 เราได้เปิดตัว Apigee Edge เวอร์ชันใหม่บนระบบคลาวด์
หากมีข้อสงสัย โปรดติดต่อทีมสนับสนุนของ Apigee Edge
ดูรายการบันทึกประจำรุ่นของ Apigee Edge ทั้งหมดได้ที่บันทึกประจำรุ่นของ Apigee
ฟีเจอร์และการปรับปรุงใหม่ๆ
ฟีเจอร์ใหม่และการปรับปรุงในรุ่นนี้มีดังนี้
รองรับการระบุชื่อเซิร์ฟเวอร์ (SNI)
Edge รองรับการใช้ Server Name Indication ขาออก (จาก Message Processor ไปยังปลายทางเป้าหมาย) หากต้องการใช้ SNI โปรดติดต่อทีมสนับสนุนของ Apigee Edge
ต้องใช้ Java 1.7
SNI เป็นส่วนขยายของ TLS/SSL ซึ่งช่วยให้แสดงเป้าหมาย HTTPS หลายรายการจากที่อยู่ IP และพอร์ตเดียวกันได้โดยไม่ต้องกำหนดให้เป้าหมายทั้งหมดใช้ใบรับรองเดียวกัน
ไม่จำเป็นต้องมีการกำหนดค่าเฉพาะ Edge หากสภาพแวดล้อมได้รับการกำหนดค่าสำหรับ SNI ขาออก (Edge Cloud จะเป็นค่าเริ่มต้น) Edge จะรองรับ SNI ขาออก
Edge จะดึงชื่อโฮสต์จาก URL ของคำขอโดยอัตโนมัติและเพิ่มลงใน คำขอเริ่มต้นการติดต่อของ SSL ตัวอย่างเช่น หากโฮสต์เป้าหมายคือ https://example.com/request/path Edge จะเพิ่มส่วนขยาย server_name ดังที่แสดงด้านล่าง
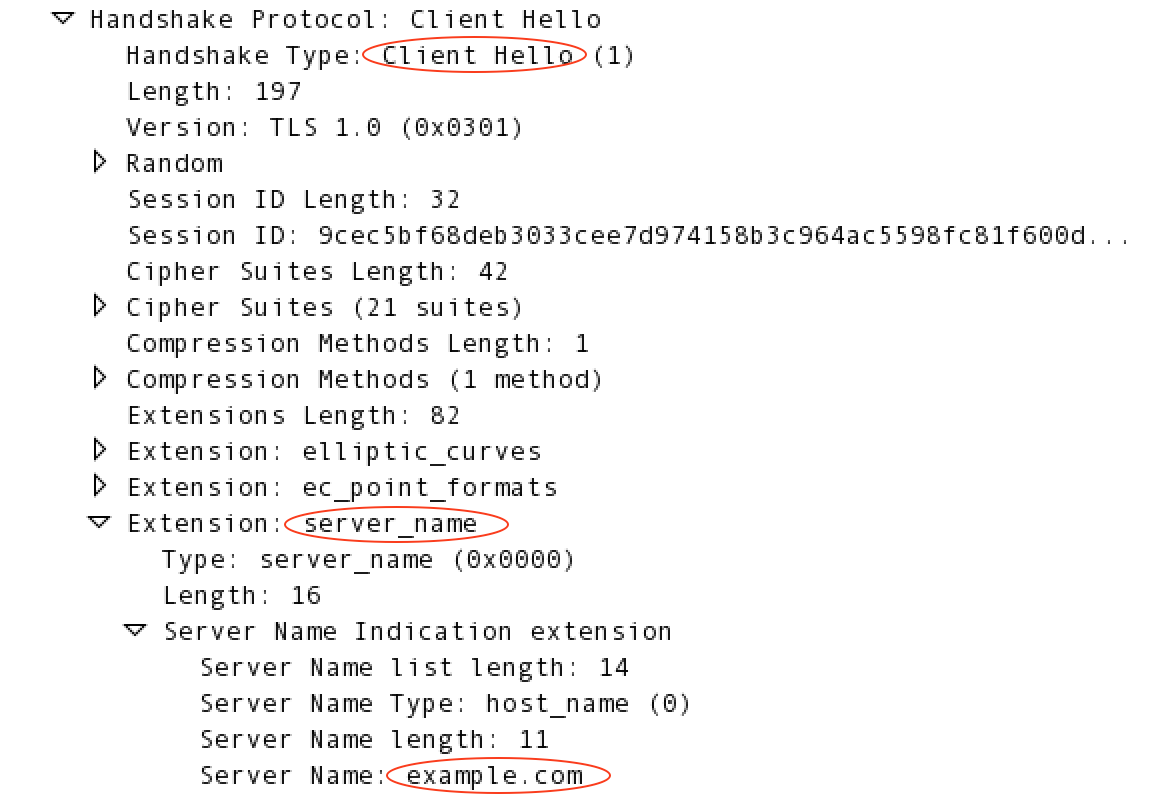
ดูข้อมูลเพิ่มเติมเกี่ยวกับ SNI ได้ที่ http://en.wikipedia.org/wiki/Server_Name_Indication
Apigee การเข้าถึงชุมชนจากเมนูความช่วยเหลือของ UI การจัดการ
คุณเข้าถึงชุมชน Apigee ได้จากเมนูความช่วยเหลือของ UI การจัดการ
นโยบายการควบคุมการเข้าถึง
เราได้ปรับปรุงนโยบายการควบคุมการเข้าถึงเพื่อให้ประเมินที่อยู่ IP ได้ละเอียดยิ่งขึ้น
สำหรับการอนุญาตและไม่อนุญาตเมื่อที่อยู่ IP อยู่ใน
X-FORWARDED-FOR ส่วนหัว HTTP
เมื่อเปิดใช้การตรวจสอบที่อยู่ IP หลายรายการในส่วนหัว (ติดต่อทีมสนับสนุนเพื่อตั้งค่า
feature.enableMultipleXForwardCheckForACL) องค์ประกอบ <ValidateBasedOn> ใหม่ในนโยบายจะช่วยให้คุณตรวจสอบกับ IP แรก, IP สุดท้าย หรือ IP ทั้งหมดในส่วนหัวได้ ดูข้อมูลเพิ่มเติมได้ที่นโยบายการควบคุมการเข้าถึง
ข้อความแสดงข้อผิดพลาดของ UI การจัดการ
เราได้ออกแบบการแสดงข้อความแสดงข้อผิดพลาดใน UI การจัดการใหม่
ตัวแปรเป้าหมายใหม่ใน โฟลว์ข้อความ
ตัวแปรใหม่ในโฟลว์ข้อความจะให้ข้อมูล URL ที่สมบูรณ์ยิ่งขึ้นสำหรับปลายทางเป้าหมายและเซิร์ฟเวอร์เป้าหมาย ดังนี้
- TargetEndpoint:
request.urlreplacestarget.basepath.with.query. - TargetServer:
loadbalancing.targetserverแทนที่targetserver.nameนอกจากนี้ ระบบจะป้อนข้อมูลtarget.basepathก็ต่อเมื่อมีการใช้องค์ประกอบ<Path>ในองค์ประกอบ HTTPTargetConnection ของ TargetEndpoint<LoadBalancer>
"Signature Algorithm" ในรายละเอียดใบรับรอง SSL
เราได้เพิ่มฟิลด์ "อัลกอริทึมลายเซ็น" ใหม่ลงในรายละเอียดใบรับรอง SSL ซึ่งดูได้ใน UI การจัดการ (ผู้ดูแลระบบ > ใบรับรอง SSL) และ Management API (รับ รายละเอียดใบรับรองจากที่เก็บคีย์หรือที่เก็บที่เชื่อถือ) ฟิลด์จะแสดง "sha1WithRSAEncryption" หรือ "sha256WithRSAEncryption" ขึ้นอยู่กับประเภทของอัลกอริทึมการแฮชที่ใช้สร้าง ใบรับรอง
แก้ไขข้อบกพร่องแล้ว
เราได้แก้ไขข้อบกพร่องต่อไปนี้ในรุ่นนี้
| รหัสปัญหา | คำอธิบาย |
|---|---|
| MGMT-1899 | เส้นทางทรัพยากรที่ถูกลบหลังจากบันทึกการตั้งค่าผลิตภัณฑ์ เมื่อแก้ไขผลิตภัณฑ์ API เส้นทางทรัพยากรของผลิตภัณฑ์อาจถูกลบหากผู้ใช้ ดับเบิลคลิกปุ่มบันทึก ปัญหานี้ได้รับการแก้ไขแล้ว |
| MGMT-1894 | หน้าแอปของนักพัฒนาแอปโหลดไม่เสร็จสำหรับคอลัมน์นักพัฒนาแอป |
| MGMT-1882 | พร็อกซี API ใหม่จาก WSDL จะแสดงรายละเอียดพารามิเตอร์สุดท้ายเท่านั้น |
| MGMT-1878 | หากมีการติดตั้งใช้งานการแก้ไขหลายรายการในสภาพแวดล้อม Trace จะแสดงเพียงรายการเดียว |
| MGMT-1872 | ดาวน์โหลดรายงานที่กําหนดเองไม่ได้ |
| MGMT-1863 | ดูบันทึกของ Node.js ใน UI การจัดการไม่ได้ |
| MGMT-1825 | ข้อบกพร่องของ Cross-site Scripting (XSS) |
| MGMT-1804 | API ของ Node.js ส่ง JSON ที่ไม่ถูกต้องในบางกรณี |
| MGMT-1799 | ช่องโหว่ด้านความปลอดภัยของ UI ที่ส่งคำขอใน Trace |
| MGMT-1362 | อีเมลลืมรหัสผ่านจะใช้ไม่ได้หากอีเมลมี "_" |
| DEVRT-1514 | ObjectTransform หยุดทำงานสำหรับผลิตภัณฑ์บางอย่าง |
| APIRT-1170 | ไฟล์ทรัพยากรที่ขาดหายไปทำให้ MP โหลดสภาพแวดล้อมไม่สำเร็จ |