

أنت تطّلع على مستندات Apigee Edge.
انتقِل إلى
مستندات Apigee X. info
في يوم الثلاثاء الموافق 21 أبريل 2015، أصدرنا إصدارًا سحابيًا جديدًا من Apigee Edge.
إذا كانت لديك أسئلة، يُرجى التواصل مع فريق دعم Apigee Edge.
للاطّلاع على قائمة بجميع ملاحظات إصدار Apigee Edge، يُرجى مراجعة ملاحظات إصدار Apigee.
الميزات والتحسينات الجديدة
في ما يلي الميزات والتحسينات الجديدة في هذا الإصدار.
دعم إشارة اسم الخادم (SNI)
يتيح Edge استخدام مؤشر اسم الخادم (SNI) في الاتجاه الجنوبي (من معالج الرسائل إلى نقاط النهاية المستهدفة). إذا أردت استخدام SNI، يُرجى التواصل مع فريق دعم Apigee Edge.
يجب توفُّر Java 1.7.
باستخدام SNI، وهو امتداد لبروتوكول أمان طبقة النقل (TLS)/طبقة المقابس الآمنة (SSL)، يمكن عرض عدة أهداف HTTPS من عنوان IP والمنفذ نفسهما بدون الحاجة إلى أن تستخدم كل هذه الأهداف الشهادة نفسها.
لا يلزم إجراء أي ضبط خاص بمتصفّح Edge. إذا تم ضبط بيئتك على SNI للاتصال بالخادم الخلفي (يتم ضبط Edge Cloud تلقائيًا)، ستتيح Edge ذلك.
يستخرج Edge تلقائيًا اسم المضيف من عنوان URL للطلب ويضيفه إلى طلب تأكيد اتصال طبقة المقابس الآمنة (SSL). على سبيل المثال، إذا كان المضيف المستهدَف هو https://example.com/request/path، يضيف Edge إضافة server_name كما هو موضّح أدناه:
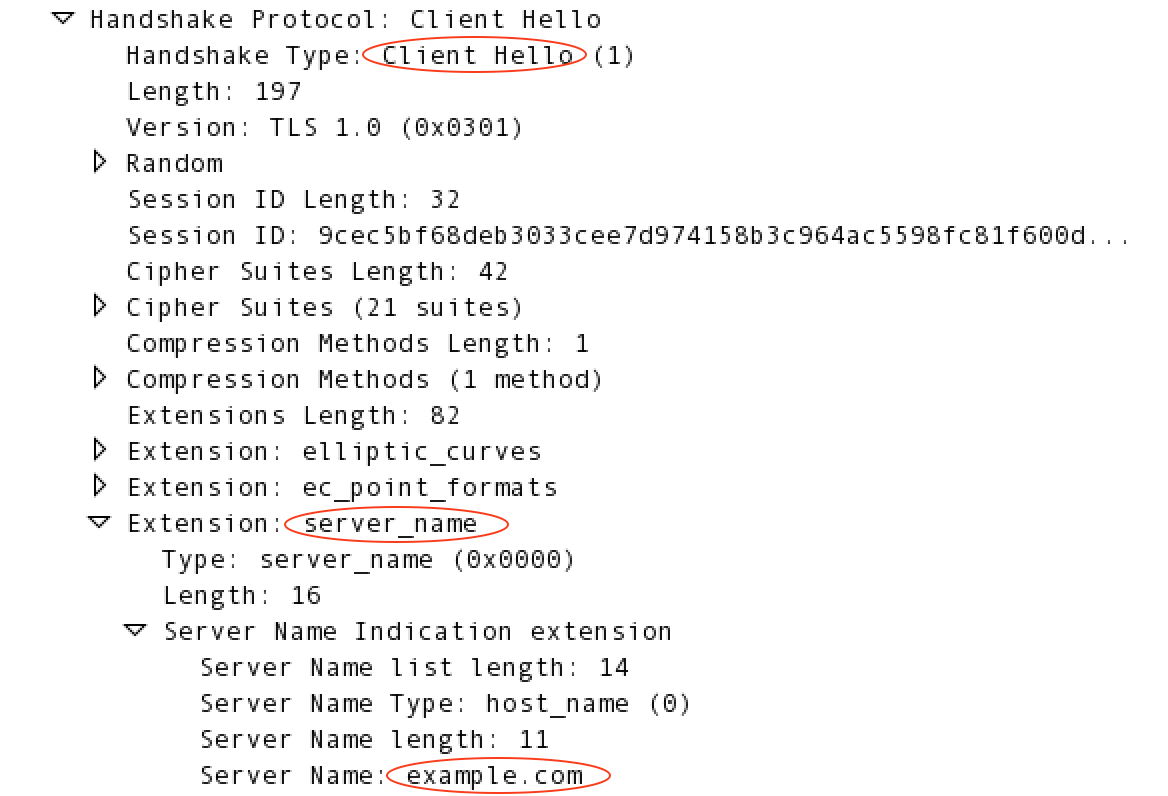
لمزيد من المعلومات حول SNI، يُرجى الاطّلاع على http://en.wikipedia.org/wiki/Server_Name_Indication.
الوصول إلى منتدى Apigee من قائمة "المساعدة" في واجهة المستخدم الإدارية
يمكنك الوصول إلى منتدى Apigee من قائمة "المساعدة" في واجهة مستخدم الإدارة.
سياسة "التحكّم في الوصول"
تم تحسين سياسة "التحكّم في الوصول" للسماح بتقييم أكثر دقة لعناوين IP
لإدراجها في القائمة المسموح بها أو قائمة الحظر عندما تكون عناوين IP مضمّنة في
عنوان HTTP X-FORWARDED-FOR.
عند تفعيل ميزة التحقّق من عناوين IP المتعدّدة في العنوان (يُرجى التواصل مع فريق الدعم لضبط
feature.enableMultipleXForwardCheckForACL)، يتيح لك عنصر <ValidateBasedOn> جديد في
السياسة التحقّق من عنوان IP الأول أو عنوان IP الأخير أو جميع عناوين IP في العنوان. لمزيد من المعلومات، يُرجى الاطّلاع على سياسة التحكّم في الوصول.
رسائل الخطأ في واجهة مستخدم الإدارة
تمت إعادة تصميم عرض رسائل الخطأ في واجهة مستخدم الإدارة.
متغيّرات مستهدَفة جديدة في تدفق الرسائل
توفّر المتغيّرات الجديدة في تدفقات الرسائل معلومات أكثر اكتمالاً عن عناوين URL لنقاط النهاية المستهدَفة والخوادم المستهدَفة:
- TargetEndpoint: يحلّ
request.urlمحلّtarget.basepath.with.query. - TargetServer: يحلّ
loadbalancing.targetserverمحلّtargetserver.name. بالإضافة إلى ذلك، لا تتم تعبئةtarget.basepathإلا عند استخدام العنصر<Path>في العنصر<LoadBalancer>HTTPTargetConnection الخاص بـ TargetEndpoint.
"خوارزمية التوقيع" في تفاصيل شهادات طبقة المقابس الآمنة
تمت إضافة حقل جديد باسم "خوارزمية التوقيع" إلى تفاصيل شهادة طبقة المقابس الآمنة، ويمكن الاطّلاع عليه في واجهة مستخدم الإدارة (المشرف > شهادات طبقة المقابس الآمنة) وواجهة برمجة التطبيقات للإدارة (الحصول على تفاصيل الشهادة من مخزن مفاتيح أو مخزن موثوق به). يعرض الحقل إما "sha1WithRSAEncryption" أو "sha256WithRSAEncryption"، حسب نوع خوارزمية التجزئة المستخدَمة لإنشاء الشهادة.
تم إصلاح الأخطاء
تم إصلاح الأخطاء التالية في هذا الإصدار.
| معرّف المشكلة | الوصف |
|---|---|
| MGMT-1899 | حذف مسارات الموارد بعد حفظ إعدادات المنتج عند تعديل منتج واجهة برمجة تطبيقات، يمكن أن يتم حذف مسارات موارد المنتج إذا نقر المستخدم مرّتين على الزر "حفظ". تم إصلاح هذه المشكلة. |
| MGMT-1894 | لا تكتمل عملية تحميل صفحة "تطبيقات المطوّرين" في عمود "المطوّر" |
| MGMT-1882 | لا يعرض وكيل واجهة برمجة التطبيقات الجديد من WSDL سوى تفاصيل المَعلمة الأخيرة |
| MGMT-1878 | في حال نشر نُسخ متعددة في بيئة معيّنة، لا تعرض أداة Trace سوى نسخة واحدة منها |
| MGMT-1872 | تعذُّر تنزيل التقارير المخصّصة |
| MGMT-1863 | لا يمكن عرض سجلّات Node.js في واجهة مستخدم الإدارة |
| MGMT-1825 | أخطاء البرمجة عبر المواقع (XSS) |
| MGMT-1804 | واجهة برمجة التطبيقات Node.js ترسل ملف JSON غير صالح في بعض الحالات |
| MGMT-1799 | ثغرة أمنية في واجهة المستخدم عند إرسال طلب في Trace |
| MGMT-1362 | لا تعمل رسالة "نسيت كلمة المرور" الإلكترونية إذا كان عنوان البريد الإلكتروني يحتوي على '_' |
| DEVRT-1514 | تعطُّل ObjectTransform في بعض المنتجات |
| APIRT-1170 | تعذُّر تحميل بيئة في MP بسبب عدم توفّر ملف الموارد |