

आपको Apigee Edge के दस्तावेज़ दिख रहे हैं.
Apigee X के दस्तावेज़ पर जाएं. info
हमने मंगलवार, 21 अप्रैल, 2015 को Apigee Edge का नया क्लाउड वर्शन रिलीज़ किया.
अगर आपका कोई सवाल है, तो Apigee Edge की सहायता टीम से संपर्क करें.
Apigee Edge के सभी रिलीज़ नोट की सूची देखने के लिए, Apigee के रिलीज़ नोट देखें.
नई सुविधाएं और बेहतर टूल
इस रिलीज़ में ये नई सुविधाएं और सुधार शामिल हैं.
सर्वर नेम इंडिकेशन (एसएनआई) की सुविधा
Edge, सर्वर नेम इंडिकेशन साउथबाउंड (मैसेज प्रोसेसर से टारगेट एंडपॉइंट तक) के इस्तेमाल की सुविधा देता है. अगर आपको एसएनआई का इस्तेमाल करना है, तो Apigee Edge की सहायता टीम से संपर्क करें.
Java 1.7 ज़रूरी है.
एसएनआई, टीएलएस/एसएसएल का एक्सटेंशन है. इसकी मदद से, एक ही आईपी पते और पोर्ट से कई एचटीटीपीएस टारगेट को सर्व किया जा सकता है. इसके लिए, उन सभी टारगेट को एक ही सर्टिफ़िकेट इस्तेमाल करने की ज़रूरत नहीं होती.
Edge के लिए, किसी खास कॉन्फ़िगरेशन की ज़रूरत नहीं होती. अगर आपका एनवायरमेंट, साउथबाउंड एसएनआई (Edge क्लाउड डिफ़ॉल्ट रूप से) के लिए कॉन्फ़िगर किया गया है, तो Edge इसे सपोर्ट करता है.
Edge, अनुरोध के यूआरएल से होस्टनेम को अपने-आप निकालता है और उसे एसएसएल हैंडशेक अनुरोध में जोड़ता है. उदाहरण के लिए, अगर टारगेट होस्ट https://example.com/request/path है, तो Edge, server_name एक्सटेंशन जोड़ता है. इसके बारे में यहां बताया गया है:
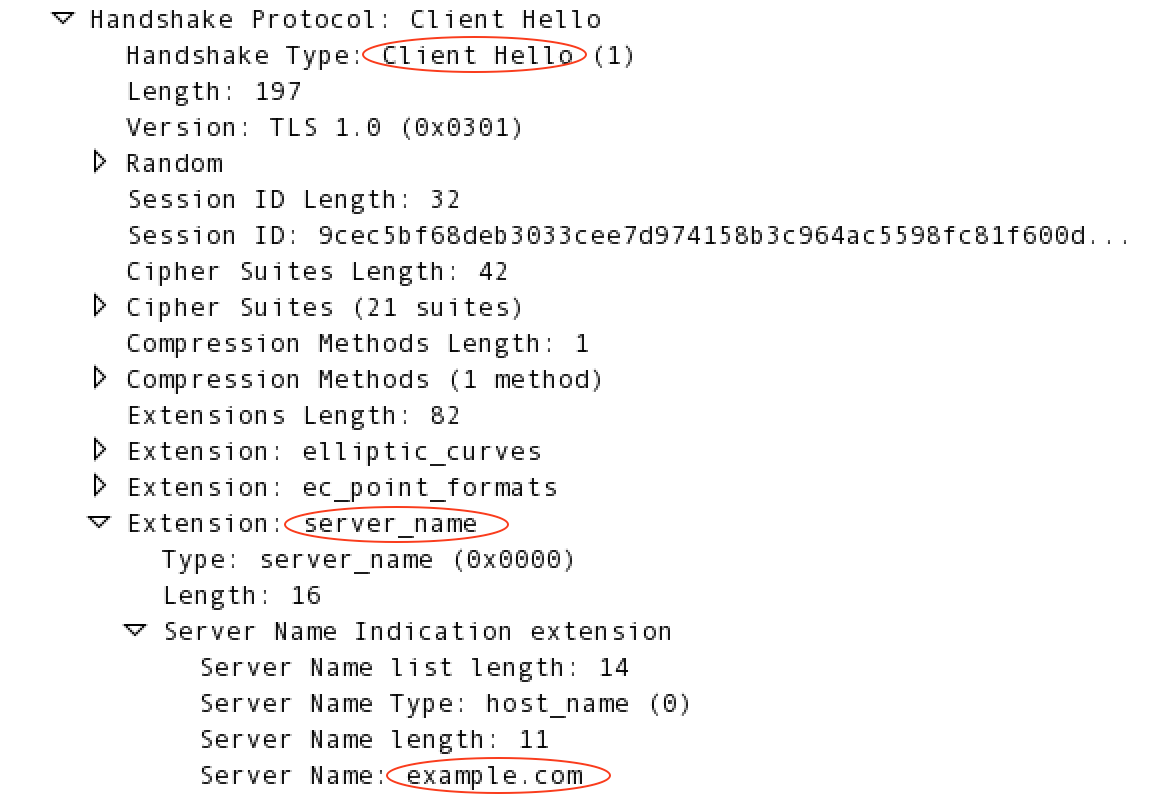
एसएनआई के बारे में ज़्यादा जानकारी के लिए, http://en.wikipedia.org/wiki/Server_Name_Indication पर जाएं.
मैनेजमेंट यूज़र इंटरफ़ेस (यूआई) के सहायता मेन्यू से, Apigee कम्यूनिटी का ऐक्सेस
Apigee कम्यूनिटी को मैनेजमेंट यूज़र इंटरफ़ेस (यूआई) के सहायता मेन्यू से ऐक्सेस किया जा सकता है.
ऐक्सेस कंट्रोल की नीति
ऐक्सेस कंट्रोल की नीति को बेहतर बनाया गया है, ताकि आईपी पतों का ज़्यादा बारीकी से आकलन किया जा सके. इससे, आईपी पतों को अनुमति वाली सूची और ब्लॉक की गई सूची में शामिल किया जा सकेगा. ऐसा तब किया जा सकेगा, जब आईपी पते X-FORWARDED-FOR एचटीटीपी हेडर में शामिल हों.
हेडर पर कई आईपी पतों की जांच करने की सुविधा चालू होने पर, नीति में मौजूद नया <ValidateBasedOn> एलिमेंट, आपको हेडर में मौजूद पहले आईपी, आखिरी आईपी या सभी आईपी की जांच करने की सुविधा देता है. इस सुविधा को सेट करने के लिए, सहायता टीम से संपर्क करें.enableMultipleXForwardCheckForACL. ज़्यादा जानकारी के लिए, ऐक्सेस कंट्रोल की नीति देखें.
मैनेजमेंट यूज़र इंटरफ़ेस (यूआई) में गड़बड़ी के मैसेज
मैनेजमेंट यूज़र इंटरफ़ेस (यूआई) में गड़बड़ी का मैसेज दिखाने के तरीके को फिर से डिज़ाइन किया गया है.
मैसेज फ़्लो में नए टारगेट वैरिएबल
मैसेज फ़्लो में नए वैरिएबल, टारगेट एंडपॉइंट और टारगेट सर्वर के लिए यूआरएल की ज़्यादा जानकारी देते हैं:
- TargetEndpoint:
request.url,target.basepath.with.queryकी जगह लेता है. - TargetServer:
loadbalancing.targetserver,targetserver.nameकी जगह लेता है. साथ ही,target.basepathको सिर्फ़ तब पॉप्युलेट किया जाता है, जब TargetEndpoint के HTTPTargetConnection<LoadBalancer>एलिमेंट में<Path>एलिमेंट का इस्तेमाल किया जाता है.
एसएसएल सर्टिफ़िकेट की जानकारी में "सिग्नेचर एल्गोरिदम"
एसएसएल सर्टिफ़िकेट की जानकारी में, "सिग्नेचर एल्गोरिदम" नाम का एक नया फ़ील्ड जोड़ा गया है. इसे मैनेजमेंट यूज़र इंटरफ़ेस (एडमिन > एसएसएल सर्टिफ़िकेट) और मैनेजमेंट एपीआई (कीस्टोर या ट्रस्टस्टोर से सर्टिफ़िकेट की जानकारी पाएं) में देखा जा सकता है. इस फ़ील्ड में "sha1WithRSAEncryption" या "sha256WithRSAEncryption" दिखता है. यह इस बात पर निर्भर करता है कि सर्टिफ़िकेट जनरेट करने के लिए, किस तरह के हैशिंग एल्गोरिदम का इस्तेमाल किया गया है.
गड़बड़ियां ठीक की गईं
इस रिलीज़ में, ये गड़बड़ियां ठीक की गई हैं.
| समस्या आईडी | ब्यौरा |
|---|---|
| MGMT-1899 | प्रॉडक्ट की सेटिंग सेव करने के बाद, रिसॉर्स पाथ मिटा दिए जाते हैं किसी एपीआई प्रॉडक्ट में बदलाव करते समय, अगर उपयोगकर्ता 'सेव करें' बटन पर दो बार क्लिक करता है, तो प्रॉडक्ट के रिसॉर्स पाथ मिट सकते हैं. इस समस्या को हल कर दिया गया है. |
| MGMT-1894 | डेवलपर कॉलम के लिए, डेवलपर ऐप्लिकेशन पेज लोड नहीं हो रहा है |
| MGMT-1882 | WSDL से जनरेट किए गए नए एपीआई प्रॉक्सी में, सिर्फ़ आखिरी पैरामीटर की जानकारी दिखती है |
| MGMT-1878 | अगर किसी एनवायरमेंट में एक से ज़्यादा बदलाव डिप्लॉय किए जाते हैं, तो Trace उनमें से सिर्फ़ एक बदलाव दिखाता है |
| MGMT-1872 | कस्टम रिपोर्ट डाउनलोड नहीं हो पा रही हैं |
| MGMT-1863 | मैनेजमेंट यूज़र इंटरफ़ेस (यूआई) में Node.js के लॉग नहीं दिख रहे हैं |
| MGMT-1825 | क्रॉस-साइट स्क्रिप्टिंग (XSS) बग |
| MGMT-1804 | कुछ मामलों में, Node.js API अमान्य JSON भेज रहा है |
| MGMT-1799 | यूज़र इंटरफ़ेस (यूआई) की सुरक्षा से जुड़ी कमज़ोरी की वजह से, ट्रेस में अनुरोध भेजा जा रहा है |
| MGMT-1362 | अगर ईमेल पते में '_' शामिल है, तो 'पासवर्ड भूल गए' ईमेल काम नहीं करता |
| DEVRT-1514 | कुछ प्रॉडक्ट के लिए ObjectTransform काम नहीं करता |
| APIRT-1170 | संसाधन फ़ाइल मौजूद न होने की वजह से, MP किसी एनवायरमेंट को लोड नहीं कर पाया |