

Stai visualizzando la documentazione di Apigee Edge.
Consulta la
documentazione di Apigee X. info
Martedì 21 aprile 2015 abbiamo rilasciato una nuova versione cloud di Apigee Edge.
In caso di domande, contatta l'assistenza di Apigee Edge.
Per un elenco di tutte le note di rilascio di Apigee Edge, consulta le note di rilascio di Apigee.
Nuove funzionalità e miglioramenti
Di seguito sono riportate le nuove funzionalità e i miglioramenti di questa release.
Supporto di Server Name Indication (SNI)
Edge supporta l'utilizzo di Server Name Indication in entrata (dal processore di messaggi agli endpoint di destinazione). Se vuoi utilizzare SNI, contatta l'assistenza Apigee Edge.
È richiesto Java 1.7.
Con SNI, che è un'estensione di TLS/SSL, più target HTTPS possono essere gestiti dallo stesso indirizzo IP e dalla stessa porta senza che tutti questi target debbano utilizzare lo stesso certificato.
Non è richiesta alcuna configurazione specifica per Edge. Se l'ambiente è configurato per SNI southbound (Edge Cloud lo è per impostazione predefinita), Edge lo supporta.
Edge estrae automaticamente il nome host dall'URL della richiesta e lo aggiunge alla richiesta di handshake SSL. Ad esempio, se l'host di destinazione è https://example.com/request/path, Edge aggiunge l'estensione server_name come mostrato di seguito:
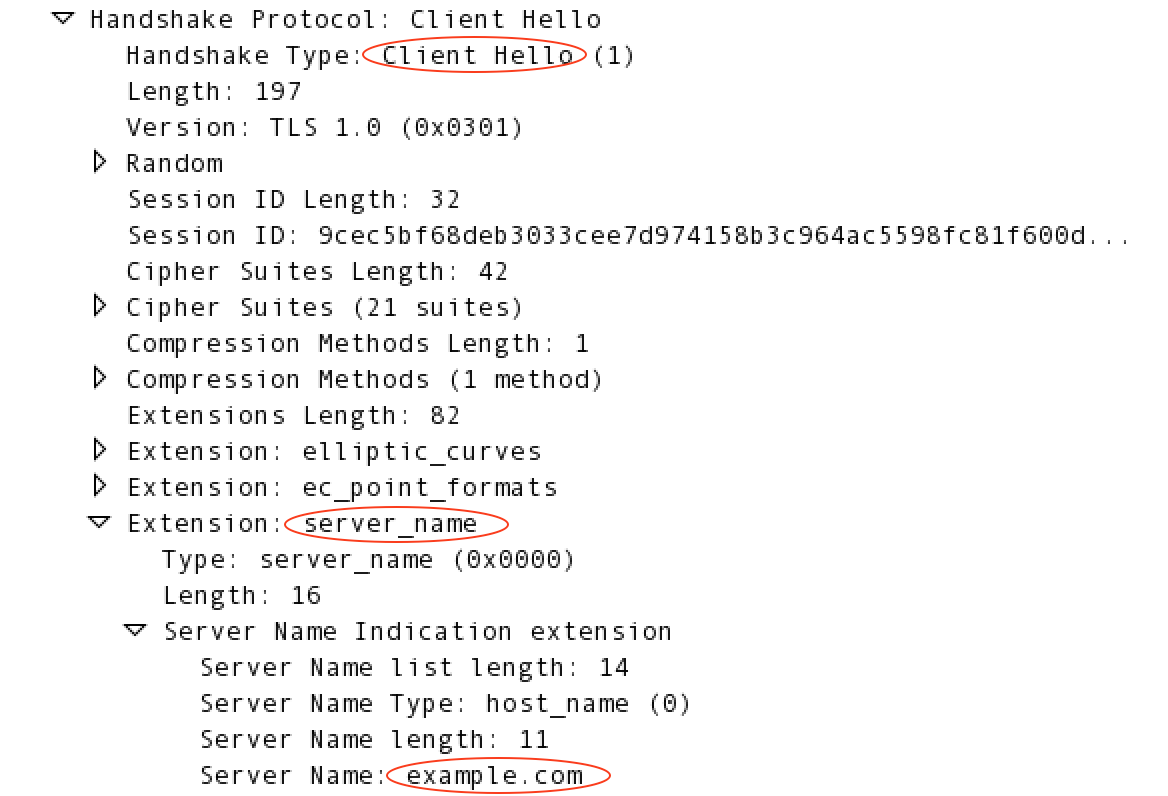
Per saperne di più su SNI, visita la pagina http://en.wikipedia.org/wiki/Server_Name_Indication.
Accesso alla community Apigee dal menu Guida della UI di gestione
Puoi accedere alla community di Apigee dal menu Guida della UI di gestione.
Policy di controllo degli accessi
La policy di controllo degli accessi è stata migliorata per consentire una valutazione più granulare degli indirizzi IP per l'inserimento in liste consentite e bloccate quando gli indirizzi IP sono contenuti nell'intestazione HTTP X-FORWARDED-FOR.
Con il controllo di più indirizzi IP abilitato nell'intestazione (contatta l'assistenza per impostare la funzionalità feature.enableMultipleXForwardCheckForACL), un nuovo elemento <ValidateBasedOn> nella policy ti consente di eseguire il controllo rispetto al primo IP, all'ultimo IP o a tutti gli IP nell'intestazione. Per saperne di più, consulta Policy di controllo dell'accesso.
Messaggi di errore dell'interfaccia utente di gestione
La visualizzazione dei messaggi di errore nell'interfaccia utente di gestione è stata riprogettata.
Nuove variabili di destinazione nel flusso di messaggi
Le nuove variabili nei flussi di messaggi forniscono informazioni più complete sugli URL per gli endpoint di destinazione e i server di destinazione:
- TargetEndpoint:
request.urlsostituiscetarget.basepath.with.query. - TargetServer:
loadbalancing.targetserversostituiscetargetserver.name. Inoltre,target.basepathviene compilato solo quando l'elemento<Path>viene utilizzato nell'elemento<LoadBalancer>HTTPTargetConnection di TargetEndpoint.
"Algoritmo di firma" nei dettagli dei certificati SSL
È stato aggiunto un nuovo campo "Algoritmo di firma" ai dettagli del certificato SSL, visualizzabile nell'interfaccia utente di gestione (Amministratore > Certificati SSL) e nell'API di gestione (Recupera i dettagli del certificato da un keystore o truststore). Il campo mostra "sha1WithRSAEncryption" o "sha256WithRSAEncryption", a seconda del tipo di algoritmo di hashing utilizzato per generare il certificato.
Correzioni di bug
In questa release sono stati corretti i seguenti bug.
| ID problema | Descrizione |
|---|---|
| MGMT-1899 | Percorsi delle risorse eliminati dopo il salvataggio delle impostazioni del prodotto Durante la modifica di un prodotto API, i percorsi delle risorse del prodotto potevano essere eliminati se l'utente faceva doppio clic sul pulsante Salva. Il problema è stato risolto. |
| MGMT-1894 | La pagina App per sviluppatori non termina mai il caricamento per la colonna Sviluppatore |
| MGMT-1882 | Il nuovo proxy API da WSDL mostra solo i dettagli dell'ultimo parametro |
| MGMT-1878 | Se in un ambiente viene eseguito il deployment di più revisioni, Trace ne mostra solo una |
| MGMT-1872 | Impossibile scaricare i report personalizzati |
| MGMT-1863 | I log di Node.js non sono visualizzabili nell'interfaccia utente di gestione |
| MGMT-1825 | Bug di cross-site scripting (XSS) |
| MGMT-1804 | In alcuni casi l'API Node.js invia un JSON non valido |
| MGMT-1799 | Vulnerabilità di sicurezza della UI durante l'invio della richiesta in Trace |
| MGMT-1362 | L'email per la password dimenticata non funziona se l'indirizzo email contiene "_" |
| DEVRT-1514 | ObjectTransform non funziona per alcuni prodotti |
| APIRT-1170 | Il file di risorse mancante ha impedito al MP di caricare un ambiente |