

Você está lendo a documentação do Apigee Edge.
Acesse a documentação da
Apigee X. info
Na terça-feira, 21 de abril de 2015, lançamos uma nova versão em nuvem da Apigee Edge.
Se você tiver dúvidas, entre em contato com o suporte da Apigee Edge.
Para ver uma lista de todas as notas de lançamento da Apigee Edge, consulte Notas de lançamento da Apigee.
Novos recursos e melhorias
Confira a seguir os novos recursos e melhorias desta versão.
Suporte à indicação de nome do servidor (SNI, na sigla em inglês)
O Edge é compatível com o uso da Indicação de Nome de Servidor no sentido sul (do processador de mensagens para os endpoints de destino). Se você quiser usar a SNI, entre em contato com o suporte da Apigee Edge.
O Java 1.7 é obrigatório.
Com a SNI, que é uma extensão do TLS/SSL, vários destinos HTTPS podem ser disponibilizados no mesmo endereço IP e porta sem que todos esses destinos precisem usar o mesmo certificado.
Não é necessária nenhuma configuração específica do Edge. Se o ambiente estiver configurado para SNI no sentido sul (a nuvem do Edge é por padrão), o Edge será compatível com ele.
O Edge extrai automaticamente o nome do host do URL da solicitação e o adiciona à solicitação de handshake SSL. Por exemplo, se o host de destino for https://example.com/request/path, a Apigee adicionará a extensão server_name, como mostrado abaixo:
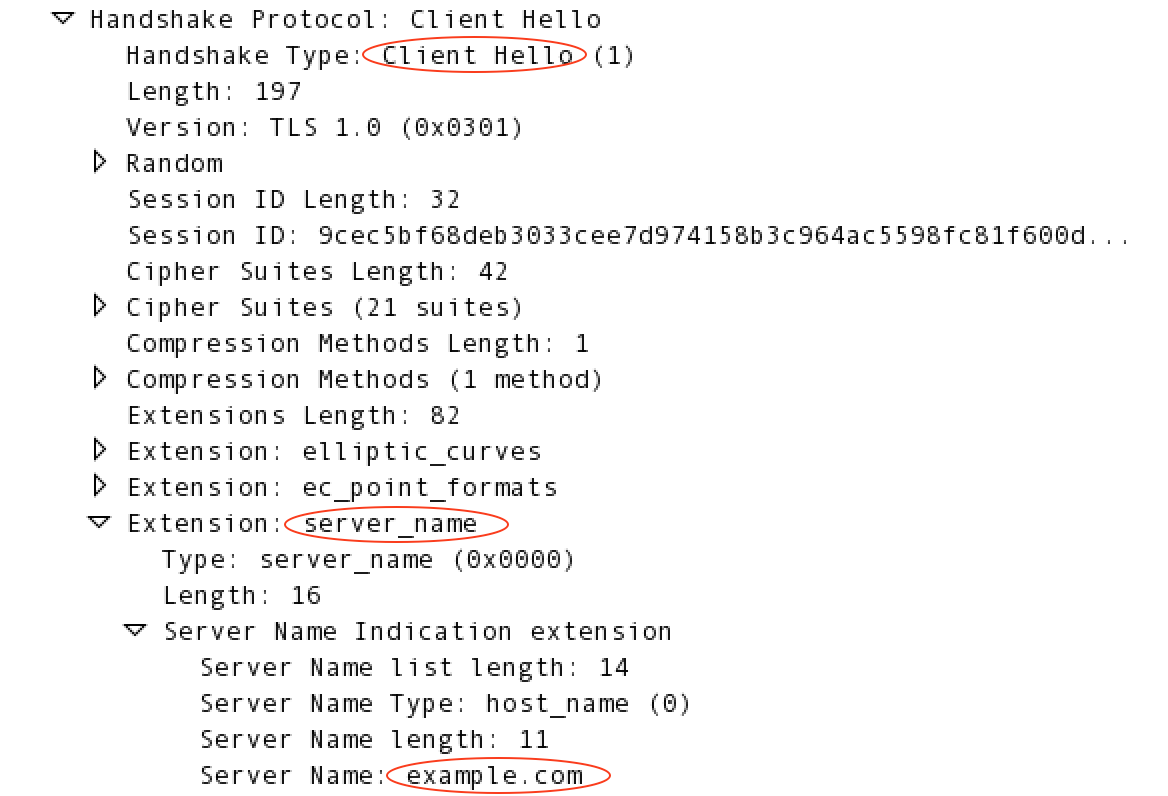
Para mais informações sobre SNI, consulte http://en.wikipedia.org/wiki/Server_Name_Indication.
Acesso à comunidade da Apigee no menu de ajuda da interface de gerenciamento
Acesse a comunidade da Apigee no menu "Ajuda" da interface de gerenciamento.
Política de controle de acesso
A política de controle de acesso foi aprimorada para permitir uma avaliação mais detalhada de endereços IP
para inclusão em listas de permissões e de bloqueio quando os endereços IP estão contidos no
cabeçalho HTTP X-FORWARDED-FOR.
Com a verificação de vários endereços IP ativada no cabeçalho (entre em contato com o suporte para definir
feature.enableMultipleXForwardCheckForACL), um novo elemento <ValidateBasedOn> na
política permite verificar o primeiro IP, o último IP ou todos os IPs no cabeçalho. Para mais
informações, consulte Política de
controle de acesso.
Mensagens de erro da interface de gerenciamento
A exibição de mensagens de erro na interface de gerenciamento foi reformulada.
Novas variáveis de destino no fluxo de mensagens
Novas variáveis nos fluxos de mensagens fornecem informações de URL mais completas para endpoints de destino e servidores de destino:
- TargetEndpoint:
request.urlsubstituitarget.basepath.with.query. - TargetServer:
loadbalancing.targetserversubstituitargetserver.name. Além disso,target.basepathé preenchido apenas quando o elemento<Path>é usado no elemento<LoadBalancer>de HTTPTargetConnection do TargetEndpoint.
"Algoritmo de assinatura" nos detalhes dos certificados SSL
Um novo campo "Algoritmo de assinatura" foi adicionado aos detalhes do certificado SSL, visível na interface de gerenciamento (Administrador > Certificados SSL) e na API Management (Receber detalhes do certificado de um keystore ou truststore). O campo mostra "sha1WithRSAEncryption" ou "sha256WithRSAEncryption", dependendo do tipo de algoritmo de hash usado para gerar o certificado.
Correções de bugs
Os bugs abaixo foram corrigidos nesta versão.
| ID do problema | Descrição |
|---|---|
| MGMT-1899 | Caminhos de recursos excluídos após salvar as configurações do produto Ao editar um produto de API, os caminhos de recursos do produto poderiam ser excluídos se o usuário clicasse duas vezes no botão "Salvar". Esse problema foi corrigido. |
| MGMT-1894 | A página "Apps do desenvolvedor" nunca termina de carregar para a coluna "Desenvolvedor" |
| MGMT-1882 | O novo proxy de API do WSDL mostra apenas os detalhes do último parâmetro |
| MGMT-1878 | Se várias revisões forem implantadas em um ambiente, o Trace vai mostrar apenas uma delas |
| MGMT-1872 | Não é possível fazer o download de relatórios personalizados |
| MGMT-1863 | Os registros do Node.js não podem ser visualizados na interface de gerenciamento |
| MGMT-1825 | Bugs de scripting em vários sites (XSS) |
| MGMT-1804 | A API Node.js está enviando JSON inválido em alguns casos |
| MGMT-1799 | Vulnerabilidade de segurança da interface ao enviar solicitação no Trace |
| MGMT-1362 | O e-mail de senha esquecida não funciona se o endereço de e-mail contém '_' |
| DEVRT-1514 | ObjectTransform falha em alguns produtos |
| APIRT-1170 | A falta de um arquivo de recurso fez com que o MP não carregasse um ambiente |