

Estás viendo la documentación de Apigee Edge.
Ir a la documentación de
Apigee X. info
El martes 8 de septiembre de 2015, lanzamos una versión principal de funciones de Apigee Edge para la nube privada.
Desde la versión trimestral anterior de Edge para nube privada (4.15.04.00), se produjeron las siguientes versiones y se incluyen en esta versión trimestral:
A qué versiones de Edge puedes actualizar a 4.15.07.00
Según la versión actual de Edge, puedes hacer lo siguiente:
- Actualiza directamente a la versión 4.15.07.00
- Actualiza de forma incremental, lo que significa que debes actualizar de tu versión actual a otra versión de Edge y, luego, actualizar a la versión 4.15.07.00.
Para obtener más información, consulta Qué versiones de Edge para nube privada puedes actualizar a 4.15.07.00.
Antes de actualizar desde la versión 4.15.01.x o desde una versión anterior
- Verifica la versión de SSTable de Cassandra:
- Cambia el directorio a /<install-root>/apigee4/data/cassandra/data.
- Ejecuta un comando de búsqueda,
> find . -name *-ic-*
Los resultados deberían mostrar un conjunto de archivos .db si ejecutas Cassandra 1.2 SSTable. - Ejecuta este comando find:
> find . -name *-hf-*
Los resultados deben estar vacíos, lo que significa que no hay archivos .db en el formato hf. Si no ves ningún archivo en el formato hf, ya terminaste y puedes actualizar a la versión 4.15.07.00.
El formato hf es para SSTables de Cassandra 1.0. Si tienes archivos *.db en el formato hf, debes actualizar SSTable como se describe en el resto de este procedimiento.
- Si encuentras algún archivo *.db en el formato hf, actualiza SSTable
ejecutando el siguiente comando en cada nodo de Cassandra hasta que hayas actualizado todos los nodos de
Cassandra:
> /<install-root>/apigee4/share/apache-cassandra/bin/nodetool -h localhost upgradesstables -a - Repite el paso 1 para verificar que todos los archivos *.db estén en el formato ic para la versión 1.2 de Cassandra.
- Repite los pasos del 1 al 3 en cada nodo de Cassandra de tu instalación de Edge.
- Actualiza a Edge 4.15.07.00.
- Después de la actualización 4.15.07.00, verifica los archivos *.db para asegurarte de que todos se hayan actualizado
a la sstable de estilo C* 2.0:
> cd /<install-root>/apigee4/data/cassandra/data
> find . -name *-jb-*
Este comando debería mostrar un conjunto de archivos .db si ejecutas Cassandra 2.0.
Nuevas funciones y mejoras
A continuación, se indican las nuevas funciones y mejoras de esta versión.
Instalación y actualización
Actualización y desinstalación selectivas de componentes
Las secuencias de comandos apigee-upgrade.sh y apigee-uninstall.sh ahora te permiten seleccionar los componentes de Edge que deseas actualizar o desinstalar. Anteriormente, actualizaba o desinstalaba todos los componentes del nodo. (OPDK-1377, OPDK-1175)
Reversión de la actualización
Si apigee-upgrade.sh falla durante una actualización, ahora puedes usar la secuencia de comandos apigee-rollback.sh para revertir la actualización. Después de corregir los problemas de actualización, puedes volver a intentarla. (OPDK-1275)
Opciones de secuencias de comandos del instalador acortadas
Las secuencias de comandos de instalación ya no admiten la forma larga de las opciones, como --help. Ahora solo aceptan opciones de una sola letra, como -h. (OPDK-1356)
Instalación de SmartDocs
Cuando instalas SmartDocs con la secuencia de comandos setup-smartdocs.sh, se te solicita que ingreses la organización, el entorno y el host virtual, lo que garantiza que SmartDocs se instale en la ubicación esperada. Anteriormente, esos valores estaban hard-coded en la secuencia de comandos. (OPDK-1310)
Ejecuta update-cass-pwd-in-config.sh sin mensajes
La secuencia de comandos update-cass-pwd-in-config.sh se puede ejecutar sin mensajes si configuras las variables de entorno ENABLE_CASS_AUTH, CASS_USERNAME y CASS_PASSWORD. (OPDK-1309)
Plataforma perimetral
A continuación, se indican las nuevas funciones de la plataforma de Edge incluidas en esta versión.
OpenJDK 1.7 compatible con Edge para la nube privada
Esta versión de Edge admite Oracle JDK 1.7 y OpenJDK 7, y se quitó la compatibilidad con JDK 1.6. (OPDK-1187)
Compatibilidad con SO
Apigee Edge para la nube privada amplió su compatibilidad con sistemas operativos para incluir Red Hat Enterprise Linux 6.6 y 7.0 (64 bits), CentOS 6.5, 6.6 y 7.0 (64 bits), y Oracle Linux 6.5.
Cassandra 2.0.15 incluido en OPDK 15.07
En esta versión, se instala Cassandra 2.0.15. Si actualizas desde una versión anterior, se actualizará tu versión de Cassandra. (OPDK-1197)
Compatibilidad con SHA2 para el hash de tokens de OAuth
Para proteger mejor los tokens de OAuth en caso de una violación de la seguridad de la base de datos, Edge admite algoritmos SHA2 para generar un hash de los tokens de OAuth (además de SHA1). Con las nuevas propiedades a nivel de la organización, puedes habilitar y configurar el hash para los tokens nuevos, así como conservar el hash heredado en los tokens que existían antes de esta nueva función. Anteriormente, en Edge para nube privada, una propiedad llamada hash.oauth.tokens.enabled en el archivo keymanagement.properties (en tu servidor de administración y Message Processors) habilitaba el hash SHA1 automático de los tokens de OAuth. Esta propiedad dejó de estar disponible.
Si antes usabas la propiedad hash.oauth.tokens.enabled para habilitar el hash SHA1, la secuencia de comandos de actualización de esta versión genera automáticamente las nuevas propiedades a nivel de la organización. Para verificar después de la actualización, realiza un GET como administrador del sistema con esta API: https://{host}:{port}/v1/o/{your_org}.
- Para obtener información sobre cómo habilitar el hash de tokens en tu organización con las propiedades nuevas, consulta "Aplica un algoritmo hash a los tokens en la base de datos" en el tema Solicita tokens de acceso.
- Para obtener información sobre el hash masivo de tokens existentes, consulta la Guía de operaciones de Edge para nube privada. (APIRT-1389)
Estructura de directorio plana para los archivos de registro
Puedes configurar Edge para que almacene archivos de registro en una estructura de directorio plana. Para ello, establece una nueva propiedad enable.flat.directory.structure como verdadera en el archivo message-logging.properties. Para obtener más información, consulta la política de registro de mensajes.
(APIRT-1394)
Rendimiento de la caché de entorno
Para mejorar la administración y el uso de la caché en la memoria, se dio de baja la configuración "Cantidad máxima de elementos en la memoria" en los recursos de caché del entorno. La cantidad total de elementos presentes en todos los recursos de caché (incluida la caché predeterminada) depende de la asignación de memoria total a la caché. De forma predeterminada, la asignación de memoria total para el almacenamiento en caché en memoria en un Message Processor determinado es el 40% de la memoria total disponible, que se determina según la configuración de la propiedad de caché en el archivo cache.properties del Message Processor. Los elementos se expulsarán de la caché de la memoria solo cuando no haya suficiente memoria caché o cuando venzan los elementos.
Para volver al comportamiento anterior de usar la propiedad "Cantidad máxima de elementos en la memoria" para
la administración de la caché, configura la propiedad overrideMaxElementsInCacheResource=false en el
archivo cache.properties. (APIRT-1140)
Servicios de APIs
A continuación, se indican las nuevas funciones de los servicios de API que se incluyen en esta versión.
Nuevo editor de proxies como predeterminado
El nuevo editor de proxies de API está habilitado de forma predeterminada en la IU de administración. El nuevo editor incluye muchas mejoras de usabilidad, como vistas más completas de los flujos condicionales y los extremos en la página Resumen, toda la configuración en la página Desarrollar, la adición más intuitiva de flujos condicionales, extremos y políticas, vistas XML más completas en lugar de fragmentos pequeños, búsqueda que rastrea nombres de archivo y texto, y mucho más. (MGMT-2279)
Nueva política Borrar información de OAuth v2.0
Una nueva política "Borrar información de OAuth v2.0" te permite borrar tokens de acceso y códigos de autorización de OAuth v2. La política reemplaza la funcionalidad que antes proporcionaba la API de administración. Para obtener más información, consulta la política de Borrar información de OAuthV2. (MGMT-2257)
Nueva política Borrar información de OAuth v1.0
Una nueva política "Borrar información de OAuth v1.0" te permite borrar tokens de solicitud, tokens de acceso y códigos de verificador de OAuth v1.0. La política reemplaza la funcionalidad que antes proporcionaba la API de administración. Para obtener más información, consulta Política de borrado de información de OAuth v1. (APIRT-1351)
Política de control de acceso
Se mejoró la política de control de acceso para permitir una evaluación más detallada de las direcciones IP
para la lista de entidades permitidas y la lista de entidades denegadas cuando las direcciones IP se encuentran en el
encabezado HTTP X-FORWARDED-FOR.
Con la verificación de varias direcciones IP habilitada en el encabezado (comunícate con el equipo de asistencia para configurar la
propiedad feature.enableMultipleXForwardCheckForACL), un
nuevo elemento <ValidateBasedOn> en la política te permite verificar
la primera IP, la última IP o todas las IP del encabezado. Para obtener más información, consulta Política de control de acceso.
Nuevas entidades en la política de acceso de entidad
La política Access Entity proporciona acceso a las siguientes entidades nuevas: consumerkey-scopes, authorizationcode, requesttoken y verifier. Para obtener más información, consulta Política de AccessEntity.
Política de recopilador de estadísticas: Conversión automática del nombre de las estadísticas a minúsculas
Cuando creas una recopilación de estadísticas personalizada en el editor de proxy de API (página Desarrollar > Herramientas > Recopilación de estadísticas personalizada), el "Nombre" de la variable del recopilador (estadística) debe estar en minúsculas. Si ingresas el nombre con letras mayúsculas, la herramienta convierte automáticamente el nombre de la estadística en minúsculas en la política del recopilador de estadísticas. (MGMT-740)
Eliminación de Classic Trace en el editor de proxies de API
La versión más reciente de la funcionalidad de Trace en el editor de proxy de API pasó de la fase beta a la disponibilidad general. El acceso a la "traza clásica" con el vínculo "Acceder a la versión clásica de la traza" ya no está disponible.
Acceso a la comunidad de Apigee desde el menú de ayuda de la IU de administración
Puedes acceder a la Comunidad de Apigee desde el menú de ayuda de la IU de administración.
Mensajes de error en la IU de administración
A continuación, se muestran las mejoras en los mensajes de error en la IU de administración:
- La IU de administración solía agrupar y mostrar todos los mensajes de error en la IU durante toda la sesión de acceso, a menos que los descartaras. Con esta actualización, los mensajes de error se borran automáticamente cuando sales de la página en la que se produjeron. (MGMT-2254)
- La IU de administración ya no suprime los mensajes de error duplicados. (MGMT-2242)
Mejoras en el rendimiento y los errores de la IU
Se realizaron mejoras generales en diferentes áreas de la IU de administración, incluido el rendimiento de la visualización de páginas y la limpieza de mensajes de error.
Hipervínculos de roles en la página Usuarios de la organización en la IU de administración
En la página Usuarios de la organización de la IU de administración (Administrador > Usuarios de la organización), los nombres de los roles ahora tienen hipervínculos, lo que te permite navegar con rapidez a las páginas de roles. (MGMT-1055)
Nuevas variables de destino en el flujo de mensajes
Las variables nuevas en los flujos de mensajes proporcionan información de URL más completa para los extremos de destino y los servidores de destino:
-
TargetEndpoint:
request.urlreemplaza atarget.basepath.with.query. -
TargetServer:
loadbalancing.targetserverreemplaza atargetserver.name. Además,target.basepathse propaga solo cuando se usa el elemento<Path>en el elemento HTTPTargetConnection<LoadBalancer>de TargetEndpoint.
Compatibilidad con la indicación del nombre del servidor (SNI)
Edge admite el uso de la indicación de nombre del servidor hacia el sur (desde el Message Processor hasta los extremos de destino). Si quieres usar SNI, comunícate con el equipo de asistencia de Apigee Edge.
Se requiere Java 1.7.
Con SNI, que es una extensión de TLS/SSL, se pueden entregar varios destinos HTTPS desde la misma dirección IP y el mismo puerto sin que todos esos destinos deban usar el mismo certificado.
No se requiere ninguna configuración específica de Edge. Si tu entorno está configurado para SNI hacia el sur (Edge Cloud lo está de forma predeterminada), Edge lo admite.
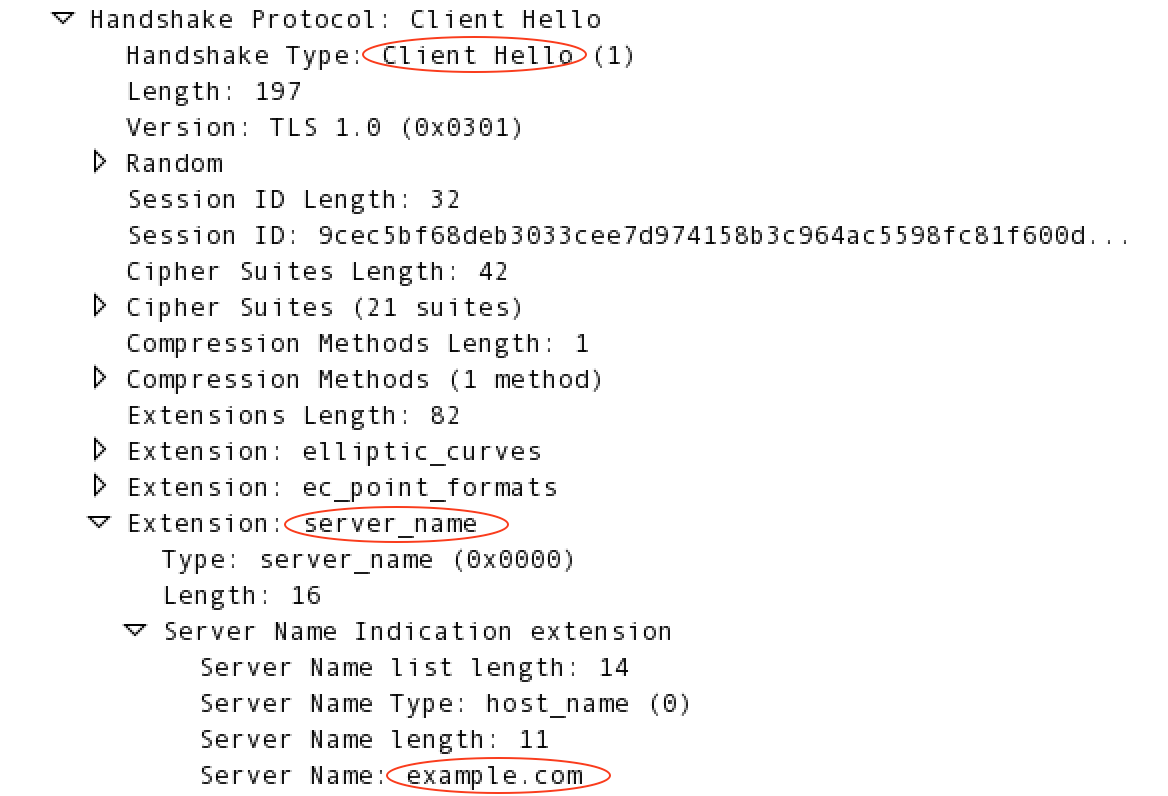
Edge extrae automáticamente el nombre de host de la URL de la solicitud y lo agrega a la solicitud de protocolo de enlace SSL. Por ejemplo, si el host de destino es https://example.com/request/path, Edge agrega la extensión server_name como se muestra a continuación:
Para obtener más información sobre la SNI, consulta http://en.wikipedia.org/wiki/Server_Name_Indication.
"Algoritmo de firma" en los detalles de los certificados SSL
Se agregó un nuevo campo "Algoritmo de firma" a los detalles del certificado SSL, que se puede ver en la IU de administración (Administrador > Certificados SSL) y en la API de administración (Obtén detalles del certificado de un almacén de claves o de certificados de confianza). En el campo, se muestra "sha1WithRSAEncryption" o "sha256WithRSAEncryption", según el tipo de algoritmo de hash que se use para generar el certificado.
Se muestran los certificados SSL que están por vencer
La página Certificados SSL de la IU de administración (Administrador > Certificados SSL) indica cuándo vencen los certificados SSL en un plazo de 10, 15, 30 o 90 días, según lo que selecciones en el nuevo campo desplegable de vencimiento.
Configuración de errores de protección contra amenazas
De forma predeterminada, Edge arroja un código de estado de error interno del servidor HTTP 500 y un error ExecutionFailed
si un mensaje no supera una política de protección contra amenazas de JSON o XML. Puedes cambiar ese comportamiento de error con una nueva propiedad a nivel de la organización. Cuando configuras la propiedad de la organización features.isPolicyHttpStatusEnabled como verdadera, se produce el siguiente comportamiento:
- Solicitud: Con una política de protección contra amenazas vinculada a cualquier flujo de solicitud, los mensajes no válidos devuelven un código de estado 400, junto con un mensaje de error de política correspondiente.
- Respuesta: Con una política de protección contra amenazas vinculada a cualquier flujo de respuesta, los mensajes no válidos continúan mostrando un código de estado 500, y se genera uno de los mensajes de error de la política correspondiente (en lugar de solo ExecutionFailed).
Los clientes de Cloud deben comunicarse con el equipo de asistencia de Apigee Edge para configurar la propiedad de la organización. Esta función estará disponible para los clientes de Edge para la nube privada en la próxima versión trimestral de la nube privada.
Se actualizaron los esquemas de los extremos, los proxies y otras entidades.
Se actualizaron los esquemas de referencia para las entidades que no son de política, como TargetEndpoint, ProxyEndpoint, APIProxy y muchas otras. Consulta https://github.com/apigee/api-platform-samples/tree/master/schemas. (APIRT-1249)
Servicios para desarrolladores
A continuación, se indican las nuevas funciones de los Servicios para desarrolladores que se incluyen en esta versión.
Disponibilidad general de SmartDocs
SmartDocs pasará de la versión beta a la disponibilidad general. Las actualizaciones y las funciones nuevas incluyen lo siguiente:
- Compatibilidad con Swagger 2.0, incluida la importación por archivo o URL, y con objetos de seguridad con nombres personalizados
- Mejoras en el diseño visual de las plantillas que generan SmartDocs.
- Mejoras en la usabilidad y el flujo de trabajo en el portal para desarrolladores, disponibles a través del menú Contenido > SmartDocs en Drupal.
- La autenticación que se conocía como "Token personalizado" ahora se llama "Clave de API".
- Objetos de "seguridad" de autenticación definidos a nivel de la revisión.
- Configuración de la autenticación de clientes a nivel de plantilla. Las revisiones nuevas ya no restablecen las credenciales de cliente de SmartDocs preconfiguradas.
Para obtener más descripciones de las características, consulta esta entrada de blog.
Para obtener documentación de SmartDocs, consulta Usa SmartDocs para documentar APIs.
Nombre de la app para desarrolladores que se muestra en la IU de administración
Las apps para desarrolladores en Edge tienen un nombre interno que no cambia y un nombre visible que puedes cambiar. En la página de una app para desarrolladores en la IU de administración (Publicar > Apps para desarrolladores > nombre de la app), se muestra el "Nombre" interno de la app junto con el "Nombre visible", lo que facilita la identificación visual de las apps por sus nombres internos para la solución de problemas y la gestión de API.
Servicios de estadísticas
A continuación, se indican las nuevas funciones de Analytics Services que se incluyen en esta versión.
Límite de tiempo de los datos conservados
Cuando generas informes de estadísticas con la IU o la API de administración, no se puede acceder a los datos con más de seis meses a partir de la fecha actual de forma predeterminada. Si deseas acceder a datos con más de seis meses, comunícate con el equipo de asistencia de Apigee Edge.
Se quitará la versión clásica de los informes personalizados de la IU de administración
La versión clásica opcional de los informes de estadísticas personalizados ya no está disponible en la IU de administración.
Rendimiento del widget de Participación de los desarrolladores
Se mejoró el widget de embudo en el panel principal de estadísticas (sección Participación de los desarrolladores) para proporcionar un mejor rendimiento.
Monetización
A continuación, se muestran las nuevas funciones de monetización incluidas en esta versión.
Notificaciones por correo electrónico sobre planes tarifarios
Un nuevo tipo de notificación por correo electrónico de plan tarifario te permite notificar a los desarrolladores cuando alcanzan un límite de transacciones o dólares determinado en los planes tarifarios de paquetes o de bandas de volumen que compraron. Para obtener más información, consulta Configura notificaciones con plantillas de notificaciones.
Sincronización de los períodos de la tarifa recurrente y de la base de agregación
En un plan tarifario, había dos períodos diferentes en vigor:
- Período de tarifa recurrente, configurado en la pestaña Tarifas de un plan tarifario, que determinaba cuándo se les cobraba una tarifa recurrente a los desarrolladores.
- Es el período de base de agregación, definido en la hoja de tarifas para los planes de paquetes o de bandas de volumen, que determinó cuándo se restableció el uso de paquetes para los desarrolladores.
Esos dos períodos ahora están sincronizados. Cuando en un plan tarifario existen una tarifa recurrente distinta de cero y una hoja de tarifas de banda de volumen o de paquete, el período de la tarifa recurrente se usa para ambas. Por ejemplo, si existe una tarifa recurrente mensual, los paquetes de hojas de tarifas también se restablecen mensualmente (de forma predeterminada, al comienzo del mes).
Si no existe una tarifa recurrente, los paquetes se restablecen según la base de agregación definida en la hoja de tarifas. Por ejemplo, si un desarrollador comienza a usar una hoja de tarifas el día 19 del mes y la base de agregación es mensual, el uso del paquete se restablece un mes después del día 19.
La base de agregación dejará de estar disponible y se quitará de la monetización en una versión futura. Para obtener más información, consulta Especifica los detalles del plan de la hoja de tarifas.
Atributos personalizados en los informes de resumen de ingresos
Las políticas de registro de transacciones te permiten capturar de forma opcional datos de atributos personalizados de las transacciones, y ahora puedes incluir esos atributos personalizados de las transacciones en los informes de resumen de ingresos. Si agregas una propiedad MINT.SUMMARY_CUSTOM_ATTRIBUTES a tu organización, puedes indicar qué atributos personalizados se agregan a las tablas de la base de datos para usarlos en los informes.
Los clientes de Apigee Edge para la nube privada pueden configurar la marca con la siguiente llamada a la API y las credenciales de administrador del sistema.
curl -u email:password -X PUT -H "Content-type:application/xml" http://host:8080/v1/o/myorg -d \ "<Organization type="trial" name="MyOrganization"> <Properties> <Property name="features.isMonetizationEnabled">true</Property> <Property name="MINT.SUMMARY_CUSTOM_ATTRIBUTES">["my_attribute_1","my_attribute_2"]</Property> <Property name="features.topLevelDevelopersAreCompanies">false</Property> </Properties> </Organization>"
Ten en cuenta que el array de atributos personalizados en la llamada a la API está codificado en formato URL.
Proceso de actualización de SmartDocs
Si ya usaste SmartDocs durante el período de la versión beta, las nuevas funciones y capacidades de la versión de disponibilidad general requieren que actualices SmartDocs en tu portal para desarrolladores.
Las páginas de SmartDocs que ya se hayan publicado en tu portal para desarrolladores seguirán funcionando, pero debes seguir el proceso de actualización antes de editar o publicar cualquier cambio en las páginas existentes o nuevas.
Ten en cuenta que, si bien puedes renderizar y publicar SmartDocs en tu portal para desarrolladores, los SmartDocs se generan a partir del modelo de API que se encuentra en los servicios de gestión de API de Edge de Apigee. Cualquier cambio que realices en un modelo de API en Edge será el mismo en todos tus entornos de Pantheon (similar a cómo existen los desarrolladores en los entornos de Pantheon).
Para actualizar de la versión beta de SmartDocs a la disponibilidad general
- Actualiza y prueba la versión 15.05.27 en tus entornos de desarrollo o prueba en Pantheon.
- Crea un modelo nuevo para reemplazar cualquier modelo de API existente que hayas estado usando.
- Si importaste documentos de Swagger o WADL, vuelve a importarlos a una revisión nueva.
- Si mantuviste tu modelo de API a través del módulo de SmartDocs, expórtalo como JSON de SmartDocs y, luego, impórtalo a tu modelo nuevo con un archivo adjunto.
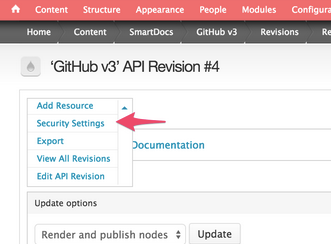
- Establece las propiedades de seguridad de la revisión de tu modelo. En la página Contenido > SmartDocs > modelo, selecciona Configuración de seguridad.
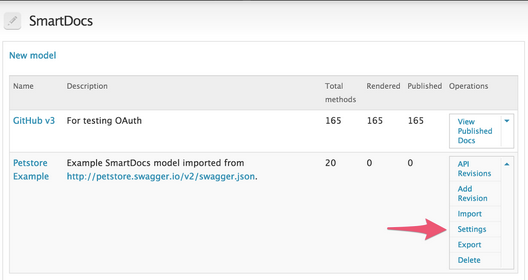
- Verifica cualquier autenticación preconfigurada en la página de configuración del modelo (Contenido >
SmartDocs). Para ello, haz clic en Configuración en la columna
Operaciones.
- Actualiza las plantillas personalizadas para usar la versión 6 de los recursos de CSS y JS, y realiza cambios para reflejar los nombres de objetos nuevos, como authSchemes y apiSchema. Para obtener información sobre cómo actualizar las plantillas de SmartDocs, consulta Usa SmartDocs para documentar las APIs.
- Vuelve a renderizar y publica la revisión de tu modelo.
- Después de validar la documentación nueva, actualiza tu portal de producción a la versión 15.05.27.
Si eres un cliente empresarial de Edge y tienes preguntas o inquietudes sobre el proceso de actualización, envía un correo electrónico a marsh@apigee.com y cnovak@apigee.com. De lo contrario, usa la comunidad de Apigee para obtener la mejor respuesta.
Cambios y mejoras de funciones en el futuro
En esta sección, se incluye una vista previa de los cambios y las mejoras que se esperan para las funciones en el futuro:
Cambio en el comportamiento de la política de caché de respuesta
En una versión futura (por determinar), cambiará el comportamiento predeterminado del elemento <ExcludeErrorResponse> de la política de almacenamiento en caché de respuestas.
Comportamiento actual: El elemento <ExcludeErrorResponse> en la política de caché de respuesta es falso de forma predeterminada. Esto significa que, de forma predeterminada, la política de almacenamiento en caché de respuestas almacena en caché las respuestas con cualquier código de estado HTTP posible (incluido 3xx).
Comportamiento futuro: El elemento <ExcludeErrorResponse> en la política ResponseCache se establecerá de forma predeterminada como verdadero. Esto significa que, de forma predeterminada, solo se almacenarán en caché las respuestas con códigos de estado HTTP del 200 al 205. Para anular este comportamiento y almacenar en caché las respuestas de todos los códigos de estado, deberás establecer el elemento <ExcludeErrorResponse> en true de forma explícita.
Solución alternativa actual: Para nube privada 4.15.07.00 y versiones anteriores, si deseas almacenar en caché las respuestas solo con los códigos de estado 200 a 205, debes establecer de forma explícita el elemento <ExcludeErrorResponse> como verdadero.
Correcciones de errores
En esta versión, se corrigieron los siguientes errores.
| ID del problema | Descripción |
|---|---|
| OPDK-1521 | Problema de encriptación de contraseñas |
| OPDK-1201 | No se pueden restablecer los datos de la IU |
| OPDK-1112 | La política de contraseñas personalizada de LDAP no se aplica al usuario administrador de Apigee |
| OPDK-1097 | Excepción de espacio de claves durante la actualización de OPDK |
| OPDK-1068 | Poder cambiar la contraseña de administrador si falla durante la instalación |
| OPDK-1053 | Zookeeper se ejecuta como raíz |
| OPDK-967 | Cuando se configura OpenLDAP para que se inicie automáticamente con set-autostart.sh, all-status.sh lo informa como inactivo |
| OPDK-905 | Smartdocs prod already registered in group axgroup001 |
| OPDK-899 | Error durante la incorporación |
| OPDK-847 | El usuario creado durante la incorporación no recibe un correo electrónico para restablecer la contraseña |
| OPDK-817 | Las secuencias de comandos init.d arrojan un error |
| OPDK-815 | La secuencia de comandos ax-purge.sh requiere que se borren las tablas de muestreo |
| MGMT-2246 | La página para crear informes personalizados no se muestra correctamente en la IU de administración |
| MGMT-2235 | Para los certificados SSL que vencen, el tiempo relativo de vencimiento se puede redondear de forma confusa Para los certificados SSL que vencen, el tiempo relativo de la fecha de vencimiento siempre se muestra en días en lugar de redondearse a meses, cuando el certificado vence en 90 días o menos. |
| MGMT-2193 | Indicador giratorio de carga cuando se edita una API |
| MGMT-2173 | La IU de seguimiento no permite URLs legales La IU de seguimiento ahora te permite enviar solicitudes con valores de parámetros de consulta que contienen parámetros de consulta anidados. |
| MGMT-2162 | Problema de compilación de JavaScript |
| MGMT-2124 | Los permisos del rol de cliente se restablecen cuando se guardan en la IU. |
| MGMT-2114 | La IP de Syslog no válida en la política MessageLogging debería arrojar un error adecuado durante la implementación |
| MGMT-2067 | Trace: Si la revisión del proxy de API se implementa en 2 entornos, la selección de la revisión y el entorno no funciona correctamente |
| MGMT-2061 | La opción ¿Olvidaste la contraseña? solo debe enviar un correo electrónico a los usuarios registrados El vínculo "¿Olvidaste la contraseña?" en la página de acceso de la IU de administración solo envía correos electrónicos a los usuarios registrados de Apigee. |
| MGMT-2048 | Un usuario con un rol personalizado que limita los permisos de implementación a un entorno puede implementar en otros |
| MGMT-2041 | Quita el elemento FaultRules de la plantilla de adjunto predeterminada El elemento FaultRules, que no se usa en las políticas ni en los pasos del proxy de API, ya no se agrega automáticamente cuando creas proxies de API o agregas políticas. |
| MGMT-2034 | La recuperación del WSDL devuelve un error: "Error de recuperación del WSDL: Error al procesar el WSDL". |
| MGMT-1986 | Error de la IU cuando se agrega un desarrollador |
| MGMT-1983 | La API de Obtener un código de autorización de OAuth 2.0 devuelve un estado incorrecto |
| MGMT-1962 | Error al acceder a la IU de administración con una contraseña segura El acceso a la IU con ciertos caracteres especiales, como el signo de porcentaje, ya no falla. |
| MGMT-1947 | Roles poco intuitivos en la IU de administración Si un usuario no tiene permiso para crear o editar una política de registro de transacciones, los botones de la IU para crear y editar una política de registro de transacciones ahora están inhabilitados. |
| MGMT-1899 | Rutas de acceso a recursos borradas después de guardar la configuración del producto Cuando se edita un producto de API, las rutas de acceso a recursos del producto se pueden borrar si el usuario hace doble clic en el botón Guardar. Ya corregimos el problema. |
| MGMT-1894 | La página Apps para desarrolladores nunca termina de cargarse para la columna Desarrollador |
| MGMT-1882 | El nuevo proxy de API de WSDL solo muestra los detalles del último parámetro |
| MGMT-1878 | Si se implementan varias revisiones en un entorno, Trace solo muestra una de ellas |
| MGMT-1872 | No se pueden descargar los informes personalizados |
| MGMT-1863 | Los registros de Node.js no se pueden ver en la IU de administración |
| MGMT-1843 | El proxy de API no se abre |
| MGMT-1833 | El usuario sysadmin no debería tener la opción de cambiar la contraseña en la IU de OPDK |
| MGMT-1825 | Errores de secuencia de comandos entre sitios (XSS) |
| MGMT-1824 | Error de recuperación de WSDL cuando se importa un archivo WSDL con extensión .xml |
| MGMT-1812 | Agrega la validación de TargetEndpoint durante la importación Al igual que ProxyEndpoint, TargetEndpoint se validará para el esquema y las expresiones adecuados que se usan en las condiciones durante la importación del proxy de API. |
| MGMT-1804 | La API de Node.js envía JSON no válido en algunos casos La pantalla de registros de Node.js solía mostrar registros sin formato si los datos JSON tenían caracteres no válidos. Esto se corrigió en esta versión, y la IU ahora muestra registros de Node.js con el formato correcto. |
| MGMT-1802 | URL de restablecimiento de contraseña #118 Si la IU de administración está detrás de un servidor de finalización de SSL, ahora la IU de administración genera correctamente un correo electrónico de restablecimiento de contraseña con un vínculo a una URL HTTPS en lugar de una URL HTTP. |
| MGMT-1799 | Vulnerabilidad de seguridad de la IU que envía una solicitud en Trace |
| MGMT-1777 | No se puede agregar un usuario con una dirección de correo electrónico que tenga un TLD de .acn |
| MGMT-1735 | "Error while fetching W" en la personalización de la marca Con efecto inmediato, quitamos la compatibilidad con la personalización de la marca en Edge OPDK. Si bien reconocemos que esto puede decepcionar a los pocos clientes que la usaban, esta no es una función que mejore directamente las capacidades de Edge en torno a la gestión de API. |
| MGMT-1569 | Problema para adjuntar un proxy de API a un producto de API existente Se corrigió el problema que impedía adjuntar un proxy de API a un producto de API en la IU de administración cuando el proxy de API tenía un recurso para la ruta de acceso "/". |
| MGMT-1563 | El botón Enviar de Trace permanece inhabilitado si se produce un error |
| MGMT-1362 | El correo electrónico de contraseña olvidada no funciona si la dirección de correo electrónico contiene
'_' Se corrigió el problema de restablecimiento de contraseña en OPDK con direcciones de correo electrónico que contienen un guion bajo. |
| MGMT-1345 | La importación de WSDL con varios espacios de nombres genera un paso de compilación de SOAP incorrecto |
| MGMT-1193 | Cuando se guarda el proxy como una revisión nueva, se cambia la regla de enrutamiento de forma inesperada |
| MGMT-1061 | SmartDocs: La descripción del parámetro de tipo de cuerpo en la definición de Swagger no se muestra en la IU de la documentación |
| MGMT-800 | Crear un recurso con el nombre "default" genera una IU rota |
| MGMT-787 | Problema de usabilidad de las alertas de la IU En la IU de administración, cuando haces clic en + Proxy de API y aparece el diálogo Nuevo proxy de API, puedes presionar Esc para descartar el diálogo. |
| MGMT-619 | Activa la paginación en la página de la IU del proxy de API |
| MGMT-602 | Vista de desarrollo del proxy de API: Agregar una política de ResponseCache cuando el extremo no tiene PreFlow/PostFlow genera un error |
| MGMT-460 | Cambiar el nombre de la política genera un comportamiento con errores, una política duplicada que no se puede quitar |
| DEVRT-1644 | La búsqueda de notificaciones por nombre provoca que se envíe un correo electrónico incorrecto |
| DEVRT-1583 | La IU de monetización muestra la insignia "Futuro" para un plan tarifario actual |
| DEVRT-1546 | Los límites del plan no funcionan |
| DEVRT-1511 | Error mint.resourceDoesNotExist para un desarrollador existente |
| CORERT-639 | TCPSysLogSocket debe ser asíncrono |
| CORERT-613 | Fallas en el protocolo de enlace SSL debido a "unrecognized_name" |
| AXAPP-1728 | Ignora las variables de monetización en las estadísticas |
| AXAPP-1708 | La API de Analytics parece producir números diferentes para la misma estadística según cómo los solicite |
| AXAPP-1707 | Mejora el rendimiento de las estadísticas de los pods gratuitos |
| AXAPP-1690 | "Error de API no válida" en los informes personalizados |
| AXAPP-1533 | El mapa geográfico de Analytics arroja el error de llamada a la API no válida |
| AXAPP-1493 | Las estadísticas de rendimiento de la caché son incorrectas |
| APIRT-1436 | Crea una herramienta o una secuencia de comandos para generar un hash de los tokens sin hash. |
| APIRT-1425 | El atributo continueOnError cuando se establece en "true" no tiene efecto en la política JavaCallout |
| APIRT-1346 | OAuth2.0: El valor de hash se devuelve en la respuesta del token de acceso cuando hash.oauth.tokens.enabled es verdadero |
| APIRT-1206 | target_ip no se registra en la tabla de hechos para los errores 503 y la mayoría de los 504 |
| APIRT-1170 | La falta de un archivo de recursos provocó que el MP no pudiera cargar un entorno |
| APIRT-1148 | GET de la variable {message.version} en ResponseFlow, para un destino de Node.js, arroja NPE |
| APIRT-1054 | El registro de mensajes falla cuando se intenta registrar en un directorio diferente del predeterminado |
| APIRT-387 | Hacer que OrganizationService se ejecute en la variante "others" en MP |
| APIRT-67 | La política GenerateAccessToken de OAuth no establece la variable oauthV2.failed correctamente |
| APIRT-52 | Informes personalizados: El código de estado de la respuesta para muchas APIs es nulo |
Problemas conocidos
Esta versión tiene los siguientes problemas conocidos.
| ID del problema | Descripción |
|---|---|
| OPDK-1586 |
El portal de API BaaS no se inicia si no está habilitada la compatibilidad con IPV6
|
| OPDK-1785 |
Instala el componente de monetización en el entorno instalado de Edge
actualizado
La solución alternativa es establecer la versión correcta de Monetización en el archivo apigee-env.sh
antes de intentar instalar Monetización. Para obtener la versión de Monetización en 4.15.07
(después de que ya hayas actualizado a Edge 4.15.07), ejecuta lo siguiente:
> source /{install-dir}/apigee4/bin/apigee-env.sh

> VER=`basename $(find $SHARE_DIR/installer/monetization -name "mint-*.zip") | cut -d "-" -f 2,3,4`
De forma predeterminada, install-dir es /opt.
El valor de VER de arriba debe establecerse en apigee-env.sh:
> sed -i "s/^MONETIZATION_VERSION=.*/MONETIZATION_VERSION=$VER/" /install-dir/apigee4/bin/apigee-env.sh
Si intentaste instalar Monetización sin realizar los pasos anteriores, la instalación fallará y es probable que haya un vínculo simbólico inactivo en el directorio de uso compartido. Debes
quitar ese symlink:
> rm /install-dir/apigee4/share/monetization
Después de quitar el symlink, realiza los pasos anteriores para establecer la versión de Monetization
y, luego, vuelve a intentar la instalación de Monetization.
|
| OPDK-1857 |
Versión de Python 2.6 codificada en bin/qpid-stat.sh y
bin/qpid-config.sh En CentOS y RedHat 7.0, varias secuencias de comandos en bin/qpid-stat.sh y bin/qpid-config.sh están codificadas para usar la versión 2.6 de Python. La solución alternativa para este problema es cambiar la línea que exporta PYTHONPATH en qpid-stat.sh y qpid-config.sh en el directorio apigee4/bin.
Para determinar la versión de Python en tu sistema, verifica la versión de Python en el directorio /opt/apigee4/share/apache-qpid/lib. Lo más probable es que el directorio sea python2.7. Luego, debes actualizar el parámetro de configuración PYTHONPATH en qpid-stat.sh y qpid-config.sh con la ruta de acceso correcta. Por ejemplo:
|
| DEVRT-1574 | Saldo y uso incoherentes para desarrolladores con varios planes tarifarios activos En la monetización, si un desarrollador está activo en más de un plan tarifario que tiene cargos por llamada a la API, el uso del saldo monetario puede ser incoherente en algunas ocasiones. |
| APIBAAS-1647 | Después de acceder como administrador del sistema, la IU de BaaS emite el mensaje "Error al obtener los roles" Este mensaje de error aparece en el primer acceso al sistema por parte del administrador del sistema después de actualizar de la versión 4.15.01 a la 4.15.07. Puedes ignorar este mensaje. |
| DEVRT-1834 |
Actualización de monetización a 4.15.07 La secuencia de comandos apigee-upgrade.sh imprime el siguiente mensaje al final, en el que se te solicita ejecutar otra secuencia de comandos: ************************************** In order to complete the monetization upgrade please run: sudo /opt/apigee4/share/monetization/schema/migration/MOPDK4.15.04.00/ 365-create-notification-condition.sh ************************************** Puedes ignorar este mensaje. Esa secuencia de comandos no es obligatoria y no se puede ejecutar. |
| DEVRT-1951 |
Faltan parámetros de configuración de notificaciones en la instalación nueva de Monetization
En una instalación nueva de Apigee Edge para la nube privada, versión 4.15.07.00, faltan las
siguientes opciones de configuración para las notificaciones de monetización. Estos corresponden
a los tipos de notificaciones que se encuentran en la página Administrador > Notificaciones de la IU de administración.
mint.scheduler.${ORG_ID}.adhocnotify@@@management
mint.scheduler.${ORG_ID}.expiringrateplannotify@@@management
mint.scheduler.${ORG_ID}.newpkgnotify@@@management
mint.scheduler.${ORG_ID}.newproductnotify@@@management
mint.scheduler.${ORG_ID}.newrateplannotify@@@management
mint.scheduler.${ORG_ID}.tncacceptancenotify@@@management
Para solucionar este problema, sigue estos pasos. Necesitarás la dirección IP de tu
instancia de Cassandra. Para encontrarlo, busca en
<installation-root>/apigee4/conf/cassandra/cassandra.yaml o
<installation-root>/apigee4/conf/cassandra/cassandra-topology.properties.
|
| DEVRT-1952 |
Faltan parámetros de configuración de notificaciones en la actualización de monetización de la versión 4.14.07.00
En una actualización de Apigee Edge para la nube privada de la versión 4.14.07.00 a la 4.15.07.00, faltan los
siguientes parámetros de configuración para las notificaciones de monetización, lo que hace que
los informes de monetización funcionen de forma incorrecta.
mint.scheduler.${ORG_ID}.chargedaily@@@management
mint.scheduler.${ORG_ID}.chargehourly@@@management
Para solucionar este problema, sigue estos pasos. Necesitarás la dirección IP de tu
instancia de Cassandra. Para encontrarlo, busca en
<installation-root>/apigee4/conf/cassandra/cassandra.yaml o
<installation-root>/apigee4/conf/cassandra/cassandra-topology.properties.
|
| OPDK-1878 | No se puede establecer el nombre del Pod en la instalación de varios centros de datos En la guía de instalación de Edge, se especifica que se deben establecer los nombres de los Pods como "gateway-1" y "gateway-2" en los archivos de instalación silenciosa para una instalación de varios centros de datos. Sin embargo, cambiar el nombre del Pod impide que los routers y los Message Processors se registren correctamente y que se pueda acceder a ellos. Este problema también impide que la secuencia de comandos setup-org.sh pueda encontrar Message Processors disponibles. La solución alternativa es establecer el nombre del Pod, con la propiedad MP_POD, en "puerta de enlace" en el archivo de instalación silenciosa para ambos centros de datos. |
| OPDK-1886 |
El nodo no puede acceder a direcciones IP locales, como 192.168.x.y connect.ranges.denied=10.0.0.0/8,192.168.0.0/16,127.0.0.1/32Luego, reinicia los nodos del Message Processor: <install_dir>/apigge4/bin/apigee-service message-processor restart |
| OPDK-1958 | Cuando se actualice, todos los nodos requerirán acceso al puerto 8080 en el servidor de administración En el entorno de ejecución, los siguientes componentes requieren acceso al puerto 8080 en el servidor de administración: Router, Message Processor, IU, Postgres y Qpid. Sin embargo, cuando se actualice, todos los nodos requerirán acceso al puerto 8080 en el servidor de administración, incluidos los nodos de Cassandra y Zookeeper. |
| OPDK-1962 | Debes volver a configurar SSL para la API de Edge después de la actualización Si configuraste la API de Edge para usar SSL antes de actualizar a la versión 4.15.07.00, debes volver a configurar SSL después de la actualización. Consulta la Guía de operaciones de Edge para conocer el procedimiento de configuración de SSL para la API de Edge. |