

คุณกำลังดูเอกสารประกอบของ Apigee Edge
ไปที่เอกสารประกอบของ Apigee X info
ในวันอังคารที่ 8 กันยายน 2015 เราได้เปิดตัวฟีเจอร์หลักของ Apigee Edge สำหรับ Private Cloud
นับตั้งแต่ Edge for Private Cloud รุ่นไตรมาสก่อนหน้า (4.15.04.00) มีการเปิดตัวรุ่นต่อไปนี้และรวมอยู่ในรุ่นไตรมาสนี้
Edge เวอร์ชันใดบ้างที่คุณสามารถอัปเกรดเป็น 4.15.07.00 ได้
คุณสามารถดำเนินการอย่างใดอย่างหนึ่งต่อไปนี้ ทั้งนี้ขึ้นอยู่กับเวอร์ชันปัจจุบันของ Edge
- อัปเกรดเป็น 4.15.07.00 โดยตรง
- อัปเกรดแบบเพิ่มทีละขั้น ซึ่งหมายความว่าคุณต้องอัปเกรดจากเวอร์ชันปัจจุบันเป็น Edge เวอร์ชันอื่น แล้วจึงอัปเกรดเป็น 4.15.07.00
ดูข้อมูลเพิ่มเติมได้ที่Edge for Private Cloud เวอร์ชันใดบ้างที่อัปเกรดเป็น 4.15.07.00 ได้
ก่อนอัปเกรดจากเวอร์ชัน 4.15.01.x หรือจากเวอร์ชันก่อนหน้า
- ตรวจสอบเวอร์ชัน Cassandra SSTable โดยทำดังนี้
- เปลี่ยนไดเรกทอรีเป็น /<install-root>/apigee4/data/cassandra/data
- เรียกใช้คำสั่ง find
> find . -name *-ic-*
ผลลัพธ์ควรแสดงชุดไฟล์ .db หากคุณใช้ Cassandra 1.2 SSTable - เรียกใช้คำสั่ง find ต่อไปนี้
> find . -name *-hf-*
ผลลัพธ์ควรว่างเปล่า ซึ่งหมายความว่าไม่มีไฟล์ .db ในรูปแบบ hf หากไม่เห็นไฟล์ในรูปแบบ hf แสดงว่าคุณดำเนินการเสร็จแล้วและสามารถอัปเกรดเป็น 4.15.07.00 ได้
รูปแบบ hf มีไว้สำหรับ Cassandra 1.0 SSTables หากมีไฟล์ *.db ในรูปแบบ hf คุณจะต้องอัปเกรด SSTable ตามที่อธิบายไว้ในขั้นตอนที่เหลือนี้
- หากพบไฟล์ *.db ในรูปแบบ hf ให้อัปเกรด SSTable โดยเรียกใช้คำสั่งต่อไปนี้ในทุกโหนด Cassandra จนกว่าคุณจะอัปเกรดโหนด Cassandra ทั้งหมด
> /<install-root>/apigee4/share/apache-cassandra/bin/nodetool -h localhost upgradesstables -a - ทำซ้ำขั้นตอนที่ 1 เพื่อตรวจสอบว่าไฟล์ *.db ทั้งหมดอยู่ในรูปแบบ ic สำหรับ Cassandra เวอร์ชัน 1.2
- ทำขั้นตอนที่ 1 ถึง 3 ซ้ำในโหนด Cassandra ทุกโหนดในการติดตั้ง Edge
- อัปเกรดเป็น Edge 4.15.07.00
- หลังจากอัปเกรด 4.15.07.00 แล้ว ให้ตรวจสอบไฟล์ *.db เพื่อให้แน่ใจว่าไฟล์ทั้งหมดได้รับการอัปเกรดเป็น sstable รูปแบบ C* 2.0 แล้ว:
> cd /<install-root>/apigee4/data/cassandra/data
> find . -name *-jb-*
คำสั่งนี้ควรแสดงผลชุดไฟล์ .db หากคุณใช้ Cassandra 2.0
ฟีเจอร์และการเพิ่มประสิทธิภาพใหม่ๆ
ฟีเจอร์ใหม่และการเพิ่มประสิทธิภาพในรุ่นนี้มีดังนี้
การติดตั้งและการอัปเกรด
การอัปเกรดและการถอนการติดตั้งคอมโพเนนต์แบบเลือก
ตอนนี้สคริปต์ apigee-upgrade.sh และ apigee-uninstall.sh ให้คุณเลือกคอมโพเนนต์ Edge ที่จะอัปเกรดหรือถอนการติดตั้งได้แล้ว ก่อนหน้านี้ ระบบจะอัปเกรดหรือถอนการติดตั้งคอมโพเนนต์ทั้งหมดในโหนด (OPDK-1377, OPDK-1175)
การย้อนกลับการอัปเกรด
หาก apigee-upgrade.sh ไม่ทำงานในระหว่างการอัปเกรด ตอนนี้คุณสามารถใช้สคริปต์ apigee-rollback.sh เพื่อย้อนกลับการอัปเกรดได้แล้ว หลังจากแก้ไขปัญหาการอัปเกรดแล้ว คุณจะลองอัปเกรดอีกครั้งได้ (OPDK-1275)
ตัวเลือกสคริปต์โปรแกรมติดตั้งแบบย่อ
สคริปต์การติดตั้งจะไม่ใช้ตัวเลือกแบบยาวอีกต่อไป เช่น --help ตอนนี้จะใช้ได้เฉพาะตัวเลือกตัวอักษรเดียว เช่น -h (OPDK-1356)
การติดตั้ง SmartDocs
เมื่อติดตั้ง SmartDocs ด้วยสคริปต์ setup-smartdocs.sh ระบบจะแจ้งให้คุณป้อนองค์กร สภาพแวดล้อม และโฮสต์เสมือน ซึ่งช่วยให้มั่นใจได้ว่า SmartDocs จะได้รับการติดตั้งในตำแหน่งที่คาดไว้ ก่อนหน้านี้ ค่าเหล่านั้นจะฮาร์ดโค้ดอยู่ในสคริปต์ (OPDK-1310)
กำลังเรียกใช้ update-cass-pwd-in-config.sh โดยไม่มีพรอมต์
สคริปต์ update-cass-pwd-in-config.sh สามารถทำงานได้โดยไม่ต้องมีข้อความแจ้งหากคุณตั้งค่าตัวแปรสภาพแวดล้อม ENABLE_CASS_AUTH, CASS_USERNAME และ CASS_PASSWORD (OPDK-1309)
Edge Platform
ฟีเจอร์ใหม่ของแพลตฟอร์ม Edge ที่รวมอยู่ในรุ่นนี้มีดังนี้
OpenJDK 1.7 ที่ Edge Private Cloud รองรับ
Edge รุ่นนี้รองรับ Oracle JDK 1.7 และ OpenJDK 7 และนำการรองรับ JDK 1.6 ออก (OPDK-1187)
การรองรับระบบปฏิบัติการ
Apigee Edge สำหรับ Private Cloud ได้ขยายการรองรับระบบปฏิบัติการให้ครอบคลุม Red Hat Enterprise Linux 6.6 และ 7.0 (64 บิต), CentOS 6.5, 6.6 และ 7.0 (64 บิต) รวมถึง Oracle Linux 6.5
Cassandra 2.0.15 รวมอยู่ใน OPDK 15.07
รุ่นนี้จะติดตั้ง Cassandra 2.0.15 หากคุณอัปเกรดจากรุ่นก่อนหน้า ระบบจะอัปเดต Cassandra เป็นเวอร์ชันใหม่ (OPDK-1197)
การรองรับ SHA2 สำหรับการแฮชโทเค็น OAuth
เพื่อปกป้องโทเค็น OAuth ได้ดียิ่งขึ้นในกรณีที่มีการละเมิดความปลอดภัยของฐานข้อมูล Edge รองรับอัลกอริทึม SHA2 สำหรับการแฮชโทเค็น OAuth (นอกเหนือจาก SHA1) พร็อพเพอร์ตี้ใหม่ระดับองค์กรช่วยให้คุณเปิดใช้และกำหนดค่าการแฮชสำหรับโทเค็นใหม่ รวมถึงคงการแฮชเดิมในโทเค็นที่มีอยู่ก่อนฟีเจอร์ใหม่นี้ได้ ก่อนหน้านี้ใน Edge สำหรับ Private Cloud พร็อพเพอร์ตี้ชื่อ hash.oauth.tokens.enabled ในไฟล์ keymanagement.properties (ในเซิร์ฟเวอร์การจัดการและ Message Processor) ได้เปิดใช้การแฮช SHA1 ของโทเค็น OAuth โดยอัตโนมัติ เราเลิกใช้งานพร็อพเพอร์ตี้นี้แล้ว
หากก่อนหน้านี้คุณใช้พร็อพเพอร์ตี้ hash.oauth.tokens.enabled เพื่อเปิดใช้การแฮช SHA1 สคริปต์อัปเกรดสำหรับรุ่นนี้จะสร้างพร็อพเพอร์ตี้ระดับองค์กรใหม่ให้คุณโดยอัตโนมัติ หากต้องการยืนยันหลังจากการอัปเกรด ให้ดำเนินการ GET ในฐานะผู้ดูแลระบบด้วย API นี้ https://{host}:{port}/v1/o/{your_org}
- ดูข้อมูลเกี่ยวกับการเปิดใช้การแฮชโทเค็นในองค์กรด้วยพร็อพเพอร์ตี้ใหม่ได้ที่หัวข้อ "การแฮชโทเค็นในฐานข้อมูล" ในหัวข้อการขอโทเค็นเพื่อการเข้าถึง
- ดูข้อมูลเกี่ยวกับการแฮชโทเค็นที่มีอยู่หลายรายการพร้อมกันได้ที่คู่มือการดำเนินการ Edge สำหรับ Private Cloud (APIRT-1389)
โครงสร้างไดเรกทอรีแบบแบนสำหรับไฟล์บันทึก
คุณสามารถกำหนดค่า Edge ให้จัดเก็บไฟล์บันทึกในโครงสร้างไดเรกทอรีแบบแบนได้โดยตั้งค่าพร็อพเพอร์ตี้ enable.flat.directory.structure ใหม่เป็น "จริง" ในไฟล์ message-logging.properties ดูข้อมูลเพิ่มเติมได้ที่นโยบายการบันทึกข้อความ
(APIRT-1394)
ประสิทธิภาพของแคชสภาพแวดล้อม
เราได้เลิกใช้งานการตั้งค่า "องค์ประกอบสูงสุดในหน่วยความจำ" ในทรัพยากรแคชของสภาพแวดล้อมเพื่อให้จัดการและใช้แคชหน่วยความจำได้ดียิ่งขึ้น องค์ประกอบทั้งหมดที่มีอยู่ในทรัพยากรแคชทั้งหมด (รวมถึงแคชเริ่มต้น) จะขึ้นอยู่กับการจัดสรรหน่วยความจำทั้งหมดให้กับแคช โดยค่าเริ่มต้น หน่วยความจำทั้งหมดที่จัดสรรสำหรับการแคชในหน่วยความจำใน Message Processor หนึ่งๆ คือ 40% ของหน่วยความจำทั้งหมดที่มีอยู่ ซึ่งกำหนดโดยการตั้งค่าพร็อพเพอร์ตี้แคชในไฟล์ cache.properties ของ Message Processor ระบบจะนำองค์ประกอบออกจากแคชในหน่วยความจำก็ต่อเมื่อหน่วยความจำแคชไม่เพียงพอหรือองค์ประกอบหมดอายุเท่านั้น
หากต้องการเปลี่ยนกลับไปใช้ลักษณะการทำงานเดิมของการใช้พร็อพเพอร์ตี้ "องค์ประกอบสูงสุดในหน่วยความจำ" สำหรับการจัดการแคช ให้ตั้งค่าพร็อพเพอร์ตี้ overrideMaxElementsInCacheResource=false ในไฟล์ cache.properties (APIRT-1140)
บริการ API
ฟีเจอร์ใหม่ของบริการ API ที่รวมอยู่ในรุ่นนี้มีดังนี้
เครื่องมือแก้ไขพร็อกซีใหม่เป็นค่าเริ่มต้น
เครื่องมือแก้ไขพร็อกซี API ใหม่จะเปิดใช้โดยค่าเริ่มต้นใน UI การจัดการ เครื่องมือแก้ไขใหม่มีการปรับปรุงความสามารถในการใช้งานหลายอย่าง รวมถึงมุมมองที่ครอบคลุมมากขึ้นของโฟลว์แบบมีเงื่อนไขและปลายทางในหน้าภาพรวม การกำหนดค่าทั้งหมดในหน้าพัฒนา การเพิ่มโฟลว์แบบมีเงื่อนไข ปลายทาง และนโยบายที่ใช้งานง่ายขึ้น มุมมอง XML ที่สมบูรณ์ยิ่งขึ้นแทนที่จะเป็นข้อมูลโค้ดขนาดเล็ก การค้นหาที่ทำการ Crawl ชื่อไฟล์และข้อความ และอื่นๆ (MGMT-2279)
นโยบายลบข้อมูล OAuth v2.0 ใหม่
นโยบาย "ลบข้อมูล OAuth v2.0" ใหม่ช่วยให้คุณลบโทเค็นเพื่อการเข้าถึงและรหัสการให้สิทธิ์ OAuth v2 ได้ นโยบายนี้จะแทนที่ฟังก์ชันการทำงานที่ Management API มีให้ก่อนหน้านี้ ดูข้อมูลเพิ่มเติมได้ที่นโยบายการลบข้อมูล OAuthV2 (MGMT-2257)
นโยบาย Delete OAuth v1.0 Info ใหม่
นโยบาย "ลบข้อมูล OAuth v1.0" ใหม่ช่วยให้คุณลบโทเค็นคำขอ โทเค็นเพื่อการเข้าถึง และรหัสผู้ตรวจสอบของ OAuth v1.0 ได้ นโยบายนี้จะแทนที่ฟังก์ชันการทำงานที่ Management API มีให้ก่อนหน้านี้ ดูข้อมูลเพิ่มเติมได้ที่นโยบายการลบข้อมูล OAuth V1 (APIRT-1351)
นโยบายการควบคุมการเข้าถึง
นโยบายการควบคุมการเข้าถึงได้รับการปรับปรุงเพื่อให้ประเมินที่อยู่ IP ได้ละเอียดยิ่งขึ้นสำหรับการเพิ่มในรายการที่อนุญาตและรายการที่ปฏิเสธเมื่อที่อยู่ IP อยู่ในส่วนหัว HTTP X-FORWARDED-FOR
เมื่อเปิดใช้การตรวจสอบที่อยู่ IP หลายรายการในส่วนหัว (ติดต่อทีมสนับสนุนเพื่อตั้งค่า feature.enableMultipleXForwardCheckForACL) องค์ประกอบ <ValidateBasedOn> ใหม่ในนโยบายจะช่วยให้คุณตรวจสอบที่อยู่ IP แรก ที่อยู่ IP สุดท้าย หรือที่อยู่ IP ทั้งหมดในส่วนหัวได้ ดูข้อมูลเพิ่มเติมได้ที่นโยบายการควบคุมการเข้าถึง
เอนทิตีใหม่ในนโยบายเอนทิตีการเข้าถึง
นโยบาย Access Entity ให้สิทธิ์เข้าถึงเอนทิตีใหม่ต่อไปนี้ consumerkey-scopes, authorizationcode, requesttoken และ verifier ดูข้อมูลเพิ่มเติมได้ที่นโยบายเอนทิตีการเข้าถึง
นโยบายตัวรวบรวมสถิติ: การแปลงชื่อสถิติเป็นตัวพิมพ์เล็กโดยอัตโนมัติ
เมื่อสร้างคอลเล็กชันการวิเคราะห์ที่กำหนดเองในเครื่องมือแก้ไขพร็อกซี API (หน้าพัฒนา > เครื่องมือ > คอลเล็กชันการวิเคราะห์ที่กำหนดเอง) "ชื่อ" ตัวแปร Collector (สถิติ) ต้องเป็นตัวพิมพ์เล็ก หากคุณป้อนชื่อด้วยตัวพิมพ์ใหญ่ เครื่องมือจะแปลงชื่อสถิติเป็นตัวพิมพ์เล็กในนโยบายตัวรวบรวมสถิติโดยอัตโนมัติ (MGMT-740)
การนำ Classic Trace ออกในเครื่องมือแก้ไขพร็อกซี API
ฟังก์ชันการติดตามเวอร์ชันใหม่ล่าสุดในเครื่องมือแก้ไขพร็อกซี API ได้เปลี่ยนจากเวอร์ชันเบต้าเป็นเวอร์ชันสำหรับผู้ใช้ทั่วไปแล้ว คุณจะเข้าถึง "การติดตามแบบคลาสสิก" ด้วยลิงก์ "เข้าถึงการติดตามเวอร์ชันคลาสสิก" ไม่ได้อีกต่อไป
การเข้าถึงชุมชน Apigee จากเมนูความช่วยเหลือของ UI การจัดการ
คุณเข้าถึงชุมชน Apigee ได้จากเมนูความช่วยเหลือใน UI การจัดการ
ข้อความแสดงข้อผิดพลาดใน UI การจัดการ
การปรับปรุงข้อความแสดงข้อผิดพลาดใน UI การจัดการมีดังนี้
- UI การจัดการที่ใช้ในการจัดกลุ่มและแสดงข้อความแสดงข้อผิดพลาดทั้งหมดใน UI สำหรับเซสชันการเข้าสู่ระบบทั้งหมด เว้นแต่คุณจะปิดข้อความเหล่านั้น การอัปเดตนี้จะล้างข้อความแสดงข้อผิดพลาดโดยอัตโนมัติเมื่อคุณออกจากหน้าที่เกิดข้อผิดพลาด (MGMT-2254)
- UI การจัดการจะไม่ระงับข้อความแสดงข้อผิดพลาดที่ซ้ำกันอีกต่อไป (MGMT-2242)
การปรับปรุงประสิทธิภาพ UI และข้อผิดพลาด
เราได้ทำการปรับปรุงทั่วไปในส่วนต่างๆ ของ UI การจัดการ รวมถึงประสิทธิภาพการแสดงผลหน้าเว็บและการล้างข้อความแสดงข้อผิดพลาด
ไฮเปอร์ลิงก์บทบาทในหน้าผู้ใช้ขององค์กรใน UI การจัดการ
ในหน้าผู้ใช้ขององค์กรใน UI การจัดการ (ผู้ดูแลระบบ > ผู้ใช้ขององค์กร) ชื่อบทบาทจะมีไฮเปอร์ลิงก์แล้ว ซึ่งช่วยให้คุณไปยังหน้าบทบาทได้อย่างรวดเร็ว (MGMT-1055)
ตัวแปรเป้าหมายใหม่ในโฟลว์ข้อความ
ตัวแปรใหม่ในโฟลว์ข้อความจะให้ข้อมูล URL ที่สมบูรณ์ยิ่งขึ้นสำหรับปลายทางเป้าหมายและเซิร์ฟเวอร์เป้าหมาย ดังนี้
-
TargetEndpoint:
request.urlแทนที่target.basepath.with.query -
TargetServer:
loadbalancing.targetserverแทนที่targetserver.nameนอกจากนี้ ระบบจะป้อนข้อมูลtarget.basepathเฉพาะเมื่อมีการใช้องค์ประกอบ<Path>ในองค์ประกอบ HTTPTargetConnection<LoadBalancer>ของ TargetEndpoint
การรองรับ Server Name Indication (SNI)
Edge รองรับการใช้ Server Name Indication ขาออก (จาก Message Processor ไปยังปลายทางเป้าหมาย) หากต้องการใช้ SNI โปรดติดต่อทีมสนับสนุนของ Apigee Edge
ต้องใช้ Java 1.7
เมื่อใช้ SNI ซึ่งเป็นส่วนขยายของ TLS/SSL คุณจะแสดงเป้าหมาย HTTPS หลายรายการจากที่อยู่ IP และพอร์ตเดียวกันได้โดยไม่ต้องกำหนดให้เป้าหมายทั้งหมดใช้ใบรับรองเดียวกัน
ไม่จำเป็นต้องมีการกำหนดค่าเฉพาะสำหรับ Edge หากสภาพแวดล้อมของคุณได้รับการกำหนดค่าสำหรับ SNI ขาออก (Edge Cloud เป็นค่าเริ่มต้น) Edge จะรองรับ
Edge จะดึงข้อมูลชื่อโฮสต์จาก URL คำขอโดยอัตโนมัติ และเพิ่มลงในคำขอแฮนด์เชคของ SSL ตัวอย่างเช่น หากโฮสต์เป้าหมายคือ https://example.com/request/path Edge จะเพิ่มส่วนขยาย server_name ดังที่แสดงด้านล่าง
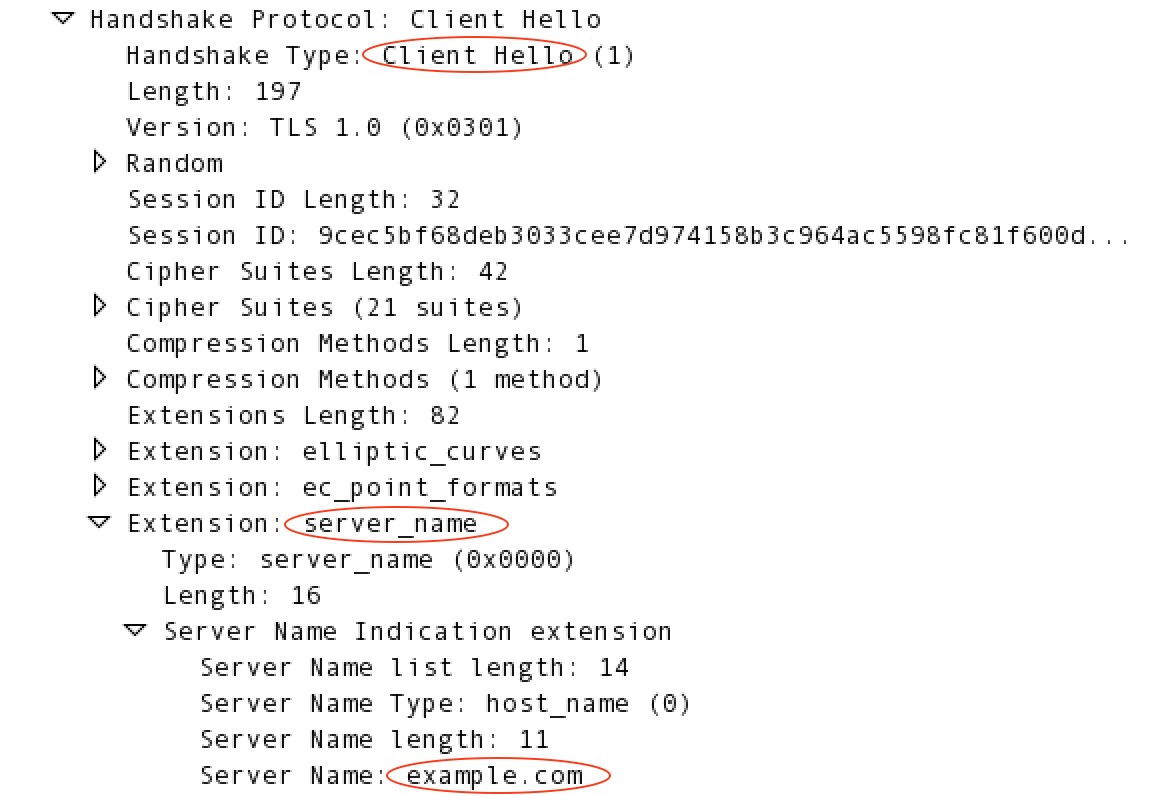
ดูข้อมูลเพิ่มเติมเกี่ยวกับ SNI ได้ที่ http://en.wikipedia.org/wiki/Server_Name_Indication
"อัลกอริทึมลายเซ็น" ในรายละเอียดใบรับรอง SSL
มีการเพิ่มช่อง "อัลกอริทึมลายเซ็น" ใหม่ลงในรายละเอียดใบรับรอง SSL ซึ่งดูได้ใน UI การจัดการ (ผู้ดูแลระบบ > ใบรับรอง SSL) และ Management API (รับรายละเอียดใบรับรองจาก Keystore หรือ Truststore) ช่องนี้จะแสดง "sha1WithRSAEncryption" หรือ "sha256WithRSAEncryption" โดยขึ้นอยู่กับประเภทของอัลกอริทึมการแฮชที่ใช้สร้างใบรับรอง
แสดงใบรับรอง SSL ที่ใกล้หมดอายุ
หน้าใบรับรอง SSL ใน UI การจัดการ (ผู้ดูแลระบบ > ใบรับรอง SSL) จะระบุเมื่อใบรับรอง SSL จะหมดอายุภายใน 10, 15, 30 หรือ 90 วัน ทั้งนี้ขึ้นอยู่กับการเลือกของคุณในช่องแบบเลื่อนลงของการหมดอายุใหม่
การกำหนดค่าข้อผิดพลาดในการป้องกันภัยคุกคาม
โดยค่าเริ่มต้น Edge จะแสดงรหัสสถานะ HTTP 500 ข้อผิดพลาดภายในเซิร์ฟเวอร์ และข้อผิดพลาด ExecutionFailed หากข้อความไม่ผ่านนโยบายการป้องกันภัยคุกคาม JSON หรือ XML คุณเปลี่ยนลักษณะการทำงานของข้อผิดพลาดดังกล่าวได้ด้วยพร็อพเพอร์ตี้ระดับองค์กรใหม่ เมื่อตั้งค่าพร็อพเพอร์ตี้องค์กร features.isPolicyHttpStatusEnabled เป็น "จริง" จะเกิดลักษณะการทำงานต่อไปนี้
- คำขอ: เมื่อแนบนโยบายการป้องกันภัยคุกคามกับขั้นตอนคำขอ ข้อความที่ไม่ถูกต้องจะแสดงรหัสสถานะ 400 พร้อมกับข้อความแสดงข้อผิดพลาดของนโยบายที่เกี่ยวข้อง
- การตอบกลับ: เมื่อมีนโยบายการป้องกันภัยคุกคามที่แนบมากับขั้นตอนการตอบกลับ ข้อความที่ไม่ถูกต้องจะยังคงแสดงรหัสสถานะ 500 และระบบจะแสดงข้อความแสดงข้อผิดพลาดของนโยบายที่เกี่ยวข้องข้อความใดข้อความหนึ่ง (แทนที่จะเป็น ExecutionFailed เท่านั้น)
ลูกค้า Cloud ต้องติดต่อทีมสนับสนุนของ Apigee Edge เพื่อตั้งค่าพร็อพเพอร์ตี้ขององค์กร ฟีเจอร์นี้จะพร้อมให้บริการแก่ลูกค้า Edge Private Cloud ในการเปิดตัว Private Cloud รายไตรมาสครั้งถัดไป
สคีมาที่อัปเดตสำหรับปลายทาง พร็อกซี และเอนทิตีอื่นๆ
สคีมาอ้างอิงได้รับการอัปเดตสำหรับเอนทิตีที่ไม่ใช่นโยบาย เช่น TargetEndpoint, ProxyEndpoint, APIProxy และอื่นๆ อีกมากมาย ดู https://github.com/apigee/api-platform-samples/tree/master/schemas (APIRT-1249)
บริการสำหรับนักพัฒนาแอป
ฟีเจอร์ใหม่ของบริการสำหรับนักพัฒนาแอปที่รวมอยู่ในรุ่นนี้มีดังต่อไปนี้
SmartDocs เวอร์ชันสำหรับผู้ใช้ทั่วไป
SmartDocs กำลังเปลี่ยนจากเวอร์ชันเบต้าเป็นเวอร์ชันสำหรับผู้ใช้ทั่วไป การอัปเดตและฟีเจอร์ใหม่ๆ มีดังนี้
- รองรับ Swagger 2.0 รวมถึงการนำเข้าตามไฟล์หรือ URL และรองรับออบเจ็กต์ความปลอดภัยที่ตั้งชื่อเอง
- การปรับปรุงการออกแบบภาพในเทมเพลตที่สร้าง SmartDocs
- การปรับปรุงความสามารถในการใช้งานและเวิร์กโฟลว์ในพอร์ทัลนักพัฒนาซอฟต์แวร์ ซึ่งพร้อมใช้งานผ่านเมนูเนื้อหา > SmartDocs ใน Drupal
- การตรวจสอบสิทธิ์ที่เรียกว่า "โทเค็นที่กำหนดเอง" เปลี่ยนชื่อเป็น "คีย์ API" แล้ว
- ออบเจ็กต์ "ความปลอดภัย" ของการตรวจสอบสิทธิ์ที่กำหนดไว้ที่ระดับการแก้ไข
- การกำหนดค่าการตรวจสอบสิทธิ์ไคลเอ็นต์ที่ระดับเทมเพลต การแก้ไขใหม่จะไม่รีเซ็ตข้อมูลเข้าสู่ระบบของไคลเอ็นต์ SmartDocs ที่กำหนดค่าไว้ล่วงหน้าอีกต่อไป
ดูรายละเอียดฟีเจอร์เพิ่มเติมได้ที่บล็อกโพสต์นี้
ดูเอกสารประกอบของ SmartDocs ได้ที่การใช้ SmartDocs เพื่อจัดทำเอกสาร API
ชื่อแอปของนักพัฒนาแอปที่แสดงใน UI การจัดการ
แอปของนักพัฒนาซอฟต์แวร์ใน Edge มีทั้งชื่อภายในที่เปลี่ยนแปลงไม่ได้และชื่อที่แสดงซึ่งคุณเปลี่ยนแปลงได้ ในหน้าแอปของนักพัฒนาแอปใน UI การจัดการ (เผยแพร่ > แอปของนักพัฒนาแอป > ชื่อแอป) "ชื่อ" ภายในแอปจะแสดงพร้อมกับ "ชื่อที่แสดง" ซึ่งช่วยให้ระบุแอปด้วยชื่อภายในได้ง่ายขึ้นเพื่อการแก้ปัญหาและการจัดการ API
บริการวิเคราะห์
ฟีเจอร์ใหม่ของบริการ Analytics ที่รวมอยู่ในรุ่นนี้มีดังต่อไปนี้
จำกัดเวลาของข้อมูลที่เก็บรักษาไว้
เมื่อสร้างรายงาน Analytics ด้วย UI หรือ API การจัดการ โดยค่าเริ่มต้นแล้วคุณจะเข้าถึงข้อมูลที่เก่ากว่า 6 เดือนนับจากวันที่ปัจจุบันไม่ได้ หากต้องการเข้าถึงข้อมูลที่เก่ากว่า 6 เดือน โปรดติดต่อทีมสนับสนุนของ Apigee Edge
การนำรายงานที่กำหนดเองเวอร์ชันคลาสสิกออกจาก UI การจัดการ
รายงาน Analytics ที่กำหนดเองเวอร์ชันคลาสสิก (ไม่บังคับ) จะไม่มีให้บริการใน UI การจัดการอีกต่อไป
ประสิทธิภาพของวิดเจ็ตการมีส่วนร่วมของนักพัฒนาแอป
วิดเจ็ต Funnel ในแดชบอร์ดข้อมูลวิเคราะห์หลัก (ส่วนการมีส่วนร่วมของนักพัฒนาแอป) ได้รับการปรับปรุงเพื่อให้มีประสิทธิภาพดียิ่งขึ้น
การสร้างรายได้
ฟีเจอร์การสร้างรายได้ใหม่ที่รวมอยู่ในรุ่นนี้มีดังต่อไปนี้
การแจ้งเตือนทางอีเมลเกี่ยวกับแพ็กเกจราคา
ประเภทการแจ้งเตือนทางอีเมลเกี่ยวกับแพ็กเกจราคาแบบใหม่ช่วยให้คุณแจ้งเตือนนักพัฒนาแอปได้เมื่อนักพัฒนาแอปทำธุรกรรมหรือใช้จ่ายถึงขีดจำกัดที่กำหนดในแพ็กเกจราคาแบบกลุ่มตามปริมาณหรือแบบแพ็กเกจที่ซื้อไว้ โปรดดูรายละเอียดที่หัวข้อตั้งค่าการแจ้งเตือนโดยใช้เทมเพลตการแจ้งเตือน
การซิงค์ระยะเวลาของค่าธรรมเนียมที่เกิดซ้ำและเกณฑ์การรวม
ในแพ็กเกจราคา อาจมีระยะเวลาที่แตกต่างกัน 2 ช่วงที่มีผลบังคับใช้ ดังนี้
- ระยะเวลาของค่าธรรมเนียมที่เกิดซ้ำซึ่งกำหนดค่าไว้ในแท็บค่าธรรมเนียมของแพ็กเกจราคา ซึ่งเป็นตัวกำหนดว่านักพัฒนาแอปจะถูกเรียกเก็บค่าธรรมเนียมที่เกิดซ้ำเมื่อใด
- ระยะเวลาของเกณฑ์การรวมที่กำหนดไว้ในเรตการ์ดสำหรับแพ็กเกจแบบแบ่งตามปริมาณหรือแพ็กเกจแบบรวม ซึ่งกำหนดเวลาที่ระบบจะรีเซ็ตการใช้แพ็กเกจสำหรับนักพัฒนาแอป
ตอนนี้ระยะเวลาทั้ง 2 ช่วงจะซิงค์กันแล้ว เมื่อมีทั้งค่าธรรมเนียมที่เกิดซ้ำที่ไม่ใช่ 0 และเรตการ์ดแบบกลุ่มตามปริมาณหรือแบบแพ็กเกจรวมอยู่ในแพ็กเกจราคา ระบบจะใช้ระยะเวลาของค่าธรรมเนียมที่เกิดซ้ำสำหรับทั้ง 2 รายการ เช่น หากมีค่าธรรมเนียมที่เรียกเก็บเป็นประจำทุกเดือน ระบบจะรีเซ็ตแพ็กเกจเรตการ์ดทุกเดือนด้วย (โดยค่าเริ่มต้นคือต้นเดือน)
หากไม่มีค่าธรรมเนียมที่เกิดขึ้นซ้ำ ระบบจะรีเซ็ตแพ็กเกจตามเกณฑ์การรวมที่กำหนดไว้ในเรตการ์ด ตัวอย่างเช่น หากนักพัฒนาแอปเริ่มใช้เรตการ์ดในวันที่ 19 ของเดือน และเกณฑ์การรวมคือทุกเดือน ระบบจะรีเซ็ตการใช้แพ็กเกจ 1 เดือนหลังจากวันที่ 19
เรากำลังเลิกใช้งานเกณฑ์การรวมและจะนำออกจากฟีเจอร์การสร้างรายได้ในรุ่นต่อๆ ไป ดูข้อมูลเพิ่มเติมได้ที่ระบุรายละเอียดแพ็กเกจเรตการ์ด
แอตทริบิวต์ที่กำหนดเองในรายงานรายได้สรุป
นโยบายการบันทึกธุรกรรมช่วยให้คุณเลือกบันทึกข้อมูลแอตทริบิวต์ที่กำหนดเองจากธุรกรรมได้ และตอนนี้คุณสามารถรวมแอตทริบิวต์ธุรกรรมที่กำหนดเองเหล่านั้นไว้ในรายงานรายได้สรุปได้แล้ว การเพิ่มพร็อพเพอร์ตี้ MINT.SUMMARY_CUSTOM_ATTRIBUTES ลงในองค์กรจะช่วยให้คุณระบุแอตทริบิวต์ที่กำหนดเองซึ่งเพิ่มลงในตารางฐานข้อมูลเพื่อใช้ในรายงานได้
ลูกค้า Apigee Edge สำหรับ Private Cloud สามารถตั้งค่าแฟล็กได้ด้วยการเรียก API ต่อไปนี้และข้อมูลเข้าสู่ระบบของผู้ดูแลระบบ
curl -u email:password -X PUT -H "Content-type:application/xml" http://host:8080/v1/o/myorg -d \ "<Organization type="trial" name="MyOrganization"> <Properties> <Property name="features.isMonetizationEnabled">true</Property> <Property name="MINT.SUMMARY_CUSTOM_ATTRIBUTES">["my_attribute_1","my_attribute_2"]</Property> <Property name="features.topLevelDevelopersAreCompanies">false</Property> </Properties> </Organization>"
โปรดทราบว่าอาร์เรย์ของแอตทริบิวต์ที่กำหนดเองในการเรียก API มีการเข้ารหัส URL
กระบวนการอัปเกรด SmartDocs
หากคุณใช้ SmartDocs ในช่วงเบต้าอยู่แล้ว ฟีเจอร์และความสามารถใหม่ๆ ในเวอร์ชันสำหรับผู้ใช้ทั่วไปจะกำหนดให้คุณต้องอัปเกรด SmartDocs ในพอร์ทัลนักพัฒนาซอฟต์แวร์
หน้า SmartDocs ที่เผยแพร่แล้วในพอร์ทัลนักพัฒนาซอฟต์แวร์จะยังคงทำงานต่อไป แต่คุณต้องทำตามขั้นตอนการอัปเดตก่อนที่จะแก้ไขหรือเผยแพร่การเปลี่ยนแปลงใดๆ ในหน้าที่มีอยู่หรือหน้าใหม่
โปรดทราบว่าแม้คุณจะแสดงผลและเผยแพร่ SmartDocs ภายในพอร์ทัลนักพัฒนาซอฟต์แวร์ได้ แต่ SmartDocs จะสร้างขึ้นจากโมเดล API ที่อยู่ในบริการจัดการ API ของ Edge ของ Apigee การเปลี่ยนแปลงใดๆ ที่คุณทำกับโมเดล API ใน Edge จะเหมือนกันในสภาพแวดล้อม Pantheon ทั้งหมด (คล้ายกับวิธีที่นักพัฒนาซอฟต์แวร์มีอยู่ในสภาพแวดล้อม Pantheon)
วิธีอัปเกรดจาก SmartDocs เวอร์ชันเบต้าเป็นเวอร์ชันสำหรับผู้ใช้ทั่วไป
- อัปเดตและทดสอบรุ่น 15.05.27 ในสภาพแวดล้อม dev หรือ test ใน Pantheon
- สร้างโมเดลใหม่เพื่อแทนที่โมเดล API ที่มีอยู่ซึ่งคุณใช้อยู่
- หากคุณนำเข้าเอกสาร Swagger หรือ WADL ให้นำเข้าเอกสารเหล่านั้นอีกครั้งในการแก้ไขใหม่
- หากคุณดูแลรักษาโมเดล API ผ่านโมดูล SmartDocs ให้ส่งออกเป็น SmartDocs JSON และนำเข้าโมเดลใหม่โดยใช้ไฟล์แนบ
- ตั้งค่าพร็อพเพอร์ตี้ความปลอดภัยของการแก้ไขโมเดล ในหน้าเนื้อหา > SmartDocs > โมเดล ให้เลือกการตั้งค่าความปลอดภัย

- ตรวจสอบการตรวจสอบสิทธิ์ที่กำหนดค่าไว้ล่วงหน้าในหน้าการตั้งค่าโมเดล (เนื้อหา > SmartDocs) โดยคลิกการตั้งค่าในคอลัมน์การดำเนินการ

- อัปเดตเทมเพลตที่กำหนดเองเพื่อใช้ชิ้นงาน CSS และ JS เวอร์ชัน 6 และทำการเปลี่ยนแปลงเพื่อให้สอดคล้องกับชื่อออบเจ็กต์ใหม่ เช่น authSchemes และ apiSchema ดูข้อมูลเกี่ยวกับการอัปเดตเทมเพลต SmartDocs ได้ที่การใช้ SmartDocs เพื่อจัดทำเอกสาร API
- แสดงผลอีกครั้งและเผยแพร่การแก้ไขโมเดล
- หลังจากตรวจสอบเอกสารประกอบใหม่แล้ว ให้อัปเดตพอร์ทัลเวอร์ชันที่ใช้งานจริงเป็นรุ่น 15.05.27
หากคุณเป็นลูกค้าองค์กรของ Edge และมีคำถามหรือข้อกังวลเกี่ยวกับกระบวนการอัปเกรด โปรดส่งอีเมลไปที่ marsh@apigee.com และ cnovak@apigee.com หรือใช้ชุมชน Apigee เพื่อรับคำตอบที่ดีที่สุด
การเปลี่ยนแปลงและการเพิ่มประสิทธิภาพฟีเจอร์ในอนาคต
ส่วนนี้จะแสดงตัวอย่างการเปลี่ยนแปลงและการเพิ่มประสิทธิภาพฟีเจอร์ที่คาดว่าจะเกิดขึ้นในอนาคต
การเปลี่ยนแปลงลักษณะการทำงานของนโยบายแคชการตอบกลับ
ในรุ่นที่กำลังจะเปิดตัวในอนาคต (ยังไม่ได้กำหนด) ลักษณะการทำงานเริ่มต้นขององค์ประกอบ <ExcludeErrorResponse> ของนโยบายแคชการตอบกลับจะเปลี่ยนไป
ลักษณะการทำงานปัจจุบัน: องค์ประกอบ <ExcludeErrorResponse> ในนโยบายแคชการตอบกลับจะเป็นเท็จโดยค่าเริ่มต้น ซึ่งหมายความว่าโดยค่าเริ่มต้น นโยบายแคชการตอบกลับจะแคชการตอบกลับที่มีรหัสสถานะ HTTP ที่เป็นไปได้ (รวมถึง 3xx)
ลักษณะการทำงานในอนาคต: องค์ประกอบ <ExcludeErrorResponse> ในนโยบายแคชการตอบกลับจะเปลี่ยนเป็น "จริง" โดยค่าเริ่มต้น ซึ่งหมายความว่าโดยค่าเริ่มต้น ระบบจะแคชเฉพาะการตอบกลับที่มีรหัสสถานะ HTTP 200 ถึง 205 เท่านั้น หากต้องการลบล้างลักษณะการทำงานนี้และแคชการตอบกลับสำหรับรหัสสถานะทั้งหมด คุณจะต้องตั้งค่าองค์ประกอบ <ExcludeErrorResponse> เป็น "จริง" อย่างชัดเจน
วิธีแก้ปัญหาชั่วคราวในปัจจุบัน: สำหรับ Private Cloud 4.15.07.00 และรุ่นที่เก่ากว่า หากต้องการแคชการตอบกลับที่มีรหัสสถานะ 200 ถึง 205 เท่านั้น คุณต้องตั้งค่าองค์ประกอบ <ExcludeErrorResponse> เป็น "จริง" อย่างชัดแจ้ง
แก้ไขข้อบกพร่องแล้ว
เราได้แก้ไขข้อบกพร่องต่อไปนี้ในรุ่นนี้
| รหัสปัญหา | คำอธิบาย |
|---|---|
| OPDK-1521 | ปัญหาเกี่ยวกับการเข้ารหัสรหัสผ่าน |
| OPDK-1201 | กู้คืนข้อมูล UI ไม่ได้ |
| OPDK-1112 | ระบบไม่ได้ใช้นโยบายรหัสผ่าน LDAP ที่กำหนดเองกับผู้ใช้ที่ดูแลระบบ Apigee |
| OPDK-1097 | ข้อยกเว้น Keyspace ระหว่างการอัปเกรด OPDK |
| OPDK-1068 | สามารถเปลี่ยนรหัสผ่านของผู้ดูแลระบบได้หากดำเนินการไม่สำเร็จระหว่างการติดตั้ง |
| OPDK-1053 | Zookeeper กำลังทำงานในฐานะรูท |
| OPDK-967 | เมื่อตั้งค่า OpenLDAP ให้เริ่มทำงานอัตโนมัติโดยใช้ set-autostart.sh, all-status.sh จะรายงานว่าไม่ทำงาน |
| OPDK-905 | Smartdocs prod already registered in group axgroup001 |
| OPDK-899 | ข้อผิดพลาดระหว่างการเตรียมความพร้อมผู้ใช้งานใหม่ |
| OPDK-847 | ผู้ใช้ที่สร้างขึ้นระหว่างการเตรียมความพร้อมผู้ใช้งานใหม่ไม่ได้รับอีเมลสำหรับการรีเซ็ตรหัสผ่าน |
| OPDK-817 | สคริปต์ init.d แสดงข้อผิดพลาด |
| OPDK-815 | สคริปต์ ax-purge.sh ต้องล้างตารางการสุ่มตัวอย่าง |
| MGMT-2246 | หน้าสร้างรายงานที่กำหนดเองแสดงไม่ถูกต้องใน UI การจัดการ |
| MGMT-2235 | สำหรับใบรับรอง SSL ที่กำลังจะหมดอายุ เวลาที่เกี่ยวข้องกับการหมดอายุอาจถูกปัดเศษจนทำให้สับสนได้ สำหรับใบรับรอง SSL ที่กำลังจะหมดอายุ เวลาที่เกี่ยวข้องกับวันที่หมดอายุจะแสดงเป็นวันเสมอแทนที่จะปัดเศษเป็นเดือน เมื่อใบรับรองหมดอายุใน 90 วันหรือน้อยกว่านั้น |
| MGMT-2193 | วงล้อแสดงการโหลดเมื่อแก้ไข API |
| MGMT-2173 | Trace UI ไม่อนุญาต URL ที่ถูกต้อง ตอนนี้ Trace UI ช่วยให้คุณส่งคำขอที่มีค่าพารามิเตอร์การค้นหาซึ่งมีพารามิเตอร์การค้นหาที่ฝังอยู่ได้ |
| MGMT-2162 | ปัญหาการคอมไพล์ JavaScript |
| MGMT-2124 | ระบบจะรีเซ็ตสิทธิ์ของบทบาทลูกค้าเมื่อบันทึกสิทธิ์ใน UI |
| MGMT-2114 | IP ของ Syslog ที่ไม่ถูกต้องในนโยบาย MessageLogging ควรแสดงข้อผิดพลาดที่เหมาะสมระหว่างการติดตั้งใช้งาน |
| MGMT-2067 | การติดตาม: หากมีการติดตั้งใช้งานการแก้ไขพร็อกซี API ใน 2 สภาพแวดล้อม การเลือกการแก้ไขและสภาพแวดล้อมจะทำงานไม่ถูกต้อง |
| MGMT-2061 | "ลืมรหัสผ่าน" ควรส่งอีเมลถึงผู้ใช้ที่ลงทะเบียนเท่านั้น ลิงก์ "ลืมรหัสผ่าน" ในหน้าเข้าสู่ระบบ UI การจัดการจะส่งอีเมลถึงผู้ใช้ Apigee ที่ลงทะเบียนเท่านั้น |
| MGMT-2048 | ผู้ใช้ที่มีบทบาทที่กำหนดเองซึ่งจำกัดสิทธิ์การทำให้ใช้งานได้ไว้ที่สภาพแวดล้อมเดียวสามารถทำให้ใช้งานได้ในสภาพแวดล้อมอื่นๆ |
| MGMT-2041 | นำองค์ประกอบ FaultRules ออกจากเทมเพลตไฟล์แนบเริ่มต้น ระบบจะไม่เพิ่มองค์ประกอบ FaultRules ซึ่งไม่ได้ใช้ในนโยบายหรือขั้นตอนพร็อกซี API โดยอัตโนมัติอีกต่อไปเมื่อคุณสร้างพร็อกซี API หรือเพิ่มนโยบาย |
| MGMT-2034 | การดึงข้อมูล WSDL แสดงผลลัพธ์เป็นไม่สำเร็จ: "Fetch WSDL Error: Error processing WSDL." |
| MGMT-1986 | ข้อผิดพลาดของ UI ขณะเพิ่มนักพัฒนาแอป |
| MGMT-1983 | API สำหรับรับรหัสการให้สิทธิ์ OAuth 2.0 แสดงสถานะไม่ถูกต้อง |
| MGMT-1962 | ข้อผิดพลาดในการเข้าสู่ระบบ UI การจัดการด้วยรหัสผ่านที่รัดกุม การเข้าสู่ระบบ UI ด้วยอักขระพิเศษบางอย่าง เช่น เครื่องหมายเปอร์เซ็นต์ จะไม่ล้มเหลวอีกต่อไป |
| MGMT-1947 | บทบาทที่ไม่สอดคล้องกับความเข้าใจใน UI การจัดการ หากผู้ใช้ไม่มีสิทธิ์สร้างหรือแก้ไขนโยบายการบันทึกธุรกรรม ปุ่ม UI สำหรับสร้างและแก้ไขนโยบายการบันทึกธุรกรรมจะปิดใช้ |
| MGMT-1899 | เส้นทางทรัพยากรถูกลบหลังจากบันทึกการตั้งค่าผลิตภัณฑ์ เมื่อแก้ไขผลิตภัณฑ์ API ระบบอาจลบเส้นทางทรัพยากรของผลิตภัณฑ์หากผู้ใช้ดับเบิลคลิกปุ่มบันทึก ปัญหานี้ได้รับการแก้ไขแล้ว |
| MGMT-1894 | หน้าแอปของนักพัฒนาแอปโหลดไม่เสร็จสำหรับคอลัมน์นักพัฒนาแอป |
| MGMT-1882 | พร็อกซี API ใหม่จาก WSDL แสดงเฉพาะรายละเอียดพารามิเตอร์ล่าสุด |
| MGMT-1878 | หากมีการติดตั้งใช้งานการแก้ไขหลายรายการในสภาพแวดล้อมหนึ่งๆ Trace จะแสดงเพียงรายการเดียวเท่านั้น |
| MGMT-1872 | ดาวน์โหลดรายงานที่กำหนดเองไม่ได้ |
| MGMT-1863 | ดูบันทึก Node.js ใน UI การจัดการไม่ได้ |
| MGMT-1843 | พร็อกซี API ไม่เปิด |
| MGMT-1833 | ผู้ใช้ sysadmin ไม่ควรมีตัวเลือกในการเปลี่ยนรหัสผ่านใน UI สำหรับ OPDK |
| MGMT-1825 | ข้อบกพร่องของ Cross-site Scripting (XSS) |
| MGMT-1824 | ข้อผิดพลาดในการดึงข้อมูล WSDL ขณะนําเข้าไฟล์ WSDL ที่มีนามสกุล .xml |
| MGMT-1812 | เพิ่มการตรวจสอบ TargetEndpoint ระหว่างการนำเข้า TargetEndpoint จะได้รับการตรวจสอบสคีมาและนิพจน์ที่เหมาะสมซึ่งใช้ในเงื่อนไขระหว่างการนำเข้าพร็อกซี API เช่นเดียวกับ ProxyEndpoint |
| MGMT-1804 | Node.js API ส่ง JSON ที่ไม่ถูกต้องในบางกรณี หน้าจอบันทึก Node.js เคยแสดงบันทึกที่ไม่ได้จัดรูปแบบหากข้อมูล JSON มีอักขระที่ไม่ถูกต้อง ปัญหานี้ได้รับการแก้ไขแล้วในรุ่นนี้ และตอนนี้ UI จะแสดงบันทึก node.js ที่จัดรูปแบบอย่างถูกต้อง |
| MGMT-1802 | URL รีเซ็ตรหัสผ่าน #118 หาก UI การจัดการอยู่หลังเซิร์ฟเวอร์ที่สิ้นสุด SSL ตอนนี้ UI การจัดการจะสร้างอีเมลรีเซ็ตรหัสผ่านพร้อมลิงก์ไปยัง HTTPS URL แทน HTTP URL อย่างถูกต้อง |
| MGMT-1799 | ช่องโหว่ด้านความปลอดภัยของ UI ที่ส่งคำขอใน Trace |
| MGMT-1777 | ไม่สามารถเพิ่มผู้ใช้ที่มีอีเมลซึ่งมี TLD เป็น .acn |
| MGMT-1735 | การสร้างแบรนด์ "ข้อผิดพลาดขณะดึงข้อมูล W" เราได้นำการสนับสนุนการสร้างแบรนด์ที่กำหนดเองใน Edge OPDK ออกแล้ว โดยมีผลทันที แม้เราจะทราบว่าการดำเนินการนี้อาจทำให้ลูกค้าบางรายที่ใช้ฟีเจอร์นี้ผิดหวัง แต่ฟีเจอร์นี้ไม่ได้ปรับปรุงความสามารถของ Edge เกี่ยวกับการจัดการ API โดยตรง |
| MGMT-1569 | ปัญหาในการแนบพร็อกซี API กับผลิตภัณฑ์ API ที่มีอยู่ แก้ไขการแนบพร็อกซี API กับผลิตภัณฑ์ API ใน Management UI เมื่อพร็อกซี API มีทรัพยากรสำหรับเส้นทาง "/" |
| MGMT-1563 | ปุ่มส่งใน Trace จะยังคงปิดใช้อยู่หากพบข้อผิดพลาด |
| MGMT-1362 | อีเมลลืมรหัสผ่านไม่ทำงานหากอีเมลมี "_" แก้ไขปัญหาการรีเซ็ตรหัสผ่านใน OPDK ด้วยอีเมลที่มีขีดล่าง |
| MGMT-1345 | การนำเข้า WSDL ที่มีเนมสเปซหลายรายการส่งผลให้ขั้นตอนการสร้าง SOAP ไม่ถูกต้อง |
| MGMT-1193 | การบันทึกพร็อกซีเป็นการแก้ไขใหม่จะเปลี่ยนกฎการกำหนดเส้นทางโดยไม่คาดคิด |
| MGMT-1061 | SmartDocs: คำอธิบายพารามิเตอร์ประเภทเนื้อหาในคำจำกัดความ Swagger ไม่แสดงใน UI ของเอกสาร |
| MGMT-800 | การสร้างทรัพยากรที่มีชื่อว่า "default" จะทำให้ UI เสียหาย |
| MGMT-787 | ปัญหาความสามารถในการใช้งานการแจ้งเตือน UI ใน UI การจัดการ เมื่อคุณคลิก + พร็อกซี API และกล่องโต้ตอบพร็อกซี API ใหม่ปรากฏขึ้น คุณสามารถกด Esc เพื่อปิดกล่องโต้ตอบได้ |
| MGMT-619 | เปิดใช้งานการแบ่งหน้าในหน้า UI ของพร็อกซี API |
| MGMT-602 | มุมมองการพัฒนาพร็อกซี API: การเพิ่มนโยบายแคชการตอบกลับเมื่อปลายทางไม่มี PreFlow/PostFlow จะทำให้เกิดข้อผิดพลาด |
| MGMT-460 | การเปลี่ยนชื่อนโยบายส่งผลให้เกิดลักษณะการทำงานที่ผิดพลาด นโยบายซ้ำกันซึ่งไม่สามารถนำออกได้ |
| DEVRT-1644 | การค้นหาการแจ้งเตือนตามชื่อทำให้ระบบส่งอีเมลผิด |
| DEVRT-1583 | UI การสร้างรายได้แสดงป้าย "อนาคต" สำหรับแพ็กเกจราคาปัจจุบัน |
| DEVRT-1546 | ขีดจำกัดของแพ็กเกจใช้งานไม่ได้ |
| DEVRT-1511 | ข้อผิดพลาด mint.resourceDoesNotExist สำหรับนักพัฒนาแอปที่มีอยู่ |
| CORERT-639 | TCPSysLogSocket ต้องเป็นแบบไม่พร้อมกัน |
| CORERT-613 | แฮนด์เชค SSL ไม่สำเร็จเนื่องจาก "unrecognized_name" |
| AXAPP-1728 | ละเว้นตัวแปรการสร้างรายได้ในข้อมูลวิเคราะห์ |
| AXAPP-1708 | Analytics API ดูเหมือนจะสร้างตัวเลขที่แตกต่างกันสำหรับสถิติเดียวกัน โดยขึ้นอยู่กับวิธีที่ฉันถาม |
| AXAPP-1707 | ปรับปรุงประสิทธิภาพการวิเคราะห์พ็อดฟรี |
| AXAPP-1690 | "ข้อผิดพลาด API ไม่ถูกต้อง" ในรายงานที่กำหนดเอง |
| AXAPP-1533 | แผนที่ภูมิศาสตร์ของ Analytics แสดงข้อผิดพลาดการเรียก API ไม่ถูกต้อง |
| AXAPP-1493 | สถิติประสิทธิภาพของแคชไม่ถูกต้อง |
| APIRT-1436 | สร้างเครื่องมือ/สคริปต์เพื่อแฮชโทเค็นที่ไม่ได้แฮช |
| APIRT-1425 | แอตทริบิวต์ continueOnError เมื่อตั้งค่าเป็น "true" จะไม่มีผลในนโยบาย JavaCallout |
| APIRT-1346 | OAuth2.0 - ระบบจะแสดงผลค่าแฮชในการตอบกลับโทเค็นเพื่อการเข้าถึงเมื่อ hash.oauth.tokens.enabled เป็นจริง |
| APIRT-1206 | ระบบจะไม่บันทึก target_ip ในตารางข้อเท็จจริงสำหรับ 503 และ 504 ส่วนใหญ่ |
| APIRT-1170 | ไฟล์ทรัพยากรหายไปทำให้ MP โหลดสภาพแวดล้อมไม่สำเร็จ |
| APIRT-1148 | GET ของตัวแปร {message.version} ใน ResponseFlow สำหรับเป้าหมาย Node.js จะแสดง NPE |
| APIRT-1054 | การบันทึกข้อความล้มเหลวเมื่อพยายามบันทึกไปยังไดเรกทอรีอื่นที่ไม่ใช่ค่าเริ่มต้น |
| APIRT-387 | ทำให้ OrganizationService ทำงานในรูปแบบ "อื่นๆ" บน MP |
| APIRT-67 | นโยบาย GenerateAccessToken ของ OAuth ไม่ได้ตั้งค่าตัวแปร oauthV2.failed อย่างถูกต้อง |
| APIRT-52 | รายงานที่กำหนดเอง: รหัสสถานะการตอบกลับสำหรับ API จำนวนมากเป็นค่า Null |
ปัญหาที่ทราบ
รุ่นนี้มีปัญหาที่ทราบดังต่อไปนี้
| รหัสปัญหา | คำอธิบาย |
|---|---|
| OPDK-1586 |
พอร์ทัล API BaaS เริ่มต้นไม่สำเร็จหากไม่ได้เปิดใช้การรองรับ IPV6
|
| OPDK-1785 |
ติดตั้งคอมโพเนนต์การสร้างรายได้ในสภาพแวดล้อมที่ติดตั้ง Edge ที่อัปเกรดแล้ว
วิธีแก้ปัญหาคือตั้งค่าเวอร์ชันการสร้างรายได้ที่ถูกต้องในไฟล์ apigee-env.sh ก่อนที่จะพยายามติดตั้งการสร้างรายได้ หากต้องการรับเวอร์ชันการสร้างรายได้ใน 4.15.07 (หลังจากที่คุณอัปเกรดเป็น Edge 4.15.07 แล้ว) ให้เรียกใช้คำสั่งต่อไปนี้
> source /{install-dir}/apigee4/bin/apigee-env.sh

> VER=`basename $(find $SHARE_DIR/installer/monetization -name "mint-*.zip") | cut -d "-" -f 2,3,4`
โดยค่าเริ่มต้น install-dir คือ /opt
ต้องตั้งค่า VER จากด้านบนใน apigee-env.sh ดังนี้
> sed -i "s/^MONETIZATION_VERSION=.*/MONETIZATION_VERSION=$VER/" /install-dir/apigee4/bin/apigee-env.sh
หากคุณพยายามติดตั้งการสร้างรายได้โดยไม่ทำตามขั้นตอนข้างต้น การติดตั้งจะล้มเหลวและอาจมี Symlink ที่ใช้งานไม่ได้ในไดเรกทอรีที่แชร์ คุณต้องนำ Symlink นั้นออกโดยทำดังนี้
> rm /install-dir/apigee4/share/monetization
หลังจากนำ Symlink ออกแล้ว ให้ทำตามขั้นตอนด้านบนเพื่อตั้งค่าเวอร์ชัน Monetization แล้วลองติดตั้ง Monetization อีกครั้ง
|
| OPDK-1857 |
เวอร์ชัน Python 2.6 ที่ฮาร์ดโค้ดใน bin/qpid-stat.sh และ bin/qpid-config.sh ใน CentOS และ RedHat 7.0 สคริปต์หลายรายการใน bin/qpid-stat.sh และ bin/qpid-config.sh จะเป็นแบบฮาร์ดโค้ดเพื่อใช้ Python เวอร์ชัน 2.6 วิธีแก้ปัญหานี้คือเปลี่ยนบรรทัดที่ส่งออก PYTHONPATH ใน qpid-stat.sh และ qpid-config.sh ในไดเรกทอรี apigee4/bin
หากต้องการตรวจสอบเวอร์ชัน Python ในระบบ ให้ตรวจสอบเวอร์ชัน Python ในไดเรกทอรี /opt/apigee4/share/apache-qpid/lib ไดเรกทอรีน่าจะเป็น python2.7 จากนั้นคุณต้องอัปเดตการตั้งค่า PYTHONPATH ใน qpid-stat.sh และ qpid-config.sh ด้วยเส้นทางที่ถูกต้อง เช่น
|
| DEVRT-1574 | ยอดคงเหลือและการใช้งานไม่สอดคล้องกันสำหรับนักพัฒนาแอปที่มีแพ็กเกจราคาที่ใช้งานอยู่หลายแพ็กเกจ ในการสร้างรายได้ หากนักพัฒนาแอปใช้งานแพ็กเกจราคามากกว่า 1 แพ็กเกจที่มีการเรียกเก็บเงินต่อการเรียก API การใช้ยอดคงเหลือทางการเงินอาจไม่สอดคล้องกันในบางครั้ง |
| APIBAAS-1647 | หลังจากเข้าสู่ระบบในฐานะผู้ดูแลระบบ UI ของ BaaS จะแสดงข้อความ "Error getting roles" ข้อความแสดงข้อผิดพลาดนี้จะปรากฏขึ้นเมื่อผู้ดูแลระบบเข้าสู่ระบบครั้งแรกหลังจากอัปเกรดจาก 4.15.01 เป็น 4.15.07 คุณไม่ต้องสนใจข้อความนี้ |
| DEVRT-1834 |
การอัปเกรดการสร้างรายได้เป็น 4.15.07 สคริปต์ apigee-upgrade.sh จะพิมพ์ข้อความต่อไปนี้ที่ส่วนท้ายเพื่อแจ้งให้คุณเรียกใช้สคริปต์อื่น ************************************** In order to complete the monetization upgrade please run: sudo /opt/apigee4/share/monetization/schema/migration/MOPDK4.15.04.00/ 365-create-notification-condition.sh ************************************** คุณไม่ต้องสนใจข้อความนี้ สคริปต์ดังกล่าวไม่จำเป็นและไม่สามารถเรียกใช้ได้ |
| DEVRT-1951 |
การติดตั้งใหม่เพื่อสร้างรายได้ไม่มีการกำหนดค่าการแจ้งเตือน
ในการติดตั้ง Apigee Edge สำหรับ Private Cloud เวอร์ชัน 4.15.07.00 ใหม่ การกำหนดค่าต่อไปนี้สำหรับการแจ้งเตือนการสร้างรายได้จะหายไป ซึ่งสอดคล้องกับประเภทการแจ้งเตือนในหน้าผู้ดูแลระบบ > การแจ้งเตือนใน UI การจัดการ
mint.scheduler.${ORG_ID}.adhocnotify@@@management
mint.scheduler.${ORG_ID}.expiringrateplannotify@@@management
mint.scheduler.${ORG_ID}.newpkgnotify@@@management
mint.scheduler.${ORG_ID}.newproductnotify@@@management
mint.scheduler.${ORG_ID}.newrateplannotify@@@management
mint.scheduler.${ORG_ID}.tncacceptancenotify@@@management
หากต้องการแก้ไขปัญหานี้ ให้ทำตามขั้นตอนต่อไปนี้ คุณจะต้องมีที่อยู่ IP ของอินสแตนซ์ Cassandra หากต้องการค้นหา ให้ดูใน <installation-root>/apigee4/conf/cassandra/cassandra.yaml หรือ <installation-root>/apigee4/conf/cassandra/cassandra-topology.properties
|
| DEVRT-1952 |
การอัปเกรดการสร้างรายได้จาก 4.14.07.00 ไม่มี
การกำหนดค่าการแจ้งเตือน
ในการอัปเกรด Apigee Edge สำหรับ Private Cloud จากเวอร์ชัน 4.14.07.00 เป็น 4.15.07.00 การกำหนดค่าต่อไปนี้สำหรับการแจ้งเตือนการสร้างรายได้จะหายไป ซึ่งทำให้รายงานการสร้างรายได้ทำงานไม่ถูกต้อง
mint.scheduler.${ORG_ID}.chargedaily@@@management
mint.scheduler.${ORG_ID}.chargehourly@@@management
หากต้องการแก้ไขปัญหานี้ ให้ทำตามขั้นตอนต่อไปนี้ คุณจะต้องมีที่อยู่ IP ของอินสแตนซ์ Cassandra หากต้องการค้นหา ให้ดูใน <installation-root>/apigee4/conf/cassandra/cassandra.yaml หรือ <installation-root>/apigee4/conf/cassandra/cassandra-topology.properties
|
| OPDK-1878 | ตั้งชื่อพ็อดในการติดตั้งศูนย์ข้อมูลหลายแห่งไม่ได้ คู่มือการติดตั้ง Edge ระบุให้ตั้งชื่อพ็อดเป็น "gateway-1" และ "gateway-2" ในไฟล์การติดตั้งแบบเงียบสำหรับการติดตั้งศูนย์ข้อมูลหลายแห่ง อย่างไรก็ตาม การเปลี่ยนชื่อพ็อดจะทำให้เราเตอร์และ Message Processor ไม่สามารถลงทะเบียนได้อย่างถูกต้องและเข้าถึงไม่ได้ ปัญหานี้ยังทำให้สคริปต์ setup-org.sh ไม่สามารถค้นหา Message Processor ที่พร้อมใช้งานได้ วิธีแก้ปัญหาคือตั้งค่าชื่อพ็อดโดยใช้พร็อพเพอร์ตี้ MP_POD เป็น "gateway" ในไฟล์การติดตั้งแบบเงียบสำหรับศูนย์ข้อมูลทั้ง 2 แห่ง |
| OPDK-1886 |
Node ไม่สามารถเข้าถึงที่อยู่ IP ในเครื่อง เช่น 192.168.x.y connect.ranges.denied=10.0.0.0/8,192.168.0.0/16,127.0.0.1/32จากนั้นรีสตาร์ทโหนด Message Processor โดยทำดังนี้ <install_dir>/apigge4/bin/apigee-service message-processor restart |
| OPDK-1958 | เมื่ออัปเกรด โหนดทั้งหมดจะต้องเข้าถึงพอร์ต 8080 ในเซิร์ฟเวอร์การจัดการ ในรันไทม์ คอมโพเนนต์ต่อไปนี้จะต้องเข้าถึงพอร์ต 8080 ในเซิร์ฟเวอร์การจัดการ เราเตอร์, Message Processor, UI, Postgres และ Qpid อย่างไรก็ตาม เมื่ออัปเกรด โหนดทั้งหมดจะต้องเข้าถึงพอร์ต 8080 ในเซิร์ฟเวอร์การจัดการ รวมถึงโหนด Cassandra และ Zookeeper |
| OPDK-1962 | ต้องกำหนดค่า SSL ใหม่สำหรับ Edge API หลังจากอัปเกรด หากคุณกำหนดค่า Edge API ให้ใช้ SSL ก่อนอัปเกรดเป็น 4.15.07.00 คุณจะต้องกำหนดค่า SSL ใหม่หลังจากการอัปเกรด ดูคู่มือการใช้งาน Edge สำหรับขั้นตอนการกำหนดค่า SSL สำหรับ Edge API |