

أنت الآن بصدد الاطّلاع على مستندات Apigee Edge.
انتقِل إلى
مستندات Apigee X. info
منذ الإصدار السابق من ميزات Edge for Private Cloud، تم طرح الإصدارات التالية وهي مضمّنة في هذا الإصدار من الميزات:
| إصدار واجهة مستخدم Edge | إصدار إدارة الأجهزة الطرفية |
|---|---|
راجِع مقالة لمحة عن ترقيم الإصدارات لمعرفة كيف يمكنك تحديد ما إذا كان إصدار معيّن من السحابة الإلكترونية مضمّنًا في إصدارك من Edge for Private Cloud.
نظرة عامة على الإصدار
أهم ميزة جديدة في هذا الإصدار هي إضافة إمكانية استخدام لغة ترميز تأكيد الأمان (SAML) 2.0 كآلية مصادقة في Edge وAPI BaaS وبوابة "خدمات المطوّرين". باستخدام SAML مع Edge، يمكنك إتاحة ميزة "الدخول المُوحَّد" لواجهة مستخدم Edge وواجهة برمجة التطبيقات (API)، بالإضافة إلى أي خدمات أخرى تقدّمها وتتوافق أيضًا مع SAML.
توفّر مصادقة SAML العديد من المزايا. باستخدام SAML، يمكنك إجراء ما يلي:
- التحكّم الكامل في إدارة المستخدمين عندما يغادر المستخدمون مؤسستك ويتم إلغاء توفير حساباتهم بشكل مركزي، يتم تلقائيًا رفض وصولهم إلى Edge.
- التحكّم في كيفية مصادقة المستخدمين للوصول إلى Edge يمكنك اختيار أنواع مصادقة مختلفة لمؤسسات Edge المختلفة.
- التحكّم في سياسات المصادقة قد يتيح موفّر SAML سياسات مصادقة تتوافق بشكل أكبر مع معايير مؤسستك.
- يمكنك تتبُّع عمليات تسجيل الدخول والخروج ومحاولات تسجيل الدخول غير الناجحة والأنشطة عالية الخطورة على عملية نشر Edge.
- يُرجى العِلم أنّه يتم استخدام SAML للمصادقة فقط. تظلّ أدوار مستخدمي Edge تتحكّم في عملية منح الإذن.
لمزيد من المعلومات، يُرجى الاطّلاع على إتاحة SAML على Edge for Private Cloud.
يتضمّن هذا الإصدار عددًا من الميزات البارزة الأخرى، بما في ذلك:
- إمكانية نقل بيانات "بوابة خدمات المطوّرين" من Apache/MySQL إلى Postgres/Nginx
- أمر لإيقاف بروتوكول أمان طبقة النقل (TLS) في واجهة مستخدم Edge
- خصائص جديدة لإعداد عملية تثبيت Edge
- قواعد تسمية مفتاح المستهلك وسرّه المخصّصَين
- إتاحة الإصدار 7.4 من Red Hat/CentOS
يتضمّن الجزء المتبقي من هذا الموضوع تفاصيل حول جميع الميزات الجديدة والتحديثات وإصلاحات الأخطاء المضمّنة في الإصدار.
الميزات التي سيتم إيقافها نهائيًا
تم إيقاف الميزات التالية نهائيًا أو إيقافها في هذا الإصدار. لمزيد من المعلومات، يُرجى الاطّلاع على سياسة الإيقاف النهائي لمتصفّح Edge.
الميزات التي سيتم إيقافها نهائيًا
إيقاف ميزة "المتجر الآمن" (الخزائن) في Apigee نهائيًا
سيتم إيقاف نهائيًا ميزة "مخزن Apigee الآمن"، المعروفة أيضًا باسم "الخزائن"، في أبريل 2018. يتم إنشاء الخزائن التي توفّر مساحة تخزين مشفّرة لأزواج المفاتيح والقيم باستخدام واجهة برمجة التطبيقات الإدارية، ويتم الوصول إليها في وقت التشغيل باستخدام دوال في وحدة apigee-access Node.js.
بدلاً من استخدام وحدة التخزين الآمنة، استخدِم خرائط قيم المفاتيح (KVM) المشفرة، كما هو موضّح في مقالة العمل باستخدام خرائط قيم المفاتيح. توفّر آلات KVM المشفّرة مستوى الأمان نفسه الذي توفّره الخزائن، كما أنّها تتيح المزيد من الخيارات لإنشاء المفاتيح واستردادها. (MGMT-3848)
إيقاف إمكانية إضافة مسارات في علامة التبويب "الأداء" لخادم وكيل واجهة برمجة التطبيقات
حتى هذا الإصدار، كان بإمكانك الانتقال إلى خادم وكيل لواجهة برمجة التطبيقات في واجهة مستخدم الإدارة، ثم الانتقال إلى علامة التبويب "الأداء"، وإنشاء مسارات مختلفة لإجراء مقارنة مستندة إلى الرسم البياني في علامة التبويب "الأداء" الخاصة بالخادم الوكيل وفي لوحة بيانات "المعاملات التجارية". تم إيقاف هذه الميزة نهائيًا ولم تعُد متاحة في واجهة المستخدم. للحصول على بديل لهذه الوظيفة، يُرجى الاطّلاع على مقالة "منتدى Apigee" التالية: بديل لواجهة برمجة التطبيقات الخاصة بالمعاملات التجارية. (EDGEUI-902)
الميزات والتحديثات الجديدة
في ما يلي الميزات والتحسينات الجديدة في هذا الإصدار. بالإضافة إلى التحسينات التالية، يتضمّن هذا الإصدار أيضًا تحسينات متعددة على سهولة الاستخدام والأداء والأمان والثبات.
السحابة الإلكترونية الخاصة
إضافة إمكانية استخدام SAML إلى Edge وAPI BaaS وبوابة "خدمات المطوّرين"
يتوافق Edge الآن مع الإصدار 2.0 من لغة ترميز تأكيد الأمان (SAML) كآلية مصادقة لكل من Edge وAPI BaaS وبوابة "خدمات المطوّرين". تتيح SAML بيئة دخول موحَّد (SSO). باستخدام SAML، يمكنك إتاحة خدمة الدخول المُوحَّد في Edge بالإضافة إلى أي خدمات أخرى تقدّمها وتتوافق أيضًا مع SAML.
اطّلِع على إتاحة SAML على Edge for Private Cloud.
تمت إضافة الأداة المساعدة apigee-ssoadminapi.sh
بعد تفعيل SAML، يمكنك الآن استخدام apigee-ssoadminapi.sh الجديد لتنفيذ العديد من المهام الإدارية، مثل إنشاء مستخدمين ومؤسسات.
اطّلِع على استخدام apigee-ssoadminapi.sh.
(DOS-5118)
يمكن الآن نقل بيانات بوابة "خدمات المطوّرين" من Apache/MySQL/MariaDB إلى Nginx/postgres
يستخدم التثبيت المستند إلى .tar لبوابة "خدمات المطوّرين" Apache وMySQL أو MariaDB. يمكنك الآن نقل عملية التثبيت الحالية للمنصة لاستخدام Nginx وPostgres. يجب إجراء عملية نقل البيانات هذه إذا أردت الترقية إلى إصدار البوابة 4.17.09.
راجِع تحويل بوابة تستند إلى ملف tar إلى بوابة تستند إلى حزمة RPM.
تمت إضافة دعم الإصدار 7.4 من Red Hat/CentOS
يمكنك الآن نشر Edge for Private Cloud وAPI BaaS وبوابة "خدمات المطوّرين" على الإصدار 7.4 من Red Hat/CentOS.
اطّلِع على البرامج والإصدارات المتوافقة.
تمت إضافة سمة لجعل برنامج التثبيت يتحقّق من متطلبات وحدة المعالجة المركزية والذاكرة أثناء التثبيت
يتيح ملف إعداد تثبيت Edge الآن السمة التالية:
ENABLE_SYSTEM_CHECK=y إذا كانت الإجابة "y"، سيتحقّق برنامج التثبيت من أنّ النظام يستوفي متطلبات وحدة المعالجة المركزية والذاكرة الخاصة بالمكوّن الذي يتم تثبيته. يمكنك الاطّلاع على متطلبات التثبيت لمعرفة متطلبات كل مكوّن. القيمة التلقائية هي "n" لإيقاف عملية التحقّق.
اطّلِع على مرجع ملف إعدادات Edge.
(DOS-4772)
تمت إضافة خاصية تتيح لك اختيار عنوان IP الذي يستخدمه برنامج التثبيت على خادم يحتوي على بطاقات واجهة متعدّدة
إذا كان الخادم يحتوي على بطاقات واجهة متعدّدة، سيعرض الأمر "hostname -i" قائمة بعناوين IP مفصولة بمسافات. بشكلٍ تلقائي، يستخدم برنامج تثبيت Edge عنوان IP الأول الذي تم عرضه، والذي قد لا يكون صحيحًا في بعض الحالات. كحلّ بديل، يمكنك ضبط السمة التالية في ملف إعداد التثبيت:
ENABLE_DYNAMIC_HOSTIP=y
عند ضبط هذه السمة على "y"، ستطلب منك أداة التثبيت اختيار عنوان IP لاستخدامه كجزء من عملية التثبيت. القيمة التلقائية هي "n".
اطّلِع على مرجع ملف إعدادات Edge.
(DOS-5117)
خيارات واجهة المستخدم وواجهات برمجة التطبيقات الجديدة المتاحة لضبط بروتوكول أمان طبقة النقل (TLS)
يتوفّر الآن الإصدار التجريبي من ميزة TLS/SSL الجديدة للخدمة الذاتية في السحابة الإلكترونية، وذلك في السحابة الإلكترونية الخاصة كميزة تجريبية. باستخدام هذا الإصدار التجريبي، يمكنك إجراء ما يلي:
- إنشاء ملفات تخزين المفاتيح وملفات تخزين الشهادات الموثوقة وتعديلها وحذفها في واجهة المستخدم وواجهة برمجة التطبيقات
- تحميل شهادات TLS بتنسيق PKCS12/PFX
- إنشاء شهادات موقّعة ذاتيًا من واجهة المستخدم أو واجهة برمجة التطبيقات
- اختبار صحة ملف تخزين المفاتيح أو ملف تخزين الشهادات الموثوقة في واجهة المستخدم
يمكنك الاطّلاع على مستندات الإصدار التجريبي (ملف PDF) لهذه الميزات على الرابط التالي:
- استخدام واجهة مستخدم Edge Cloud لإنشاء ملفات Keystore وTruststore
- استخدام Edge API لإنشاء Keystores وTruststores
للحصول على التفاصيل الكاملة، يُرجى الرجوع إلى المستندات الإضافية (ملف PDF):
- خيارات ضبط بروتوكول أمان طبقة النقل (TLS)
- ضبط إذن الوصول إلى واجهة برمجة تطبيقات على السحابة الإلكترونية باستخدام بروتوكول أمان طبقة النقل (TLS)
- ضبط بروتوكول أمان طبقة النقل (TLS) من Edge إلى الواجهة الخلفية
- تعديل شهادة بروتوكول أمان طبقة النقل (TLS) في السحابة الإلكترونية
(EDGEUI-1058)
تمت إضافة أمر كلمة المرور المشوّشة
تمت إضافة أمر لإنشاء كلمة مرور مشفّرة حتى يتمكّن أي مكوّن من إنشاء كلمة مرور مشفّرة. يمكنك إنشاء كلمة مرور مشفّرة باستخدام الأمر التالي على "خادم إدارة Edge":
> /opt/apigee/apigee-service/bin/apigee-service edge-management-server generate-obfuscated-password
أدخِل كلمة المرور الجديدة، ثم أكِّدها عند ظهور الطلب. لأسباب تتعلّق بالأمان، لا يتم عرض نص كلمة المرور. يعرض هذا الأمر كلمة المرور بالتنسيق التالي:
OBF:58fh40h61svy156789gk1saj
MD5:902fobg9d80e6043b394cb2314e9c6
اطّلِع على إعداد بروتوكول أمان طبقة النقل (TLS) أو طبقة المقابس الآمنة (SSL) في Edge On Premises.
(يُحدَّد لاحقًا-250)
تمت إضافة أمر جديد لإخفاء كلمة المرور الجديدة عند تغيير كلمة مرور مستخدم في المؤسسة
لإعادة ضبط كلمة المرور لمستخدم في مؤسسة، عليك الآن استخدام الأداة apigee-service لاستدعاء apigee-openldap:
> /opt/apigee/apigee-service/bin/apigee-service apigee-openldap change-ldap-user-password -u userEmail
سيُطلب منك إدخال كلمة مرور مشرف النظام، ثم كلمة مرور المستخدم الجديد. لأسباب تتعلّق بالأمان، لا يتم عرض نص كلمات المرور أثناء إدخالها.
يُرجى الاطّلاع على إعادة ضبط كلمات المرور في Edge.
(DBS-1733)
إضافة أمر لإيقاف بروتوكول أمان طبقة النقل (TLS) في واجهة مستخدم Edge
يمكنك الآن استخدام الأمر التالي لإيقاف بروتوكول أمان طبقة النقل (TLS) في واجهة مستخدم Edge:
/opt/apigee/apigee-service/bin/apigee-service edge-ui disable-ssl
راجِع ضبط بروتوكول أمان طبقة النقل (TLS) لواجهة المستخدم الإدارية.
(EDGEUI-1114)
تمت إضافة سمة للتحكّم في تنسيق الطابع الزمني في رسائل السجلّ
بشكلٍ تلقائي، يكون تنسيق الطابع الزمني في رسائل السجلّ التي تم إنشاؤها بموجب سياسة "تسجيل الرسائل" كما يلي:
yyyy-MM-dd'T'HH:mm:ss.sssZ
على سبيل المثال:
2017-05-08T13:33:00.000+0000
يمكنك استخدام السمة conf_system_apigee.syslogger.dateFormat في "معالج رسائل Edge" للتحكّم في هذا التنسيق.
(APIRT-4196)
تمت إضافة مَعلمة إعدادات SMTP المطلوبة الجديدة إلى عملية تثبيت API BaaS
يجب الآن استخدام المَعلمة SMTPMAILFROM في ملف إعداد تثبيت BaaS الخاص بواجهة برمجة التطبيقات. تحدّد هذه المَعلمة عنوان البريد الإلكتروني المستخدَم عندما ترسل خدمة API BaaS رسائل إلكترونية تلقائية، مثلاً عندما يطلب مستخدم إعادة ضبط كلمة المرور.
اطّلِع على مرجع ملف إعدادات BaaS.
(APIBAAS-2103)
تمت إضافة إمكانية السماح لجهاز توجيه Edge وخادم الويب Nginx الخاص بالبوابة بالوصول إلى المنافذ التي تقل عن 1000
يمكنك الآن استخدام موجّه الويب وخادم الويب Nginx للمدخل للوصول إلى المنافذ التي تقل عن 1000 بدون الحاجة إلى تشغيلها كمستخدم مختلف، لأنّه في الإصدارات السابقة، لم يكن بإمكان موجّه الويب وخادم الويب Nginx الوصول إلى المنافذ التي تقل عن 1000 بدون تشغيلها كمستخدم خاص.
تغيير طريقة ضبط مستوى التسجيل في واجهة مستخدم Edge
تغيّرت الخصائص المستخدَمة لإعداد مستوى التسجيل لواجهة مستخدم Edge. راجِع مقالة ضبط مستوى السجلّ لأحد مكونات Edge للاطّلاع على الخصائص والإجراءات الجديدة.
(EDGEUI-886)
خدمات واجهة برمجة التطبيقات
قواعد التسمية المخصّصة لمفتاح المستهلك وسرّه
تم تعديل قواعد التسمية والتحقّق من الصحة لإنشاء مفتاح وكلمة سرّ مخصّصَين للمستهلك لتطبيق مطوِّر. يمكن أن تحتوي مفاتيح وكلمات سرّ المستهلك على أحرف وأرقام وشرطات سفلية وواصلات. ولا يُسمح باستخدام رموز خاصة أخرى.
يمكن الاطّلاع على تفاصيل أكثر حول عملية إنشاء المفتاح/السر المخصّصَين في مقالة استيراد المفاتيح والأسرار الحالية للمستهلك. (MGMT-3916)
التحقّق من صحة اسم ملف تخزين المفاتيح واسم الخادم المستهدف
يمكن أن يصل طول أسماء ملفات تخزين المفاتيح وخوادم الاستهداف إلى 255 حرفًا كحد أقصى، ويمكن أن تحتوي على أحرف وأرقام ومسافات وواصلات وشرطات سفلية ونقاط. يتحقّق Edge الآن من ذلك في وقت الإنشاء. (MGMT-4098)
الأخطاء التي تم إصلاحها
تم إصلاح الأخطاء التالية في هذا الإصدار. هذه القائمة مخصّصة بشكل أساسي للمستخدمين الذين يريدون معرفة ما إذا تم حلّ تذاكر الدعم التي أرسلوها. وهي غير مصمَّمة لتقديم معلومات مفصّلة لجميع المستخدمين.
Private Cloud 4.17.09
| معرّف المشكلة | الوصف |
|---|---|
| APIRT-4346 |
يعمل Edge Router الآن على خادم متوافق مع معيار FIPS يمكن الآن نشر Edge Router على خادم يتوافق مع معايير معالجة المعلومات الفيدرالية (FIPS). |
| APIRT-4726 |
يجب ألا يفترض ScriptableHttpClient أنّ سياق الرسالة لا يزال متوفّرًا في وقت الإرسال يقرأ ScriptableHttpClient الآن سياق الرسالة في وقت البدء. |
|
DBS-1529 |
لم يعُد نص Cassandra الاحتياطي البرمجي يوقف Cassandra أو يعيد تشغيلها في السابق، كان نص برمجي خاص بالاحتفاظ بنسخة احتياطية من Cassandra يوقف خادم Cassandra ثم يعيد تشغيله كجزء من عملية الاحتفاظ بنسخة احتياطية. لم يعُد النص البرمجي ينفّذ عملية الإيقاف/إعادة التشغيل هذه، بل يترك خادم Cassandra قيد التشغيل أثناء عملية الاحتفاظ بنسخة احتياطية. |
| DOS-5100 |
يضبط برنامج التثبيت الآن كلمة مرور Postgres استنادًا إلى القيمة المحدّدة في PG_PWD في الإصدارات السابقة، لم يتم ضبط كلمة مرور Postgres بشكل صحيح استنادًا إلى قيمة PG_PWD في ملف الإعداد. |
| EDGESERV-7 |
تعديل الخصائص التلقائية في Node.js يستخدم Node.js الآن القيم التلقائية التالية للسمات في عملية تثبيت Private Cloud: connect.ranges.denied= connect.ranges.allowed= connect.ports.allowed= وهذا يعني أنّ Edge for Private Cloud لم يعُد يفرض قيودًا على رمز Node.js لمنع الوصول إلى عناوين IP معيّنة تلقائيًا. لمزيد من المعلومات، يُرجى الاطّلاع على التعرّف على إمكانية استخدام وحدات Node.js في Edge. |
| EDGEUI-1110 |
يتعذّر الاطّلاع على أسماء الموارد عند إنشاء خادم وكيل باستخدام OpenAPI تظهر أسماء الموارد الآن بشكل صحيح عند إنشاء خادم وكيل باستخدام OpenAPI. |
| MGMT-4021 |
طلب البيانات من واجهة برمجة التطبيقات Management Server up API يعرض الآن استجابة منسَّقة بشكل صحيح يعرض طلب البيانات من واجهة برمجة التطبيقات /v1/servers/self/up الآن ملف xml أو json منسَّقًا بشكل صحيح بدلاً من عرض نص دائمًا. |
| MGMT-4294 |
أسماء الوكيل والمنتج التي تحتوي على مسافات أو واصلات وتتسبّب في حدوث مشكلة في الأذونات تعمل أسماء الوكيل والمنتج الآن بشكل صحيح عندما يحتوي الاسم على مسافة أو واصلة. |
Cloud 17.08.16 (واجهة المستخدم)
| معرّف المشكلة | الوصف |
|---|---|
| 64530444 | التعامل مع ملفات YAML على أنّها قابلة للتعديل في محرّر خادم وكيل API يمكن الآن تعديل ملفات YAML باستخدام محرّر خادم وكيل API. عند فتح ملف YAML في المحرّر، لن تظهر رسالة خطأ بعد الآن. |
| 64479253 | تم تفعيل زر "إصلاح السجلّات" في علامة التبويب "التتبُّع" لن يظهر زر "سجلّات Node.js" في صفحة "التتبُّع" إلا عندما يكون لخادم وكيل واجهة برمجة التطبيقات ملفات مصدر Node. |
| 64441949 | إصلاح مشكلة التنزيل في لوحة بيانات إحصاءات GeoMap تم إصلاح المشكلة التي كانت تمنع تنزيل ملف CSV في لوحة بيانات إحصاءات GeoMap. |
| 64122687 | تؤدي مواصفات OpenAPI بدون operationIDs إلى إنشاء تدفقات بأسماء "غير محدّدة" عند إنشاء خادم وكيل لواجهة برمجة التطبيقات من مواصفات OpenAPI لا تتضمّن operationIDs محدّدة، يتم الآن استخدام المسار والفعل لاسم التدفق الشرطي. |
Cloud 17.08.14 (إدارة واجهات برمجة التطبيقات ووقت التشغيل)
| معرّف المشكلة | الوصف |
|---|---|
| APIRT-4584 | تعذُّر نشر خطاف سير العمل بشكلٍ متّسق، وعدم عمل عملية التحقّق من ZooKeeper |
| APIRT-3081 | رسالة الخطأ messaging.adaptors.http.flow.ServiceUnavailable مع سياسة Concurrent Rate Limit |
Cloud 17.07.31 (إدارة واجهة برمجة التطبيقات)
| معرّف المشكلة | الوصف |
|---|---|
| MGMT-4141 |
لا يتم فك تشفير القيم المشفّرة في KVM حتى عند استرجاعها باستخدام البادئة الخاصة.
|
Cloud 17.07.17 (إدارة واجهة برمجة التطبيقات ووقت التشغيل)
| معرّف المشكلة | الوصف |
|---|---|
| APIRT-4400 | يتم عرض"Apigee Router" في استجابة nginx |
| APIRT-4155 | لا تعالج سياسة ExtractVariables مَعلمات النموذج غير الصالحة في نص POST |
| APIRT-3954 |
يجب ألا يتم تنفيذ عملية التحقّق من صحة HTTP أكثر من مرة واحدة في الثانية.
يحلّ هذا الإصلاح مشكلة كانت تؤدي إلى إعاقة الأداء بسبب العدد الكبير من عمليات التحقّق من الحالة. |
| APIRT-3928 | تم تضمين"nginx" في الرسالة التي تم إرجاعها من الطلب |
| APIRT-3729 | تعدّل Apigee المتغيّر proxy.client.ip بعد أن تزيل سياسة AssignMessage العنوان x-forwarded-for |
| APIRT-3546 | عند استخدام سياسة AssignMessage لإنشاء رسالة جديدة، لا يشير Trace إلى أنّه تم تعيين رسالة جديدة |
| APIRT-1873 | يجب ألا يعود بروتوكول SSL في اتجاه الجنوب إلى مخزن شهادات الجذر الموثوق بها في JDK في حال عدم توفّر مخزن شهادات جذر موثوق بها تم إعداده |
| APIRT-1871 | Southbound : Certificate common name is not validated vs the hostname in the URL |
Cloud 17.06.20 (واجهة المستخدم)
| معرّف المشكلة | الوصف |
|---|---|
| EDGEUI-1087 | إزالة رسائل التحذير بشأن شهادات السلسلة من واجهة المستخدم الذاتية الخدمة لبروتوكول أمان طبقة النقل (TLS) تمت إزالة مؤشرات التحذير بشأن سلسلة الشهادات من واجهة المستخدم. ستعرض الآن صفوف الأسماء المستعارة التي تحتوي على سلاسل شهادات البيانات الخاصة بالشهادة الأقرب إلى تاريخ انتهاء الصلاحية في عمودَي "تاريخ انتهاء الصلاحية" و "الاسم الشائع". تم تغيير بانر التحذير ضمن أداة اختيار الشهادة في لوحة الاسم المستعار إلى تعليق توضيحي إعلامي. |
Cloud 17.06.14 (واجهة المستخدم)
| معرّف المشكلة | الوصف |
|---|---|
| EDGEUI-1092 | عدم عمل الإجراءات في لوحة الاسم المستعار لمخزن المفاتيح في الإصدار التجريبي من واجهة المستخدم الجديدة لمخازن مفاتيح TLS، عند عرض لوحة الاسم المستعار، لم تكن أزرار الإجراءات تعمل دائمًا. تم إصلاح هذه المشكلة. |
| EDGEUI-1091 | بعد تعديل شهادة اسم مستعار، لا تعمل لوحة الاسم المستعار في الإصدار التجريبي من واجهة المستخدم الجديدة لمخازن مفاتيح TLS، بعد تعديل شهادة اسم مستعار، قد تحدث أحيانًا مشكلة في لوحة الاسم المستعار ويجب إعادة تحميلها لعرض تفاصيل الاسم المستعار. تم إصلاح هذه المشكلة. |
| EDGEUI-1088 | النقر على زر "تعديل" في صفحة "إعدادات المستخدم" يؤدي إلى ظهور الخطأ 404 عند تعديل إعدادات حساب المستخدم، سيتم توجيهك الآن إلى صفحة إعدادات المصادقة الثنائية. لمزيد من المعلومات، يُرجى الاطّلاع على تفعيل المصادقة الثنائية لحسابك على Apigee. لتعديل كلمة المرور، عليك تسجيل الخروج من حسابك والنقر على "إعادة ضبط كلمة المرور" في صفحة تسجيل الدخول. |
| EDGEUI-1082 | قائمة ملفات تخزين المفاتيح لا تتعامل مع أداة الاختيار * لم تكن أدوات الاختيار ذات الأحرف البَديلة تعمل في إدخال فلترة قائمة ملفات تخزين المفاتيح. تم حلّ هذه المشكلة. |
| EDGEUI-1079 | إخفاء حقل المفاتيح في تفاصيل المطوّرين لمؤسسات CPS بالنسبة إلى مؤسسات CPS، لا يتم عرض حقل المفاتيح في صفحة تفاصيل المطوّرين. |
| EDGEUI-1074 | عند عرض الشهادات المتسلسلة، يمثّل رمز صلاحية الشهادة شهادة الرأس فقط يمثّل رمز صلاحية الشهادة الآن الشهادة المحدّدة حاليًا، بدلاً من أن يمثّل شهادة الرأس دائمًا. |
| UAP-328 | قائمة منسدلة لفلتر تحليل وقت الاستجابة لعرض جميع خوادم وكيل واجهة برمجة التطبيقات لن تتم بعد الآن إزالة خوادم وكيل واجهة برمجة التطبيقات من القائمة المنسدلة لفلتر الخادم الوكيل، كما كان يحدث في الماضي في بعض الحالات. إذا اخترت خادم وكيل لواجهة برمجة التطبيقات لا يتضمّن أي بيانات للفاصل الزمني المحدّد، سيتم عرض No data to show الآن. |
Cloud 17.05.22.01 (تحقيق الربح)
| معرّف المشكلة | الوصف |
| DEVRT-3647 |
تحسينات على سهولة استخدام واجهة برمجة التطبيقات الخاصة بحالة المعاملة
تم إجراء التحسينات التالية على سهولة استخدام واجهة برمجة التطبيقات الخاصة بحالة المعاملات، كما هو موضّح في عرض حالة المعاملات.
بالإضافة إلى ذلك، تم حلّ مشكلة في واجهة برمجة التطبيقات الخاصة بحالة المعاملة. |
Cloud 17.05.22 (واجهة المستخدم)
| معرّف المشكلة | الوصف |
|---|---|
| EDGEUI-1027 |
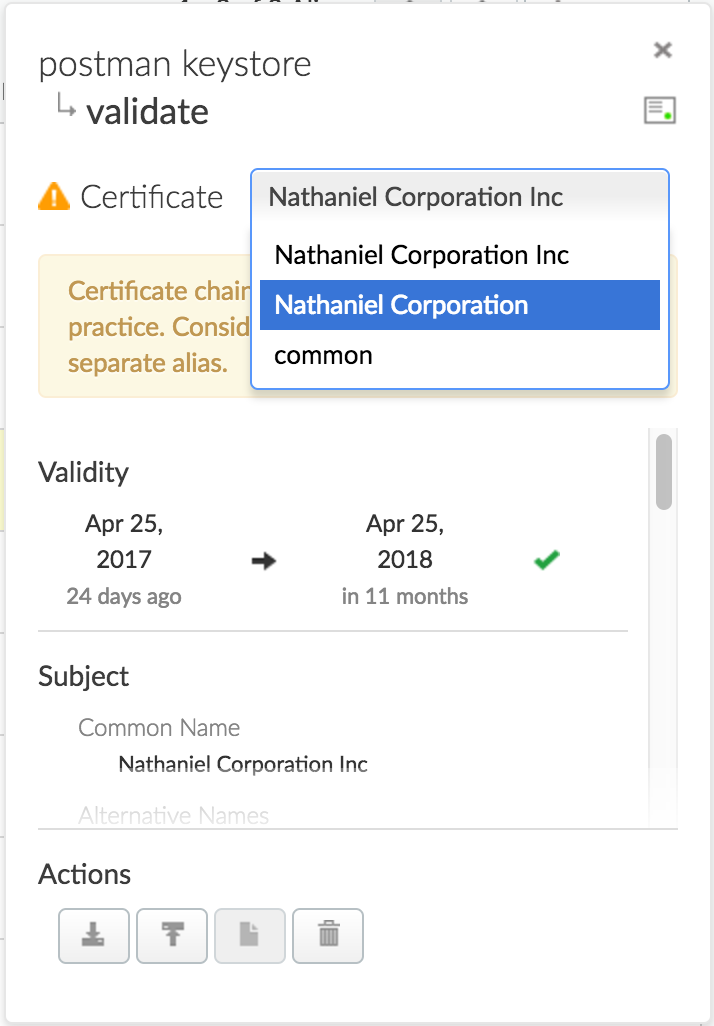
يجب أن تعرض لوحة الاسم المستعار لمخزن المفاتيح/مخزن الشهادات الموثوقة تفاصيل كل شهادة في
سلسلة الشهادات إذا حمّلت سلسلة شهادات إلى اسم مستعار، يمكنك الآن عند عرض لوحة الاسم المستعار اختيار كل شهادة من القائمة المنسدلة للاطّلاع على تفاصيلها.
ملاحظة: لا يُنصح باستخدام تسلسل الشهادات كأحد أفضل الممارسات. تنصح Apigee بتخزين كل شهادة في اسم مستعار منفصل. |
| EDGEUI-1003 | عرض القائمة الكاملة بتطبيقات المطوِّرين لعملاء CPS عند الاطّلاع على تفاصيل المطوِّر، يمكن لعملاء CPS الآن الاطّلاع على القائمة الكاملة بتطبيقات المطوِّر. في الإصدارات السابقة، كان الحد الأقصى لعدد تطبيقات المطوّرين التي يمكن عرضها هو 100 تطبيق. |
Cloud 17.05.22 (إدارة واجهة برمجة التطبيقات)
| معرّف المشكلة | الوصف |
|---|---|
| MGMT-4059 | |
| MGMT-3517 | مراجعة غير صحيحة للخادم الوكيل في رسالة الخطأ المتعلقة بنشر الخادم الوكيل |
Cloud 17.05.08 (واجهة المستخدم)
| معرّف المشكلة | الوصف |
|---|---|
| EDGEUI-1041 |
تعذُّر تعديل العناصر التي تتضمّن أحرف ASCII الموسّعة بسبب الترميز غير السليم |
| EDGEUI-1033 |
تعرض واجهة مستخدم Edge الرسالة "انتهت مهلة الجلسة" عند حدوث أخطاء 403 |
| EDGEUI-1019 |
ظهور رسالة خطأ غير معروف عند انتهاء مهلة واجهة مستخدم Edge |
Cloud 17.04.22 (إدارة واجهة برمجة التطبيقات)
| معرّف المشكلة | الوصف |
|---|---|
| MGMT-3977 | تم إجراء إصلاح أمني متعلّق بأذونات المستخدمين. |
المشاكل المعروفة
يتضمّن هذا الإصدار المشاكل المعروفة التالية:
| معرّف المشكلة | الوصف |
|---|---|
| 67169830 | NullPointerException في ذاكرة التخزين المؤقت للردود قد يتعذّر استرداد كائن تم تخزينه مؤقتًا في إصدار سابق من ذاكرة التخزين المؤقت بشكل صحيح. |