

درحال مشاهده اسناد Apigee Edge هستید.
به
اسناد Apigee X بروید. اطلاعات
در روز سهشنبه ۲۱ آوریل ۲۰۱۵، نسخه ابری جدیدی از Apigee Edge را منتشر کردیم.
اگر سؤالی دارید، با پشتیبانی Apigee Edge تماس بگیرید.
برای مشاهده فهرست کامل یادداشتهای انتشار Apigee Edge، به یادداشتهای انتشار Apigee مراجعه کنید.
ویژگیها و بهبودهای جدید
در زیر ویژگیها و بهبودهای جدید در این نسخه پخش آمده است.
پشتیبانی از «نشانگر نام سرور» (SNI)
Edge از استفاده از «نشانگر نام سرور» در جهت جنوب (از پردازشگر پیام به نقاط پایانی هدف) پشتیبانی میکند. اگر میخواهید از SNI استفاده کنید، با پشتیبانی Apigee Edge تماس بگیرید.
Java 1.7 لازم است.
با SNI، که افزونهای از TLS/SSL است، چندین هدف HTTPS را میتوان از همان نشانی IP و درگاه ارائه کرد، بدون اینکه لازم باشد همه آن اهداف از یک گواهینامه استفاده کنند.
هیچ پیکربندی خاص Edge لازم نیست. اگر محیط شما برای SNI جنوبی پیکربندی شده باشد (Edge cloud بهطور پیشفرض اینگونه است)، Edge از آن پشتیبانی میکند.
Edge بهطور خودکار نام میزبان را از نشانی وب درخواست استخراج میکند و آن را به درخواست دستدهی SSL اضافه میکند. برای مثال، اگر میزبان هدف https://example.com/request/path باشد، Edge افزونه server_name را بهصورت زیر اضافه میکند:
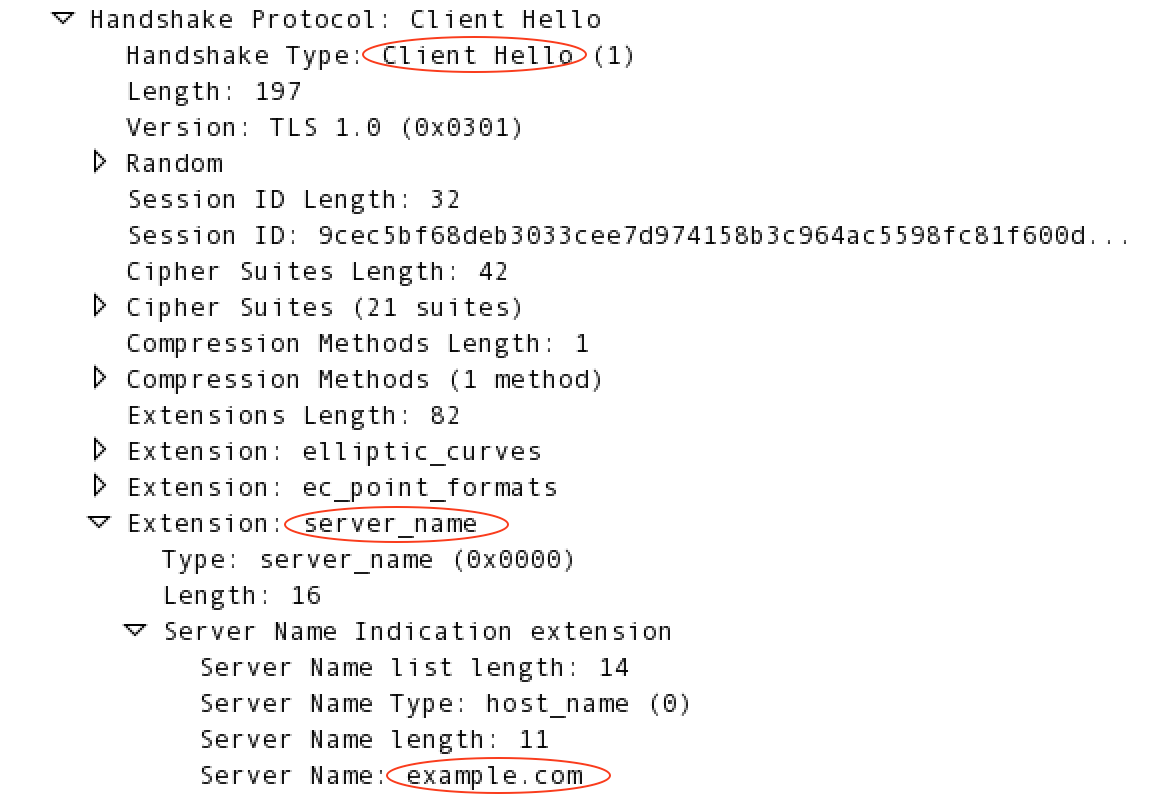
برای اطلاعات بیشتر درباره SNI، به http://en.wikipedia.org/wiki/Server_Name_Indication مراجعه کنید.
Apigee دسترسی به انجمن از منو راهنمای میانای کاربری مدیریت
میتوانید از منو «راهنمای» میانای کاربری مدیریت به «انجمن Apigee» دسترسی پیدا کنید.
خطمشی کنترل دسترسی
خطمشی «کنترل دسترسی» بهبود یافته است تا امکان ارزیابی دقیقتر نشانیهای IP برای قرار دادن در فهرست مجاز و فهرست غیرمجاز فراهم شود، وقتی نشانیهای IP در سرایند HTTP X-FORWARDED-FOR قرار دارند.
با فعال کردن بررسی چند نشانی IP در سرصفحه (برای تنظیم
feature.enableMultipleXForwardCheckForACL با «پشتیبانی» تماس بگیرید)، عنصر <ValidateBasedOn> جدیدی در
خطمشی به شما امکان میدهد اولین نشانی IP، آخرین نشانی IP، یا همه نشانیهای IP را در سرصفحه بررسی کنید. برای اطلاعات بیشتر،
خطمشی کنترل
دسترسی را ببینید.
پیامهای خطای میانای کاربر مدیریت
نمایش پیام خطا در میانای کاربری مدیریت بازطراحی شده است.
متغیرهای هدف جدید در جریان پیام
متغیرهای جدید در جریانهای پیام اطلاعات کاملتری از نشانی وب برای نقاط پایانی هدف و سرورهای هدف ارائه میدهند:
- TargetEndpoint:
request.urlجایگزینtarget.basepath.with.queryمیشود. - TargetServer:
loadbalancing.targetserverجایگزینtargetserver.nameمیشود. همچنین،target.basepathفقط زمانی پر میشود که عنصر<Path>در عنصر HTTPTargetConnection مربوط به TargetEndpoint<LoadBalancer>استفاده شود.
«الگوریتم امضا» در جزئیات گواهینامههای SSL
فیلد جدید «الگوریتم امضا» به جزئیات گواهی SSL اضافه شده است که در میانای کاربری مدیریت (سرپرست > گواهیهای SSL) و API مدیریت (دریافت جزئیات گواهی از Keystore یا Truststore) قابلمشاهده است. این فیلد بسته به نوع الگوریتم درهمسازی استفادهشده برای تولید گواهی، «sha1WithRSAEncryption» یا «sha256WithRSAEncryption» را نشان میدهد.
اشکالات برطرفشده
اشکالهای زیر در این نسخه برطرف شدهاند.
| شناسه مشکل | شرح |
|---|---|
| MGMT-1899 | مسیرهای منبع پساز ذخیره کردن تنظیمات محصول حذف میشد هنگام ویرایش محصول API، اگر کاربر روی دکمه «ذخیره» دوکلیک میکرد، مسیرهای منبع محصول ممکن بود حذف شود. این مشکل برطرف شده است. |
| MGMT-1894 | بار کردن صفحه «برنامههای توسعهدهنده» برای ستون توسعهدهنده هیچوقت تمام نمیشود |
| MGMT-1882 | پروکسی جدید میانای برنامهسازی کاربردی از WSDL فقط جزئیات آخرین پارامتر را نشان میدهد |
| MGMT-1878 | اگر چندین بازبینی در محیطی مستقر شده باشد، Trace فقط یکی از آنها را نشان میدهد |
| MGMT-1872 | نمیتوانید «گزارشهای سفارشی» را بارگیری کنید |
| MGMT-1863 | گزارشهای Node.js در میانای کاربر مدیریت قابلمشاهده نیست |
| MGMT-1825 | اشکالهای دستورگاننویسی بینسایتی (XSS) |
| MGMT-1804 | میانای برنامهسازی کاربردی Node.js در برخی موارد JSON نامعتبر ارسال میکند |
| MGMT-1799 | آسیبپذیری امنیتی میانای کاربر در ارسال درخواست در Trace |
| MGMT-1362 | اگر نشانی ایمیل حاوی «_» باشد، ایمیل «گذرواژه را فراموش کردهام» کار نمیکند |
| DEVRT-1514 | ObjectTransform برای برخی محصولات خراب است |
| APIRT-1170 | فایل منبع مفقودشده باعث شد MP نتواند محیط را بار کند |