

आपको Apigee Edge के दस्तावेज़ दिख रहे हैं.
Apigee X के दस्तावेज़ पर जाएं. info
हमने मंगलवार, 8 सितंबर, 2015 को Apigee Edge for Private Cloud के लिए, एक अहम सुविधा रिलीज़ की.
Edge for Private Cloud की पिछली तिमाही रिलीज़ (4.15.04.00) के बाद, ये रिलीज़ हुई हैं और इन्हें इस तिमाही रिलीज़ में शामिल किया गया है:
Edge के किन वर्शन पर अपग्रेड किया जा सकता है 4.15.07.00
Edge के मौजूदा वर्शन के हिसाब से, इनमें से कोई एक काम किया जा सकता है:
- सीधे 4.15.07.00 पर अपग्रेड करें
- इंक्रीमेंटल तरीके से अपग्रेड करें. इसका मतलब है कि आपको अपने मौजूदा वर्शन से Edge के किसी दूसरे वर्शन पर अपग्रेड करना होगा. इसके बाद, 4.15.07.00 पर अपग्रेड करना होगा.
ज़्यादा जानकारी के लिए, Edge for Private Cloud के किन वर्शन को 4.15.07.00 पर अपग्रेड किया जा सकता है लेख पढ़ें.
वर्शन 4.15.01.x या इससे पहले के किसी वर्शन से अपग्रेड करने से पहले
- Cassandra SSTable का वर्शन देखें:
- डायरेक्ट्री को /<install-root>/apigee4/data/cassandra/data में बदलें.
- कोई फ़ाइल ढूंढने के लिए,
> find . कमांड चलाएं. -name *-ic-*
अगर Cassandra 1 .2 SSTable का इस्तेमाल किया जा रहा है, तो नतीजों में.db फ़ाइलों का सेट दिखना चाहिए. - इस find निर्देश को चलाएं:
> find . -name *-hf-*
नतीजे खाली होने चाहिए. इसका मतलब है कि hf फ़ॉर्मैट में कोई .db फ़ाइल नहीं है. अगर आपको hf फ़ॉर्मैट में कोई फ़ाइल नहीं दिखती है, तो इसका मतलब है कि आपका काम हो गया है और अब 4.15.07.00 पर अपग्रेड किया जा सकता है.
hf फ़ॉर्मैट, Cassandra 1.0 SSTables के लिए है. अगर आपके पास hf फ़ॉर्मैट में कोई *.db फ़ाइलें हैं, तो आपको SSTable को अपग्रेड करना होगा. इसके लिए, इस प्रोसेस में बताया गया तरीका अपनाएं.
- अगर आपको hf फ़ॉर्मैट में कोई *.db फ़ाइल मिलती है, तो हर Cassandra नोड पर यह कमांड चलाकर SSTable को अपग्रेड करें. ऐसा तब तक करें, जब तक कि सभी Cassandra नोड अपग्रेड न हो जाएं:
> /<install-root>/apigee4/share/apache-cassandra/bin/nodetool -h localhost upgradesstables -a - पहले चरण को दोहराकर देखें कि Cassandra 1.2 वर्शन के लिए, सभी *.db फ़ाइलें ic फ़ॉर्मैट में हैं या नहीं.
- Edge इंस्टॉलेशन में मौजूद हर Cassandra नोड पर, पहले से लेकर तीसरे चरण तक को दोहराएं.
- Edge 4.15.07.00 पर अपग्रेड करें.
- 4.15.07.00 अपग्रेड के बाद, *.db फ़ाइलें देखें. इससे यह पक्का किया जा सकेगा कि वे सभी C* 2.0 स्टाइल sstable में अपग्रेड हो गई हैं:
> cd /<install-root>/apigee4/data/cassandra/data
> find . -name *-jb-*
अगर Cassandra 2 .0 का इस्तेमाल किया जा रहा है, तो इस कमांड से.db फ़ाइलों का एक सेट मिलना चाहिए.
नई सुविधाएं और बेहतर टूल
इस रिलीज़ में ये नई सुविधाएं और सुधार शामिल हैं.
इंस्टॉल और अपग्रेड करना
चुनिंदा कॉम्पोनेंट को अपग्रेड और अनइंस्टॉल करना
apigee-upgrade.sh और apigee-uninstall.sh स्क्रिप्ट की मदद से, अब Edge के उन कॉम्पोनेंट को चुना जा सकता है जिन्हें अपग्रेड या अनइंस्टॉल करना है. पहले, यह नोड पर मौजूद सभी कॉम्पोनेंट को अपग्रेड या अनइंस्टॉल कर देता था. (OPDK-1377, OPDK-1175)
अपग्रेड को रोलबैक करना
अगर अपग्रेड के दौरान apigee-upgrade.sh फ़ेल हो जाता है, तो अब अपग्रेड को रोल बैक करने के लिए, apigee-rollback.sh स्क्रिप्ट का इस्तेमाल किया जा सकता है. अपग्रेड करने से जुड़ी समस्याएं हल करने के बाद, अपग्रेड करने की प्रोसेस फिर से शुरू की जा सकती है. (OPDK-1275)
इंस्टॉलर स्क्रिप्ट के छोटे किए गए विकल्प
इंस्टॉल स्क्रिप्ट में अब विकल्पों के लंबे फ़ॉर्मैट का इस्तेमाल नहीं किया जाता. जैसे, --help. अब इनमें सिर्फ़ एक अक्षर वाले विकल्प इस्तेमाल किए जा सकते हैं, जैसे कि -h. (OPDK-1356)
SmartDocs इंस्टॉल करना
setup-smartdocs.sh स्क्रिप्ट की मदद से SmartDocs इंस्टॉल करते समय, आपसे संगठन, एनवायरमेंट, और वर्चुअल होस्ट की जानकारी डालने के लिए कहा जाता है. इससे यह पक्का होता है कि SmartDocs सही जगह पर इंस्टॉल हो. पहले, उन वैल्यू को स्क्रिप्ट में हार्ड कोड किया गया था. (OPDK-1310)
बिना प्रॉम्प्ट के update-cass-pwd-in-config.sh चलाना
अगर आपने ENABLE_CASS_AUTH, CASS_USERNAME, और CASS_PASSWORD एनवायरमेंट वैरिएबल सेट किए हैं, तो update-cass-pwd-in-config.sh स्क्रिप्ट बिना किसी प्रॉम्प्ट के चल सकती है. (OPDK-1309)
Edge प्लैटफ़ॉर्म
इस रिलीज़ में, Edge प्लैटफ़ॉर्म की ये नई सुविधाएं शामिल हैं.
Edge Private Cloud, OpenJDK 1.7 के साथ काम करता है
Edge की यह रिलीज़, Oracle JDK 1.7 और OpenJDK 7 के साथ काम करती है. साथ ही, इसमें JDK 1.6 के साथ काम करने की सुविधा हटा दी गई है. (OPDK-1187)
ओएस के लिए सहायता
Apigee Edge for Private Cloud अब ज़्यादा ऑपरेटिंग सिस्टम के साथ काम करता है. इनमें Red Hat Enterprise Linux 6.6 और 7.0 (64-बिट), CentOS 6.5, 6.6, और 7.0 (64-बिट), और Oracle Linux 6.5 शामिल हैं.
OPDK 15.07 में Cassandra 2.0.15 शामिल है
इस रिलीज़ में Cassandra 2.0.15 इंस्टॉल होता है. अगर Cassandra को पिछली रिलीज़ से अपग्रेड किया जा रहा है, तो Cassandra का वर्शन अपडेट हो जाएगा. (OPDK-1197)
OAuth टोकन हैशिंग के लिए SHA2 सहायता
डेटाबेस की सुरक्षा में सेंध लगने की स्थिति में OAuth टोकन को बेहतर तरीके से सुरक्षित रखने के लिए, Edge में SHA2 एल्गोरिदम का इस्तेमाल किया जाता है. इससे OAuth टोकन को हैश किया जाता है. हालांकि, इसके लिए SHA1 एल्गोरिदम का भी इस्तेमाल किया जाता है. संगठन के लेवल पर उपलब्ध नई प्रॉपर्टी की मदद से, नए टोकन के लिए हैशिंग को चालू और कॉन्फ़िगर किया जा सकता है. साथ ही, इस नई सुविधा के लॉन्च होने से पहले मौजूद किसी भी टोकन पर, लेगसी हैशिंग को बनाए रखा जा सकता है. Edge for Private Cloud में, keymanagement.properties फ़ाइल (आपके मैनेजमेंट सर्वर और मैसेज प्रोसेसर पर) में hash.oauth.tokens.enabled नाम की प्रॉपर्टी, OAuth टोकन की SHA1 हैशिंग को अपने-आप चालू करती थी. यह प्रॉपर्टी अब काम नहीं करती है.
अगर आपने SHA1 हैशिंग को चालू करने के लिए, पहले hash.oauth.tokens.enabled प्रॉपर्टी का इस्तेमाल किया था, तो इस रिलीज़ के लिए अपग्रेड स्क्रिप्ट, आपके लिए संगठन के लेवल पर नई प्रॉपर्टी अपने-आप जनरेट करती है. अपग्रेड करने के बाद पुष्टि करने के लिए, सिस्टम एडमिन के तौर पर इस एपीआई के साथ GET करें: https://{host}:{port}/v1/o/{your_org}.
- नई प्रॉपर्टी की मदद से, अपने संगठन में टोकन हैशिंग की सुविधा चालू करने के बारे में जानकारी पाने के लिए, ऐक्सेस टोकन का अनुरोध करना विषय में "डेटाबेस में टोकन हैश करना" देखें.
- मौजूदा टोकन को एक साथ हैश करने के बारे में जानकारी पाने के लिए, Edge for Private Cloud Operations Guide देखें. (APIRT-1389)
लॉग फ़ाइलों के लिए फ़्लैट डायरेक्ट्री स्ट्रक्चर
Edge को इस तरह कॉन्फ़िगर किया जा सकता है कि वह लॉग फ़ाइलों को फ़्लैट डायरेक्ट्री स्ट्रक्चर में सेव करे. इसके लिए, message-logging.properties फ़ाइल में नई enable.flat.directory.structure प्रॉपर्टी को 'सही' पर सेट करें. ज़्यादा जानकारी के लिए, मैसेज लॉग करने की नीति देखें.
(APIRT-1394)
एनवायरमेंट कैश मेमोरी की परफ़ॉर्मेंस
कैश मेमोरी को बेहतर तरीके से मैनेज करने और उसका इस्तेमाल करने के लिए, एनवायरमेंट कैश मेमोरी के संसाधनों पर "मेमोरी में ज़्यादा से ज़्यादा एलिमेंट" सेटिंग को बंद कर दिया गया है. सभी कैश मेमोरी संसाधनों (डिफ़ॉल्ट कैश मेमोरी सहित) में मौजूद कुल एलिमेंट, कैश मेमोरी को असाइन की गई कुल मेमोरी पर निर्भर करते हैं. डिफ़ॉल्ट रूप से, किसी मैसेज प्रोसेसर पर इन-मेमोरी कैशिंग के लिए तय की गई कुल मेमोरी, उपलब्ध कुल मेमोरी का 40% होती है. यह आपके मैसेज प्रोसेसर की cache.properties फ़ाइल में मौजूद कैश प्रॉपर्टी की सेटिंग से तय होती है. एलिमेंट को इन-मेमोरी कैश से सिर्फ़ तब हटाया जाएगा, जब कैश मेमोरी कम हो या एलिमेंट की समयसीमा खत्म हो जाए.
कैश मेमोरी को मैनेज करने के लिए, "मेमोरी में ज़्यादा से ज़्यादा एलिमेंट" प्रॉपर्टी का इस्तेमाल करने के पुराने तरीके पर वापस जाने के लिए, cache.properties फ़ाइल में overrideMaxElementsInCacheResource=false प्रॉपर्टी सेट करें. (APIRT-1140)
एपीआई सेवाएं
इस रिलीज़ में, एपीआई सेवाओं की ये नई सुविधाएं शामिल हैं.
डिफ़ॉल्ट के तौर पर नया प्रॉक्सी एडिटर
नया एपीआई प्रॉक्सी एडिटर, मैनेजमेंट यूज़र इंटरफ़ेस (यूआई) में डिफ़ॉल्ट रूप से चालू होता है. नए एडिटर में, उपयोगिता से जुड़े कई सुधार शामिल हैं. इनमें, खास जानकारी देने वाले पेज पर कंडिशनल फ़्लो और एंडपॉइंट के ज़्यादा बेहतर व्यू, डेवलपमेंट पेज पर सभी कॉन्फ़िगरेशन, कंडिशनल फ़्लो, एंडपॉइंट, और नीतियों को जोड़ने के लिए ज़्यादा आसान तरीके, छोटे स्निपेट के बजाय ज़्यादा बेहतर एक्सएमएल व्यू, फ़ाइल के नाम और टेक्स्ट को क्रॉल करने वाली खोज वगैरह शामिल हैं. (MGMT-2279)
OAuth v2.0 की जानकारी मिटाने की नई नीति
"OAuth v2.0 की जानकारी मिटाएं" नाम की नई नीति की मदद से, OAuth v2 के ऐक्सेस टोकन और ऑथराइज़ेशन कोड मिटाए जा सकते हैं. यह नीति, मैनेजमेंट एपीआई से पहले मिलने वाली सुविधा की जगह लेती है. ज़्यादा जानकारी के लिए, OAuthV2 की जानकारी मिटाने की नीति देखें. (MGMT-2257)
OAuth v1.0 की जानकारी मिटाने की नई नीति
"OAuth v1.0 की जानकारी मिटाएं" नाम की नई नीति की मदद से, OAuth v1.0 के अनुरोध टोकन, ऐक्सेस टोकन, और पुष्टि करने वाले कोड मिटाए जा सकते हैं. यह नीति, मैनेजमेंट एपीआई से पहले मिलने वाली सुविधा की जगह लेती है. ज़्यादा जानकारी के लिए, OAuth V1 की जानकारी मिटाने की नीति देखें. (APIRT-1351)
ऐक्सेस कंट्रोल की नीति
ऐक्सेस कंट्रोल की नीति को बेहतर बनाया गया है, ताकि आईपी पतों का ज़्यादा बारीकी से आकलन किया जा सके. इससे, आईपी पतों को अनुमति वाली सूची और ब्लॉक की गई सूची में शामिल किया जा सकेगा. ऐसा तब किया जा सकेगा, जब आईपी पते X-FORWARDED-FOR एचटीटीपी हेडर में शामिल हों.
हेडर पर कई आईपी पतों की जांच करने की सुविधा चालू होने पर, नीति में मौजूद एक नया <ValidateBasedOn> एलिमेंट, आपको हेडर में मौजूद पहले आईपी, आखिरी आईपी या सभी आईपी की जांच करने की सुविधा देता है. इस सुविधा को सेट करने के लिए, सहायता टीम से संपर्क करें.enableMultipleXForwardCheckForACL. ज़्यादा जानकारी के लिए, ऐक्सेस कंट्रोल की नीति देखें.
ऐक्सेस एंटिटी की नीति में नई इकाइयां
ऐक्सेस इकाई की नीति, इन नई इकाइयों को ऐक्सेस करने की सुविधा देती है: consumerkey-scopes, authorizationcode, requesttoken, और verifier. ज़्यादा जानकारी के लिए, एंटिटी ऐक्सेस करने की नीति देखें.
Statistics Collector नीति: आंकड़ों के नाम को छोटे अक्षरों में अपने-आप बदलना
एपीआई प्रॉक्सी एडिटर (डेवलप पेज > टूल > कस्टम Analytics कलेक्शन) में कस्टम Analytics कलेक्शन बनाते समय, कलेक्टर वैरिएबल (आंकड़े) का "नाम" अंग्रेज़ी के छोटे अक्षरों में होना चाहिए. अगर नाम को अंग्रेज़ी के बड़े अक्षरों में डाला जाता है, तो टूल, आंकड़े इकट्ठा करने की नीति में आंकड़े के नाम को अपने-आप अंग्रेज़ी के छोटे अक्षरों में बदल देता है. (MGMT-740)
एपीआई प्रॉक्सी एडिटर में क्लासिक ट्रेस की सुविधा को हटाना
एपीआई प्रॉक्सी एडिटर में ट्रेस की सुविधा का सबसे नया वर्शन, बीटा से सामान्य रूप से उपलब्ध हो गया है. "ट्रेस के क्लासिक वर्शन को ऐक्सेस करें" लिंक की मदद से, "क्लासिक ट्रेस" को ऐक्सेस करने की सुविधा अब उपलब्ध नहीं है.
मैनेजमेंट यूज़र इंटरफ़ेस (यूआई) के सहायता मेन्यू से Apigee कम्यूनिटी का ऐक्सेस
Apigee कम्यूनिटी को मैनेजमेंट यूज़र इंटरफ़ेस (यूआई) के सहायता मेन्यू से ऐक्सेस किया जा सकता है.
मैनेजमेंट यूज़र इंटरफ़ेस (यूआई) में गड़बड़ी के मैसेज
मैनेजमेंट यूज़र इंटरफ़ेस (यूआई) में, गड़बड़ी के मैसेज को बेहतर बनाने के लिए ये बदलाव किए गए हैं:
- मैनेजमेंट यूज़र इंटरफ़ेस (यूआई) का इस्तेमाल, पूरे लॉगिन सेशन के दौरान यूज़र इंटरफ़ेस (यूआई) पर गड़बड़ी के सभी मैसेज को ग्रुप करने और दिखाने के लिए किया जाता है. ऐसा तब तक होता है, जब तक उन्हें खारिज नहीं कर दिया जाता. इस अपडेट के बाद, गड़बड़ी के मैसेज अपने-आप हट जाते हैं. ऐसा तब होता है, जब उस पेज से बाहर निकल जाया जाता है जिस पर गड़बड़ी हुई थी. (MGMT-2254)
- मैनेजमेंट यूज़र इंटरफ़ेस (यूआई), अब गड़बड़ी के डुप्लीकेट मैसेज को नहीं दबाता है. (MGMT-2242)
यूज़र इंटरफ़ेस (यूआई) की परफ़ॉर्मेंस और गड़बड़ियों को ठीक करने से जुड़ी सुविधाएं बेहतर की गईं
मैनेजमेंट यूज़र इंटरफ़ेस (यूआई) के अलग-अलग हिस्सों में सामान्य सुधार किए गए हैं. इनमें पेज डिसप्ले की परफ़ॉर्मेंस और गड़बड़ी के मैसेज को हटाना शामिल है.
मैनेजमेंट यूज़र इंटरफ़ेस (यूआई) में, संगठन के उपयोगकर्ताओं वाले पेज पर भूमिका के हाइपरलिंक
मैनेजमेंट यूज़र इंटरफ़ेस (यूआई) में संगठन के उपयोगकर्ताओं वाले पेज (एडमिन > संगठन के उपयोगकर्ता) पर, भूमिका के नामों को अब हाइपरलिंक कर दिया गया है. इससे आपको भूमिका वाले पेजों पर तुरंत जाने में मदद मिलती है. (MGMT-1055)
मैसेज फ़्लो में नए टारगेट वैरिएबल
मैसेज फ़्लो में नए वैरिएबल, टारगेट एंडपॉइंट और टारगेट सर्वर के लिए यूआरएल की ज़्यादा जानकारी देते हैं:
-
TargetEndpoint:
request.url,target.basepath.with.queryकी जगह लेता है. -
TargetServer:
loadbalancing.targetserver,targetserver.nameकी जगह लेता है. साथ ही,target.basepathसिर्फ़ तब पॉप्युलेट होता है, जब TargetEndpoint के HTTPTargetConnection<LoadBalancer>एलिमेंट में<Path>एलिमेंट का इस्तेमाल किया जाता है.
सर्वर नेम इंडिकेशन (एसएनआई) की सुविधा
Edge, सर्वर नेम इंडिकेशन साउथबाउंड (मैसेज प्रोसेसर से टारगेट एंडपॉइंट तक) के इस्तेमाल की सुविधा देता है. अगर आपको एसएनआई का इस्तेमाल करना है, तो Apigee Edge की सहायता टीम से संपर्क करें.
Java 1.7 ज़रूरी है.
एसएनआई, टीएलएस/एसएसएल का एक्सटेंशन है. इसकी मदद से, एक ही आईपी पते और पोर्ट से कई एचटीटीपीएस टारगेट को सर्व किया जा सकता है. इसके लिए, उन सभी टारगेट को एक ही सर्टिफ़िकेट इस्तेमाल करने की ज़रूरत नहीं होती.
Edge के लिए, किसी खास कॉन्फ़िगरेशन की ज़रूरत नहीं होती. अगर आपका एनवायरमेंट, साउथबाउंड एसएनआई (Edge क्लाउड डिफ़ॉल्ट रूप से) के लिए कॉन्फ़िगर किया गया है, तो Edge इसे सपोर्ट करता है.
Edge, अनुरोध के यूआरएल से होस्टनेम को अपने-आप निकालता है और उसे एसएसएल हैंडशेक अनुरोध में जोड़ता है. उदाहरण के लिए, अगर टारगेट होस्ट https://example.com/request/path है, तो Edge, server_name एक्सटेंशन जोड़ता है. इसके बारे में यहां बताया गया है:
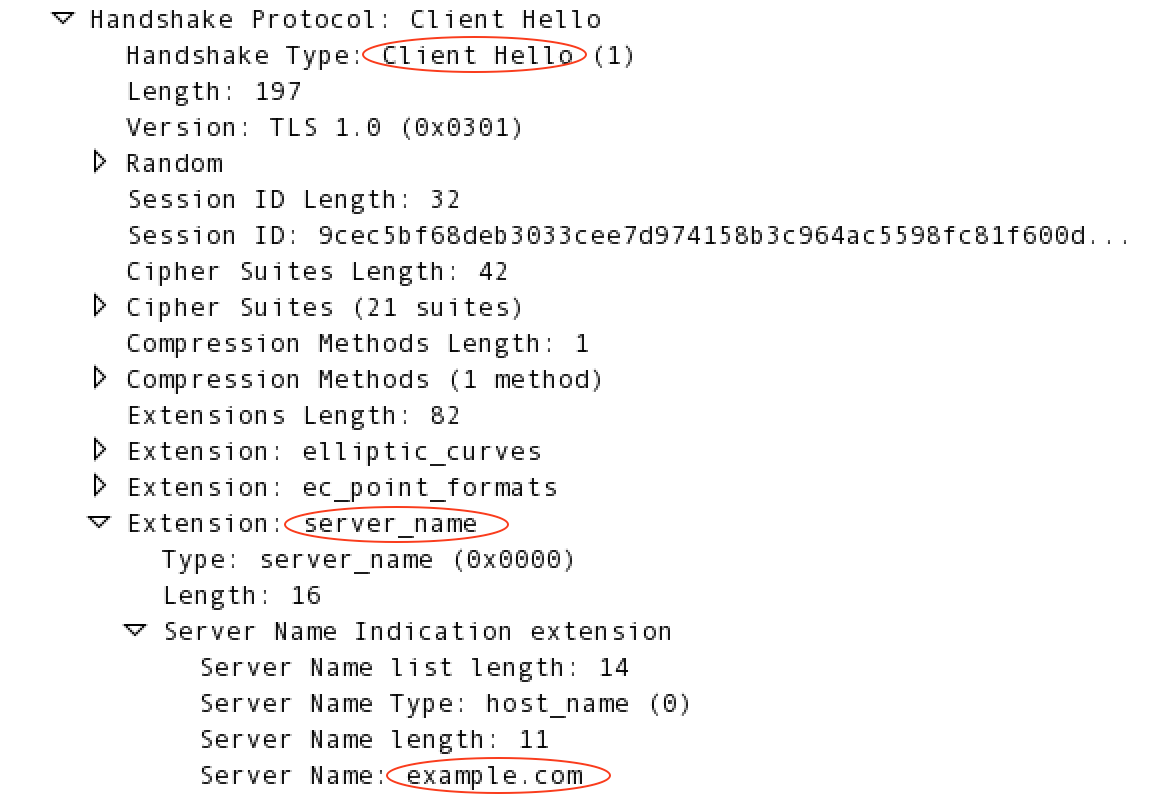
एसएनआई के बारे में ज़्यादा जानकारी के लिए, http://en.wikipedia.org/wiki/Server_Name_Indication पर जाएं.
एसएसएल सर्टिफ़िकेट की जानकारी में "Signature Algorithm"
एसएसएल सर्टिफ़िकेट की जानकारी में, "सिग्नेचर एल्गोरिदम" नाम का एक नया फ़ील्ड जोड़ा गया है. इसे मैनेजमेंट यूज़र इंटरफ़ेस (एडमिन > एसएसएल सर्टिफ़िकेट) और मैनेजमेंट एपीआई (कीस्टोर या ट्रस्टस्टोर से सर्टिफ़िकेट की जानकारी पाएं) में देखा जा सकता है. इस फ़ील्ड में "sha1WithRSAEncryption" या "sha256WithRSAEncryption" दिखता है. यह इस बात पर निर्भर करता है कि सर्टिफ़िकेट जनरेट करने के लिए, किस तरह के हैशिंग एल्गोरिदम का इस्तेमाल किया गया है.
ऐसे एसएसएल सर्टिफ़िकेट दिखाना जिनकी समयसीमा खत्म होने वाली है
मैनेजमेंट यूज़र इंटरफ़ेस (एडमिन > एसएसएल सर्टिफ़िकेट) में मौजूद एसएसएल सर्टिफ़िकेट पेज से पता चलता है कि एसएसएल सर्टिफ़िकेट की समयसीमा कब खत्म हो रही है. यह समयसीमा 10, 15, 30 या 90 दिनों की हो सकती है. यह इस बात पर निर्भर करता है कि आपने समयसीमा खत्म होने की तारीख वाले नए ड्रॉप-डाउन फ़ील्ड में क्या चुना है.
खतरों से सुरक्षा की सुविधा को कॉन्फ़िगर करते समय कोई गड़बड़ी हुई
अगर कोई मैसेज, JSON या एक्सएमएल थ्रेट प्रोटेक्शन नीति का पालन नहीं करता है, तो Edge डिफ़ॉल्ट रूप से एचटीटीपी 500 इंटरनल सर्वर एरर स्टेटस कोड और ExecutionFailed गड़बड़ी दिखाता है. संगठन के लेवल पर नई प्रॉपर्टी की मदद से, गड़बड़ी के इस व्यवहार को बदला जा सकता है. संगठन की प्रॉपर्टी features.isPolicyHttpStatusEnabled को 'सही' पर सेट करने पर, ये बदलाव होते हैं:
- अनुरोध: किसी भी अनुरोध फ़्लो में खतरे से सुरक्षा की नीति अटैच होने पर, अमान्य मैसेज के लिए 400 स्टेटस कोड के साथ-साथ, नीति से जुड़ी गड़बड़ी का मैसेज दिखता है.
- जवाब: किसी भी रिस्पॉन्स फ़्लो में खतरे से सुरक्षा की नीति अटैच होने पर, अमान्य मैसेज के लिए अब भी 500 स्टेटस कोड दिखता है. साथ ही, नीति से जुड़ी गड़बड़ी का कोई एक मैसेज दिखता है. हालांकि, ExecutionFailed मैसेज नहीं दिखता.
संगठन की प्रॉपर्टी सेट करने के लिए, Cloud के ग्राहकों को Apigee Edge की सहायता टीम से संपर्क करना होगा. यह सुविधा, Edge Private Cloud के ग्राहकों के लिए, Private Cloud की अगली तिमाही रिलीज़ में उपलब्ध होगी.
एंडपॉइंट, प्रॉक्सी, और अन्य इकाइयों के लिए अपडेट किए गए स्कीमा
TargetEndpoint, ProxyEndpoint, APIProxy, और कई अन्य जैसी नीति से बाहर की इकाइयों के लिए, रेफ़रंस स्कीमा अपडेट किए गए हैं. https://github.com/apigee/api-platform-samples/tree/master/schemas देखें. (APIRT-1249)
डेवलपर सेवाएं
इस रिलीज़ में, डेवलपर सेवाओं के लिए ये नई सुविधाएं शामिल हैं.
SmartDocs की सामान्य उपलब्धता
SmartDocs की सुविधा, बीटा वर्शन से माइग्रेट होकर सामान्य रूप से उपलब्ध हो जाएगी. अपडेट और नई सुविधाओं में ये शामिल हैं:
- Swagger 2.0 के लिए सहायता. इसमें फ़ाइल या यूआरएल से इंपोर्ट करने की सुविधा शामिल है. साथ ही, कस्टम नाम वाले सुरक्षा ऑब्जेक्ट के लिए सहायता भी शामिल है.
- SmartDocs जनरेट करने वाले टेंप्लेट के विज़ुअल डिज़ाइन में सुधार किए गए हैं.
- डेवलपर पोर्टल में, उपयोगिता और वर्कफ़्लो को बेहतर बनाया गया है. इसे Drupal में कॉन्टेंट > SmartDocs मेन्यू से ऐक्सेस किया जा सकता है.
- पुष्टि करने के लिए इस्तेमाल होने वाले "कस्टम टोकन" को अब "एपीआई पासकोड" कहा जाता है.
- रिविज़न लेवल पर तय किए गए, पुष्टि करने वाले "सुरक्षा" ऑब्जेक्ट.
- टेंप्लेट लेवल पर क्लाइंट की पुष्टि करने की सुविधा को कॉन्फ़िगर करना. नए बदलावों से, पहले से कॉन्फ़िगर किए गए किसी भी SmartDocs क्लाइंट क्रेडेंशियल को रीसेट नहीं किया जाता.
सुविधाओं के बारे में ज़्यादा जानकारी के लिए, यह ब्लॉग पोस्ट देखें.
SmartDocs के दस्तावेज़ के लिए, एपीआई का दस्तावेज़ बनाने के लिए SmartDocs का इस्तेमाल करना देखें.
मैनेजमेंट यूज़र इंटरफ़ेस (यूआई) में दिखने वाले डेवलपर ऐप्लिकेशन का नाम
Edge में डेवलपर ऐप्लिकेशन का एक इंटरनल नाम होता है, जिसे बदला नहीं जा सकता. साथ ही, एक डिसप्ले नेम होता है, जिसे बदला जा सकता है. मैनेजमेंट यूज़र इंटरफ़ेस (पब्लिश > डेवलपर ऐप्लिकेशन > ऐप्लिकेशन का नाम) में डेवलपर ऐप्लिकेशन पेज पर, ऐप्लिकेशन का इंटरनल "नाम" और "डिसप्ले नेम" दिखता है. इससे समस्या हल करने और एपीआई मैनेजमेंट के लिए, ऐप्लिकेशन को उनके इंटरनल नामों से आसानी से पहचाना जा सकता है.
Analytics Services
इस रिलीज़ में, Analytics की सेवाओं से जुड़ी ये नई सुविधाएं शामिल हैं.
सेव किए गए डेटा की समयसीमा
मैनेजमेंट यूज़र इंटरफ़ेस (यूआई) या एपीआई की मदद से, आंकड़ों की रिपोर्ट जनरेट करते समय, मौजूदा तारीख से छह महीने से ज़्यादा पुराना डेटा डिफ़ॉल्ट रूप से ऐक्सेस नहीं किया जा सकता. अगर आपको छह महीने से ज़्यादा पुराना डेटा ऐक्सेस करना है, तो Apigee Edge की सहायता टीम से संपर्क करें.
मैनेजमेंट यूज़र इंटरफ़ेस (यूआई) से कस्टम रिपोर्ट का क्लासिक वर्शन हटाया जा रहा है
कस्टम आंकड़ों की रिपोर्ट का वैकल्पिक क्लासिक वर्शन, अब मैनेजमेंट यूज़र इंटरफ़ेस (यूआई) में उपलब्ध नहीं है.
डेवलपर के जुड़ाव वाले विजेट की परफ़ॉर्मेंस
मुख्य Analytics डैशबोर्ड (डेवलपर की दिलचस्पी वाले सेक्शन) पर मौजूद फ़नल विजेट को बेहतर बनाया गया है, ताकि बेहतर परफ़ॉर्मेंस मिल सके.
कमाई करना
इस रिलीज़ में, कमाई करने की ये नई सुविधाएं शामिल हैं.
रेट प्लान के बारे में ईमेल से सूचनाएं पाना
रेट प्लान की नई ईमेल सूचना की मदद से, डेवलपर को यह सूचना दी जा सकती है कि उन्होंने खरीदे गए वॉल्यूम-बैंडेड या बंडल रेट प्लान में, लेन-देन या डॉलर की तय सीमा पूरी कर ली है. ज़्यादा जानकारी के लिए, सूचना टेंप्लेट का इस्तेमाल करके सूचनाएं सेट अप करना लेख पढ़ें.
बार-बार लगने वाले शुल्क और एग्रीगेशन बेसिस की अवधियों को सिंक करना
किसी रेट प्लान में, दो अलग-अलग समयावधियां लागू हो सकती हैं:
- बार-बार लगने वाले शुल्क की अवधि, रेट प्लान के शुल्क टैब में कॉन्फ़िगर की जाती है. इससे यह तय होता है कि डेवलपर से बार-बार लगने वाला शुल्क कब लिया जाएगा.
- एग्रीगेशन बेसिस पीरियड, वॉल्यूम बैंडेड या बंडल प्लान के रेट कार्ड पर तय किया जाता है. इससे यह तय होता है कि डेवलपर के लिए, बंडल के इस्तेमाल को कब रीसेट किया गया था.
अब ये दोनों समयावधियां सिंक हो गई हैं. जब किसी रेट प्लान में, बार-बार लगने वाला शुल्क (जो शून्य न हो) और वॉल्यूम बैंड या बंडल रेट कार्ड, दोनों मौजूद हों, तो बार-बार लगने वाले शुल्क की अवधि का इस्तेमाल दोनों के लिए किया जाता है. उदाहरण के लिए, अगर हर महीने शुल्क लिया जाता है, तो रेट कार्ड बंडल भी हर महीने रीसेट हो जाते हैं. डिफ़ॉल्ट रूप से, ऐसा महीने की शुरुआत में होता है.
अगर बार-बार लगने वाला कोई शुल्क नहीं है, तो बंडल को रेट कार्ड पर तय किए गए एग्रीगेशन के आधार पर रीसेट किया जाता है. उदाहरण के लिए, अगर कोई डेवलपर महीने की 19 तारीख को रेट कार्ड का इस्तेमाल करना शुरू करता है और एग्रीगेशन का आधार हर महीना है, तो बंडल का इस्तेमाल 19 तारीख के एक महीने बाद रीसेट हो जाता है.
एग्रीगेशन बेसिस को बंद किया जा रहा है. इसे आने वाले समय में कमाई करने की सुविधा से हटा दिया जाएगा. ज़्यादा जानकारी के लिए, रेट कार्ड प्लान की जानकारी देना लेख पढ़ें.
रेवेन्यू की खास जानकारी वाली रिपोर्ट में कस्टम एट्रिब्यूट
लेन-देन रिकॉर्ड करने की नीतियों की मदद से, लेन-देन से कस्टम एट्रिब्यूट का डेटा कैप्चर किया जा सकता है. अब इन कस्टम लेन-देन एट्रिब्यूट को रेवेन्यू की खास जानकारी वाली रिपोर्ट में शामिल किया जा सकता है. अपने संगठन में MINT.SUMMARY_CUSTOM_ATTRIBUTES प्रॉपर्टी जोड़कर, यह बताया जा सकता है कि रिपोर्ट में इस्तेमाल करने के लिए, डेटाबेस टेबल में कौनसे कस्टम एट्रिब्यूट जोड़े गए हैं.
Apigee Edge for Private Cloud के ग्राहक, यहां दिए गए एपीआई कॉल और सिस्टम एडमिन के क्रेडेंशियल का इस्तेमाल करके, फ़्लैग सेट कर सकते हैं.
curl -u email:password -X PUT -H "Content-type:application/xml" http://host:8080/v1/o/myorg -d \ "<Organization type="trial" name="MyOrganization"> <Properties> <Property name="features.isMonetizationEnabled">true</Property> <Property name="MINT.SUMMARY_CUSTOM_ATTRIBUTES">["my_attribute_1","my_attribute_2"]</Property> <Property name="features.topLevelDevelopersAreCompanies">false</Property> </Properties> </Organization>"
ध्यान दें कि एपीआई कॉल में कस्टम एट्रिब्यूट का कलेक्शन, यूआरएल कोड में बदला गया है.
SmartDocs को अपग्रेड करने की प्रोसेस
अगर आपने बीटा वर्शन के दौरान SmartDocs का इस्तेमाल किया है, तो सामान्य रूप से उपलब्ध वर्शन में नई सुविधाओं और क्षमताओं का इस्तेमाल करने के लिए, आपको अपने डेवलपर पोर्टल में SmartDocs को अपग्रेड करना होगा.
आपके डेवलपर पोर्टल में पहले से पब्लिश किए गए SmartDocs पेज काम करते रहेंगे. हालांकि, मौजूदा या नए पेजों में कोई बदलाव करने या उन्हें पब्लिश करने से पहले, आपको अपडेट करने की प्रोसेस को पूरा करना होगा.
ध्यान रखें कि डेवलपर पोर्टल में SmartDocs को रेंडर और पब्लिश किया जा सकता है. हालांकि, SmartDocs को Apigee की Edge API मैनेजमेंट सेवाओं में मौजूद एपीआई मॉडल से जनरेट किया जाता है. Edge में किसी एपीआई मॉडल में किए गए बदलाव, आपके सभी Pantheon एनवायरमेंट में एक जैसे होंगे. यह ठीक उसी तरह है जैसे डेवलपर, Pantheon के सभी एनवायरमेंट में मौजूद होते हैं.
SmartDocs के बीटा वर्शन से सामान्य रूप से उपलब्ध वर्शन पर अपग्रेड करने के लिए
- Pantheon पर अपने dev या test एनवायरमेंट में, 15.05.27 रिलीज़ को अपडेट और टेस्ट करें.
- कोई नया मॉडल बनाएं, ताकि आप पहले से इस्तेमाल किए जा रहे किसी एपीआई मॉडल को बदल सकें.
- अगर आपने Swagger या WADL दस्तावेज़ इंपोर्ट किए हैं, तो उन्हें फिर से नए वर्शन में इंपोर्ट करें.
- अगर आपने SmartDocs मॉड्यूल की मदद से अपना एपीआई मॉडल मैनेज किया है, तो उसे SmartDocs JSON के तौर पर एक्सपोर्ट करें. इसके बाद, फ़ाइल अटैचमेंट का इस्तेमाल करके उसे अपने नए मॉडल में इंपोर्ट करें.
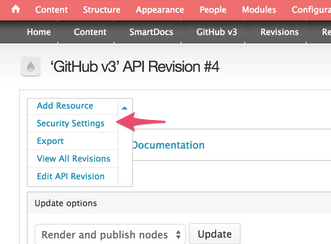
- अपने मॉडल के रिविज़न की सुरक्षा प्रॉपर्टी सेट करें. Content >
SmartDocs > model पेज पर, Security Settings को चुनें.
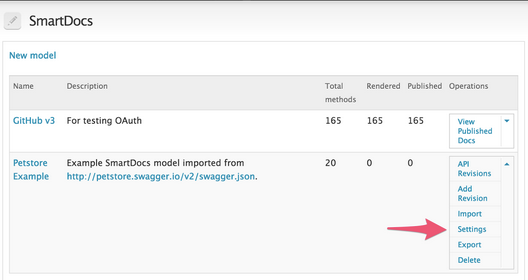
- मॉडल की सेटिंग वाले पेज (कॉन्टेंट > SmartDocs) पर जाकर, पहले से कॉन्फ़िगर की गई पुष्टि की जांच करें. इसके लिए, कार्रवाइयां कॉलम में सेटिंग पर क्लिक करें.
- सीएसएस और जेएस ऐसेट के छठे वर्शन का इस्तेमाल करने के लिए, कस्टम टेंप्लेट अपडेट करें. साथ ही, authSchemes और apiSchema जैसे नए ऑब्जेक्ट के नाम दिखाने के लिए बदलाव करें. SmartDocs टेंप्लेट अपडेट करने के बारे में जानकारी पाने के लिए, एपीआई का दस्तावेज़ बनाने के लिए SmartDocs का इस्तेमाल करना लेख पढ़ें.
- अपने मॉडल के बदलाव को फिर से रेंडर और पब्लिश करें.
- नए दस्तावेज़ की पुष्टि करने के बाद, अपने प्रोडक्शन पोर्टल को 15.05.27 रिलीज़ पर अपडेट करें.
अगर आप Edge एंटरप्राइज़ के ग्राहक हैं और अपग्रेड की प्रोसेस के बारे में आपके कुछ सवाल या समस्याएं हैं, तो कृपया marsh@apigee.com और cnovak@apigee.com पर ईमेल करें. इसके अलावा, सबसे सही जवाब पाने के लिए, कृपया Apigee कम्यूनिटी का इस्तेमाल करें.
आने वाले समय में सुविधाओं में होने वाले बदलाव और सुधार
इस सेक्शन में, आने वाले समय में सुविधाओं में होने वाले बदलावों और सुधारों की झलक दिखाई गई है:
रिस्पॉन्स कैश मेमोरी की नीति के व्यवहार में बदलाव
आने वाले समय में, रिस्पॉन्स कैश मेमोरी की नीति के <ExcludeErrorResponse> एलिमेंट के डिफ़ॉल्ट ऐक्शन और सेटिंग में बदलाव किया जाएगा. हालांकि, यह बदलाव कब किया जाएगा, यह अभी तय नहीं है.
मौजूदा व्यवहार: रिस्पॉन्स कैश मेमोरी की नीति में, <ExcludeErrorResponse> एलिमेंट डिफ़ॉल्ट रूप से गलत पर सेट होता है. इसका मतलब है कि डिफ़ॉल्ट रूप से, किसी भी एचटीटीपी स्टेटस कोड (इसमें 3xx भी शामिल है) वाले रिस्पॉन्स, रिस्पॉन्स कैश मेमोरी की नीति के तहत कैश मेमोरी में सेव किए जाते हैं.
आने वाले समय में होने वाला बदलाव: रिस्पॉन्स कैश मेमोरी की नीति में, <ExcludeErrorResponse> एलिमेंट की डिफ़ॉल्ट वैल्यू 'सही है' पर सेट होगी. इसका मतलब है कि डिफ़ॉल्ट रूप से, सिर्फ़ 200 से 205 तक के एचटीटीपी स्टेटस कोड वाले रिस्पॉन्स को कैश मेमोरी में सेव किया जाएगा. इस व्यवहार को बदलने और सभी स्टेटस कोड के लिए जवाबों को कैश मेमोरी में सेव करने के लिए, आपको <ExcludeErrorResponse> एलिमेंट को साफ़ तौर पर 'सही' पर सेट करना होगा.
मौजूदा समाधान: Private Cloud 4.15.07.00 और इससे पहले के वर्शन के लिए, अगर आपको सिर्फ़ 200 से 205 स्टेटस कोड वाले रिस्पॉन्स को कैश मेमोरी में सेव करना है, तो आपको <ExcludeErrorResponse> एलिमेंट को साफ़ तौर पर true पर सेट करना होगा.
गड़बड़ियां ठीक की गईं
इस रिलीज़ में, ये गड़बड़ियां ठीक की गई हैं.
| समस्या आईडी | ब्यौरा |
|---|---|
| OPDK-1521 | पासवर्ड एन्क्रिप्ट (सुरक्षित) करने से जुड़ी समस्या |
| OPDK-1201 | यूज़र इंटरफ़ेस (यूआई) का डेटा वापस नहीं लाया जा सका |
| OPDK-1112 | Apigee एडमिन उपयोगकर्ता पर, LDAP की कस्टम पासवर्ड नीति लागू नहीं हो रही है |
| OPDK-1097 | ओपीडीके अपग्रेड के दौरान कीस्पेस से जुड़ी गड़बड़ी |
| OPDK-1068 | इंस्टॉल करने के दौरान, एडमिन पासवर्ड न बदलने पर उसे बदलने की सुविधा |
| OPDK-1053 | Zookeeper, रूट के तौर पर चल रहा है |
| OPDK-967 | set-autostart.sh का इस्तेमाल करके, OpenLDAP को अपने-आप चालू होने के लिए सेट करने पर, all-status.sh इसे बंद के तौर पर रिपोर्ट करता है |
| OPDK-905 | Smartdocs prod, axgroup001 ग्रुप में पहले से रजिस्टर है |
| OPDK-899 | प्रोग्राम में शामिल होने के दौरान होने वाली गड़बड़ी |
| OPDK-847 | ऑनबोर्डिंग के दौरान बनाए गए उपयोगकर्ता को पासवर्ड रीसेट करने के लिए ईमेल नहीं मिलता |
| OPDK-817 | init.d स्क्रिप्ट से गड़बड़ी का मैसेज मिलता है |
| OPDK-815 | ax-purge.sh स्क्रिप्ट के लिए, सैंपलिंग टेबल को पूरी तरह से मिटाना ज़रूरी है |
| MGMT-2246 | मैनेजमेंट यूज़र इंटरफ़ेस (यूआई) में, कस्टम रिपोर्ट बनाने वाला पेज सही तरीके से नहीं दिख रहा है |
| MGMT-2235 | जिन एसएसएल सर्टिफ़िकेट की समयसीमा खत्म होने वाली है उनके लिए, समयसीमा खत्म होने के रिलेटिव टाइम को राउंड अप करने से भ्रम हो सकता है जिन एसएसएल सर्टिफ़िकेट की समयसीमा खत्म होने वाली है उनके लिए, समयसीमा खत्म होने की तारीख का रिलेटिव टाइम हमेशा दिनों में दिखाया जाता है. ऐसा तब होता है, जब सर्टिफ़िकेट की समयसीमा 90 दिन या उससे कम समय में खत्म होने वाली हो. |
| MGMT-2193 | एपीआई में बदलाव करते समय, लोड होने की जानकारी देने वाला स्पिनर |
| MGMT-2173 | ट्रेस यूज़र इंटरफ़ेस (यूआई) में मान्य यूआरएल इस्तेमाल नहीं किए जा सकते ट्रेस यूज़र इंटरफ़ेस (यूआई) में अब क्वेरी पैरामीटर की ऐसी वैल्यू के साथ अनुरोध भेजे जा सकते हैं जिनमें नेस्ट किए गए क्वेरी पैरामीटर शामिल हों. |
| MGMT-2162 | JavaScript कंपाइलेशन से जुड़ी समस्या |
| MGMT-2124 | यूज़र इंटरफ़ेस में अनुमतियां सेव करने पर, ग्राहक की भूमिका की अनुमतियां रीसेट हो जाती हैं |
| MGMT-2114 | MessageLogging नीति में अमान्य Syslog आईपी होने पर, डिप्लॉयमेंट के दौरान गड़बड़ी का सही मैसेज दिखना चाहिए |
| MGMT-2067 | ट्रेस: अगर एपीआई प्रॉक्सी का रिविज़न दो एनवायरमेंट में डिप्लॉय किया गया है, तो रिविज़न और एनवायरमेंट को चुनने पर, यह सही तरीके से काम नहीं करता |
| MGMT-2061 | 'पासवर्ड भूल गए' सुविधा का इस्तेमाल करने पर, सिर्फ़ रजिस्टर किए गए उपयोगकर्ताओं को ईमेल भेजा जाना चाहिए मैनेजमेंट यूज़र इंटरफ़ेस (यूआई) के लॉगिन पेज पर मौजूद "पासवर्ड भूल गए?" लिंक, सिर्फ़ Apigee के रजिस्टर किए गए उपयोगकर्ताओं को ईमेल भेजता है. |
| MGMT-2048 | कस्टम रोल वाला उपयोगकर्ता, अन्य एनवायरमेंट में डिप्लॉय कर सकता है, भले ही उसके पास सिर्फ़ एक एनवायरमेंट में डिप्लॉय करने की अनुमति हो |
| MGMT-2041 | डिफ़ॉल्ट अटैचमेंट टेंप्लेट से FaultRules एलिमेंट को हटाना FaultRules एलिमेंट का इस्तेमाल, नीतियों या एपीआई प्रॉक्सी के चरणों में नहीं किया जाता. अब एपीआई प्रॉक्सी बनाने या नीतियां जोड़ने पर, यह एलिमेंट अपने-आप नहीं जुड़ता. |
| MGMT-2034 | WSDL फ़ेच करने पर गड़बड़ी का मैसेज मिलता है: "WSDL फ़ेच करने में गड़बड़ी: WSDL को प्रोसेस करने में गड़बड़ी हुई." |
| MGMT-1986 | डेवलपर को जोड़ते समय यूज़र इंटरफ़ेस (यूआई) से जुड़ी गड़बड़ी |
| MGMT-1983 | OAuth 2.0 ऑथराइज़ेशन कोड एपीआई गलत स्टेटस दिखाता है |
| MGMT-1962 | मज़बूत पासवर्ड का इस्तेमाल करके, मैनेजमेंट यूज़र इंटरफ़ेस (यूआई) में लॉग इन करने से जुड़ी गड़बड़ी प्रतिशत के चिह्न जैसे कुछ खास वर्णों का इस्तेमाल करके, यूज़र इंटरफ़ेस (यूआई) में लॉग इन करने पर अब गड़बड़ी नहीं होती. |
| MGMT-1947 | मैनेजमेंट यूज़र इंटरफ़ेस (यूआई) में भूमिकाओं को समझना आसान नहीं है अगर किसी उपयोगकर्ता के पास लेन-देन की रिकॉर्डिंग की नीति बनाने या उसमें बदलाव करने की अनुमति नहीं है, तो यूज़र इंटरफ़ेस (यूआई) में लेन-देन की रिकॉर्डिंग की नीति बनाने और उसमें बदलाव करने के बटन अब बंद कर दिए गए हैं. |
| MGMT-1899 | प्रॉडक्ट की सेटिंग सेव करने के बाद, रिसॉर्स पाथ मिटा दिए जाते हैं किसी एपीआई प्रॉडक्ट में बदलाव करते समय, अगर उपयोगकर्ता 'सेव करें' बटन पर दो बार क्लिक करता है, तो प्रॉडक्ट के रिसॉर्स पाथ मिट सकते हैं. इस समस्या को हल कर दिया गया है. |
| MGMT-1894 | डेवलपर कॉलम के लिए, डेवलपर ऐप्लिकेशन पेज लोड नहीं हो रहा है |
| MGMT-1882 | WSDL से जनरेट किए गए नए एपीआई प्रॉक्सी में, सिर्फ़ आखिरी पैरामीटर की जानकारी दिखती है |
| MGMT-1878 | अगर किसी एनवायरमेंट में एक से ज़्यादा बदलाव डिप्लॉय किए जाते हैं, तो Trace उनमें से सिर्फ़ एक बदलाव दिखाता है |
| MGMT-1872 | कस्टम रिपोर्ट डाउनलोड न कर पाना |
| MGMT-1863 | मैनेजमेंट यूज़र इंटरफ़ेस (यूआई) में Node.js के लॉग नहीं दिख रहे हैं |
| MGMT-1843 | एपीआई प्रॉक्सी न खुलने की समस्या |
| MGMT-1833 | OPDK के लिए, सिस्टम एडमिन के पास यूज़र इंटरफ़ेस (यूआई) में पासवर्ड बदलने का विकल्प नहीं होना चाहिए |
| MGMT-1825 | क्रॉस-साइट स्क्रिप्टिंग (XSS) बग |
| MGMT-1824 | .xml एक्सटेंशन वाली डब्ल्यूएसडीएल फ़ाइल इंपोर्ट करते समय, डब्ल्यूएसडीएल फ़ेच करने में गड़बड़ी होना |
| MGMT-1812 | इंपोर्ट के दौरान TargetEndpoint की पुष्टि करने की सुविधा जोड़ना ProxyEndpoint की तरह ही, एपीआई प्रॉक्सी इंपोर्ट के दौरान शर्तों में इस्तेमाल किए गए सही स्कीमा और एक्सप्रेशन के लिए, TargetEndpoint की पुष्टि की जाएगी. |
| MGMT-1804 | कुछ मामलों में, Node.js API अमान्य JSON भेज रहा है अगर JSON डेटा में अमान्य वर्ण होते थे, तो Node.js लॉग स्क्रीन पर बिना फ़ॉर्मैट वाले लॉग दिखते थे. इस रिलीज़ में इस समस्या को ठीक कर दिया गया है. अब यूज़र इंटरफ़ेस (यूआई) में, Node.js के लॉग सही फ़ॉर्मैट में दिखते हैं. |
| MGMT-1802 | पासवर्ड फिर सेट करें यूआरएल #118 अगर मैनेजमेंट यूज़र इंटरफ़ेस (यूआई), एसएसएल टर्मिनेटिंग सर्वर के पीछे है, तो मैनेजमेंट यूज़र इंटरफ़ेस (यूआई) अब एचटीटीपी यूआरएल के बजाय एचटीटीपीएस यूआरएल के लिंक के साथ, पासवर्ड फिर सेट करें ईमेल सही तरीके से जनरेट करता है. |
| MGMT-1799 | यूज़र इंटरफ़ेस (यूआई) की सुरक्षा से जुड़ी कमज़ोरी की वजह से, ट्रेस में अनुरोध भेजा जा रहा है |
| MGMT-1777 | ऐसे ईमेल पते वाले उपयोगकर्ता को नहीं जोड़ा जा सकता जिसका टीएलडी .acn है |
| MGMT-1735 | ब्रैंडिंग "W फ़ेच करते समय गड़बड़ी हुई" हमने Edge OPDK में कस्टम ब्रैंडिंग की सुविधा को तुरंत हटा दिया है. हम जानते हैं कि इस सुविधा का इस्तेमाल करने वाले कुछ ग्राहकों को इससे निराशा हो सकती है. हालांकि, यह ऐसी सुविधा नहीं है जिससे एपीआई मैनेजमेंट से जुड़ी Edge की क्षमताओं में सीधे तौर पर सुधार होता है. |
| MGMT-1569 | मौजूदा एपीआई प्रॉडक्ट में एपीआई प्रॉक्सी अटैच करने से जुड़ी समस्या मैनेजमेंट यूज़र इंटरफ़ेस (यूआई) में, एपीआई प्रॉडक्ट में एपीआई प्रॉक्सी अटैच करने से जुड़ी समस्या को ठीक किया गया. यह समस्या तब आती थी, जब एपीआई प्रॉक्सी में "/" पाथ के लिए कोई संसाधन होता था. |
| MGMT-1563 | Trace में गड़बड़ी होने पर, 'भेजें' बटन बंद रहता है |
| MGMT-1362 | अगर ईमेल पते में '_' शामिल है, तो 'पासवर्ड भूल गए' ईमेल काम नहीं करता OPDK में, अंडरस्कोर वाले ईमेल पतों के लिए पासवर्ड रीसेट करने से जुड़ी समस्या को ठीक किया गया है. |
| MGMT-1345 | एक से ज़्यादा नेमस्पेस वाले डब्ल्यूएसडीएल को इंपोर्ट करने पर, Build SOAP चरण गलत तरीके से लागू होता है |
| MGMT-1193 | प्रॉक्सी को नए वर्शन के तौर पर सेव करने से, रूट नियम में अचानक बदलाव होना |
| MGMT-1061 | SmartDocs: Swagger की परिभाषा में, बॉडी टाइप पैरामीटर की जानकारी, दस्तावेज़ के यूज़र इंटरफ़ेस (यूआई) में नहीं दिखती |
| MGMT-800 | 'default' नाम से संसाधन बनाने पर, यूज़र इंटरफ़ेस (यूआई) काम नहीं करता |
| MGMT-787 | यूज़र इंटरफ़ेस (यूआई) की सूचना से जुड़ी उपयोगिता समस्या मैनेजमेंट यूज़र इंटरफ़ेस (यूआई) में, + एपीआई प्रॉक्सी पर क्लिक करने पर, न्यू एपीआई प्रॉक्सी डायलॉग बॉक्स दिखता है. इसे खारिज करने के लिए, Esc दबाएं. |
| MGMT-619 | एपीआई प्रॉक्सी के यूज़र इंटरफ़ेस (यूआई) पेज पर, पेज नंबर दिखाने की सुविधा चालू करना |
| MGMT-602 | एपीआई प्रॉक्सी डेवलप व्यू: एंडपॉइंट में PreFlow/PostFlow न होने पर, रिस्पॉन्स कैश मेमोरी की नीति जोड़ने से गड़बड़ी होती है |
| MGMT-460 | नीति का नाम बदलने पर, गड़बड़ी होती है और नीति का डुप्लीकेट बन जाता है, जिसे हटाया नहीं जा सकता |
| DEVRT-1644 | नाम के हिसाब से सूचनाएं खोजने पर, गलत ईमेल भेजा जाना |
| DEVRT-1583 | कमाई करने की सुविधा के यूज़र इंटरफ़ेस (यूआई) में, मौजूदा रेट प्लान के लिए "आने वाला" बैज दिखना |
| DEVRT-1546 | प्लान की सीमाएं काम नहीं कर रही हैं |
| DEVRT-1511 | किसी मौजूदा डेवलपर के लिए mint.resourceDoesNotExist गड़बड़ी |
| CORERT-639 | TCPSysLogSocket को एसिंक्रोनस होना चाहिए |
| CORERT-613 | "unrecognized_name" की वजह से एसएसएल हैंडशेक न हो पाना |
| AXAPP-1728 | Analytics में कमाई करने से जुड़े वैरिएबल को अनदेखा करना |
| AXAPP-1708 | Analytics API, एक ही आंकड़े के लिए अलग-अलग नंबर दिखाता है. यह इस बात पर निर्भर करता है कि मैंने किस तरह से पूछा है |
| AXAPP-1707 | बिना किसी शुल्क के उपलब्ध पॉडकास्ट के आंकड़ों की परफ़ॉर्मेंस को बेहतर बनाना |
| AXAPP-1690 | कस्टम रिपोर्ट पर "अमान्य एपीआई की गड़बड़ी" |
| AXAPP-1533 | Analytics Geomap में अमान्य एपीआई कॉल की गड़बड़ी दिखना |
| AXAPP-1493 | कैश मेमोरी की परफ़ॉर्मेंस के आंकड़े गलत हैं |
| APIRT-1436 | बिना हैश किए गए टोकन को हैश करने के लिए टूल/स्क्रिप्ट बनाना |
| APIRT-1425 | continueOnError एट्रिब्यूट को "true" पर सेट करने से, JavaCallout नीति पर कोई असर नहीं पड़ता |
| APIRT-1346 | OAuth2.0 - जब hash.oauth.tokens.enabled true होता है, तब ऐक्सेस टोकन के रिस्पॉन्स में हैश वैल्यू दिखती है |
| APIRT-1206 | 503 और ज़्यादातर 504 गड़बड़ियों के लिए, target_ip को फ़ैक्ट टेबल में रिकॉर्ड नहीं किया जाता |
| APIRT-1170 | संसाधन फ़ाइल मौजूद न होने की वजह से, MP किसी एनवायरमेंट को लोड नहीं कर पाया |
| APIRT-1148 | ResponseFlow में {message.version} वैरिएबल का GET, Node.js टारगेट के लिए NPE दिखाता है |
| APIRT-1054 | डिफ़ॉल्ट डायरेक्ट्री के बजाय किसी दूसरी डायरेक्ट्री में लॉग करने की कोशिश करने पर, मैसेज लॉगिंग की सुविधा काम नहीं करती |
| APIRT-387 | Make OrganizationService run in flavour 'others' on MP |
| APIRT-67 | OAuth GenerateAccessToken नीति, oauthV2.failed वैरिएबल को सही तरीके से सेट नहीं करती |
| APIRT-52 | कस्टम रिपोर्ट: कई एपीआई के लिए, रिस्पॉन्स स्टेटस कोड की वैल्यू शून्य है |
ज्ञात समस्याएं
इस रिलीज़ में ये समस्याएं हैं.
| समस्या आईडी | ब्यौरा |
|---|---|
| OPDK-1586 |
अगर IPv6 की सुविधा चालू नहीं है, तो API BaaS पोर्टल शुरू नहीं होता
|
| OPDK-1785 |
Edge के अपग्रेड किए गए वर्शन पर कमाई करने की सुविधा इंस्टॉल करना
इसका समाधान यह है कि कमाई करने की सुविधा इंस्टॉल करने से पहले, apigee-env.sh फ़ाइल में कमाई करने की सुविधा का सही वर्शन सेट करें. Edge 4.15.07 पर अपग्रेड करने के बाद, Monetization का 4.15.07 वर्शन पाने के लिए, यह कमांड चलाएं:
> source /{install-dir}/apigee4/bin/apigee-env.sh

> VER=`basename $(find $SHARE_DIR/installer/monetization -name "mint-*.zip") | cut -d "-" -f 2,3,4`
डिफ़ॉल्ट रूप से, install-dir, /opt होता है.
ऊपर दी गई VER की वैल्यू को apigee-env.sh में सेट करना होगा:
> sed -i "s/^MONETIZATION_VERSION=.*/MONETIZATION_VERSION=$VER/" /install-dir/apigee4/bin/apigee-env.sh
अगर आपने ऊपर दिए गए चरणों को पूरा किए बिना Monetization को इंस्टॉल करने की कोशिश की, तो
इंस्टॉलेशन पूरा नहीं होगा. साथ ही, शेयर डायरेक्ट्री में कोई डेड सिमलिंक हो सकता है. आपको उस सिमलिंक को हटाना होगा:
> rm /install-dir/apigee4/share/monetization
सिमलिंक हटाने के बाद, Monetization का वर्शन सेट करने के लिए ऊपर दिया गया तरीका अपनाएं. इसके बाद, Monetization को इंस्टॉल करने की फिर से कोशिश करें.
|
| OPDK-1857 |
bin/qpid-stat.sh और bin/qpid-config.sh में Python 2.6 वर्शन को हार्ड कोड किया गया है CentOS और RedHat 7.0 पर, bin/qpid-stat.sh और bin/qpid-config.sh में मौजूद कई स्क्रिप्ट को Python के 2.6 वर्शन का इस्तेमाल करने के लिए हार्ड कोड किया गया है. इस समस्या को हल करने के लिए, apigee4/bin डायरेक्ट्री में qpid-stat.sh और qpid-config.sh में PYTHONPATH को एक्सपोर्ट करने वाली लाइन को बदलें.
अपने सिस्टम पर Python का वर्शन पता करने के लिए, /opt/apigee4/share/apache-qpid/lib डायरेक्ट्री में Python का वर्शन देखें. इस बात की काफ़ी संभावना है कि डायरेक्ट्री python2.7 हो. इसके बाद, आपको qpid-stat.sh और qpid-config.sh में PYTHONPATH सेटिंग को सही पाथ के साथ अपडेट करना होगा. उदाहरण के लिए:
|
| DEVRT-1574 | एक से ज़्यादा चालू रेट प्लान वाले डेवलपर के लिए, बैलेंस और इस्तेमाल में अंतर कमाई करने की सुविधा में, अगर कोई डेवलपर एक से ज़्यादा ऐसे रेट प्लान पर चालू है जिनमें हर एपीआई कॉल के लिए शुल्क लिया जाता है, तो कभी-कभी पैसों के बैलेंस के इस्तेमाल में अंतर हो सकता है. |
| APIBAAS-1647 | सिस्टम एडमिन के तौर पर लॉगिन करने के बाद, BaaS यूज़र इंटरफ़ेस (यूआई) में 'भूमिकाएं पाने में गड़बड़ी' मैसेज दिखता है गड़बड़ी का यह मैसेज, 4.15.01 से 4.15.07 पर अपग्रेड करने के बाद, सिस्टम एडमिन के सिस्टम में पहली बार लॉग इन करने पर दिखता है. इस मैसेज को अनदेखा किया जा सकता है. |
| DEVRT-1834 |
कमाई करने की सुविधा को 4.15.07 पर अपग्रेड करना apigee-upgrade.sh स्क्रिप्ट, आखिर में यह मैसेज दिखाती है. इसमें आपको दूसरी स्क्रिप्ट को लागू करने के लिए कहा जाता है: ************************************** In order to complete the monetization upgrade please run: sudo /opt/apigee4/share/monetization/schema/migration/MOPDK4.15.04.00/ 365-create-notification-condition.sh ************************************** इस मैसेज को अनदेखा किया जा सकता है. उस स्क्रिप्ट की ज़रूरत नहीं है और उसे एक्ज़ीक्यूट नहीं किया जा सकता. |
| DEVRT-1951 |
कमाई करने की सुविधा के लिए, नए इंस्टॉलेशन में सूचना कॉन्फ़िगरेशन मौजूद नहीं हैं
Apigee Edge for Private Cloud के वर्शन 4.15.07.00 के नए इंस्टॉलेशन पर, कमाई करने से जुड़ी सूचनाओं के लिए ये कॉन्फ़िगरेशन मौजूद नहीं हैं. ये सूचनाएं, मैनेजमेंट यूज़र इंटरफ़ेस (यूआई) में एडमिन > सूचनाएं पेज पर मौजूद सूचनाओं के टाइप से मेल खाती हैं.
mint.scheduler.${ORG_ID}.adhocnotify@@@management
mint.scheduler.${ORG_ID}.expiringrateplannotify@@@management
mint.scheduler.${ORG_ID}.newpkgnotify@@@management
mint.scheduler.${ORG_ID}.newproductnotify@@@management
mint.scheduler.${ORG_ID}.newrateplannotify@@@management
mint.scheduler.${ORG_ID}.tncacceptancenotify@@@management
इस समस्या को हल करने के लिए, यह तरीका अपनाएं. आपको अपने Cassandra इंस्टेंस के आईपी पते की ज़रूरत होगी. इसे ढूंढने के लिए,
<installation-root>/apigee4/conf/cassandra/cassandra.yaml या
<installation-root>/apigee4/conf/cassandra/cassandra-topology.properties में देखें.
|
| DEVRT-1952 |
कमाई करने की सुविधा को 4.14.07.00 से अपग्रेड करने पर, सूचना कॉन्फ़िगरेशन मौजूद नहीं हैं
Apigee Edge for Private Cloud को 4.14.07.00 से 4.15.07.00 वर्शन पर अपग्रेड करने पर, कमाई करने से जुड़ी सूचनाओं के लिए ये कॉन्फ़िगरेशन मौजूद नहीं होते हैं. इस वजह से, कमाई करने से जुड़ी रिपोर्ट सही तरीके से काम नहीं करती हैं.
mint.scheduler.${ORG_ID}.chargedaily@@@management
mint.scheduler.${ORG_ID}.chargehourly@@@management
इस समस्या को हल करने के लिए, यह तरीका अपनाएं. आपको अपने Cassandra इंस्टेंस के आईपी पते की ज़रूरत होगी. इसे ढूंढने के लिए,
<installation-root>/apigee4/conf/cassandra/cassandra.yaml या
<installation-root>/apigee4/conf/cassandra/cassandra-topology.properties में देखें.
|
| OPDK-1878 | एक से ज़्यादा डेटासेंटर इंस्टॉलेशन में पॉड का नाम सेट नहीं किया जा सकता Edge की इंस्टॉलेशन गाइड में बताया गया है कि एक से ज़्यादा डेटासेंटर इंस्टॉलेशन के लिए, साइलेंट इंस्टॉल फ़ाइलों में पॉड के नाम "gateway-1" और "gateway-2" के तौर पर सेट करें. हालांकि, पॉड का नाम बदलने से, राऊटर और मैसेज प्रोसेसर सही तरीके से रजिस्टर नहीं हो पाते और उन्हें ऐक्सेस नहीं किया जा सकता. इस समस्या की वजह से, setup-org.sh स्क्रिप्ट, उपलब्ध मैसेज प्रोसेसर को नहीं ढूंढ पाती. इसका समाधान यह है कि दोनों डेटासेंटर के लिए साइलेंट इंस्टॉल फ़ाइल में, MP_POD प्रॉपर्टी का इस्तेमाल करके पॉड का नाम "gateway" पर सेट करें. |
| OPDK-1886 |
Node, 192.168.x.y जैसे लोकल आईपी पतों को ऐक्सेस नहीं कर सकता connect.ranges.denied=10.0.0.0/8,192.168.0.0/16,127.0.0.1/32इसके बाद, मैसेज प्रोसेसर नोड रीस्टार्ट करें: <install_dir>/apigge4/bin/apigee-service message-processor restart |
| OPDK-1958 | अपग्रेड करते समय, सभी नोड को मैनेजमेंट सर्वर पर पोर्ट 8080 का ऐक्सेस चाहिए होगा रनटाइम के दौरान, इन कॉम्पोनेंट को मैनेजमेंट सर्वर पर पोर्ट 8080 का ऐक्सेस चाहिए होगा: राऊटर, मैसेज प्रोसेसर, यूज़र इंटरफ़ेस (यूआई), Postgres, और Qpid. हालांकि, अपग्रेड करते समय सभी नोड को मैनेजमेंट सर्वर पर पोर्ट 8080 के ऐक्सेस की ज़रूरत होगी. इनमें Cassandra और Zookeeper नोड भी शामिल हैं. |
| OPDK-1962 | अपग्रेड करने के बाद, Edge API के लिए एसएसएल को फिर से कॉन्फ़िगर करना ज़रूरी है अगर आपने 4.15.07.00 पर अपग्रेड करने से पहले, एसएसएल का इस्तेमाल करने के लिए Edge API को कॉन्फ़िगर किया है, तो आपको अपग्रेड करने के बाद एसएसएल को फिर से कॉन्फ़िगर करना होगा. Edge API के लिए एसएसएल कॉन्फ़िगर करने की प्रोसेस जानने के लिए, Edge ऑपरेशंस गाइड देखें. |