

درحال مشاهده اسناد Apigee Edge هستید.
به
اسناد Apigee X بروید. اطلاعات
از زمان انتشار ویژگی قبلی Edge for Private Cloud، نسخههای پخش زیر منتشر شدهاند و در این «انتشار ویژگی» گنجانده شدهاند:
| انتشار میانای کاربر Edge | انتشار مدیریت لبه |
|---|---|
برای اینکه بفهمید آیا نسخه ابری خاصی در نسخه Edge for Private Cloud شما گنجانده شده است یا نه، به درباره شمارهگذاری نسخه مراجعه کنید.
نمای کلی نسخه پخش
مهمترین ویژگی جدید در این نسخهٔ پخش، افزودن پشتیبانی از «زبان نشانهگذاری بیانیه امنیتی» (SAML) 2.0 بهعنوان سازوکار اصالتسنجی برای Edge، API BaaS، و درگاه «خدمات توسعهدهندگان» است. بااستفاده از SAML با Edge، میتوانید از SSO برای «میانای کاربری Edge» و API علاوهبر هر سرویس دیگری که ارائه میدهید و از SAML پشتیبانی میکند، پشتیبانی کنید.
اصالتسنجی SAML مزایای متعددی دارد. بااستفاده از SAML میتوانید:
- کنترل کامل مدیریت کاربر را دردست بگیرید. وقتی کاربران سازمانتان را ترک میکنند و بهصورت مرکزی لغو تخصیص میشوند، دسترسی آنها به Edge بهطور خودکار رد میشود.
- نحوه اصالتسنجی کاربران برای دسترسی به Edge را کنترل کنید. میتوانید انواع مختلفی از اصالتسنجی را برای سازمانهای مختلف Edge انتخاب کنید.
- خطمشیهای اصالتسنجی را کنترل کنید. ارائهدهنده SAML شما ممکن است از خطمشیهای اصالتسنجی که بیشتر با استانداردهای شرکت شما مطابقت دارند پشتیبانی کند.
- میتوانید ورودها، خروجها، تلاشهای ناموفق برای ورود به سیستم، و فعالیتهای پرخطر را در استقرار Edge خود پایش کنید.
- توجه داشته باشید که SAML فقط برای اصالتسنجی استفاده میشود. مجوز همچنان توسط نقشهای کاربر Edge کنترل میشود.
برای اطلاعات بیشتر، پشتیبانی از SAML در Edge برای «ابر خصوصی» را ببینید.
این نسخه شامل تعدادی ویژگی قابلتوجه دیگر نیز میشود، ازجمله:
- امکان انتقال دادن درگاه «خدمات توسعهدهندگان» از Apache/MySQL به Postgres/Nginx
- فرمان غیرفعال کردن «امنیت لایه انتقال» در «واسط کاربر Edge»
- داراییهای جدید برای پیکربندی نصب Edge
- قوانین نامگذاری کلید مصرفکننده سفارشی و رمز
- پشتیبانی از Red Hat/CentOS نسخه ۷.۴
بقیه این موضوع حاوی جزئیات مربوط به همه ویژگیهای جدید، بهروزرسانیها، و رفع اشکالات موجود در نسخه پخش است.
منسوخ شدن و بازنشستگی
ویژگیهای زیر در این نسخه منسوخ یا بازنشسته شدهاند. برای اطلاعات بیشتر، خطمشی منسوخ شدن Edge را ببینید.
منسوخسازیها
منسوخ شدن فروشگاه ایمن Apigee (گاوصندوقها)
فروشگاه امن Apigee که با نام «گاوصندوق» نیز شناخته میشود، درحال منسوخ شدن است و در آوریل ۲۰۱۸ بازنشسته خواهد شد. گاوصندوقها که فضای ذخیرهسازی رمزگذاریشده جفتهای کلید/مقدار را فراهم میکنند، بااستفاده از مدیریت API ایجاد میشوند و در زمان اجرا با توابع موجود در واحد apigee-access Node.js به آنها دسترسی پیدا میشود.
بهجای استفاده از فروشگاه امن، از نقشههای مقدار کلید رمزگذاریشده (KVM) استفاده کنید، همانطور که در کار با نقشههای مقدار کلید توضیح داده شده است. «KVM» رمزگذاریشده بهاندازه گاوصندوقها ایمن است و گزینههای بیشتری برای ایجاد و بازیابی ارائه میدهد. (MGMT-3848)
منسوخ شدن افزودن مسیرها در زبانه «عملکرد» کارگزار میانای برنامهسازی کاربردی
تا پیشاز این نسخه، میتوانستید در میانای کاربری مدیریت به یک پراکسی API پیمایش کنید، به برگه «عملکرد» بروید، و مسیرهای مختلفی برای مقایسه نموداری در برگه «عملکرد» پراکسی و در داشبورد «تراکنشهای کسبوکار» ایجاد کنید. این ویژگی اکنون منسوخ شده است و دیگر در واسط کاربر دردسترس نیست. برای جایگزینی این عملکرد، مقاله زیر از Apigee Community را ببینید: جایگزین میانای برنامهسازی کاربردی تراکنشهای کسبوکار. (EDGEUI-902)
ویژگیهای جدید و بهروزرسانیها
در این نسخه پخش، ویژگیهای جدید و موارد بهبودیافته زیر ارائه شده است. علاوهبر بهبودهای زیر، این نسخهٔ پخش شامل چندین بهبود در کارایی، عملکرد، امنیت، و پایداری نیز میشود.
فضای ابری خصوصی
پشتیبانی از SAML به Edge، API BaaS، و درگاه «خدمات توسعهدهندگان» اضافه شد
اکنون Edge از «زبان نشانهگذاری بیانیه امنیتی» (SAML) 2.0 بهعنوان سازوکار اصالتسنجی برای Edge، API BaaS، و درگاه «خدمات توسعهدهنده» پشتیبانی میکند. SAML از محیط ورود به سیستم یکبار (SSO) پشتیبانی میکند. بااستفاده از SAML، میتوانید علاوهبر هر سرویس دیگری که ارائه میدهید و از SAML پشتیبانی میکند، از SSO برای Edge نیز پشتیبانی کنید.
پشتیبانی از SAML در Edge برای «ابر خصوصی» را ببینید.
ابزار apigee-ssoadminapi.sh اضافه شد
پساز فعال کردن SAML، اکنون از apigee-ssoadminapi.sh جدید برای انجام بسیاری از وظایف مدیریتی، مانند ایجاد کاربران و سازمانها، استفاده میکنید.
استفاده از apigee-ssoadminapi.sh را ببینید.
(DOS-5118)
اکنون میتوانید درگاه «سرویسهای توسعهدهندگان» را از Apache/MySQL/MariaDB به Nginx/postgres انتقال دهید
نصب مبتنی بر tar درگاه «خدمات توسعهدهندگان» از Apache و MySQL یا MariaDB استفاده میکند. اکنون میتوانید نصب موجود درگاه را برای استفاده از Nginx و Postgres انتقال دهید. اگر میخواهید به نسخه ۴.۱۷.۰۹ درگاه بهروزرسانی کنید، این انتقال الزامی است.
تبدیل درگاه مبتنی بر tar به درگاه مبتنی بر RPM را ببینید.
پشتیبانی از Red Hat/CentOS نسخه ۷.۴ اضافه شد
اکنون میتوانید Edge را برای «ابر خصوصی»، API BaaS، و درگاه «خدمات توسعهدهنده» در Red Hat/CentOS نسخه ۷.۴ مستقر کنید.
نرمافزار پشتیبانیشده و نسخههای پشتیبانیشده را ببینید.
دارایی اضافه شد تا نصبکننده درطول نصب، الزامات CPU و حافظه را بررسی کند
فایل پیکربندی نصب Edge اکنون از ویژگی زیر پشتیبانی میکند:
ENABLE_SYSTEM_CHECK=y اگر «y»، نصبکننده بررسی میکند که سیستم از الزامات واحد پردازش مرکزی و حافظه برای عنصر درحال نصب برخوردار باشد. برای اطلاع از شرایط لازم برای هر عنصر، به شرایط لازم برای نصب مراجعه کنید. مقدار پیشفرض «n» برای غیرفعال کردن بررسی است.
به مرجع فایل پیکربندی Edge مراجعه کنید.
(DOS-4772)
دارایی اضافه شد تا به شما امکان دهد نشانی IP مورداستفاده نصبکننده را در سروری که چندین کارت واسط دارد انتخاب کنید
اگر سروری چند کارت واسط داشته باشد، فرمان «hostname -i» فهرستی از نشانیهای IP را که با فاصله از هم جدا شدهاند برمیگرداند. بهطور پیشفرض، نصبکننده Edge از اولین نشانی IP برگشتی استفاده میکند که ممکن است در همه شرایط صحیح نباشد. بهعنوان جایگزین، میتوانید دارایی زیر را در فایل پیکربندی نصب تنظیم کنید:
ENABLE_DYNAMIC_HOSTIP=y
با تنظیم این دارایی روی «y»، نصبکننده از شما میخواهد نشانی IP را برای استفاده بهعنوان بخشی از نصب انتخاب کنید. مقدار پیشفرض «n» است.
به مرجع فایل پیکربندی Edge مراجعه کنید.
(DOS-5117)
گزینههای جدید واسط کاربر و میاناهای برنامهسازی کاربردی برای پیکربندی «امنیت لایه انتقال» دردسترس است
نسخه بتای ویژگی جدید خودیاری TLS/SSL برای Cloud اکنون در Private Cloud بهعنوان ویژگی بتا دردسترس است. بااستفاده از این نسخه بتا میتوانید:
- ایجاد، اصلاح، و حذف کردن keystore و truststore در واسط کاربر و همچنین API
- بارگذاری گواهینامههای «امنیت لایه انتقال» بهعنوان PKCS12/PFX
- تولید گواهیهای خودامضا از «میانای کاربر» یا «میانای برنامهسازی کاربردی»
- آزمایش اعتبار keystore یا truststore در واسط کاربر
مستندات نسخه بتا (PDF) برای این ویژگیها در اینجا دردسترس است:
- استفاده از «واسط کاربر Edge Cloud» برای ایجاد «انبار کلید» و «انبار اعتماد»
- استفاده از Edge API برای ایجاد «فروشگاه کلید» و «فروشگاه اعتماد»
برای جزئیات کامل، به اسناد تکمیلی (PDF) مراجعه کنید:
- گزینههای پیکربندی «امنیت لایه انتقال»
- پیکربندی دسترسی «امنیت لایه انتقال» به یک API برای Cloud
- پیکربندی «امنیت لایه انتقال» از Edge به زیرینه
- بهروزرسانی گواهینامه TLS برای Cloud
(EDGEUI-1058)
فرمان گذرواژه مبهم اضافه شد
فرمانی برای تولید گذرواژه مبهم اضافه شد تا هر مؤلفهای بتواند گذرواژه رمزگذاریشده تولید کند. بااستفاده از دستور زیر در «سرور مدیریت Edge» میتوانید گذرواژه مبهمسازیشده تولید کنید:
> /opt/apigee/apigee-service/bin/apigee-service edge-management-server generate-obfuscated-password
گذرواژه جدید را وارد کنید و سپس آن را در پیامواره تأیید کنید. بهدلایل امنیتی، نوشتار گذرواژه نمایش داده نمیشود. این فرمان گذرواژه را در قالب زیر برمیگرداند:
OBF:58fh40h61svy156789gk1saj
MD5:902fobg9d80e6043b394cb2314e9c6
پیکربندی «امنیت لایه انتقال»/ SSL برای Edge On Premises را ببینید.
(TBD-250)
فرمان جدیدی برای مبهمسازی گذرواژه جدید هنگام تغییر گذرواژه کاربر سازمان اضافه شد
برای بازنشانی گذرواژه کاربر سازمان، اکنون از ابزار apigee-service برای فراخوانی apigee-openldap استفاده میکنید:
> /opt/apigee/apigee-service/bin/apigee-service apigee-openldap change-ldap-user-password -u userEmail
از شما خواسته میشود گذرواژه سرپرست سیستم و سپس گذرواژه کاربر جدید را وارد کنید. بهدلایل امنیتی، نوشتار گذرواژهها هنگام وارد کردن نمایش داده نمیشود.
بازنشانی گذرواژههای Edge را ببینید.
(DBS-1733)
افزودن فرمان برای غیرفعال کردن TLS در «واسط کاربر Edge»
اکنون میتوانید از فرمان زیر برای غیرفعال کردن «امنیت لایه انتقال» در «واسط کاربر Edge» استفاده کنید:
/opt/apigee/apigee-service/bin/apigee-service edge-ui disable-ssl
پیکربندی «امنیت لایه انتقال» برای واسط کاربر مدیریت را ببینید.
(EDGEUI-1114)
خصوصیتی برای کنترل قالب مُهر زمان در پیامهای گزارش اضافه شد
بهطور پیشفرض، مُهر زمان در پیامهای گزارش ایجادشده توسط خطمشی «گزارشگیری پیام» دارای قالب زیر است:
yyyy-MM-dd'T'HH:mm:ss.sssZ
برای مثال:
2017-05-08T13:33:00.000+0000
میتوانید از دارایی conf_system_apigee.syslogger.dateFormat در «پردازشگر پیام Edge» برای کنترل آن قالب استفاده کنید.
خطمشی «گزارش پیام» را ببینید.
(APIRT-4196)
پارامتر پیکربندی SMTP موردنیاز جدید به نصب API BaaS اضافه شد
اکنون باید از پارامتر SMTPMAILFROM در فایل پیکربندی نصب API BaaS استفاده کنید. این پارامتر نشانی ایمیلی را که هنگام ارسال ایمیلهای خودکارسازیشده توسط API BaaS استفاده میشود مشخص میکند، مثلاً زمانی که کاربر درخواست میکند گذرواژهاش بازنشانی شود.
به مرجع فایل پیکربندی BaaS مراجعه کنید.
(APIBAAS-2103)
پشتیبانی برای اجازه دادن به «رهیاب Edge» و کارساز وب Nginx برای دسترسی به درگاههای زیر ۱۰۰۰ به درگاه اضافه شد
اکنون میتوانید از سرور وب «روتر» و Nginx برای درگاه استفاده کنید تا بدون نیاز به اجرای آنها بهعنوان کاربر متفاوت، به درگاههای زیر ۱۰۰۰ دسترسی داشته باشید. در نسخههای قبلی، سرور وب «روتر» و Nginx نمیتوانستند بدون اجرای آنها بهعنوان کاربر ویژه، به درگاههای زیر ۱۰۰۰ دسترسی داشته باشند.
نحوه پیکربندی سطح گزارشگیری برای «واسط کاربر Edge» تغییر کرد
داراییهای مورداستفاده برای پیکربندی سطح گزارشگیری برای «واسط کاربر Edge» تغییر کرده است. برای ویژگیها و رویه جدید، تنظیم سطح گزارش برای عنصر Edge را ببینید.
(EDGEUI-886)
سرویسهای API
قوانین نامگذاری کلید مصرفکننده سفارشی و رمز
قوانین نامگذاری و اعتبارسنجی برای ایجاد کلید و رمز مصرفکننده سفارشی برای برنامه توسعهدهنده بهروز شده است. کلیدها و رمزهای مصرفکننده میتوانند حاوی حروف، اعداد، زیرخط، و خط تیره باشند. هیچ نویسه خاص دیگری مجاز نیست.
فرایند ایجاد کلید/رمز سفارشی بهطور کامل در وارد کردن کلیدها و رمزهای مصرفکننده موجود مستند شده است. (MGMT-3916)
اعتبارسنجی نام «سرور هدف» و «انبار کلید»
نامهای انبار کلید و «سرورهای هدف» میتوانند حداکثر ۲۵۵ نویسه داشته باشند و میتوانند حاوی حروف، اعداد، فاصلهها، خط تیره، زیرخط، و نقطه باشند. Edge اکنون این را در زمان ایجاد اعتبارسنجی میکند. (MGMT-4098)
اشکالات رفع شد
اشکالات زیر در این نسخه پخش برطرف شده است. این فهرست عمدتاً برای کاربرانی است که میخواهند ببینند آیا درخواستهای پشتیبانیشان برطرف شده است یا نه. این ویژگی برای ارائه اطلاعات دقیق به همه کاربران طراحی نشده است.
Private Cloud 4.17.09
| شناسه مشکل | شرح |
|---|---|
| APIRT-4346 |
«رهیاب لبه» اکنون در سرور فعالشده با FIPS کار میکند اکنون میتوان «مسیریاب لبه» را در سروری که از FIPS (استانداردهای پردازش اطلاعات فدرال) پشتیبانی میکند مستقر کرد. |
| APIRT-4726 |
ScriptableHttpClient نباید فرض کند که بافت پیام در زمان ارسال همچنان وجود دارد اکنون ScriptableHttpClient بافت پیام را در زمان شروع میخواند. |
|
DBS-1529 |
برنامه پشتیبانگیری Cassandra دیگر Cassandra را متوقف/بازراهاندازی نمیکند قبلاً، نوشتار پشتیبانگیری Cassandra متوقف میشد و سپس سرور Cassandra را بهعنوان بخشی از فرایند پشتیبانگیری بازراهاندازی میکرد. این دستورگان دیگر این توقف/بازراهاندازی را انجام نمیدهد و سرور Cassandra را درطول فرایند پشتیبانگیری درحال اجرا نگه میدارد. |
| DOS-5100 |
نصبکننده اکنون گذرواژه Postgres را براساس مقدار مشخصشده در PG_PWD تنظیم میکند در نسخههای قبلی، گذرواژه Postgres براساس مقدار PG_PWD در فایل پیکربندی بهدرستی تنظیم نشده بود. |
| EDGESERV-7 |
بهروزرسانی ویژگیهای پیشفرض Node.js Node.js اکنون از مقادیر پیشفرض زیر برای داراییهای نصب «ابر خصوصی» استفاده میکند: connect.ranges.denied= connect.ranges.allowed= connect.ports.allowed= این یعنی Edge for Private Cloud دیگر بهطور پیشفرض کد Node.js را از دسترسی به نشانیهای IP خاصی محدود نمیکند. برای اطلاعات بیشتر، درک پشتیبانی Edge از واحدهای Node.js را ببینید. |
| EDGEUI-1110 |
هنگام ایجاد پراکسی بااستفاده از OpenAPI نمیتوانید نامهای منبع را ببینید اکنون هنگام ایجاد پراکسی بااستفاده از OpenAPI، نامهای منبع بهدرستی نمایش داده میشود. |
| MGMT-4021 |
فراخوانی API سرور مدیریت اکنون پاسخ با قالببندی صحیح برمیگرداند اکنون فراخوانی میانای برنامهسازی کاربردی /v1/servers/self/up بهجای اینکه همیشه نوشتار برگرداند، xml یا json با قالببندی مناسب برمیگرداند. |
| MGMT-4294 |
نامهای محصول و پراکسی که حاوی فاصله یا خط تیره هستند و باعث ایجاد مشکل در اجازهها میشوند نامهای محصول و پراکسی اکنون وقتی نام حاوی فاصله یا خط تیره باشد بهدرستی کار میکنند. |
Cloud 17.08.16 (UI)
| شناسه مشکل | شرح |
|---|---|
| 64530444 | رفتار با فایلهای YAML بهعنوان قابلویرایش در ویرایشگر پراکسی API اکنون میتوان فایلهای YAML را بااستفاده از ویرایشگر پراکسی API ویرایش کرد. وقتی فایل YAML را در ویرایشگر باز میکنید، دیگر پیام خطا نمایش داده نمیشود. |
| 64479253 | دکمه «رفع خطا» در برگه «ردیابی» فعال شد دکمه «گزارشهای Node.js» فقط زمانی در صفحه «ردیابی» نمایش داده میشود که کارگزار میانای برنامهسازی کاربردی فایلهای منبع Node داشته باشد. |
| 64441949 | رفع مشکل بارگیری در داشبورد تجزیهوتحلیل GeoMap مشکلی که مانع از بارگیری فایل CSV در داشبورد تجزیهوتحلیل GeoMap میشد رفع شد. |
| 64122687 | «مشخصات OpenAPI» بدون operationIDs جریانی با نامهای
«تعریفنشده» تولید میکند هنگام تولید پراکسی API از «مشخصات OpenAPI» که operationIDs تعریفشده ندارد، اکنون از مسیر و فعل برای نام جریان شرطی استفاده میشود. |
Cloud 17.08.14 (مدیریت میانای برنامهسازی کاربردی و زمان اجرا)
| شناسه مشکل | شرح |
|---|---|
| APIRT-4584 | قلاب جریان بهطور پیوسته مستقر نمیشود، بررسی ZooKeeper کار نمیکند |
| APIRT-3081 | خطای messaging.adaptors.http.flow.ServiceUnavailable با خطمشی محدودیت «نرخ همزمان» |
Cloud 17.07.31 (مدیریت میانای برنامهسازی کاربردی)
| شناسه مشکل | شرح |
|---|---|
| MGMT-4141 |
مقادیر رمزگذاریشده در KVM حتی وقتی با پیشوند خصوصی بازیابی میشوند رمزگشایی نمیشوند.
|
Cloud 17.07.17 (مدیریت میانای برنامهسازی کاربردی و زمان اجرا)
| شناسه مشکل | شرح |
|---|---|
| APIRT-4400 | «Apigee Router» در پاسخ nginx نمایش داده میشود |
| APIRT-4155 | خطمشی ExtractVariables پارامترهای فرم بدشکل در بدنه POST را مدیریت نمیکند |
| APIRT-3954 |
«بررسی سلامت HTTP» نباید بیشاز یکبار در ثانیه اجرا شود.
این اصلاح مشکلی را برطرف میکند که در آن تعداد زیاد بررسیهای سلامت مانع عملکرد میشد. |
| APIRT-3928 | «nginx» در پیامی که از درخواست برگردانده شده است وجود دارد |
| APIRT-3729 | Apigee متغیر proxy.client.ip را پساز اینکه خطمشی «تخصیص پیام» سرایند x-forwarded-for را برمیدارد تغییر میدهد |
| APIRT-3546 | وقتی از خطمشی AssignMessage برای ایجاد پیام جدید استفاده میکنید، Trace نشان نمیدهد پیام جدیدی اختصاص داده شده است |
| APIRT-1873 | درصورت عدم وجود مخزن گواهی پیکربندیشده، SSL ورودی نباید به مخزن گواهی JDK برگردد |
| APIRT-1871 | جنوبی : نام مشترک گواهینامه دربرابر نام میزبان در نشانی وب اعتبارسنجی نمیشود |
Cloud 17.06.20 (UI)
| شناسه مشکل | شرح |
|---|---|
| EDGEUI-1087 | برداشتن پیامهای هشدار گواهینامه زنجیرهای از واسط کاربر TLS خودیاری نشانگرهای هشدار گواهینامه زنجیرهای از واسط کاربر برداشته شده است. ردیفهای نام مستعار که حاوی زنجیرههای گواهی هستند اکنون دادههای گواهی نزدیک به انقضا را در ستونهای «انقضا» و «نام مشترک» نمایش میدهند. برنمای هشدار در زیر انتخابگر گواهینامه در پانل نام مستعار به یک گزارمان اطلاعاتی تغییر کرده است. |
Cloud 17.06.14 (UI)
| شناسه مشکل | شرح |
|---|---|
| EDGEUI-1092 | عملکرد در پانل نام مستعار مخزن کلید کار نمیکند در نسخه بتای واسط کاربر جدید مخزن کلید TLS، هنگام مشاهده پانل نام مستعار، دکمههای «عملکرد» همیشه کار نمیکردند. این مشکل برطرف شده است. |
| EDGEUI-1091 | پساز بهروزرسانی گواهینامه نام مستعار، پانل نام مستعار خراب میشود در نسخه بتای رابط کاربری جدید مخزن کلید TLS، پساز بهروزرسانی گواهینامه نام مستعار، پانل نام مستعار گاهی با خطا مواجه میشود و برای نمایش جزئیات نام مستعار باید بازآوری شود. این مشکل برطرف شده است. |
| EDGEUI-1088 | کلیک کردن روی دکمه «ویرایش» در صفحه «تنظیمات کاربر» منجر به خطای ۴۰۴ میشود هنگام ویرایش تنظیمات حساب کاربری، اکنون به صفحه پیکربندی اصالتسنجی دومرحلهای هدایت میشوید. برای اطلاعات بیشتر، فعال کردن اصالتسنجی دوعاملی برای حساب Apigee را ببینید. برای بهروزرسانی گذرواژه، باید از حسابتان خارج شوید و در صفحه ورود به سیستم روی «بازنشانی گذرواژه» کلیک کنید. |
| EDGEUI-1082 | فهرست انبار کلید از انتخابگر * پشتیبانی نمیکند انتخابگرهای کاراکتر عام در ورودی فیلتر کردن فهرست انبار کلید کار نمیکردند. این مشکل برطرف شده است. |
| EDGEUI-1079 | پنهان کردن فیلد کلیدها در جزئیات توسعهدهنده برای سازمانهای CPS برای سازمانهای CPS، فیلد کلیدها در صفحه جزئیات توسعهدهنده نمایش داده نمیشود. |
| EDGEUI-1074 | هنگام مشاهده گواهینامههای زنجیرهای، نماد اعتبار گواهینامه فقط نشاندهنده گواهینامه
اصلی است نماد اعتبار گواهینامه اکنون نشاندهنده گواهینامه انتخابشده فعلی است، بهجای اینکه همیشه نشاندهنده گواهینامه اصلی باشد. |
| UAP-328 | منو کرکرهای فیلتر تجزیهوتحلیل تأخیر برای نمایش همه پراکسیهای API پراکسیهای API دیگر از منو کرکرهای فیلتر «پراکسی» برداشته نخواهند شد، همانطور که در گذشته در شرایط خاصی این اتفاق میافتاد. اگر یک پراکسی API را انتخاب کنید که برای بازه زمانی انتخابشده دادهای ندارد، اکنون No data to show نمایش داده میشود. |
Cloud 17.05.22.01 (درآمدزایی)
| شناسه مشکل | شرح |
| DEVRT-3647 |
بهبودهای کاربردپذیری «میانای برنامهسازی کاربردی وضعیت تراکنش»
بهبودهای زیر در قابلیت استفاده از API وضعیت تراکنش ایجاد شده است که در مشاهده وضعیت تراکنشها توضیح داده شده است.
علاوهبراین، مشکلی در «میانای برنامهسازی کاربردی» وضعیت تراکنش برطرف شده است. |
Cloud 17.05.22 (UI)
| شناسه مشکل | شرح |
|---|---|
| EDGEUI-1027 |
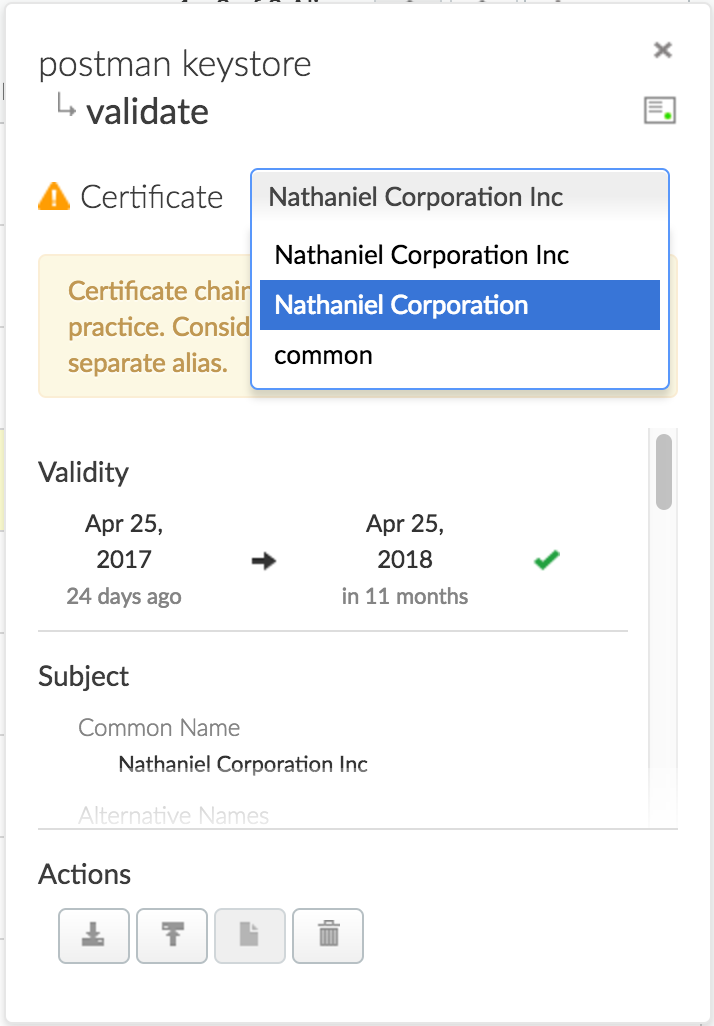
پانل نام مستعار «انبار کلید/انبار اطمینان» باید جزئیات هر گواهی را در
زنجیره گواهی نمایش دهد اگر زنجیره گواهی را در نام مستعاری بارگذاری کنید، هنگام مشاهده پانل نام مستعار، اکنون میتوانید هر گواهی را از منو کرکرهای انتخاب کنید تا جزئیات آن را ببینید.
توجه: زنجیره گواهینامه یک روال مطلوب توصیهشده نیست. Apigee توصیه میکند هر گواهینامه را در نام مستعار جداگانهای ذخیره کنید. |
| EDGEUI-1003 | نمایش فهرست کامل برنامههای توسعهدهندگان برای مشتریان CPS اکنون مشتریان CPS هنگام مشاهده جزئیات توسعهدهنده میتوانند فهرست کامل برنامههای توسعهدهنده را مشاهده کنند. در نسخههای پخش قبلی، حداکثر تعداد برنامههای توسعهدهنده که میتوانستند مشاهده شوند ۱۰۰ بود. |
Cloud 2022/05/17 (مدیریت میانای برنامهسازی کاربردی)
| شناسه مشکل | شرح |
|---|---|
| MGMT-4059 | |
| MGMT-3517 | نسخه نادرست پراکسی در پیام خطای استقرار پراکسی |
Cloud 17.05.08 (UI)
| شناسه مشکل | شرح |
|---|---|
| EDGEUI-1041 |
بهروزرسانی نهادها با نویسههای ASCII توسعهیافته بهدلیل کدبندی نامناسب ناموفق است |
| EDGEUI-1033 |
«میانای کاربری Edge» برای خطاهای ۴۰۳ پیام «مهلت جلسه بهپایان رسید» را نمایش میدهد |
| EDGEUI-1019 |
وقتی واسط کاربر Edge منقضی میشود، پیام خطای ناشناختهای نمایش داده میشود |
Cloud 2022/04/17 (مدیریت میانای برنامهسازی کاربردی)
| شناسه مشکل | شرح |
|---|---|
| MGMT-3977 | یک اصلاح امنیتی مربوط به اجازههای کاربر انجام شد. |
مشکلات شناختهشده
این نسخه پخش مشکلات شناختهشده زیر را دارد:
| شناسه مشکل | شرح |
|---|---|
| 67169830 | NullPointerException در حافظه نهان پاسخ شیئی که توسط نسخه قبلی در حافظه نهان ذخیره شده است ممکن است بهدرستی از حافظه نهان بازیابی نشود. |