

Wyświetlasz dokumentację Apigee Edge.
Otwórz dokumentację Apigee X. info
Wersja 3.3.x
Poprawki błędów i ulepszenia w wersji 3.3.x
3.3.12
4 listopada 2026 r. opublikowaliśmy te poprawki Edge Microgateway.
Wersje komponentów
W tabeli poniżej znajdziesz numery wersji poszczególnych projektów komponentów powiązanych z Edge Microgateway 3.3.12. Pamiętaj, że każdy komponent jest osobnym projektem, więc numery wersji mogą nie odpowiadać wersji produkcyjnej produktu:
| microgateway | plugins | edgeauth |
|---|---|---|
| 3.3.12 | 3.3.9 | 3.2.2 |
Rozwiązane problemy z bezpieczeństwem
- CVE-2026-12590
- CVE-2026-14257
- CVE-2026-45819
- CVE-2026-54272
- CVE-2026-59870
- CVE-2026-69152
- CVE-2026-69192
- CVE-2026-69198
- CVE-2026-73088
- CVE-2026-73089
- CVE-2026-82417
- CVE-2026-82562
- CVE-2026-84375
- CVE-2026-87018
- CVE-2026-101910
- CVE-2026-101911
- CVE-2026-101912
- CVE-2026-101913
- CVE-2026-102276
- CVE-2026-102277
- CVE-2026-102278
- CVE-2026-109383
- CVE-2026-109869
- CVE-2026-109924
- CVE-2026-109932
- CVE-2026-110816
- CVE-2026-111181
- CVE-2026-111497
- CVE-2026-111997
- CVE-2026-115897
3.3.11
19 sierpnia 2026 r. – aktualizacja obrazu kontenera Dockera (tag: 3.3.11-sec.1)
19 sierpnia 2026 r. opublikowaliśmy te poprawki i ulepszenia Edge Microgateway.
Aktualizacje kontenera:
| Identyfikator problemu | Typ | Opis |
|---|---|---|
| 541758106 | Ulepszenie |
Obraz kontenera Dockera Edge Microgateway został ponownie utworzony przy użyciu uaktualnionego obrazu podstawowego |
Problemy z zabezpieczeniami rozwiązane w aktualizacji kontenera Dockera
- GHSA-5p4m-2wfm-xmqj
- CVE-2026-13595
- CVE-2026-27456
- CVE-2026-12590
- CVE-2026-53614
- CVE-2026-53612
- CVE-2025-14104
- CVE-2026-53615
- CVE-2026-53613
- CVE-2026-34743
1 lipca 2026 r. – pierwsza wersja
1 lipca 2026 r. opublikowaliśmy te poprawki w Edge Microgateway 3.3.11.
Wersje komponentów
W tabeli poniżej znajdziesz numery wersji poszczególnych projektów komponentów powiązanych z Edge Microgateway 3.3.11. Pamiętaj, że każdy komponent jest osobnym projektem, więc numery wersji mogą nie odpowiadać wersji produkcyjnej produktu:
| microgateway | plugins | edgeauth |
|---|---|---|
| 3.3.11 | 3.3.9 | 3.2.2 |
Rozwiązane problemy z bezpieczeństwem
- CVE-2026-7383
- CVE-2026-9076
- CVE-2026-34180
- CVE-2026-34181
- CVE-2026-34182
- CVE-2026-34183
- CVE-2026-42764
- CVE-2026-42766
- CVE-2026-42767
- CVE-2026-42769
- CVE-2026-45445
- CVE-2026-45446
- CVE-2026-45447
- CVE-2026-53550
3.3.10
27 maja 2026 r. opublikowaliśmy te poprawki Edge Microgateway.
Wersje komponentów
W tabeli poniżej znajdziesz numery wersji poszczególnych projektów komponentów powiązanych z Edge Microgateway 3.3.10. Pamiętaj, że każdy komponent jest osobnym projektem, więc numery wersji mogą nie odpowiadać wersji głównego produktu:
| microgateway | plugins | edgeauth |
|---|---|---|
| 3.3.10 | 3.3.9 | 3.2.2 |
Rozwiązane problemy z bezpieczeństwem
3.3.9
1 kwietnia 2026 r. opublikowaliśmy te poprawki i ulepszenia Edge Microgateway.
Poprawki błędów i ulepszenia:
| Identyfikator problemu | Typ | Opis |
|---|---|---|
| 466417342 | Błąd |
Zwiększona odporność podczas konserwacji platformy sterującej Rozwiązaliśmy problem, który powodował, że instancje Edge Microgateway mogły doświadczać przerw w działaniu (takich jak błędy 404 lub ponowne uruchomienia) podczas okresów konserwacji Apigee ZooKeeper. EMG prawidłowo obsługuje teraz puste odpowiedzi z platformy sterującej, dzięki czemu zachowuje i udostępnia ostatnią znaną prawidłową konfigurację z lokalnej pamięci podręcznej, zamiast błędnie ją czyścić. |
Wersje komponentów:
W tabeli poniżej znajdziesz numery wersji poszczególnych projektów komponentów powiązanych z Edge Microgateway 3.3.9. Pamiętaj, że każdy komponent jest osobnym projektem, więc numery wersji mogą nie odpowiadać wersji głównego produktu:
| microgateway | plugins | edgeauth |
|---|---|---|
| 3.3.9 | 3.3.9 | 3.2.2 |
Rozwiązane problemy z bezpieczeństwem
- CVE-2025-13465
- CVE-2026-24842
- CVE-2026-26996
- CVE-2026-2391
- CVE-2026-27904
- CVE-2026-27601
- CVE-2026-27903
- CVE-2026-26960
- CVE-2024-22365
- CVE-2026-24001
- CVE-2025-15284
- CVE-2025-64756
- CVE-2026-31802
- CVE-2026-29786
- CVE-2026-25547
3.3.8
16 grudnia 2025 r. opublikowaliśmy te poprawki i ulepszenia Edge Microgateway.
Poprawki błędów i ulepszenia:
| Identyfikator problemu | Typ | Opis |
|---|---|---|
| 430058436 | Funkcja |
Edge Microgateway (EMG) obsługuje teraz Node.js w wersji 24, co jest zgodne z obecnymi wersjami Node.js Active LTS i Maintenance LTS. Node.js w wersji 18 nie jest już obsługiwany. |
| 135435674 | Funkcja |
Aby ułatwić konserwację i usprawnić proces publikowania, komponenty |
| 461773945 | Błąd |
Rozwiązaliśmy problem, który mógł powodować, że Edge Microgateway nie obsługiwał żądań z pamięci podręcznej, jeśli podczas odświeżania konfiguracji z platformy zarządzania Apigee wystąpił błąd (np. HTTP 500 lub resetowanie połączenia). Edge Microgateway teraz bardziej niezawodnie używa ostatniej znanej dobrej konfiguracji podczas takich przejściowych problemów z platformą sterującą. |
Wersje komponentów:
W tabeli poniżej znajdziesz numery wersji poszczególnych projektów komponentów powiązanych z Edge Microgateway 3.3.8. Pamiętaj, że każdy komponent jest osobnym projektem, więc numery wersji mogą nie odpowiadać wersji produkcyjnej produktu:
| microgateway | plugins | edgeauth |
|---|---|---|
| 3.3.8 | 3.3.8 | 3.2.2 |
Rozwiązane problemy z bezpieczeństwem
3.3.7
17 lipca 2025 r. opublikowaliśmy te poprawki i ulepszenia Edge Microgateway.
Poprawki błędów i ulepszenia:
| Identyfikator problemu | Typ | Opis |
|---|---|---|
| 191613108 | Funkcja |
Usługa Edge Microgateway (EMG) została ulepszona, aby obsługiwać wzorce adresów URL z symbolami wieloznacznymi w konfiguracji Zaktualizowana funkcja umożliwia warunkowe wykluczanie wtyczek na podstawie dynamicznych adresów URL lub adresów URL dopasowanych do wzorca. Ta modyfikacja była zgodna wstecznie, dzięki czemu dotychczasowe konfiguracje statycznych adresów URL pozostały w pełni funkcjonalne bez konieczności wprowadzania zmian. Na przykład:
edgemicro:
  plugins:
    excludeUrls: '/hello,/proxy_one/*' # global exclude urls
    sequence:
      -oauth
      -json2xml
      -quota
      -json2xml:
          excludeUrls: '/hello/xml/*'  # plugin level exclude urls
|
| 135276110 | Funkcja |
Dane analityczne Edge Microgateway (EMG) obejmowały Zaktualizowano EMG, aby automatycznie wypełniać każdy rekord analityczny unikalnym identyfikatorem UUID dla |
| 422696257 | Błąd |
Znacznie poprawiliśmy stabilność systemu, rozwiązując krytyczny problem z awarią. Rozwiązanie polegało na zidentyfikowaniu i skorygowaniu błędu konfiguracji w module wewnętrznym, który wcześniej powodował powtarzającą się pętlę procesu prowadzącą do przeciążenia systemu. Ta ukierunkowana korekta wyeliminowała pętlę, co przełożyło się na bardziej niezawodny i stabilny system. |
Rozwiązane problemy z bezpieczeństwem
3.3.6
16 kwietnia 2025 r. opublikowaliśmy te poprawki i ulepszenia Edge Microgateway.
Wersje komponentów:
W tabeli poniżej znajdziesz numery wersji poszczególnych projektów komponentów powiązanych z Edge Microgateway 3.3.6. Pamiętaj, że każdy komponent jest osobnym projektem, więc numery wersji mogą nie odpowiadać wersji głównego produktu:
| microgateway | core | config | plugins | edgeauth |
|---|---|---|---|---|
| 3.3.6 | 3.3.6 | 3.3.6 | 3.3.6 | 3.2.2 |
Rozwiązane problemy z bezpieczeństwem
- CVE-2025-27789
- CVE-2024-21538
- CVE-2024-12133
3.3.5
20 grudnia 2024 r. opublikowaliśmy te poprawki i ulepszenia Edge Microgateway.
Wersje komponentów:
W tabeli poniżej znajdziesz numery wersji poszczególnych projektów komponentów powiązanych z Edge Microgateway 3.3.5. Pamiętaj, że każdy komponent jest osobnym projektem, więc numery wersji mogą nie odpowiadać wersji głównego produktu:
| microgateway | core | config | plugins | edgeauth |
|---|---|---|---|---|
| 3.3.5 | 3.3.5 | 3.3.5 | 3.3.5 | 3.2.2 |
Poprawki błędów i ulepszenia:
| Identyfikator problemu | Typ | Opis |
|---|---|---|
| 383024578 | Funkcja |
Dodaliśmy obsługę Node.js w wersji 22 i usunęliśmy obsługę wersji 16. Jeśli używasz Node.js w wersji 18, Edge Microgateway wyświetla podczas uruchamiania ten komunikat o błędzie: current nodejs version is 18.x.x Note, v18.x.x will be out of support soon, see https://docs.apigee.com/release/notes/edge-microgateway-release-notes-0 Jeśli używasz starszej wersji Node.js, zobaczysz ten komunikat o błędzie: You are using a version of NodeJS that is not supported |
Rozwiązane problemy z bezpieczeństwem
- CVE-2024-21538
- CVE-2024-45590
- CVE-2019-3844
- CVE-2019-12290
- CVE-2020-1751
- CVE-2018-12886
- CVE-2023-50387
- CVE-2019-3843
- CVE-2022-4415
- CVE-2021-3997
3.3.4
18 września 2024 r. opublikowaliśmy te poprawki i ulepszenia Edge Microgateway.
Wersje komponentów:
W tabeli poniżej znajdziesz numery wersji poszczególnych projektów komponentów powiązanych z Edge Microgateway 3.3.4. Pamiętaj, że każdy komponent jest osobnym projektem, więc numery wersji mogą nie odpowiadać wersji głównej usługi:
| microgateway | core | config | plugins | edgeauth |
|---|---|---|---|---|
| 3.3.4 | 3.3.4 | 3.3.4 | 3.3.4 | 3.2.2 |
Poprawki błędów i ulepszenia:
| Identyfikator problemu | Typ | Opis |
|---|---|---|
| 675987751 | Błąd |
Rozwiązaliśmy problem, który powodował, że Edge Microgateway nie rejestrował adresów IP klientów. |
Rozwiązane problemy z bezpieczeństwem
- CVE-2021-23337
- CVE-2024-4068
- CVE-2020-28469
- CVE-2020-28503
3.3.3
25 kwietnia 2024 r. opublikowaliśmy te poprawki i ulepszenia Edge Microgateway.
Wersje komponentów:
W tabeli poniżej znajdziesz numery wersji poszczególnych projektów komponentów powiązanych z Edge Microgateway 3.3.3. Pamiętaj, że każdy komponent jest osobnym projektem, więc numery wersji mogą nie odpowiadać wersji głównej usługi:
| microgateway | core | config | plugins | edgeauth |
|---|---|---|---|---|
| 3.3.3 | 3.3.3 | 3.3.3 | 3.3.3 | 3.2.2 |
Poprawki błędów i ulepszenia:
| Identyfikator problemu | Typ | Opis |
|---|---|---|
| 315939218 | Usunięta |
Wtyczka klienta Eureka została usunięta z Edge Microgateway. Usunięcie tej funkcji nie ma wpływu na główną funkcjonalność Edge Microgateway ani na przepisywanie docelowych adresów URL. Więcej informacji znajdziesz w artykule o przepisywaniu docelowych adresów URL we wtyczkach. |
| 283947053 | Usunięta |
Obsługa |
Rozwiązane problemy z bezpieczeństwem
- CVE-2023-0842
- CVE-2023-26115
- CVE-2022-25883
- CVE-2017-20162
- CVE-2022-31129
- CVE-2022-23539
- CVE-2022-23541
- CVE-2022-23540
- CVE-2024-21484
- CVE-2022-46175
- CVE-2023-45133
- CVE-2020-15366
- CVE-2023-26136
- CVE-2023-26115
3.3.2
18 sierpnia 2023 r. opublikowaliśmy te poprawki i ulepszenia Edge Microgateway.
Wersje komponentów:
W tabeli poniżej znajdziesz numery wersji poszczególnych projektów komponentów powiązanych z Edge Microgateway 3.3.2. Pamiętaj, że każdy komponent jest osobnym projektem, więc numery wersji mogą nie odpowiadać wersji głównej usługi:
| microgateway | core | config | plugins | edgeauth |
|---|---|---|---|---|
| 3.3.2 | 3.3.2 | 3.3.2 | 3.3.2 | 3.2.2 |
Poprawki błędów i ulepszenia:
| Identyfikator problemu | Typ | Opis |
|---|---|---|
| 296187679 | Funkcja |
Obsługiwane wersje Node.js to 16, 18 i 20. Od wersji 3.3.2 polecenia interfejsu wiersza poleceń Edge Microgateway będą działać tylko w obsługiwanych wersjach. Wykonanie poleceń interfejsu wiersza poleceń w nieobsługiwanych wersjach spowoduje błąd. Zobacz też Oprogramowanie i wersje obsługiwane przez Apigee. |
| 283947053 | Błąd |
Naprawiliśmy błąd, który powodował, że Edge Microgateway zwracał pierwszy produkt API z listy produktów API powiązanych z aplikacją. Teraz na podstawie żądania określamy prawidłowy produkt API do zwrócenia. |
| 274443329 | Błąd |
Rozwiązaliśmy problem, który powodował, że Docker pobierał nieaktualną wersję obrazu.
Wersja węzła Dockera została zaktualizowana do wersji 18 Node.js. Teraz utworzymy obraz Dockera w wersji |
Rozwiązane problemy z bezpieczeństwem
Brak.
3.3.1
7 czerwca 2022 r. Apigee opublikowało te poprawki i ulepszenia Edge Microgateway.
Wersje komponentów:
W tabeli poniżej znajdziesz numery wersji poszczególnych projektów komponentów powiązanych z Edge Microgateway 3.3.1. Pamiętaj, że każdy komponent jest osobnym projektem, więc numery wersji mogą nie odpowiadać wersji głównej usługi:
| microgateway | core | config | plugins | edgeauth |
|---|---|---|---|---|
| 3.3.1 | 3.3.1 | 3.3.1 | 3.3.1 | 3.2.2 |
Poprawki błędów i ulepszenia:
| Identyfikator problemu | Typ | Opis |
|---|---|---|
| 220885293 | Funkcja |
Teraz obsługiwana jest wersja 16 środowiska Node.js. |
| 231972608 | Błąd |
Naprawiliśmy błąd, który powodował, że polecenie |
| 233315475 | Błąd |
Rozwiązaliśmy problem, który powodował, że wtyczka |
| 221432797 | Zmień |
Wersja Docker Node.js podstawowego obrazu Edge Microgateway została uaktualniona do Node.js 14. |
| 215748732 | Funkcja |
Do polecenia revokekeys dodano obsługę uwierzytelniania tokenem SAML.
Zamiast nazwy użytkownika i hasła możesz teraz przekazać token SAML, używając opcji Szczegółowe informacje znajdziesz w artykule Dokumentacja wiersza poleceń. |
| 218723889 | Aktualizacja dokumentu |
Dokumentacja została zaktualizowana i zawiera teraz link do obsługiwanych wtyczek Edge Microgateway przechowywanych na GitHubie. Zobacz Istniejące wtyczki dołączone do Edge Microgateway. |
Rozwiązane problemy z bezpieczeństwem
| Identyfikator problemu | Opis |
|---|---|
| CVE-2021-23413 | Dotyczy to pakietu jszip w wersji starszej niż 3.7.0. Utworzenie nowego pliku ZIP z nazwami plików ustawionymi na wartości prototypu obiektu (np. proto, toString itp.) powoduje zwrócenie obiektu ze zmodyfikowaną instancją prototypu. |
3.3.0
4 lutego 2022 r. Apigee opublikowało te poprawki i ulepszenia Edge Microgateway.
Wersje komponentów:
W tabeli poniżej znajdziesz numery wersji poszczególnych projektów komponentów powiązanych z Edge Microgateway 3.3.0. Pamiętaj, że każdy komponent jest osobnym projektem, więc numery wersji mogą nie odpowiadać wersji głównej usługi:
| microgateway | core | config | plugins | edgeauth |
|---|---|---|---|---|
| 3.3.0 | 3.3.0 | 3.3.0 | 3.3.0 | 3.2.2 |
Poprawki błędów i ulepszenia:
| Identyfikator problemu | Typ | Opis |
|---|---|---|
| 219556824 | Znany problem | Edge Microgateway Gateway 3.3.0 jest niezgodna z poleceniem npm audit fix.
Uruchomienie
Jeśli wykonasz polecenie
Aby rozwiązać ten problem, uruchom to polecenie, które przywróci prawidłową wersję npm install apigeetool@0.15.1 Ten problem zostanie rozwiązany w przyszłej wersji Edge Microgateway. |
| 138622990 | Funkcja |
Nowa flaga wtyczki Quota, |
| 192534424 | Błąd |
Rozwiązaliśmy problem, który powodował, że kod odpowiedzi widoczny w statystykach Apigee nie był zgodny z kodem odpowiedzi Edge Microgateway. |
| 198986036 | Ulepszenie | Edge Microgateway pobiera teraz klucz publiczny dostawcy tożsamości (IDP) w każdym interwale sondowania, a także aktualizuje klucz w przypadku zmiany klucza publicznego dostawcy tożsamości.
Wcześniej wtyczka extauth nie mogła zaktualizować klucza publicznego bez ponownego załadowania Edge Microgateway, jeśli klucz publiczny dostawcy tożsamości uległ zmianie.
|
| 168713541 | Błąd |
Ulepszyliśmy dokumentację, aby wyjaśnić, jak skonfigurować TLS/SSL dla wielu celów. Zobacz Korzystanie z opcji SSL/TLS klienta. |
| 171538483 | Błąd |
Dokumentacja została zmieniona, aby poprawić konwencję nazewnictwa plików dziennika. Zobacz Konwencje nazewnictwa plików dziennika. |
| 157908466 | Błąd |
Zmieniono dokumentację, aby prawidłowo wyjaśnić, jak zainstalować konkretną wersję Edge Microgateway. Zobacz Uaktualnianie Edge Microgateway, jeśli masz połączenie z internetem. |
| 215748427 | Błąd | Rozwiązaliśmy problem, który powodował, że polecenie revokekeys zwracało błąd podczas unieważniania klucza przy użyciu istniejącej pary klucza i hasła. |
| 205524197 | Błąd | Dokumentacja została zaktualizowana i zawiera teraz pełną listę poziomów logowania. Zobacz atrybuty edgemicro i jak ustawić poziom logowania. |
Wersja 3.2.x
Poprawki błędów i ulepszenia w wersji 3.2.x
3.2.3
17 września 2021 r. firma Apigee opublikowała te poprawki i ulepszenia Edge Microgateway.
Wersje komponentów:
W tabeli poniżej znajdziesz numery wersji poszczególnych projektów komponentów powiązanych z Edge Microgateway 3.2.3. Pamiętaj, że każdy komponent jest osobnym projektem, więc numery wersji mogą nie odpowiadać wersji głównej usługi:
| microgateway | core | config | plugins | edgeauth |
|---|---|---|---|---|
| 3.2.3 | 3.2.3 | 3.2.3 | 3.2.3 | 3.2.2 |
Poprawki błędów i ulepszenia:
| Identyfikator problemu | Typ | Opis |
|---|---|---|
| 192416584 | Funkcja |
Atrybut konfiguracji |
| 192799989 | Funkcja |
Atrybut konfiguracji |
| 148062415 | Błąd | Naprawiliśmy błąd, który powodował, że w kontekście kontenera Dockera usługa Edge Microgateway nie wyłączała się prawidłowo po użyciu polecenia docker stop {containerId}. Proces został zakończony, ale pliki .sock i .pid nie zostały usunięte. Teraz pliki są usuwane, a ponowne uruchomienie tego samego kontenera działa zgodnie z oczekiwaniami.
|
| 190715670 | Błąd | Rozwiązaliśmy problem, który powodował, że niektóre żądania blokowały się podczas wewnętrznego przeładowania mikrobramy. Problem występował sporadycznie i pojawiał się w sytuacjach dużego ruchu.
Problem wystąpił podczas korzystania z funkcji tokenCache i cacheKey wtyczki OAuth.
|
| 183910111 | Błąd | Rozwiązaliśmy problem, który powodował, że adres URL ścieżki zasobu z ukośnikiem na końcu był nieprawidłowo interpretowany jako osobna ścieżka zasobu. Teraz na przykład ścieżki /country/all i /country/all/ są interpretowane jako ta sama ścieżka. |
Rozwiązane problemy z bezpieczeństwem
| Identyfikator problemu | Opis |
|---|---|
| CVE-2020-28503 | Pakiet copy-props w wersjach starszych niż 2.0.5 jest podatny na zanieczyszczenie prototypu w głównej funkcji. |
| CVE-2021-23343 | Wszystkie wersje pakietu path-parse są podatne na ataki typu DoS z użyciem wyrażeń regularnych (ReDoS) za pomocą wyrażeń regularnych splitDeviceRe, splitTailRe i splitPathRe. ReDoS wykazuje wielomianową złożoność czasową w najgorszym przypadku. |
3.2.2
15 lipca 2021 r. opublikowaliśmy te poprawki i ulepszenia Edge Microgateway.
Wersje komponentów:
W tabeli poniżej znajdziesz numery wersji poszczególnych projektów komponentów powiązanych z Edge Microgateway 3.2.2. Pamiętaj, że każdy komponent jest osobnym projektem, więc numery wersji mogą nie odpowiadać wersji głównej usługi:
| microgateway | core | config | plugins | edgeauth |
|---|---|---|---|---|
| 3.2.2 | 3.2.2 | 3.2.2 | 3.2.2 | 3.2.2 |
Poprawki błędów i ulepszenia:
| Identyfikator problemu | Typ | Opis |
|---|---|---|
| 185323500 | Zmień |
Wartość
Interfejsy API żądania tokena i żądania tokena odświeżania zwracają teraz
Aby zachować zgodność z RFC 6749 – platforma autoryzacji OAuth 2.0, oczekiwana wartość parametru konfiguracji |
| 188492065 | Zmień |
Zakończenie obsługi Node.js 8
Od wersji 3.2.2 Node.js 8 nie będzie już obsługiwany. Więcej informacji znajdziesz w artykule Obsługiwane oprogramowanie i obsługiwane wersje: Edge Microgateway. |
| 183990345 | Funkcja |
Konfigurowanie danych wyjściowych logów dla kontenera Dockera
Parametr konfiguracji Edge Microgateway to_console umożliwia wysyłanie informacji dziennika do standardowego strumienia wyjścia zamiast do pliku dziennika. Jeśli wykonasz czynności opisane w sekcji dotyczącej uruchamiania Edge Microgateway w kontenerze Dockera, kontener domyślnie przekieruje standardowe wyjście i wyjście błędu do pliku znajdującego się w kontenerze w lokalizacji:
Aby zapobiec wysyłaniu informacji z dziennika do Szczegółowe informacje o korzystaniu z tej nowej zmiennej znajdziesz w artykule Korzystanie z Dockera w Edge Microgateway. |
| 183057665 | Funkcja |
Ustaw ścieżki plików edgemicro.pid i edgemicro.sock jako konfigurowalne.
Nowy parametr |
| 191352643 | Funkcja | Obraz Dockera dla Edge Microgateway został zaktualizowany, aby używać NodeJS w wersji 12.22. Zobacz Korzystanie z Dockera w Edge Microgateway. |
Rozwiązane problemy z bezpieczeństwem
| Identyfikator problemu | Opis |
|---|---|
| CVE-2021-28860 | W Node.js mixme w wersji starszej niż 0.5.1 osoba przeprowadzająca atak może dodawać lub zmieniać właściwości obiektu za pomocą „__proto__” przy użyciu funkcji mutate() i merge(). Atrybut polluted zostanie bezpośrednio przypisany do każdego obiektu w programie. Może to zagrozić dostępności programu i spowodować potencjalny atak typu DoS. |
| CVE-2021-30246 | W pakiecie jsrsasign do wersji 10.1.13 dla Node.js niektóre nieprawidłowe podpisy RSA PKCS#1 v1.5 są błędnie rozpoznawane jako prawidłowe. UWAGA: nie jest znany żaden praktyczny atak. |
| CVE-2021-23358 | Pakiet underscore w wersji od 1.13.0-0 do 1.13.0-2 oraz od 1.3.2 do 1.12.1 jest podatny na wstrzykiwanie dowolnego kodu za pomocą funkcji szablonu, zwłaszcza gdy właściwość zmiennej jest przekazywana jako argument, ponieważ nie jest ona oczyszczana. |
| CVE-2021-29469 | Node-redis to klient Redis w Node.js. Przed wersją 3.1.1, gdy klient był w trybie monitorowania, wyrażenie regularne używane do wykrywania komunikatów monitorowania mogło powodować wykładnicze cofanie się w przypadku niektórych ciągów znaków. Ten problem może prowadzić do ataku typu DoS. Problem został rozwiązany w wersji 3.1.1. |
| CVE-2020-8174 | Obraz Dockera został zaktualizowany, aby używać Node.js w wersji 12.22. |
3.2.1
5 marca 2021 r. firma Apigee opublikowała te poprawki i ulepszenia Edge Microgateway.
Wersje komponentów:
W tabeli poniżej znajdziesz numery wersji poszczególnych projektów komponentów powiązanych z Edge Microgateway 3.2.1. Pamiętaj, że każdy komponent jest osobnym projektem, więc numery wersji mogą nie odpowiadać wersji głównej usługi:
| microgateway | core | config | plugins | edgeauth |
|---|---|---|---|---|
| 3.2.1 | 3.2.1 | 3.2.1 | 3.2.1 | 3.2.1 |
Poprawki błędów i ulepszenia:
| Identyfikator problemu | Typ | Opis |
|---|---|---|
| 180362102 | Błąd |
Rozwiązaliśmy problem, który powodował, że klucze JWK o wartości null powodowały błędy aplikacji.
Warunek null jest teraz obsługiwany, aby uniknąć przekazywania wartości null w Uwaga: ta poprawka wymaga uaktualnienia serwera proxy edgemicro-auth. |
| 179971737 | Błąd |
Rozwiązaliśmy problem, który powodował, że odpowiedzi stanu 4XX/5XX były rejestrowane jako błędy serwera proxy w przypadku serwerów proxy edgemicro_*.
W przypadku transakcji Edge Microgateway w panelu analityki kodów błędów Apigee Edge wyświetlana była nieprawidłowa liczba błędów docelowych. Kody błędów docelowych były liczone jako błędy serwera proxy. Ten problem został rozwiązany i teraz wyświetlana jest prawidłowa liczba błędów dotyczących celu. |
| 179674670 | Funkcja |
Dodano nową funkcję, która umożliwia filtrowanie listy usług interfejsu API umieszczonych w tokenie JWT na podstawie kodów stanu usługi.
Produkty API mają 3 kody stanu: Oczekujący, Zatwierdzony i Unieważniony.
Do zasady Set JWT Variables (Ustaw zmienne JWT) w serwerze proxy edgemicro-auth dodano nową właściwość o nazwie
|
| 178423436 | Błąd |
Wartości kluczy i obiektów tajnych przekazywane w interfejsie wiersza poleceń lub za pomocą zmiennych środowiskowych są widoczne w argumentach wiersza poleceń eksploratora procesów.
Zgłoszono problem polegający na tym, że wartości klucza i tajnego klucza Edge Microgateway, które zostały przekazane z argumentów wiersza poleceń lub ustawione za pomocą zmiennych środowiskowych, były wyświetlane w argumentach procesów roboczych/podrzędnych węzła po uruchomieniu bramy microgateway. Aby rozwiązać ten problem w przypadku scenariusza ze zmienną środowiskową, wartości nie są już widoczne w argumentach wiersza poleceń eksploratora procesów. Jeśli wartości klucza i tajnego klucza są przekazywane w wierszu poleceń podczas uruchamiania mikrobramy, ustawienia zastępują wszystkie wartości zmiennych środowiskowych, jeśli są ustawione. W takim przypadku wartości są nadal widoczne w argumentach wiersza poleceń w programie Process Explorer. |
| 178341593 | Błąd |
Naprawiono błąd w dokumentacji wtyczki apikeys.
Plik README wtyczki apikeys nieprawidłowo zawierał właściwość
Właściwość |
| 179366445 | Błąd |
Rozwiązaliśmy problem, który powodował, że ładunek był odrzucany w przypadku wszystkich żądań GET do elementów docelowych.
Możesz kontrolować żądane zachowanie za pomocą nowego parametru konfiguracji Na przykład: edgemicro: enable_GET_req_body: true Zgodnie z sekcją 4.3.1: GET standardu RFC 7231 ładunek żądania GET nie ma zdefiniowanej semantyki, więc można go wysłać do miejsca docelowego. |
3.2.0
21 stycznia 2021 r. firma Apigee opublikowała te poprawki i ulepszenia Edge Microgateway.
Wersje komponentów:
W tabeli poniżej znajdziesz numery wersji poszczególnych projektów komponentów powiązanych z Edge Microgateway 3.2.0. Pamiętaj, że każdy komponent jest osobnym projektem, więc numery wersji mogą nie odpowiadać wersji głównej usługi:
| microgateway | core | config | plugins | edgeauth |
|---|---|---|---|---|
| 3.2.0 | 3.2.0 | 3.2.0 | 3.2.0 | 3.2.0 |
Poprawki błędów i ulepszenia:
| Identyfikator problemu | Typ | Opis |
|---|---|---|
| 152640618 | Błąd | Włączono wtyczkę extauth, aby ustawić nagłówek x-api-key tak, aby zawierał client_id w obiekcie żądania, gdy token jest prawidłowy. x-api-key jest wtedy dostępny dla kolejnych wtyczek.
|
| 168836123, 172295489, 176462355, 176462872 | Funkcja | Dodano obsługę Node.js 14. |
| 172376835 | Błąd | Użyj prawidłowej jednostki czasu dla punktu końcowego /token w serwerze proxy edgemicro-auth.
Rozwiązaliśmy problem, który powodował, że punkt końcowy
Poprawka nie zmienia długości czasu wygaśnięcia, a jedynie jednostkę czasu. Dotyczy to tylko pola Jeśli klienci polegali na wartości Jeśli klienci zawsze używali wartości w tokenie JWT do oceny okresu odświeżania tokena, nie powinni wprowadzać zmian. |
| 173064680 | Błąd | Rozwiązaliśmy problem, który powodował, że mikrobrama kończyła żądanie docelowe, zanim wszystkie fragmenty danych zostały przetworzone.
Jest to sporadyczny problem, który występuje w przypadku żądań o dużym rozmiarze ładunku i został wprowadzony w wersji 3.1.7. |
| 174640712 | Błąd | Dodaj do wtyczek odpowiednie zasady postępowania z danymi.
Do tych wtyczek dodaliśmy prawidłowe przetwarzanie danych: |
Wersja 3.1.x
Poprawki błędów i ulepszenia w wersji 3.1.x
3.1.8
16 listopada 2020 r. firma Apigee opublikowała te poprawki i ulepszenia Edge Microgateway.
Wersje komponentów:
W tabeli poniżej znajdziesz numery wersji poszczególnych projektów komponentów powiązanych z Edge Microgateway 3.1.8. Pamiętaj, że każdy komponent jest osobnym projektem, więc numery wersji mogą nie odpowiadać wersji głównej usługi:
| microgateway | core | config | plugins | edgeauth |
|---|---|---|---|---|
| 3.1.8 | 3.1.9 | 3.1.7 | 3.1.3 | 3.1.2 |
Poprawki błędów i ulepszenia:
| Identyfikator problemu | Typ | Opis |
|---|---|---|
| 169201295 | Błąd | Wartości liczbowe i logiczne były nieprawidłowo analizowane w tagach zmiennych środowiskowych.
Obsługa zastępowania zmiennych środowiskowych analizowała wszystkie wartości jako ciągi znaków, co powodowało błędy analizy wartości logicznych lub liczbowych. Na przykład |
| 169202749 | Błąd | W niektórych przypadkach zastępowanie zmiennych środowiskowych nie działało.
Zastępowanie zmiennych środowiskowych nie działało w przypadku niektórych atrybutów konfiguracji. Informacje o ograniczeniach znajdziesz w sekcji Ustawianie atrybutów konfiguracji za pomocą wartości zmiennych środowiskowych. |
| 168732942 | Błąd | Rozwiązaliśmy problem, który powodował, że zakresy OAuth nie ograniczały dostępu do serwera proxy interfejsu API zgodnie z oczekiwaniami.
Przepływ |
| 170609716 | Błąd | Rozwiązaliśmy problem, który powodował, że proces /refresh w serwerze proxy edgemicro-auth generował token JWT bez apiProductList.
|
| 170708611 | Błąd | Zakresy usług API nie są dostępne dla wtyczek niestandardowych.
Zakresy usług interfejsu API nie zostały udostępnione wtyczkom niestandardowym ani zapisane w pliku konfiguracji pamięci podręcznej. Aby dowiedzieć się, jak szczegóły zakresu są udostępniane wtyczkom, przeczytaj artykuł Informacje o funkcji init() wtyczki. |
| 169810710 | Funkcja | Klucz i tajny klucz zostały zapisane w pliku konfiguracji pamięci podręcznej.
Klucz i tajny klucz Edge Microgateway były zapisywane w pliku yaml konfiguracji pamięci podręcznej przy każdym ponownym załadowaniu/uruchomieniu. W wersji 3.1.8 klucz i tajny klucz nie są już zapisywane w pliku konfiguracji pamięci podręcznej. Jeśli klucz i tajny klucz zostały wcześniej zapisane w pliku konfiguracji pamięci podręcznej, zostaną usunięte. |
| 170708621 | Funkcja | Nie można wyłączyć wtyczki do statystyk.
W poprzednich wersjach mikrobramy wtyczka do statystyk była domyślnie włączona i nie można było jej wyłączyć. W wersji 3.1.8 wprowadzono nowy parametr konfiguracji |
| 159571119 | Błąd | Występuje błąd null w haku onerror_request we wtyczkach niestandardowych w przypadku przekroczenia limitu czasu odpowiedzi/gniazda.
Wprowadziliśmy poprawki, aby w przypadku zdarzeń |
3.1.7
24 września 2020 r. firma Apigee opublikowała te poprawki i ulepszenia Edge Microgateway.
Wersje komponentów:
W tabeli poniżej znajdziesz numery wersji poszczególnych projektów komponentów powiązanych z Edge Microgateway 3.1.7. Pamiętaj, że każdy komponent jest osobnym projektem, więc numery wersji mogą nie odpowiadać wersji głównej usługi:
| microgateway | core | config | plugins | edgeauth |
|---|---|---|---|---|
| 3.1.7 | 3.1.8 | 3.1.6 | 3.1.2 | 3.1.1 |
Poprawki błędów i ulepszenia:
| Identyfikator problemu | Typ | Opis |
|---|---|---|
| 131708105 | Błąd | Wtyczka analytics nieprawidłowo obsłużyła pustą odpowiedź z wywołań axpublisher, co spowodowało zamknięcie instancji roboczych.
|
| 133162200 | Błąd | Informacje o aplikacji dewelopera nie zostały wypełnione w statystykach z powodu odpowiedzi o stanie 403 spowodowanych nieautoryzowanymi ścieżkami zasobów usługi lub odpowiedzi o stanie 401 spowodowanych wygasłym lub nieprawidłowym tokenem.
|
| 132194290 | Błąd | Rekordy analityczne są odrzucane, gdy Apigee Edge odrzuca niektóre rekordy analityczne.
|
| 158618994 | Błąd | Nadmierna liczba połączeń klientów Redis.
|
| 161404373 | Błąd | W przypadku odpowiedzi o stanie 404 w komunikacie odpowiedzi był zawarty pełny identyfikator URI serwera proxy. |
| 166356972 | Błąd | Uruchomienie Edge Microgateway z Node.js w wersji 12.13.x lub nowszej powodowało błąd podczas wykonywania wtyczek, które przekształcają ładunek żądania: {"message":"write after end","code":"ERR_STREAM_WRITE_AFTER_END"}
|
| 168681746 | Błąd | Ręczne ponowne wczytywanie Edge Microgateway za pomocą redisBasedConfigCache:true nie działało.
|
| 149256174 | Błąd | Błędy wtyczki OAuth nie były rejestrowane w przypadku awarii sieci.
|
| 166517190 | Błąd | Dane jwk_public_keys nie zostały zapisane i pobrane przez Synchronizer i zapisane w Redis.
|
| 141659881 | Błąd | Obsługa błędów nieprawidłowego certyfikatu docelowego wyświetlała wprowadzające w błąd odpowiedzi o błędzie.
|
| 142808699 | Błąd | Wtyczka accesscontrol nie obsługiwała prawidłowo sekcji „allow” i „deny”.
Mikrobramka prawidłowo przetwarza teraz sekcję „deny” i uwzględnia kolejność sekcji „allow” i „deny”. Do pliku konfiguracji mikrobramy dodano nową właściwość |
3.1.6
20 sierpnia 2020 r. firma Apigee opublikowała te poprawki i ulepszenia Edge Microgateway.
Wersje komponentów:
W tabeli poniżej znajdziesz numery wersji poszczególnych projektów komponentów powiązanych z Edge Microgateway 3.1.6. Pamiętaj, że każdy komponent jest osobnym projektem, więc numery wersji mogą nie odpowiadać wersji głównej usługi:
| microgateway | core | config | plugins | edgeauth |
|---|---|---|---|---|
| 3.1.6 | 3.1.7 | 3.1.5 | 3.1.1 | 3.1.1 |
Poprawki błędów i ulepszenia:
| Identyfikator problemu | Typ | Opis | ||||||||||||
|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|
| 163711992 | Funkcja | Opcje niestandardowej lokalizacji pliku klucza i certyfikatu dla polecenia rotatekey.
Więcej informacji o tych nowych opcjach poleceń znajdziesz w artykule Rotacja kluczy. |
||||||||||||
| 154838259 | Błąd | Naprawianie rotacji kluczy w przypadku wielu instancji w wielu centrach danych
Więcej informacji o tych nowych opcjach poleceń znajdziesz w artykule Rotacja kluczy. |
||||||||||||
| 145525133 | Funkcja w wersji alfa | Nowe dane dotyczące wtyczek
Szczegółowe informacje znajdziesz w pliku README Nowe dane wtyczki na GitHubie. |
||||||||||||
| 159396879 | Błąd | Usuwanie nieużywanego pakietu Helper | ||||||||||||
| 161092943 | Błąd | Nieprawidłowa weryfikacja ścieżki podstawowej
Przed wersją 3.1.6 ścieżka podstawowa serwera proxy była dopasowywana nieprawidłowo, gdy nie kończyła się znakiem Poniżej znajdziesz więcej informacji o poprzednim działaniu (które zostało poprawione w wersji 3.1.6):
Załóżmy, że serwer proxy jest skonfigurowany ze ścieżką podstawową
|
||||||||||||
| 160431789 | Błąd | Wtyczki niestandardowe – obiekt konfiguracji przekazany do funkcji init nie jest wypełniony
Konfiguracja Apigee Edge jest udostępniana w obiekcie konfiguracji dla wszystkich niestandardowych wtyczek po scaleniu z plikiem konfiguracji Edge Microgateway. Zobacz config. |
||||||||||||
| 162758808 | Błąd | Nowa konfiguracja limitu dla magazynu zapasowego Redis
Możesz użyć poniższej konfiguracji, aby określić magazyn Redis dla limitów. Więcej informacji znajdziesz w artykule o używaniu magazynu Redis do obsługi limitów. |
3.1.5
26 czerwca 2020 r. firma Apigee opublikowała te poprawki i ulepszenia Edge Microgateway.
Wersje komponentów:
W tabeli poniżej znajdziesz numery wersji poszczególnych projektów komponentów powiązanych z Edge Microgateway 3.1.5. Pamiętaj, że każdy komponent jest osobnym projektem, więc numery wersji mogą nie odpowiadać wersji głównej usługi:
| microgateway | core | config | plugins | edgeauth |
|---|---|---|---|---|
| 3.1.5 | 3.1.6 | 3.1.4 | 3.1.0 | 3.1.0 |
Poprawki błędów i ulepszenia:
| Identyfikator problemu | Typ | Opis |
|---|---|---|
| 159210507 | Funkcja | Konfiguracja wykluczająca przetwarzanie wtyczki
Dodano nową funkcję konfiguracji, która umożliwia pomijanie przetwarzania wtyczek w przypadku określonych adresów URL. Więcej informacji znajdziesz w artykule o konfigurowaniu wykluczonych adresów URL w przypadku wtyczek. |
| 156986819, 158529319 | Błąd | Rozwiązaliśmy problemy z wtyczką json2xml
Rozwiązaliśmy problemy, które powodowały, że wtyczka generowała zduplikowane nagłówki Content-Type, a w niektórych przypadkach nagłówki nie były wysyłane do miejsca docelowego zgodnie z oczekiwaniami. |
| 156560067, 159688634 | Funkcja | Używanie wartości zmiennych środowiskowych w konfiguracji Dodano funkcję, która umożliwia określanie zmiennych środowiskowych za pomocą tagów w pliku konfiguracji. Określone tagi zmiennych środowiskowych są zastępowane rzeczywistymi wartościami zmiennych środowiskowych. Zamienniki są przechowywane tylko w pamięci, a nie w oryginalnych plikach konfiguracji lub pamięci podręcznej. Więcej informacji znajdziesz w artykule na temat ustawiania atrybutów konfiguracji za pomocą wartości zmiennych środowiskowych. |
| 155077210 | Błąd | Rozwiązaliśmy problem z formatowaniem dziennika.
Naprawiliśmy błąd, który powodował, że host docelowy pojawiał się w logach z dołączonymi dodatkowymi dwukropkami. |
| 153673257 | Błąd | (Tylko Edge dla chmury prywatnej) Produkty obsługujące Microgateway nie są pobierane Rozwiązaliśmy problem, który powodował, że produkty obsługujące mikrobramę nie były pobierane. Ten problem występował tylko w instalacjach Edge dla chmury prywatnej. |
| 154956890, 155008028, 155829434 | Funkcja | Obsługa filtrowania pobranych produktów według atrybutów niestandardowych
Więcej informacji znajdziesz w artykule Filtrowanie produktów według atrybutów niestandardowych. |
| 153949764 | Błąd | Rozwiązaliśmy problem, który powodował awarię procesu Edge Microgateway, gdy plik docelowy dziennika był pełny.
Ulepszyliśmy obsługę wyjątków, aby przechwytywać błąd i wyświetlać komunikat w konsoli. |
| 155499600 | Błąd | Rozwiązano problemy z rotacją kluczy i uaktualnieniem KVM
Zobacz też Rotacja kluczy JWT. |
3.1.4
23 kwietnia 2020 r. firma Apigee opublikowała tę poprawkę do Edge Microgateway.
Poprawka błędu:
Rozwiązaliśmy problem z zależnościami w wersji 3.1.3. Wersja 3.1.3 została oznaczona jako wycofana w repozytorium npm. Wszystkie poprawki błędów i ulepszenia opisane w informacjach o wersji 3.1.3 dotyczą też tej wersji.
3.1.3
15 kwietnia 2020 r. firma Apigee opublikowała te poprawki i ulepszenia Edge Microgateway.
Wersje komponentów:
W tabeli poniżej znajdziesz numery wersji poszczególnych projektów komponentów powiązanych z Edge Microgateway 3.1.3. Pamiętaj, że każdy komponent jest osobnym projektem, więc numery wersji mogą nie odpowiadać wersji głównej usługi:
| microgateway | core | config | plugins | edgeauth |
|---|---|---|---|---|
| 3.1.3 | 3.1.3 | 3.1.3 | 3.0.14 | 3.0.9 |
Poprawki błędów i ulepszenia:
- 153509313 – rozwiązaliśmy problem, który powodował, że moduł debugowania Node.js powodował wycieki pamięci. Problem występuje w wersjach 3.1.0, 3.1.1 i 3.1.2.
- 153509313 – rozwiązaliśmy problem polegający na tym, że w danych wyjściowych logowania był drukowany ten sam identyfikator wiadomości dla 2 różnych transakcji.
- 151673570 – rozwiązaliśmy problem polegający na tym, że Edge Microgateway nie był aktualizowany, aby korzystać z nowych interfejsów API Apigee KVM. Edge Microgateway używa teraz nowych poleceń do dodawania i aktualizowania wartości KVM.
- 152822846 – w poprzednich wersjach usługa Edge Microgateway została zaktualizowana, aby jej przetwarzanie mapowania ścieżki zasobu było zgodne z Apigee Edge. W tej wersji rozwiązaliśmy problem, który powodował, że wzorzec
/literal_string/*nie był prawidłowo obsługiwany. Na przykład:/*/2/*. Zobacz też Konfigurowanie działania ścieżki zasobu „/”, „/*” i „/**”. - 152005003 – wprowadzono zmiany, aby umożliwić korzystanie z identyfikatorów ograniczonych do organizacji i środowiska na potrzeby limitów.
- 152005003 – wprowadzono zmiany, aby umożliwić korzystanie z identyfikatorów ograniczonych do organizacji i środowiska na potrzeby limitów. Kombinacja „org + env + appName + productName” jest używana jako identyfikator limitu.
3.1.2
16 marca 2020 r. firma Apigee opublikowała te poprawki i ulepszenia Edge Microgateway.
Wersje komponentów:
W tabeli poniżej znajdziesz numery wersji poszczególnych projektów komponentów powiązanych z Edge Microgateway 3.1.3. Pamiętaj, że każdy komponent jest osobnym projektem, więc numery wersji mogą nie odpowiadać wersji głównej usługi:
| microgateway | core | config | plugins | edgeauth |
|---|---|---|---|---|
| 3.1.2 | 3.1.2 | 3.1.2 | 3.0.13 | 3.0.9 |
Poprawki błędów i ulepszenia:
- 151285018 – dodano obsługę serwera proxy HTTP dla ruchu między Edge Microgateway a docelowymi backendami. Dodatkowo rozwiązaliśmy problemy z istniejącą obsługą serwera proxy HTTP między Edge Microgateway a Apigee Edge. Więcej informacji:
- 149101890 – kod powiadomienia w dzienniku w przypadkach, gdy serwer docelowy lub system równoważenia obciążenia zamyka połączenie, został zmieniony z ERROR na INFO.
- 150746985 – rozwiązaliśmy problem, który powodował, że polecenie
edgemicro verifynie działało prawidłowo, jeśli w pliku konfiguracji znajdowało się polecenieredisBasedConfigCache: truelubquotaUri: https://%s-%s.apigee.net/edgemicro-auth. - 151284716 – wprowadzono ulepszenie, które pozwala szybciej zamykać połączenia z serwerem, gdy procesy robocze są ponownie uruchamiane podczas ponownego wczytywania.
- 151588764 – zaktualizowano wersję Node.js w obrazie Dockera używanym do uruchamiania Edge Microgateway w kontenerze Dockera do wersji 12, ponieważ wersja Node.js 8 została wycofana.
- 151306049 – zaktualizowano dokumentację, aby wyświetlić listę interfejsów API zarządzania Apigee Edge, które są używane przez polecenia interfejsu wiersza poleceń Edge Microgateway. Zobacz Z jakich interfejsów API zarządzania korzysta Edge Microgateway?.
3.1.1
20 lutego 2020 r. firma Apigee opublikowała te poprawki i ulepszenia Edge Microgateway.
Wersje komponentów:
W tabeli poniżej znajdziesz numery wersji poszczególnych projektów komponentów powiązanych z Edge Microgateway 3.1.1. Pamiętaj, że każdy komponent jest osobnym projektem, więc numery wersji mogą nie odpowiadać wersji głównej usługi:
| microgateway | core | config | plugins | edgeauth |
|---|---|---|---|---|
| 3.1.1 | 3.1.1 | 3.1.1 | 3.0.13 | 3.0.9 |
Poprawki błędów i ulepszenia:
-
146069701 – rozwiązaliśmy problem polegający na tym, że moduł
microgateway-corenie uwzględniał zmiennych środowiskowychHTTP_PROXYiHTTPS_PROXY. W wyniku tej zmiany ustawienia serwera proxy w pliku konfiguracji YAML, jeśli są określone, są teraz ignorowane. Do określenia serwera proxy używane są tylko zmienne środowiskowe.Jeśli chcesz określić konfigurację serwera proxy w pliku konfiguracji, musisz też określić zmienną
HTTP_PROXY, która zawiera ten sam adres URL serwera proxy co adres URL podany w pliku konfiguracji. Jeśli na przykład określisz tę konfigurację:edge_config: proxy: http://10.128.0.20:3128 proxy_tunnel: true
Musisz też określić tę zmienną środowiskową:
HTTP_PROXY=http://10.128.0.20:3128
- 146320620 – dodano nowy parametr konfiguracji:
edgemicro.headers_timeout. Ten atrybut ogranicza czas (w milisekundach), przez który parser HTTP będzie czekać na otrzymanie pełnych nagłówków HTTP. Na przykład:edgemicro: keep_alive_timeout: 6000 headers_timeout: 12000
Wewnętrznie parametr ustawia atrybut Node.js
Server.headersTimeoutw żądaniach. (Domyślnie: 5 sekund więcej niż czas ustawiony za pomocąedgemicro.keep_alive_timeout. To ustawienie domyślne zapobiega błędnemu przerywaniu połączenia przez systemy równoważenia obciążenia lub serwery proxy). 149278885 – dodano nową funkcję, która umożliwia ustawienie docelowego limitu czasu interfejsu API na poziomie serwera proxy interfejsu API zamiast używania jednego globalnego ustawienia limitu czasu.
Jeśli we właściwościach serwera proxy interfejsu API ustawisz właściwość TargetEndpoint
io.timeout.millis, Edge Microgateway będzie mógł pobrać tę właściwość i zastosować limity czasu dla docelowego punktu końcowego. Jeśli ten parametr nie zostanie zastosowany, Edge Microgateway używa globalnego limitu czasu określonego za pomocąedgemicro.request_timeout.
3.1.0
21 stycznia 2020 r. firma Apigee opublikowała te poprawki i ulepszenia Edge Microgateway.
Wersje komponentów:
W tabeli poniżej znajdziesz numery wersji poszczególnych projektów komponentów powiązanych z Edge Microgateway 3.1.0. Pamiętaj, że każdy komponent jest osobnym projektem, więc numery wersji mogą nie odpowiadać wersji głównej usługi:
| microgateway | core | config | plugins | edgeauth |
|---|---|---|---|---|
| 3.1.0 | 3.1.0 | 3.1.0 | 3.0.12 | 3.0.9 |
Poprawki błędów i ulepszenia:
-
144187500 – po aktywowaniu flagi
quotas.failOpenbędzie rejestrowane nowe zdarzenie na poziomie WARN. Ta flaga jest wywoływana, gdy wystąpi błąd przetwarzania limitu lub gdy żądanie „zastosuj limit” do Edge nie zaktualizuje zdalnych liczników limitów. W takim przypadku limit będzie przetwarzany na podstawie lokalnych danych tylko do czasu następnej udanej zdalnej synchronizacji limitu. Wcześniej to zdarzenie było rejestrowane tylko wtedy, gdy poziom logowania był ustawiony na DEBUG.Na przykład:
2020-01-20T02:52:53.040Z [warn][localhost:8000][5][foo-eval][test][hello/][]
[DbpGIq9jKfzPX8jvXEivhA0LPwE][f372cc30-3b2f-11ea-845f-a627f][quota][remote quota not
available so processing locally, setting quota-failed-open for identifier: AppQuota60.Quota60]
[GET][][][][]
- 145023519 – rozwiązaliśmy problem, który powodował, że transakcje w toku lub nowe transakcje były zakłócane, gdy Edge Microgateway wykrywał zmianę w serwerze proxy interfejsu API. Teraz, gdy w serwerze proxy zostanie wprowadzona zmiana, Edge Microgateway odświeża pamięć podręczną i ponownie uruchamia węzły robocze. Ta zmiana nie będzie miała wpływu na transakcje w toku ani na nowe wywołania interfejsu API wysyłane do mikrobramy.
- 146378327 – poziom logowania
sourceRequest,targetRequestitargetResponsezostał zmieniony na INFO. - 146019878 – naprawiono rozbieżność między czasem oczekiwania obliczonym dla „Wydajności serwera proxy interfejsu API” w Edge Analytics a zdarzeniami dziennika sourceResponse/targetResponse w Edge Microgateway. Teraz czas oczekiwania w zdarzeniach z dziennika Edge Analytics i Microgateway jest taki sam.
- Zmiany związane z logiką dopasowywania wzorców:
- 147027862 – wtyczka oauth została zaktualizowana, aby obsługiwać te wzorce dopasowania ścieżki zasobu określone w usługach API:
/{literal}**/{literal}*- Dowolna kombinacja 2 powyższych wzorców
Dzięki tej zmianie wtyczka Edge Microgateway stosuje teraz takie samo dopasowywanie wzorców jak Apigee Edge, zgodnie z opisem w artykule Konfigurowanie zachowania ścieżki zasobu „/”, „/*” i „/**”.
- 145644205 – aktualizacja logiki dopasowywania wzorców wtyczki apiKeys w celu dopasowania do wtyczki oauth.
- 147027862 – wtyczka oauth została zaktualizowana, aby obsługiwać te wzorce dopasowania ścieżki zasobu określone w usługach API:
- 143488312 – rozwiązano problem, który powodował, że spacje na początku lub na końcu parametru identyfikatora klienta powodowały, że lista produktów JWT była pusta w przypadku żądań tokena OAuth i klucza interfejsu API.
- 145640807 i 147579179 – dodano nową funkcję, która umożliwia specjalnej instancji Edge Microgateway o nazwie „synchronizator” pobieranie danych konfiguracji z Apigee Edge i zapisywanie ich w lokalnej bazie danych Redis. Inne instancje mikrobramy można następnie skonfigurować tak, aby odczytywały dane konfiguracji z bazy danych. Ta funkcja zwiększa odporność Edge Microgateway.
Umożliwia to uruchamianie i działanie instancji microgateway bez konieczności komunikowania się z Apigee Edge. Szczegółowe informacje znajdziesz w artykule Korzystanie z synchronizatora.
Funkcja synchronizatora jest obecnie obsługiwana w przypadku Redis 5.0.x.
Wersja 3.0.x
Poprawki błędów i ulepszenia w wersji 3.0.x
3.0.10
8 listopada 2019 r. firma Apigee opublikowała te poprawki i ulepszenia Edge Microgateway.
Wersje komponentów:
W tabeli poniżej znajdziesz numery wersji poszczególnych projektów komponentów powiązanych z Edge Microgateway 3.0.10. Pamiętaj, że każdy komponent jest osobnym projektem, więc numery wersji mogą nie odpowiadać wersji głównej usługi:
| microgateway | core | config | plugins | edgeauth |
|---|---|---|---|---|
| 3.0.10 | 3.0.8 | 3.0.8 | 3.0.11 | 3.0.8 |
Poprawki błędów i ulepszenia:
-
142677575 – wprowadziliśmy aktualizację funkcji, dzięki której dopasowywanie wzorców ścieżek zasobów używanych w usługach interfejsu API dla Edge Microgateway jest teraz zgodne z dopasowywaniem wzorców ścieżek zasobów używanym przez Apigee Edge, zgodnie z opisem w artykule Konfigurowanie zachowania ścieżki zasobu „/”, „/*” i „/**”.
Uwaga: jeśli używasz wzorca zasobu złożonego, takiego jak
/*/2/**, musisz upewnić się, że serwer proxyedgemicro_authzostał dodany do samodzielnego usługi interfejsu API. Następnie musisz uwzględnić ten produkt w aplikacji dewelopera serwera proxy, jak pokazano na zrzucie ekranu poniżej: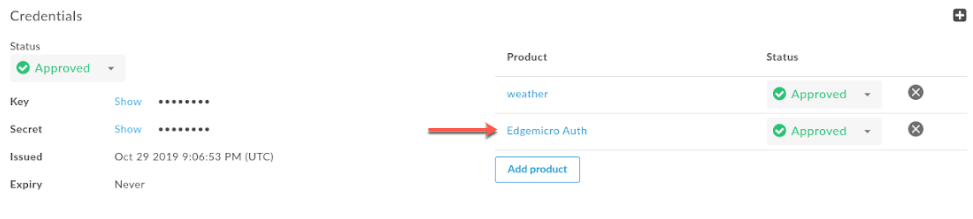
Uwaga: właściwość konfiguracji
features.isSingleForwardSlashBlockingEnabledopisana w artykule Konfigurowanie zachowania ścieżki zasobu „/”, „/*” i „/**” nie jest obsługiwana w przypadku Edge Microgateway. 143740696 – zmieniła się struktura konfiguracji
quotas(zobacz też informacje o wersji 3.0.9). Właściwośćquotassłuży do konfigurowania wtyczki limitów. Zmiana struktury została wprowadzona w celu poprawy przejrzystości elementów konfiguracji. Aby skonfigurować wtyczkę limitu, użyj tej konfiguracji YAML. Pamiętaj, że właściwość konfiguracji nosi nazwęquotas. Szczegółowe informacje o poszczególnych właściwościach konfiguracjiquotasznajdziesz w artykule na temat opcji konfiguracji limitu.edgemicro: home: ../gateway port: 8000 max_connections: -1 max_connections_hard: -1 logging: level: info dir: /var/tmp stats_log_interval: 60 plugins: dir: ../plugins sequence: - oauth - quota quotas: bufferSize: hour: 20000 minute: 500 default: 10000 useDebugMpId: true failOpen: true ...- 141750056 – dodano nową funkcję, która umożliwia używanie Redis jako magazynu zapasowego limitów.
Jeśli
useRedisma wartość true, używany jest moduł volos-quota-redis. Jeśli ma wartość true, limit jest ograniczony tylko do tych instancji Edge Microgateway, które łączą się z Redis. Jeśli ustawisz wartość false, jako magazyn zapasowy będzie używany moduł volos-quota-apigee, a licznik limitów będzie globalny. Szczegółowe informacje znajdziesz w artykule Opcje konfiguracji limitu. Na przykład:edgemicro: ... quotas: useRedis: true redisHost: localhost redisPort: 6379 redisDb: 1
- 140574210 – domyślny czas ważności tokenów generowanych przez serwer proxy
edgemicro-authzostał zmieniony ze 108 000 milisekund (1,8 minuty) na 1800 sekund (30 minut). - 143551282 – aby obsługiwać organizacje z włączonym SAML, polecenie
edgemicro genkeyszostało zaktualizowane i zawiera parametr‑‑token. Ten parametr umożliwia używanie tokena OAuth do uwierzytelniania zamiast nazwy użytkownika i hasła. Więcej informacji znajdziesz w artykule na temat generowania kluczy.
3.0.9
11 października 2019 r. firma Apigee opublikowała te poprawki i ulepszenia Edge Microgateway.
Wersje komponentów:
W tabeli poniżej znajdziesz numery wersji poszczególnych projektów komponentów powiązanych z Edge Microgateway 3.0.9. Pamiętaj, że każdy komponent jest osobnym projektem, więc numery wersji mogą nie odpowiadać wersji głównej usługi:
| microgateway | core | config | plugins | edgeauth |
|---|---|---|---|---|
| 3.0.9 | 3.0.7 | 3.0.7 | 3.0.10 | 3.0.7 |
Poprawki błędów i ulepszenia:
- 141989374 – dodano nową funkcję „dostęp w przypadku niepowodzenia” dla wtyczki limitu.
Gdy ta funkcja jest włączona, jeśli wystąpi błąd przetwarzania limitu lub jeśli żądanie „zastosuj limit” wysłane do Edge nie zaktualizuje zdalnych liczników limitów, limit będzie przetwarzany tylko na podstawie lokalnych liczników do czasu następnej udanej zdalnej synchronizacji limitów. W obu tych przypadkach w obiekcie żądania ustawiana jest flaga
quota-failed-open.Aby włączyć funkcję „dostęp w przypadku niepowodzenia” dla limitu, ustaw tę konfigurację:
quotas :
 failOpen : true
Uwaga: dodatkowo nazwa flagi obiektu żądania
fail-openwtyczki OAuth została zmieniona naoauth-failed-open. - 142093764 – wprowadzono zmianę konfiguracji serwera proxy
edgemicro-auth, aby zapobiec przekroczeniu limitu. Zmiana polega na ustawieniu typu limitu na kalendarzowy. Aby korzystać z tego ulepszenia, musisz zaktualizowaćedgemicro-authdo wersji 3.0.7 lub nowszej. - 142520568 – dodano nową funkcję umożliwiającą rejestrowanie identyfikatora procesora komunikatów w odpowiedziach dotyczących limitu. Aby korzystać z tej funkcji, musisz zaktualizować serwer proxy
edgemicro-authdo wersji 3.0.7 lub nowszej i skonfigurować te ustawienia:quotas: useDebugMpId: true
Gdy właściwość
useDebugMpIdjest ustawiona, odpowiedzi dotyczące limitów z Edge będą zawierać identyfikator MP i będą rejestrowane przez Edge Microgateway. Na przykład:{ "allowed": 20, "used": 3, "exceeded": 0, "available": 17, "expiryTime": 1570748640000, "timestamp": 1570748580323, "debugMpId": "6a12dd72-5c8a-4d39-b51d-2c64f953de6a" }
3.0.8
26 września 2019 r. firma Apigee opublikowała te poprawki i ulepszenia Edge Microgateway.
Wersje komponentów:
W tabeli poniżej znajdziesz numery wersji poszczególnych projektów komponentów powiązanych z Edge Microgateway 3.0.8. Pamiętaj, że każdy komponent jest osobnym projektem, więc numery wersji mogą nie odpowiadać wersji głównej usługi:
| microgateway | core | config | plugins | edgeauth |
|---|---|---|---|---|
| 3.0.8 | 3.0.6 | 3.0.6 | 3.0.9 | 3.0.6 |
Poprawki błędów i ulepszenia:
- 140025210 – dodano nową funkcję „dostęp w przypadku niepowodzenia”. Ta funkcja umożliwia kontynuowanie przetwarzania interfejsu API, jeśli nie można odświeżyć wygasłego tokena JWT z powodu błędu połączenia, który uniemożliwia pomyślne wywołanie weryfikacji klucza interfejsu API do serwera proxy
edgemicro-auth.Ta funkcja umożliwia ustawienie okresu prolongaty, podczas którego stary token pozostaje w pamięci podręcznej i jest ponownie używany do momentu wygaśnięcia okresu prolongaty. Ta funkcja umożliwia Edge Microgateway dalsze przetwarzanie żądań w przypadku tymczasowej awarii połączenia. Gdy połączenie zostanie przywrócone i wywołanie interfejsu Verify API Key zakończy się powodzeniem, zostanie pobrany nowy token JWT, który zastąpi stary token JWT w pamięci podręcznej.
Aby skonfigurować nową funkcję „dostęp w przypadku niepowodzenia”:
- Ustaw te właściwości w sekcji
oauthw pliku konfiguracji Edge Microgateway:oauth: failOpen: true failopenGraceInterval: time_in_seconds cacheKey: true ...
Na przykład:
oauth:
  failOpen: true
  failopenGraceInterval: 5
  cacheKey: true
  ...
W tym przykładzie stary token będzie używany przez 5 sekund, jeśli nie będzie można go odświeżyć z powodu problemu z połączeniem. Po 5 sekundach zostanie zwrócony błąd uwierzytelniania.
- Ustaw te właściwości w sekcji
- 141168968 – wprowadzono aktualizację, aby we wszystkich danych wyjściowych dziennika wtyczki uwzględniać
correlation_id. Dodatkowo poziomy niektórych logów zostały zmienione naerror. - 140193349 – wprowadzono aktualizację serwera proxy
edgemicro-auth, która wymaga weryfikacji klucza i obiektu tajnego Edge Microgateway przy każdym żądaniu weryfikacji klucza interfejsu API. Usługa Edge Microgateway została zaktualizowana, aby zawsze wysyłać klucz i tajny klucz przy każdym żądaniu weryfikacji klucza interfejsu API. Ta zmiana uniemożliwia klientom uzyskanie tokena JWT za pomocą samego klucza interfejsu API. - 140090250 – dodano logowanie diagnostyczne na potrzeby przetwarzania limitów. Dzięki tej zmianie można teraz korelować dane wyjściowe logów limitów z pozostałymi logami Edge Microgateway.
3.0.7
12 września 2019 r. firma Apigee opublikowała te poprawki i ulepszenia Edge Microgateway.
Wersje komponentów:
W tabeli poniżej znajdziesz numery wersji poszczególnych projektów komponentów powiązanych z Edge Microgateway 3.0.7. Pamiętaj, że każdy komponent jest osobnym projektem, więc numery wersji mogą nie odpowiadać wersji głównej usługi:
| microgateway | core | config | plugins | edgeauth |
|---|---|---|---|---|
| 3.0.7 | 3.0.5 | 3.0.5 | 3.0.8 | 3.0.5 |
Poprawki błędów i ulepszenia:
140075602 – zaktualizowano wtyczkę OAuth, aby w odpowiednich przypadkach zwracała kod stanu 5xx. Wcześniej wtyczka zwracała tylko kody stanu 4xx we wszystkich przypadkach innych niż 200. Teraz w przypadku każdej odpowiedzi na wiadomość, która nie ma stanu 200, zwracany będzie dokładny kod 4xx lub 5xx, w zależności od błędu.
Domyślnie ta funkcja jest wyłączona. Aby włączyć tę funkcję, dodaj właściwość
oauth.useUpstreamResponse: truedo konfiguracji Edge Microgateway. Na przykład:oauth: allowNoAuthorization: false allowInvalidAuthorization: false gracePeriod: 10 useUpstreamResponse: true
- 140090623 – w wersji 3.0.6 dodano nową właściwość konfiguracji:
quota.quotaUri. Ustaw tę właściwość konfiguracji, jeśli chcesz zarządzać limitami za pomocą serwera proxyedgemicro-authwdrożonego w Twojej organizacji. Jeśli ta właściwość nie jest skonfigurowana, domyślnie stosowany jest wewnętrzny punkt końcowy Edge Microgateway. Na przykład:edge_config: quotaUri: https://%s-%s.apigee.net/edgemicro-auth
W wersji 3.0.7 zaktualizowano
edgemicro-auth, aby akceptował tę nową konfigurację. Aby używać właściwościquotaUri, musisz przejść na najnowszą wersję serwera proxyedgemicro-auth. Szczegółowe informacje znajdziesz w artykule Uaktualnianie serwera proxy edgemicro-auth. - 140470888 – do wywołań limitów dodano nagłówek autoryzacji, aby zapewnić uwierzytelnianie.
Zmodyfikowano też serwer proxy
edgemicro-auth, aby usunąć „organizację” z identyfikatora limitu. Ponieważ punkt końcowy limitu znajduje się w organizacji klienta, identyfikator limitu nie jest już potrzebny. - 140823165 - The following property name:
edgemicro:
    keepAliveTimeout
została nieprawidłowo udokumentowana w wersji 3.0.6. Prawidłowa nazwa obiektu to:
edgemicro: keep_alive_timeout - 139526406 – naprawiono błąd, który powodował nieprawidłowe zliczanie limitu, jeśli aplikacja dewelopera miała wiele usług. Limit jest teraz prawidłowo egzekwowany w przypadku każdego produktu w aplikacji, która ma wiele produktów. Kombinacja „appName + productName” jest używana jako identyfikator limitu.
3.0.6
29 sierpnia 2019 r. firma Apigee opublikowała te poprawki i ulepszenia Edge Microgateway.
- 138633700 – dodano nową właściwość konfiguracji:
keepAliveTimeout. Ta właściwość umożliwia ustawienie limitu czasu Edge Microgateway (w milisekundach). (domyślnie: 5000 milisekund).Na przykład:
edgemicro:
  keep_alive_timeout: 600
- 140090623 – dodano nową właściwość konfiguracji:
quotaUri. Ustaw tę właściwość konfiguracji, jeśli chcesz zarządzać limitami za pomocą serwera proxyedgemicro-authwdrożonego w Twojej organizacji. Jeśli ta właściwość nie jest skonfigurowana, domyślnie stosowany jest wewnętrzny punkt końcowy Edge Microgateway. Na przykład:edge_config: quotaUri: https://your_org-your_env.apigee.net/edgemicro-auth
Aby korzystać z tej funkcji, musisz najpierw wdrożyć w organizacji najnowszą wersję serwera proxy
edgemicro-auth. Szczegółowe informacje znajdziesz w artykule Uaktualnianie serwera proxy edgemicro-auth. - 138722809 – dodano nową właściwość konfiguracji:
stack_trace. Ta właściwość pozwala kontrolować, czy zrzuty stosu pojawiają się w plikach dziennika. Na przykład:stack_trace: false
Jeśli zmienna
stack_tracema wartośćtrue, zrzut stosu zostanie zapisany w logach. Jeśli jest ustawiona nafalse, zrzut stosu nie będzie drukowany w logach.
3.0.5
15 sierpnia 2019 r. firma Apigee opublikowała te poprawki i ulepszenia Edge Microgateway.
Poprawki błędów- 139005279 – rozwiązaliśmy problem, który powodował, że polecenie
edgemicro statusnie zwracało prawidłowej liczby procesów instancji roboczych. - 138437710 – rozwiązaliśmy problem w klasie ExitCounter, który uniemożliwiał zapisanie prawidłowego dziennika.
- 139064652 – dodano możliwość dodawania poziomów logowania
traceidebugdo logów zdarzeń i logów systemowych. Na razie dodaliśmy tylko możliwość dodawania tych poziomów logów. Obecnie dostępne poziomy logów toinfo,warnierror. - 139064616 – ustandaryzowano dane wyjściowe logu dla wszystkich instrukcji logowania w konsoli. Instrukcje logowania w konsoli zawierają teraz te atrybuty:
- Sygnatura czasowa
- Nazwa komponentu
- Identyfikator procesu
- Komunikat logu konsoli
- 138413755 – ulepszenie komunikatów logu dotyczących klucza JWT i tajnego klucza w przypadku tych poleceń interfejsu wiersza poleceń: cert, verify, upgradekvm, token, genkeys, revokekeys, rotatekey i configure.
- 138413577 – dodanie i ulepszenie obsługi błędów w przypadku przekroczenia limitu czasu usługi backendu.
- 138413303 – dodanie i ulepszenie obsługi błędów w przypadku przekroczenia limitu czasu odpowiedzi i gniazda.
- 138414116 – dodanie i ulepszenie obsługi błędów „odmowa połączenia”.
3.0.4
1 sierpnia 2019 r. firma Apigee opublikowała te poprawki i ulepszenia Edge Microgateway.
- 134445926 – ulepszenia wewnętrznego uwierzytelniania Edge Microgateway.
- 137582169 – rozwiązaliśmy problem, który powodował uruchamianie niechcianych procesów. Dodatkowe procesy powodowały ponowne wczytywanie wtyczek i zużywały zbyt dużo pamięci. Edge Microgateway utrzymuje teraz liczbę procesów w oczekiwanym limicie.
- 137768774 – ulepszenia komunikatów logu:
- wyczyszczone logi transakcji (żądań);
- Dodano więcej komunikatów logu tam, gdzie było to konieczne.
- Przeniesiono komunikaty logu transakcji (żądania) z danych wyjściowych konsoli do odpowiedniego pliku dziennika.
- Zaktualizowano logi konsoli, aby korzystały ze scentralizowanej analizy logów.
- 138321133, 138320563 – podstawowa zmiana wewnętrzna w buforze limitu, która umożliwi przyszłe ulepszenia limitów.
3.0.3
23 lipca 2019 r. firma Apigee opublikowała te poprawki i ulepszenia Edge Microgateway.
- Ulepszenia logowania: istniejące logi środowiska wykonawczego używają nowej funkcji
eventLog(), która rejestruje i zapisuje dane środowiska wykonawczego w spójnym formacie. Informacje w dzienniku obejmują:- Sygnatura czasowa (zgodnie z normą ISO 8601: RRRR-MM-DDTGG:mm:ss.sssZ).
- Poziom logu (błąd, ostrzeżenie lub informacja).
- Nazwa hosta – nazwa hosta wysyłającego żądanie z nagłówka żądania.
- Identyfikator procesu – jeśli masz uruchomiony klaster procesów Node.js, jest to identyfikator procesu, w którym wystąpiło logowanie.
- Nazwa organizacji Apigee.
- Nazwa środowiska w organizacji.
- Nazwa proxy interfejsu API.
- Adres IP klienta.
- ClientId.
- Identyfikator korelacji (obecnie nie jest ustawiony).
- Nazwa komponentu Edge Microgateway.
- Komunikat niestandardowy – niektóre obiekty mogą wyświetlać dodatkowe informacje przekazywane do tej właściwości błędu.
- Metoda żądania (jeśli jest to żądanie HTTP).
- Kod stanu odpowiedzi (w przypadku żądania HTTP).
- Komunikat o błędzie.
- Kod błędu – jeśli obiekt zawiera kod błędu, jest on wyświetlany w tej właściwości.
- Czas.
- Znacznik końca wiersza systemu operacyjnego.
Wartości właściwości null powodują wyświetlanie pustych nawiasów:
[].Poniższy przykład pokazuje format logu:
Timestamp [level][hostname][ProcessId][Org][Environment][APIProxy][ClientIp][ClientId][][component][customMessage][reqMethod][respStatusCode][errMessage][errCode][timeTaken]
(137770055)
- Wydajność: usługi interfejsu API nie były filtrowane na podstawie środowiska. Ten problem został rozwiązany. (135038879)
- Różne integracje testów funkcjonalnych i ulepszenia jakości kodu.
3.0.2
3 lipca 2019 r. opublikowaliśmy te poprawki i ulepszenia Edge Microgateway.
Jakość kodu – kod został sprawdzony pod kątem jakości i wprowadzono zmiany, aby spełniał standardy jakości wymagane przez użytkowników. Rozwiązaliśmy problemy z błędami i ostrzeżeniami dotyczącymi jakości kodu, które pochodziły z JSHint.
W rezultacie wykryto i naprawiono kilka rzeczywistych błędów w kodzie. Wszystkie moduły Apigee Edge Microgateway przeszły ten proces. Zatwierdzenia z 28 czerwca i 2 lipca dotyczące microgateway-config, microgateway-core, microgateway-plugins i microgateway.
Wszystkie moduły ze zmianami jakości kodu zostały przetestowane za pomocą narzędzi wewnętrznych, które weryfikują działanie Edge Microgateway w przypadkach użycia przez klientów.
3.0.1
21 czerwca 2019 r. opublikowaliśmy te poprawki i ulepszenia Edge Microgateway.
- 134834551 – zmiana obsługiwanych wersji Node.js dla Edge Microgateway
(obsługiwane wersje Node.js: 8 i 12; wersje 7, 9 i 11 są eksperymentalne) - 134751883 – Edge Microgateway ulega awarii podczas ponownego wczytywania pod obciążeniem
- 134518428 – punkt końcowy produktów dla Edge Microgateway zwraca błąd 5XX, jeśli wzorzec filtra jest nieprawidłowy
- 135113408 - Workers should restart if they terminate unexpectedly
- 134945852 – tokenCacheSize nie jest używany we wtyczce OAuth
- 134947757 - set cacheTTL in oauth plug-in
- 135445171 - gracePeriod calculation in OAuth is not correct
- Używanie modułu memored dostarczanego z instalacją Edge Microgateway
- 135367906 - Security audit
Wersja 2.5.x
Nowe funkcje i ulepszenia w wersji 2.5.x
(Naprawiono w wersji 2.5.38, 7.06.2019)
Nieprawidłowo sformatowane tokeny JWT mogą powodować awarie instancji roboczych podczas korzystania z pamięci podręcznej tokenów. Problem został rozwiązany w module edge-microgateway-plugins. (b/134672029)
(Dodano w wersji 2.5.37) Dodaj opcję interfejsu wiersza poleceń edgemicro-cert -t.
Opcja edgemicro cert -t umożliwia określenie tokena protokołu OAuth do uwierzytelniania interfejsów API zarządzania Google Analytics. Zobacz też Zarządzanie certyfikatami.
(Dodano w wersji 2.5.35) Dodano obsługę debugowania Edge Microgateway za pomocą edgemicroctl.
Możesz użyć flagi mgdebug z edgemicroctl. Zobacz też Zadania integracji Kubernetes.
(Dodano w wersji 2.5.35) Włącz kompilację systemu Windows dla edgemicroctl.
(Dodano w wersji 2.5.31) Nowy interfejs API edgemicro-auth/token
Dodano nowy interfejs API edgemicro-auth/token, który umożliwia przekazywanie klienta/klucza tajnego jako nagłówka uwierzytelniania podstawowego zakodowanego w formacie Base64 i parametru typ uwierzytelnienia jako parametru formularza. Zobacz Uzyskiwanie tokenów okaziciela bezpośrednio.
(Naprawiono w wersji 2.5.31) Prywatna konfiguracja nie uwzględnia flagi tokena
Rozwiązaliśmy problem, który powodował, że skonfigurowanie Edge Microgateway do używania tokena dostępu OAuth2 w Edge dla chmury prywatnej nie działało prawidłowo (token nie był uwzględniany).
Docker: obsługa certyfikatów podpisanych samodzielnie
(Dodano 2.5.29) Jeśli używasz urzędu certyfikacji, który nie jest domyślnie zaufany przez Node.js, możesz użyć parametru NODE_EXTRA_CA_CERTS podczas uruchamiania kontenera Dockera z Edge Microgateway.
Szczegółowe informacje znajdziesz w artykule Używanie urzędu certyfikacji, który nie jest zaufany przez Node.js.
Docker: obsługa TLS
(Dodano w wersji 2.5.29) Edge Microgateway działający w kontenerze Dockera obsługuje teraz TLS w przypadku żądań przychodzących do serwera Edge Microgateway (żądania northbound) i żądań wychodzących z Edge Microgateway do aplikacji docelowej (żądania southbound).
Poniższe przykłady szczegółowo opisują, jak skonfigurować te ustawienia TLS:
- Przykładowa konfiguracja TLS dla ruchu wychodzącego
- Przykładowa konfiguracja TLS dla ruchu wychodzącego
W tych przykładach zobaczysz, jak używać punktu podłączania kontenera /opt/apigee/.edgemicro do wczytywania certyfikatów, do których następnie odwołuje się plik konfiguracji Edge Microgateway.
Docker: obsługa przekazywania żądań
(Dodano w wersji 2.5.27) Jeśli uruchamiasz Edge Microgateway w kontenerze Dockera, możesz użyć tych opcji, aby kontrolować zachowanie serwera proxy, gdy microgateway działa za zaporą sieciową:
HTTP_PROXYHTTPS_PROXYNO_PROXY
Szczegółowe informacje znajdziesz w artykule Uruchamianie Edge Micro jako kontenera Dockera.
Docker: zaktualizowane instrukcje dotyczące wtyczki
(Dodano w wersji 2.5.27) Jeśli uruchamiasz Edge Microgateway w kontenerze Dockera, masz teraz 2 opcje wdrażania wtyczek. Jedna z opcji, czyli użycie punktu podłączania Dockera, jest nowa. Druga opcja istniała już wcześniej i jest zasadniczo niezmieniona, ale plik Dockerfile został zaktualizowany. Szczegółowe informacje znajdziesz na tych stronach:
- Opcja A. Podłącz katalog wtyczek do woluminu (nowość)
- Opcja B. Wbudowanie wtyczek w kontener (zaktualizowano)
Nowa obsługa tokenów OAuth w poleceniu uaktualnienia KVM
(Dodano w wersji 2.5.27) Możesz używać tokena OAuth z poleceniem upgradekvm. Szczegółowe informacje znajdziesz w artykule o uaktualnianiu KVM.
Segregating APIs in Edge Analytics
(Dodano w wersji 2.5.26) Nowe flagi wtyczki analitycznej umożliwiają wyodrębnienie konkretnej ścieżki interfejsu API, tak aby była widoczna jako osobny serwer proxy w panelach Edge Analytics. Możesz na przykład odseparować interfejsy API kontroli stanu, aby nie mylić ich z rzeczywistymi wywołaniami interfejsu API. Więcej informacji znajdziesz w artykule Wykluczanie ścieżek z analizy.
Konfigurowanie lokalnego serwera proxy
(Dodano 2.5.25) Dzięki lokalnemu serwerowi proxy nie musisz ręcznie tworzyć serwera proxy obsługującego microgateway w Apigee Edge. Zamiast tego mikrobramka będzie używać ścieżki podstawowej lokalnego serwera proxy. Więcej informacji znajdziesz w artykule o korzystaniu z trybu lokalnego serwera proxy.
Korzystanie z trybu samodzielnego
(Dodano 2.5.25) Możesz uruchomić Edge Microgateway całkowicie odłączony od jakiejkolwiek zależności Apigee Edge. Ten scenariusz, nazywany trybem samodzielnym, umożliwia uruchamianie i testowanie Edge Microgateway bez połączenia z internetem. Więcej informacji znajdziesz w artykule Uruchamianie Edge Microgateway w trybie samodzielnym.
Unieważnianie kluczy
(Dodano 5.02.2019) Dodano nowe polecenie CLI, które unieważnia klucz i tajne dane logowania w konfiguracji Edge Microgateway.
edgemicro revokekeys -o [organization] -e [environment] -u [username] -k [key] -s [secret]
Obsługa Dockera
(Dodano 2.5.19) Możesz teraz pobrać najnowszą wersję Edge Microgateway jako obraz Dockera:
docker pull gcr.io/apigee-microgateway/edgemicro:latest
Obsługa Kubernetes
(Dodano 2.5.19) Możesz wdrożyć Edge Microgateway jako usługę lub bramę pomocniczą przed usługami wdrożonymi w klastrze Kubernetes. Zobacz: Integrate Edge Microgateway with Kubernetes overview (Omówienie integracji Edge Microgateway z Kubernetes).
Obsługa opcji TCP nodelay
(Dodano w wersji 2.5.16) Do konfiguracji Edge Micro dodano nowe ustawienie konfiguracji: nodelay.
Domyślnie połączenia TCP używają algorytmu Nagle'a do buforowania danych przed ich wysłaniem. Ustawienie nodelay na true wyłącza to zachowanie (dane będą natychmiast wysyłane za każdym razem, gdy wywoływana jest funkcja socket.write()). Więcej informacji znajdziesz też w dokumentacji Node.js.
Aby włączyć nodelay, zmodyfikuj plik konfiguracji Edge Micro w ten sposób:
edgemicro:
  nodelay: true
  port: 8000
  max_connections: 1000
  config_change_poll_interval: 600
  logging:
    level: error
    dir: /var/tmp
    stats_log_interval: 60
    rotate_interval: 24
Nowe opcje interfejsu wiersza poleceń do monitorowania Forever
(Dodano 5 lutego 2012 r.) Do polecenia edgemicro forever dodano nowe parametry. Te parametry pozwalają określić lokalizację pliku forever.json oraz uruchomić lub zatrzymać proces Forever w tle. Zobacz też Stałe monitorowanie.
| Parametr | Opis |
|---|---|
-f, --file | Określa lokalizację pliku forever.json. |
-a, --action | Może to być start lub stop. Domyślnie pojawia się na początku. |
Przykłady:
Aby rozpocząć:
edgemicro forever -f ~/mydir/forever.json -a start
Aby zatrzymać tryb Bez daty zakończenia:
edgemicro forever -a stop
Rotacja kluczy JWT
Dodaliśmy nową funkcję, która umożliwia rotację par kluczy publicznych i prywatnych używanych do generowania tokenów JWT na potrzeby zabezpieczeń OAuth w Edge Microgateway. Zobacz Rotacja kluczy JWT.
Filtrowanie pobranych serwerów proxy interfejsu API
Domyślnie Edge Microgateway pobiera wszystkie serwery proxy w organizacji Edge, których nazwy zaczynają się od prefiksu „edgemicro_”. Możesz zmienić to ustawienie domyślne, aby pobierać serwery proxy, których nazwy pasują do wzorca. Zobacz Filtrowanie pobranych serwerów proxy.
Określanie usług bez serwerów proxy interfejsu API
W Apigee Edge możesz utworzyć usługę interfejsu API, która nie zawiera żadnych serwerów proxy interfejsu API. Ta konfiguracja usługi umożliwia działanie klucza interfejsu API powiązanego z tą usługą z dowolnym serwerem proxy wdrożonym w organizacji. Od wersji 2.5.4 Edge Microgateway obsługuje tę konfigurację usługi.
Obsługa stałego monitorowania
Edge Microgateway ma plik forever.json, który możesz skonfigurować, aby kontrolować, ile razy i w jakich odstępach czasu Edge Microgateway ma być uruchamiany ponownie. Ten plik konfiguruje usługę o nazwie forever-monitor, która zarządza Forever programowo. Zobacz Stałe monitorowanie.
Centralne zarządzanie plikiem konfiguracji Edge Micro
Jeśli masz kilka instancji Edge Microgateway, możesz zarządzać ich konfiguracjami z jednej lokalizacji. Możesz to zrobić, określając punkt końcowy HTTP, z którego Edge Micro może pobrać plik konfiguracji. Zobacz Określanie punktu końcowego pliku konfiguracji.
Obsługa opcji CLI „forever”
(Dodano w wersji 2.5.8) Użyj polecenia edgemicro forever [package.json], aby określić lokalizację pliku forever.json. Przed dodaniem tego polecenia plik konfiguracji musiał znajdować się w katalogu głównym Edge Microgateway.
Na przykład:
edgemicro forever ~/mydir/forever.json
Dodanie opcji configUrl do polecenia reload
(Dodano w wersji 2.5.8) Możesz teraz używać opcji --configUrl lub -u z poleceniem edgemicro reload.
Okres prolongaty w przypadku rozbieżności czasowych JWT
(Dodano w wersji 2.5.7) Atrybut gracePeriod w konfiguracji OAuth pomaga zapobiegać błędom spowodowanym niewielkimi rozbieżnościami między zegarem systemowym a czasem Not Before (nbf) lub Issued At (iat) określonym w tokenie autoryzacji JWT. Ustaw ten atrybut na liczbę sekund, aby uwzględnić takie rozbieżności. Zobacz atrybuty OAuth.
(Dodano w wersji 2.5.7) Atrybut gracePeriod w konfiguracji OAuth pomaga zapobiegać błędom spowodowanym niewielkimi rozbieżnościami między zegarem systemowym a czasem Not Before (nbf) lub Issued At (iat) określonym w tokenie autoryzacji JWT. Ustaw ten atrybut na liczbę sekund, aby uwzględnić takie rozbieżności. Zobacz atrybuty OAuth.
Błędy poprawione w wersji 2.5.x
- (Problem nr 236) Poprawiono literówkę w czyszczeniu pamięci podręcznej.
- (Problem 234) Ponowne wczytywanie powoduje awarie w Edge Microgateway 2.5.35.
- (Problem 135) Błąd nieprawidłowego odwołania do hosta wirtualnego „secure” podczas używania opcji -v. Ta poprawka modyfikuje serwer proxy edgemicro-auth przed wdrożeniem, aby upewnić się, że hosty wirtualne dokładnie odpowiadają wartościom określonym we fladze „-v”. Możesz też określić dowolną liczbę i dowolną nazwę hosta wirtualnego (nie ma już ograniczenia do domyślnego i bezpiecznego).
- (Problem nr 141) Polecenie edgemicro reload nie obsługuje opcji pliku konfiguracji -c. Naprawiliśmy ten problem.
- (Problem 142) Edge Microgateway zgłasza błąd dotyczący wycofanej kryptografii podczas instalacji. Naprawiliśmy ten problem.
- (Problem 145) Limity nie działają z Edge Microgateway. Naprawiliśmy ten problem.
- (Problem społeczności Apigee: EMG – token JWT zweryfikowany zarówno pod kątem serwerów proxy interfejsu API, jak i identyfikatora URI zasobu w OAUTH) Token JWT zweryfikowany zarówno pod kątem serwerów proxy interfejsu API, jak i identyfikatora URI zasobu w OAUTH. Ten problem został rozwiązany.
- (Problem zgłoszony przez społeczność Apigee: Microgateway działa nawet bez tokena OAuth w nagłówku) Microgateway nie działa z OAuth. Naprawiliśmy ten problem.
- Naprawiono pidPath w systemie Windows.
- (Problem 157) Rozwiązaliśmy problem, który powodował wyświetlanie komunikatu o błędzie:
ReferenceError: deployProxyWithPasswordnie jest zdefiniowany. - (Problem nr 169) Aktualizacja zależności Node.js (npm audit)
- Serwer proxy
edgemicro-authużywa teraz zasad Edge JWT. Serwer proxy nie wymaga już Node.js do obsługi JWT.
Wersja 2.4.x
Nowe funkcje i ulepszenia w wersji 2.4.x
1. Ustawianie niestandardowego aliasu dla serwera proxy edgemicro-auth (PR 116)
Możesz zmienić domyślną ścieżkę podstawową serwera proxy edgemicro-auth. Domyślna ścieżka podstawowa to /edgemicro-auth. Aby go zmienić, użyj flagi -x w poleceniu edgemicro configure.
Przykład:
edgemicro configure -x /mypath …
2. Obsługa symboli wieloznacznych w ścieżkach podstawowych (PR 77)
W ścieżce podstawowej serwera proxy edgemicro_* możesz użyć co najmniej 1 symbolu wieloznacznego „*”. Na przykład ścieżka podstawowa /team/*/members umożliwia klientom wywoływanie adresów https://[host]/team/blue/members i https://[host]/team/green/members bez konieczności tworzenia nowych serwerów proxy interfejsu API do obsługi nowych zespołów. /**/ nie jest obsługiwany.
Ważne: Apigee NIE obsługuje używania symbolu wieloznacznego „*” jako pierwszego elementu ścieżki podstawowej. Na przykład ten wzorzec NIE jest obsługiwany: /*/search.3. Do interfejsu wiersza poleceń dodano niestandardową ścieżkę konfiguracji na potrzeby konfiguracji Private Cloud (PR 99)
Domyślnie plik konfiguracji mikrobramy znajduje się w ./config/config.yaml. W poleceniach init, configure i start możesz teraz określić niestandardową ścieżkę konfiguracji w wierszu poleceń, używając flagi -c lub --configDir. Naprawiliśmy błąd, który powodował, że niestandardowy katalog konfiguracji instalacji chmury prywatnej nie był rozpoznawany.
Przykład:
edgemicro start -o docs -e test -k abc123 -s xyz456 -c /home/microgateway/config
4. Respect *_PROXY variables (PR 61)
Jeśli brama Edge Microgateway jest zainstalowana za zaporą sieciową i nie może komunikować się z Apigee Edge w chmurze publicznej, możesz rozważyć 2 opcje:
Opcja 1:
Pierwszą opcją jest ustawienie opcji edgemicro: proxy_tunnel na wartość true w pliku konfiguracji bramy microgateway:
edge_config:
   proxy: http://10.224.16.85:3128
   proxy_tunnel: true
Gdy właściwość proxy_tunnel ma wartość true, Edge Microgateway używa metody HTTP CONNECT do tunelowania żądań HTTP przez jedno połączenie TCP. (To samo dotyczy sytuacji, gdy zmienne środowiskowe do konfigurowania serwera proxy mają włączony protokół TLS).
Opcja 2:
Druga opcja to określenie serwera proxy i ustawienie wartości proxy_tunnel na false w pliku konfiguracji mikrobramy. Na przykład:
edge_config:
   proxy: http://10.224.16.85:3128
   proxy_tunnel: false
W takim przypadku możesz ustawić te zmienne, aby kontrolować hosty dla każdego serwera proxy HTTP, którego chcesz używać, lub hosty, które nie powinny obsługiwać serwerów proxy Edge Microgateway: HTTP_PROXY, HTTPS_PROXY i NO_PROXY. Możesz ustawić NO_PROXY jako rozdzielaną przecinkami listę domen, do których Edge Microgateway nie powinien przekazywać żądań. Na przykład:
export HTTP_PROXY='http://localhost:3786'
export HTTPS_PROXY='https://localhost:3786'
Więcej informacji o tych zmiennych znajdziesz tutaj:
https://www.npmjs.com/package/request#controlling-proxy-behaviour-using-environment-variables
5. Ustawianie niestandardowego limitu czasu dla żądań docelowych (PR 57)
Możesz ustawić niestandardowy czas oczekiwania na żądania docelowe za pomocą tej konfiguracji:
edgemicro:
    request_timeout: 10
Czas oczekiwania jest ustawiany w sekundach. Jeśli upłynie limit czasu, Edge Microgateway odpowie kodem stanu 504.
6. Respect custom HTTP status messages on the target response (PR 53)
Edge Microgateway uwzględnia niestandardowe komunikaty o stanie HTTP ustawione w odpowiedzi docelowej. W poprzednich wersjach komunikaty o stanie wysyłane z miejsca docelowego były zastępowane wartościami domyślnymi Node.js.
7. Nagłówek X-Forwarded-For może ustawić client_ip na potrzeby statystyk
Jeśli nagłówek X-Forwarded-For jest obecny, ustawia zmienną client_ip, która jest raportowana w Edge Analytics. Ta funkcja pozwala poznać adres IP klienta, który wysłał żądanie do Edge Microgateway.
8. Zmiany we wtyczce OAuth
Wtyczka OAuth obsługuje weryfikację klucza interfejsu API i tokena dostępu OAuth. Przed tą zmianą wtyczka akceptowała obie formy zabezpieczeń. Dzięki tej zmianie możesz zezwolić tylko na jeden z tych modeli zabezpieczeń (przy zachowaniu zgodności wstecznej).
Wtyczka OAuth dodaje 2 nowe flagi:
-
allowOAuthOnly – jeśli ustawisz wartość true, każdy interfejs API musi zawierać nagłówek autoryzacji z tokenem dostępu Bearer.
-
allowAPIKeyOnly – jeśli ustawisz wartość true, każdy interfejs API musi zawierać nagłówek x-api-key (lub niestandardową lokalizację) z kluczem interfejsu API.
Te flagi ustawia się w pliku konfiguracji Edge Microgateway w ten sposób:
oauth:
    allowNoAuthorization: false
    allowInvalidAuthorization: false
    keep-authorization-header: false
    allowOAuthOnly: false
    allowAPIKeyOnly: false
9. Ulepszono serwer proxy edgemicro-auth (PR 40).
Wprowadziliśmy ulepszenia w serwerze proxy edgemicro-auth. Przed wprowadzeniem tych zmian serwer proxy przechowywał klucze w Edge Secure Store, czyli zaszyfrowanym magazynie. Teraz serwer proxy przechowuje klucze w zaszyfrowanej mapie klucz-wartość (KVM) Edge.
10. Rewriting default target URL in a plugin (PR 74)
Możesz też zastąpić port docelowego punktu końcowego i wybrać protokół HTTP lub HTTPS. Zmodyfikuj te zmienne w kodzie wtyczki: req.targetPort i req.targetSecure. Aby wybrać HTTPS, ustaw req.targetSecure na true. W przypadku HTTP ustaw wartość false. Jeśli ustawisz req.targetSecure na wartość true, więcej informacji znajdziesz w tym wątku dyskusji.
11. Wstępna obsługa uwierzytelniania tokenem OAuth (PR 125)
Możesz skonfigurować Edge Microgateway tak, aby do uwierzytelniania używać tokena OAuth zamiast nazwy użytkownika i hasła. Aby użyć tokenu OAuth, użyj tego parametru w poleceniu edgemicro configure:
-t, --token <token>
Na przykład:
edgemicro configure -o docs -e test -t <your token>
Poprawki błędów w wersji 2.4.3
- Rozwiązaliśmy problem, który powodował, że do prawidłowego działania serwera proxy edgemicro-auth wymagana była płatna organizacja. Teraz możesz używać Edge Microgateway również w organizacjach próbnych. (PR 5)
- Rozwiązaliśmy problem, który powodował, że moduły obsługi zakończenia były wykonywane, mimo że strumień nie zakończył przetwarzania danych. Spowodowało to wysłanie odpowiedzi częściowej. (PR 71)
- Rozwiązaliśmy problem, który powodował, że niestandardowy katalog konfiguracji instalacji chmury prywatnej nie był rozpoznawany. (PR 110)
- Rozwiązaliśmy problem z dwukierunkowym protokołem SSL między klientem a Edge Microgateway. (PR 70)
- Rozwiązaliśmy problem, który powodował, że do prawidłowego działania weryfikacji klucza interfejsu API wymagany był ukośnik na końcu ścieżki podstawowej serwera proxy. Teraz ukośnik na końcu ścieżki podstawowej nie jest potrzebny. (PR 48)
Wersja 2.3.5
Nowe funkcje i ulepszenia w wersji 2.3.5
Filtrowanie serwerów proxy
Możesz filtrować, które serwery proxy obsługujące mikrobramę będą przetwarzane przez instancję Edge Microgateway.
Po uruchomieniu Edge Microgateway pobiera wszystkie serwery proxy obsługujące microgateway w organizacji, z którą jest powiązany. Użyj tej konfiguracji, aby ograniczyć serwery proxy, które będą przetwarzane przez mikrobramę. Na przykład ta konfiguracja ogranicza do 3 liczbę serwerów proxy, które będą przetwarzane przez mikrobramę: edgemicro_proxy-1, edgemicro_proxy-2 i edgemicro_proxy-3:
proxies:
  - edgemicro_proxy-1
  - edgemicro_proxy-2
  - edgemicro_proxy-3
Maskowanie danych w Analytics
Nowa konfiguracja pozwala zapobiegać wyświetlaniu informacji o ścieżce żądania w statystykach Edge. Dodaj do konfiguracji mikrobramy poniższe elementy, aby zamaskować identyfikator URI żądania lub ścieżkę żądania. Pamiętaj, że identyfikator URI składa się z nazwy hosta i ścieżki żądania.
analytics:
  mask_request_uri: 'string_to_mask'
  mask_request_path: 'string_to_mask'
Wersja 2.3.3
Nowe funkcje i ulepszenia w wersji 2.3.3
Poniżej znajdziesz nowe funkcje i ulepszenia wprowadzone w tej wersji.
Wyłączanie automatycznego sprawdzania zmian
Możesz wyłączyć automatyczne sprawdzanie zmian, ustawiając ten atrybut w konfiguracji mikrobramy:
disabled_config_poll_interval: true
Domyślnie okresowe odpytywanie wykrywa wszelkie zmiany wprowadzone w Edge (zmiany w usługach, serwerach proxy obsługujących mikrobramę itp.), a także zmiany wprowadzone w lokalnym pliku konfiguracji. Domyślny interwał sondowania to 600 sekund (5 minut).
Przepisywanie docelowych adresów URL we wtyczkach
Domyślny docelowy adres URL możesz zastąpić dynamicznie we wtyczce, modyfikując w jej kodzie te zmienne: req.targetHostname i req.targetPath.
Nowy podpis funkcji wtyczki
Dodano nową sygnaturę funkcji wtyczki, która udostępnia odpowiedź docelową jako argument. Dzięki temu wtyczki mogą łatwiej uzyskać dostęp do odpowiedzi docelowej.
function(sourceRequest, sourceResponse, targetResponse, data, cb)
Uproszczone domyślne dane wyjściowe logowania
Domyślnie usługa logowania pomija teraz pliki JSON pobranych serwerów proxy, usług i tokenów JWT.
Możesz zmienić domyślne ustawienie, aby te obiekty były generowane, ustawiając DEBUG=* podczas uruchamiania Edge Microgateway. Na przykład:
DEBUG=* edgemicro start -o docs -e test -k abc123 -s xyz456
Ścieżka konfiguracji niestandardowej dodana do interfejsu wiersza poleceń
Domyślnie plik konfiguracji mikrobramy znajduje się w ./config/config.yaml. W poleceniach init, configure i start możesz teraz określić niestandardową ścieżkę konfiguracji w wierszu poleceń. Obejmuje to na przykład:
edgemicro start -o docs -e test -k abc123 -s xyz456 -c /home/microgateway/config
Poprawki błędów w wersji 2.3.3
- Naprawiliśmy wyciek pamięci, który występował podczas dużych żądań/odpowiedzi.
- Naprawiliśmy kolejność wykonywania wtyczek. Teraz działa zgodnie z opisem w dokumentacji.
- Wtyczka accumulate-request nie zawiesza się już w przypadku żądań GET.
- Rozwiązaliśmy problem we wtyczce accumulate-response, który powodował błędy, gdy brakowało treści odpowiedzi.
Wersja 2.3.1
Uwaga dotycząca instalacji
Niektóre poprzednie wersje Edge Microgateway umożliwiają instalację oprogramowania przez pobranie pliku ZIP. Te pliki ZIP nie są już obsługiwane. Aby zainstalować Edge Microgateway, musisz użyć:
npm install -g edgemicro
Więcej informacji znajdziesz w temacie dotyczącym instalacji.
Nowe funkcje i ulepszenia w wersji 2.3.1
Poniżej znajdziesz nowe funkcje i ulepszenia wprowadzone w tej wersji.
Filtrowanie serwerów proxy
Nowa konfiguracja umożliwia filtrowanie serwerów proxy, które Edge Microgateway będzie wczytywać podczas uruchamiania. Wcześniej mikrobrama wczytywała wszystkie serwery proxy obsługujące mikrobramę (serwery proxy o nazwie edgemicro_*) pobrane z organizacji/środowiska Edge określonego w poleceniu edgemicro configure. Ta nowa funkcja umożliwia filtrowanie listy serwerów proxy, dzięki czemu Edge Microgateway wczytuje tylko te, które określisz. Wystarczy dodać element proxies do pliku konfiguracji mikrobramy w ten sposób:
edge micro:
proxies:
    - edgemicro_[name]
    - edgemicro_[name]
    ...
Załóżmy na przykład, że w organizacji/środowisku Edge masz 50 serwerów proxy edgemicro_*, w tym serwery o nazwach edgemicro_foo i edgemicro_bar. Możesz poinstruować mikrobramę, aby używała tylko tych 2 serwerów proxy, w ten sposób:
edge micro:
proxies:
    - edgemicro_foo
    - edgemicro_bar
Po uruchomieniu mikrobramka będzie mogła wywoływać tylko określone serwery proxy. Wszelkie próby wywołania innych serwerów proxy obsługujących mikrobramę pobranych z organizacji/środowiska Edge spowodują błąd.
Ustawianie nagłówków żądań docelowych we wtyczkach
Jeśli chcesz dodać lub zmodyfikować nagłówki żądania docelowego, musisz wziąć pod uwagę 2 podstawowe wzorce: jeden, w którym żądanie przychodzące zawiera dane (jak w żądaniu POST), i drugi, w którym ich nie zawiera (jak w prostym żądaniu GET).
Rozważmy przypadek, w którym żądanie przychodzące zawiera dane, a Ty chcesz ustawić nagłówki żądania w żądaniu docelowym. W poprzednich wersjach Edge Microgateway nie było możliwe niezawodne ustawianie nagłówków docelowych w tym przypadku.
Kluczem do tego wzorca jest najpierw zgromadzenie wszystkich danych przychodzących od klienta. Następnie w funkcji onend_request() użyj nowej funkcji request.setOverrideHeader(name,
value), aby dostosować nagłówki.
Oto przykładowy kod wtyczki, który pokazuje, jak to zrobić. Nagłówki ustawione w onend_request są wysyłane do miejsca docelowego:
module.exports.init = function(config, logger, stats) {


  function accumulate(req, data) {
    if (!req._chunks) req._chunks = [];
    req._chunks.push(data);
  }

  return {

    ondata_request: function(req, res, data, next) {
      if (data && data.length > 0) accumulate(req, data);
      next(null, null);
    },

    onend_request: function(req, res, data, next) {
      if (data && data.length > 0) accumulate(req, data);
      var content = Buffer.concat(req._chunks);
      delete req._chunks;
      req.setOverrideHeader('foo', 'bar');
      req.setOverrideHeader('content-length', content.length);
      next(null, content);
    },


    onerror_request: function(req, res, data, next) {
      next(null, null);
    }

  };

}
Jeśli żądanie nie zawiera danych, możesz ustawić nagłówki docelowe w module obsługi onrequest(). Ten wzorzec nie jest nowy – został już wcześniej udokumentowany i był używany w przykładowych wtyczkach dostarczanych z Edge Microgateway.
onrequest: function(req, res, next) {
      debug('plugin onrequest');
      req.headers['x-foo-request-id'] = "bar";
      req.headers['x-foo-request-start'] = Date.now();
      next();
    }
Funkcja ponownego ładowania bez przestojów
Po wprowadzeniu zmian w konfiguracji Edge Microgateway możesz wczytać konfigurację bez utraty wiadomości. W związku z tą zmianą Edge Microgateway zawsze uruchamia się w trybie klastra, a opcja --cluster została usunięta z polecenia edgemicro start.
Dodaliśmy też 3 nowe polecenia interfejsu wiersza poleceń. Te polecenia musisz uruchomić z tego samego katalogu, w którym zostało wykonane polecenie edgemicro start:
edgemicro status– sprawdza, czy usługa Edge Microgateway jest uruchomiona.edgemicro stop– zatrzymuje klaster Edge Microgateway.edgemicro reload– ponownie wczytuje konfigurację Edge Microgateway bez przestojów.
Automatyczne ponowne wczytywanie konfiguracji bez przestojów
Edge Microgateway okresowo wczytuje nową konfigurację i wykonuje ponowne wczytanie, jeśli coś się zmieniło. Odpytywanie wykrywa wszelkie zmiany wprowadzone w Edge (zmiany w usługach, serwerach proxy obsługujących mikrobramę itp.) oraz zmiany wprowadzone w lokalnym pliku konfiguracji. Domyślny interwał sondowania to 600 sekund (5 minut). Możesz zmienić ustawienie domyślne w pliku konfiguracji mikrobramy w ten sposób:
edgemicro:
    config_change_poll_interval: [seconds]
Dodano informacje o wersji do interfejsu wiersza poleceń
Do interfejsu wiersza poleceń dodano flagę --version. Aby uzyskać bieżącą wersję Edge Microgateway, użyj:
edgemicro --version
Nowe opcje SSL serwera Edge Microgateway
Edge Microgateway obsługuje teraz te opcje SSL serwera oprócz key i cert:
| Opcja | Opis |
|---|---|
pfx |
Ścieżka do pliku pfx zawierającego klucz prywatny, certyfikat i certyfikaty CA klienta w formacie PFX. |
passphrase |
Ciąg tekstowy zawierający hasło wielowyrazowe klucza prywatnego lub PFX. |
ca |
Ścieżka do pliku zawierającego listę zaufanych certyfikatów w formacie PEM. |
ciphers |
Ciąg znaków opisujący szyfry, które mają być używane, oddzielone znakiem „:”. |
rejectUnauthorized |
Jeśli ma wartość „true”, certyfikat serwera jest weryfikowany na podstawie listy dostarczonych urzędów certyfikacji. Jeśli weryfikacja się nie powiedzie, zwracany jest błąd. |
secureProtocol |
Metoda SSL do użycia. Na przykład SSLv3_method, aby wymusić SSL w wersji 3. |
servername |
Nazwa serwera dla rozszerzenia TLS SNI (Server Name Indication). |
Wysyłanie plików dziennika do stdout
Możesz wysyłać dane logów do standardowego strumienia wyjścia za pomocą nowego ustawienia konfiguracji:
edgemicro:
  logging:
    to_console: true
Zobacz Zarządzanie plikami dziennika.
Wersja 2.1.2
Poniżej znajdziesz nowe funkcje i ulepszenia wprowadzone w tej wersji.
Zezwalaj na niestandardowy punkt końcowy interfejsu API na potrzeby konfiguracji
Dostępne są nowe punkty końcowe serwera proxy autoryzacji, które można konfigurować i które obsługują niestandardową usługę uwierzytelniania. Te punkty końcowe to:
edgeconfig:verify_api_key_urledgeconfig:products
Więcej informacji znajdziesz w artykule Korzystanie z niestandardowej usługi uwierzytelniania.
Wersja 2.1.1
Poniżej znajdziesz nowe funkcje i ulepszenia wprowadzone w tej wersji.
Wdrażanie serwera proxy uwierzytelniania zgodnego z wieloma platformami
Wprowadziliśmy ulepszenie, dzięki któremu polecenie używane do wdrażania serwera proxy autoryzacji Edge Microgateway w Edge jest zgodne z systemami Windows.
Wersja 2.1.0
Nowe funkcje i ulepszenia w wersji 21.0
Oto nowe funkcje i ulepszenia:
Określanie opcji SSL/TLS klienta
Możesz określić opcje klienta dla połączeń SSL/TSL z miejscami docelowymi, korzystając z nowego zestawu opcji konfiguracji. Zobacz Korzystanie z opcji SSL/TSL klienta.
Wersja 2.0.11
Uwagi dotyczące instalacji w wersji 2.0.11
Niektóre poprzednie wersje Edge Microgateway umożliwiają instalację oprogramowania przez pobranie pliku ZIP. Te pliki ZIP nie są już obsługiwane. Aby zainstalować Edge Microgateway, musisz użyć:
npm install -g edgemicro
Więcej informacji znajdziesz w temacie dotyczącym instalacji.
Nowe funkcje i ulepszenia w wersji 2.0.11
Oto nowe funkcje i ulepszenia:
Określanie portu podczas uruchamiania
Polecenie start umożliwia określenie numeru portu, który zastąpi port określony w pliku konfiguracji. Możesz też określić numer portu za pomocą zmiennej środowiskowej PORT. Szczegółowe informacje znajdziesz w opisie polecenia start.
Opcjonalne zachowywanie nagłówków uwierzytelniania
Nowe ustawienie konfiguracji keepAuthHeader umożliwia zachowanie nagłówka Authorization wysyłanego w żądaniu. Jeśli ma wartość Prawda, nagłówek Auth jest przekazywany do miejsca docelowego. Zobacz atrybuty oauth.
Możliwość korzystania z niestandardowej usługi autoryzacji
Jeśli chcesz używać własnej usługi niestandardowej do obsługi uwierzytelniania, zmień wartość authUri w pliku konfiguracji Edge Microgateway, aby wskazywała na Twoją usługę. Szczegółowe informacje znajdziesz w artykule Korzystanie z niestandardowej usługi uwierzytelniania.
Wersja 2.0.4
Wersja 2.0.4 Edge Microgateway została opublikowana 25 maja 2016 r.
Nowe funkcje i ulepszenia w wersji 2.0.4
Poniżej znajdziesz nowe funkcje i ulepszenia wprowadzone w tej wersji.
Obsługa ścieżek zasobów w usługach
Edge Microgateway obsługuje teraz ścieżki zasobów w usługach. Ścieżki zasobów umożliwiają ograniczenie dostępu do interfejsów API na podstawie sufiksu ścieżki serwera proxy. Szczegółowe informacje o tworzeniu usług i konfigurowaniu ścieżek zasobów znajdziesz w artykule Tworzenie usług API.
Obsługa globalnej instalacji npm
Możesz teraz zainstalować Edge Microgateway, używając opcji npm -g (global). Więcej informacji o tej opcji znajdziesz w dokumentacji npm.
Wersja 2.0.0
Wersja 2.0.0 Edge Microgateway została opublikowana 18 kwietnia 2016 r.
Nowe funkcje i ulepszenia w wersji 2.0.0
Poniżej znajdziesz nowe funkcje i ulepszenia wprowadzone w tej wersji.
Serwer z jednym procesem
Edge Microgateway jest teraz serwerem z jednym procesem. Nie używa już modelu z 2 procesami, w którym jeden proces (wcześniej znany jako „agent”) uruchamia Edge Microgateway, czyli drugi proces. Nowa architektura ułatwia automatyzację i konteneryzację.
Pliki konfiguracji z przestrzenią nazw
Pliki konfiguracji są teraz umieszczane w przestrzeni nazw przy użyciu organizacji i środowiska, dzięki czemu na tym samym hoście może działać wiele instancji Microgateway. Pliki konfiguracji znajdziesz w katalogu ~/.edgemicro po uruchomieniu polecenia konfiguracji Edge Microgateway.
Nowe zmienne środowiskowe
Dostępne są teraz 4 zmienne środowiskowe: EDGEMICRO_ORG, EDGEMICRO_ENV, EDGEMICRO_KEY, EDGEMICRO_SECRET. Jeśli ustawisz te zmienne w systemie, nie musisz podawać ich wartości, gdy używasz interfejsu wiersza poleceń (CLI) do konfigurowania i uruchamiania Edge Microgateway.
Konfiguracja w pamięci podręcznej
Edge Microgateway używa pliku konfiguracji z pamięci podręcznej, jeśli zostanie ponownie uruchomiony bez połączenia z Apigee Edge.
Tryb klastra
Teraz dostępne są opcje uruchamiania Edge Microgateway w trybie klastra. Tryb klastra umożliwia korzystanie z systemów wielordzeniowych. W przypadku tej funkcji mikrobrama korzysta z modułu klastra Node.js. Szczegółowe informacje znajdziesz w dokumentacji Node.js.
Poprawki błędów w wersji 2.0.0
Cykl życia zdarzenia wtyczki prawidłowo obsługuje teraz kod asynchroniczny, który zawiera kod z nowym wywołaniem zwrotnym.
Wersja 1.1.2
Wersja 1.1.2 bramy Edge Microgateway została wydana 14 marca 2016 r.
Nowe funkcje i ulepszenia w wersji 1.1.2
Poniżej znajdziesz nowe funkcje i ulepszenia wprowadzone w tej wersji.
Zwiększenie skuteczności
Edge Microgateway używa teraz prawidłowo agenta HTTP Node.js, co pozwala na lepsze grupowanie połączeń. To ulepszenie zwiększa wydajność i ogólną stabilność przy dużym obciążeniu.
Obsługa zdalnego debugera
Możesz skonfigurować Edge Microgateway do działania ze zdalnym debugerem, takim jak node-inspector.
Nowa lokalizacja pliku konfiguracji
Podczas konfigurowania Edge Microgateway plik agent/config/default.yaml jest teraz kopiowany do ~./edgemicro/config.yaml.
Rotacja plików dziennika
Nowy atrybut konfiguracji umożliwia określenie interwału rotacji logów Edge Microgateway.
Poprawki błędów w wersji 1.1.2
W wersji 1.1.2 naprawiliśmy te błędy:
| Opis |
|---|
| Wywołanie Javy dla serwera proxy edgemicro-internal używanego z lokalnym Edge używa teraz właściwego serwera MGMT. |
| Usuń zależności TypeScript z agenta. |
| Naprawiono błąd interfejsu wiersza poleceń występujący podczas korzystania z opcji wdrażania uproszczonego. |
| Napraw odwołanie do zależności logiki certyfikatu. |