

คุณกำลังดูเอกสารประกอบของ Apigee Edge
ไปที่เอกสารประกอบของ
Apigee X info
ตั้งแต่การเปิดตัวฟีเจอร์ Edge สำหรับ Private Cloud ครั้งก่อน มีการเปิดตัวรุ่นต่อไปนี้และรวมอยู่ในการเปิดตัวฟีเจอร์นี้
| การเปิดตัว Edge UI | การเปิดตัวการจัดการ Edge |
|---|---|
ดูเกี่ยวกับการกำหนดหมายเลขรุ่นเพื่อทำความเข้าใจวิธีตรวจสอบว่ารุ่นของ Edge สำหรับ Private Cloud มีรุ่นระบบคลาวด์ที่เฉพาะเจาะจงรวมอยู่ด้วยหรือไม่
ภาพรวมของรุ่น
ฟีเจอร์ใหม่ที่สำคัญที่สุดในรุ่นนี้คือการเพิ่มการรองรับ Security Assertion Markup Language (SAML) 2.0 เป็นกลไกการตรวจสอบสิทธิ์สำหรับ Edge, API BaaS และ พอร์ทัล Developer Services การใช้ SAML กับ Edge จะช่วยให้คุณรองรับ SSO สำหรับ UI และ API ของ Edge นอกเหนือจากบริการอื่นๆ ที่คุณให้บริการและรองรับ SAML ด้วย
การตรวจสอบสิทธิ์ SAML มีข้อดีหลายประการ การใช้ SAML ช่วยให้คุณทำสิ่งต่อไปนี้ได้
- ควบคุมการจัดการผู้ใช้ได้อย่างเต็มที่ เมื่อผู้ใช้ออกจากองค์กรและ ถูกยกเลิกการจัดสรรจากส่วนกลาง ผู้ใช้จะถูกปฏิเสธการเข้าถึง Edge โดยอัตโนมัติ
- ควบคุมวิธีที่ผู้ใช้ตรวจสอบสิทธิ์เพื่อเข้าถึง Edge คุณเลือกประเภทการตรวจสอบสิทธิ์ ที่แตกต่างกันสำหรับองค์กร Edge ที่แตกต่างกันได้
- ควบคุมนโยบายการตรวจสอบสิทธิ์ ผู้ให้บริการ SAML อาจรองรับนโยบายการตรวจสอบสิทธิ์ ที่สอดคล้องกับมาตรฐานขององค์กรคุณมากขึ้น
- คุณสามารถตรวจสอบการเข้าสู่ระบบ การออกจากระบบ การพยายามเข้าสู่ระบบที่ไม่สำเร็จ และกิจกรรมที่มีความเสี่ยงสูงในการติดตั้งใช้งาน Edge ได้
- โปรดทราบว่าระบบจะใช้ SAML เพื่อการตรวจสอบสิทธิ์เท่านั้น การให้สิทธิ์ยังคงควบคุมโดยบทบาทของผู้ใช้ Edge
ดูข้อมูลเพิ่มเติมได้ที่การรองรับ SAML ใน Edge สำหรับ Private Cloud
นอกจากนี้ เวอร์ชันนี้ยังมีฟีเจอร์ที่น่าสนใจอื่นๆ อีกมากมาย ซึ่งรวมถึงฟีเจอร์ต่อไปนี้
- ความสามารถในการย้ายข้อมูลพอร์ทัลบริการสำหรับนักพัฒนาแอปจาก Apache/MySQL ไปยัง Postgres/Nginx
- คำสั่งเพื่อปิดใช้ TLS ใน Edge UI
- พร็อพเพอร์ตี้ใหม่เพื่อกำหนดค่าการติดตั้ง Edge
- กฎการตั้งชื่อคีย์ผู้ใช้และข้อมูลลับที่กำหนดเอง
- การรองรับ Red Hat/CentOS เวอร์ชัน 7.4
ส่วนที่เหลือของหัวข้อนี้มีรายละเอียดเกี่ยวกับฟีเจอร์ใหม่ การอัปเดต และการแก้ไขข้อบกพร่องทั้งหมด ที่รวมอยู่ในการเปิดตัว
การเลิกใช้งานและการเลิกให้บริการ
ฟีเจอร์ต่อไปนี้ถูกเลิกใช้งานหรือหยุดให้บริการในรุ่นนี้ ดูข้อมูลเพิ่มเติมได้ในนโยบายการเลิกใช้งาน Edge
การเลิกใช้งาน
การเลิกใช้งานที่เก็บข้อมูลที่ปลอดภัย (Vault) ของ Apigee
เราจะเลิกใช้งานที่เก็บข้อมูลที่ปลอดภัยของ Apigee หรือที่เรียกว่า "Vault" และจะหยุดให้บริการในเดือนเมษายน 2018 Vault ซึ่งมีพื้นที่เก็บข้อมูลที่เข้ารหัสของคู่คีย์/ค่า จะสร้างขึ้นด้วย Management API และเข้าถึงได้ที่รันไทม์ด้วยฟังก์ชันในโมดูล apigee-access Node.js
ให้ใช้แมปค่าคีย์ (KVM) ที่เข้ารหัสแทนการใช้ที่เก็บข้อมูลที่ปลอดภัย ตามที่อธิบายไว้ใน การทำงานกับแมปค่าคีย์ KVM ที่เข้ารหัสมีความปลอดภัยเช่นเดียวกับห้องเก็บข้อมูล และมีตัวเลือกเพิ่มเติมสำหรับการสร้างและ การดึงข้อมูล (MGMT-3848)
การเลิกใช้งานการเพิ่มเส้นทางในแท็บประสิทธิภาพของพร็อกซี API
ก่อนหน้านี้ คุณสามารถไปที่พร็อกซี API ใน UI การจัดการ ไปที่แท็บประสิทธิภาพ และสร้างเส้นทางต่างๆ สำหรับการเปรียบเทียบแบบชาร์ตในแท็บประสิทธิภาพของพร็อกซีและในแดชบอร์ดธุรกรรมทางธุรกิจ ตอนนี้เราเลิกใช้งานฟีเจอร์นี้แล้วและจะไม่มีให้บริการใน UI อีกต่อไป หากต้องการใช้ฟังก์ชันนี้ในรูปแบบอื่น โปรดดูบทความในชุมชน Apigee ต่อไปนี้ Alternative to Business Transactions API (EDGEUI-902)
ฟีเจอร์และการอัปเดตใหม่ๆ
ฟีเจอร์ใหม่และการปรับปรุงในรุ่นนี้มีดังนี้ นอกจากการปรับปรุงต่อไปนี้แล้ว เวอร์ชันนี้ยังมีการปรับปรุงด้านความสามารถในการใช้งาน ประสิทธิภาพ ความปลอดภัย และความเสถียรอีกด้วย
Private Cloud
เพิ่มการรองรับ SAML ใน Edge, API BaaS และพอร์ทัลบริการสำหรับนักพัฒนาแอป
ตอนนี้ Edge รองรับ Security Assertion Markup Language (SAML) 2.0 เป็นกลไกการตรวจสอบสิทธิ์สำหรับ Edge, API BaaS และพอร์ทัลบริการสำหรับนักพัฒนาแอปแล้ว SAML รองรับสภาพแวดล้อมการลงชื่อเพียงครั้งเดียว (SSO) การใช้ SAML จะช่วยให้คุณรองรับ SSO สำหรับ Edge นอกเหนือจากบริการอื่นๆ ที่คุณให้บริการและรองรับ SAML ด้วย
ดูการรองรับ SAML ใน Edge สำหรับ Private Cloud
เพิ่มยูทิลิตี apigee-ssoadminapi.sh
หลังจากเปิดใช้ SAML แล้ว คุณจะใช้ apigee-ssoadminapi.sh ใหม่เพื่อทำงานด้านการดูแลระบบหลายอย่าง เช่น การสร้างผู้ใช้และองค์กร
ดูหัวข้อการใช้ apigee-ssoadminapi.sh
(DOS-5118)
ตอนนี้ย้ายข้อมูลพอร์ทัลบริการสำหรับนักพัฒนาแอปจาก Apache/MySQL/MariaDB ไปยัง Nginx/postgres ได้แล้ว
การติดตั้งพอร์ทัลบริการสำหรับนักพัฒนาแอปที่อิงตาม .tar จะใช้ Apache และ MySQL หรือ MariaDB ตอนนี้คุณย้ายข้อมูลการติดตั้งพอร์ทัลที่มีอยู่เพื่อใช้ Nginx และ Postgres ได้แล้ว คุณต้องทำการย้ายข้อมูลนี้หากต้องการอัปเดตเป็นพอร์ทัลเวอร์ชัน 4.17.09
ดูแปลงพอร์ทัลที่ใช้ tar เป็นพอร์ทัลที่ใช้ RPM
เพิ่มการรองรับ Red Hat/CentOS เวอร์ชัน 7.4
ตอนนี้คุณสามารถติดตั้งใช้งาน Edge สำหรับ Private Cloud, API BaaS และพอร์ทัลบริการสำหรับนักพัฒนาซอฟต์แวร์ ใน Red Hat/CentOS เวอร์ชัน 7.4 ได้แล้ว
ดูซอฟต์แวร์และเวอร์ชันที่รองรับ
เพิ่มพร็อพเพอร์ตี้เพื่อให้โปรแกรมติดตั้งตรวจสอบข้อกำหนดของ CPU และหน่วยความจำระหว่างการติดตั้ง
ตอนนี้ไฟล์กำหนดค่าการติดตั้ง Edge รองรับพร็อพเพอร์ตี้ต่อไปนี้แล้ว
ENABLE_SYSTEM_CHECK=y หากเป็น "y" โปรแกรมติดตั้งจะตรวจสอบว่าระบบเป็นไปตามข้อกำหนดด้าน CPU และหน่วยความจำสำหรับคอมโพเนนต์ที่กำลังติดตั้งหรือไม่ ดูข้อกำหนดของแต่ละคอมโพเนนต์ได้ที่ข้อกำหนดในการติดตั้ง ค่าเริ่มต้นคือ "n" เพื่อปิดใช้การตรวจสอบ
ดูข้อมูลอ้างอิงไฟล์การกำหนดค่า Edge
(DOS-4772)
เพิ่มพร็อพเพอร์ตี้เพื่อให้คุณเลือกที่อยู่ IP ที่ใช้โดยโปรแกรมติดตั้งในเซิร์ฟเวอร์ที่มี การ์ดอินเทอร์เฟซหลายรายการ
หากเซิร์ฟเวอร์มีอินเทอร์เฟซการ์ดหลายรายการ คำสั่ง "hostname -i" จะแสดงรายการที่อยู่ IP ที่คั่นด้วยช่องว่าง โดยค่าเริ่มต้น โปรแกรมติดตั้ง Edge จะใช้ที่อยู่ IP แรกที่แสดง ซึ่งอาจไม่ถูกต้องในบางสถานการณ์ หรือคุณจะตั้งค่าพร็อพเพอร์ตี้ต่อไปนี้ในไฟล์กำหนดค่าการติดตั้งแทนก็ได้
ENABLE_DYNAMIC_HOSTIP=y
เมื่อตั้งค่าพร็อพเพอร์ตี้นี้เป็น "y" โปรแกรมติดตั้งจะแจ้งให้คุณเลือกที่อยู่ IP ที่จะใช้เป็น ส่วนหนึ่งของการติดตั้ง ค่าเริ่มต้นคือ "n"
ดูข้อมูลอ้างอิงไฟล์การกำหนดค่า Edge
(DOS-5117)
ตัวเลือก UI และ API ใหม่พร้อมให้ใช้งานสำหรับการกำหนดค่า TLS
ตอนนี้ฟีเจอร์ TLS/SSL แบบบริการตนเองใหม่สำหรับระบบคลาวด์พร้อมให้บริการในรุ่นเบต้าใน Private Cloud เป็นฟีเจอร์เบต้าแล้ว คุณจะทำสิ่งต่อไปนี้ได้เมื่อใช้เวอร์ชันเบต้านี้
- สร้าง แก้ไข และลบที่เก็บคีย์และที่เก็บที่เชื่อถือได้ใน UI รวมถึง API
- อัปโหลดใบรับรอง TLS เป็น PKCS12/PFX
- สร้างใบรับรองที่ลงนามด้วยตนเองจาก UI หรือ API
- ทดสอบความถูกต้องของ Keystore หรือ Truststore ใน UI
เอกสารประกอบเวอร์ชันเบต้า (PDF) สำหรับฟีเจอร์เหล่านี้พร้อมให้บริการที่
- การใช้ UI ของ Edge Cloud เพื่อสร้าง Keystore และ Truststore
- การใช้ Edge API เพื่อสร้าง Keystore และ Truststore
ดูรายละเอียดทั้งหมดได้ในเอกสารประกอบเพิ่มเติม (PDF)
- ตัวเลือกสำหรับการกำหนดค่า TLS
- การกำหนดค่าการเข้าถึง TLS ไปยัง API สำหรับระบบคลาวด์
- การกำหนดค่า TLS จาก Edge ไปยังแบ็กเอนด์
- อัปเดตใบรับรอง TLS สำหรับระบบคลาวด์
(EDGEUI-1058)
เพิ่มคำสั่งรหัสผ่านที่ผ่านการปกปิด
เพิ่มคำสั่งเพื่อสร้างรหัสผ่านที่ผ่านการปกปิดเพื่อไม่ให้คอมโพเนนต์ใดๆ สร้างรหัสผ่านที่เข้ารหัสได้ คุณสร้างรหัสผ่านที่ผ่านการปกปิดได้โดยใช้คำสั่งต่อไปนี้ในเซิร์ฟเวอร์การจัดการ Edge
> /opt/apigee/apigee-service/bin/apigee-service edge-management-server generate-obfuscated-password
ป้อนรหัสผ่านใหม่ แล้วยืนยันที่ข้อความแจ้ง ระบบจะไม่แสดงข้อความของรหัสผ่านเนื่องด้วยเหตุผลด้านความปลอดภัย คำสั่งนี้จะแสดงรหัสผ่านในรูปแบบต่อไปนี้
OBF:58fh40h61svy156789gk1saj
MD5:902fobg9d80e6043b394cb2314e9c6
ดูการกำหนดค่า TLS/SSL สำหรับ Edge On Premises
(TBD-250)
เพิ่มคำสั่งใหม่เพื่อปกปิดรหัสผ่านใหม่เมื่อเปลี่ยนรหัสผ่านของผู้ใช้ในองค์กร
หากต้องการรีเซ็ตรหัสผ่านสำหรับผู้ใช้ในองค์กร ตอนนี้คุณต้องใช้ยูทิลิตี apigee-service เพื่อเรียกใช้ apigee-openldap
> /opt/apigee/apigee-service/bin/apigee-service apigee-openldap change-ldap-user-password -u userEmail
ระบบจะแจ้งให้คุณป้อนรหัสผ่านของผู้ดูแลระบบ จากนั้นจึงป้อนรหัสผ่านของผู้ใช้ใหม่ ระบบจะไม่แสดงข้อความของรหัสผ่านขณะที่คุณป้อนเนื่องด้วยเหตุผลด้านความปลอดภัย
(DBS-1733)
เพิ่มคำสั่งเพื่อปิดใช้ TLS ใน Edge UI
ตอนนี้คุณใช้คำสั่งต่อไปนี้เพื่อปิดใช้ TLS ใน Edge UI ได้แล้ว
/opt/apigee/apigee-service/bin/apigee-service edge-ui disable-ssl
ดูการกำหนดค่า TLS สำหรับ UI การจัดการ
(EDGEUI-1114)
เพิ่มพร็อพเพอร์ตี้เพื่อควบคุมรูปแบบของการประทับเวลาในข้อความบันทึก
โดยค่าเริ่มต้น การประทับเวลาในข้อความบันทึกที่สร้างขึ้นตามนโยบายการบันทึกข้อความจะมีรูปแบบดังนี้
yyyy-MM-dd'T'HH:mm:ss.sssZ
เช่น
2017-05-08T13:33:00.000+0000
คุณสามารถใช้พร็อพเพอร์ตี้ conf_system_apigee.syslogger.dateFormat ใน Message Processor Edge เพื่อควบคุมรูปแบบดังกล่าว
(APIRT-4196)
เพิ่มพารามิเตอร์การกำหนดค่า SMTP ที่จำเป็นใหม่ลงในการติดตั้ง API BaaS
ตอนนี้คุณต้องใช้พารามิเตอร์ SMTPMAILFROM ในไฟล์การกำหนดค่าการติดตั้ง API BaaS พารามิเตอร์นี้ระบุอีเมลที่ใช้เมื่อ API BaaS ส่งอีเมลอัตโนมัติ เช่น เมื่อผู้ใช้ขอรีเซ็ตรหัสผ่าน
ดูข้อมูลอ้างอิงไฟล์การกำหนดค่า BaaS
(APIBAAS-2103)
เพิ่มการรองรับเพื่อให้เราเตอร์ Edge และเว็บเซิร์ฟเวอร์ Nginx สำหรับพอร์ทัลเข้าถึงพอร์ต ที่ต่ำกว่า 1000 ได้
ตอนนี้คุณสามารถใช้เว็บเซิร์ฟเวอร์ Router และ Nginx สำหรับพอร์ทัลเพื่อเข้าถึงพอร์ตที่ต่ำกว่า 1000 ได้โดยไม่ต้องเรียกใช้ในฐานะผู้ใช้รายอื่น ในรุ่นก่อนหน้า เว็บเซิร์ฟเวอร์ Router และ Nginx ไม่สามารถเข้าถึงพอร์ตที่ต่ำกว่า 1000 ได้หากไม่ได้เรียกใช้ในฐานะผู้ใช้พิเศษ
เปลี่ยนวิธีกำหนดค่าระดับการบันทึกสำหรับ Edge UI
พร็อพเพอร์ตี้ที่ใช้ในการกำหนดค่าระดับการบันทึกสำหรับ Edge UI มีการเปลี่ยนแปลง ดูพร็อพเพอร์ตี้และขั้นตอนใหม่ได้ที่ การตั้งค่าระดับบันทึกสำหรับ คอมโพเนนต์ Edge
(EDGEUI-886)
บริการ API
กฎการตั้งชื่อคีย์ผู้ใช้และข้อมูลลับที่กำหนดเอง
เราได้อัปเดตกฎการตั้งชื่อและการตรวจสอบสำหรับ การสร้างคีย์ผู้ใช้และรหัสลับที่กำหนดเองสำหรับแอปของนักพัฒนาซอฟต์แวร์ คีย์ผู้ใช้และรหัสลับสามารถ มีตัวอักษร ตัวเลข ขีดล่าง และขีดกลาง ไม่อนุญาตให้ใช้สัญลักษณ์พิเศษอื่นๆ
กระบวนการสร้างคีย์/ข้อมูลลับที่กำหนดเองมีการบันทึกไว้อย่างละเอียดมากขึ้นในนำเข้าคีย์และข้อมูลลับของผู้บริโภคที่มีอยู่ (MGMT-3916)
การตรวจสอบชื่อ Keystore และ Target Server
ชื่อของคลังคีย์และเซิร์ฟเวอร์เป้าหมายมีความยาวได้สูงสุด 255 อักขระ และมีได้เฉพาะตัวอักษร ตัวเลข ช่องว่าง ขีดกลาง ขีดล่าง และจุด ตอนนี้ Edge จะตรวจสอบความถูกต้องนี้ในเวลาที่สร้าง (MGMT-4098)
แก้ไขข้อบกพร่องแล้ว
เราได้แก้ไขข้อบกพร่องต่อไปนี้ในรุ่นนี้ โดยหลักแล้ว รายการนี้มีไว้สำหรับผู้ใช้ที่ต้องการตรวจสอบว่า คำขอแจ้งปัญหาได้รับการแก้ไขแล้วหรือไม่ ไม่ได้ออกแบบมาเพื่อให้ข้อมูลโดยละเอียดแก่ผู้ใช้ทุกคน
Private Cloud 4.17.09
| รหัสปัญหา | คำอธิบาย |
|---|---|
| APIRT-4346 |
ตอนนี้ Edge Router ทำงานบนเซิร์ฟเวอร์ที่เปิดใช้ FIPS ได้แล้ว ตอนนี้คุณสามารถติดตั้งใช้งาน Edge Router ในเซิร์ฟเวอร์ที่รองรับ FIPS (Federal Information Processing Standards) ได้แล้ว |
| APIRT-4726 |
ScriptableHttpClient ไม่ควรสมมติว่าบริบทของข้อความยังคงมีอยู่ที่เวลาส่ง ตอนนี้ ScriptableHttpClient จะอ่านบริบทของข้อความในเวลาเริ่มต้น |
|
DBS-1529 |
สคริปต์สำรองข้อมูล Cassandra จะไม่หยุด/รีสตาร์ท Cassandra อีกต่อไป ก่อนหน้านี้ สคริปต์สำรองข้อมูล Cassandra จะหยุดและรีสตาร์ทเซิร์ฟเวอร์ Cassandra เป็นส่วนหนึ่งของกระบวนการสำรองข้อมูล สคริปต์จะไม่หยุด/รีสตาร์ทอีกต่อไป และ จะปล่อยให้เซิร์ฟเวอร์ Cassandra ทำงานต่อไปในระหว่างกระบวนการสำรองข้อมูล |
| DOS-5100 |
ตอนนี้โปรแกรมติดตั้งจะตั้งรหัสผ่าน Postgres ตามค่าที่ระบุใน PG_PWD ในรุ่นก่อนหน้า ระบบไม่ได้ตั้งรหัสผ่าน Postgres อย่างถูกต้องตามค่าของ PG_PWD ในไฟล์ การกำหนดค่า |
| EDGESERV-7 |
อัปเดตพร็อพเพอร์ตี้เริ่มต้นของ Node.js ตอนนี้ Node.js ใช้ค่าเริ่มต้นต่อไปนี้สำหรับพร็อพเพอร์ตี้ในการติดตั้ง Private Cloud connect.ranges.denied= connect.ranges.allowed= connect.ports.allowed= ซึ่งหมายความว่า Edge for Private Cloud จะไม่จำกัดไม่ให้โค้ด Node.js เข้าถึง ที่อยู่ IP บางรายการโดยค่าเริ่มต้นอีกต่อไป ดูข้อมูลเพิ่มเติมได้ที่ทำความเข้าใจการรองรับโมดูล Node.js ของ Edge |
| EDGEUI-1110 |
มองไม่เห็นชื่อทรัพยากรเมื่อสร้างพร็อกซีโดยใช้ OpenAPI ตอนนี้ชื่อทรัพยากรจะปรากฏอย่างถูกต้องเมื่อสร้างพร็อกซีโดยใช้ OpenAPI |
| MGMT-4021 |
การเรียก API สำหรับเซิร์ฟเวอร์การจัดการที่ใช้งานได้จะแสดง การตอบกลับที่จัดรูปแบบอย่างถูกต้องแล้ว ตอนนี้การเรียก API /v1/servers/self/up จะแสดงผล XML หรือ JSON ที่จัดรูปแบบอย่างถูกต้องแทนที่จะแสดงผลข้อความเสมอ |
| MGMT-4294 |
ชื่อพร็อกซีและผลิตภัณฑ์ที่มีการเว้นวรรคหรือขีดกลางทำให้เกิดปัญหาเกี่ยวกับสิทธิ์ ตอนนี้ชื่อพร็อกซีและชื่อผลิตภัณฑ์จะทำงานได้อย่างถูกต้องเมื่อชื่อมีช่องว่างหรือ ขีดกลาง |
Cloud 17.08.16 (UI)
| รหัสปัญหา | คำอธิบาย |
|---|---|
| 64530444 | ถือว่าไฟล์ YAML แก้ไขได้ในเครื่องมือแก้ไขพร็อกซี API ตอนนี้คุณแก้ไขไฟล์ YAML โดยใช้เครื่องมือแก้ไขพร็อกซี API ได้แล้ว เมื่อคุณเปิดไฟล์ YAML ใน โปรแกรมแก้ไข ข้อความแสดงข้อผิดพลาดจะไม่ปรากฏอีกต่อไป |
| 64479253 | เปิดใช้ปุ่มแก้ไขบันทึกในแท็บการติดตาม ปุ่มบันทึกของ Node.js จะแสดงในหน้าการติดตามเมื่อพร็อกซี API มีไฟล์ต้นฉบับของ Node เท่านั้น |
| 64441949 | แก้ไขปัญหาการดาวน์โหลดในแดชบอร์ดข้อมูลวิเคราะห์ GeoMap แก้ไขปัญหาที่ทําให้ดาวน์โหลดไฟล์ CSV ในแดชบอร์ดข้อมูลวิเคราะห์ GeoMap ไม่ได้ |
| 64122687 | ข้อกำหนด OpenAPI ที่ไม่มี operationID จะสร้างโฟลว์ที่มีชื่อ
"ไม่ระบุ" เมื่อสร้างพร็อกซี API จากข้อกำหนด OpenAPI ที่ไม่มีการกำหนด operationID ระบบจะใช้เส้นทางและคำกริยาสำหรับชื่อโฟลว์แบบมีเงื่อนไข |
Cloud 17.08.14 (การจัดการ API และ รันไทม์)
| รหัสปัญหา | คำอธิบาย |
|---|---|
| APIRT-4584 | Hook ของโฟลว์ไม่ทำงานอย่างสม่ำเสมอ การตรวจสอบ ZooKeeper ไม่ทำงาน |
| APIRT-3081 | ข้อผิดพลาด messaging.adaptors.http.flow.ServiceUnavailable ที่มีนโยบายจำกัดอัตราพร้อมกัน |
Cloud 17.07.31 (การจัดการ API)
| รหัสปัญหา | คำอธิบาย |
|---|---|
| MGMT-4141 |
ค่าที่เข้ารหัสใน KVM จะไม่ได้รับการถอดรหัสแม้ว่าจะเรียกข้อมูลด้วยคำนำหน้า private
ก็ตาม
|
Cloud 17.07.17 (การจัดการ API และ รันไทม์)
| รหัสปัญหา | คำอธิบาย |
|---|---|
| APIRT-4400 | "Apigee Router" จะแสดงในการตอบกลับของ nginx |
| APIRT-4155 | นโยบาย ExtractVariables ไม่จัดการพารามิเตอร์แบบฟอร์มที่จัดรูปแบบไม่ถูกต้องในเนื้อหา POST |
| APIRT-3954 |
การตรวจสอบสถานะ HTTP ไม่ควรดำเนินการมากกว่า 1 ครั้งต่อวินาที
การแก้ไขนี้จะแก้ปัญหาที่การตรวจสอบประสิทธิภาพการทำงานจำนวนมากทำให้ประสิทธิภาพลดลง |
| APIRT-3928 | "nginx" รวมอยู่ในข้อความที่ส่งคืนจากคำขอ |
| APIRT-3729 | Apigee แก้ไขตัวแปร proxy.client.ip หลังจากที่นโยบาย AssignMessage นำส่วนหัว x-forwarded-for ออก |
| APIRT-3546 | เมื่อใช้นโยบาย AssignMessage เพื่อสร้างข้อความใหม่ Trace จะไม่ ระบุว่ามีการกำหนดข้อความใหม่ |
| APIRT-1873 | SSL ขาออกไม่ควรกลับไปใช้ Trust Store ของ JDK ในกรณีที่ไม่มี Trust Store ที่กำหนดค่าไว้ |
| APIRT-1871 | ขาออก : ชื่อทั่วไปของใบรับรองไม่ได้รับการตรวจสอบเทียบกับชื่อโฮสต์ใน URL |
Cloud 17.06.20 (UI)
| รหัสปัญหา | คำอธิบาย |
|---|---|
| EDGEUI-1087 | นำข้อความเตือนเกี่ยวกับใบรับรองในห่วงโซ่ออกจาก UI ของ TLS แบบบริการตนเอง ระบบได้นำข้อบ่งชี้คำเตือนเกี่ยวกับใบรับรองในห่วงโซ่ออกจาก UI แล้ว ตอนนี้แถวชื่อแทนที่มีห่วงโซ่ใบรับรองจะแสดงข้อมูลสำหรับใบรับรองที่ใกล้หมดอายุที่สุดในคอลัมน์ "การหมดอายุ" และ "ชื่อสามัญ" แบนเนอร์คำเตือนใต้ตัวเลือกใบรับรอง ของแผงนามแฝงได้รับการเปลี่ยนเป็นคำอธิบายประกอบที่ให้ข้อมูลแล้ว |
Cloud 17.06.14 (UI)
| รหัสปัญหา | คำอธิบาย |
|---|---|
| EDGEUI-1092 | การดำเนินการในแผงนามแฝงของที่เก็บคีย์ไม่ทำงาน ใน UI ที่เก็บคีย์ TLS ใหม่เวอร์ชันเบต้า เมื่อดูแผงนามแฝง ปุ่มการดำเนินการ อาจไม่ทำงานเสมอไป ปัญหานี้ได้รับการแก้ไขแล้ว |
| EDGEUI-1091 | หลังจากอัปเดตใบรับรองนามแฝงแล้ว แผงนามแฝงจะใช้งานไม่ได้ ใน UI ของที่เก็บคีย์ TLS ใหม่เวอร์ชันเบต้า หลังจากอัปเดตใบรับรองนามแฝงแล้ว บางครั้งแผงนามแฝงอาจพบข้อผิดพลาดและต้องรีเฟรชเพื่อแสดง รายละเอียดนามแฝง ปัญหานี้ได้รับการแก้ไขแล้ว |
| EDGEUI-1088 | การคลิกปุ่มแก้ไขในหน้าการตั้งค่าผู้ใช้จะทําให้เกิดข้อผิดพลาด 404 เมื่อแก้ไขการตั้งค่าบัญชีผู้ใช้ ระบบจะนําคุณไปยังหน้าการกําหนดค่าการยืนยันแบบ 2 ขั้นตอน ดูข้อมูลเพิ่มเติมได้ที่เปิดใช้การตรวจสอบสิทธิ์แบบ 2 ปัจจัยสำหรับบัญชี Apigee หากต้องการ อัปเดตรหัสผ่าน คุณต้องออกจากระบบบัญชีแล้วคลิกรีเซ็ตรหัสผ่านใน หน้าเข้าสู่ระบบ |
| EDGEUI-1082 | รายการที่เก็บคีย์ไม่รองรับตัวเลือก * ตัวเลือกไวลด์การ์ดไม่ทํางานในอินพุตการกรองรายการที่เก็บคีย์ ปัญหานี้ได้รับการแก้ไขแล้ว |
| EDGEUI-1079 | ซ่อนฟิลด์คีย์ในรายละเอียดนักพัฒนาแอปสำหรับองค์กร CPS สำหรับองค์กร CPS ระบบจะไม่แสดงฟิลด์คีย์ในหน้ารายละเอียดนักพัฒนาแอป |
| EDGEUI-1074 | เมื่อดูใบรับรองที่เชื่อมโยง ไอคอนความถูกต้องของใบรับรองจะแสดงเฉพาะใบรับรองส่วนหัว ตอนนี้ไอคอนความถูกต้องของใบรับรองจะแสดงใบรับรองที่เลือกในปัจจุบัน แทนที่จะแสดงใบรับรองส่วนหัวเสมอ |
| UAP-328 | เมนูแบบเลื่อนลงของตัวกรองการวิเคราะห์เวลาในการตอบสนองเพื่อแสดงพร็อกซี API ทั้งหมด ระบบจะไม่นำพร็อกซี API ออกจากเมนูแบบเลื่อนลงของตัวกรองพร็อกซีอีกต่อไป ซึ่งเคยเกิดขึ้นใน อดีตในบางสถานการณ์ หากคุณเลือกพร็อกซี API ที่ไม่มีข้อมูลสำหรับ ช่วงเวลาที่เลือก ระบบจะแสดง No data to show |
Cloud 17.05.22.01 (การสร้างรายได้)
| รหัสปัญหา | คำอธิบาย |
| DEVRT-3647 |
การปรับปรุงความสามารถในการใช้งาน API สถานะธุรกรรม
เราได้ปรับปรุงความสามารถในการใช้งาน API สถานะธุรกรรมดังต่อไปนี้ ตามที่อธิบายไว้ในดูสถานะ ของธุรกรรม
นอกจากนี้ เรายังได้แก้ไขปัญหาเกี่ยวกับ API สถานะธุรกรรมแล้ว |
Cloud 17.05.22 (UI)
| รหัสปัญหา | คำอธิบาย |
|---|---|
| EDGEUI-1027 |
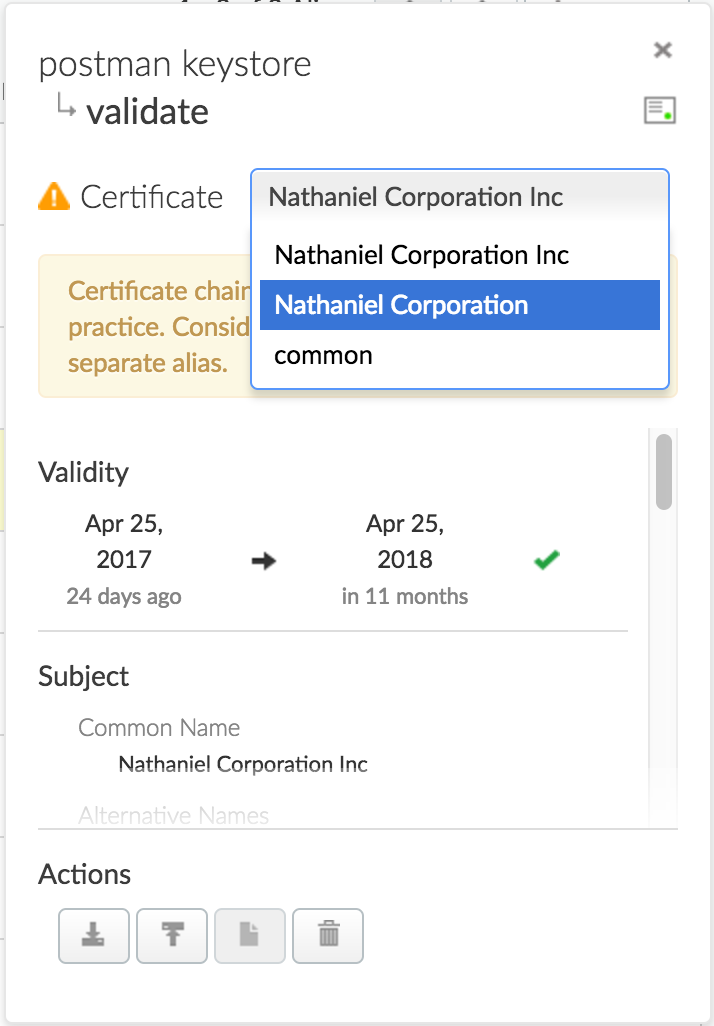
แผงนามแฝงของ Keystore/Truststore ควรแสดงรายละเอียดสำหรับใบรับรองแต่ละรายการใน ห่วงโซ่ใบรับรอง หากอัปโหลดห่วงโซ่ใบรับรองไปยังนามแฝง เมื่อดูแผงนามแฝง คุณจะเลือกใบรับรองแต่ละรายการจาก เมนูแบบเลื่อนลงเพื่อดูรายละเอียดได้
หมายเหตุ: การเชื่อมโยงใบรับรองไม่ใช่แนวทางปฏิบัติแนะนำ Apigee ขอแนะนำให้คุณจัดเก็บใบรับรองแต่ละรายการในนามแฝงแยกกัน |
| EDGEUI-1003 | แสดงรายการแอปทั้งหมดของนักพัฒนาแอปสำหรับลูกค้า CPS เมื่อดูรายละเอียดนักพัฒนาแอป ลูกค้า CPS จะดูรายการแอปทั้งหมดของ นักพัฒนาแอปได้แล้ว ในรุ่นก่อนๆ จำนวนแอปของนักพัฒนาแอปสูงสุดที่ดูได้คือ 100 รายการ |
Cloud 17.05.22 (การจัดการ API)
| รหัสปัญหา | คำอธิบาย |
|---|---|
| MGMT-4059 | |
| MGMT-3517 | การแก้ไขพร็อกซีไม่ถูกต้องในข้อความแสดงข้อผิดพลาดในการติดตั้งใช้งานพร็อกซี |
Cloud 17.05.08 (UI)
| รหัสปัญหา | คำอธิบาย |
|---|---|
| EDGEUI-1041 |
การอัปเดตเอนทิตีด้วยอักขระ ASCII แบบขยายไม่สำเร็จเนื่องจากมีการเข้ารหัสที่ไม่ถูกต้อง |
| EDGEUI-1033 |
UI ของ Edge แสดงข้อความ "เซสชันหมดเวลา" สำหรับข้อผิดพลาด 403 |
| EDGEUI-1019 |
ข้อความแสดงข้อผิดพลาดที่ไม่รู้จักจะแสดงเมื่อ UI ของ Edge หมดเวลา |
Cloud 17.04.22 (การจัดการ API)
| รหัสปัญหา | คำอธิบาย |
|---|---|
| MGMT-3977 | มีการแก้ไขด้านความปลอดภัยที่เกี่ยวข้องกับการให้สิทธิ์จากผู้ใช้ |
ปัญหาที่ทราบ
รุ่นนี้มีปัญหาที่ทราบดังต่อไปนี้
| รหัสปัญหา | คำอธิบาย |
|---|---|
| 67169830 | NullPointerException ในแคชการตอบกลับ ออบเจ็กต์ที่แคชโดยรุ่นก่อนหน้าอาจกู้คืนจากแคชไม่ถูกต้อง |