

Wyświetlasz dokumentację Apigee Edge.
Otwórz dokumentację Apigee X. info
We wtorek 21 kwietnia 2015 r. udostępniliśmy nową wersję Apigee Edge w chmurze.
Jeśli masz pytania, skontaktuj się z zespołem pomocy Apigee Edge.
Listę wszystkich informacji o wersjach Apigee Edge znajdziesz w informacjach o wersjach Apigee.
Nowe funkcje i ulepszenia
Poniżej znajdziesz nowe funkcje i ulepszenia wprowadzone w tej wersji.
Obsługa wskazania nazwy serwera (SNI)
Edge obsługuje używanie wskazania nazwy serwera w kierunku południowym (od procesora komunikatów do docelowych punktów końcowych). Jeśli chcesz używać SNI, skontaktuj się z zespołem pomocy Apigee Edge.
Wymagana jest Java 1.7.
Dzięki SNI, które jest rozszerzeniem TLS/SSL, wiele docelowych adresów HTTPS może być obsługiwanych przez ten sam adres IP i port bez konieczności używania tego samego certyfikatu przez wszystkie te adresy.
Nie jest wymagana żadna konfiguracja specyficzna dla Edge. Jeśli Twoje środowisko jest skonfigurowane pod kątem SNI southbound (Edge Cloud jest domyślnie), Edge obsługuje tę funkcję.
Edge automatycznie wyodrębnia nazwę hosta z adresu URL żądania i dodaje ją do żądania uzgadniania SSL. Jeśli na przykład hostem docelowym jest https://example.com/request/path, Edge dodaje rozszerzenie server_name, jak pokazano poniżej:
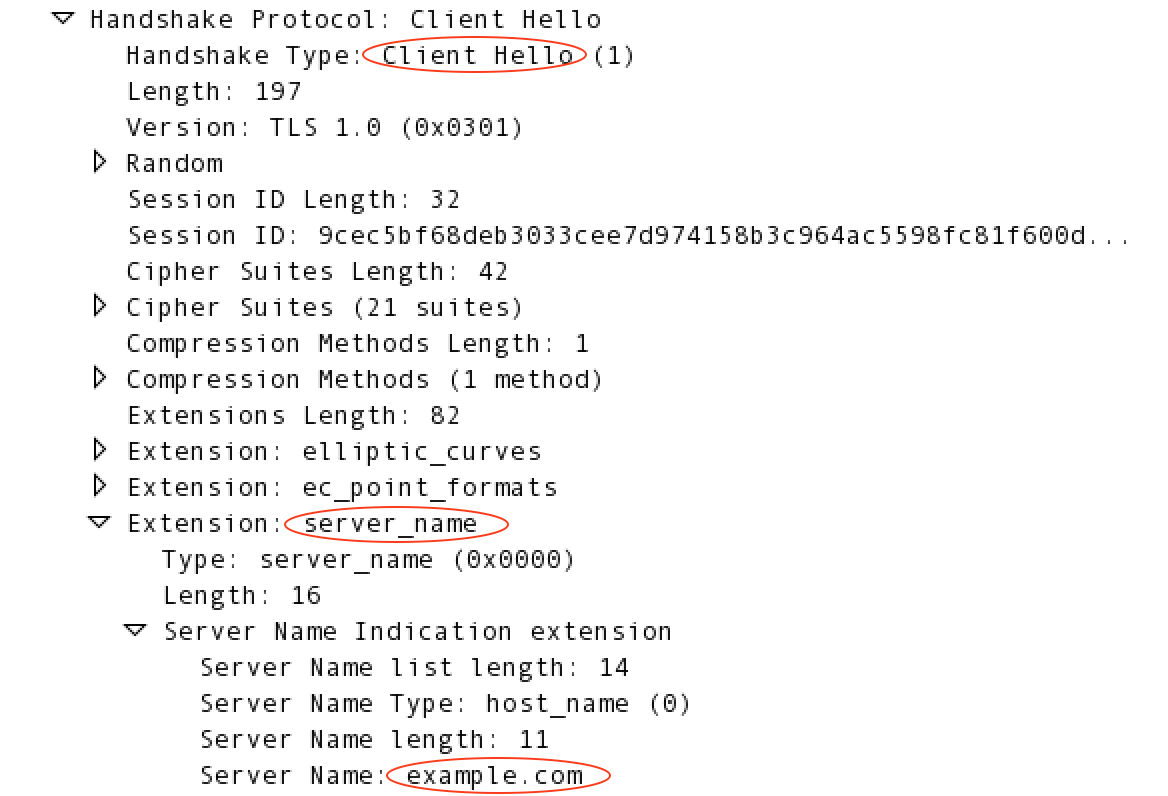
Więcej informacji o SNI znajdziesz na stronie http://en.wikipedia.org/wiki/Server_Name_Indication.
Dostęp do społeczności Apigee z menu pomocy interfejsu zarządzania
Dostęp do społeczności Apigee możesz uzyskać z menu pomocy w interfejsie zarządzania.
Zasady kontroli dostępu
Zasada kontroli dostępu została ulepszona, aby umożliwić bardziej szczegółową ocenę adresów IP na potrzeby list dozwolonych i odrzuconych, gdy adresy IP są zawarte w nagłówku HTTP X-FORWARDED-FOR.
Jeśli w nagłówku włączone jest sprawdzanie wielu adresów IP (skontaktuj się z zespołem pomocy, aby ustawić parametr feature.enableMultipleXForwardCheckForACL), nowy element <ValidateBasedOn> w zasadzie umożliwia sprawdzenie pierwszego adresu IP, ostatniego adresu IP lub wszystkich adresów IP w nagłówku. Więcej informacji znajdziesz w artykule Zasady kontroli dostępu.
Komunikaty o błędach w interfejsie zarządzania
Zmieniliśmy sposób wyświetlania komunikatów o błędach w interfejsie zarządzania.
Nowe zmienne docelowe w przepływie wiadomości
Nowe zmienne w przepływach wiadomości dostarczają pełniejszych informacji o adresach URL docelowych punktów końcowych i serwerów:
- TargetEndpoint:
request.urlzastępujetarget.basepath.with.query. - TargetServer:
loadbalancing.targetserverzastępujetargetserver.name. Poza tym zmiennatarget.basepathjest wypełniana tylko wtedy, gdy element<Path>jest używany w elemencie<LoadBalancer>HTTPTargetConnection elementu TargetEndpoint.
„Algorytm podpisu” w szczegółach certyfikatów SSL
Do szczegółów certyfikatu SSL dodano nowe pole „Algorytm podpisu”, które można wyświetlić w interfejsie użytkownika zarządzania (Administracja > Certyfikaty SSL) i interfejsie API zarządzania (Pobieranie szczegółów certyfikatu z magazynu kluczy lub magazynu zaufanych certyfikatów). W zależności od typu algorytmu szyfrowania użytego do wygenerowania certyfikatu w tym polu wyświetla się „sha1WithRSAEncryption” lub „sha256WithRSAEncryption”.
Naprawione błędy
W tej wersji naprawiliśmy te błędy.
| Identyfikator problemu | Opis |
|---|---|
| MGMT-1899 | Ścieżki zasobów usuwane po zapisaniu ustawień usługi Podczas edytowania usługi API ścieżki zasobów usługi mogły zostać usunięte, jeśli użytkownik kliknął dwukrotnie przycisk Zapisz. Naprawiliśmy ten problem. |
| MGMT-1894 | Strona Aplikacje dewelopera nigdy nie kończy się ładować w kolumnie dewelopera |
| MGMT-1882 | Nowy serwer proxy interfejsu API z WSDL pokazuje tylko szczegóły ostatniego parametru |
| MGMT-1878 | Jeśli w środowisku wdrożono kilka wersji, Trace wyświetla tylko jedną z nich |
| MGMT-1872 | Nie można pobrać raportów niestandardowych |
| MGMT-1863 | Logi Node.js nie są widoczne w interfejsie zarządzania |
| MGMT-1825 | Błędy typu cross-site scripting (XSS) |
| MGMT-1804 | W niektórych przypadkach interfejs Node.js API wysyła nieprawidłowy kod JSON |
| MGMT-1799 | Luka w zabezpieczeniach interfejsu użytkownika podczas wysyłania żądania w Trace |
| MGMT-1362 | E-mail z linkiem do resetowania hasła nie działa, jeśli adres e-mail zawiera znak „_” |
| DEVRT-1514 | ObjectTransform nie działa w przypadku niektórych produktów |
| APIRT-1170 | Brak pliku zasobu spowodował, że MP nie udało się wczytać środowiska |