

Anda sedang melihat dokumentasi Apigee Edge.
Buka dokumentasi Apigee X. info
Pada Selasa, 8 September 2015, kami meluncurkan Rilis Fitur utama Apigee Edge for Private Cloud.
Sejak rilis kuartalan Edge for Private Cloud sebelumnya (4.15.04.00), rilis berikut telah terjadi dan disertakan dalam rilis kuartalan ini:
Versi Edge yang dapat Anda upgrade ke 4.15.07.00
Bergantung pada versi Edge saat ini, Anda dapat:
- Mengupgrade langsung ke 4.15.07.00
- Upgrade secara bertahap, yang berarti Anda harus mengupgrade dari versi saat ini ke versi Edge lain, lalu mengupgrade ke 4.15.07.00.
Untuk mengetahui informasi selengkapnya, lihat Versi Edge for Private Cloud mana yang dapat Anda upgrade ke 4.15.07.00.
Sebelum mengupgrade dari versi 4.15.01.x atau dari versi sebelumnya
- Periksa versi SSTable Cassandra:
- Ubah direktori ke /<install-root>/apigee4/data/cassandra/data.
- Jalankan perintah find,
> find . -name *-ic-*
Hasilnya akan menampilkan kumpulan file .db jika Anda menjalankan Cassandra 1.2 SSTable. - Jalankan perintah find ini:
> find . -name *-hf-*
Hasilnya akan kosong, yang berarti tidak ada file .db dalam format hf. Jika Anda tidak melihat file dalam format hf, berarti Anda telah selesai dan dapat mengupgrade ke 4.15.07.00.
Format hf ditujukan untuk SSTable Cassandra 1.0. Jika Anda memiliki file *.db dalam format hf, Anda harus mengupgrade SSTable seperti yang dijelaskan dalam prosedur selanjutnya.
- Jika Anda menemukan file *.db dalam format hf, upgrade SSTable
dengan menjalankan perintah berikut di setiap node Cassandra hingga Anda mengupgrade semua node
Cassandra:
> /<install-root>/apigee4/share/apache-cassandra/bin/nodetool -h localhost upgradesstables -a - Ulangi Langkah 1 untuk memeriksa apakah semua file *.db dalam format ic untuk Cassandra versi 1.2.
- Ulangi Langkah 1 hingga 3 pada setiap node Cassandra di penginstalan Edge Anda.
- Upgrade ke Edge 4.15.07.00.
- Setelah upgrade 4.15.07.00, periksa file *.db untuk memastikan semuanya telah diupgrade
ke sstable gaya C* 2.0:
> cd /<install-root>/apigee4/data/cassandra/data
> find . -name *-jb-*
Perintah ini akan menampilkan sekumpulan file .db jika Anda menjalankan Cassandra 2.0.
Fitur dan peningkatan baru
Berikut adalah fitur dan peningkatan baru dalam rilis ini.
Penginstalan dan upgrade
Upgrade dan uninstal komponen selektif
Skrip apigee-upgrade.sh dan apigee-uninstall.sh kini memungkinkan Anda memilih komponen Edge untuk diupgrade atau di-uninstal. Sebelumnya, perintah ini mengupgrade atau meng-uninstal semua komponen pada node. (OPDK-1377, OPDK-1175)
Rollback upgrade
Jika apigee-upgrade.sh gagal selama upgrade, Anda kini dapat menggunakan skrip apigee-rollback.sh untuk me-roll back upgrade. Setelah memperbaiki masalah upgrade, Anda dapat mencoba mengupgrade lagi. (OPDK-1275)
Opsi skrip penginstal yang dipersingkat
Skrip penginstalan tidak lagi menggunakan opsi bentuk panjang, seperti --help. Sekarang, keduanya hanya menerima opsi satu huruf, seperti -h. (OPDK-1356)
Penginstalan SmartDocs
Saat menginstal SmartDocs dengan skrip setup-smartdocs.sh, Anda akan diminta untuk memasukkan organisasi, lingkungan, dan host virtual, yang memastikan bahwa SmartDocs diinstal di lokasi yang diharapkan. Sebelumnya, nilai tersebut di-hard code dalam skrip. (OPDK-1310)
Menjalankan update-cass-pwd-in-config.sh tanpa perintah
Skrip update-cass-pwd-in-config.sh dapat berjalan tanpa perintah jika Anda menetapkan variabel lingkungan ENABLE_CASS_AUTH, CASS_USERNAME, dan CASS_PASSWORD. (OPDK-1309)
Platform Edge
Berikut adalah fitur platform Edge baru yang disertakan dalam rilis ini.
OpenJDK 1.7 yang didukung oleh Edge Private Cloud
Rilis Edge ini mendukung Oracle JDK 1.7 dan OpenJDK 7, serta menghapus dukungan untuk JDK 1.6. (OPDK-1187)
Dukungan OS
Apigee Edge for Private Cloud telah memperluas dukungan sistem operasinya untuk menyertakan Red Hat Enterprise Linux 6.6 & 7.0 (64-bit), CentOS 6.5, 6.6, & 7.0 (64-bit), dan Oracle Linux 6.5.
Cassandra 2.0.15 disertakan dalam OPDK 15.07
Rilis ini menginstal Cassandra 2.0.15. Jika Anda mengupgrade untuk rilis sebelumnya, versi Cassandra Anda akan diupdate. (OPDK-1197)
Dukungan SHA2 untuk hashing token OAuth
Untuk melindungi token OAuth dengan lebih baik jika terjadi pelanggaran keamanan database, Edge mendukung algoritma SHA2 untuk melakukan hashing token OAuth (selain SHA1). Dengan properti tingkat organisasi yang baru, Anda dapat mengaktifkan dan mengonfigurasi hashing untuk token baru serta mempertahankan hashing lama pada token apa pun yang ada sebelum fitur baru ini. Sebelumnya di Edge for Private Cloud, properti bernama hash.oauth.tokens.enabled di file keymanagement.properties (di server pengelolaan dan pemroses pesan) mengaktifkan hashing SHA1 otomatis token OAuth. Properti ini sekarang tidak digunakan lagi.
Jika sebelumnya Anda menggunakan properti hash.oauth.tokens.enabled untuk mengaktifkan hashing SHA1, skrip upgrade untuk rilis ini akan otomatis membuat properti tingkat organisasi baru untuk Anda. Untuk memverifikasi setelah upgrade, lakukan GET sebagai administrator sistem dengan API ini: https://{host}:{port}/v1/o/{your_org}.
- Untuk mengetahui informasi tentang cara mengaktifkan hashing token di organisasi Anda dengan properti baru, lihat "Melakukan hashing token di database" dalam topik Meminta token akses.
- Untuk mengetahui informasi tentang hashing massal token yang ada, lihat Panduan Operasi Edge for Private Cloud. (APIRT-1389)
Struktur direktori datar untuk file log
Anda dapat mengonfigurasi Edge untuk menyimpan file log dalam struktur direktori datar dengan menetapkan properti enable.flat.directory.structure baru ke true dalam file message-logging.properties. Untuk mengetahui informasi selengkapnya, lihat Kebijakan Message Logging.
(APIRT-1394)
Performa cache lingkungan
Untuk pengelolaan dan pemanfaatan cache memori yang lebih baik, setelan "Maximum Elements in Memory" pada resource cache lingkungan tidak digunakan lagi. Total elemen yang ada di semua resource cache (termasuk cache default) bergantung pada total alokasi memori ke cache. Secara default, total alokasi memori untuk cache memori pada pemroses pesan tertentu adalah 40% dari total memori yang tersedia, yang ditentukan oleh setelan properti cache di file cache.properties pemroses pesan Anda. Elemen akan dihapus dari cache dalam memori hanya jika memori cache tidak mencukupi atau masa berlaku elemen berakhir.
Untuk kembali ke perilaku lama menggunakan properti "Maximum Elements in Memory" untuk
pengelolaan cache, tetapkan properti overrideMaxElementsInCacheResource=false dalam
file cache.properties. (APIRT-1140)
Layanan API
Berikut adalah fitur Layanan API baru yang disertakan dalam rilis ini.
Editor Proxy Baru sebagai default
Editor proxy API baru diaktifkan secara default di UI pengelolaan. Editor baru ini mencakup banyak peningkatan kegunaan, termasuk tampilan alur bersyarat dan endpoint yang lebih komprehensif di halaman Ringkasan, semua konfigurasi di halaman Develop, penambahan alur bersyarat, endpoint, dan kebijakan yang lebih intuitif, tampilan XML yang lebih lengkap, bukan cuplikan kecil, penelusuran yang meng-crawl nama file dan teks, dan banyak lagi. (MGMT-2279)
Kebijakan Delete OAuth v2.0 Info baru
Kebijakan "Delete OAuth v2.0 Info" baru memungkinkan Anda menghapus token akses dan kode otorisasi OAuth v2. Kebijakan ini menggantikan fungsi yang sebelumnya disediakan oleh Management API. Untuk informasi selengkapnya, lihat Menghapus kebijakan Info OAuthV2. (MGMT-2257)
Kebijakan Delete OAuth v1.0 Info baru
Kebijakan "Delete OAuth v1.0 Info" baru memungkinkan Anda menghapus token permintaan, token akses, dan kode verifikasi OAuth v1.0. Kebijakan ini menggantikan fungsi yang sebelumnya disediakan oleh Management API. Untuk mengetahui informasi selengkapnya, lihat Menghapus kebijakan OAuth V1 Info. (APIRT-1351)
Kebijakan Kontrol Akses
Kebijakan Kontrol Akses telah ditingkatkan untuk memungkinkan evaluasi alamat IP yang lebih mendetail
untuk daftar yang diizinkan dan daftar yang ditolak saat alamat IP dimuat dalam
header HTTP X-FORWARDED-FOR.
Jika pemeriksaan beberapa alamat IP diaktifkan di header (hubungi Dukungan untuk menetapkan
feature.enableMultipleXForwardCheckForACL), elemen
<ValidateBasedOn> baru dalam kebijakan memungkinkan Anda memeriksa
IP pertama, IP terakhir, atau semua IP di header. Untuk mengetahui informasi selengkapnya, lihat Kebijakan Kontrol Akses.
Entitas baru dalam kebijakan Entitas Akses
Kebijakan Access Entity memberikan akses ke entity baru berikut: consumerkey-scopes, authorizationcode, requesttoken, dan verifier. Untuk mengetahui informasi selengkapnya, lihat Kebijakan Access Entity.
Kebijakan Statistics Collector: konversi otomatis nama statistik menjadi huruf kecil
Saat membuat pengumpulan analisis kustom di editor proxy API (halaman Develop > Tools > Custom Analytics Collection), "Name" variabel (statistik) pengumpul harus menggunakan huruf kecil. Jika Anda memasukkan nama dengan huruf besar, alat ini akan otomatis mengonversi nama Statistik menjadi huruf kecil dalam kebijakan Statistics Collector. (MGMT-740)
Penghapusan Trace Klasik di editor proxy API
Fungsi Trace versi terbaru di editor proxy API telah beralih dari versi beta ke ketersediaan umum. Akses ke "trace klasik" dengan link "Akses trace versi klasik" tidak lagi tersedia.
Akses Komunitas Apigee dari menu Bantuan UI pengelolaan
Anda dapat mengakses Komunitas Apigee dari menu Bantuan UI pengelolaan.
Pesan Error di UI pengelolaan
Berikut adalah peningkatan pesan error di UI pengelolaan:
- UI pengelolaan digunakan untuk mengelompokkan dan menampilkan semua pesan error di UI untuk seluruh sesi login, kecuali jika Anda menutupnya. Dengan update ini, pesan error akan otomatis dihapus saat Anda keluar dari halaman tempat error tersebut terjadi. (MGMT-2254)
- UI pengelolaan tidak lagi menyembunyikan pesan error duplikat. (MGMT-2242)
Peningkatan performa dan error UI
Peningkatan umum dilakukan pada berbagai area UI pengelolaan, termasuk performa tampilan halaman dan pembersihan pesan error.
Hyperlink peran di halaman Organization Users di UI pengelolaan
Di halaman Organization Users di UI pengelolaan (Admin > Organization Users), nama peran kini di-hyperlink, sehingga Anda dapat membuka halaman peran dengan cepat. (MGMT-1055)
Variabel target baru dalam alur pesan
Variabel baru dalam alur pesan memberikan informasi URL yang lebih lengkap untuk endpoint target dan server target:
-
TargetEndpoint:
request.urlmenggantikantarget.basepath.with.query. -
TargetServer:
loadbalancing.targetservermenggantikantargetserver.name. Selain itu,target.basepathhanya diisi jika elemen<Path>digunakan dalam elemen<LoadBalancer>HTTPTargetConnection TargetEndpoint.
Dukungan Server Name Indication (SNI)
Edge mendukung penggunaan Server Name Indication southbound (dari pemroses pesan ke endpoint target). Jika Anda ingin menggunakan SNI, hubungi Dukungan Apigee Edge.
Java 1.7 diperlukan.
Dengan SNI, yang merupakan ekstensi TLS/SSL, beberapa target HTTPS dapat disajikan dari alamat IP dan port yang sama tanpa mengharuskan semua target tersebut menggunakan sertifikat yang sama.
Tidak diperlukan konfigurasi khusus Edge. Jika lingkungan Anda dikonfigurasi untuk SNI southbound (Edge cloud secara default), Edge akan mendukungnya.
Edge otomatis mengekstrak nama host dari URL permintaan dan menambahkannya ke permintaan handshake SSL. Misalnya, jika host target adalah https://example.com/request/path, maka Edge akan menambahkan ekstensi server_name seperti yang ditunjukkan di bawah:
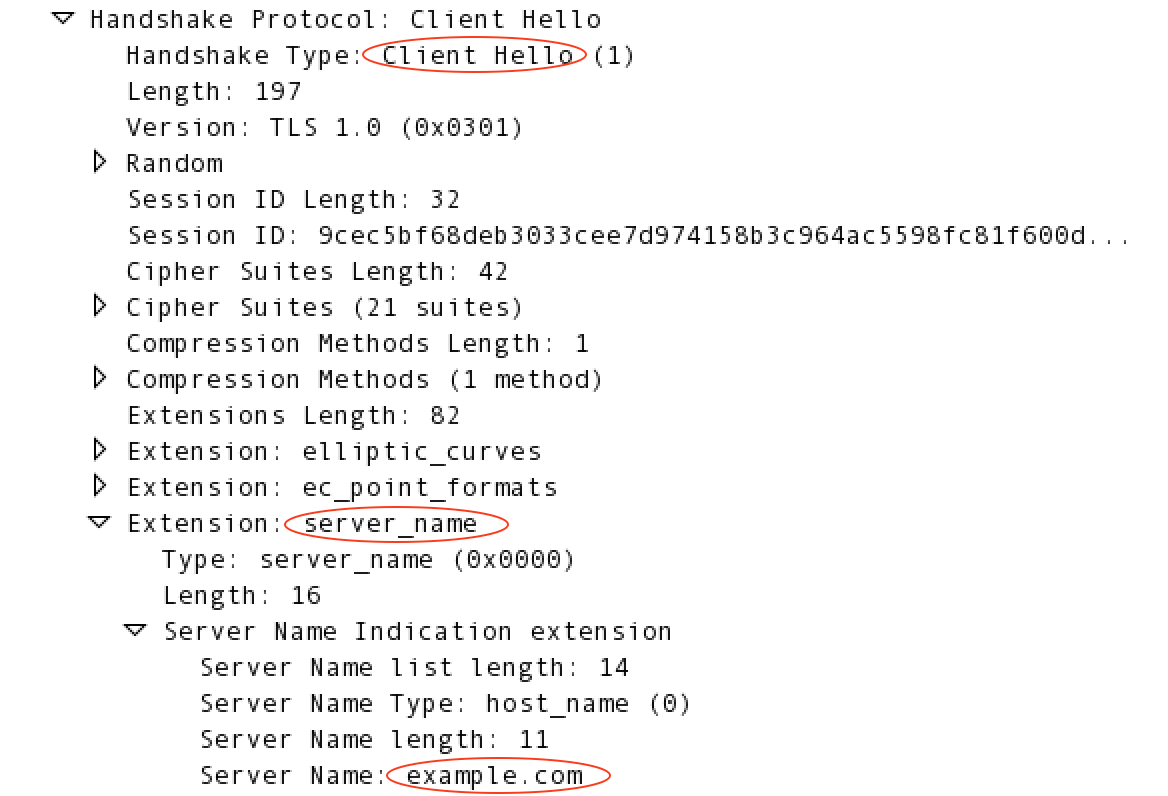
Untuk mengetahui informasi selengkapnya tentang SNI, lihat http://en.wikipedia.org/wiki/Server_Name_Indication.
"Signature Algorithm" di detail Sertifikat SSL
Kolom "Signature Algorithm" baru telah ditambahkan ke detail sertifikat SSL, yang dapat dilihat di UI pengelolaan (Admin > SSL Certificates) dan API pengelolaan (Get Cert Details from a Keystore or Truststore). Kolom ini menampilkan "sha1WithRSAEncryption" atau "sha256WithRSAEncryption", bergantung pada jenis algoritma hashing yang digunakan untuk membuat sertifikat.
Menampilkan sertifikat SSL yang hampir habis masa berlakunya
Halaman SSL Certificates di UI pengelolaan (Admin > SSL Certificates) menunjukkan kapan sertifikat SSL akan berakhir dalam waktu 10, 15, 30, atau 90 hari, bergantung pada pilihan Anda di kolom drop-down masa berlaku baru.
Konfigurasi error perlindungan terhadap ancaman
Secara default, Edge menampilkan kode status HTTP 500 error server internal dan error ExecutionFailed
jika pesan tidak melewati kebijakan Perlindungan Ancaman JSON atau XML. Anda dapat mengubah
perilaku error tersebut dengan properti tingkat organisasi yang baru. Saat menetapkan properti org
features.isPolicyHttpStatusEnabled ke true, perilaku
berikut akan terjadi:
- Permintaan: Dengan kebijakan perlindungan ancaman yang dilampirkan ke alur permintaan apa pun, pesan yang tidak valid akan menampilkan kode status 400, beserta pesan error kebijakan yang sesuai.
- Respons: Dengan kebijakan perlindungan terhadap ancaman yang dilampirkan ke alur respons apa pun, pesan yang tidak valid tetap menampilkan kode status 500, dan salah satu pesan error kebijakan yang sesuai akan ditampilkan (bukan hanya ExecutionFailed).
Pelanggan Cloud harus menghubungi Dukungan Apigee Edge untuk menetapkan properti organisasi. Fitur ini akan tersedia untuk pelanggan Edge Private Cloud pada rilis kuartalan Private Cloud berikutnya.
Skema yang diperbarui untuk endpoint, proxy, dan entity lainnya
Skema referensi telah diperbarui untuk entity non-kebijakan seperti TargetEndpoint, ProxyEndpoint, APIProxy, dan banyak lainnya. Lihat https://github.com/apigee/api-platform-samples/tree/master/schemas. (APIRT-1249)
Layanan Developer
Berikut adalah fitur baru Layanan Developer yang disertakan dalam rilis ini.
Ketersediaan umum SmartDocs
SmartDocs beralih dari versi beta ke ketersediaan umum. Update dan fitur baru mencakup:
- Dukungan untuk Swagger 2.0, termasuk impor berdasarkan file atau URL, termasuk dukungan untuk objek keamanan bernama kustom.
- Peningkatan desain visual dalam template yang menghasilkan SmartDocs.
- Peningkatan kegunaan dan alur kerja di Portal Developer, tersedia melalui menu Content > SmartDocs di Drupal.
- Autentikasi yang sebelumnya dikenal sebagai "Token Kustom" kini disebut "Kunci API".
- Objek "keamanan" autentikasi yang ditentukan di tingkat revisi.
- Konfigurasi autentikasi klien di tingkat template. Revisi baru tidak lagi mereset kredensial klien SmartDocs yang telah dikonfigurasi sebelumnya.
Untuk deskripsi fitur selengkapnya, lihat postingan blog ini.
Untuk dokumentasi SmartDocs, lihat Menggunakan SmartDocs untuk mendokumentasikan API.
Nama aplikasi developer yang ditampilkan di UI pengelolaan
Aplikasi developer di Edge memiliki Nama internal yang tidak berubah dan Nama Tampilan yang dapat Anda ubah. Di halaman Aplikasi Developer di UI pengelolaan (Publish > Developer Apps > nama aplikasi), "Nama" internal aplikasi ditampilkan bersama dengan "Nama Tampilan", sehingga memudahkan identifikasi aplikasi secara visual berdasarkan nama internalnya untuk pemecahan masalah dan pengelolaan API.
Layanan Analisis
Berikut adalah fitur Layanan Analytics baru yang disertakan dalam rilis ini.
Batas waktu data yang dipertahankan
Saat membuat laporan analisis dengan UI atau API pengelolaan, data yang berusia lebih dari enam bulan dari tanggal saat ini tidak dapat diakses secara default. Jika Anda ingin mengakses data yang berusia lebih dari enam bulan, hubungi Dukungan Apigee Edge.
Versi klasik laporan kustom dihapus dari UI pengelolaan
Versi klasik opsional laporan analisis kustom tidak lagi tersedia di UI pengelolaan.
Performa widget Interaksi Developer
Widget funnel di dasbor analisis utama (bagian Interaksi Developer) telah ditingkatkan untuk memberikan performa yang lebih baik.
Monetisasi
Berikut adalah fitur monetisasi baru yang disertakan dalam rilis ini.
Notifikasi email paket tarif
Jenis notifikasi email Paket Tarif baru memungkinkan Anda memberi tahu developer saat mereka mencapai batas transaksi atau dolar tertentu dalam paket tarif paket atau volume yang telah mereka beli. Untuk mengetahui detailnya, lihat Menyiapkan notifikasi menggunakan template notifikasi.
Sinkronisasi periode Biaya Berulang dan Dasar Agregasi
Dalam paket tarif, ada dua jangka waktu berbeda yang mungkin berlaku:
- Periode Biaya Berulang, yang dikonfigurasi di tab Fees pada paket tarif, yang menentukan kapan developer dikenai biaya berulang.
- Periode Dasar Agregasi, yang ditentukan pada kartu tarif untuk paket Paket atau Volume Banded, yang menentukan kapan penggunaan paket direset untuk developer.
Kedua periode tersebut kini disinkronkan. Jika biaya berulang bukan nol dan kartu tarif Paket atau Berdasarkan Volume ada dalam paket tarif, periode biaya berulang akan digunakan untuk keduanya. Misalnya, jika ada biaya berulang bulanan, paket kartu tarif juga akan direset setiap bulan (secara default pada awal bulan).
Jika tidak ada biaya berulang, paket akan direset berdasarkan Dasar Agregasi yang ditentukan pada kartu tarif. Misalnya, jika developer mulai menggunakan kartu tarif pada tanggal 19, dan Dasar Agregasi adalah setiap bulan, penggunaan paket akan direset sebulan setelah tanggal 19.
Dasar Agregasi tidak digunakan lagi dan akan dihapus dari monetisasi dalam rilis mendatang. Untuk mengetahui informasi selengkapnya, lihat Menentukan detail paket kartu tarif.
Atribut Kustom dalam laporan ringkasan pendapatan
Kebijakan pencatatan transaksi memungkinkan Anda mengambil data atribut kustom dari transaksi, dan kini Anda dapat menyertakan atribut transaksi kustom tersebut dalam laporan ringkasan pendapatan. Dengan menambahkan properti MINT.SUMMARY_CUSTOM_ATTRIBUTES ke organisasi, Anda dapat menunjukkan atribut kustom mana yang ditambahkan ke tabel database untuk digunakan dalam laporan.
Pelanggan Apigee Edge untuk Private Cloud dapat menetapkan flag dengan panggilan API dan kredensial Administrator Sistem berikut.
curl -u email:password -X PUT -H "Content-type:application/xml" http://host:8080/v1/o/myorg -d \ "<Organization type="trial" name="MyOrganization"> <Properties> <Property name="features.isMonetizationEnabled">true</Property> <Property name="MINT.SUMMARY_CUSTOM_ATTRIBUTES">["my_attribute_1","my_attribute_2"]</Property> <Property name="features.topLevelDevelopersAreCompanies">false</Property> </Properties> </Organization>"
Perhatikan bahwa array atribut kustom dalam panggilan API dienkode ke URL.
Proses upgrade SmartDocs
Jika Anda telah menggunakan SmartDocs selama periode beta, fitur dan kemampuan baru dalam versi ketersediaan umum mengharuskan Anda mengupgrade SmartDocs di portal developer.
Halaman SmartDocs yang telah dipublikasikan di portal developer akan terus berfungsi, tetapi Anda harus mengikuti proses update sebelum mengedit atau memublikasikan perubahan apa pun pada halaman yang ada atau halaman baru.
Perlu diingat bahwa meskipun Anda dapat merender dan memublikasikan SmartDocs di dalam portal developer, SmartDocs dibuat dari model API yang ada dalam Layanan Pengelolaan API Edge Apigee. Setiap perubahan yang Anda buat pada model API di Edge akan sama di semua lingkungan Pantheon Anda (mirip dengan keberadaan developer di seluruh lingkungan Pantheon).
Untuk mengupgrade dari SmartDocs beta ke ketersediaan umum
- Update dan uji rilis 15.05.27 di lingkungan dev atau test Anda di Pantheon.
- Buat model baru untuk menggantikan model API yang sudah ada yang telah Anda gunakan.
- Jika Anda telah mengimpor dokumen Swagger atau WADL, impor kembali dokumen tersebut ke revisi baru.
- Jika Anda telah mengelola model API melalui modul SmartDocs, ekspor sebagai JSON SmartDocs dan impor ke model baru menggunakan lampiran file.
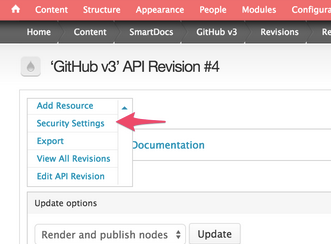
- Tetapkan properti keamanan revisi model Anda. Di halaman Content >
SmartDocs > model, pilih Security Settings.
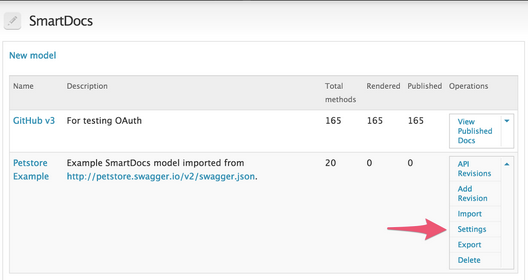
- Periksa autentikasi yang telah dikonfigurasi sebelumnya di halaman setelan model (Content >
SmartDocs) dengan mengklik Settings di kolom
Operations.
- Perbarui template kustom apa pun untuk menggunakan aset CSS dan JS v6, serta buat perubahan untuk mencerminkan nama objek baru, seperti authSchemes dan apiSchema. Untuk mengetahui informasi tentang cara mengupdate template SmartDocs, lihat Menggunakan SmartDocs untuk mendokumentasikan API.
- Render ulang dan publikasikan revisi model Anda.
- Setelah memvalidasi dokumentasi baru, update portal produksi Anda ke rilis 15.05.27.
Jika Anda adalah pelanggan perusahaan Edge dan memiliki pertanyaan atau masalah terkait proses upgrade, kirimkan email ke marsh@apigee.com dan cnovak@apigee.com. Jika tidak, gunakan Komunitas Apigee untuk mendapatkan respons terbaik.
Perubahan dan peningkatan fitur mendatang
Bagian ini menampilkan pratinjau perubahan dan peningkatan fitur yang diharapkan pada masa mendatang:
Perubahan pada perilaku kebijakan Response Cache
Dalam rilis mendatang (akan ditentukan), perilaku default elemen <ExcludeErrorResponse> dari kebijakan Cache Respons akan berubah.
Perilaku saat ini: Elemen <ExcludeErrorResponse> dalam kebijakan cache respons bernilai salah (false) secara default. Artinya, secara default, respons dengan kode status HTTP yang mungkin (termasuk 3xx) di-cache oleh kebijakan Response Cache.
Perilaku mendatang: Elemen <ExcludeErrorResponse> dalam kebijakan Response Cache akan ditetapkan secara default ke true. Artinya, secara default, hanya respons dengan kode Status HTTP 200 hingga 205 yang akan di-cache. Untuk mengganti perilaku ini dan meng-cache respons untuk semua kode status, Anda harus menetapkan elemen <ExcludeErrorResponse> ke true secara eksplisit.
Solusi saat ini: Untuk cloud pribadi 4.15.07.00 dan rilis yang lebih lama, jika Anda ingin meng-cache respons hanya dengan Kode status 200 hingga 205, Anda harus menetapkan elemen <ExcludeErrorResponse> secara eksplisit ke true.
Perbaikan bug
Bug berikut telah diperbaiki dalam rilis ini.
| ID Masalah | Deskripsi |
|---|---|
| OPDK-1521 | Masalah enkripsi sandi |
| OPDK-1201 | Tidak dapat memulihkan data UI |
| OPDK-1112 | Kebijakan sandi LDAP kustom tidak diterapkan ke pengguna admin Apigee |
| OPDK-1097 | Pengecualian keyspace selama upgrade OPDK |
| OPDK-1068 | Dapat mengubah sandi admin jika gagal selama penginstalan |
| OPDK-1053 | Zookeeper berjalan sebagai root |
| OPDK-967 | Saat menyetel OpenLDAP ke mulai otomatis menggunakan set-autostart.sh, all-status.sh melaporkannya sebagai mati |
| OPDK-905 | Smartdocs prod sudah terdaftar di grup axgroup001 |
| OPDK-899 | Error selama orientasi |
| OPDK-847 | Pengguna yang dibuat selama orientasi tidak mendapatkan email untuk mereset sandi |
| OPDK-817 | Skrip init.d menampilkan error |
| OPDK-815 | Skrip ax-purge.sh memerlukan penghapusan total tabel pengambilan sampel |
| MGMT-2246 | Halaman pembuatan laporan kustom tidak ditampilkan dengan benar di UI pengelolaan |
| MGMT-2235 | Untuk sertifikat SSL yang akan habis masa berlakunya, waktu relatif habis masa berlaku dapat dibulatkan secara membingungkan Untuk sertifikat SSL yang akan habis masa berlakunya, waktu relatif tanggal habis masa berlaku selalu ditampilkan dalam hari, bukan dibulatkan ke bulan, jika masa berlaku sertifikat habis dalam 90 hari atau kurang. |
| MGMT-2193 | Indikator lingkaran berputar saat mengedit API |
| MGMT-2173 | Trace UI tidak mengizinkan URL yang sah Trace UI kini memungkinkan Anda mengirim permintaan dengan nilai parameter kueri yang berisi parameter kueri bertingkat. |
| MGMT-2162 | Masalah kompilasi JavaScript |
| MGMT-2124 | Izin peran pelanggan direset saat menyimpan izin di UI |
| MGMT-2114 | IP Syslog yang tidak valid dalam kebijakan MessageLogging akan menampilkan error yang sesuai selama deployment |
| MGMT-2067 | Trace: Jika revisi proxy API di-deploy di 2 lingkungan, pemilihan revisi dan lingkungan tidak akan berfungsi dengan benar |
| MGMT-2061 | Lupa Sandi hanya akan mengirim email kepada pengguna terdaftar Link "Lupa sandi?" di halaman login UI pengelolaan hanya mengirim email kepada pengguna Apigee yang terdaftar. |
| MGMT-2048 | Pengguna dengan peran khusus yang membatasi izin deployment ke satu lingkungan dapat men-deploy di lingkungan lain |
| MGMT-2041 | Menghapus elemen FaultRules dari template lampiran default Elemen FaultRules, yang tidak digunakan dalam kebijakan atau langkah proxy API, tidak lagi ditambahkan secara otomatis saat Anda membuat proxy API atau menambahkan kebijakan. |
| MGMT-2034 | Pengambilan WSDL menampilkan kegagalan: "Error Pengambilan WSDL: Error saat memproses WSDL." |
| MGMT-1986 | Error UI saat menambahkan developer |
| MGMT-1983 | API Get an OAuth 2.0 authorization code menampilkan status yang salah |
| MGMT-1962 | Error saat login ke UI pengelolaan dengan sandi kuat Login ke UI dengan karakter khusus tertentu, seperti tanda persen, tidak lagi gagal. |
| MGMT-1947 | Peran yang tidak intuitif di UI pengelolaan Jika pengguna tidak memiliki izin untuk membuat atau mengedit Kebijakan Perekaman Transaksi, tombol UI untuk membuat dan mengedit Kebijakan Perekaman Transaksi kini dinonaktifkan. |
| MGMT-1899 | Jalur resource dihapus setelah menyimpan setelan produk Saat mengedit produk API, jalur resource produk dapat dihapus jika pengguna mengklik dua kali tombol Simpan. Masalah ini sudah teratasi. |
| MGMT-1894 | Halaman Aplikasi Developer tidak pernah selesai dimuat untuk kolom developer |
| MGMT-1882 | Proxy API baru dari WSDL hanya menampilkan detail parameter terakhir |
| MGMT-1878 | Jika beberapa revisi di-deploy ke lingkungan, Trace hanya akan menampilkan salah satunya |
| MGMT-1872 | Tidak dapat mendownload laporan kustom |
| MGMT-1863 | Log Node.js tidak dapat dilihat di UI pengelolaan |
| MGMT-1843 | Proxy API Tidak Dapat Dibuka |
| MGMT-1833 | Pengguna sysadmin tidak boleh memiliki opsi untuk mengubah sandi di UI untuk OPDK |
| MGMT-1825 | Bug pembuatan skrip lintas situs (XSS) |
| MGMT-1824 | Error pengambilan WSDL saat mengimpor file WSDL dengan ekstensi .xml |
| MGMT-1812 | Menambahkan validasi TargetEndpoint selama impor Serupa dengan ProxyEndpoint, TargetEndpoint akan divalidasi untuk skema dan ekspresi yang tepat yang digunakan dalam kondisi selama impor proxy API. |
| MGMT-1804 | Node.js API mengirimkan JSON yang tidak valid dalam beberapa kasus Layar log Node.js menampilkan log yang tidak diformat jika data json memiliki karakter yang tidak valid. Masalah ini telah diperbaiki dalam rilis ini dan UI kini menampilkan log node.js yang diformat dengan baik. |
| MGMT-1802 | URL reset sandi #118 Jika UI pengelolaan berada di belakang server penghentian SSL, UI pengelolaan kini akan membuat email reset sandi dengan link ke URL https, bukan URL http, dengan benar. |
| MGMT-1799 | Kerentanan keamanan UI yang mengirim permintaan di Trace |
| MGMT-1777 | Tidak dapat menambahkan pengguna dengan alamat email yang memiliki TLD .acn |
| MGMT-1735 | Branding "Error while fetching W" Mulai sekarang, kami telah menghapus dukungan branding kustom di Edge OPDK. Meskipun kami menyadari bahwa hal ini mungkin mengecewakan beberapa pelanggan yang menggunakannya, ini bukanlah fitur yang secara langsung meningkatkan kemampuan Edge seputar pengelolaan API. |
| MGMT-1569 | Masalah saat melampirkan proxy API ke produk API yang ada Memperbaiki masalah saat melampirkan Proxy API ke produk API di UI Pengelolaan saat Proxy API memiliki resource untuk jalur "/". |
| MGMT-1563 | Tombol kirim di Trace tetap dinonaktifkan jika terjadi error |
| MGMT-1362 | Email Lupa Sandi tidak berfungsi jika alamat Email berisi
'_' Memperbaiki masalah reset sandi di OPDK dengan alamat email yang berisi garis bawah. |
| MGMT-1345 | Impor WSDL dengan beberapa namespace menghasilkan Langkah Build SOAP yang salah |
| MGMT-1193 | Menyimpan proxy sebagai revisi baru secara tidak terduga mengubah aturan rute |
| MGMT-1061 | SmartDocs: Deskripsi parameter jenis isi dalam definisi Swagger tidak ditampilkan di UI dokumen |
| MGMT-800 | Membuat resource dengan nama 'default' akan menyebabkan UI rusak |
| MGMT-787 | Masalah kegunaan pemberitahuan UI Di UI pengelolaan, saat Anda mengklik + Proxy API dan dialog Proxy API Baru muncul, Anda dapat menekan Esc untuk menutup dialog. |
| MGMT-619 | Mengaktifkan penomoran halaman di halaman UI proxy API |
| MGMT-602 | Tampilan Develop Proxy API: Menambahkan kebijakan Response Cache saat endpoint tidak memiliki PreFlow/PostFlow akan menyebabkan error |
| MGMT-460 | Mengganti nama kebijakan akan menyebabkan perilaku bermasalah, kebijakan duplikat yang tidak dapat dihapus |
| DEVRT-1644 | Pencarian notifikasi berdasarkan nama menyebabkan email yang salah dikirim |
| DEVRT-1583 | UI Monetisasi menampilkan badge "Future" untuk paket tarif saat ini |
| DEVRT-1546 | Batas paket tidak berfungsi |
| DEVRT-1511 | Error mint.resourceDoesNotExist untuk developer yang sudah ada |
| CORERT-639 | TCPSysLogSocket harus asinkron |
| CORERT-613 | Kegagalan handshake SSL karena "unrecognized_name" |
| AXAPP-1728 | Mengabaikan variabel monetisasi di analisis |
| AXAPP-1708 | Analytics API tampaknya menghasilkan angka yang berbeda untuk statistik yang sama, bergantung pada cara saya meminta |
| AXAPP-1707 | Meningkatkan performa analisis pod gratis |
| AXAPP-1690 | "Error API Tidak Valid" di laporan kustom |
| AXAPP-1533 | Peta Geografis Analytics menampilkan error Panggilan API Tidak Valid |
| AXAPP-1493 | Statistik performa cache salah |
| APIRT-1436 | Membuat alat/skrip untuk melakukan hashing pada token yang belum di-hash |
| APIRT-1425 | Atribut continueOnError jika ditetapkan ke "true" tidak akan berpengaruh dalam kebijakan JavaCallout |
| APIRT-1346 | OAuth2.0 - Nilai hash ditampilkan dalam respons token akses saat hash.oauth.tokens.enabled bernilai true |
| APIRT-1206 | target_ip tidak dicatat dalam tabel fakta untuk 503 dan sebagian besar 504 |
| APIRT-1170 | File resource yang tidak ada menyebabkan MP gagal memuat lingkungan |
| APIRT-1148 | GET variabel {message.version} di ResponseFlow, untuk target Node.js menampilkan NPE |
| APIRT-1054 | Logging Pesan gagal saat mencoba membuat log ke direktori yang berbeda selain default |
| APIRT-387 | Membuat OrganizationService berjalan dalam ragam 'others' di MP |
| APIRT-67 | Kebijakan GenerateAccessToken OAuth tidak menetapkan variabel oauthV2.failed dengan benar |
| APIRT-52 | Laporan Kustom: Kode status respons untuk banyak API bernilai null |
Masalah umum
Rilis ini memiliki masalah umum berikut.
| ID Masalah | Deskripsi |
|---|---|
| OPDK-1586 |
Portal API BaaS gagal dimulai jika dukungan IPV6 tidak diaktifkan
|
| OPDK-1785 |
Menginstal komponen monetisasi di lingkungan Edge yang diupgrade dan diinstal
Solusinya adalah menetapkan versi Monetisasi yang tepat di file apigee-env.sh
sebelum Anda mencoba menginstal Monetisasi. Untuk mendapatkan versi Monetisasi di 4.15.07
(setelah Anda mengupgrade ke Edge 4.15.07), jalankan:
> source /{install-dir}/apigee4/bin/apigee-env.sh

> VER=`basename $(find $SHARE_DIR/installer/monetization -name "mint-*.zip") | cut -d "-" -f 2,3,4`
Secara default, install-dir adalah /opt.
Nilai VER dari atas harus ditetapkan di apigee-env.sh:
> sed -i "s/^MONETIZATION_VERSION=.*/MONETIZATION_VERSION=$VER/" /install-dir/apigee4/bin/apigee-env.sh
Jika Anda mencoba menginstal Monetisasi tanpa melakukan langkah-langkah di atas, penginstalan akan gagal dan kemungkinan ada symlink yang tidak berfungsi di direktori berbagi. Anda harus menghapus symlink tersebut:
> rm /install-dir/apigee4/share/monetization
Setelah menghapus symlink, lakukan langkah-langkah di atas untuk menetapkan versi Monetisasi,
lalu coba lagi penginstalan Monetisasi.
|
| OPDK-1857 |
Versi Python 2.6 yang di-hardcode di bin/qpid-stat.sh dan
bin/qpid-config.sh Di CentOS dan RedHat 7.0, beberapa skrip di bin/qpid-stat.sh dan bin/qpid-config.sh di-hard code untuk menggunakan Python versi 2.6. Solusi untuk masalah ini adalah mengubah baris yang mengekspor PYTHONPATH di qpid-stat.sh dan qpid-config.sh di direktori apigee4/bin.
Untuk menentukan versi Python di sistem Anda, periksa versi Python di direktori /opt/apigee4/share/apache-qpid/lib. Direktori tersebut kemungkinan besar adalah python2.7. Kemudian, Anda perlu memperbarui setelan PYTHONPATH di qpid-stat.sh dan qpid-config.sh dengan jalur yang benar. Contoh:
|
| DEVRT-1574 | Saldo dan penggunaan yang tidak konsisten untuk developer dengan beberapa paket tarif aktif Dalam monetisasi, jika developer aktif di lebih dari satu paket tarif yang memiliki biaya per panggilan API, penggunaan saldo uang terkadang tidak konsisten. |
| APIBAAS-1647 | Setelah login sebagai admin sistem, UI BaaS akan menampilkan pesan 'Error getting roles'
Pesan error ini muncul saat login pertama kali ke sistem oleh admin sistem setelah mengupgrade dari 4.15.01 ke 4.15.07. Anda dapat mengabaikan pesan ini. |
| DEVRT-1834 |
Upgrade Monetisasi ke 4.15.07 Skrip apigee-upgrade.sh mencetak pesan berikut di akhir yang meminta Anda untuk mengeksekusi skrip lain: ************************************** In order to complete the monetization upgrade please run: sudo /opt/apigee4/share/monetization/schema/migration/MOPDK4.15.04.00/ 365-create-notification-condition.sh ************************************** Anda dapat mengabaikan pesan ini. Skrip tersebut tidak diperlukan dan tidak dapat dijalankan. |
| DEVRT-1951 |
Konfigurasi notifikasi penginstalan baru monetisasi tidak ada
Pada penginstalan baru Apigee Edge untuk Private Cloud versi 4.15.07.00, konfigurasi berikut untuk notifikasi monetisasi tidak ada. Ini sesuai dengan jenis notifikasi di halaman Admin > Notifikasi di UI pengelolaan.
mint.scheduler.${ORG_ID}.adhocnotify@@@management
mint.scheduler.${ORG_ID}.expiringrateplannotify@@@management
mint.scheduler.${ORG_ID}.newpkgnotify@@@management
mint.scheduler.${ORG_ID}.newproductnotify@@@management
mint.scheduler.${ORG_ID}.newrateplannotify@@@management
mint.scheduler.${ORG_ID}.tncacceptancenotify@@@management
Untuk mengatasi masalah ini, ikuti langkah-langkah berikut. Anda memerlukan alamat IP instance Cassandra Anda. Untuk menemukannya, lihat di
<installation-root>/apigee4/conf/cassandra/cassandra.yaml atau
<installation-root>/apigee4/conf/cassandra/cassandra-topology.properties.
|
| DEVRT-1952 |
Upgrade monetisasi dari 4.14.07.00 tidak memiliki konfigurasi notifikasi
Pada upgrade Apigee Edge for Private Cloud dari versi 4.14.07.00 ke 4.15.07.00, konfigurasi berikut untuk notifikasi monetisasi tidak ada, sehingga menyebabkan laporan monetisasi tidak berfungsi dengan benar.
mint.scheduler.${ORG_ID}.chargedaily@@@management
mint.scheduler.${ORG_ID}.chargehourly@@@management
Untuk mengatasi masalah ini, ikuti langkah-langkah berikut. Anda memerlukan alamat IP instance Cassandra Anda. Untuk menemukannya, lihat di
<installation-root>/apigee4/conf/cassandra/cassandra.yaml atau
<installation-root>/apigee4/conf/cassandra/cassandra-topology.properties.
|
| OPDK-1878 | Tidak dapat menetapkan nama Pod dalam penginstalan beberapa pusat data Panduan penginstalan Edge menentukan untuk menetapkan nama Pod sebagai "gateway-1" dan "gateway-2" dalam file penginstalan otomatis untuk penginstalan beberapa pusat data. Namun, mengganti nama Pod akan mencegah Router dan Message Processor didaftarkan dengan benar dan diakses. Masalah ini juga mencegah skrip setup-org.sh menemukan Message Processor yang tersedia. Solusinya adalah menetapkan nama Pod, menggunakan properti MP_POD, ke "gateway" di file penginstalan otomatis untuk kedua pusat data. |
| OPDK-1886 |
Node tidak dapat mengakses alamat IP lokal seperti 192.168.x.y connect.ranges.denied=10.0.0.0/8,192.168.0.0/16,127.0.0.1/32Kemudian, mulai ulang node Message Processor: <install_dir>/apigge4/bin/apigee-service message-processor restart |
| OPDK-1958 | Saat mengupgrade, semua node akan memerlukan akses ke port 8080 di Server Pengelolaan Saat runtime, komponen berikut memerlukan akses ke port 8080 di Server Pengelolaan: Router, Message Processor, UI, Postgres, dan Qpid. Namun, saat mengupgrade, semua node akan memerlukan akses ke port 8080 di Server Pengelolaan, termasuk node Cassandra dan Zookeeper. |
| OPDK-1962 | Harus mengonfigurasi ulang SSL untuk Edge API setelah upgrade Jika Anda telah mengonfigurasi Edge API untuk menggunakan SSL sebelum mengupgrade ke 4.15.07.00, Anda harus mengonfigurasi ulang SSL setelah upgrade. Lihat Panduan Operasi Edge untuk mengetahui prosedur mengonfigurasi SSL untuk Edge API. |