

Wyświetlasz dokumentację Apigee Edge.
Otwórz dokumentację Apigee X. info
We wtorek 8 września 2015 r. opublikowaliśmy główną wersję funkcji Apigee Edge dla chmury prywatnej.
Od poprzedniej kwartalnej wersji Edge dla chmury prywatnej (4.15.04.00) pojawiły się te wersje, które są uwzględnione w tej wersji kwartalnej:
Do których wersji Edge można przejść 4.15.07.00
W zależności od używanej wersji Edge możesz:
- Bezpośrednie uaktualnienie do wersji 4.15.07.00
- Uaktualniaj stopniowo, co oznacza, że musisz uaktualnić obecną wersję do innej wersji Edge, a następnie do wersji 4.15.07.00.
Więcej informacji znajdziesz w artykule Które wersje Edge dla chmury prywatnej można uaktualnić do wersji 4.15.07.00.
Przed uaktualnieniem z wersji 4.15.01.x lub starszej
- Sprawdź wersję Cassandra SSTable:
- Zmień katalog na /<install-root>/apigee4/data/cassandra/data.
- Uruchom polecenie find:
> find . -name *-ic-*
Jeśli używasz Cassandra 1 .2 SSTable, wyniki powinny zawierać zestaw plików.db. - Uruchom to polecenie wyszukiwania:
> find . -name *-hf-*
Wyniki powinny być puste, co oznacza, że w formacie hf nie ma żadnych plików .db. Jeśli nie widzisz żadnych plików w formacie hf, możesz przejść na wersję 4.15.07.00.
Format hf jest przeznaczony dla tabel SSTable w systemie Cassandra 1.0. Jeśli masz pliki *.db w formacie hf, musisz uaktualnić SSTable zgodnie z opisem w dalszej części tej procedury.
- Jeśli znajdziesz pliki *.db w formacie hf, uaktualnij SSTable, uruchamiając to polecenie na każdym węźle Cassandra, aż uaktualnisz wszystkie węzły Cassandra:
> /<install-root>/apigee4/share/apache-cassandra/bin/nodetool -h localhost upgradesstables -a - Powtórz krok 1, aby sprawdzić, czy wszystkie pliki *.db są w formacie ic dla wersji Cassandra 1.2.
- Powtórz kroki 1–3 na każdym węźle Cassandra w instalacji Edge.
- Uaktualnij do Edge 4.15.07.00.
- Po uaktualnieniu do wersji 4.15.07.00 sprawdź pliki *.db, aby upewnić się, że wszystkie zostały uaktualnione do stylu sstable C* 2.0:
> cd /<install-root>/apigee4/data/cassandra/data
> find . -name *-jb-*
Jeśli używasz Cassandry 2 .0, to polecenie powinno zwrócić zestaw plików.db.
Nowe funkcje i ulepszenia
Poniżej znajdziesz nowe funkcje i ulepszenia wprowadzone w tej wersji.
Instalacja i uaktualnienie
Selektywne uaktualnianie i odinstalowywanie komponentów
Skrypty apigee-upgrade.sh i apigee-uninstall.sh umożliwiają teraz wybór komponentów Edge do uaktualnienia lub odinstalowania. Wcześniej uaktualniało lub odinstalowywało wszystkie komponenty w węźle. (OPDK-1377, OPDK-1175)
Wycofanie uaktualnienia
Jeśli skrypt apigee-upgrade.sh nie powiedzie się podczas uaktualniania, możesz teraz użyć skryptu apigee-rollback.sh, aby wycofać uaktualnienie. Po rozwiązaniu problemów z uaktualnieniem możesz spróbować ponownie. (OPDK-1275)
Opcje skróconego skryptu instalatora
Skrypty instalacyjne nie obsługują już długich form opcji, takich jak --help. Teraz akceptują tylko opcje jednoliterowe, takie jak -h. (OPDK-1356)
Instalacja SmartDocs
Podczas instalowania SmartDocs za pomocą skryptu setup-smartdocs.sh pojawi się prośba o podanie organizacji, środowiska i hosta wirtualnego, co zapewni, że SmartDocs zostanie zainstalowany w oczekiwanej lokalizacji. Wcześniej te wartości były zakodowane na stałe w skrypcie. (OPDK-1310)
Uruchamianie skryptu update-cass-pwd-in-config.sh bez wyświetlania próśb o potwierdzenie
Skrypt update-cass-pwd-in-config.sh może działać bez wyświetlania próśb, jeśli ustawisz zmienne środowiskowe ENABLE_CASS_AUTH, CASS_USERNAME i CASS_PASSWORD. (OPDK-1309)
Platforma Edge
Poniżej znajdziesz nowe funkcje platformy Edge, które są dostępne w tej wersji.
OpenJDK 1.7 obsługiwany przez Edge Private Cloud
Ta wersja Edge obsługuje Oracle JDK 1.7 i OpenJDK 7, ale nie obsługuje już JDK 1.6. (OPDK-1187)
Pomoc dotycząca systemu operacyjnego
Apigee Edge dla chmury prywatnej obsługuje teraz więcej systemów operacyjnych, w tym Red Hat Enterprise Linux 6.6 i 7.0 (64-bitowy), CentOS 6.5, 6.6 i 7.0 (64-bitowy) oraz Oracle Linux 6.5.
Cassandra 2.0.15 dołączona do OPDK 15.07
Ta wersja instaluje system Cassandra 2.0.15. Jeśli uaktualniasz poprzednią wersję, Twoja wersja Cassandra zostanie zaktualizowana. (OPDK-1197)
Obsługa SHA2 na potrzeby haszowania tokenów OAuth
Aby lepiej chronić tokeny OAuth w przypadku naruszenia bezpieczeństwa bazy danych, Edge obsługuje algorytmy SHA2 do haszowania tokenów OAuth (oprócz SHA1). Dzięki nowym właściwościom na poziomie organizacji możesz włączyć i skonfigurować haszowanie nowych tokenów, a także zachować starsze haszowanie tokenów, które istniały przed wprowadzeniem tej nowej funkcji. Wcześniej w Edge dla chmury prywatnej właściwość o nazwie hash.oauth.tokens.enabled w pliku keymanagement.properties (na serwerze zarządzania i procesorach komunikatów) umożliwiała automatyczne szyfrowanie tokenów OAuth za pomocą algorytmu SHA1. Ta właściwość została wycofana.
Jeśli wcześniej użyto właściwości hash.oauth.tokens.enabled do włączenia szyfrowania SHA1, skrypt uaktualnienia dla tej wersji automatycznie wygeneruje nowe właściwości na poziomie organizacji. Aby sprawdzić, czy uaktualnienie się powiodło, wyślij żądanie GET jako administrator systemu za pomocą tego interfejsu API: https://{host}:{port}/v1/o/{your_org}.
- Informacje o włączaniu haszowania tokenów w organizacji za pomocą nowych właściwości znajdziesz w sekcji „Haszowanie tokenów w bazie danych” w artykule Żądanie tokenów dostępu.
- Informacje o zbiorczym haszowaniu istniejących tokenów znajdziesz w Przewodniku po operacjach Edge dla chmury prywatnej. (APIRT-1389)
Płaska struktura katalogów plików dziennika
Możesz skonfigurować Edge tak, aby przechowywał pliki dziennika w płaskiej strukturze katalogów, ustawiając nową właściwość enable.flat.directory.structure na wartość „true” w pliku message-logging.properties. Więcej informacji znajdziesz w artykule Zasady rejestrowania wiadomości.
(APIRT-1394)
Wydajność pamięci podręcznej środowiska
Aby usprawnić zarządzanie pamięcią podręczną pamięci RAM i jej wykorzystanie, ustawienie „Maksymalna liczba elementów w pamięci” w zasobach pamięci podręcznej środowiska zostało wycofane. Łączna liczba elementów we wszystkich zasobach pamięci podręcznej (w tym w domyślnej pamięci podręcznej) zależy od łącznej ilości pamięci przydzielonej do pamięci podręcznej. Domyślnie łączna alokacja pamięci na potrzeby buforowania w pamięci RAM na danym procesorze komunikatów wynosi 40% łącznej dostępnej pamięci, co jest określane przez ustawienia właściwości pamięci podręcznej pamięci RAM w pliku cache.properties procesora komunikatów. Elementy będą usuwane z pamięci podręcznej pamięci RAM tylko wtedy, gdy nie będzie wystarczającej ilości pamięci podręcznej pamięci RAM lub gdy elementy wygasną.
Aby przywrócić poprzednie działanie polegające na używaniu właściwości „Maksymalna liczba elementów w pamięci” do zarządzania pamięcią podręczną, ustaw właściwość overrideMaxElementsInCacheResource=false w pliku cache.properties. (APIRT-1140)
Usługi interfejsów API
Poniżej znajdziesz nowe funkcje usług interfejsów API, które są dostępne w tej wersji.
Nowy edytor proxy jako domyślny
Nowy edytor serwerów proxy interfejsu API jest domyślnie włączony w interfejsie zarządzania. Nowy edytor zawiera wiele ulepszeń ułatwiających obsługę, m.in. bardziej kompleksowe widoki przepływów warunkowych i punktów końcowych na stronie Przegląd, wszystkie konfiguracje na stronie Opracowywanie, bardziej intuicyjne dodawanie przepływów warunkowych, punktów końcowych i zasad, bardziej kompletne widoki XML zamiast małych fragmentów kodu, wyszukiwanie, które skanuje nazwy plików i tekst, i wiele innych. (MGMT-2279)
Nowa zasada usuwania informacji o OAuth 2.0
Nowa zasada „Usuń informacje OAuth 2.0” umożliwia usuwanie tokenów dostępu i kodów autoryzacji OAuth 2.0. Zasada zastępuje funkcje, które wcześniej były dostępne w interfejsie API zarządzania Google Analytics. Więcej informacji znajdziesz w artykule o zasadzie Delete OAuthV2 Info. (MGMT-2257)
Nowa zasada usuwania informacji o OAuth 1.0
Nowa zasada „Usuń informacje o OAuth 1.0” umożliwia usuwanie tokenów żądań, tokenów dostępu i kodów weryfikatora OAuth 1.0. Zasada zastępuje funkcje, które wcześniej były dostępne w interfejsie API zarządzania Google Analytics. Więcej informacji znajdziesz w artykule Zasada usuwania informacji OAuth w wersji 1. (APIRT-1351)
Zasady kontroli dostępu
Zasada kontroli dostępu została ulepszona, aby umożliwić bardziej szczegółową ocenę adresów IP na potrzeby list dozwolonych i odrzuconych, gdy adresy IP są zawarte w nagłówku HTTP X-FORWARDED-FOR.
Jeśli w nagłówku włączone jest sprawdzanie wielu adresów IP (skontaktuj się z zespołem pomocy, aby ustawić parametr feature.enableMultipleXForwardCheckForACL), nowy element <ValidateBasedOn> w zasadzie umożliwia sprawdzenie pierwszego adresu IP, ostatniego adresu IP lub wszystkich adresów IP w nagłówku. Więcej informacji znajdziesz w artykule Zasady kontroli dostępu.
Nowe encje w zasadach dotyczących encji dostępu
Zasada Access Entity zapewnia dostęp do tych nowych encji: consumerkey-scopes, authorizationcode, requesttoken i verifier. Więcej informacji znajdziesz w artykule Zasady dotyczące podmiotów mających dostęp.
Zasada modułu zbierającego statystyki: automatyczna konwersja nazwy statystyk na małe litery
Podczas tworzenia niestandardowej kolekcji statystyk w edytorze serwerów proxy interfejsu API (strona Programowanie > Narzędzia > Niestandardowa kolekcja statystyk) zmienna modułu zbierającego (statystyka) „Nazwa” musi być pisana małymi literami. Jeśli wpiszesz nazwę wielkimi literami, narzędzie automatycznie przekonwertuje nazwę statystyki na małe litery w zasadzie modułu zbierającego statystyki. (MGMT-740)
Usunięcie klasycznego śledzenia w edytorze serwerów proxy interfejsu API
Najnowsza wersja funkcji śledzenia w edytorze serwerów proxy interfejsu API została przeniesiona z wersji beta do ogólnej dostępności. Dostęp do „klasycznego śledzenia” za pomocą linku „Uzyskaj dostęp do klasycznej wersji śledzenia” nie jest już możliwy.
Dostęp do społeczności Apigee z menu pomocy interfejsu zarządzania
Dostęp do społeczności Apigee możesz uzyskać z menu pomocy w interfejsie zarządzania.
Komunikaty o błędach w interfejsie zarządzania
Poniżej znajdziesz ulepszenia komunikatów o błędach w interfejsie zarządzania:
- Interfejs zarządzania grupował i wyświetlał wszystkie komunikaty o błędach w interfejsie przez całą sesję logowania, chyba że zostały odrzucone. Dzięki tej aktualizacji komunikaty o błędach są automatycznie usuwane, gdy opuścisz stronę, na której wystąpiły. (MGMT-2254)
- Interfejs zarządzania nie ukrywa już powielonych komunikatów o błędach. (MGMT-2242)
Ulepszenia dotyczące wydajności interfejsu i błędów
Wprowadziliśmy ogólne ulepszenia w różnych obszarach interfejsu zarządzania, w tym poprawiliśmy wydajność wyświetlania stron i usunęliśmy komunikaty o błędach.
Hiperlinki ról na stronie Użytkownicy organizacji w interfejsie zarządzania
Na stronie Użytkownicy organizacji w interfejsie zarządzania (Administracja > Użytkownicy organizacji) nazwy ról są teraz hiperlinkami, co pozwala szybko przechodzić do stron ról. (MGMT-1055)
Nowe zmienne docelowe w przepływie wiadomości
Nowe zmienne w przepływach wiadomości dostarczają pełniejszych informacji o adresach URL docelowych punktów końcowych i serwerów:
-
TargetEndpoint:
request.urlzastępujetarget.basepath.with.query. -
TargetServer:
loadbalancing.targetserverzastępujetargetserver.name. Ponadto zmiennatarget.basepathjest wypełniana tylko wtedy, gdy element<Path>jest używany w elemencie HTTPTargetConnection<LoadBalancer>elementu TargetEndpoint.
Obsługa wskazania nazwy serwera (SNI)
Edge obsługuje używanie wskazania nazwy serwera w kierunku południowym (od procesora komunikatów do docelowych punktów końcowych). Jeśli chcesz używać SNI, skontaktuj się z zespołem pomocy Apigee Edge.
Wymagana jest Java 1.7.
Dzięki SNI, które jest rozszerzeniem TLS/SSL, wiele docelowych adresów HTTPS może być obsługiwanych przez ten sam adres IP i port bez konieczności używania tego samego certyfikatu przez wszystkie te adresy.
Nie jest wymagana żadna konfiguracja specyficzna dla Edge. Jeśli Twoje środowisko jest skonfigurowane pod kątem SNI southbound (Edge Cloud jest domyślnie), Edge obsługuje tę funkcję.
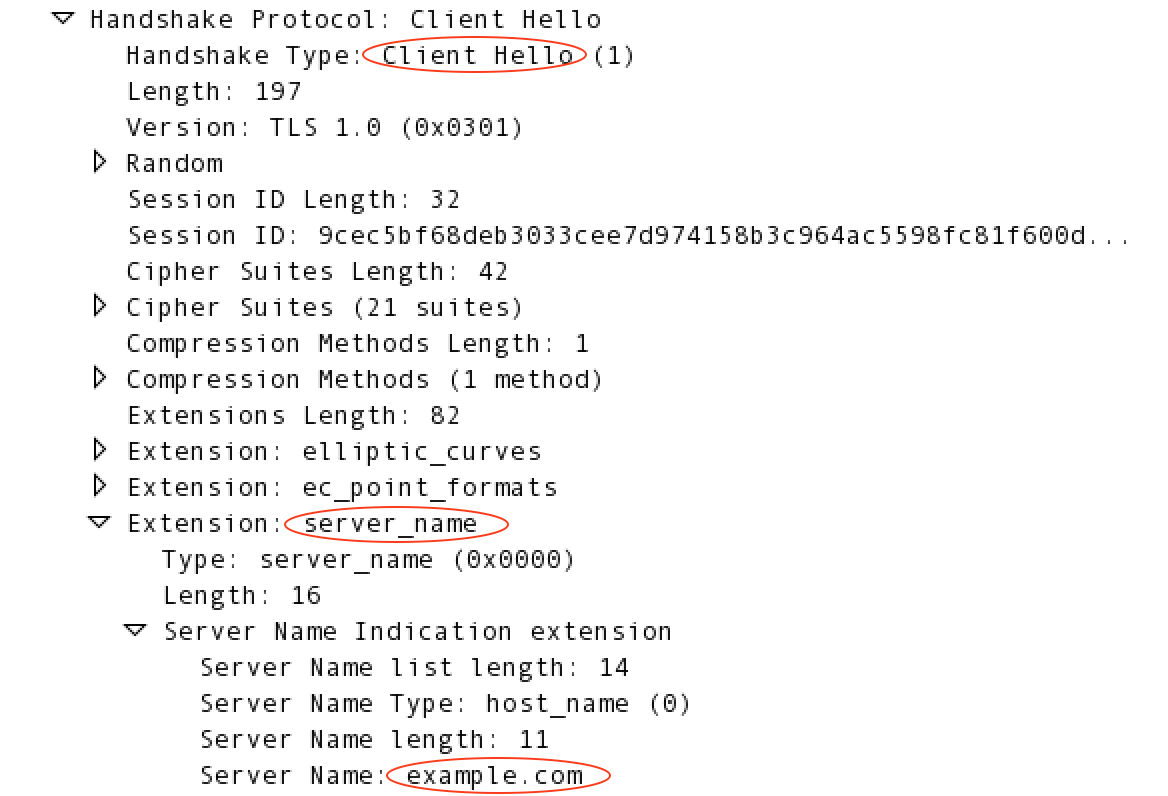
Edge automatycznie wyodrębnia nazwę hosta z adresu URL żądania i dodaje ją do żądania uzgadniania SSL. Jeśli na przykład hostem docelowym jest https://example.com/request/path, Edge dodaje rozszerzenie server_name, jak pokazano poniżej:
Więcej informacji o SNI znajdziesz na stronie http://en.wikipedia.org/wiki/Server_Name_Indication.
„Algorytm podpisu” w szczegółach certyfikatów SSL
Do szczegółów certyfikatu SSL dodano nowe pole „Algorytm podpisu”, które można wyświetlić w interfejsie użytkownika zarządzania (Administracja > Certyfikaty SSL) i interfejsie API zarządzania (Pobieranie szczegółów certyfikatu z magazynu kluczy lub magazynu zaufanych certyfikatów). W zależności od typu algorytmu szyfrowania użytego do wygenerowania certyfikatu w tym polu wyświetla się „sha1WithRSAEncryption” lub „sha256WithRSAEncryption”.
Wyświetlam certyfikaty SSL, które wkrótce wygasną
Na stronie Certyfikaty SSL w interfejsie zarządzania (Administrator > Certyfikaty SSL) wyświetlane są informacje o certyfikatach SSL, które wygasają w ciągu 10, 15, 30 lub 90 dni, w zależności od wyboru w nowym polu rozwijanym wygaśnięcia.
Konfiguracja błędu ochrony przed zagrożeniami
Domyślnie Edge zgłasza kod stanu HTTP 500 wewnętrzny błąd serwera i błąd ExecutionFailed, jeśli wiadomość nie przejdzie przez zasadę ochrony przed zagrożeniami JSON lub XML. Możesz zmienić to zachowanie błędu za pomocą nowej właściwości na poziomie organizacji. Gdy właściwość organizacji features.isPolicyHttpStatusEnabled jest ustawiona na wartość true, zachowanie jest następujące:
- Żądanie: jeśli do dowolnego przepływu żądań jest dołączona zasada ochrony przed zagrożeniami, nieprawidłowe wiadomości zwracają kod stanu 400 wraz z odpowiednim komunikatem o błędzie zasady.
- Odpowiedź: jeśli zasada ochrony przed zagrożeniami jest dołączona do dowolnego przepływu odpowiedzi, nieprawidłowe wiadomości nadal zwracają kod stanu 500 i wyświetlany jest jeden z odpowiednich komunikatów o błędzie zasady (a nie tylko ExecutionFailed).
Klienci korzystający z Cloud muszą skontaktować się z zespołem pomocy Apigee Edge, aby ustawić właściwość organizacji. Ta funkcja będzie dostępna dla klientów Edge Private Cloud w następnej kwartalnej wersji Private Cloud.
Zaktualizowane schematy punktów końcowych, serwerów proxy i innych encji
Zaktualizowano schematy referencyjne dla encji nieobjętych zasadami, takich jak TargetEndpoint, ProxyEndpoint, APIProxy i wiele innych. Więcej informacji znajdziesz na stronie https://github.com/apigee/api-platform-samples/tree/master/schemas. (APIRT-1249)
Usługi dla deweloperów
Poniżej znajdziesz nowe funkcje usług dla deweloperów, które są dostępne w tej wersji.
Ogólna dostępność SmartDocs
Funkcja SmartDocs wychodzi z wersji beta i staje się ogólnie dostępna. Aktualizacje i nowe funkcje obejmują:
- Obsługa Swagger 2.0, w tym importowanie według pliku lub adresu URL, w tym obsługa obiektów zabezpieczeń o niestandardowych nazwach.
- Ulepszenia wyglądu szablonów, które generują SmartDocs.
- Ulepszenia użyteczności i przepływu pracy w portalu dla programistów, dostępne w menu Treść > SmartDocs w Drupalu.
- Uwierzytelnianie za pomocą „tokena niestandardowego” jest teraz nazywane uwierzytelnianiem za pomocą „klucza interfejsu API”.
- Obiekty „zabezpieczeń” uwierzytelniania zdefiniowane na poziomie wersji.
- Konfiguracja uwierzytelniania klienta na poziomie szablonu. Nowe wersje nie powodują już resetowania wstępnie skonfigurowanych danych logowania klienta SmartDocs.
Więcej informacji o opisach cech znajdziesz w tym poście na blogu.
Dokumentację SmartDocs znajdziesz w artykule Dokumentowanie interfejsów API za pomocą SmartDocs.
Nazwa aplikacji dewelopera wyświetlana w interfejsie zarządzania
Aplikacje dewelopera w Edge mają zarówno wewnętrzną nazwę, która się nie zmienia, jak i wyświetlaną nazwę, którą można zmienić. Na stronie aplikacji dewelopera w interfejsie zarządzania (Opublikuj > Aplikacje dewelopera > nazwa aplikacji) wyświetlana jest wewnętrzna „Nazwa” aplikacji wraz z „Wyświetlaną nazwą”, co ułatwia wizualne identyfikowanie aplikacji po ich nazwach wewnętrznych na potrzeby rozwiązywania problemów i zarządzania interfejsami API.
Usługi analityczne
Poniżej znajdziesz nowe funkcje Analytics Services dostępne w tej wersji.
Limit czasu przechowywania danych
Podczas generowania raportów analitycznych za pomocą interfejsu zarządzania lub interfejsu API dane starsze niż 6 miesięcy od bieżącej daty są domyślnie niedostępne. Jeśli chcesz uzyskać dostęp do danych sprzed ponad 6 miesięcy, skontaktuj się z zespołem pomocy Apigee Edge.
Usunięcie klasycznej wersji raportów niestandardowych z interfejsu zarządzania
Opcjonalna klasyczna wersja niestandardowych raportów analitycznych nie jest już dostępna w interfejsie zarządzania.
Skuteczność widżetu zaangażowania deweloperów
Widżet ścieżki na głównym panelu statystyk (sekcja Zaangażowanie deweloperów) został ulepszony, aby zapewnić lepszą wydajność.
Zarabianie
Poniżej znajdziesz nowe funkcje zarabiania dostępne w tej wersji.
E-maile z powiadomieniem o abonamentach
Nowy typ powiadomienia e-mail dotyczącego abonamentu pozwala powiadamiać deweloperów, gdy osiągną określony limit transakcji lub kwoty w zakupionych abonamentach z pasmem wolumenu lub abonamentach pakietowych. Więcej informacji znajdziesz w artykule Konfigurowanie powiadomień za pomocą szablonów powiadomień.
Synchronizacja okresów Opłaty cyklicznej i Podstawy agregacji
W planie cenowym mogły obowiązywać 2 różne okresy:
- Okres opłaty cyklicznej skonfigurowany na karcie Opłaty w planie taryfowym, który określał, kiedy deweloperzy byli obciążani opłatą cykliczną.
- Okres podstawy agregacji, zdefiniowany w arkuszu stawek dla planów z pasmami wolumenu lub pakietami, który określał, kiedy użycie pakietu zostało zresetowane dla deweloperów.
Te 2 okresy są teraz zsynchronizowane. Jeśli w ramach abonamentu obowiązuje zarówno niezerowa opłata cykliczna, jak i tabela stawek z cenami zależnymi od ilości lub cenami pakietowymi, okres opłaty cyklicznej jest używany w obu przypadkach. Jeśli na przykład istnieje miesięczna opłata cykliczna, pakiety arkuszy stawek są również resetowane co miesiąc (domyślnie na początku miesiąca).
Jeśli nie ma opłaty cyklicznej, pakiety są resetowane na podstawie podstawy agregacji określonej w arkuszu stawek. Jeśli na przykład deweloper zacznie korzystać z karty stawek 19 dnia miesiąca, a podstawą agregacji jest każdy miesiąc, użycie pakietu zostanie zresetowane miesiąc po 19 dniu miesiąca.
Podstawa agregacji została wycofana i zostanie usunięta z funkcji zarabiania w przyszłej wersji. Więcej informacji znajdziesz w artykule Określanie szczegółów planu arkusza stawek.
Atrybuty niestandardowe w raportach Przychody
Zasady rejestrowania transakcji umożliwiają opcjonalne rejestrowanie danych atrybutów niestandardowych z transakcji. Możesz teraz uwzględniać te niestandardowe atrybuty transakcji w podsumowujących raportach dotyczących przychodów. Dodając do organizacji właściwość MINT.SUMMARY_CUSTOM_ATTRIBUTES, możesz wskazać, które atrybuty niestandardowe mają być dodawane do tabel bazy danych do wykorzystania w raportach.
Klienci Apigee Edge dla chmury prywatnej mogą ustawić flagę za pomocą tego wywołania interfejsu API i danych logowania administratora systemu.
curl -u email:password -X PUT -H "Content-type:application/xml" http://host:8080/v1/o/myorg -d \ "<Organization type="trial" name="MyOrganization"> <Properties> <Property name="features.isMonetizationEnabled">true</Property> <Property name="MINT.SUMMARY_CUSTOM_ATTRIBUTES">["my_attribute_1","my_attribute_2"]</Property> <Property name="features.topLevelDevelopersAreCompanies">false</Property> </Properties> </Organization>"
Pamiętaj, że tablica atrybutów niestandardowych w wywołaniu interfejsu API jest zakodowana na potrzeby adresu URL.
Proces uaktualniania SmartDocs
Jeśli korzystasz już z funkcji SmartDocs w okresie beta, nowe funkcje i możliwości w wersji ogólnej dostępności wymagają uaktualnienia SmartDocs w portalu dla programistów.
Wszystkie strony SmartDocs, które zostały już opublikowane w portalu dla programistów, będą nadal działać, ale przed edytowaniem lub opublikowaniem jakichkolwiek zmian na istniejących lub nowych stronach musisz wykonać proces aktualizacji.
Pamiętaj, że chociaż możesz renderować i publikować SmartDocs w portalu dla programistów, SmartDocs są generowane na podstawie modelu interfejsu API, który znajduje się w usługach zarządzania interfejsami API Edge firmy Apigee. Wszelkie zmiany wprowadzone w modelu interfejsu API w Edge będą takie same we wszystkich środowiskach Pantheon (podobnie jak deweloperzy istnieją we wszystkich środowiskach Pantheon).
Przechodzenie z wersji beta SmartDocs na ogólną dostępność
- Zaktualizuj i przetestuj wersję 15.05.27 w środowisku programistycznym lub testowym w Pantheon.
- Utwórz nowy model, aby zastąpić dotychczasowy model interfejsu API.
- Jeśli importujesz dokumenty Swagger lub WADL, zaimportuj je ponownie do nowej wersji.
- Jeśli model interfejsu API był utrzymywany za pomocą modułu SmartDocs, wyeksportuj go jako plik JSON SmartDocs i zaimportuj do nowego modelu za pomocą załącznika.
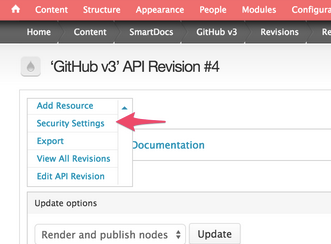
- Ustaw właściwości zabezpieczeń wersji modelu. Na stronie Treść > SmartDocs > model wybierz Ustawienia zabezpieczeń.
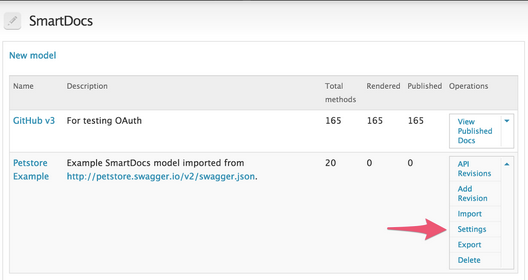
- Sprawdź wstępnie skonfigurowane uwierzytelnianie na stronie ustawień modelu (Treść > SmartDocs), klikając Ustawienia w kolumnie Operacje.
- Zaktualizuj wszystkie szablony niestandardowe, aby używały wersji 6 komponentów CSS i JS, oraz wprowadź zmiany odzwierciedlające nowe nazwy obiektów, takie jak authSchemes i apiSchema. Informacje o aktualizowaniu szablonów SmartDocs znajdziesz w artykule Korzystanie z funkcji SmartDocs do dokumentowania interfejsów API.
- Ponownie wyrenderuj i opublikuj wersję modelu.
- Po sprawdzeniu nowej dokumentacji zaktualizuj portal produkcyjny do wersji 15.05.27.
Jeśli jesteś klientem korzystającym z Edge Enterprise i masz pytania lub wątpliwości dotyczące procesu uaktualniania, wyślij e-maila na adres marsh@apigee.com i cnovak@apigee.com. W przeciwnym razie, aby uzyskać najlepszą odpowiedź, skorzystaj ze społeczności Apigee.
Przyszłe zmiany i ulepszenia funkcji
W tej sekcji znajdziesz podgląd oczekiwanych zmian i ulepszeń funkcji:
Zmiana zachowania zasady pamięci podręcznej odpowiedzi
W przyszłej wersji (do ustalenia) działanie domyślne elementu <ExcludeErrorResponse> zasady Response Cache ulegnie zmianie.
Obecne działanie: element <ExcludeErrorResponse> w zasadzie pamięci podręcznej odpowiedzi ma domyślnie wartość false. Oznacza to, że domyślnie odpowiedzi z dowolnym możliwym kodem stanu HTTP (w tym 3xx) są zapisywane w pamięci podręcznej przez zasadę Response Cache.
Przyszłe działanie: element <ExcludeErrorResponse> w zasadzie Response Cache będzie domyślnie ustawiony na wartość true. Oznacza to, że domyślnie w pamięci podręcznej będą zapisywane tylko odpowiedzi z kodami stanu HTTP od 200 do 205. Aby zastąpić to zachowanie i zapisać w pamięci podręcznej odpowiedzi dla wszystkich kodów stanu, musisz wyraźnie ustawić element <ExcludeErrorResponse> na wartość true.
Obecne obejście: w przypadku chmury prywatnej w wersji 4.15.07.00 i starszych, jeśli chcesz zapisywać w pamięci podręcznej odpowiedzi tylko z kodami stanu od 200 do 205, musisz wyraźnie ustawić element <ExcludeErrorResponse> na wartość true.
Naprawione błędy
W tej wersji naprawiliśmy te błędy.
| Identyfikator problemu | Opis |
|---|---|
| OPDK-1521 | Problem z szyfrowaniem hasła |
| OPDK-1201 | Nie można przywrócić danych interfejsu |
| OPDK-1112 | Niestandardowe zasady haseł LDAP nie są stosowane do administratora Apigee |
| OPDK-1097 | Wyjątek dotyczący przestrzeni kluczy podczas uaktualniania OPDK |
| OPDK-1068 | Możliwość zmiany hasła administratora, jeśli nie powiedzie się to podczas instalacji |
| OPDK-1053 | Zookeeper jest uruchomiony jako root |
| OPDK-967 | Gdy ustawisz automatyczne uruchamianie OpenLDAP za pomocą set-autostart.sh, all-status.sh zgłasza, że usługa nie działa |
| OPDK-905 | Smartdocs prod already registered in group axgroup001 |
| OPDK-899 | Błąd podczas wprowadzania |
| OPDK-847 | Użytkownik utworzony podczas wprowadzania nie otrzymuje e-maila z prośbą o zresetowanie hasła |
| OPDK-817 | Skrypty init.d zgłaszają błąd |
| OPDK-815 | Skrypt ax-purge.sh wymaga czyszczenia tabel próbkowania |
| MGMT-2246 | Strona „Utwórz raport niestandardowy” nie wyświetla się prawidłowo w interfejsie zarządzania |
| MGMT-2235 | W przypadku wygasających certyfikatów SSL względny czas wygaśnięcia może być zaokrąglany w sposób mylący W przypadku wygasających certyfikatów SSL względny czas wygaśnięcia jest zawsze wyświetlany w dniach, a nie zaokrąglany do miesięcy, gdy certyfikat wygasa w ciągu 90 dni lub mniej. |
| MGMT-2193 | Wskaźnik ładowania podczas edytowania interfejsu API |
| MGMT-2173 | Interfejs logów czasu nie zezwala na prawidłowe adresy URL Interfejs logów czasu umożliwia teraz wysyłanie żądań z wartościami parametrów zapytania, które zawierają zagnieżdżone parametry zapytania. |
| MGMT-2162 | Problem z kompilacją JavaScriptu |
| MGMT-2124 | Uprawnienia roli klienta są resetowane podczas zapisywania uprawnień w interfejsie |
| MGMT-2114 | Nieprawidłowy adres IP syslogu w zasadzie MessageLogging powinien powodować wyświetlenie odpowiedniego błędu podczas wdrażania |
| MGMT-2067 | Śledzenie: jeśli wersja proxy interfejsu API została wdrożona w 2 środowiskach, wybór wersji i środowiska nie działa prawidłowo |
| MGMT-2061 | Funkcja „Nie pamiętam hasła” powinna wysyłać e-maile tylko do zarejestrowanych użytkowników Link „Nie pamiętasz hasła?” na stronie logowania interfejsu zarządzania wysyła e-maile tylko do zarejestrowanych użytkowników Apigee. |
| MGMT-2048 | Użytkownik z rolą niestandardową, która ogranicza uprawnienia do wdrażania do jednego środowiska, może wdrażać w innych środowiskach |
| MGMT-2041 | Usunięcie elementu FaultRules z domyślnego szablonu załącznika Element FaultRules, który nie jest używany w zasadach ani krokach serwera proxy interfejsu API, nie jest już automatycznie dodawany podczas tworzenia serwerów proxy interfejsu API ani dodawania zasad. |
| MGMT-2034 | Pobieranie WSDL zwraca błąd: „Błąd pobierania WSDL: błąd przetwarzania WSDL”. |
| MGMT-1986 | Błąd interfejsu podczas dodawania dewelopera |
| MGMT-1983 | Interfejs API „Uzyskiwanie kodu autoryzacji OAuth 2.0” zwraca nieprawidłowy stan |
| MGMT-1962 | Błąd podczas logowania się w interfejsie zarządzania przy użyciu silnego hasła Logowanie się w interfejsie przy użyciu niektórych znaków specjalnych, takich jak znak procentu, nie powoduje już błędu. |
| MGMT-1947 | Nieintuicyjne role w interfejsie zarządzania Jeśli użytkownik nie ma uprawnień do tworzenia ani edytowania zasad rejestrowania transakcji, przyciski interfejsu do tworzenia i edytowania zasad rejestrowania transakcji są teraz wyłączone. |
| MGMT-1899 | Ścieżki zasobów usuwane po zapisaniu ustawień usługi Podczas edytowania usługi API ścieżki zasobów usługi mogły zostać usunięte, jeśli użytkownik kliknął dwukrotnie przycisk Zapisz. Naprawiliśmy ten problem. |
| MGMT-1894 | Strona Aplikacje dewelopera nigdy nie kończy się ładować w kolumnie dewelopera |
| MGMT-1882 | Nowy serwer proxy interfejsu API z WSDL pokazuje tylko szczegóły ostatniego parametru |
| MGMT-1878 | Jeśli w środowisku wdrożono kilka wersji, Trace wyświetla tylko jedną z nich |
| MGMT-1872 | Nie można pobrać raportów niestandardowych |
| MGMT-1863 | Logi Node.js nie są widoczne w interfejsie zarządzania |
| MGMT-1843 | Nie można otworzyć serwera proxy interfejsu API |
| MGMT-1833 | Użytkownik sysadmin nie powinien mieć opcji zmiany hasła w interfejsie OPDK |
| MGMT-1825 | Błędy typu cross-site scripting (XSS) |
| MGMT-1824 | Błąd pobierania pliku WSDL podczas importowania pliku WSDL z rozszerzeniem .xml |
| MGMT-1812 | Dodanie weryfikacji TargetEndpoint podczas importowania Podobnie jak w przypadku ProxyEndpoint, podczas importowania serwera proxy interfejsu API TargetEndpoint będzie sprawdzany pod kątem prawidłowego schematu i wyrażeń używanych w warunkach. |
| MGMT-1804 | Interfejs API Node.js w niektórych przypadkach wysyła nieprawidłowy kod JSON Ekran logów Node.js wyświetlał niesformatowane logi, jeśli dane JSON zawierały nieprawidłowe znaki. W tej wersji problem został rozwiązany, a interfejs wyświetla teraz prawidłowo sformatowane logi node.js. |
| MGMT-1802 | Adres URL resetowania hasła #118 Jeśli interfejs użytkownika zarządzania znajduje się za serwerem kończącym SSL, interfejs użytkownika zarządzania prawidłowo generuje teraz e-maila z prośbą o zresetowanie hasła z linkiem do adresu URL https zamiast http. |
| MGMT-1799 | Luka w zabezpieczeniach interfejsu użytkownika podczas wysyłania żądania w Trace |
| MGMT-1777 | Nie można dodać użytkownika z adresem e-mail z domeną najwyższego poziomu .acn |
| MGMT-1735 | Błąd podczas pobierania W w przypadku marki Ze skutkiem natychmiastowym usunęliśmy obsługę niestandardowej marki w Edge OPDK. Zdajemy sobie sprawę, że może to rozczarować nielicznych klientów, którzy korzystali z tej funkcji, ale nie poprawia ona bezpośrednio możliwości Edge w zakresie zarządzania interfejsami API. |
| MGMT-1569 | Problem z dołączaniem serwera proxy interfejsu API do istniejącego produktu interfejsu API Rozwiązaliśmy problem z dołączaniem serwera proxy interfejsu API do produktu interfejsu API w interfejsie zarządzania, gdy serwer proxy interfejsu API miał zasób dla ścieżki „/”. |
| MGMT-1563 | Przycisk wysyłania w Trace pozostaje wyłączony, jeśli wystąpi błąd |
| MGMT-1362 | E-mail z linkiem do resetowania hasła nie działa, jeśli adres e-mail zawiera znak „_” Rozwiązuje problem z resetowaniem hasła w OPDK w przypadku adresów e-mail zawierających podkreślenie. |
| MGMT-1345 | Importowanie pliku WSDL z wieloma przestrzeniami nazw powoduje nieprawidłowy krok tworzenia SOAP |
| MGMT-1193 | Zapisanie serwera proxy jako nowej wersji powoduje nieoczekiwaną zmianę reguły trasy |
| MGMT-1061 | SmartDocs: opis parametru typu treści w definicji Swagger nie jest wyświetlany w interfejsie dokumentacji |
| MGMT-800 | Utworzenie zasobu o nazwie „default” powoduje uszkodzenie interfejsu |
| MGMT-787 | Problem z użytecznością alertu w interfejsie W interfejsie zarządzania, gdy klikniesz + proxy interfejsu API i pojawi się okno New API Proxy, możesz nacisnąć Esc, aby je zamknąć. |
| MGMT-619 | Aktywowanie podziału na strony na stronie interfejsu użytkownika serwera proxy interfejsu API |
| MGMT-602 | Widok programowania serwera proxy interfejsu API: dodanie zasady Response Cache, gdy punkt końcowy nie ma PreFlow/PostFlow, powoduje błąd |
| MGMT-460 | Zmiana nazwy zasady powoduje błędy i tworzenie zduplikowanej zasady, której nie można usunąć |
| DEVRT-1644 | Wyszukiwanie powiadomień według nazwy powoduje wysłanie nieprawidłowego e-maila |
| DEVRT-1583 | Interfejs zarabiania wyświetla plakietkę „Przyszły” dla bieżącego abonamentu |
| DEVRT-1546 | Limity abonamentu nie działają |
| DEVRT-1511 | Błąd mint.resourceDoesNotExist w przypadku istniejącego dewelopera |
| CORERT-639 | TCPSysLogSocket musi być asynchroniczny |
| CORERT-613 | Błędy uzgadniania połączenia za pomocą protokołu SSL z powodu „unrecognized_name” |
| AXAPP-1728 | Ignorowanie zmiennych związanych z zarabianiem w statystykach |
| AXAPP-1708 | Interfejs Analytics API podaje różne liczby dla tej samej statystyki w zależności od tego, jak sformułuję zapytanie |
| AXAPP-1707 | Ulepszanie skuteczności bezpłatnych statystyk podcastu |
| AXAPP-1690 | „Błąd nieprawidłowego interfejsu API” w raportach niestandardowych |
| AXAPP-1533 | Mapa geograficzna Analytics zgłasza błąd nieprawidłowego wywołania interfejsu API |
| AXAPP-1493 | Nieprawidłowe statystyki wydajności pamięci podręcznej |
| APIRT-1436 | Tworzenie narzędzia lub skryptu do szyfrowania niezaszyfrowanych tokenów |
| APIRT-1425 | Atrybut continueOnError ustawiony na „true” nie ma wpływu na zasadę JavaCallout |
| APIRT-1346 | OAuth2.0 – wartość skrótu jest zwracana w odpowiedzi tokena dostępu, gdy parametr hash.oauth.tokens.enabled ma wartość true |
| APIRT-1206 | target_ip nie jest rejestrowany w tabeli faktów w przypadku błędów 503 i większości błędów 504 |
| APIRT-1170 | Brak pliku zasobu spowodował, że MP nie udało się wczytać środowiska |
| APIRT-1148 | GET of {message.version} variable in ResponseFlow, for a Node.js target throws NPE |
| APIRT-1054 | Rejestrowanie komunikatów nie działa podczas próby rejestrowania w innym katalogu niż domyślny |
| APIRT-387 | Uruchamianie usługi OrganizationService w wariancie „inne” na platformie handlowej |
| APIRT-67 | Zasada GenerateAccessToken protokołu OAuth nie ustawia prawidłowo zmiennej oauthV2.failed |
| APIRT-52 | Raporty niestandardowe: kody stanu odpowiedzi dla wielu interfejsów API mają wartość null |
Znane problemy
W tej wersji występują te znane problemy.
| Identyfikator problemu | Opis |
|---|---|
| OPDK-1586 |
Jeśli obsługa protokołu IPv6 nie jest włączona, nie można uruchomić portalu API BaaS
|
| OPDK-1785 |
Instalowanie komponentu zarabiania w uaktualnionym środowisku Edge
Aby rozwiązać ten problem, przed próbą zainstalowania Zarabiania ustaw odpowiednią wersję Zarabiania w pliku apigee-env.sh. Aby uzyskać wersję Zarabiania w 4.15.07 (po uaktualnieniu do Edge 4.15.07), uruchom:
> source /{install-dir}/apigee4/bin/apigee-env.sh

> VER=`basename $(find $SHARE_DIR/installer/monetization -name "mint-*.zip") | cut -d "-" -f 2,3,4`
Domyślnie install-dir to /opt.
Wartość VER z powyższego przykładu musi być ustawiona w pliku apigee-env.sh:
> sed -i "s/^MONETIZATION_VERSION=.*/MONETIZATION_VERSION=$VER/" /install-dir/apigee4/bin/apigee-env.sh
Jeśli spróbujesz zainstalować funkcję Zarabianie bez wykonania powyższych czynności, instalacja się nie powiedzie i prawdopodobnie w katalogu udostępniania pojawi się nieaktywne dowiązanie symboliczne. Musisz usunąć to dowiązanie symboliczne:
> rm /install-dir/apigee4/share/monetization
Po usunięciu dowiązania symbolicznego wykonaj opisane powyżej czynności, aby ustawić wersję Monetization, a następnie spróbuj ponownie zainstalować Monetization.
|
| OPDK-1857 |
Wersja Pythona 2.6 zakodowana na stałe w bin/qpid-stat.sh i bin/qpid-config.sh W systemach CentOS i RedHat 7.0 kilka skryptów w bin/qpid-stat.sh i bin/qpid-config.sh jest zakodowanych na stałe, aby używać Pythona w wersji 2.6. Aby obejść ten problem, zmień wiersz eksportujący PYTHONPATH w plikach qpid-stat.sh i qpid-config.sh w katalogu apigee4/bin.
Aby określić wersję Pythona w systemie, sprawdź wersję Pythona w katalogu /opt/apigee4/share/apache-qpid/lib. Katalog to najprawdopodobniej python2.7. Następnie musisz zaktualizować ustawienie PYTHONPATH w plikach qpid-stat.sh i qpid-config.sh, podając prawidłową ścieżkę. Na przykład:
|
| DEVRT-1574 | Niespójne saldo i wykorzystanie w przypadku deweloperów z wieloma aktywnymi planami taryfowymi W przypadku zarabiania, jeśli deweloper ma więcej niż 1 aktywny plan taryfowy z opłatami za wywołanie interfejsu API, wykorzystanie salda może być czasami niespójne. |
| APIBAAS-1647 | Po zalogowaniu się jako administrator systemu interfejs BaaS wyświetla komunikat „Error getting roles” (Błąd podczas pobierania ról) Ten komunikat o błędzie pojawia się przy pierwszym logowaniu się administratora systemu po uaktualnieniu z wersji 4.15.01 do 4.15.07. Możesz zignorować tę wiadomość. |
| DEVRT-1834 |
Uaktualnienie modułu zarabiania do wersji 4.15.07 Skrypt apigee-upgrade.sh wyświetla na końcu ten komunikat z prośbą o wykonanie innego skryptu: ************************************** In order to complete the monetization upgrade please run: sudo /opt/apigee4/share/monetization/schema/migration/MOPDK4.15.04.00/ 365-create-notification-condition.sh ************************************** Możesz zignorować tę wiadomość. Ten skrypt nie jest wymagany i nie można go wykonać. |
| DEVRT-1951 |
W nowej instalacji funkcji zarabiania brakuje konfiguracji powiadomień
W nowej instalacji Apigee Edge dla chmury prywatnej w wersji 4.15.07.00 brakuje tych konfiguracji powiadomień o zarabianiu. Odpowiadają one typom powiadomień na stronie Administracja > Powiadomienia w interfejsie zarządzania.
mint.scheduler.${ORG_ID}.adhocnotify@@@management
mint.scheduler.${ORG_ID}.expiringrateplannotify@@@management
mint.scheduler.${ORG_ID}.newpkgnotify@@@management
mint.scheduler.${ORG_ID}.newproductnotify@@@management
mint.scheduler.${ORG_ID}.newrateplannotify@@@management
mint.scheduler.${ORG_ID}.tncacceptancenotify@@@management
Aby rozwiązać ten problem, wykonaj te czynności. Potrzebujesz adresu IP instancji Cassandra. Znajdziesz go w pliku <installation-root>/apigee4/conf/cassandra/cassandra.yaml lub <installation-root>/apigee4/conf/cassandra/cassandra-topology.properties.
|
| DEVRT-1952 |
W przypadku uaktualnienia Zarabiania z wersji 4.14.07.00 brakuje konfiguracji powiadomień
Podczas uaktualniania Apigee Edge dla chmury prywatnej z wersji 4.14.07.00 do 4.15.07.00 brakuje tych konfiguracji powiadomień o zarabianiu, co powoduje nieprawidłowe działanie raportów dotyczących zarabiania.
mint.scheduler.${ORG_ID}.chargedaily@@@management
mint.scheduler.${ORG_ID}.chargehourly@@@management
Aby rozwiązać ten problem, wykonaj te czynności. Potrzebujesz adresu IP instancji Cassandra. Znajdziesz go w pliku <installation-root>/apigee4/conf/cassandra/cassandra.yaml lub <installation-root>/apigee4/conf/cassandra/cassandra-topology.properties.
|
| OPDK-1878 | Nie można ustawić nazwy poda w instalacji w wielu centrach danych Przewodnik instalacji Edge określa, że w plikach instalacji dyskretnej w przypadku instalacji w wielu centrach danych nazwy podów należy ustawić jako „gateway-1” i „gateway-2”. Jednak zmiana nazwy poda uniemożliwia prawidłowe zarejestrowanie routerów i procesorów komunikatów oraz dostęp do nich. Ten problem uniemożliwia też skryptowi setup-org.sh znalezienie dostępnych procesorów komunikatów. Obejście polega na ustawieniu nazwy poda na „gateway” za pomocą właściwości MP_POD w pliku instalacji dyskretnej dla obu centrów danych. |
| OPDK-1886 |
Node nie może uzyskać dostępu do lokalnych adresów IP, takich jak 192.168.x.y connect.ranges.denied=10.0.0.0/8,192.168.0.0/16,127.0.0.1/32Następnie uruchom ponownie węzły procesora komunikatów: <install_dir>/apigge4/bin/apigee-service message-processor restart |
| OPDK-1958 | Podczas uaktualniania wszystkie węzły będą wymagać dostępu do portu 8080 na serwerze zarządzania. W czasie działania te komponenty wymagają dostępu do portu 8080 na serwerze zarządzania: router, procesor komunikatów, interfejs, Postgres i Qpid. Jednak podczas uaktualniania wszystkie węzły, w tym węzły Cassandra i Zookeeper, będą wymagać dostępu do portu 8080 na serwerze zarządzania. |
| OPDK-1962 | Po uaktualnieniu musisz ponownie skonfigurować SSL dla interfejsu API Edge Jeśli przed uaktualnieniem do wersji 4.15.07.00 interfejs API Edge został skonfigurowany do korzystania z SSL, po uaktualnieniu musisz ponownie skonfigurować SSL. Procedurę konfigurowania protokołu SSL dla interfejsu API Edge znajdziesz w Przewodniku po operacjach Edge. |